

Desde el 10 de octubre, Huntress ha observado un compromiso generalizado de dispositivos SonicWall SSLVPN en múltiples entornos de clientes. Los actores de amenazas se están autenticando rápidamente en múltiples cuentas a través de dispositivos comprometidos. La velocidad y la escala de estos ataques indican que los atacantes parecen controlar credenciales válidas en lugar de usar fuerza bruta.
La mayor parte de la actividad comenzó el 4 de octubre, con autenticaciones agrupadas durante los dos días siguientes. Hasta ahora, se han visto afectadas más de 100 cuentas de SonicWall SSLVPN en 16 cuentas de clientes. En los casos observados, las autenticaciones en los dispositivos SonicWall se originaron desde 202.155.8[.]73.
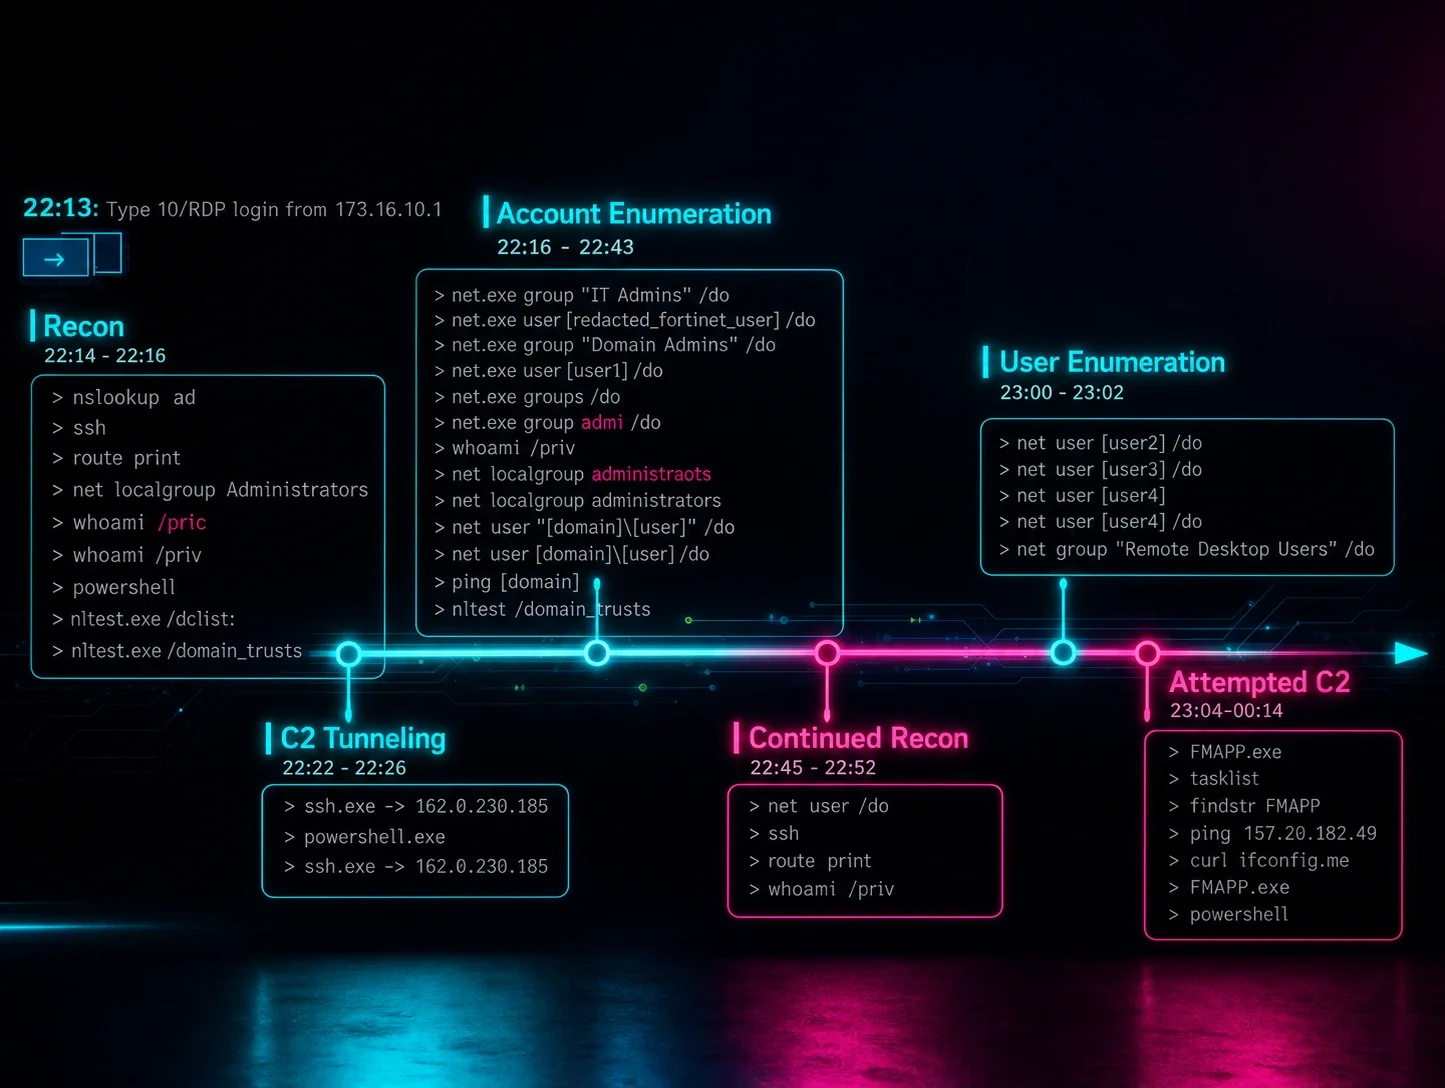
En algunos casos, los actores no parecieron generar más actividad adversaria en la red y se desconectaron después de un breve período. En otros casos, hubo evidencia de actividad posterior a la explotación, con los actores realizando actividad de escaneo de red e intentando acceder a numerosas cuentas locales de Windows.
Aviso de SonicWall
SonicWall publicó esta semana una actualización de su aviso de seguridad advirtiendo que un ataque a su plataforma MySonicWall dio a una parte no autorizada acceso a archivos de copia de seguridad de configuración de firewall para todos los clientes que han usado el servicio de copia de seguridad en la nube de SonicWall. Los archivos incluyen credenciales cifradas y datos de configuración. Si bien las credenciales en los archivos están cifradas, el acceso a los archivos podría aumentar el riesgo de ataques dirigidos, señaló SonicWall.
Esta actualización que amplía el alcance del incidente llega después de un aviso de seguridad inicial a mediados de septiembre, en el que SonicWall había dicho originalmente que los actores de amenazas accedieron a archivos de preferencias de firewall respaldados en la nube para menos del 5% de su base instalada de firewalls.
Cabe destacar que no tenemos evidencia que vincule este aviso con el reciente aumento de compromisos que hemos visto. Sin embargo, podría no existir ninguna evidencia que nos permita distinguir esa actividad desde nuestro punto de vista. Estamos reportando los indicadores de compromiso y los datos sobre el compromiso masivo que hemos observado.
Próximos pasos
Huntress continúa monitoreando este aumento de compromisos de SSLVPN que hemos observado en nuestra base de clientes, y está trabajando con nuestros partners para ayudar con los próximos pasos. También estamos monitoreando la última alerta de seguridad de SonicWall, y tenemos disponible un FAQ con más orientación para las empresas.
SonicWall ha recomendado que los clientes inicien sesión en sus cuentas de MySonicWall.com y verifiquen si sus dispositivos están afectados. Si lo están, deben seguir las pautas específicas de contención y remediación descritas en el aviso de amenazas de SonicWall.
Además de leer y seguir las pautas de SonicWall y sus recomendaciones de remediación, aquí hay algunos otros pasos que las empresas pueden tomar:
- Restringe de inmediato la administración WAN y el acceso remoto cuando sea posible.
- Desactiva o limita HTTP, HTTPS, SSH, SSL VPN y la administración entrante hasta que se restablezcan las credenciales.
- Restablece ahora todos los secretos y claves en los dispositivos afectados. Esto incluye cuentas de administrador locales, claves precompartidas de VPN, credenciales de vinculación LDAP/RADIUS/TACACS+, PSK inalámbricas y credenciales SNMP.
- Revoca y renueva cualquier clave de API externa, DNS dinámico, credenciales SMTP/FTP y cualquier secreto de automatización que tenga contacto con el firewall o los sistemas de administración.
- Aumenta el registro y revisa los inicios de sesión recientes y los cambios de configuración en busca de actividad sospechosa. Conserva los registros forenses mientras investigas.
- Después de los restablecimientos, reintroduce los servicios de a uno a la vez y monitorea la reaparición de accesos no autorizados.
- Aplica MFA para todas las cuentas de administrador y de acceso remoto, y aplica el principio de privilegio mínimo a los roles de administración.