

Agradecimiento especial a Justin Cook y Matt Poto por sus contribuciones a esta investigación y redacción.
Los estafadores están reinventando la clásica estafa de falso reembolso con un nuevo giro: están enviando a las personas notificaciones falsas de facturas del proveedor de software de ecommerce Shopify, dentro de la propia plataforma Shop de la aplicación.
Entre mayo de 2026 y agosto de 2026, varios empleados de Huntress reportaron haber recibido este tipo de mensajes de estafa. También se ha reportado más ampliamente en 2026, incluso por investigadores de Gen Digital y por usuarios de Shopify en Reddit.
Muchas estafas se originan fuera de la plataforma o marca que intentan suplantar, lo que de inmediato activa las alarmas. Sin embargo, los atacantes intentan cada vez más manipular ofertas de servicios legítimos para enviar señuelos más realistas y superar las medidas de validación de correo electrónico.
Este ataque lleva esto al siguiente nivel: las notificaciones falsas de facturas se envían a través de la propia infraestructura legítima de Shopify, y las víctimas reciben la alerta dentro de la misma aplicación, en lugar de un dominio falsificado enviado por correo electrónico.
La estafa
Shopify, que permite a personas y empresas crear y administrar sus propias tiendas en línea, ofrece las herramientas para configurar escaparates, gestionar inventario, procesar pagos y manejar envíos.
En este ataque, es probable que los estafadores creen sus propias cuentas falsas de Shopify o comprometan cuentas reales para lanzar el ataque. A partir de ahí, probablemente configuran un pedido falso en su propia tienda y designan a los objetivos como destinatarios usando sus números de teléfono o direcciones de correo electrónico, lo que activa una notificación en las apps Shop de las víctimas.
Eso dispara una notificación push de Shop para las víctimas (que tienen las notificaciones activadas en sus celulares) y aparece como un recibo oficial que ven al abrir sus apps Shop.
Como se ve en la Figura 1, un recibo recibido el 7 de agosto corresponde a una "compra" de un plan premium de protección para PC por $339.96. La descripción también incluye una factura, un ID de transacción y un número de "soporte" (que también aparece otras dos veces, en la dirección de envío más abajo) en un intento de dar aún más legitimidad a la estafa.
Luego, en la dirección de envío, los estafadores van a por todo, convirtiendo la plantilla estándar de dirección en un mensaje para los objetivos:
"2856 If You Didnt Place This Order
Call Us at 1__888__690__3420", Albany NY"
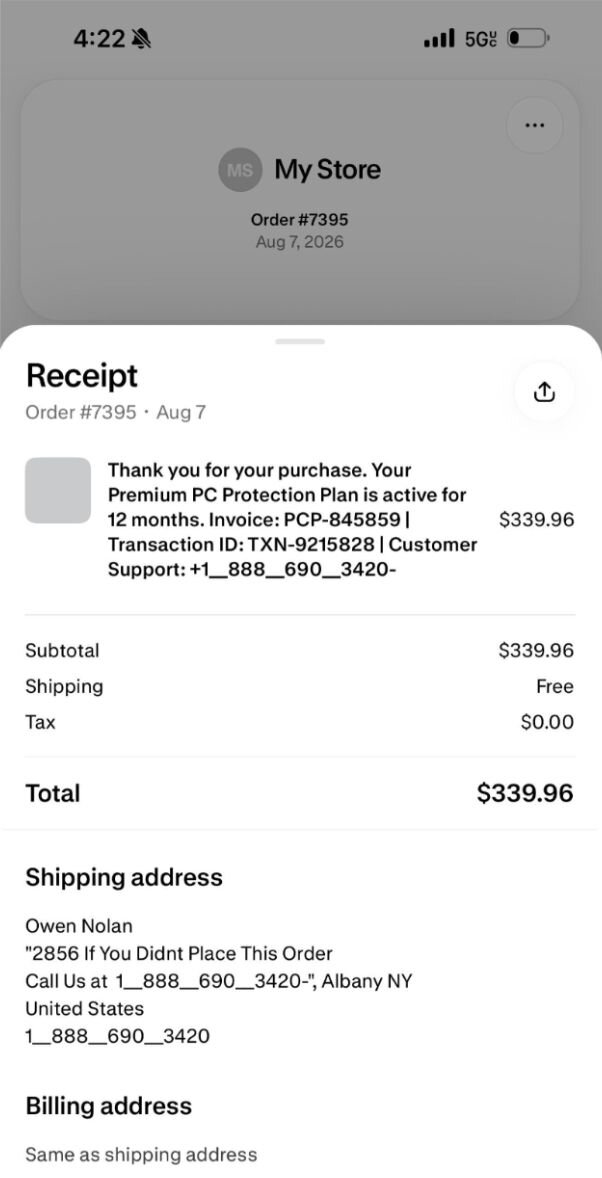
Figura 1: La notificación falsa dentro de la app Shop de Shopify
La notificación de la Figura 1 proviene de una tienda creada en la plataforma Shop llamada "My Store", que fue eliminada antes de poder investigarla más a fondo.
Otras variantes del ataque
Otras variantes de la notificación carecían de dirección de envío y en su lugar pedían a los usuarios llamar al número de "soporte" en la descripción superior.
Algunas de las estafas también aprovecharon la función "en camino" de la app Shop, que muestra a los usuarios una actualización de estado en la línea de tiempo de seguimiento del envío. Esto genera aún más presión sobre los objetivos.
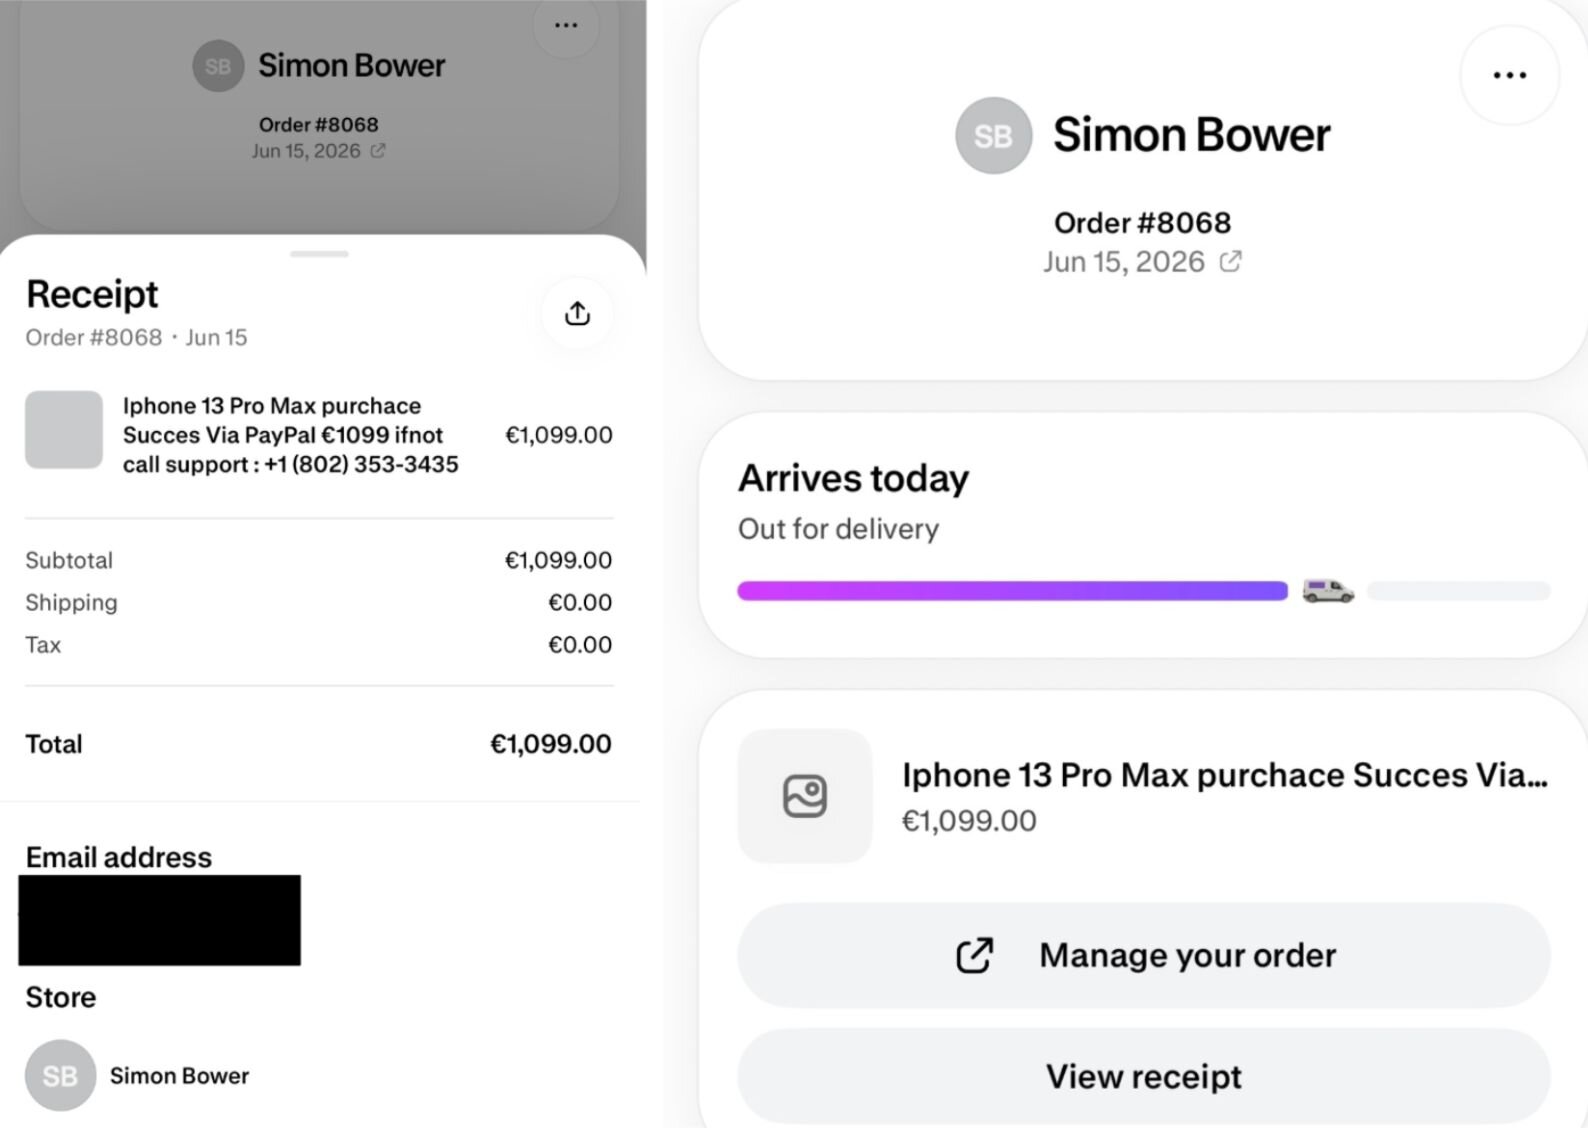
Figura 2: Algunas variantes de la estafa incluyen el rastreador de estado de envío de Shop (esta tienda también fue eliminada)
Estafa de falso reembolso
Es probable que los usuarios que llamen al número sean redirigidos a una estafa estándar de reembolso. Este tipo de estafas son comunes e implican una conversación telefónica con el estafador, en la que la víctima explica que no autorizó una transacción ni compró nada, y solicita un reembolso.
Según lo que hemos visto con las estafas de reembolso, los estafadores suelen tomar varias medidas. Dirigen a las víctimas a instalar software de acceso remoto como ScreenConnect o AnyDesk. También pueden hacer que la víctima inicie sesión en su cuenta bancaria.
Esto cumple dos propósitos: permite a los estafadores ver cuánto dinero pueden extraer de la víctima, y les permite ocultar la pantalla de la víctima y mover fondos entre cuentas corrientes, de ahorro u otras para crear la apariencia de una transacción. Incluso pueden editar los detalles HTML de la transacción para que parezca un reembolso legítimo.
Los atacantes también pueden hacer que la víctima complete un formulario falso de reembolso o use el Símbolo del sistema (cmd.exe) o PowerShell para conectarse a un "servidor bancario seguro".
Los estafadores también han manipulado el monto del reembolso haciendo que la víctima ingrese un valor y luego agregando un cero u otro dígito, de modo que parezca que se le reembolsó la cantidad incorrecta. El estafador luego le muestra a la víctima el monto falso del reembolso en su cuenta bancaria y afirma que perderá su trabajo u otras consecuencias si no devuelve el dinero. Dirigen a las víctimas a comprar tarjetas de regalo (generalmente tarjetas de Google Play) y a entregar los datos de la tarjeta (que los atacantes luego canjean rápidamente por efectivo o revenden).
Vivir de sitios confiables (LoTS) con un giro
Esto parece ser una variante de una técnica conocida que hemos visto en Huntress llamada Living off Trusted Sites (LoTS), que fue particularmente popular en 2025, como señalamos en el Informe de ciberamenazas de Huntress 2026. Mientras que muchos correos de phishing llevan a las víctimas directamente a una página de destino propiedad del atacante, LoTS implica un correo que primero lleva a los objetivos a un sitio legítimo y confiable (como Dropbox, Canva o Docusign), antes de llevarlos al sitio malicioso. Esto evita muchas de las señales de alerta que despertarían sospechas, ya que los mensajes parecen provenir de un proveedor de alta autoridad.
La única diferencia es que este ataque se trata menos de alojar un enlace y más de abusar del propio canal de notificaciones de una plataforma confiable, para crear contenido que parezca nativo de esa plataforma.
En Huntress, hemos visto otros ataques similares durante el último año, incluyendo uno popular que involucra a PayPal. En este ataque, los estafadores abren cuentas reales de PayPal y envían facturas auténticas de PayPal con números de contacto falsos incrustados en el campo de notas. Los correos provienen de los servidores de PayPal, lo que evita los filtros de spam, y la factura misma está alojada en Paypal.com con una página de factura real.
Qué hacer
Shopify ha reconocido este tipo de la estafa en su Centro de ayuda. Estos son algunos pasos específicos que las personas pueden tomar si son blanco de la estafa:
No interactúes con números de teléfono, direcciones de correo electrónico ni enlaces incluidos en un pedido que no reconozcas.
Si los usuarios están preocupados por la seguridad de su cuenta de Shop o de sus datos personales debido a un pedido no reconocido, deben contactar a Shop Support.
Los usuarios también deben revisar sus cuentas bancarias para confirmar si realmente se les cobró. Si no fue así, pueden presentar un informe sobre el pedido como "Not my order" en la aplicación Shop.
Al comprar en una tienda dentro de Shop en general, revisa la tienda y sus reseñas de productos para conocer las experiencias de otros clientes; si los usuarios sospechan que un producto o tienda podría ser falso, pueden presentar un informe a Shop. Muchas de las tiendas involucradas en la estafa eran completamente nuevas, y algunas usaban una descripción de "coming soon".