

La IA en la sombra ya se está arraigando en los servicios financieros, y muchas firmas lo descubren solo después de los hechos. Los empleados recurren a herramientas de IA para trabajar más rápido y de forma más eficiente, pero en una industria altamente regulada, el uso no autorizado de IA puede generar riesgos graves de seguridad, privacidad y cumplimiento. La adopción se extiende en los bordes de la organización, avanzando más rápido de lo que la gobernanza, la visibilidad y los controles pueden seguir el ritmo.
¿Qué es Shadow IT e IA en la sombra? ¿Son lo mismo o son diferentes?
Shadow IT se refiere a la tecnología, aplicaciones, dispositivos o servicios en la cloud que se usan dentro de una organización sin la aprobación o gobernanza del área de TI. Aquí hay un ejemplo: un empleado integra su calendario de trabajo con una herramienta externa de gestión de calendarios para fines de productividad. El departamento de TI no aprobó esta integración externa y no tiene capacidad de monitoreo, lo que dificulta gestionar el riesgo potencial.
La IA en la sombra ocurre cuando se usan herramientas o modelos de IA en una organización sin aprobación ni gobernanza. La exposición no autorizada de datos a modelos públicos de IA conlleva un riesgo enorme que no se contabiliza. Aquí hay un ejemplo: un empleado necesita revisar una gran cantidad de hojas de cálculo con datos de clientes, así que decide subir esos datos a un modelo público de IA generativa como ChatGPT. Le pide a ChatGPT que analice los datos. Ahora los datos de los clientes de tu organización terminaron en un modelo público y no existen controles de datos que impidan que esos datos sean usados y compartidos en internet por otras personas sin relación con tu negocio.
¿Qué tan grande es el problema de la IA en la sombra y por qué los servicios financieros están especialmente expuestos?
Seamos realistas: la mayoría de las organizaciones de servicios financieros tienen cierta visibilidad sobre qué herramientas de IA se usan, pero, como en cualquier otra empresa, la IA en la sombra existe. Esto significa que hay herramientas de IA no autorizadas dentro del negocio que no han sido revisadas por los equipos de TI, seguridad o legal, por lo que los riesgos son desconocidos. El sector está particularmente expuesto por la combinación de datos confidenciales, obligaciones regulatorias complejas y presión competitiva para avanzar rápido. Para el equipo directivo es difícil destinar recursos a investigar la IA en la sombra cuando no hay evidencia clara de ella. Hay un retorno de inversión más directo al destinar esos recursos a otras tareas que sí generan beneficios tangibles para el negocio.
¿Qué herramientas de IA usan los empleados y cómo las usan?
Las herramientas obvias de siempre están ahí: ChatGPT, Microsoft Copilot. Pero en los últimos años hemos avanzado más allá de las simples herramientas de prompts hacia una enorme cantidad de herramientas de IA para reuniones y redacción, además de otros asistentes virtuales y tareas de automatización. Por suerte, tengo acceso aprobado a herramientas de resumen que ayudan a reducir varias tareas administrativas. Pero puedo imaginar cómo los empleados pasarían rápidamente a usar estas herramientas sin aprobación, a veces incluso en sus propios dispositivos personales. Herramientas que pueden ayudar a redactar comunicaciones con clientes, resumir llamadas con clientes, analizar datos financieros, generar informes y más. Para usar estas herramientas hay que compartir los datos, lo que pone en duda qué datos se les está dando a estas herramientas no aprobadas. Es entonces cuando la fuga de datos se convierte en un riesgo tangible para muchas empresas.
¿Qué riesgos genera la IA en la sombra y en qué se diferencia de Shadow IT?
Shadow IT se centra en software y aplicaciones no administrados y en cómo eso crea una brecha de seguridad en el negocio. La reciente vulnerabilidad de N-able que afecta a N-central es un buen ejemplo de los peligros que representa Shadow IT. En muchos entornos, Huntress encontró una gran cantidad de implementaciones de N-central que seguían presentes sin que los partners o clientes finales lo supieran, muchas veces remanentes de relaciones anteriores con proveedores de servicios administrados (MSP) o de pruebas abandonadas.
Esto demuestra cómo la visibilidad limitada sobre herramientas no autorizadas u olvidadas puede crear una brecha de seguridad grave. Cuando una plataforma ampliamente implementada se ve afectada por una vulnerabilidad importante, la combinación de exposición oculta y riesgo en la cadena de suministro puede permitir que los ataques se propaguen rápidamente, con consecuencias potencialmente devastadoras.
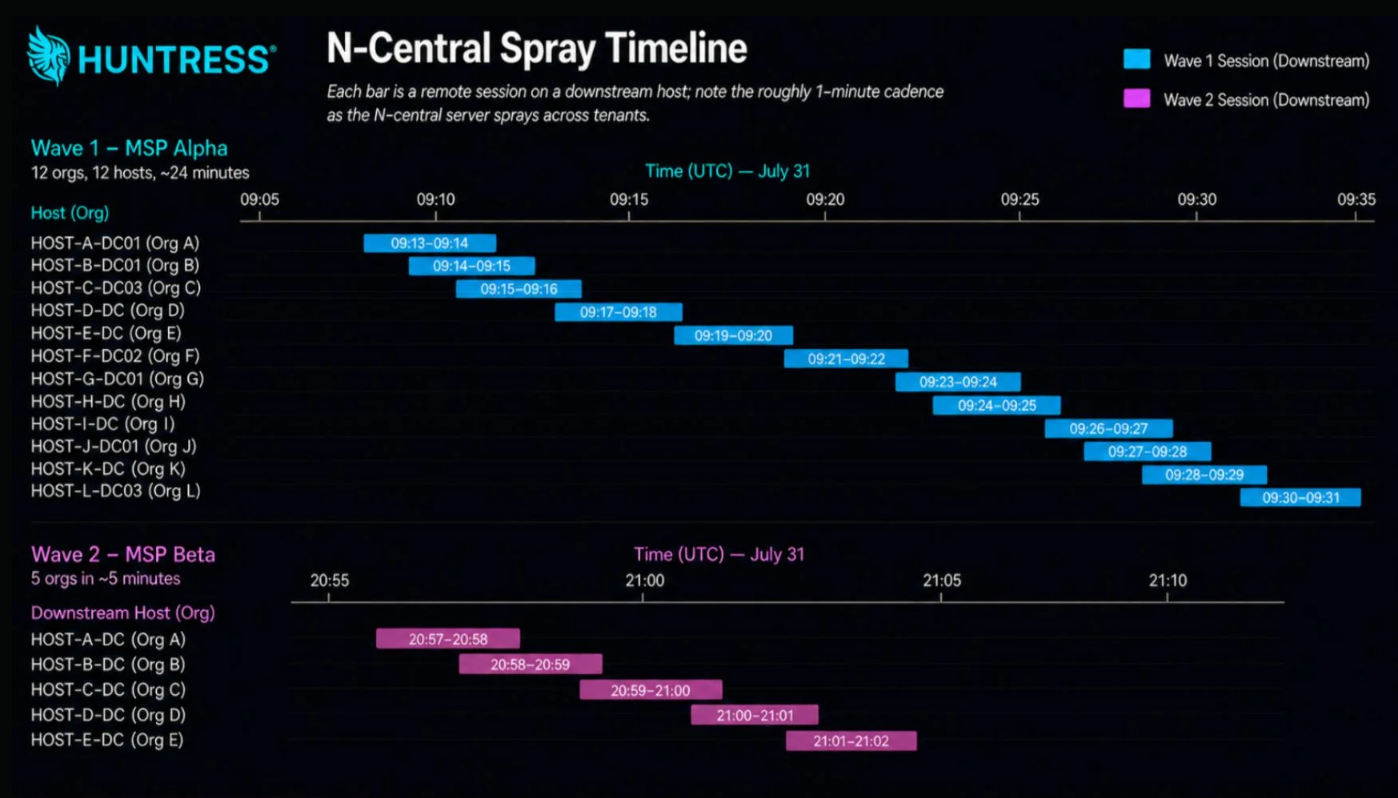
Figura 1: Cronología de actores de amenazas abriéndose paso a través de endpoints secundarios en dos organizaciones afectadas
/
En el fondo, la IA en la sombra es un problema distinto. Si bien existe el riesgo de una herramienta de IA insegura para el sector financiero, el riesgo mayor son los datos. Cuando la información termina en una herramienta que el negocio no controla ni gobierna, se trata de una posible violación de la confidencialidad del cliente, de la normativa de protección de datos y, en algunos casos, de las reglas de conducta de mercado.
¿Por qué bloquear por completo la IA no es una estrategia efectiva?
Bloquear por completo las herramientas de IA en realidad causa más daño. A medida que aumenta el riesgo para el negocio, hay más probabilidades de que los empleados busquen formas de evadir estas herramientas bloqueadas y podrían recurrir a usar dispositivos personales. Al mismo tiempo, pone a los empleados y al negocio en desventaja frente a sus competidores, que seguramente están adoptando la IA y llevando eficiencias a sus clientes.
Cómo adelantarte al riesgo de la IA en la sombra
Los riesgos que cubrimos arriba son exactamente la razón por la que las organizaciones necesitan anticiparse, evaluar las herramientas de IA y aprobar su uso para el negocio. Cuando TI autoriza y asegura las herramientas correctas con lineamientos de política claros, la adopción por parte de los empleados se vuelve más segura.
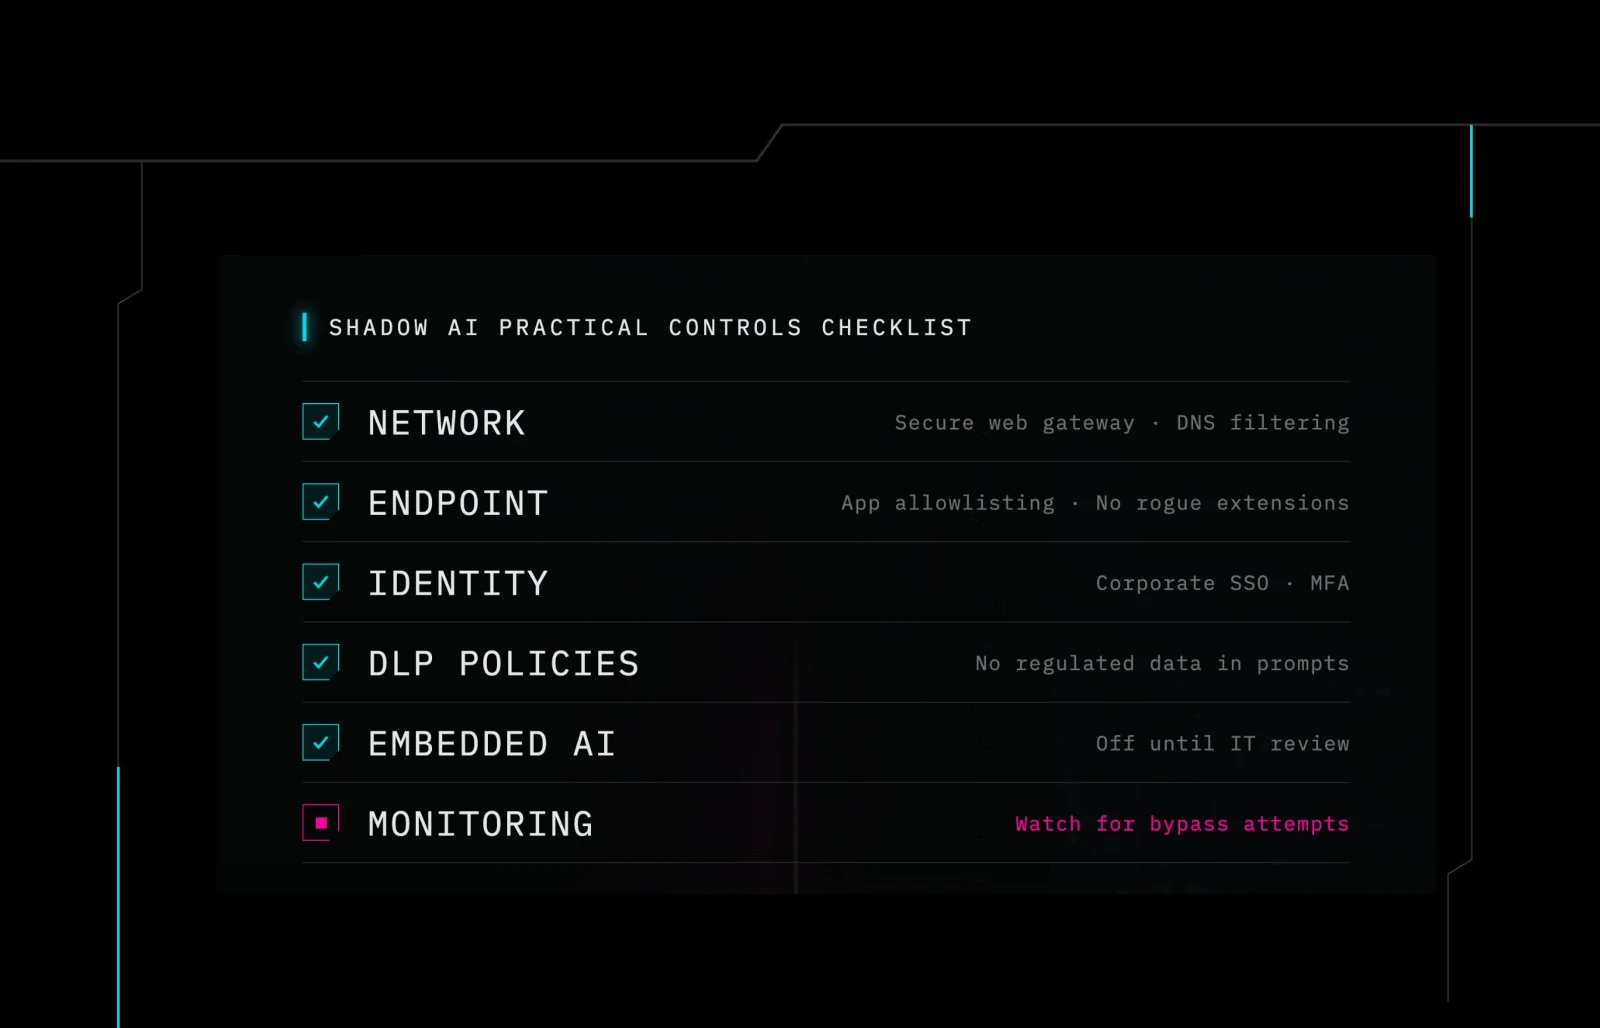
Tu lista práctica de controles para gestionar la IA en la sombra
A nivel de red, usa gateways web seguros y filtrado de DNS para identificar y bloquear el acceso a servicios de IA no aprobados.
En cuanto a endpoints y navegadores, aplica la inclusión en la lista de aceptados de aplicaciones y restringe la instalación de extensiones de navegador y clientes de IA de escritorio no autorizados.
Desde la perspectiva de identidad, exige que las herramientas de IA aprobadas usen SSO corporativo y MFA, en lugar de inicios de sesión personales.
Aplica políticas de prevención de pérdida de datos (DLP) para evitar que se envíen datos confidenciales, regulados o de clientes en un prompt o se suban a plataformas de IA no autorizadas.
Desactiva las opciones de IA generativa integradas y habilitadas por defecto en el software empresarial aprobado. Esto solo debería habilitarse tras la revisión del departamento de TI.
Monitorea el tráfico relacionado con IA y la actividad en los endpoints en busca de servicios nuevos, actividad inusual o intentos de evadir los controles.
Cómo construir un enfoque más seguro y estructurado para la adopción de la IA
Una combinación de medidas puede ayudar a los empleados y al negocio a adoptar la IA de forma más controlada:
Dales a los empleados algunas de las herramientas de IA líderes. Invierte tiempo y dinero en evaluar y aprobar estas herramientas, porque esto evita que los empleados busquen alternativas por su cuenta.
Ten una política de uso aceptable de IA clara e inequívoca, que incluya herramientas específicas mencionadas en la política.
Crea una cultura que permita a tus empleados aportar comentarios y sugerencias sobre nuevas herramientas de IA para su revisión.
Educa a los empleados con capacitación continua de concientización sobre IA en toda la empresa, no solo sobre los riesgos de la IA y la fuga de datos, sino también sobre cómo maximizar el valor de estas herramientas de IA y cómo usarlas mejor.
Buena gobernanza de la IA: consejos prácticos para líderes de seguridad y cumplimiento
Reúne un inventario o haz una encuesta a tus empleados para entender qué herramientas de IA se están usando. Deja muy claro que esto no es un ejercicio de reprimenda, sino una oportunidad para influir en lo que la empresa podría adoptar de forma más amplia.
Crea un consejo o comité de revisión de IA que evalúe nuevas herramientas y sea la voz de autoridad en temas de IA para los empleados y el equipo directivo. El consejo de IA no debe estar formado solo por líderes; necesita una mezcla amplia de personas para equilibrar y aportar comentarios.
Crea una cultura que permita a los empleados aprender casos de uso de IA entre sí. Esto ayudará a la adopción de la IA y también mejorará la alfabetización en IA dentro de la empresa. Establece un canal de preguntas y respuestas para eliminar cualquier ambigüedad y permitir que los empleados hagan preguntas específicas sobre lo que pueden y no pueden hacer.
La IA avanza rápido, así que la gobernanza de la IA no es algo que se hace una sola vez. La empresa no puede ser rígida en sus procesos y necesita ser dinámica y moverse con rapidez.