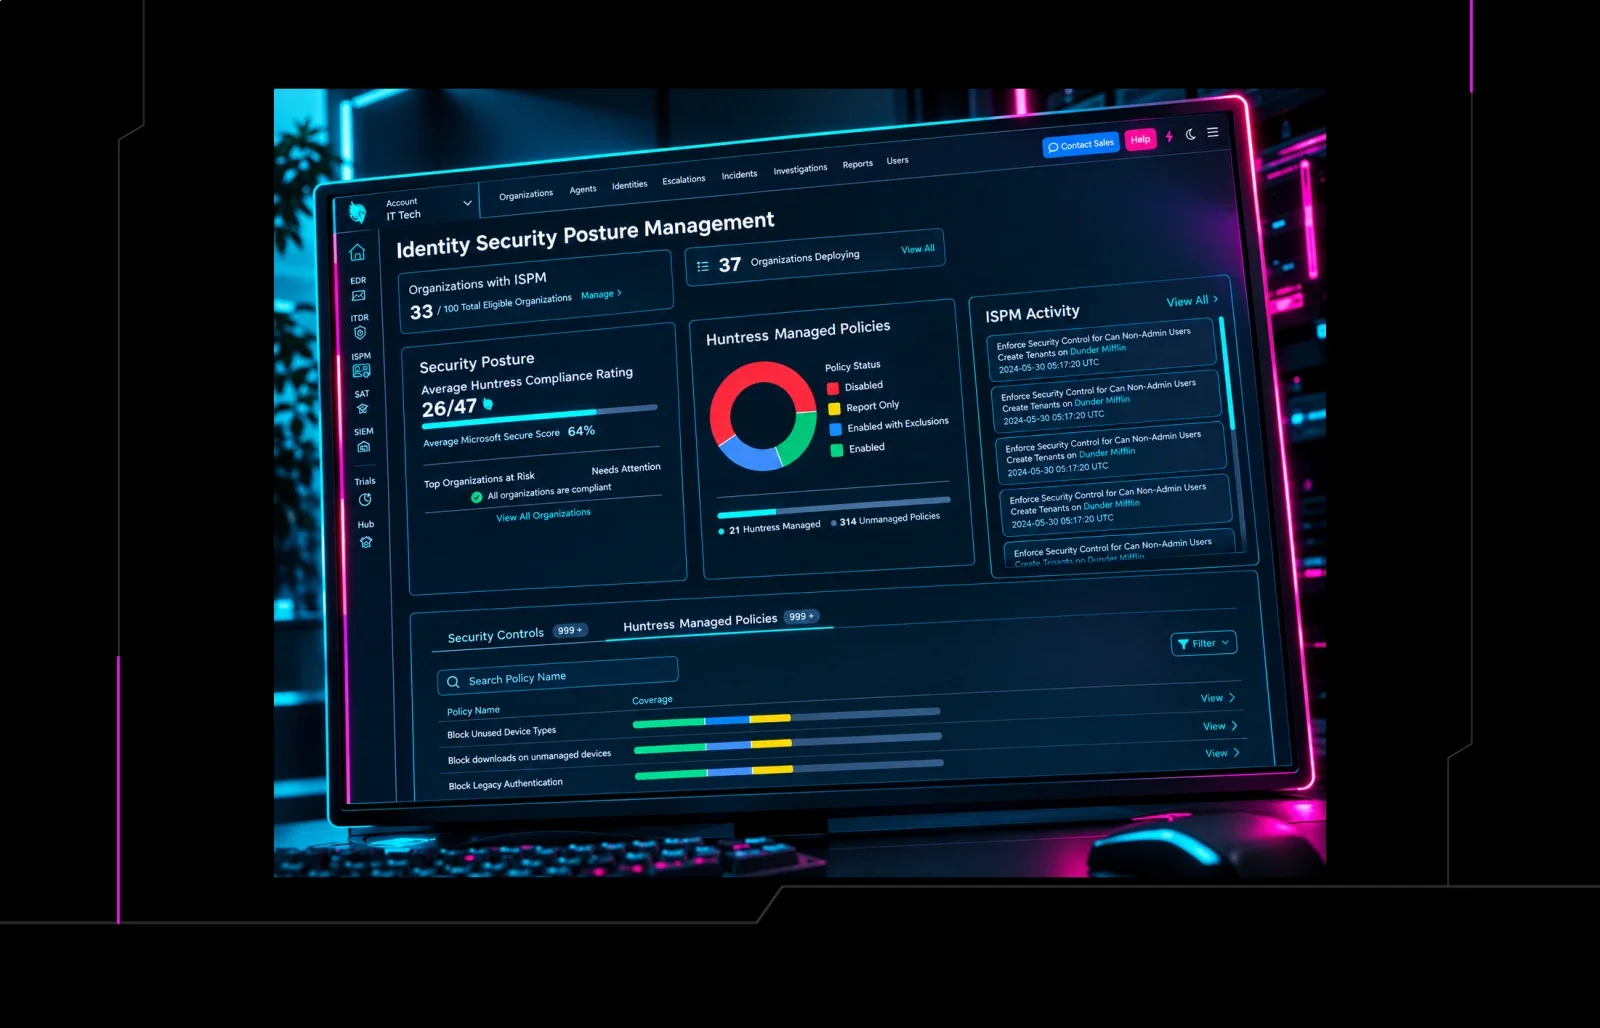


Imagina tu entorno de Microsoft 365 recibiendo endurecimiento de la seguridad las 24 horas, con controles que se implementan según un calendario fijo basado en las mejores prácticas de expertos, sin que tengas que hacer nada. Algunos equipos de seguridad aceptarían ese trato sin pensarlo dos veces. Otros han pasado años construyendo procesos de control de cambios que exigen más participación.
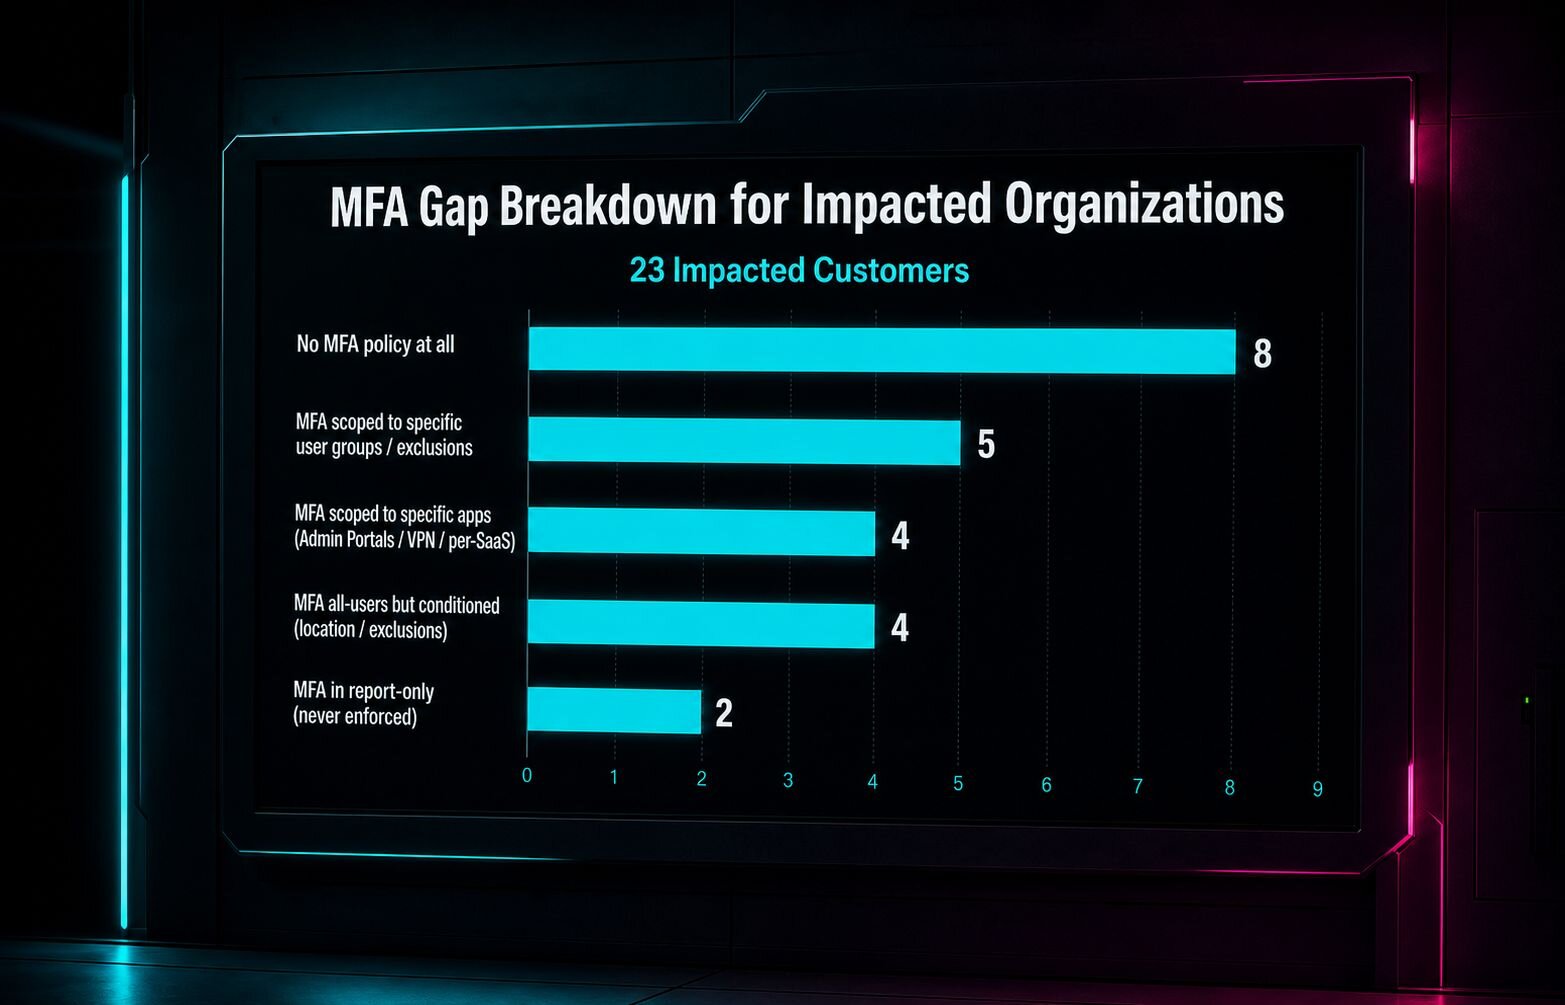
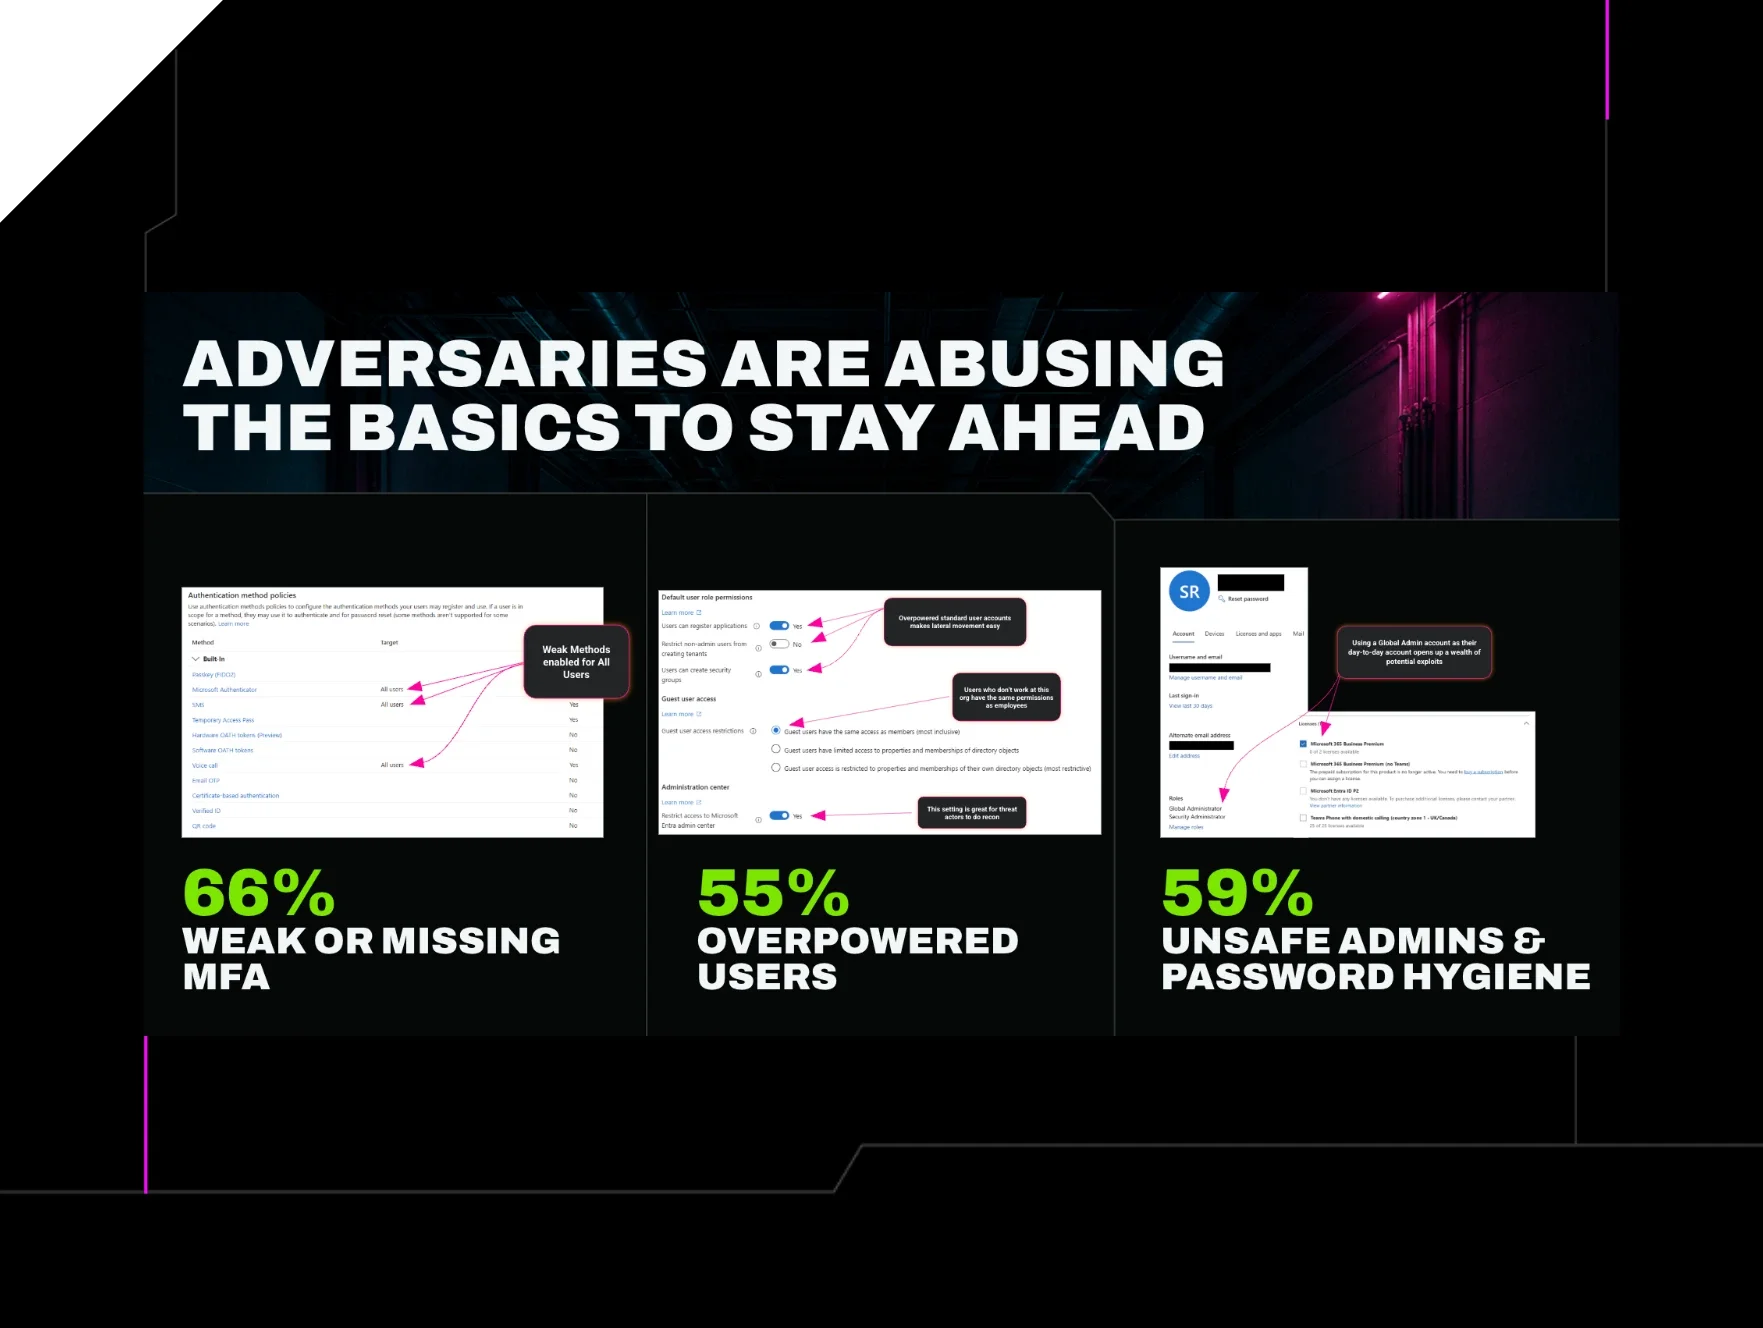
Ambos enfoques entienden la misma premisa. La mayoría de los entornos de Microsoft 365 no se vuelven más seguros con el tiempo. Los datos de Huntress muestran que más de la mitad de los controles de identidad recomendados faltan en más del 60% de los inquilinos, incluso en los que ya usan alguna herramienta de postura. Los equipos pueden saber qué políticas deberían tener implementadas. Pero la mayoría no las implementa por miedo a dejar a alguien bloqueado a las 8 a. m. de un lunes.
Esa vacilación es exactamente la razón por la que el endurecimiento de la seguridad de identidad se estanca en toda la industria. De hecho, dejadas a su suerte, encontramos que más del 90% de las organizaciones no tocan sus configuraciones en absoluto... así que las brechas se acumulan mientras Microsoft sigue lanzando actualizaciones. Automatizar la implementación de controles y la corrección de la desviación de configuración cierra esa brecha (y funciona). En los miles de inquilinos que usan Managed ISPM (Gestión de la postura de seguridad de identidad), la tasa de reversión de controles se ha mantenido por debajo del 1%. Aun así, el temor a romper algo es comprensible, pero las probabilidades de que eso ocurra cuando nosotros validamos los controles son lo bastante bajas como para que no hacer nada sea el riesgo mayor.
Agregar escala crea su propia versión de esta tensión, y se manifiesta de forma distinta según dónde te encuentres. Un MSP que protege a 550 clientes no quiere revisar y aprobar un nuevo control 550 veces a mano. De igual forma, un equipo interno de seguridad de dos personas tampoco tiene la capacidad para validar cada nuevo control manualmente. La realidad es que la revisión manual no escala, sin importar en qué tipo de organización estés.
La presión opuesta es igual de real. Alguien que opera un entorno regulado por CMMC necesita saber de un cambio antes de que se implemente, no después. Los entornos con control de cambios estricto no pueden absorber una sorpresa, ni siquiera una buena. Tanto la necesidad de escala como la de control son legítimas. Por eso Huntress creó dos formas de ejecutar implementaciones de Managed ISPM, y tú decides cuánto quieres llevar el volante.
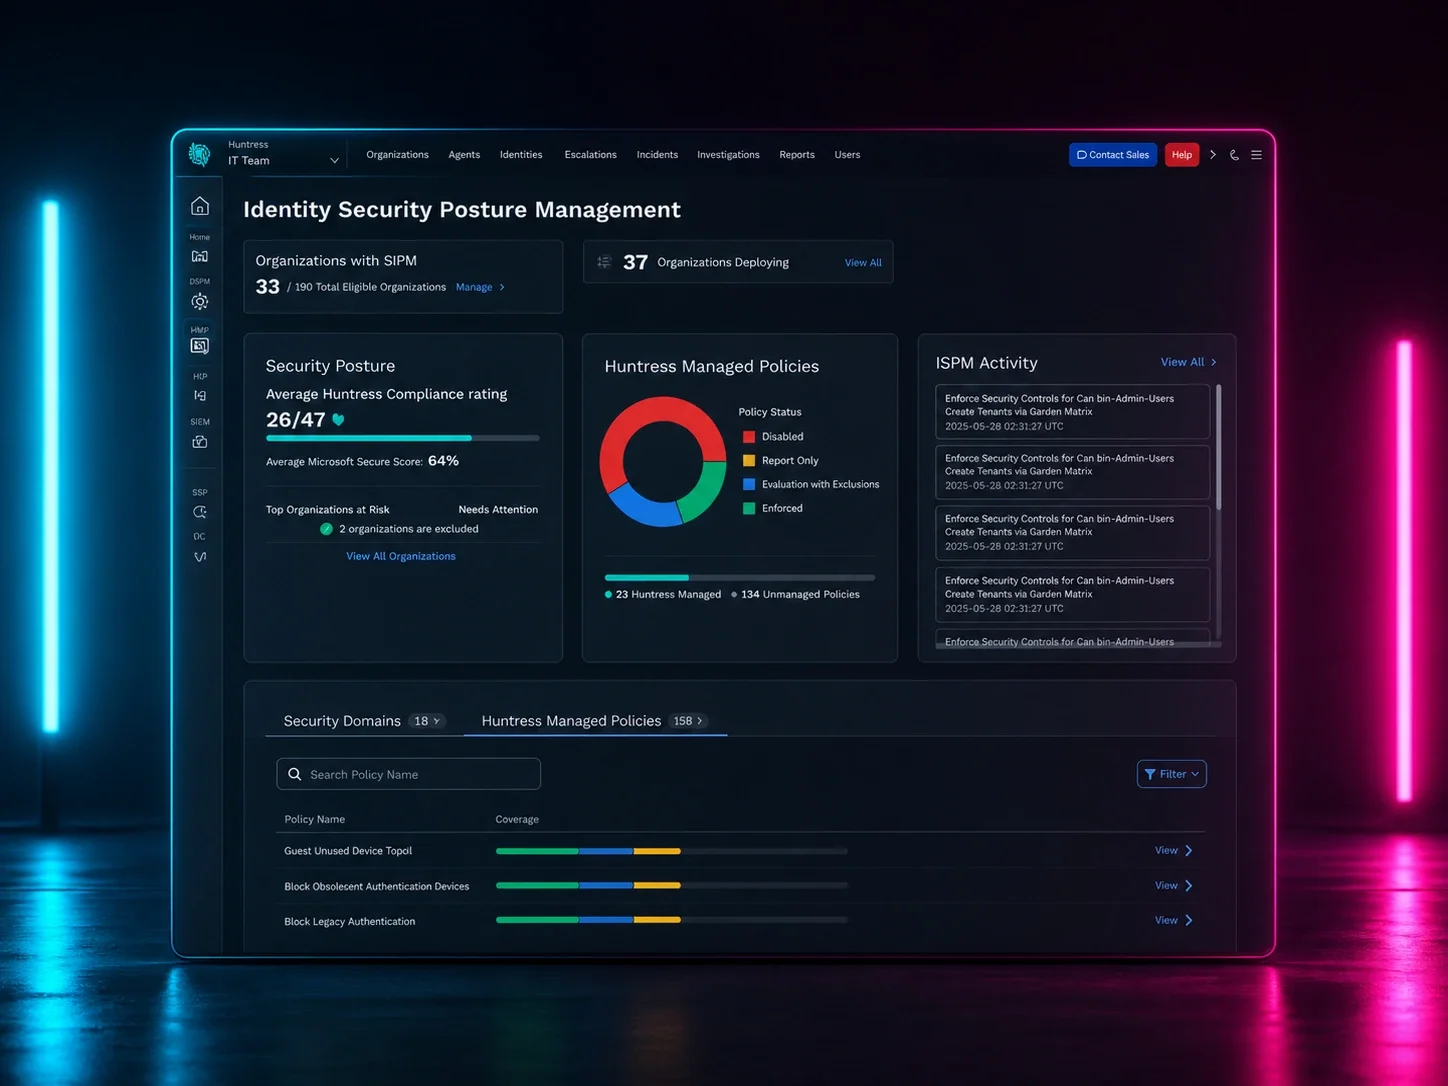
Managed Deployments es para equipos que quieren que el endurecimiento de la seguridad se gestione por ellos. Huntress construye y mantiene el marco de seguridad a partir de un conjunto seleccionado de controles de bajo o nulo impacto para empezar, y lo implementa de lunes a jueves. Puedes previsualizar lo programado, pero no es obligatorio. A medida que la biblioteca crece, se añaden nuevos controles a tu calendario automáticamente, así que tu postura de seguridad sigue mejorando, hayas iniciado sesión esta semana o no.
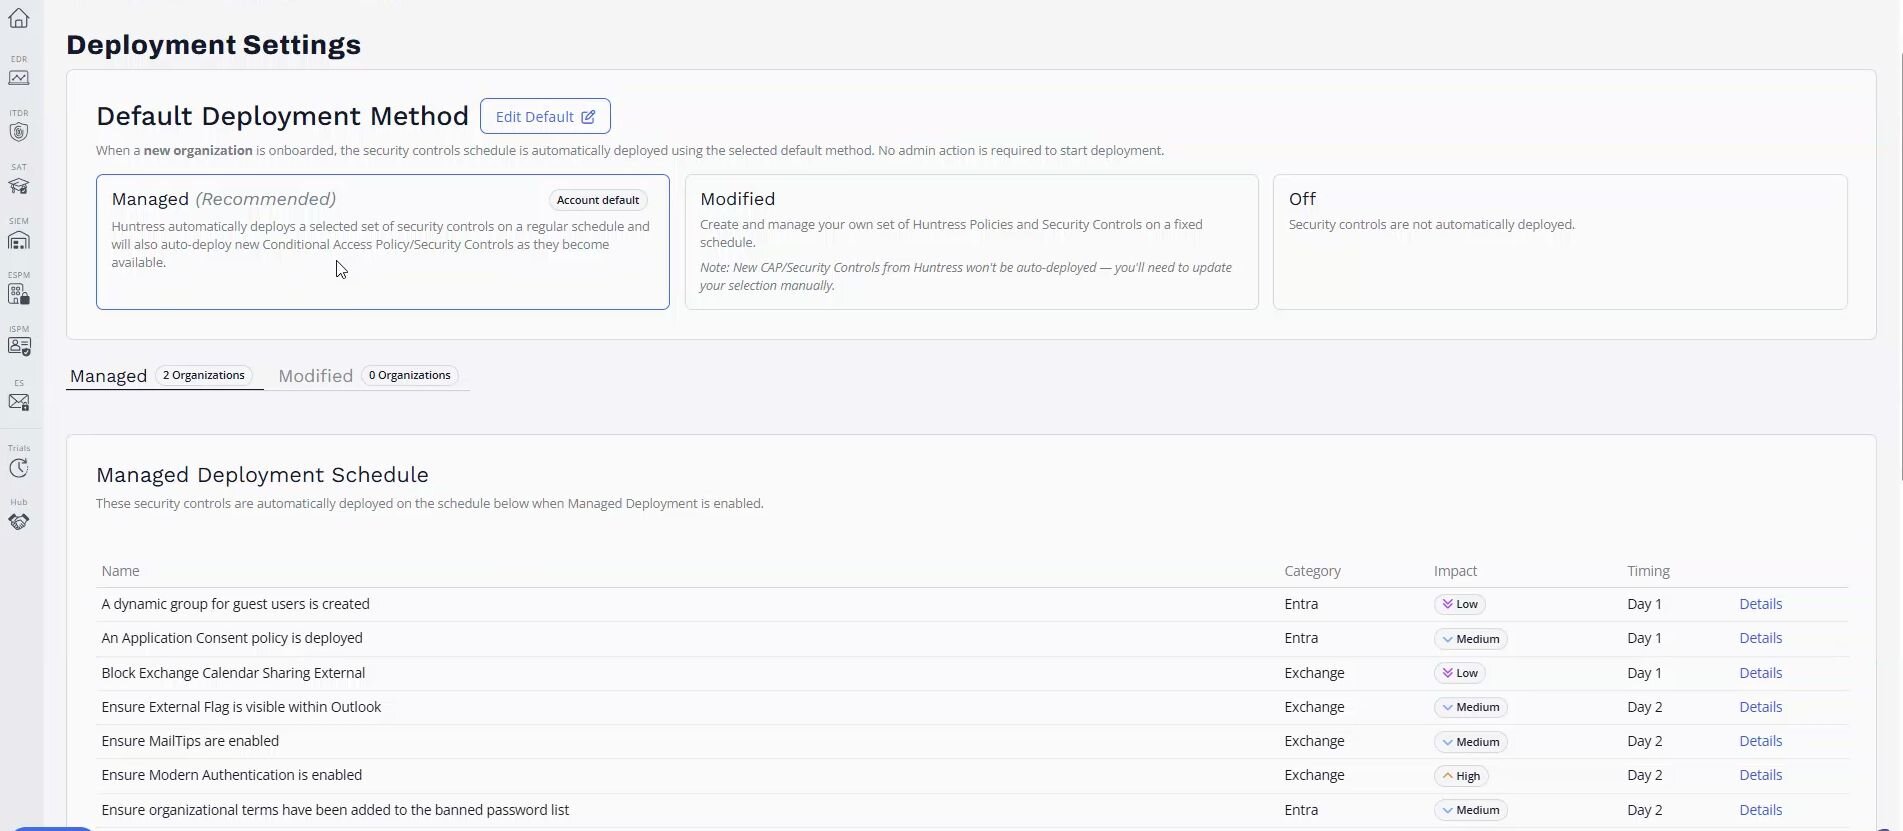
Vista general de Managed Deployments
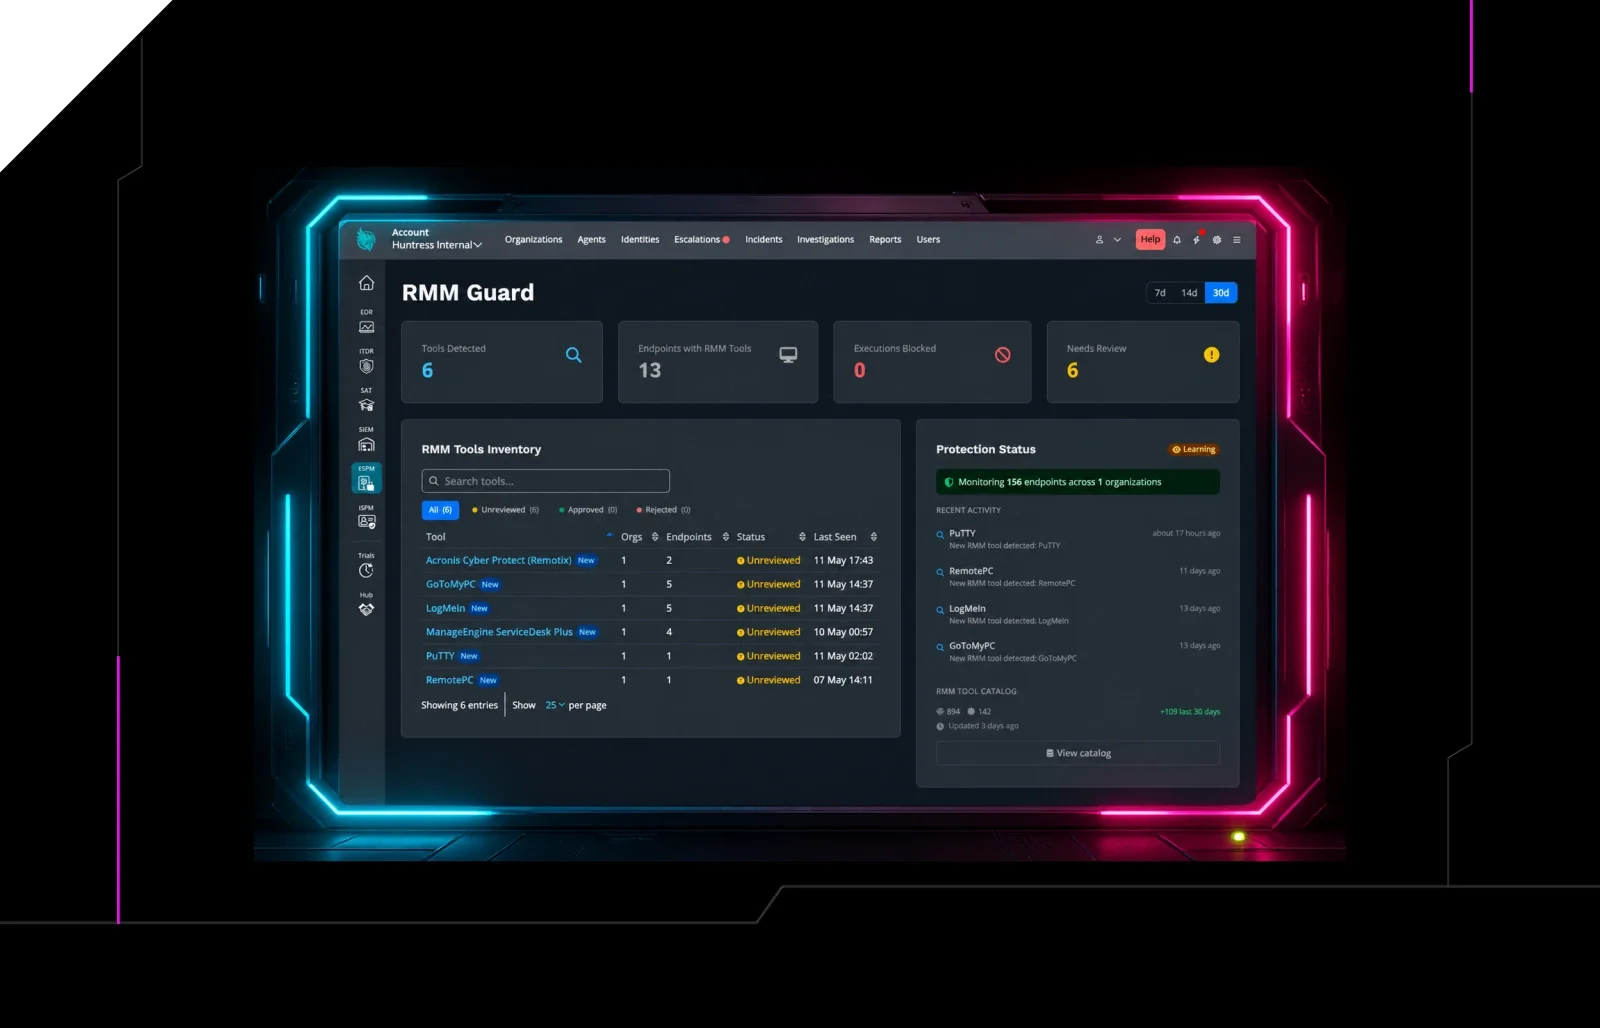
Modified Deployments es para equipos que necesitan decidir qué controles se implementan, y cuándo, con un mayor nivel de revisión. Construyes tu propio calendario a partir de toda la biblioteca de políticas de Huntress, seleccionando controles de impacto bajo, medio o alto, y defines los días de implementación que prefieras. Cuando Huntress añade un nuevo control, se te notifica y puedes decidir si se gana un lugar en tu implementación. Nada cambia sin tu aprobación. Para los MSP, tu selección se convierte en el valor predeterminado para cada nueva organización cliente que incorpores, con la posibilidad de modificarlo por cliente. Para un equipo interno de seguridad, significa fijar exactamente los controles que exige tu programa de cumplimiento y añadir nuevos según tu propio calendario, no el nuestro.
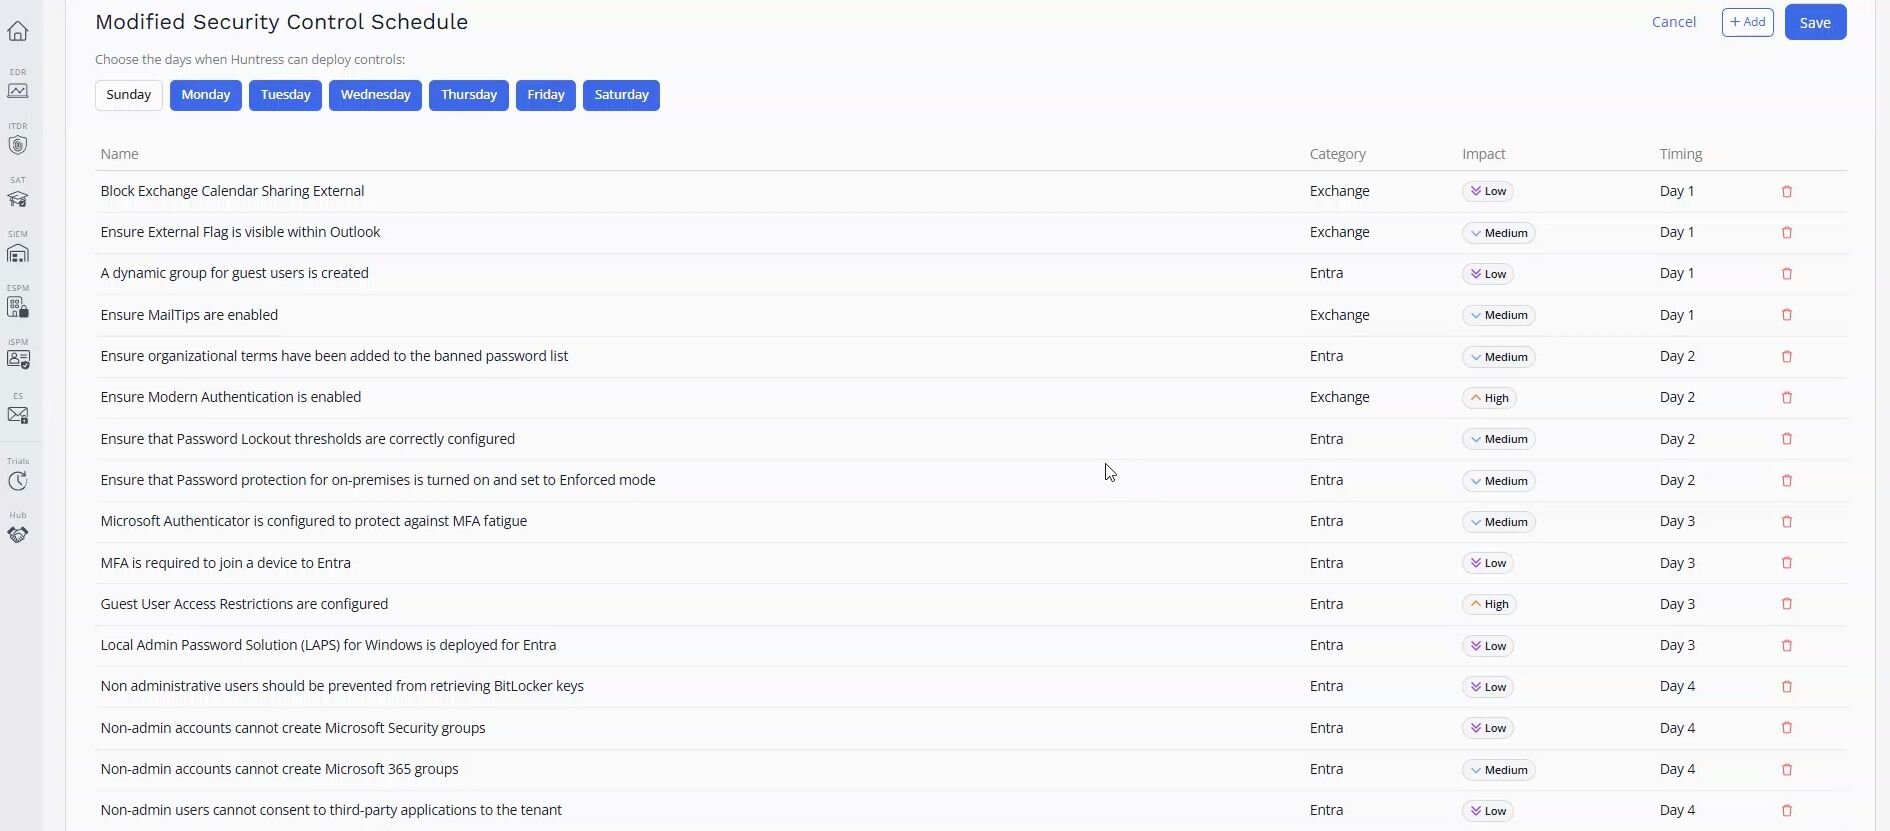
Vista general de Modified Deployments
Elegir si tu implementación de Managed ISPM es totalmente Managed o Modified es una configuración a nivel de organización. Un MSP puede ejecutar Managed Deployments para los clientes que quieran que todo se gestione por ellos, y Modified Deployments para los que están bajo una evaluación CMMC o una auditoría ISO 27001, combinando ambas según lo que mejor se adapte a las necesidades de sus clientes. Un equipo interno que gestiona un solo inquilino elige el modo que mejor se ajuste a cómo opera su organización, y puede cambiarlo más adelante si eso cambia.
¿Listo para empezar? Inicia una prueba gratuita o solicita una demo para ver Managed ISPM en acción hoy mismo.