

Con demasiada frecuencia, acepto a ciegas los Términos y condiciones sin leerlos. ¡Culpable! Sí, esto me ha afectado antes, pero no puedo ser el único que hace esto con cierta regularidad.
Como alguien que pasa la mayor parte del día frente a una computadora, una "función" que puede acelerar la caída de una persona en la locura son las notificaciones, alertas y avisos. Ya sea una alerta de Recordatorios que no quiere salir de la esquina superior derecha de la pantalla, o incluso el icono de insignia rojo brillante y alarmante que muestra cuántos correos sin leer tengo en mi bandeja de entrada, es difícil mantenerse concentrado en algo cuando todo lo demás compite por la atención del usuario. Con el lanzamiento más reciente del sistema operativo de Apple, macOS Ventura, también se incluyeron nuevas funciones de transparencia, lo que en efecto implica aún más notificaciones. Sin embargo, es sumamente importante señalar que estas notificaciones, especialmente cualquiera relacionada con seguridad, son un diseño intencional de Apple.
No solo puede ser molesta la cantidad de notificaciones que recibe un usuario, sino que también puede provocar fatiga por alertas, que es cuando alguien recibe tantas alertas que se vuelve insensible a ellas. Esto puede llevar a que se pasen por alto o se ignoren alertas importantes o vitales.
Además de la fatiga por alertas del usuario final, las notificaciones pueden generar frustraciones al implementar software, ya sea para los ingenieros que lo desarrollan, el profesional de TI, el MSP que intenta implementarlo en varios dispositivos, o incluso a nivel de MDM.
Mecanismo de notificaciones de macOS
Centro de notificaciones
Para el usuario final, las notificaciones que provienen del Centro de notificaciones se entregan a través de su proceso respectivo. Por ejemplo, si configuras un recordatorio dentro de la aplicación Recordatorios, el proceso cfprefsd, junto con el evento XPC remindd, trabajarán en conjunto para enviar el sonido de la alarma al usuario, además de responder a cualquier interacción que este tenga con la notificación. Esto aplica también a otras aplicaciones de terceros que usan el Centro de notificaciones, como Slack o Zoom.
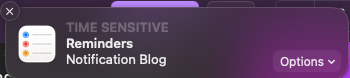
Los propios servicios de Apple, así como los desarrolladores que desean integrarse con el Centro de notificaciones, utilizan el Apple Push Notification service (APNs). Curiosamente, una de las funciones más nuevas que se lanzó con macOS Ventura es la visibilidad de los elementos de inicio/inicio de sesión (Launch Daemons, Launch Agents). Dado que esto es estrictamente una notificación de visibilidad, Apple las envía a través del Centro de notificaciones, en lugar del aviso de seguridad tradicional.
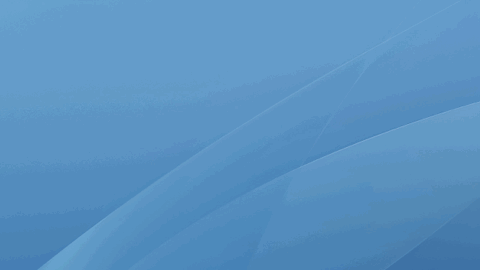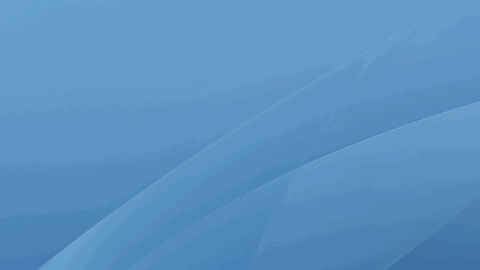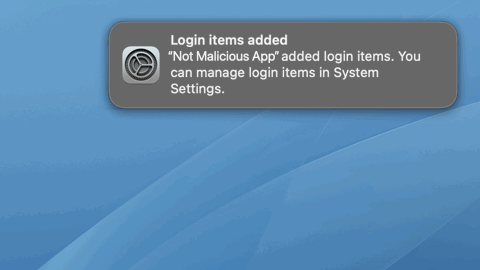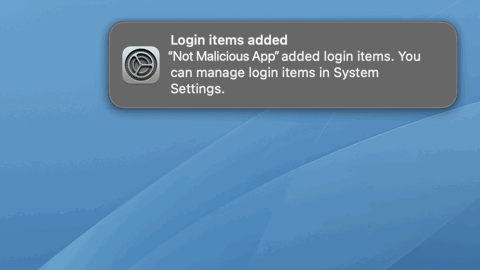
Estas notificaciones de elementos de inicio/inicio de sesión están diseñadas para dar visibilidad y transparencia al usuario final sobre qué persistencia ha instalado cuál software. Para más información sobre la persistencia, puedes leer más en Insistence on Persistence.
Todas estas notificaciones del Centro de notificaciones pueden entregarse silenciosamente, usando algo como No molestar. Esto evita que la notificación se muestre en la pantalla del usuario y, en cambio, se entrega en silencio al Centro de notificaciones. Esto puede ayudar a reducir parte del caos alrededor del Centro de notificaciones.
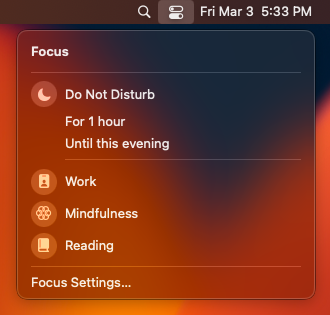
En mi opinión, es importante encontrar un equilibrio acorde con tu capacidad mental. En esta era de tecnología moderna, una enorme cantidad de aplicaciones y tecnología están diseñadas para captar tu atención y mantenerla el mayor tiempo posible. Esto es algo que incluso yo he observado con el color de la insignia de *OS (ese pequeño punto rojo con un número que indica la cantidad de correos sin leer, recordatorios vencidos, iMessages sin leer, etc.). Durante años, he defendido la posibilidad de cambiar el color de la insignia. Se ha documentado que el azul es un color más calmado, mientras que el rojo (el único color de insignia posible) está diseñado para ser alarmante. Esto está bien para algunas aplicaciones, pero en general, esto solo parece aumentar mi propia ansiedad.
Avisos de seguridad
Al pasar a los avisos de seguridad, estos generalmente provienen del CoreServicesUIAgent. Le da al usuario un poco de contexto sobre los detalles del aviso, además de algunos botones accionables que le permiten tomar alguna medida al respecto. Estos avisos se extienden a TCC, cuarentena de archivos, elementos de inicio y más.
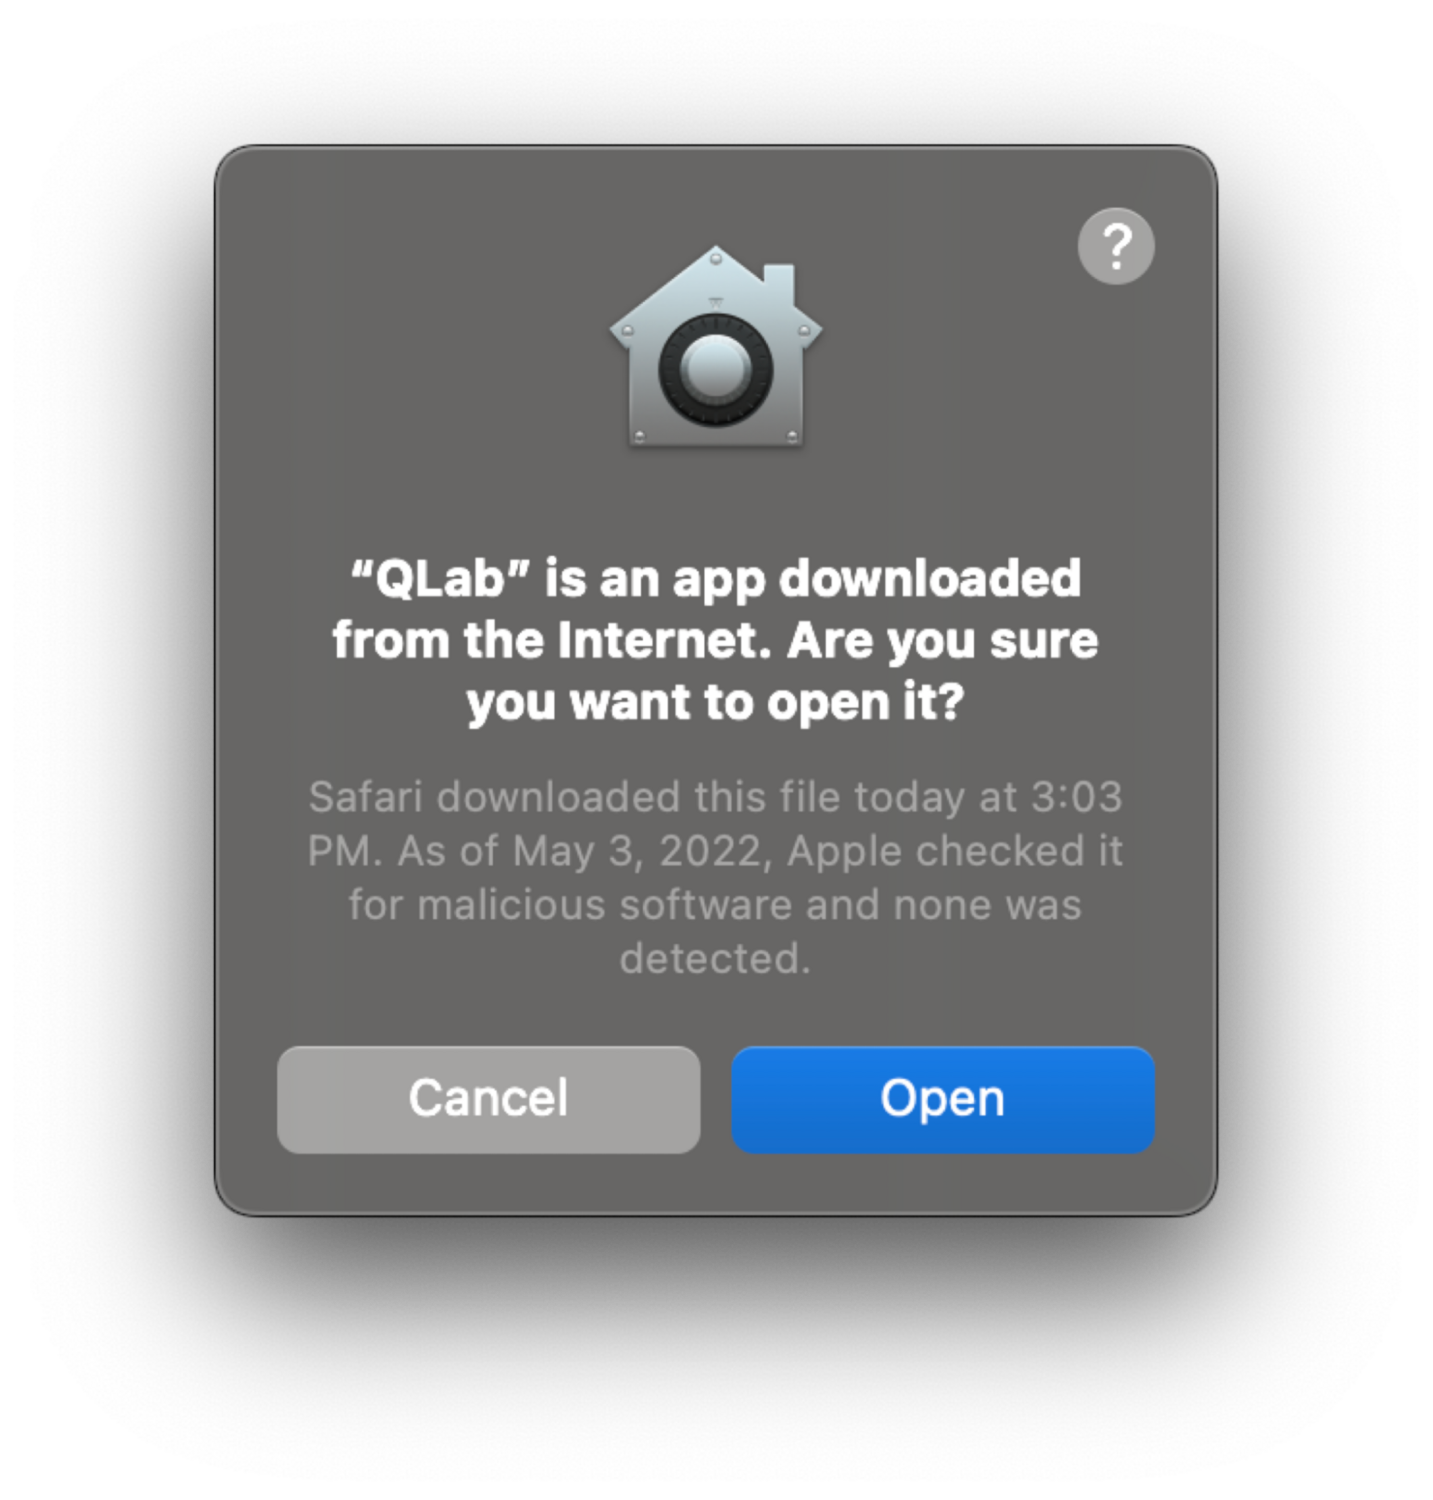
Por lo general, contienen alrededor de dos o tres botones accionables y bloquean cualquier actividad adicional dentro de la aplicación que hace la solicitud hasta que el usuario toma una acción. Este tipo de aviso no se puede silenciar ni ignorar si pretendes usar la aplicación que hace la solicitud.
Cuando un programa intenta acceder a archivos específicos del usuario, necesitará permisos adicionales. Esto puede extenderse a necesitar Acceso completo al disco (FDA) para realizar ciertas operaciones. Una gran dificultad en torno a TCC es la imposibilidad de automatizar esto mediante scripts. Usar un MDM -y por lo tanto Apple Business Manager-, y a su vez implementar un payload de PPPC, hace esto mucho más fácil. Pero si los administradores usan un RMM (software de monitoreo y gestión remota) o no usan nada en absoluto, estos avisos requieren interacción directamente en el endpoint.
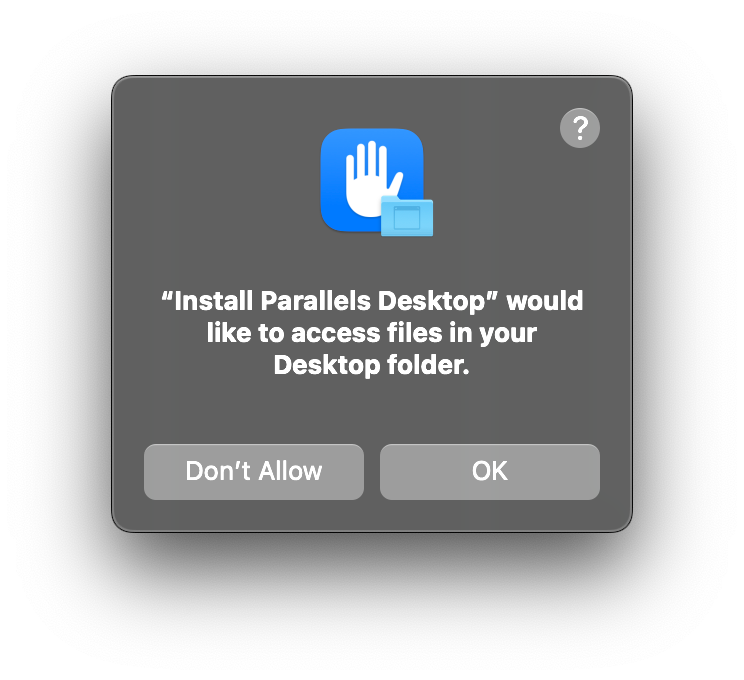
Aquí es donde suele surgir la dificultad para implementar software.
Pruebas y tribulaciones
Sin importar si eres un profesional de seguridad experimentado, un administrador de TI o un contador, mientras más alertas veas, más probable es que les des clic sin pensarlo. Entre el gran volumen de alertas del Centro de notificaciones y los avisos de seguridad, casi te vuelves insensible a lo que realmente dice la alerta, y simplemente le das clic para seguir con tu día.
La dificultad de las alertas no solo afecta la experiencia del usuario final, sino que también se extiende a quienes desarrollan software para macOS (o a quienes lo implementan). Por ejemplo, si estás creando una herramienta de seguridad, es imposible evitar los avisos. Como las herramientas de seguridad suelen usar una extensión del sistema, necesitar acceso TCC o trabajar con eventos de red, cada una de esas funciones tiene su propio conjunto de avisos de seguridad que un usuario o administrador debe responder para que el software funcione correctamente.
Las dificultades se extienden también a las pequeñas y medianas empresas que tal vez no cuentan con un MDM para ayudar en la implementación de software. Esto a veces implica usar un RMM para aprobar o rechazar avisos de seguridad, pedirle al usuario que haga clic en los botones por ellos, o tener acceso físico a la máquina para hacerlo uno mismo. Lamentablemente, debido al diseño de Apple para proteger al usuario final, esto no se puede automatizar más allá de usar un payload de PPPC a través de un MDM. Aunque esto puede causar dolores de cabeza, no puedo dejar de enfatizar que este es un diseño intencional de Apple, que busca dar al usuario más información sobre qué programas tienen acceso a su información personal (archivos, ubicación, compartir pantalla, etc.).
Repasemos algunos de los distintos tipos de avisos de seguridad que un usuario o administrador puede ver al instalar un nuevo software sin un MDM.
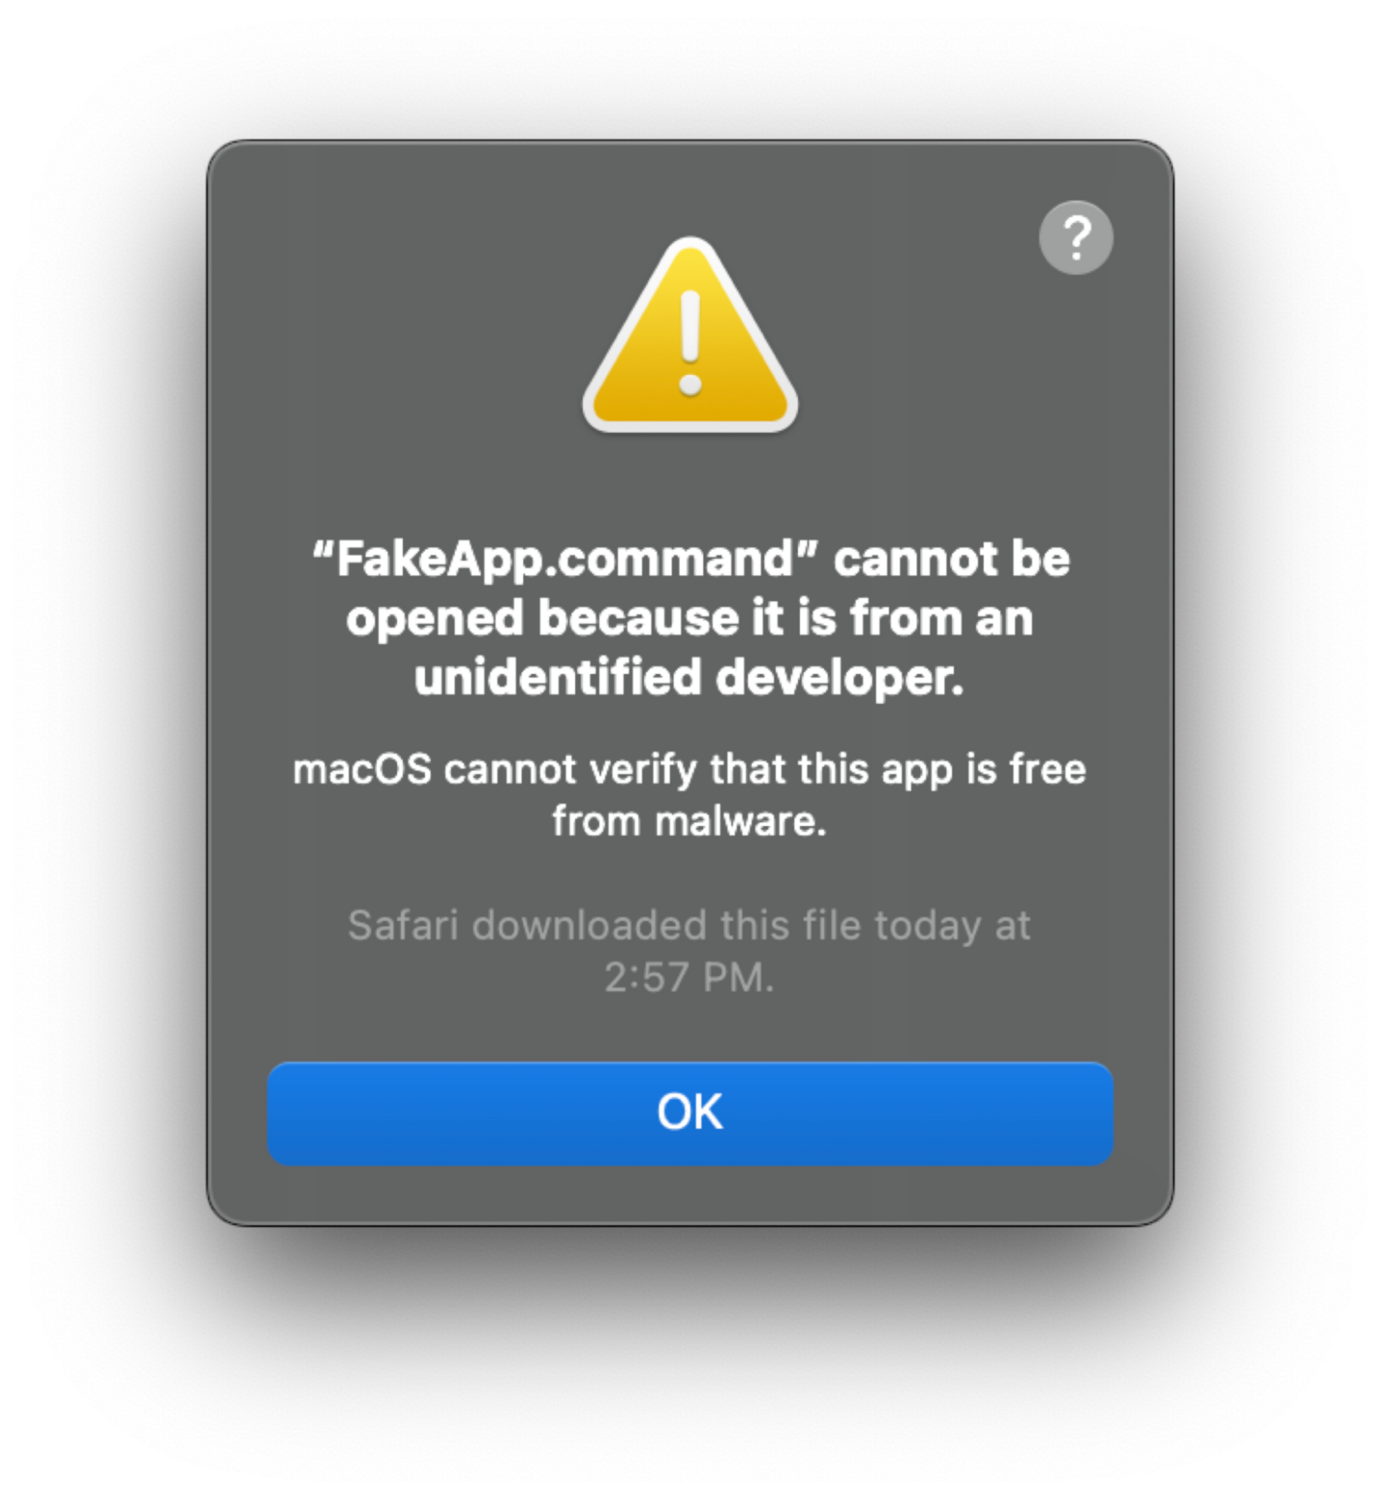
Un aviso de Gatekeeper que notifica a los usuarios finales que una aplicación está bloqueada porque no se pudo verificar el ID del desarrollador.
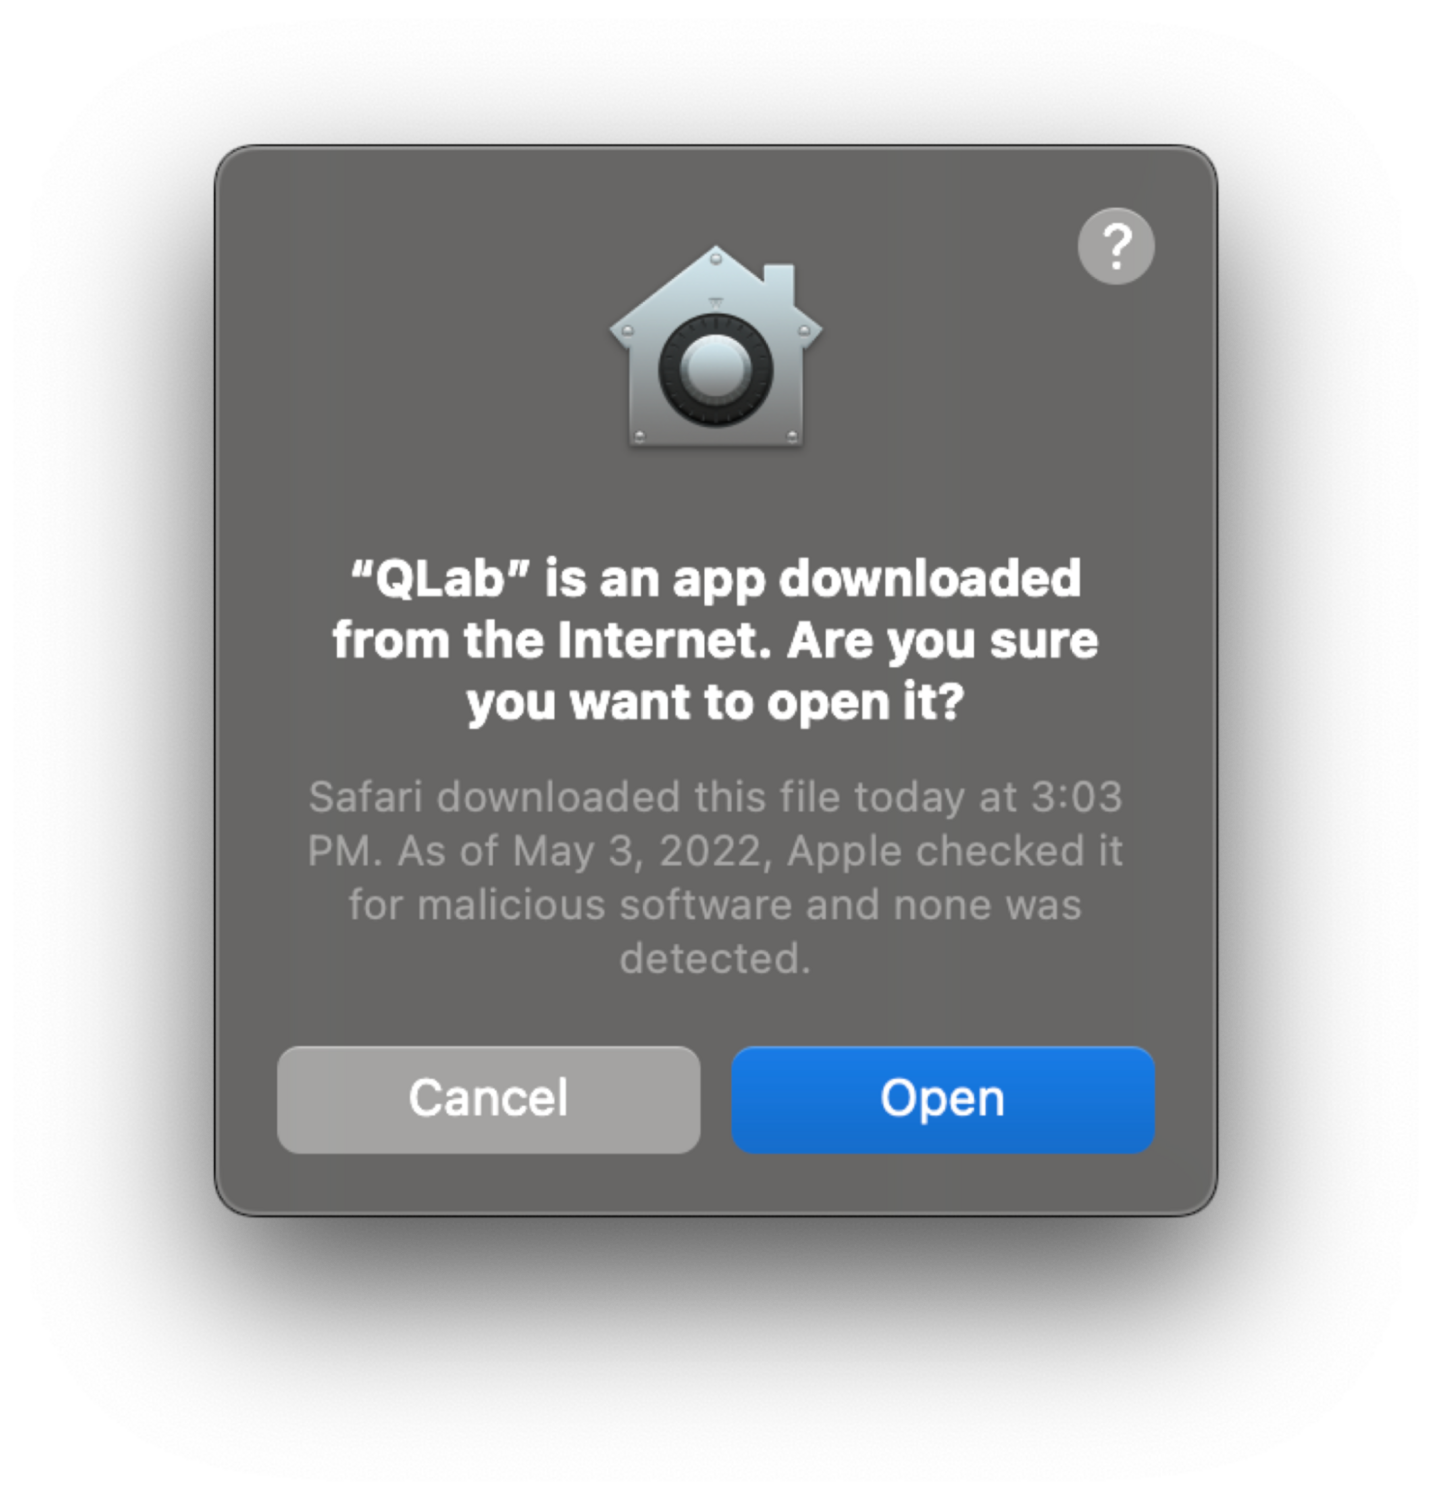
Un aviso de File Quarantine que te advierte que tu aplicación se descargó de internet.
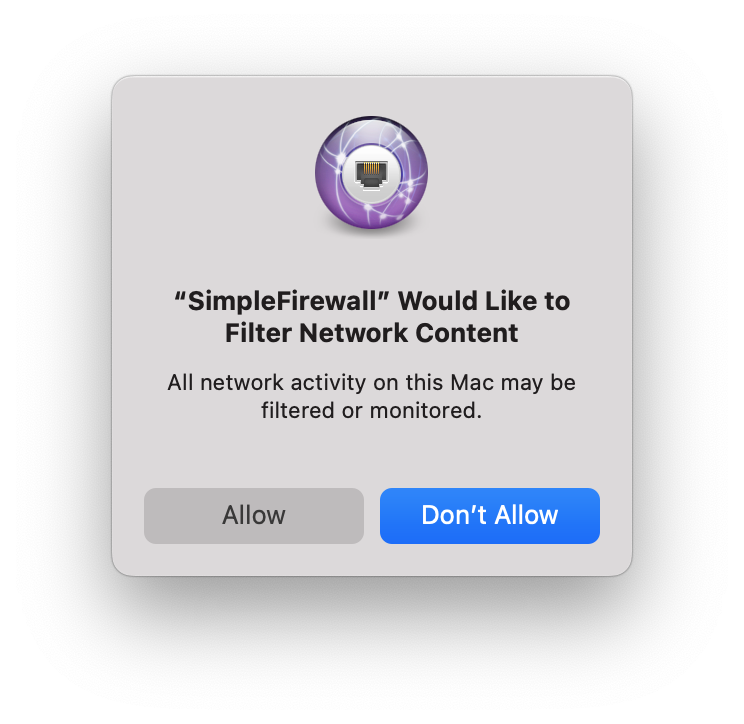
Si el software que usas hace algún tipo de filtrado de red, el usuario puede aprobar o rechazar su uso en el endpoint.
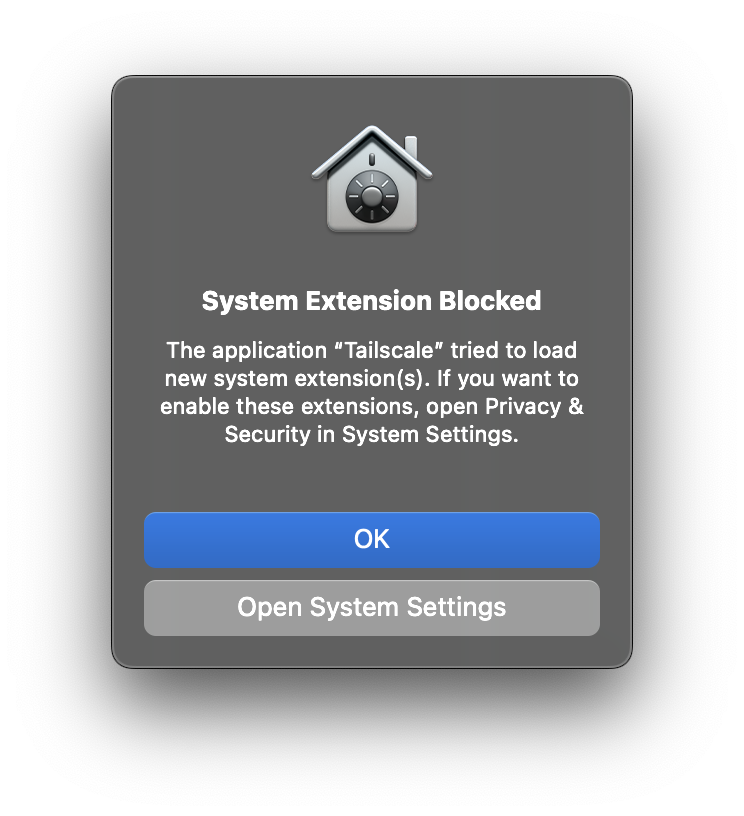
Las extensiones del sistema deben aprobarse desde la Configuración del sistema y no se pueden aprobar directamente desde el aviso de seguridad.
Contar con un MDM puede facilitar las cosas, ya que permite distribuir un perfil PPPC que otorga a las aplicaciones los permisos correctos que necesitan. Esto puede extenderse a los elementos de inicio de sesión, usando el nuevo payload com.apple.servicemanagement.
Epílogo
Aunque ya estés cansado de escucharlo, vale la pena mencionar una última vez que este diseño de Apple es intencional. Limitar las notificaciones del Centro de notificaciones es una excelente forma de empezar a combatir la fatiga por alertas, o incluso aprovechar funciones como No Molestar. Lamentablemente, como ya se mencionó, los avisos de seguridad llegaron para quedarse. Están diseñados para darle al usuario final una idea de lo que está instalado en su máquina, y eso es algo positivo. Es importante que los usuarios sepan qué software está en ejecución, sea malicioso o no, y que no acceda a ningún dato personal que no debería, sin embargo, esto puede ser un dolor de cabeza para los desarrolladores y administradores que intentan implementar software en varios dispositivos que no usan un MDM.