

Esta publicación de blog se publicó originalmente el 1 de mayo de 2024.
Antecedentes
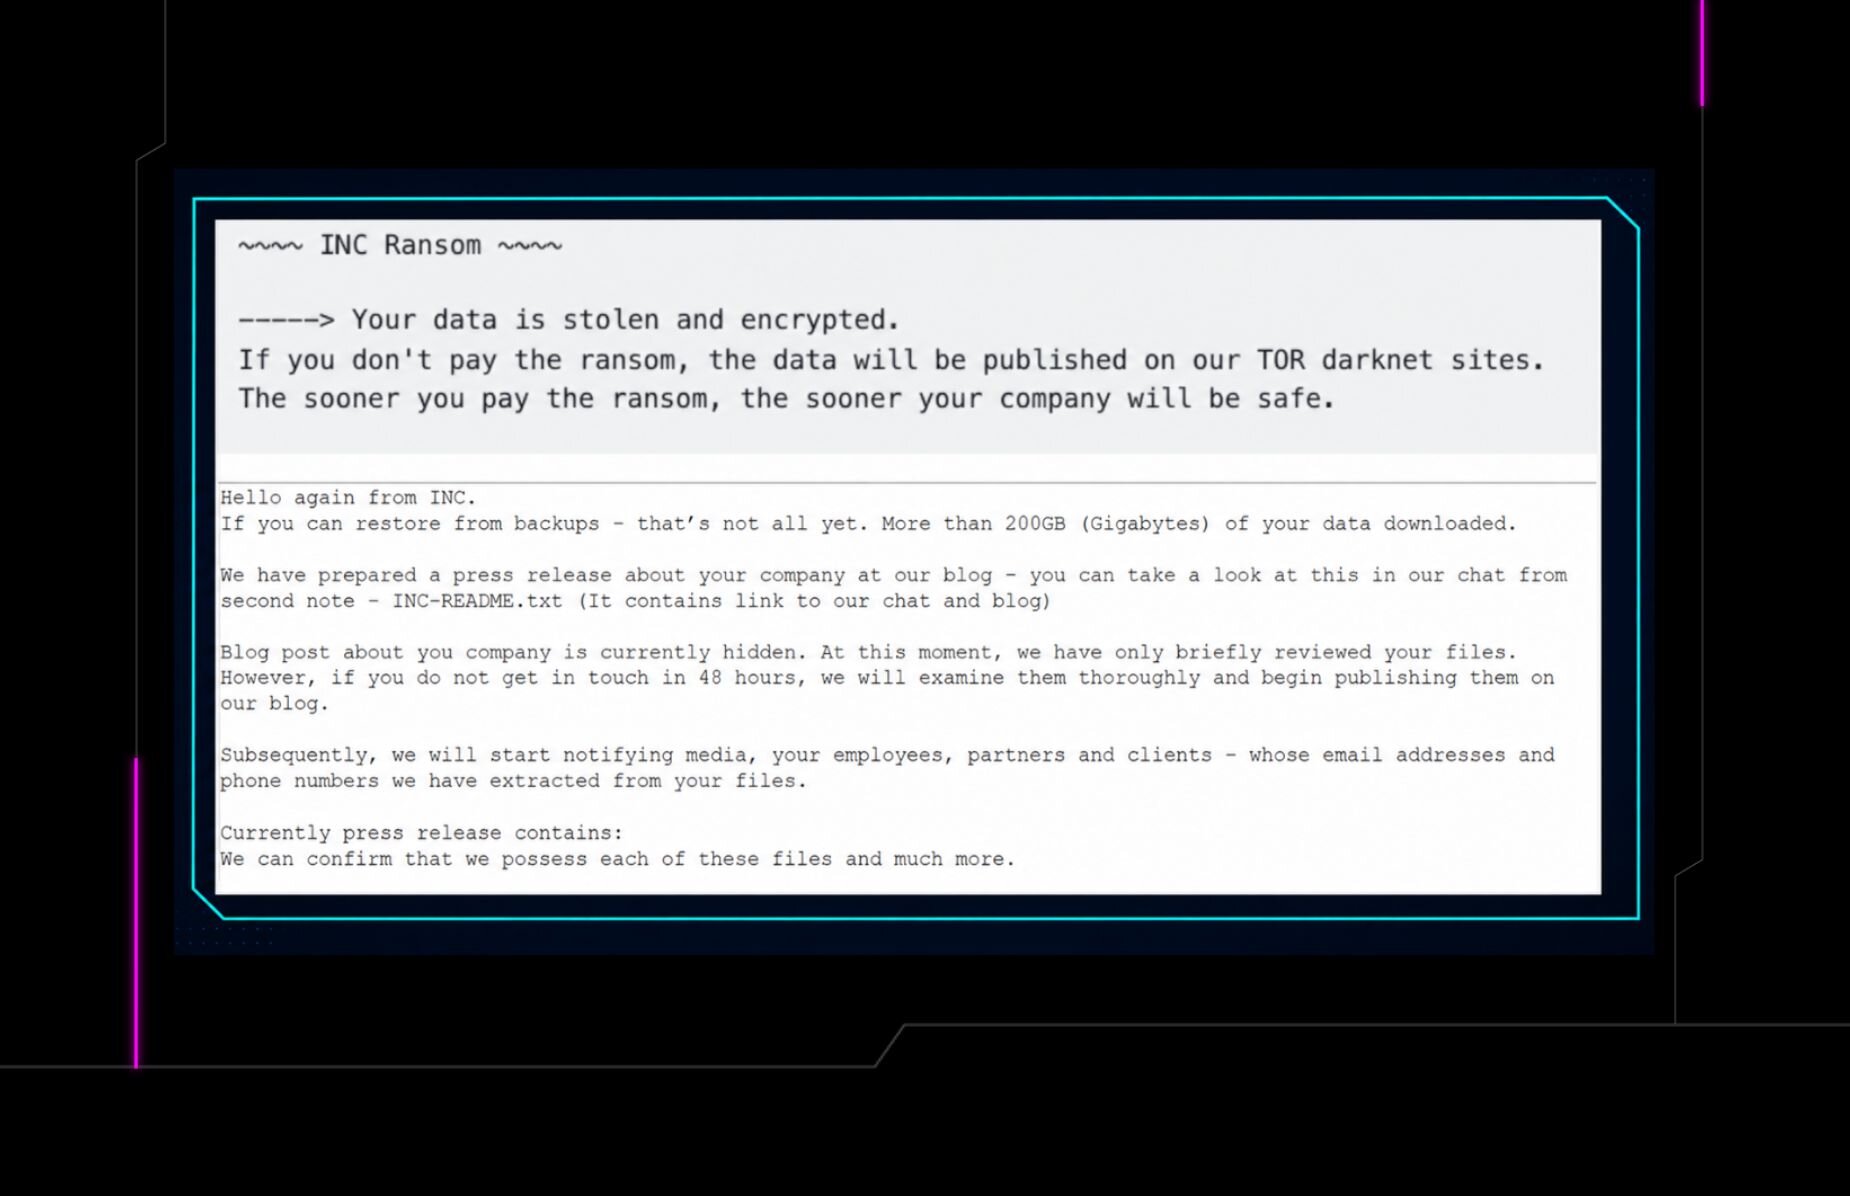
Los analistas de Huntress han observado anteriormente la implementación de ransomware INC, y recientemente observaron esta variante de ransomware específica implementada en el entorno de un cliente. La variante de ransomware se identificó, en parte, gracias a los esfuerzos del actor de amenazas por verificar que su implementación fuera efectiva, como se ilustra en la siguiente línea de comandos:
"C:\windows\system32\NOTEPAD.EXE"
C:\Users\user\Documents\+<REDACTED>\INC-README.txt
Al profundizar en el incidente, los analistas de Huntress pudieron identificar un patrón específico de actividad asociado con el actor de amenazas, particularmente durante lo que parecen ser las etapas intermedias de su ataque, y antes de la implementación del ransomware. Al identificar este patrón, los analistas de Huntress comenzaron a buscar en toda la infraestructura otros endpoints donde se observara el mismo patrón de actividad, y de esta manera, notificaron a los clientes en un esfuerzo por frenar la implementación del ransomware. Aunque los medios iniciales de acceso y las actividades posteriores variaron ligeramente entre los endpoints identificados, este único patrón se mantuvo constante y sirvió para identificar rápidamente los endpoints afectados.
Patrón de ataque
Al revisar múltiples endpoints, los analistas de Huntress observaron un patrón común y general; es decir, en el punto donde sus actividades podían identificarse de forma explícita, el actor de amenazas parecía tener un conocimiento previo significativo de la infraestructura en la que operaba.
El endpoint inicial que se investigó en detalle reveló la actividad ilustrada en la Figura 1, asociada con la cuenta de usuario que se sabía comprometida dentro de la infraestructura del cliente.
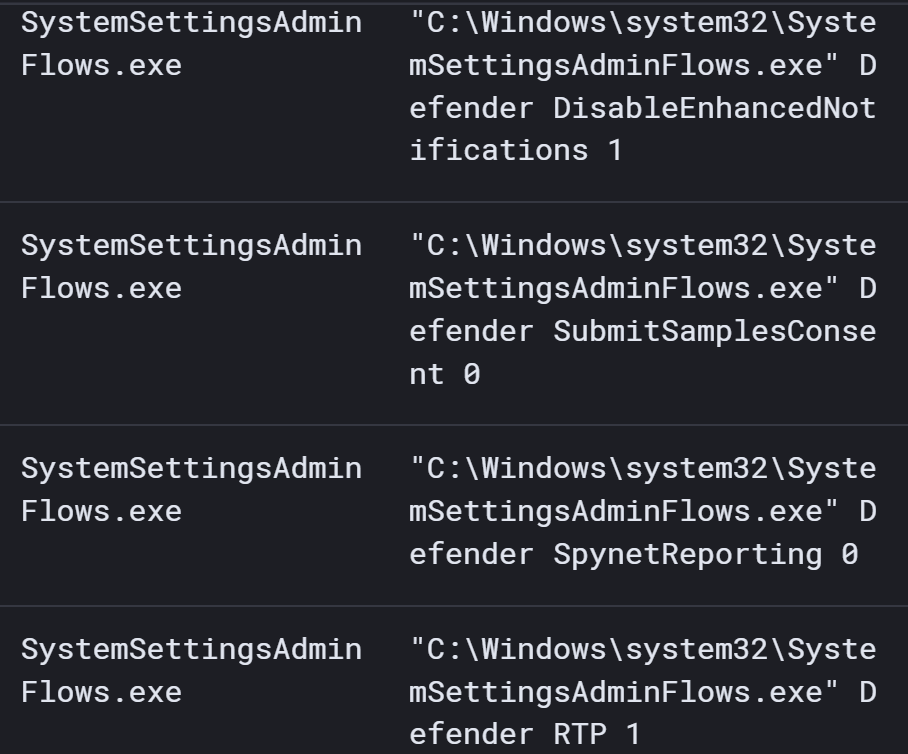
Figura 1: Patrón de actividad de LOLBin
Los comandos ilustrados en la Figura 1 se extrajeron directamente de la plataforma Huntress, y se enumeran con el comando más reciente en la parte superior de la imagen. El actor de amenazas usó SystemSettingsAdminFlows.exe, una utilidad nativa de Windows, para básicamente deshabilitar Windows Defender. Como se ilustra en la Figura 2, estas modificaciones se manifiestan en el registro de eventos Microsoft-Windows-Windows Defender/Operational como registros con el ID de evento 5007, lo que indica que el cambio tuvo lugar.
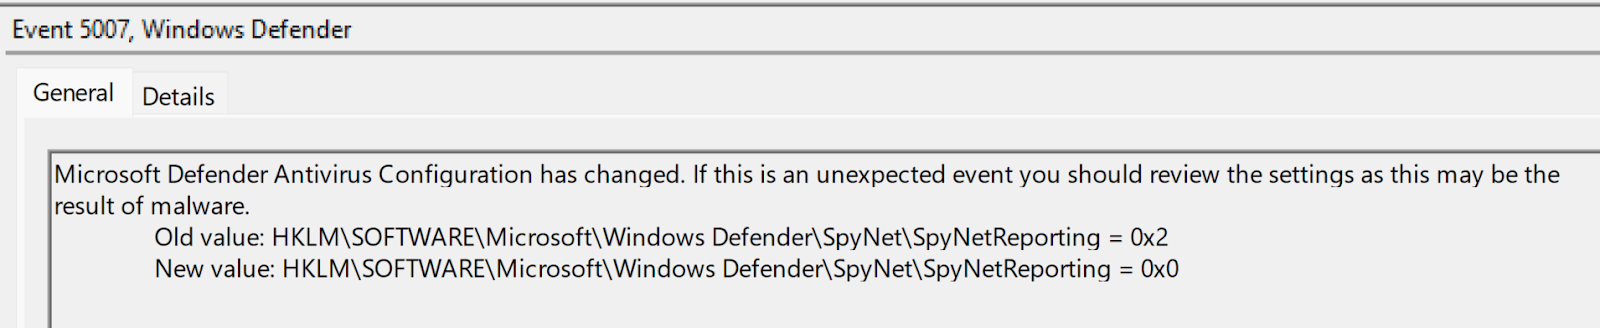
Figura 2: Registro de Windows Defender con ID de evento 5007
Es importante señalar que el actor de amenazas ejecutó estos comandos en endpoints donde Windows Defender estaba activamente en uso, lo que indica un conocimiento previo del entorno. En varios casos, el actor de amenazas trajo consigo las herramientas necesarias para intentar deshabilitar otras aplicaciones de seguridad instaladas. Sin embargo, en cada caso, esas aplicaciones estaban claramente instaladas y en ejecución en el endpoint. Por ejemplo, en un endpoint donde estaba instalado CylancePROTECT, se observó la siguiente línea de comandos:
C:\Windows\temp\av.exe -p CylanceSvc.exe
Veintitrés segundos después, se creó un registro del Administrador de control de servicios en el registro de eventos del Sistema con el ID de evento 7031, lo que indica que el servicio de CylancePROTECT se había terminado de forma anómala. Windows Defender sí detectó el archivo av.exe como Trojan:Script/Wacatac.H!ml, y puso el archivo en cuarentena, pero no antes de que lograra terminar el servicio de CylancePROTECT. El archivo se eliminó de la cuarentena antes de que Huntress tuviera la oportunidad de obtener una copia. Sin embargo, esta actividad solo se ha observado en endpoints donde CylancePROTECT está en ejecución. Huntress ha observado anteriormente el uso de un archivo con el mismo nombre para deshabilitar aplicaciones de Sophos Anti-Virus.
También se observó, dentro del mismo período, el uso de un ejecutable llamado kaz.exe que se ejecutó desde la misma carpeta. Lamentablemente, no pudimos recuperar este ejecutable y por el momento no es evidente cuál fue su función en este ataque. Sin embargo, algo interesante sobre este ejecutable es que el nombre de archivo original era Treasury Secretary Steven Mnuchin, según el encabezado PE en tiempo de ejecución. Este campo se ilustra en la Figura 3. Este ejecutable se ejecutó dentro de los 4 minutos posteriores a av.exe, y después de que Windows Defender hubiera sido deshabilitado.

Figura 3: kaz.exe, campo de nombre de archivo original
La actividad común ilustrada en la Figura 1 es consistente en todos los endpoints afectados hasta ahora, y ha permitido a Huntress notificar a los clientes en los que todavía no se ha implementado el ransomware. Al buscar actividad en endpoints específicos asociados con las cuentas que se descubrió que usaba el actor de amenazas, es claro que, a medida que el actor de amenazas se acerca al punto de actividad intensificada y probablemente se prepara para implementar software de cifrado de archivos, sus acciones se vuelven más dirigidas y eficientes, como se ilustra en las Figuras 4 y 5. La Figura 3 ilustra la ventana de actividad del actor de amenazas en un endpoint el 27 de abril de 2024.
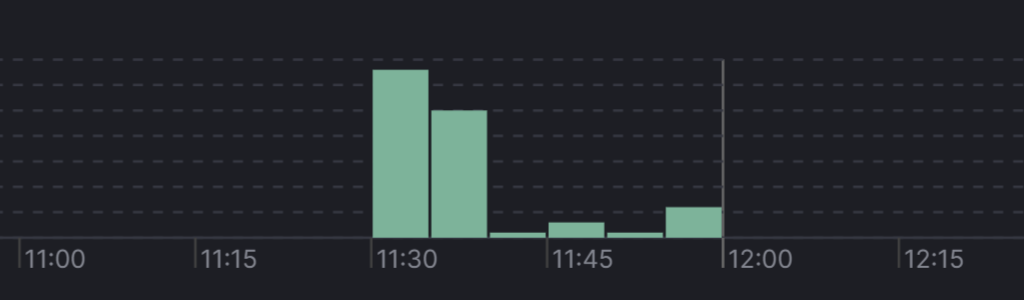
Figura 4: Actividad del actor de amenazas, 27 de abril de 2024 (UTC)
La Figura 5 ilustra el período de las actividades del actor de amenazas identificadas en un endpoint distinto y completamente separado el 30 de abril de 2024.
Figura 5: Actividad del actor de amenazas, 30 de abril de 2024 (UTC)
Tanto en la Figura 4 como en la Figura 5, cada una mostrando la actividad del actor de amenazas en endpoints diferentes y en días diferentes, queda absolutamente claro que el actor de amenazas tiene un conocimiento previo de la infraestructura objetivo, y llega con un plan de acción eficiente.
Al revisar la amplitud de datos disponibles hasta ahora, hay varias otras actividades que parecen estar aisladas en endpoints particulares. Por ejemplo, un endpoint ya había generado una alerta por una instalación no autorizada de ScreenConnect, y una investigación detallada indicó que la infraestructura empleaba una herramienta de RMM completamente diferente. Después de acceder al endpoint mediante la instancia de ScreenConnect recién instalada, el actor de amenazas cambió la contraseña de una cuenta existente usando net.exe. En otro endpoint, el actor de amenazas usó una cuenta válida, previamente comprometida, para acceder al endpoint mediante el protocolo de escritorio remoto (RDP). En otros casos, se observó al actor de amenazas viendo varios archivos usando notepad.exe y wordpad.exe.
En otro endpoint, se observó la siguiente línea de comandos:
rclone copy E:\ <mount_point> --include-from include.txt
Huntress no pudo obtener una copia del archivo include.txt; sin embargo, el uso de dicho archivo indica que el actor de amenazas claramente sabía qué archivos quería recopilar o excluir, lo que indica además un probable conocimiento previo del entorno.
Huntress también observó el uso de MEGAsync.exe dentro de una infraestructura. En el endpoint comprometido, el actor de amenazas instaló 7Zip y MEGASync, luego ejecutó un total de 28 procesos 7zG.exe para archivar datos. Poco después de que se ejecutara el último proceso 7zG.exe , tanto MEGASync como 7Zip fueron desinstalados del endpoint. Huntress ha observado previamente el uso de MEGAsync.exe durante incidentes donde posteriormente se implementó el ransomware INC.
Conclusión
El momento en que esta actividad llamó la atención de los analistas de Huntress indica que el actor de amenazas probablemente había estado activo en la infraestructura, o simplemente tenía un conocimiento previo detallado de ella, antes de llegar al punto en que estaba listo para implementar el ransomware INC. Sin embargo, al aprovechar los detalles disponibles extraídos de investigaciones intensivas sobre la actividad del actor de amenazas, Huntress pudo identificar a otros clientes que probablemente estaban siendo objeto del mismo ataque, por parte del mismo actor de amenazas. La notificación inmediata de esta actividad, con los detalles relevantes, permite a los clientes responder de manera adecuada y oportuna, implementando su plan de respuesta a incidentes y evitando la actividad de cifrado de archivos.
Gracias a Faith Stratton, Dray Agha, Jai Minton, Greg Linares y Jamie Levy por su ayuda en el desarrollo de este contenido y esta publicación de blog.
Indicadores
Av.exe hash SHA-256:
36eb4290aa11a950e60d12ab18a8e139d25464355ce761f98891e1ea94f39445
kaz.exe hash SHA-256:
fc39cca5d71b1a9ed3c71cca6f1b86cfe03466624ad78cdb57580dba90847851
ababcab28dcdb35c - ID de instancia de ScreenConnect no autorizada
Mapeo de MITRE ATT&CK
Acceso inicial - T1133, External Remote Services & T1078.002, Domain Accounts
Ejecución - T1059.003, Windows Command Shell (también se observó el uso de herramientas GUI, navegadores, etc.)
Persistencia - T1078.003: Local Accounts, T1078.002: Domain Accounts, T1543.003: Windows Service
Escalada de privilegios - No observado
Evasión de defensas - T1562.001: Disable or Modify Tools
Acceso a credenciales - No observado
Descubrimiento - No observado
Movimiento lateral - No observado
Recolección - T1560.001: Archive via Utility (rclone)
Comando y control - T1219: Software de acceso remoto, T1105: Ingress Tool Transfer
Exfiltración - T1537: Transfer Data to Cloud Account (uso de MEGAsync.exe)
Impacto - T1486: Data Encrypted For Impact
Oportunidades de detección
Hemos proporcionado una regla Sigma para detectar el uso directo de SystemSettingsAdminFlows.exe para manipular Windows Defender. Si bien el binario suele usarse de forma legítima, esta regla filtra los casos con procesos principales comunes como SystemSettings.exe.
Recomendamos monitorear lo siguiente:
- Uso de varias herramientas de RMM y de control/escritorio remoto, como ScreenConnect, y limitar el uso de aplicaciones no aprobadas.
- Uso de cualquier utilidad de sincronización o respaldo de archivos, como MEGAsync, que no esté aprobada para su uso en tu entorno.