

Agradecimientos: un agradecimiento especial a Jennifer Halsey y Gavin Hill por sus contribuciones a este blog.
Pasé tiempo en la Gartner Security & Risk Management Summit la semana pasada, buscando la señal en medio del ruido.
Hubo muchas conversaciones sobre IA. Mucho sobre estrategia, mucho sobre lo que viene. Pero lo que más se me quedó fue algo más simple: los equipos que les va a ir bien en los próximos años no son los que persiguen cada nuevo titular. Son los que son brutalmente honestos sobre qué causa daño realmente, dónde están sus puntos débiles de verdad y qué tan rápido pueden recuperarse cuando algo sale mal.
Hay otra cosa a la que sigo volviendo: la seguridad no es un destino. Es un espectro, un viaje que en realidad nunca termina, sobre todo en la era de la IA. Lo que importa es si tu organización avanza en la dirección correcta con la base adecuada.
Esa es la perspectiva con la que me quedo del evento: no se trata de perfección, de exageraciones ni de pilas tecnológicas más grandes solo por serlo. Se trata de resiliencia. Identidad. Eficacia de los controles. Realidad operativa.
Estas son las lecciones más importantes que saqué de las sesiones a las que asistió nuestro equipo, y lo que creo que los líderes de seguridad deberían hacer con ellas.
1. La resiliencia ya no es un concepto blando. Es el trabajo.
Si tuviera que resumir el mensaje principal de la keynote y muchas de las sesiones de apoyo en una sola frase, sería esta: el objetivo no es evitar que ocurra cada cosa mala. El objetivo es evitar que los incidentes se conviertan en una disrupción a nivel del negocio.
Puede sonar obvio, pero muchos programas todavía se construyen y se miden como si "que no pase nada" fuera el único resultado aceptable. Así no funciona el mundo real. El mundo real es desordenado. Los adversarios se adaptan. Los usuarios hacen clic en cosas. Las configuraciones sufren desviación de configuración. Los terceros crean riesgos que no controlas del todo.
La conversación en Gartner no era sobre construir mejores programas de ciberseguridad. Era sobre construir resiliencia de ciberseguridad. No son lo mismo, y esa distinción importa más de lo que la gente le reconoce.
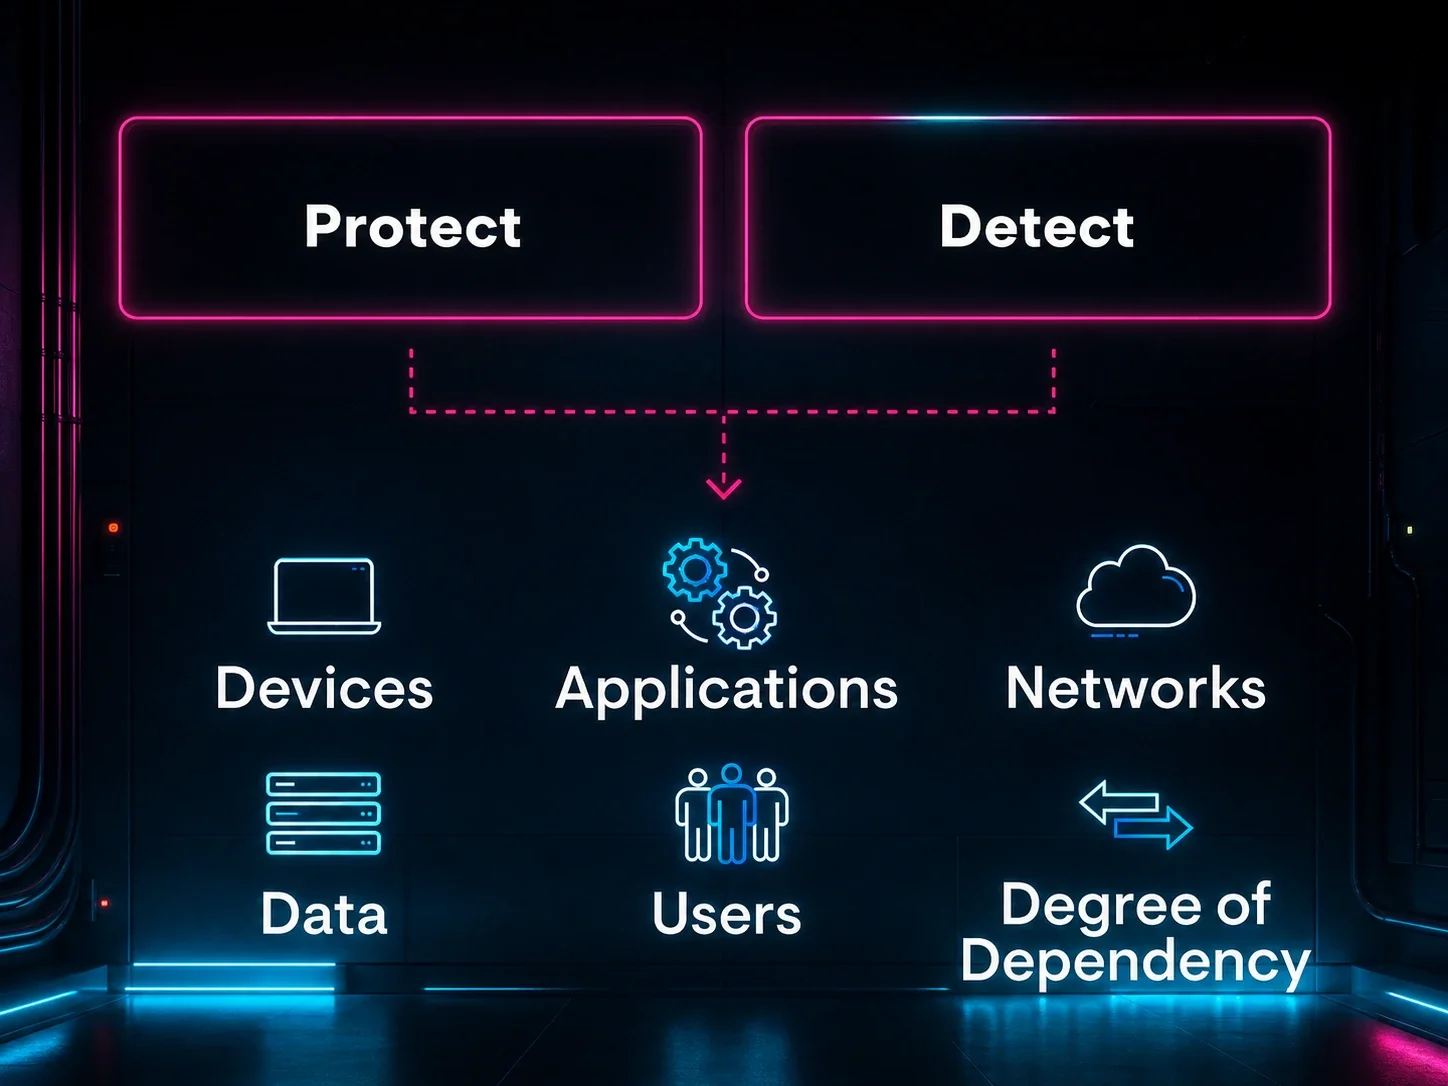
Cuando piensas en la resiliencia en términos prácticos, se reduce a dos pilares que toda estrategia debe abordar:
Resiliencia de la identidad: prevención mediante ISPM (gestión de la postura de seguridad de identidad) y respuesta mediante ITDR (detección y respuesta ante amenazas de identidad).
Integridad de los endpoints: prevención mediante ESPM (gestión de la postura de seguridad de endpoints) y respuesta mediante EDR (Detección y respuesta para endpoints).
La estrategia de todos debería incluir ambos lados de cada pilar. No uno u otro. Ambos. Eso no es aspiracional. Es la base.
Algunas implicaciones prácticas:
- Saber qué significa realmente la disrupción del negocio en tu entorno
- Ser honesto sobre qué tan rápido puedes contener un incidente real
- Practicar la recuperación, no solo la respuesta
- Buscar lugares donde un solo error todavía pueda causar un impacto desproporcionado
Esta es un área donde la filosofía de Huntress coincide bastante bien con lo que escuché en Gartner. La seguridad debería reducir la probabilidad de que una interrupción se convierta en un problema existencial. Ese es un estándar mucho más útil que fingir que tu meta es una prevención mágica y total.
2. La identidad ya no es una conversación secundaria
Esto quedó muy claro en las sesiones, en las conversaciones con analistas y directamente en la keynote de Peter Firstbrook. Firstbrook es VP Analyst en Gartner, y lo dijo sin rodeos: todos deberían tener ITDR. No "considerar ITDR". No "ITDR es algo deseable para organizaciones maduras". Todos.
Tiene razón.
Durante mucho tiempo, los CISO dejaron que la identidad viviera en otro lugar. Estaba en los equipos de IAM, en operaciones de TI, en flujos de aprovisionamiento impulsados por RR. HH. Era un problema de gestión de accesos, no un problema de seguridad. Los CISO eran dueños del firewall, del endpoint, del SOC. La identidad era terreno de alguien más.
Esa era terminó.
La identidad es el perímetro ahora. No eventualmente. No de forma indirecta. Ahora. El borde de la red se disolvió. Los endpoints están en todas partes. Los servicios en la nube autentican mediante credenciales, no direcciones IP. Los atacantes ya no están derribando muros. Están iniciando sesión. Y cuando la función de seguridad no es dueña de la identidad, esa brecha es exactamente a donde van.
Los líderes de seguridad que todavía dejan la gobernanza, la visibilidad y la respuesta de identidad a otras partes de la organización están dejando una puerta abierta. Este es un cambio de paradigma que exige propiedad, no coordinación. Los líderes de seguridad deben hacerse cargo de la identidad, porque la resiliencia organizacional ahora depende de ello.
El marco correcto aquí es la resiliencia de la identidad: ISPM para reforzar tu postura antes del ataque, ITDR para detectar y responder cuando algo logra pasar. La prevención sola no basta. La detección y respuesta solas no bastan. Necesitas ambos lados de la ecuación, y eso es exactamente a lo que apuntaba la keynote de Firstbrook.
El enfoque de Gartner en la visibilidad, la inteligencia y la resiliencia de identidad está creciendo porque la superficie de ataque de identidad está creciendo. El trabajo híbrido, las identidades de máquina, los servicios en la nube, las cuentas de servicio y los agentes de IA aumentan todas las formas en que la identidad puede convertirse tanto en el objetivo como en la vía de entrada.
Si tuviera que traducir eso en acción:
- Deja de tratar la identidad como una discusión limitada de herramientas
- Toma en serio la visibilidad entre identidades humanas y de máquina
- Reduce el número de identidades desconocidas, no gestionadas o con privilegios excesivos en tu entorno
- Acerca a los equipos de identidad y seguridad si todavía operan en carriles paralelos
Los CISO hablan cada vez más de resiliencia de la identidad, no solo de una sopa de letras. Ese es el enfoque correcto. Y Firstbrook dejó claro que ya no es opcional.
3. La conclusión correcta sobre la IA es operativa, no ideológica
Esperaba que la IA dominara el evento, y así fue. Pero la orientación más útil no fue "compra más IA". Fue más realista que eso.
Peter Firstbrook lo dijo sin rodeos en su keynote: "no habrá un SOC totalmente agéntico".
Bien.
Porque si has pasado tiempo en incidentes reales, ya sabes por qué. La parte difícil no es solo la velocidad de triage. La parte difícil es la ambigüedad, el juicio, la escalación, el contexto del negocio y saber cuándo algo extraño es en realidad lo que importa.
Las sesiones señalaron algunas realidades que vale la pena considerar:
- La IA está acelerando los ataques
- Los agentes de IA introducen un riesgo de seguridad real, incluyendo la inyección de prompts, el envenenamiento de datos y la desviación de configuración
- La IA todavía puede ser genuinamente útil cuando se aplica al trabajo operativo correcto
- El juicio humano no va a desaparecer
A dónde creo que deberían llegar los equipos:
- Usa IA para reducir el trabajo tedioso
- Úsala para acelerar el triaje y el apoyo en investigaciones
- Úsala para mejorar la velocidad donde la velocidad importa
- No confundas un resultado más rápido con una toma de decisiones acertada
4. El EDR es útil, pero el EDR por sí solo no es una estrategia
Esta fue una de las conclusiones más prácticas del evento. Depender demasiado de un EDR independiente está llevando al fracaso, porque los controles se evaden, las configuraciones sufren desviación de configuración y los equipos confunden la presencia de una herramienta con protección.
Eso no es un argumento en contra del EDR. Es un argumento en contra del pensamiento ilusorio.
La integridad de los endpoints, al igual que la resiliencia de la identidad, requiere ambos frentes: Endpoint Security Posture Management (ESPM) para gestionar de forma continua y reducir tu superficie de ataque antes de un incidente, y EDR para detectar y responder cuando algo logra pasar. Uno sin el otro es una brecha. Y las brechas son justo lo que buscan los atacantes.
La sesión explicó por qué la defensa en profundidad multicapa sigue siendo importante: el control de aplicaciones, la gestión de exposición, la gestión de configuración y una coordinación más estrecha entre la gestión de endpoints y la seguridad fortalecen la postura de seguridad de maneras que una sola capa de detección no puede lograr.
El punto sobre la higiene de los controles también importa. Gartner señaló que los controles técnicos mal configurados son uno de los principales factores de futuras brechas, lo cual debería ser una señal de alerta para los equipos que siguen sumando herramientas sin invertir lo suficiente en ajuste, validación y operaciones del día dos.
Algunos pasos prácticos:
- Audita si tus controles son eficaces, no solo si están implementados
- Revisa dónde tu equipo da por hecho la protección en lugar de validarla
- Asegúrate de que las áreas de endpoints, seguridad y operaciones de TI no se transfieran el trabajo crítico entre silos de forma que generen demoras o ambigüedad
- Construye capas que reduzcan el radio de impacto cuando una de ellas falle
Esta no es una guía llamativa. Es simplemente el tipo de guía que suele resistir la prueba del tiempo.
5. La gestión de exposición se vuelve más honesta
Otro tema que me gustó de la cumbre fue el alejamiento de los relatos superficiales sobre vulnerabilidades.
El material sobre gestión de exposición no se limitó a "parcha más rápido" o "escanea más". Se centró en la visibilidad continua, la validación, las rutas de ataque y una comprensión más realista de lo que realmente genera exposición.
Esa distinción importa porque a la mayoría de los equipos no les cuesta generar hallazgos. Les cuesta decidir qué importa, qué es explotable, qué puede esperar y qué está generando silenciosamente un riesgo innecesario en este momento.
Las recomendaciones apuntaron hacia una priorización basada en el riesgo, la validación y la medición de la ventana de exposición, en lugar de tratar todo como un backlog indiferenciado.
Esa es la decisión correcta. Mi consejo aquí es simple:
- Ve más allá del pensamiento basado solo en CVSS cuando puedas
- Prioriza según la explotabilidad y la relevancia de la ruta de ataque
- Mide cuánto tiempo permanece abierta una exposición significativa
- Trata la remediación como una disciplina operativa, no como un ejercicio de reportes
En resumen
Si tuviera que resumir el Gartner Security & Risk Management Summit en unas pocas conclusiones prácticas, sería esto:
La seguridad no es un destino. Es un espectro y un camino. Las organizaciones que entienden eso y actúan en consecuencia son las que saldrán adelante.
Eso empieza por tener una estrategia real. No una lista de herramientas. No una lista de verificación de cumplimiento. Una estrategia que alinee a tu organización hacia un norte claro: qué estás protegiendo, por qué importa y cómo vas a lograrlo.
Y necesita una adopción práctica de la IA que mantenga a las personas en el proceso, defensas en capas que reduzcan el radio de impacto cuando algo sale mal, y métricas que realmente reflejen la preparación operativa.
Eso es lo que me llevo del evento. No que el conjunto de problemas se esté reduciendo. No es así.
Pero la señal se vuelve más clara para los equipos dispuestos a ignorar el ruido y hacer el trabajo más difícil y honesto.