

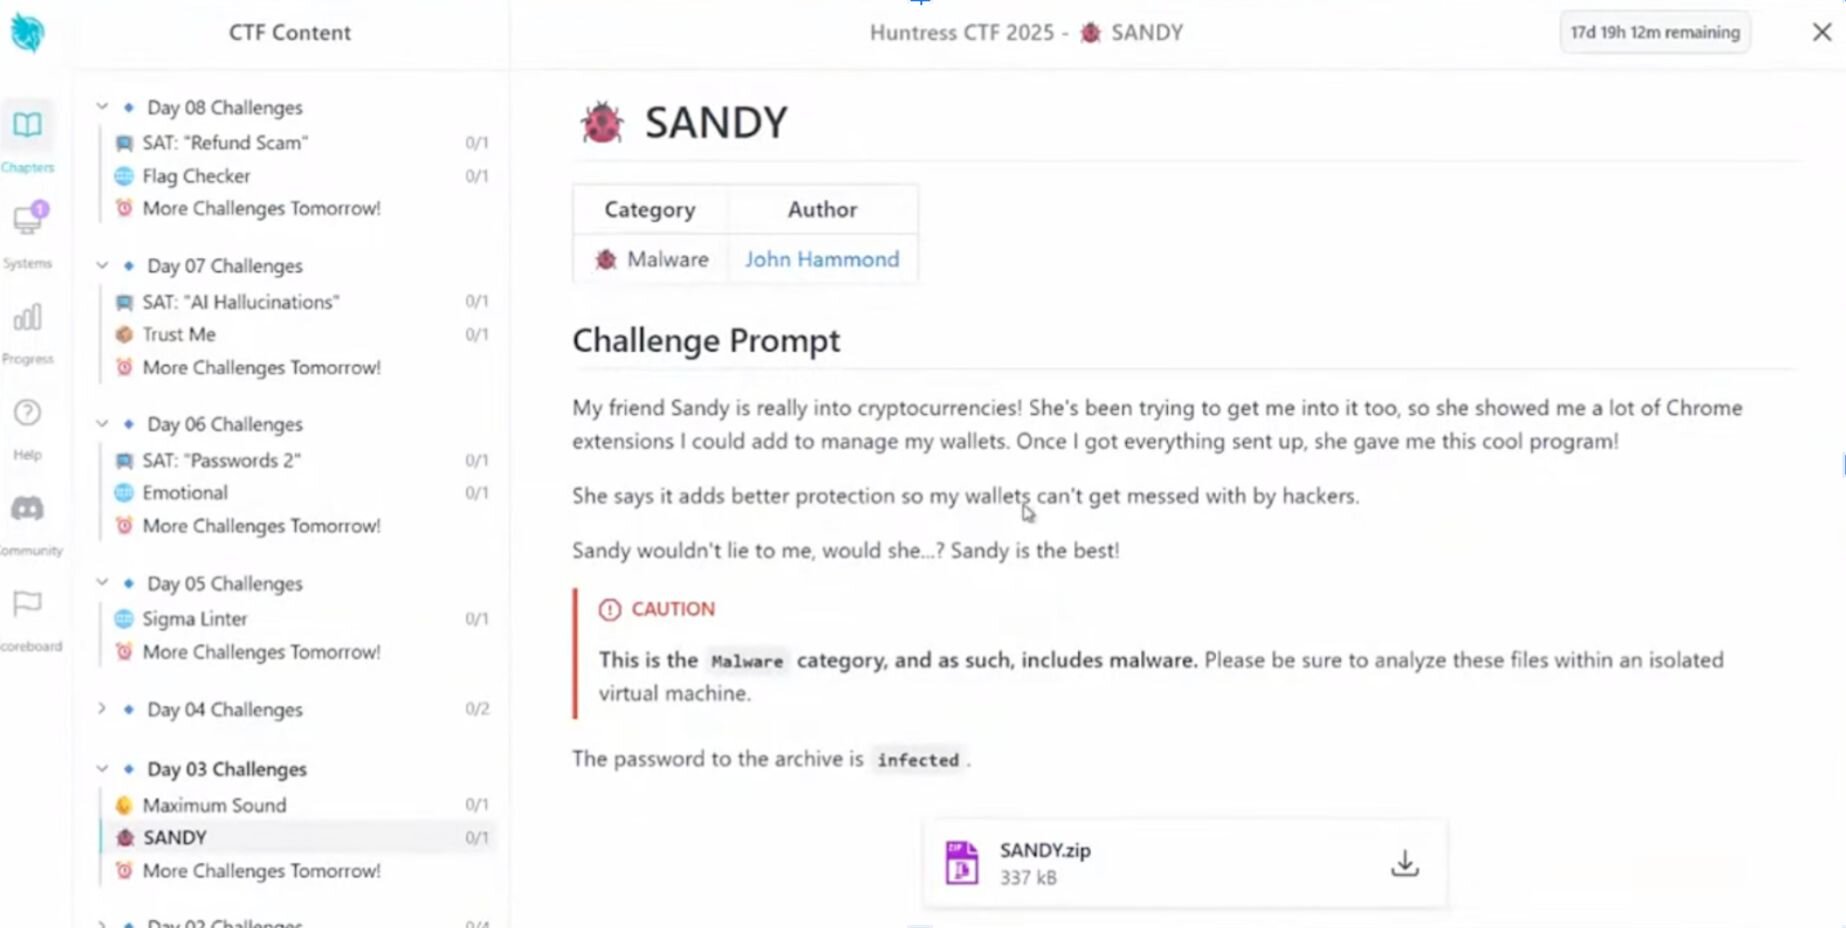
Imagina esto: eres un hacker, y estás trabajando en un archivo ejecutable compuesto por un script de AutoIT compilado. Has decompilado el script (gracias a la ayuda de Exe2Aut, una herramienta convertidora de EXE a script de AutoIT). Has superado un código fuente de aspecto desastroso, lleno de nombres de variables y caracteres aleatorios sin sentido, hasta finalmente identificar y decodificar los fragmentos en Base64 del código, revelando un ladrón de criptomonedas.
Dentro del drenador de cripto hay una variable JSON codificada, donde puedes ver los ID de extensión de las billeteras de criptomonedas que son el blanco. Y ahí, en una capa de datos JSON para los ID de extensión del navegador de la billetera, lo tienes:
flag{27768419fd176648b335aa92b8d2dab2}
¡Éxito! De esto se trataba todo, después de todo, ya que participas en una competencia de Capture the Flag (CTF). Y acabas de encontrar la bandera.
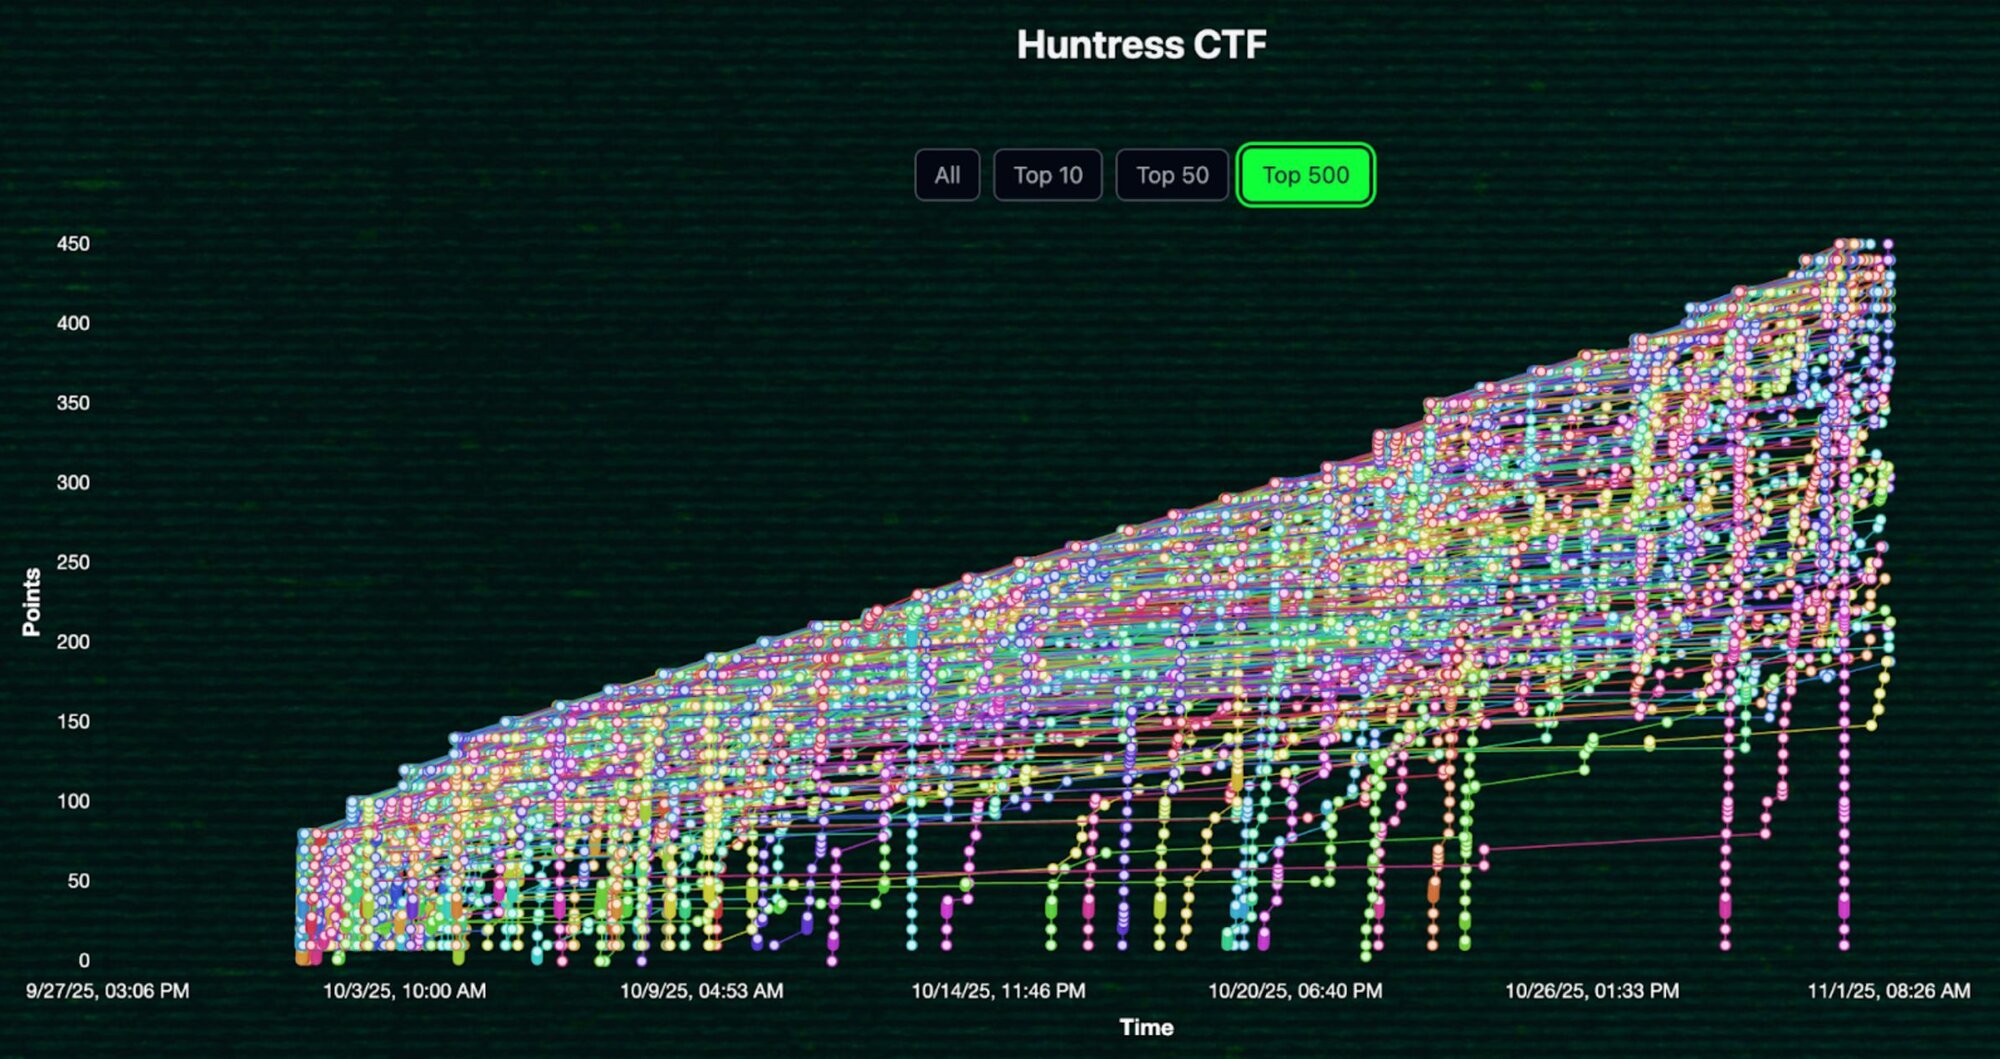
De hecho, este no es un CTF cualquiera: es el evento anual de octubre organizado por Huntress, que en los últimos dos años ha atraído una competencia feroz. El evento de este año no fue diferente, con 11.898 usuarios registrados y 6.892 equipos. El desafío descrito arriba, “Sandy”, fue apenas el tercer día del evento, y hubo 30 días más de desafíos llenos de giros y vueltas.
Figura 1: El desafío Sandy en el Huntress CTF
¿Qué es Capture the Flag?
Un evento CTF es una competencia para hackers, donde los jugadores resuelven distintos desafíos para encontrar una “bandera”, que es una cadena de texto única. Estos desafíos abarcan distintas áreas de experiencia en ciberseguridad, desde la informática forense digital hasta la seguridad web, y ponen a prueba diversas habilidades, como la desofuscación o la ingeniería inversa. Algunos CTF son populares para la práctica continua, como TryHackMe o Hack The Box, mientras que otros son a mayor escala e intensos, como el CTF de DEFCON.
¿El objetivo final? Encontrar la bandera y enviarla para ganar puntos. Algunos lo hacen por diversión o para perfeccionar su oficio y creatividad, mientras que otros compiten por el primer lugar y por la oportunidad de ganar premios increíbles (en nuestro caso, los ganadores recibieron tarjetas de regalo, un RDV4 Kit (360), un OMB Cable Elite, artículos promocionales de Huntress, y más).
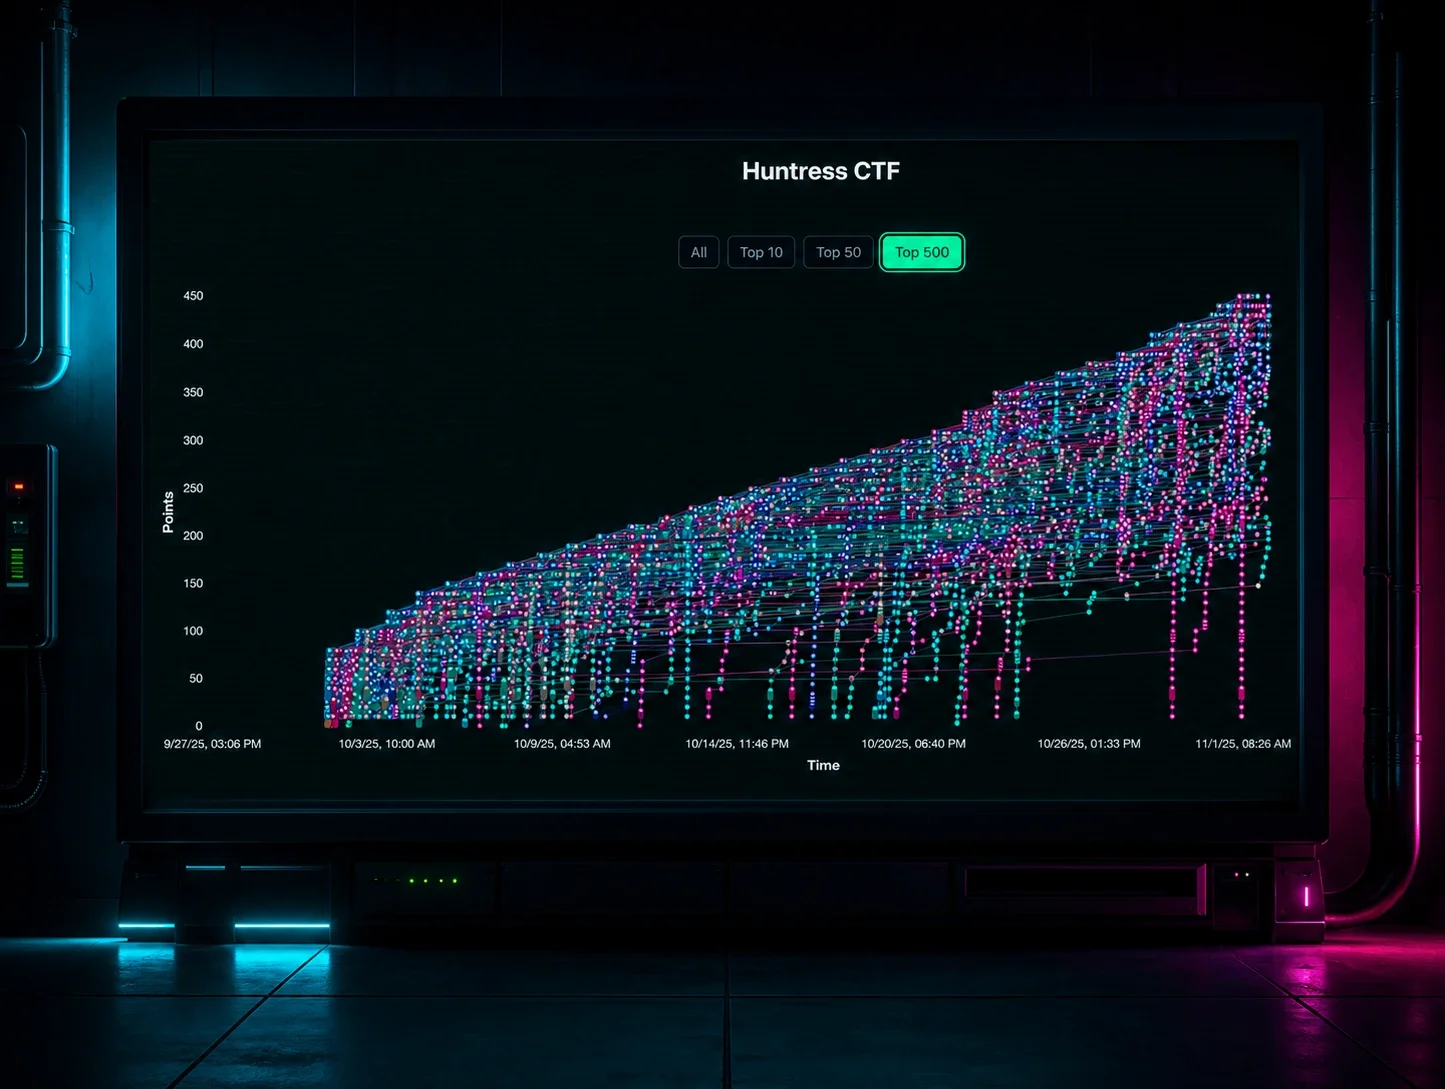
Figura 2: Tabla de posiciones del Huntress CTF 2025 para los 500 mejores jugadores
Cómo el CTF ayuda con la concientización sobre ciberseguridad
La idea del Huntress CTF surgió mientras nuestro equipo pensaba ideas para el Mes de Concientización sobre Ciberseguridad de 2023. Queríamos hacer algo más que solo predicar sobre por qué importa la MFA o por qué no debes reutilizar tus contraseñas. Queríamos que la gente realmente se reuniera y se mantuviera comprometida de manera significativa durante todo el mes.
Desde entonces, hemos organizado CTF todos los años en octubre con nuevos desafíos lanzados cada día del mes, como el desafío de ransomware BlackCat o Whamazon (los participantes más aguerridos de 2023 y 2024 tal vez los recuerden).
Algunos de nuestros desafíos han presentado desafíos de estilo CTF “Jeopardy” con opciones en los ámbitos de criptografía o explotación de aplicaciones web. Sin embargo, nos hemos inclinado hacia material de DFIR y análisis de malware, porque queríamos que los jugadores probaran un poco de las intrusiones e incidentes reales que nuestros analistas de seguridad estaban viendo en el panorama real.
En 2025, también cambiamos nuestra plataforma de CTF a CourseStack, ya que la cantidad de usuarios registrados siguió aumentando por encima de los 10 mil. Mira nuestro episodio de Tradecraft Tuesday de octubre para conocer más detalles sobre los orígenes de nuestro evento CTF, con una conversación entre John Hammond, investigador de seguridad principal en Huntress y uno de los anfitriones del CTF de este año, y Chris Myers, fundador de CourseStack.
Aspectos destacados del Huntress Capture the Flag 2025
La competencia de este año presentó ejercicios prácticos sobre análisis de malware, caza de amenazas, y más, basándose en muestras reales de malware, CVE y exploits vistos en el mundo real. Aquí van algunos de nuestros desafíos favoritos, junto con algunos de los análisis escritos por los participantes:
Rust Tickler (por Nordgaren): Rust Tickler se basó en malware real de cadena de suministro que fue reimplementado en el lenguaje de programación Rust. Este desafío fue difícil para los jugadores, ya que implicaba revisar código a fondo y hacer ingeniería inversa.
Análisis: https://github.com/Rurik/CTF/tree/master/Huntress_2025
My Hawaii Vacation (por John Hammond): Este desafío involucró una muestra de malware infostealer escrito en Lua. Para encontrar la bandera, los jugadores necesitaban trabajar en la desofuscación y decodificar datos.
Análisis: https://github.com/sp34rh34d/CTF-writeups/tree/main/Huntress2025/My%20Hawaii%20Vacation
Lizard (por Adam Rice): Lizard incluyó un malware de PowerShell anidado como parte de un desafío al estilo spam-adware.
Análisis: https://github.com/j0hn-G4lt/huntressCTF-2025/blob/main/Daily%20Breakdown/Day%2024/Lizard.md
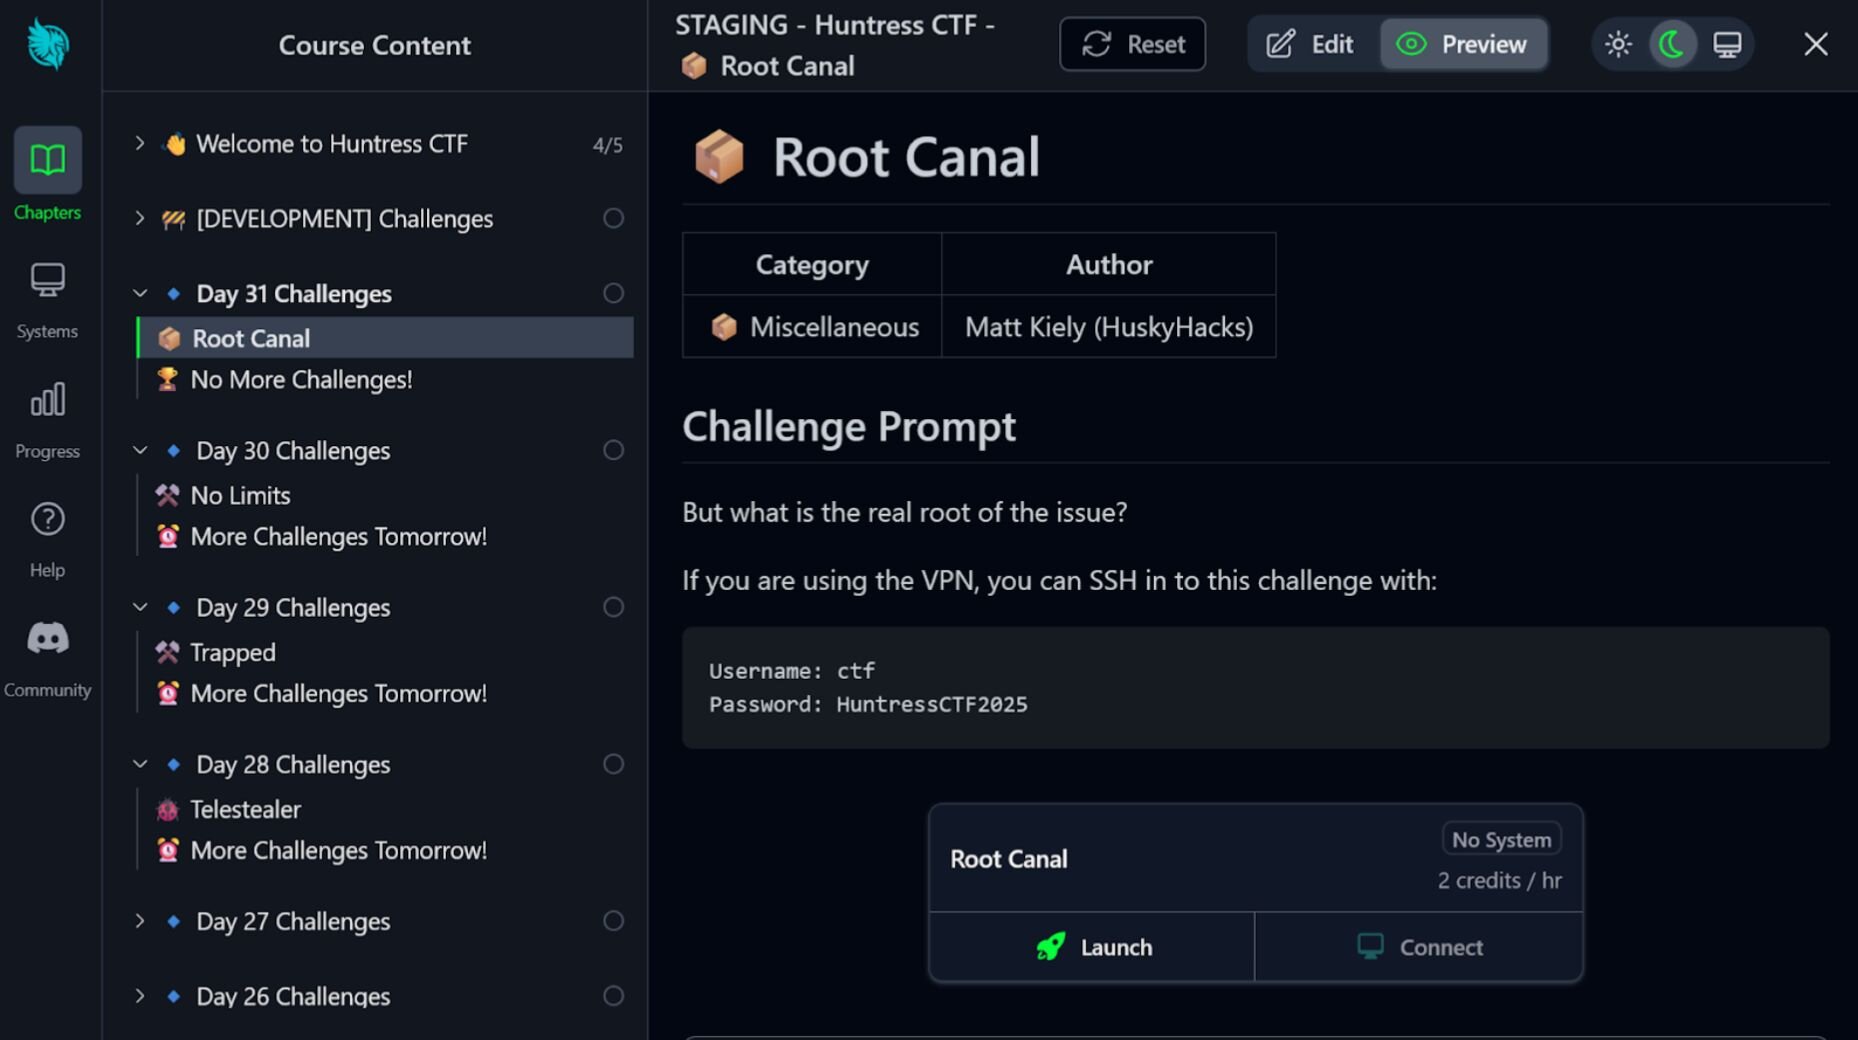
Root Canal (por Matt Kiely, también conocido como HuskyHacks): Root Canal involucró un rootkit de kernel de Linux que debía someterse a ingeniería inversa para encontrar la bandera en el sistema de archivos.
Follow the Money (por Brady Heilman): Un desafío de OSINT que comenzó examinando un conjunto de archivos .eml para rastrear la bandera.
Video explicativo: https://www.youtube.com/watch?v=IN7N_Mtm11w&list=PLibtqDrMgX7pU5ly2UI_Lk2toFhxOJ0xx&index=6
Angler (por Tim Sword): Este desafío puso a prueba los límites del phishing dentro de entornos de EntraID.
Análisis: https://github.com/sp34rh34d/CTF-writeups/tree/main/Huntress2025/Angler
NetSupport, Webshellz (por Ben Folland): Aquí, los jugadores pudieron practicar sus habilidades de análisis forense digital y análisis de malware.
Resúmenes de solución: https://mresecurity.com/blog/huntressctf-2025-forensics-challenges-full-writeup#webshellz
https://github.com/j0hn-G4lt/huntressCTF-2025/blob/main/Daily%20Breakdown/Day%2023/Net%20Support.md
Figura 3: El desafío Root Canal, que consistió en hacer ingeniería inversa de un rootkit de kernel de Linux
Bloopers y tomas descartadas
El CTF no estuvo exento de obstáculos, y nos topamos con el primero muy pronto. Al inicio de la competencia, la cantidad de personas que entraron y saturaron la plataforma al mismo tiempo hizo que la carga de la base de datos fuera mucho mayor de lo esperado. Esto generó un pico en los errores 404. Al mismo tiempo, los tiempos de espera agotados de las funciones aumentaron de forma exponencial los flujos de registros creados en el backend, lo que agravó el problema. Por suerte, la solución fue bastante rápida y sencilla: agregar más RAM y reiniciar el servidor de la base de datos.
Mientras tanto, del lado de los competidores, varios desafíos de la categoría de malware requerían que los participantes crearan máquinas virtuales aisladas para analizar malware. Sin embargo, algunos jugadores se olvidaron de hacerlo. En algunos casos, esto incluso llevó a que nuestros analistas del Centro de operaciones de seguridad (SOC) notaran alertas del antivirus de Microsoft Defender (MAV) en los endpoints afectados, que señalaban archivos que formaban parte del CTF (como Sandy.exe, que era el ejecutable del desafío del día tres mencionado arriba).
Feliz hacking, ¡y nos vemos el próximo año!
Los CTF son un recurso excelente porque ayudan a los participantes a desarrollar algunas de las habilidades fundamentales que se necesitan en la comunidad hacker, incluida la persistencia, la creatividad y la capacidad de repensar nuestras estrategias después de un fracaso.
Un gran agradecimiento a los participantes de este año y felicitaciones a los ganadores: nos encantó ver cómo la comunidad se unió este año, colaboró y creció.
¡Ya estamos preparando nuevos desafíos para Huntress CTF 2026! Vuelve en octubre para conocer los detalles de inscripción y más. Mientras tanto, puedes practicar tus habilidades uniéndote a nosotros en Tradecraft Tuesday, nuestra sesión mensual dedicada a revelar técnicas de los hackers, explorar tecnología y perfeccionar el conocimiento defensivo.