

Cuando lanzamos la Huntress API en 2022, el objetivo era simple: dar a los partners una forma de extraer sus datos de Huntress sin iniciar sesión en el portal. Pero en ese momento, la API estaba limitada a seis endpoints de solo lectura, así que había muchas limitaciones. Desde entonces, mucho ha cambiado.
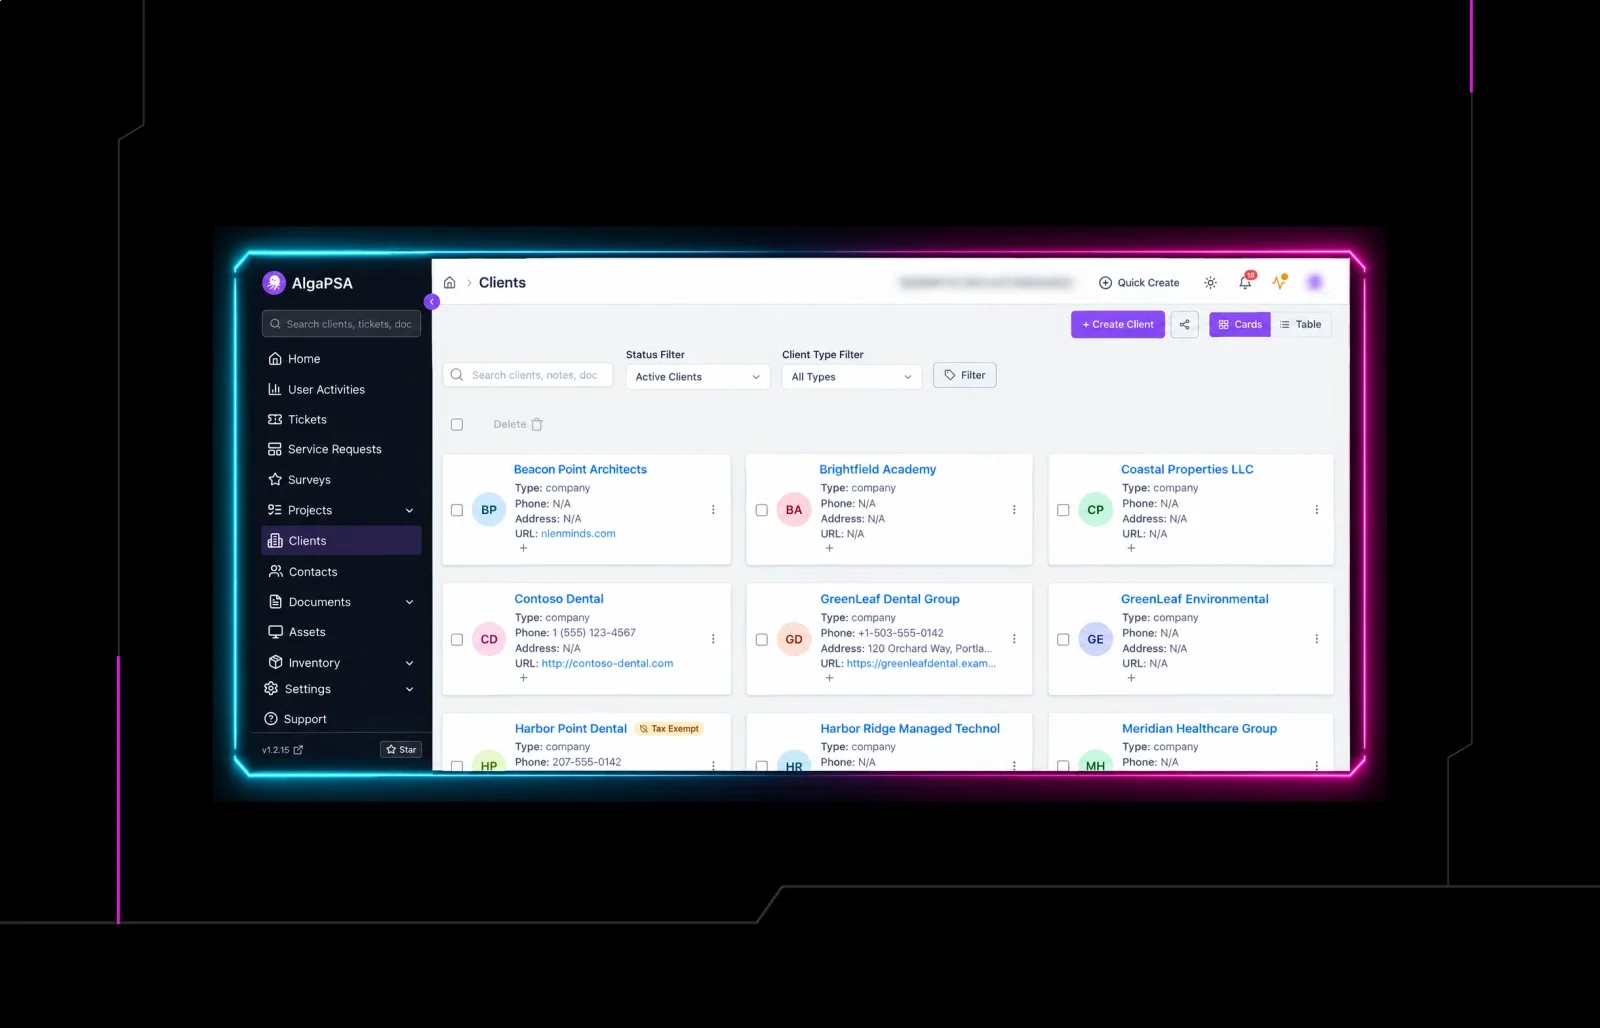
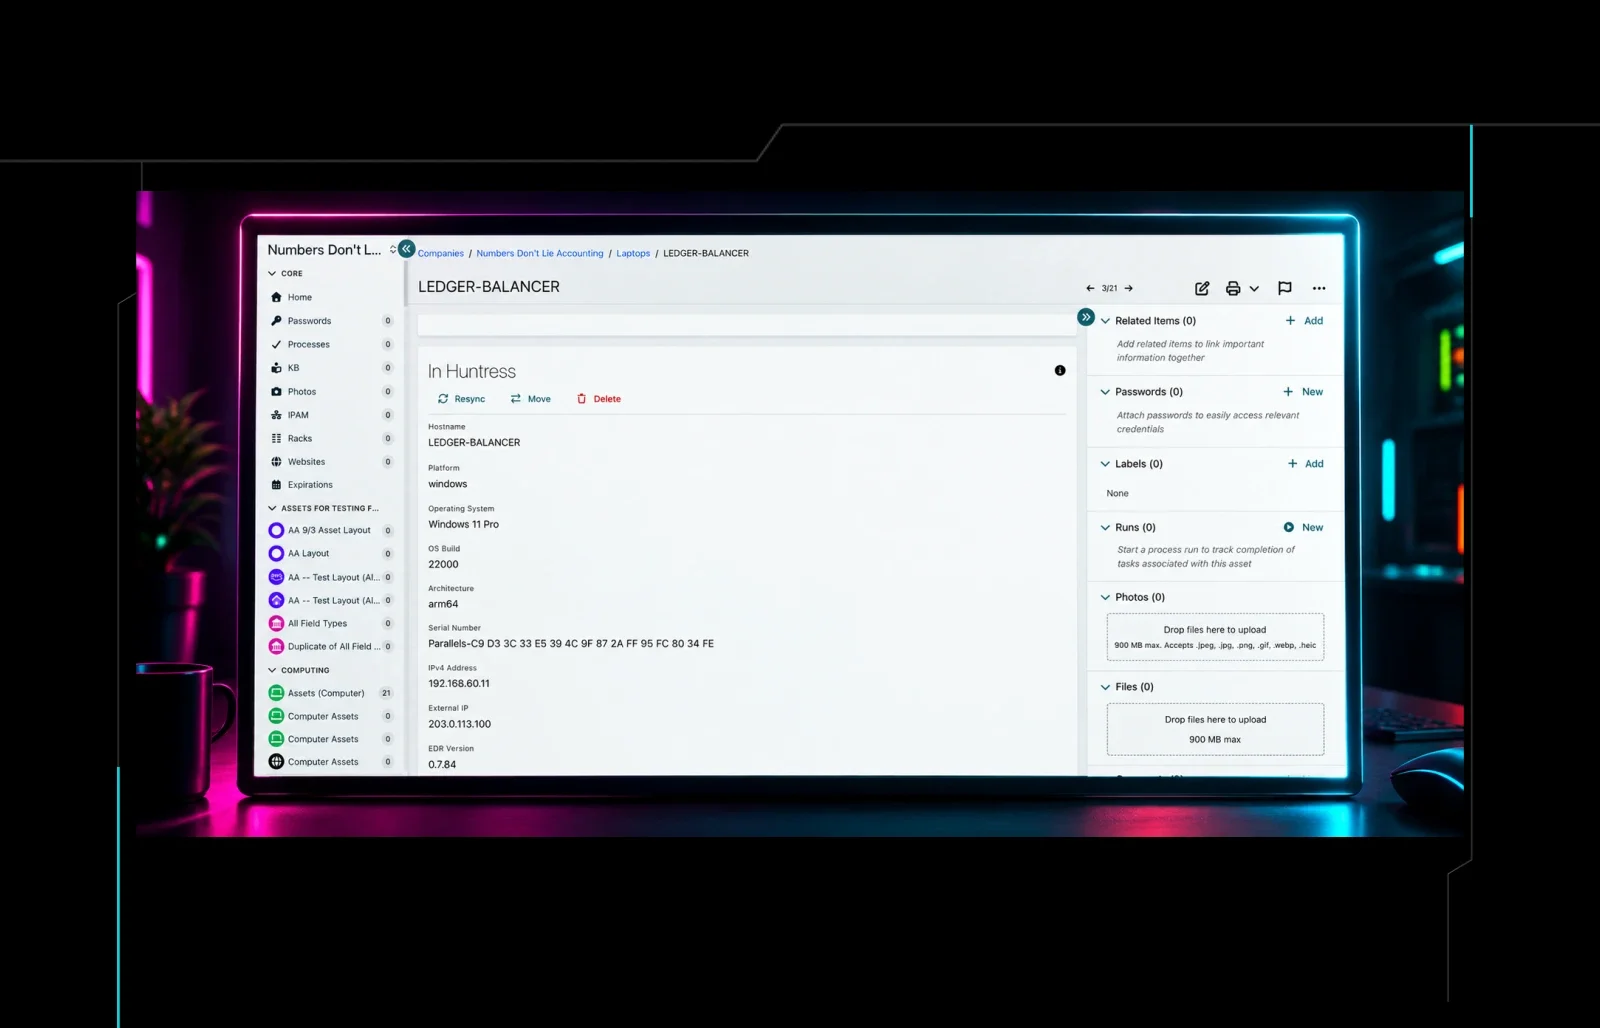
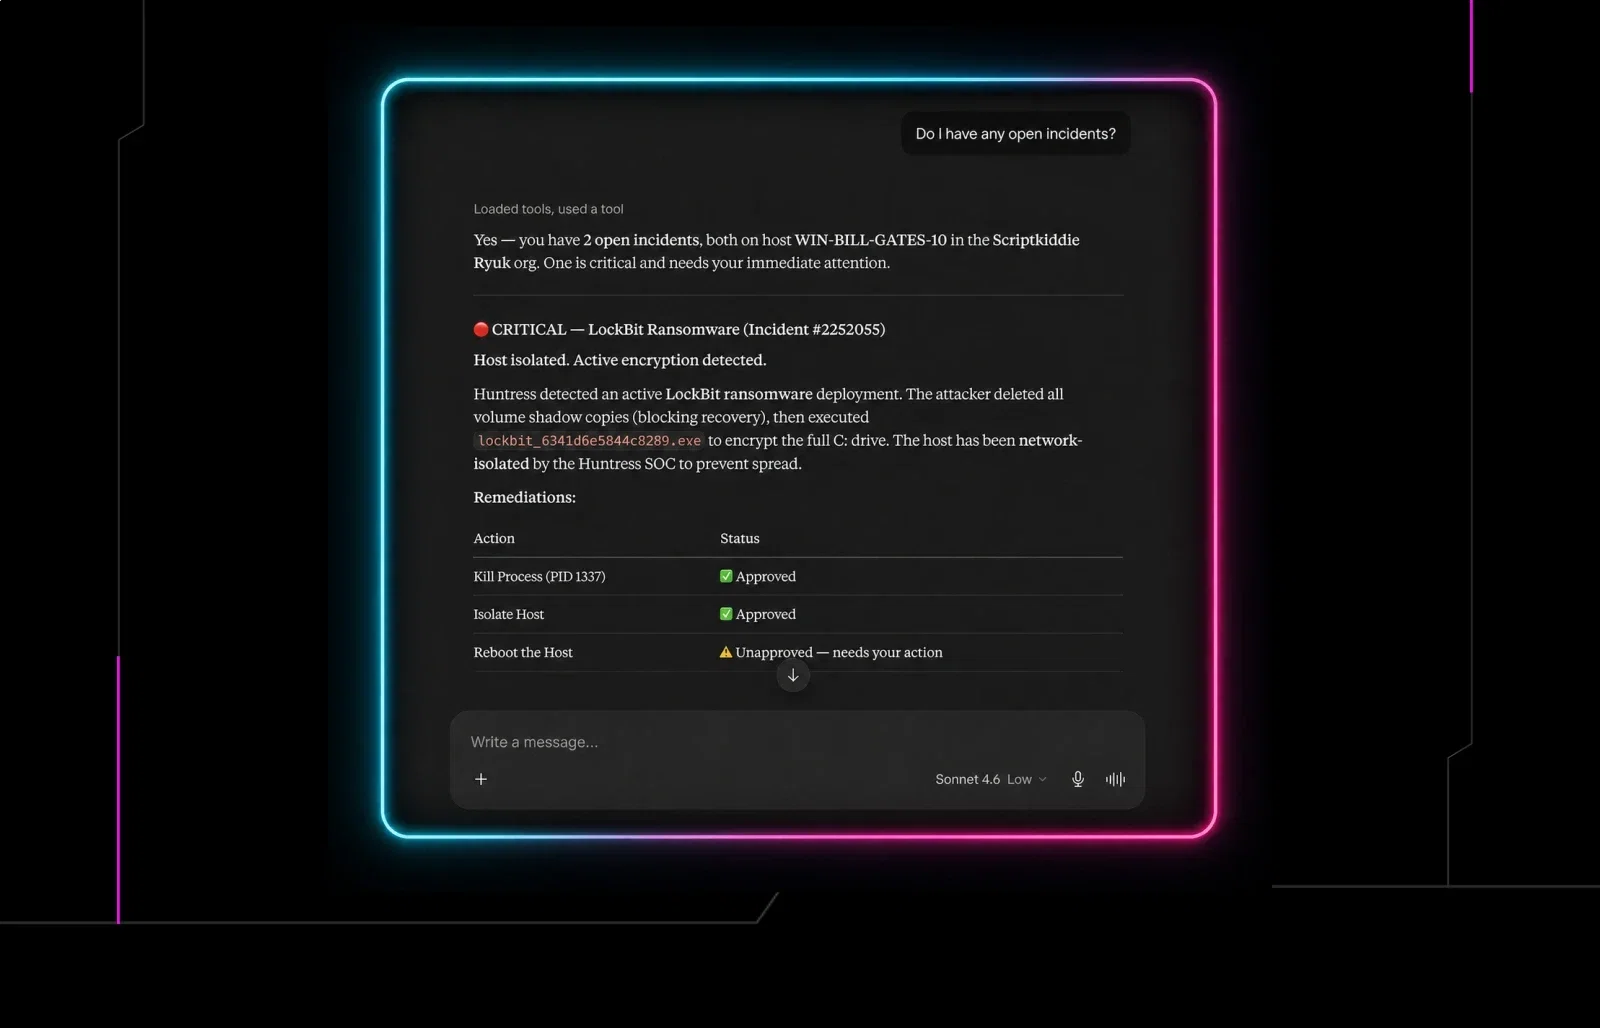
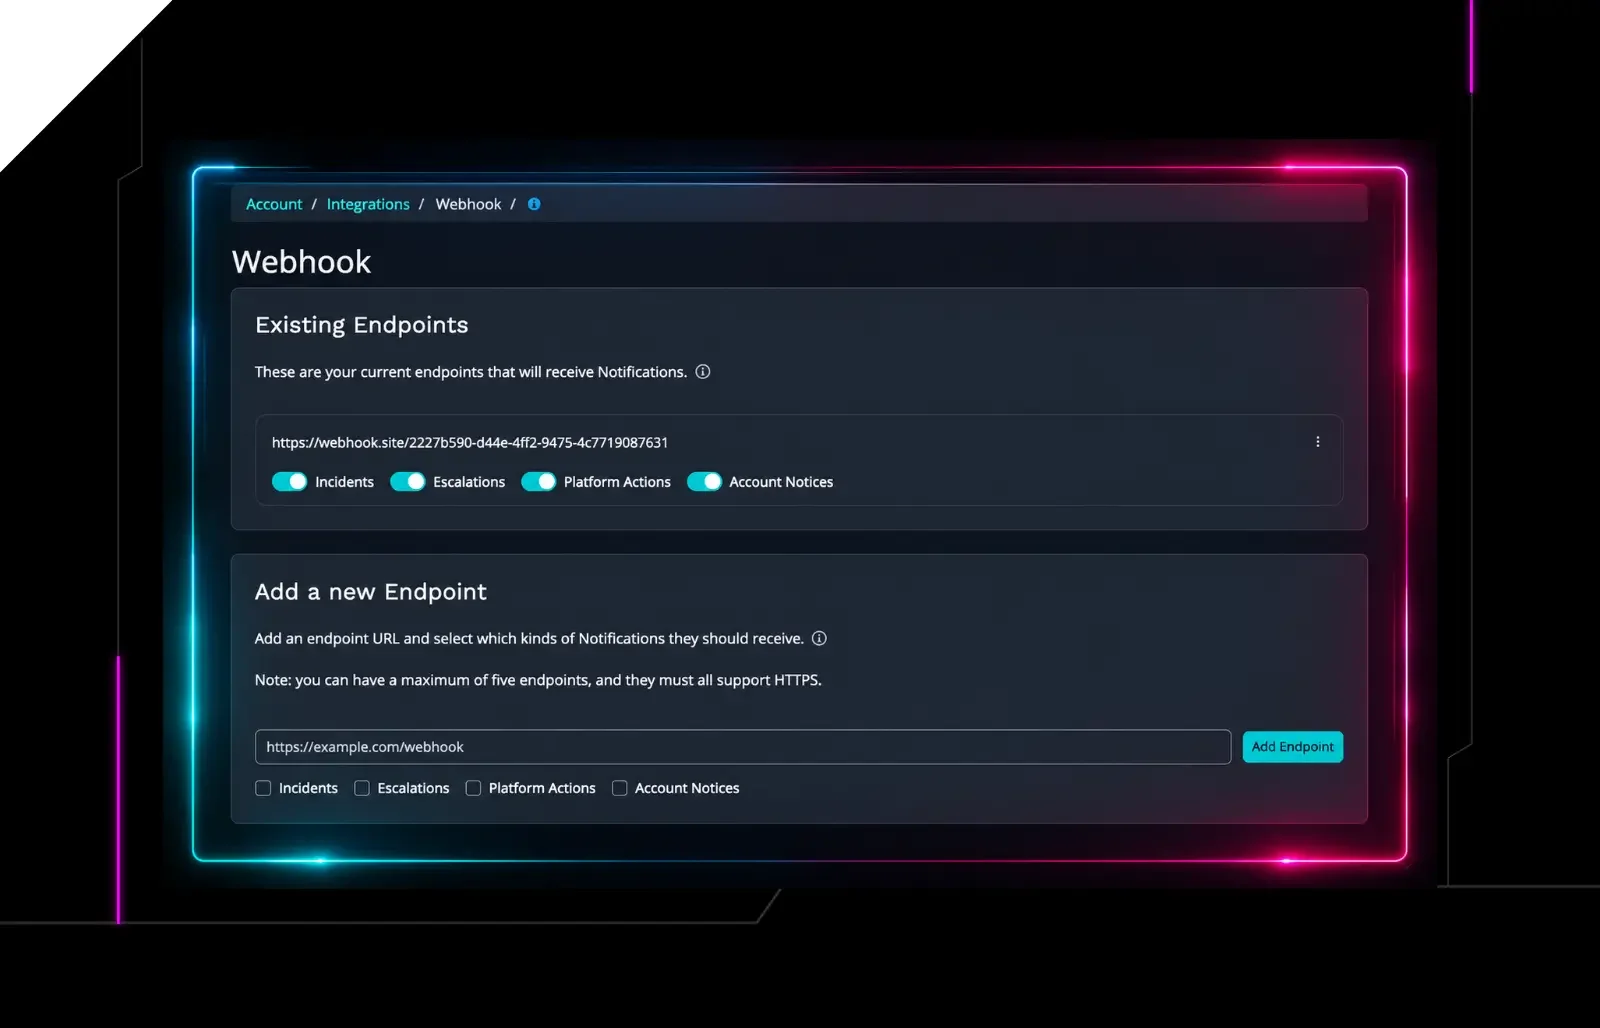
En el último año, no solo lanzamos Webhooks y un servidor MCP, sino que también expandimos la Huntress API de una herramienta de acceso a datos de solo lectura a una plataforma completa de integración y automatización. Una que te permite no solo leer tus datos de Huntress, sino gestionarlos y crear flujos de trabajo reales en torno a ellos. Esto es lo nuevo y lo que significa para ti, empezando con un video resumen:
De solo lectura a automatización total
El cambio más grande del último año es simple: ahora la API puede escribir, no solo leer. Ese único cambio desbloqueó una categoría de automatización que antes no era posible. Algunos ejemplos:
Gestiona los Agents mediante programación. La nueva API de escritura de Agents te permite desinstalar agentes, actualizar etiquetas, activar o desactivar la protección contra manipulación, y aislar o liberar endpoints directamente desde tus scripts o RMM. No se necesita iniciar sesión en el portal. Si gestionas cientos o miles de endpoints, la capacidad de automatizar tareas del ciclo de vida de los agentes mediante tus propias herramientas ahorra mucho tiempo.
Automatiza la incorporación de organizaciones y cuentas. La API de escritura de Organization permite a los partners crear, actualizar y eliminar organizaciones mediante programación. Para revendedores/distribuidores, la Reseller API también admite solicitudes de creación, actualización y eliminación de cuentas. Un caso de uso práctico es la incorporación impulsada por RMM: cuando se crea un nuevo cliente en tu RMM, la automatización puede crear la organización correspondiente en Huntress e iniciar la implementación de EDR.
Gestiona el acceso sin tocar el portal. La User Management API te permite listar, invitar, actualizar y eliminar a las personas que tienen acceso a tus cuentas y organizaciones de Huntress (lo que llamamos "membresías"). Si estás agregando o quitando acceso del personal en varias cuentas, ahora puedes automatizarlo en lugar de hacerlo clic por clic.
Más datos, más lugares para usarlos
Más allá de las capacidades de escritura, una ola de nuevos endpoints de lectura ha ampliado lo que puedes extraer de Huntress y dónde puedes usarlo.
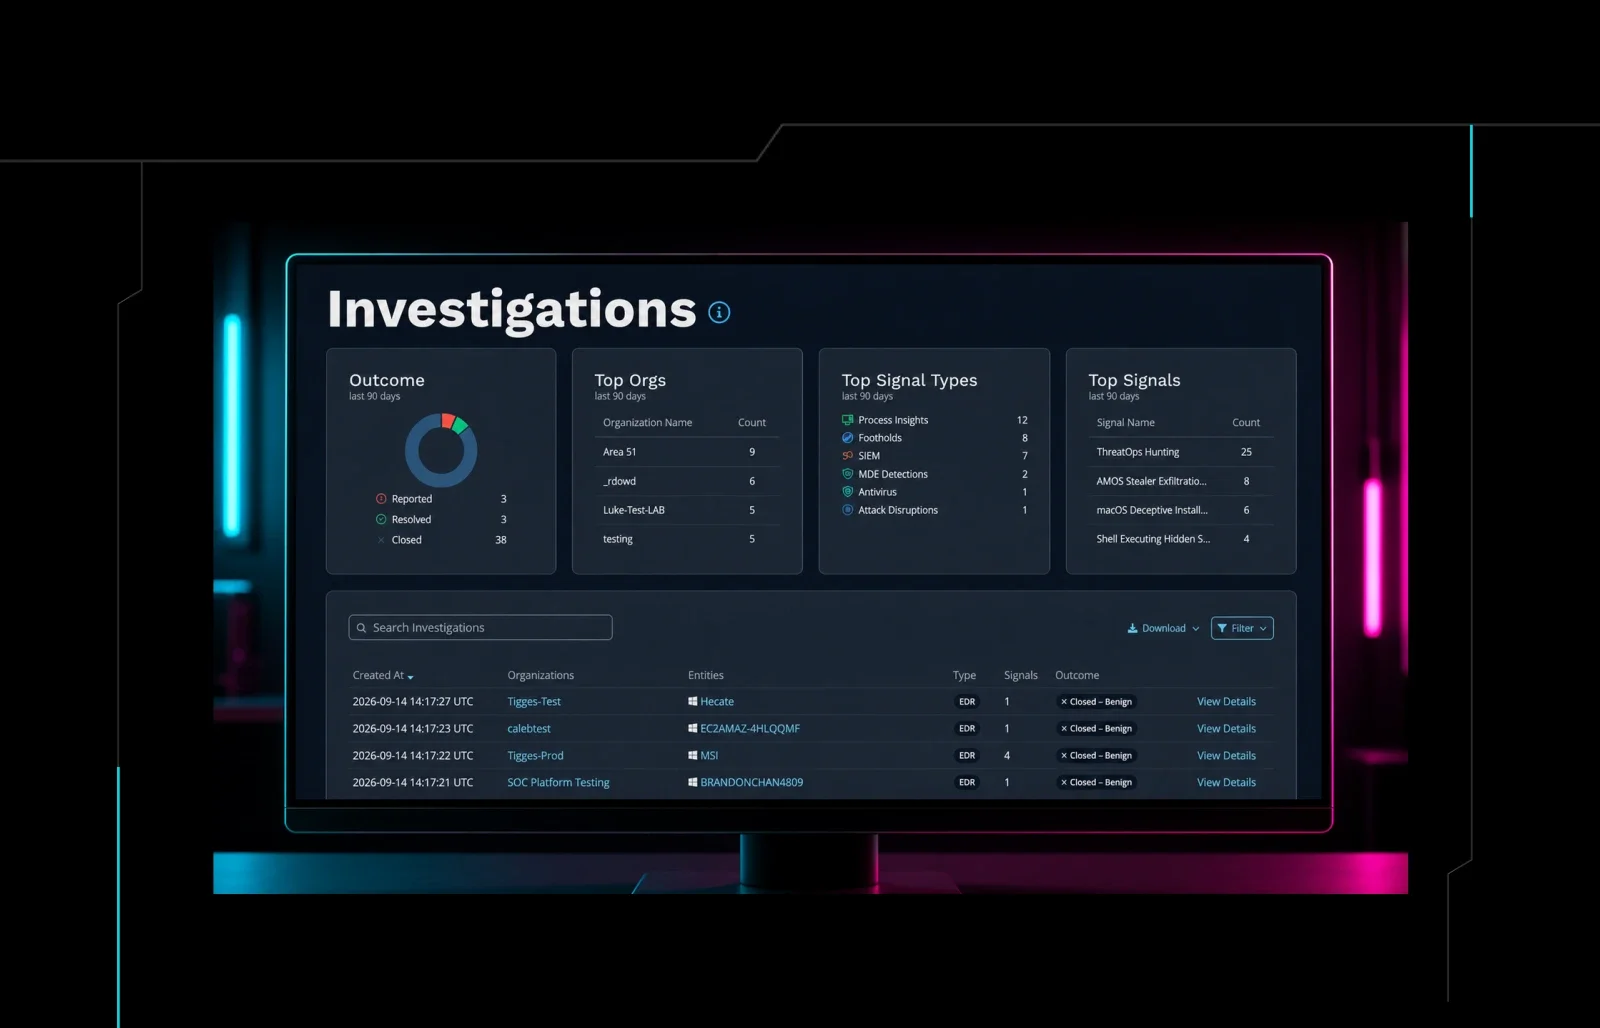
Datos de flujo de trabajo de seguridad. La Signals API y la SIEM Query API te dan acceso programático a datos de eventos de seguridad, útil para llevarlos a un SIEM, alimentar un panel o enrutarlos a un flujo de trabajo de tickets de PSA. La API de respuesta de reporte de incidente te permite aprobar o rechazar remediaciones sin abrir el portal. Y la API de reglas de acceso no deseado de ITDR te permite crear y gestionar excepciones de viaje y reglas de VPN mediante programación.
Datos más completos de la organización. El endpoint actualizado de la Organization API ahora devuelve estadísticas limpias por producto, desglosando el número de agentes, el almacenamiento de SIEM y el número de identidades de ITDR por producto en lugar de combinarlos. Los datos que antes requerían una captura de pantalla del portal o una exportación manual ahora están disponibles en una respuesta de API estructurada, listos para alimentar tus paneles e informes.
Datos de reconocimiento externo. Dos nuevos endpoints exponen datos de escaneo de puertos de Huntress External Recon, incluyendo dirección IP, puerto, protocolo, servicio detectado y más. Si estás creando informes de riesgo orientados al cliente o alimentando datos en un flujo de trabajo más amplio de gestión de vulnerabilidades, esto ahora forma parte de la superficie de la API.
Mejor control de acceso para las claves de API
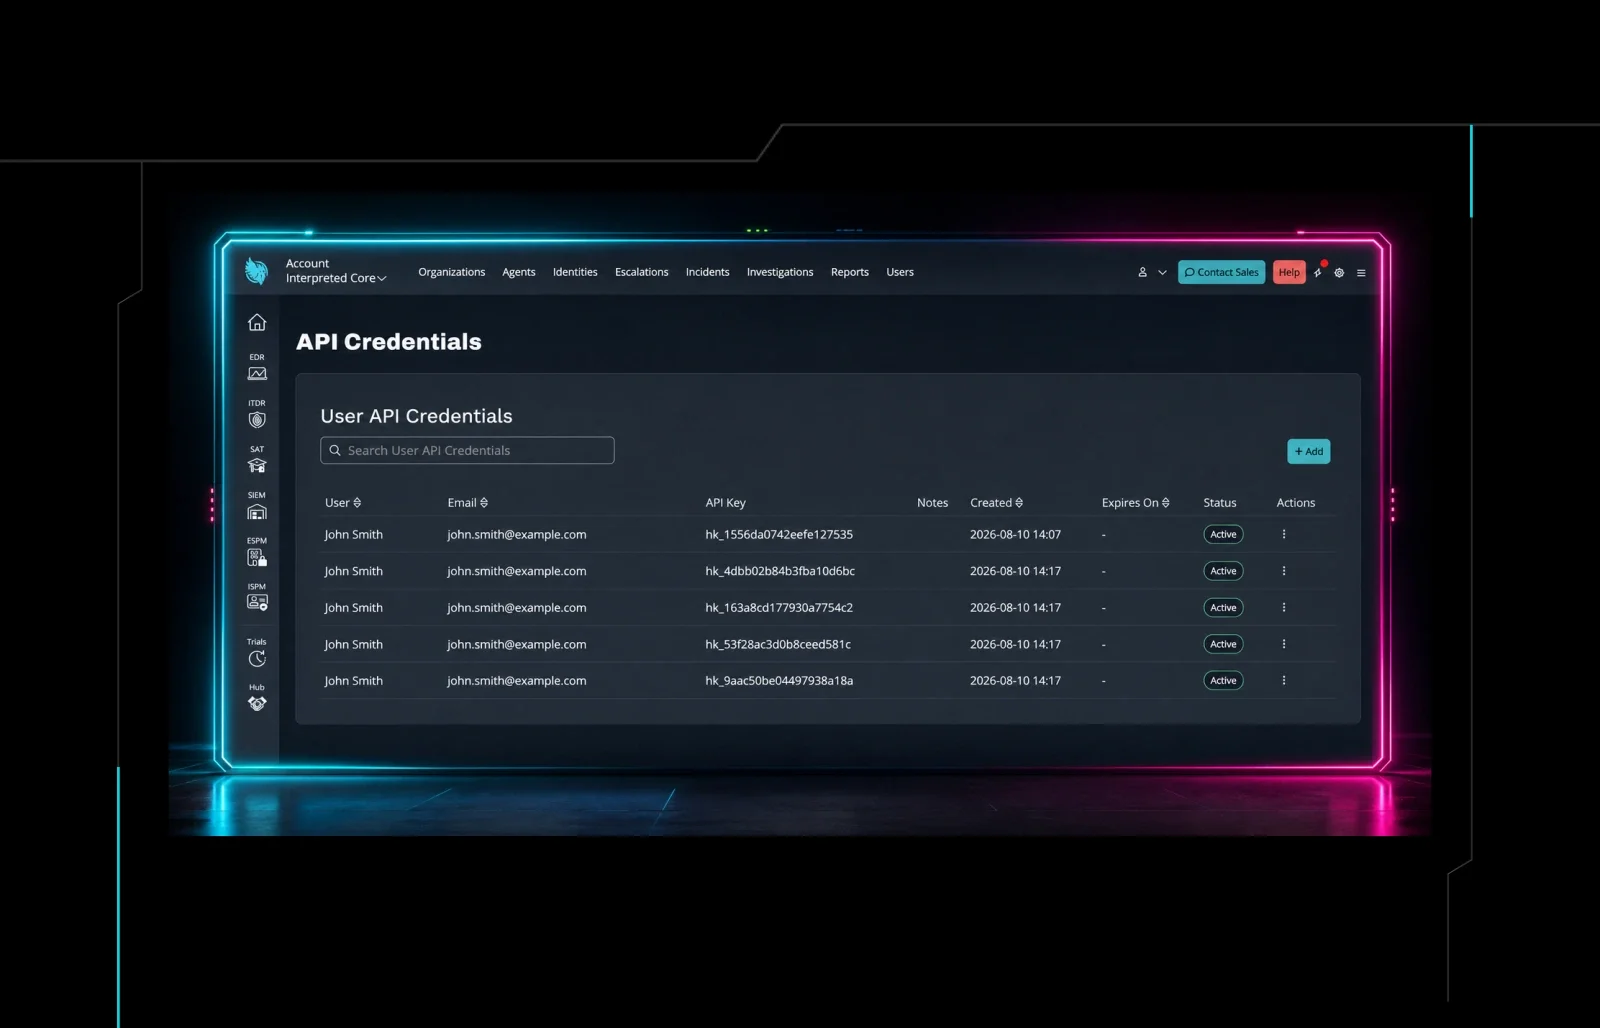
También mejoramos cómo funcionan las claves de API. La antigua clave de API a nivel de cuenta ahora está obsoleta en favor de claves de API basadas en usuario que reflejan los permisos del usuario al que están asignadas. Puedes crear varias claves por usuario y en toda una cuenta, cada una con solo el acceso necesario para su caso de uso específico. Si actualizas el rol de un usuario, los permisos de su clave de API se actualizan automáticamente.
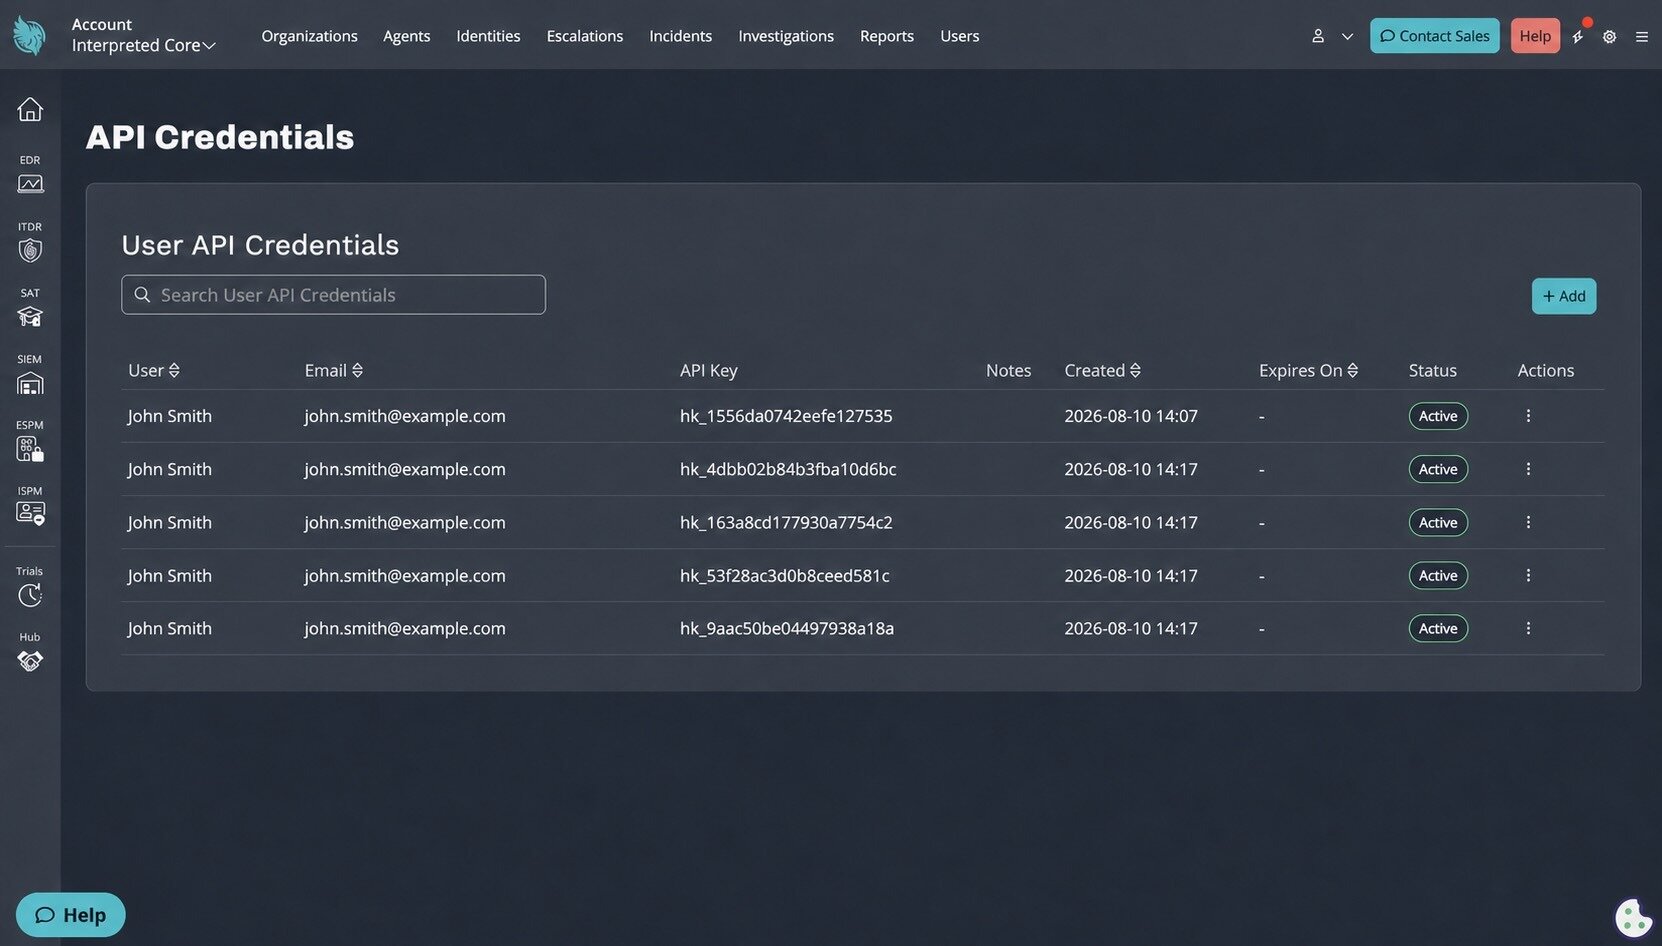
La página de API Credentials en el portal de Huntress, donde los clientes pueden generar nuevas User API Credentials.
Para revendedores: gestión programática completa de facturación y suscripciones
Si eres revendedor o distribuidor de Huntress, vale la pena mirar de cerca la nueva Reseller API. Cubre el CRUD de cuentas, la gestión de suscripciones en los cuatro productos de Huntress, y endpoints de facturación para extraer facturas, detalles de línea de partida y datos de uso por cuenta u organización. Los flujos de trabajo que antes requerían hojas de cálculo y exportaciones CSV ahora se pueden automatizar de principio a fin.
Cómo empezar
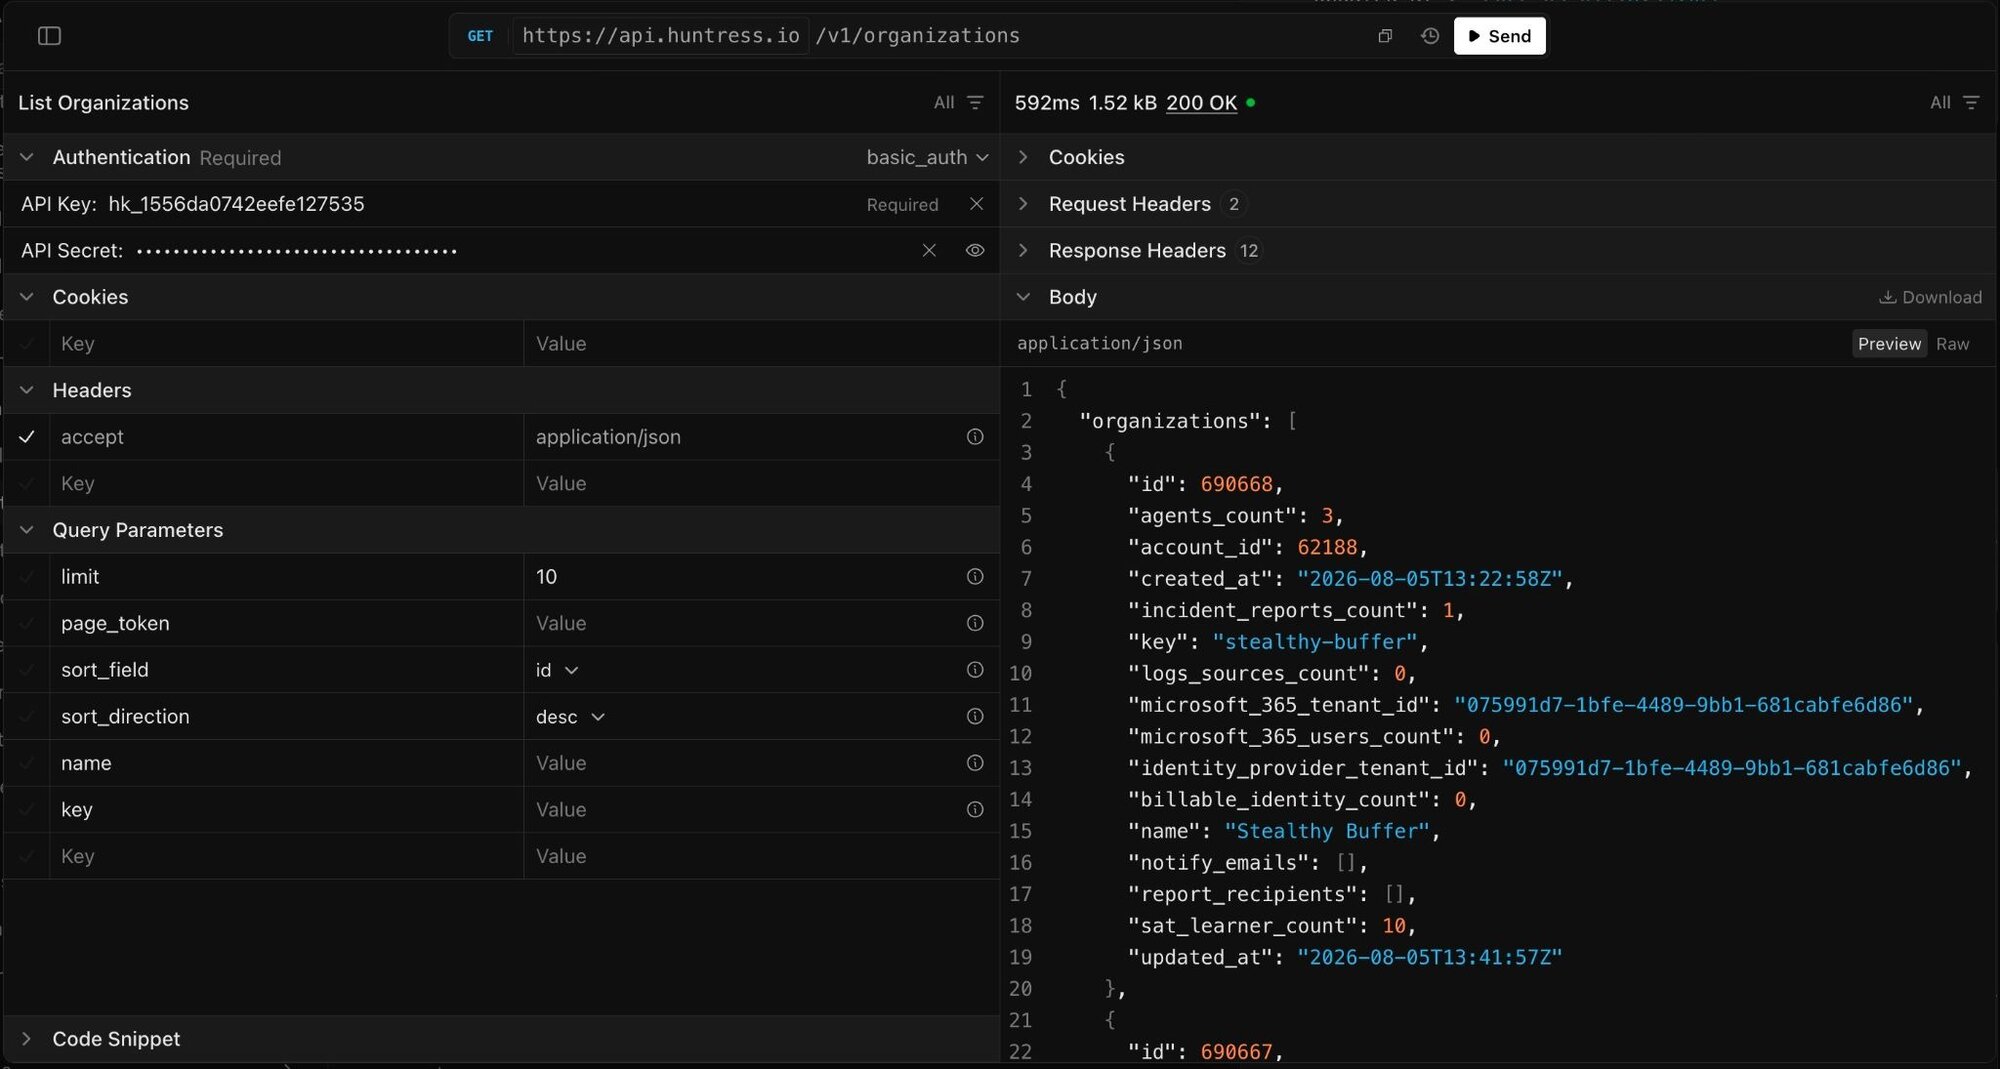
Widget interactivo de la API en la documentación para desarrolladores de Huntress, donde puedes hacer llamadas de prueba contra tu cuenta.
La referencia completa de la API está en api.huntress.io/docs, donde puedes explorar cada endpoint, ver las estructuras de solicitud y respuesta, y hacer llamadas de prueba en vivo contra tu cuenta. Para generar claves de API y empezar, consulta este artículo de soporte: Generating API Keys.
Qué sigue
La API, Webhooks, y MCP Server son parte del mismo esfuerzo: hacer que los datos y las capacidades de Huntress estén disponibles donde sea que trabajes y como sea que construyas. El ritmo del desarrollo de la API durante el último año refleja cuán en serio nos tomamos ese compromiso. No hemos terminado. Vienen más capacidades.
¿Tienes comentarios o algo que te gustaría ver en la API? Compártelo en nuestro tablero de comentarios sobre integraciones, webhooks y API.