

Siempre hay revuelo por esta época del año entre los profesionales de ciberseguridad de todo el mundo que hacen su mejor esfuerzo por predecir cómo lucirá el panorama de amenazas en el año que viene. Y en Huntress, tenemos opiniones contundentes de dos de los mejores en el campo.
Subiendo al cuadrilátero, dos pesos pesados de Huntress, John Hammond y Dray Agha, se pusieron los guantes para sumarse a la buena pelea y añadir sus predicciones para 2023 a esta trifulca, basadas en las observaciones de Huntress en 2022, y puedes apostar que no se guardaron ningún golpe.
Pero seamos claros sobre el punto de este blog: aunque siempre podemos mejorar nuestro juego de seguridad tecnológica, golpearemos más fuerte y con más inteligencia si también fortalecemos nuestro juego de seguridad cultural. Esto tendrá un impacto en cadena: reducirá el agotamiento, enseñará a los usuarios a ser más astutos y, en última instancia, impondrá un costo mucho mayor a los adversarios.
A continuación cubrimos cinco observaciones clave de conocimiento confiable (TKO, por sus siglas en inglés) sobre las amenazas y perspectivas que John y Dray consideran que marcarán tendencia en 2023 y que todos podemos ayudar a evitar que se conviertan en realidad.
TKO n.º 1: Phishing 🎣
Los atacantes cibernéticos seguirán aprovechando la crisis económica y los vínculos políticos para hacer phishing a los usuarios.
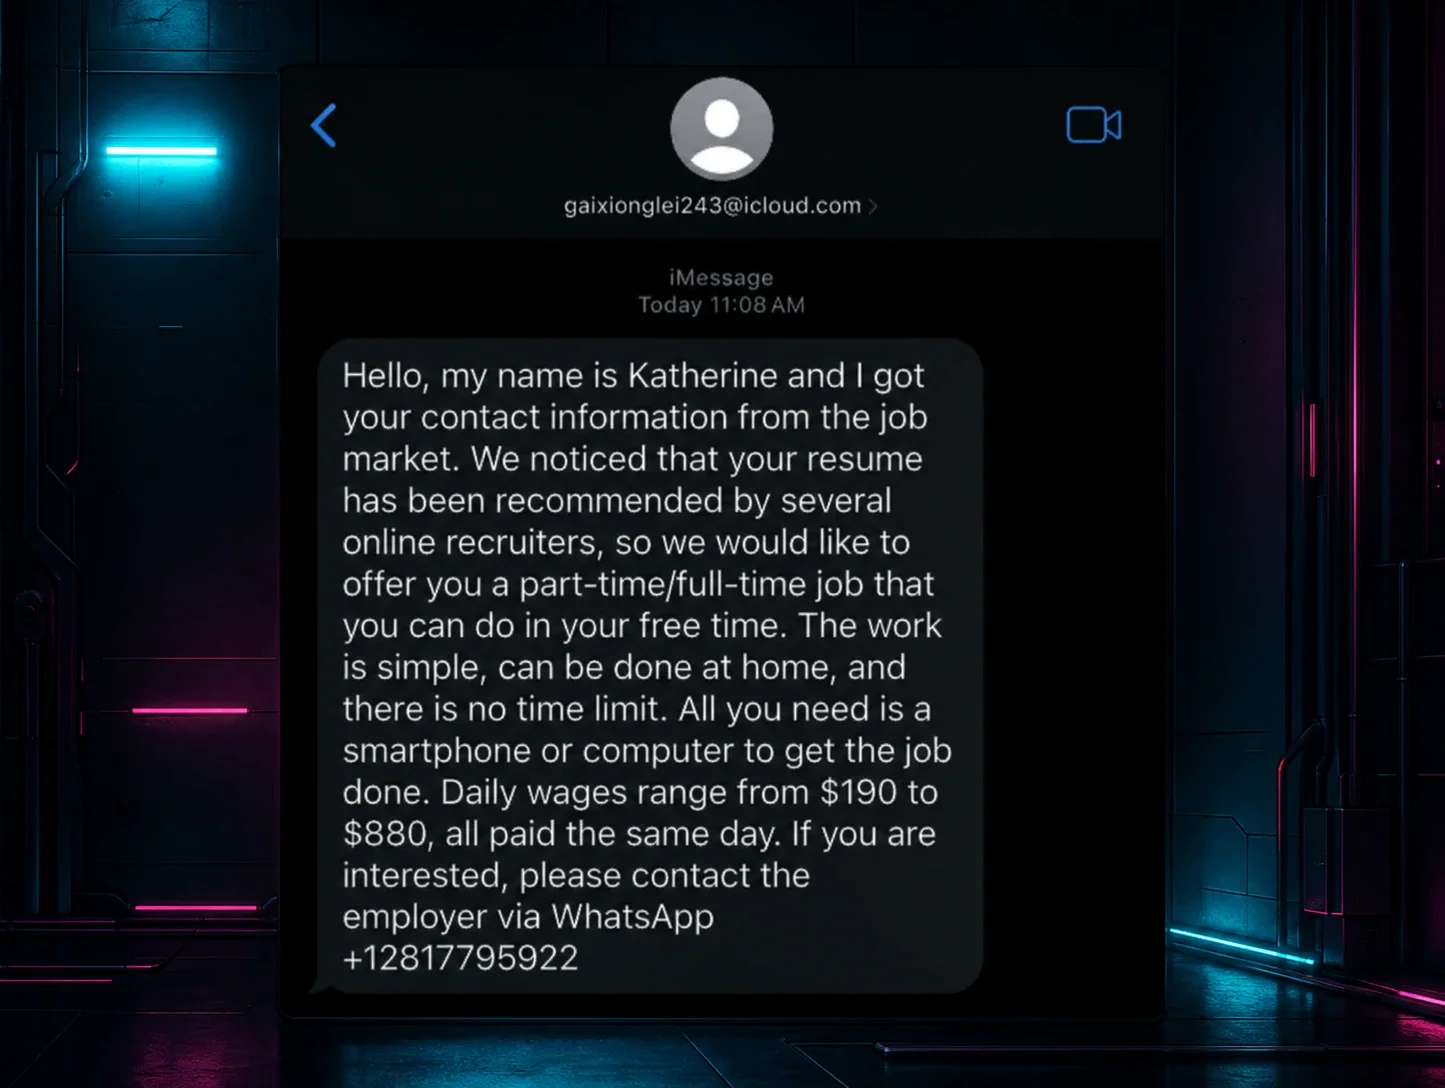
Los documentos con puertas traseras y títulos o contenidos llamativos como "Despidos 2023" o "Presupuestos departamentales 2023" seguirán siendo un método popular para que los cibercriminales hagan phishing a los usuarios, al igual que los archivos adjuntos y enlaces que aprovechan temas políticos polémicos como la renuncia de Liz Truss, las elecciones intermedias, etc. Incluso existen esfuerzos que se hacen pasar por ayuda legítima solicitando donaciones que nunca llegan a las organizaciones que dicen apoyar. La picardía no tiene límites.
La mejor manera de combatir el phishing es el security awareness training para todos los empleados. Sí, ya lo hemos dicho antes y lo seguiremos diciendo para quienes van llegando y se quedan en el fondo (los vemos 👀): capacita a tu equipo para que esté atento a las técnicas de ataque que enfrenta el usuario promedio todos los días.
👉 Al ignorar esta tarea simple pero crucial, estás creando tus propias amenazas internas.
La ingeniería social no va a desaparecer, así que ayuda a tu gente a ayudarse a sí misma (¡y a ti!) enseñándoles qué buscar, a quién reportar actividad sospechosa y cómo mantener segura a tu empresa frente a los atacantes.
En las sabias palabras de Dray Agha:
"El correo electrónico es el mejor mecanismo de entrega para los adversarios. Ya sea que estén entregando malware, usando ingeniería social para que los usuarios instalen algo sospechoso, o simplemente tratando de ROBAR las credenciales de tus usuarios, el correo electrónico es el mal necesario que todos vamos a tener que seguir gestionando. Una fuerza de usuarios educada es la mejor defensa que podemos fomentar para crear un entorno hostil que rechace las intenciones maliciosas".
TKO n.º 2: Marketing en la Dark Web 🕸️
El marketing en la Dark Web solo se volverá más sofisticado y generalizado.
Los cibercriminales son cada vez más innovadores en cómo promocionan sus productos, incluso entregándoselos a investigadores de seguridad (como John Hammond) para que experimenten con ellos y los usen en materiales de investigación o educativos. Los grupos cibercriminales seguirán reestructurando sus operaciones de marketing para parecerse más a las de empresas legítimas (preguntas frecuentes, materiales de marketing, casos de estudio, etc.).
💡ICYMI💡 El diccionario en línea Merriam-Webster define el término dark web de la siguiente manera: El conjunto de páginas web en la World Wide Web que no pueden ser indexadas por los motores de búsqueda, no se pueden ver en un navegador web estándar, requieren medios específicos (como software especializado o configuración de red) para acceder a ellas, y usan cifrado para dar anonimato y privacidad a los usuarios.
Si piensas que el cibercrimen no es ya un negocio, estás muy equivocado.
Claro, algunos de estos actores de amenazas son script kiddies que ven qué tanto pueden hacer y a veces dan en el blanco. Sin embargo, las pandillas cibernéticas más experimentadas tienen modelos de negocio, jerarquías organizacionales, e incluso formas de manejar sus desacuerdos internos en foros de la darknet. Son negocios con fines de lucro y ganan mucho dinero vendiendo ransomware-as-a-service (RaaS) a otros hackers, cobrando rescates a empresas vulneradas, y estafando al ciudadano común con ingeniosas técnicas de phishing. Mantenerte informado y al día sobre el panorama de amenazas será tu mejor estrategia.
TKO #3: Amenazas internas de cibercriminales 🧑💻
Los grupos de cibercriminales seguirán enfrentando sus propias amenazas internas.
El reciente incidente con LockBit no será la última vez que veamos filtrarse código de un builder... y probablemente tampoco será la última vez que veamos a hackers arruinar los planes de grupos con los que están molestos o con los que compiten. Y eso, de cierta forma, nos parece bien.
Como se mencionó en el TKO #2, existe en un lugar no tan lejano un rincón oscuro y tenebroso en las entrañas de internet llamado dark web, y la mayoría de los desacuerdos entre actores de amenazas ocurren ahí, en foros moderados. Pero quienes están realmente hartos de sus colegas optan por publicar secretos comerciales en el internet normal para que todos los vean, tal como lo haría cualquier otro informante. A veces es un intento por salvarse y cooperar con las autoridades, y a veces es simplemente un "al diablo con ustedes, me voy". Pero sea cual sea la razón, nos alegra cuando lo hacen.
TKO #4: Agotamiento 🔥
El agotamiento seguirá siendo un problema en todas las etapas de la carrera de los profesionales de ciberseguridad (e incluso antes de empezarla).
John Hammond tiene unas palabras empáticas y perspicaces sobre este tema:
Personalmente, soy un gran admirador de la idea del "agotamiento antes incluso de entrar al negocio" -- como que hay tanta gente y estudiantes tan interesados, fascinados y apasionados por la ciberseguridad -- pero terminan abrumados y saturados por todo porque nuestra industria es básicamente un mercado de pulgas de información. Así que cualquier cosa que podamos hacer para ofrecer algo de consuelo y sensatez que diga: "Oye, tomemos esto como una oportunidad para curar lo que les ofrecemos a las personas apasionadas y cultivar lo mejor de nuestra comunidad" es algo por lo que creo que deberíamos esforzarnos.
Desde aspirantes hasta empleados junior, líderes de equipo y CISOs: el agotamiento en ciberseguridad va a seguir alimentando la ampliación de la brecha de fuerza laboral y habilidades. Los aspirantes tienen que gastar miles de dólares en certificaciones y capacitación solo para que los consideren en puestos de ciberseguridad, y una vez que entran, se agotan por la fatiga por alertas... sin mencionar el costo en la familia y los amigos que implica sacrificar tiempo libre para dedicarlo a la capacitación en ciberseguridad.
A medida que aumentan las amenazas, también aumentará el agotamiento, y será más importante que nunca que las empresas prioricen el bienestar de sus empleados.
Muchas empresas, incluida Huntress, ofrecen programas de bienestar para que los empleados los aprovechen, ¡y te recomendamos encarecidamente que lo hagas! Estamos en una era de sobrecarga de información a través de la práctica computadora portátil que llevamos en el bolsillo y que miramos gran parte del tiempo por distintas razones. Los estudios muestran lo perjudicial que puede ser la luz azul, el tiempo excesivo frente a la pantalla y pasar horas sentados. El aumento de los trabajos desde casa también significa menos tiempo afuera bajo el sol, absorbiendo esa vital vitamina D3.
Sin convertir esto en un artículo de autoayuda, basta decir que nos importa el bienestar de nuestra comunidad cibernética y esperamos que todos inviertan tanto en sí mismos y en su salud mental y emocional como lo hacen en sus carreras. Si necesitas un descanso, tómalo.
TKO n.º 5: La acrópolis de las siglas 🔤
La sopa de letras de las siglas solo se vuelve más confusa.
Se van a seguir sumando más siglas a la “sopa de letras” de la ciberseguridad, y la industria va a seguir impulsando cosas como zero-trust, IA y ML que no funcionan como se pretendía. Y Huntress seguirá desglosando estos conceptos para ayudar a los MSP y las pymes a entenderlos.
Ya hablamos de las siglas más populares en el blog enlazado arriba, pero eso no significa que la lista sea exhaustiva. Sin embargo, es un gran punto de partida.
Ya seas nuevo en la industria o un profesional experimentado, es inevitable que alguien suelte una sigla que todavía no conoces (seguro que algunos se las inventan en el momento 😤).
Primero, no te alarmes. Segundo, no te limites a seguir la corriente; pregunta y asegúrate de que de verdad entiendes. Tendemos a hacer esto para acortar el tiempo de escritura y decir menos palabras en las reuniones, pero puede complicar la situación si no todas las partes saben qué significa que el SOAR sobrevuele el SIEM en el SOC.
No supongas que entiendes, y no finjas saber lo que no sabes.
¡Descanso! Cerrando esto
Si bien este asalto en particular no ha terminado para nada, sentimos que dimos unos buenos golpes para competir con otras predicciones que se están haciendo para 2023 en este momento.
Aunque no predijimos ningún golpe decisivo, todavía hay tiempo para que los actores de amenazas cambien la combinación y nos sorprendan con golpes que no vimos venir.
Depende de todos en la comunidad asegurarse de no terminar contra las cuerdas o fuera de combate, aplicando una higiene cibernética sólida, impartiendo security awareness training, buscando educación continua y atendiendo su salud cuando sea necesario.