

Cuando entré a Huntress por primera vez, lo que me atrajo de esta empresa no fue solo su gente y su pasión por el trabajo; me enamoró el enfoque técnico único para la caza de amenazas. Buscar persistencia era una técnica nueva y distinta que nunca había visto antes. Como ingeniera, era difícil apartar la mirada de la elegancia de esta solución.
No sabía que la caza de persistencia era solo la punta del iceberg de una visión de seguridad mucho más amplia. La persistencia nunca iba a ser lo único. Simplemente sentaba las bases para un plan mucho más grande.
A medida que conocí mejor a nuestros fundadores y a la empresa, empezó a quedar clara una idea central del problema:
Resulta que la visión, desde el principio, era abordar exactamente este problema. Huntress está entrando en ese momento decisivo para plasmar nuestra respuesta. Estamos construyendo una plataforma de seguridad que irá sumando continuamente nuevas soluciones de defensa para ayudar a las pequeñas y medianas empresas (PyMEs) a mantenerse adelante del panorama de amenazas en evolución. Y sabemos que la mejor manera de activar estas estrategias de defensa es empoderando a nuestros socios de canal.
Si no has fallado, ¡lo estás haciendo mal!
Tomémonos un momento para entender los principios que guiaron a Huntress hasta este punto. Nuestros fundadores vienen del ámbito de la ciberofensiva, trabajando en la NSA, y ahí la regla es hacer lo que sea necesario para lograr el objetivo.
Si pensamos en esta perspectiva ofensiva, el fracaso es parte del juego. Suena contraintuitivo, pero encontrarse con el fracaso tiene el poder de enseñar e informar el siguiente paso. Los atacantes lo saben y se benefician enormemente de esta mentalidad. En Huntress, nos dimos cuenta de que no hay ninguna razón por la que los defensores no puedan beneficiarse también.
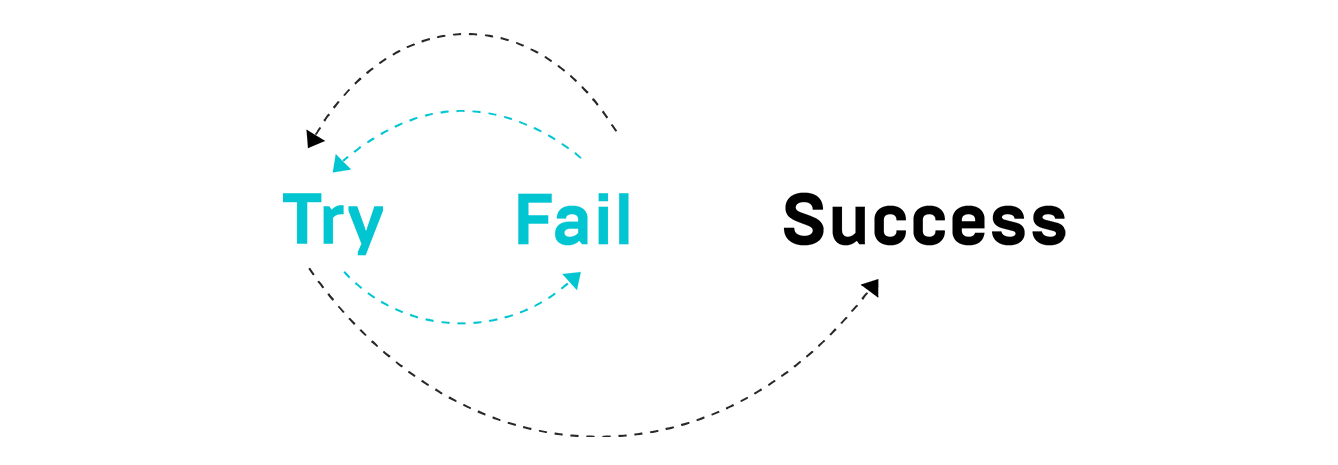
La clave está en saber que has fallado y establecer un ciclo de retroalimentación ajustado. Para muchos atacantes, saber cuándo han tenido éxito es muy claro, y lo mismo puede decirse de saber cuándo han fallado. Al fallar con frecuencia, los atacantes pueden reagruparse, reajustar y volver a intentarlo con un nuevo enfoque (¿será por eso que se llama “hacking”?).
Para los defensores, el campo de juego es muy distinto. La definición de éxito o fracaso es mucho menos tangible y, a menudo, difícil de captar. Pero esto no disminuye la necesidad de una iteración constante para actualizar nuestra defensa. Ya mencionamos cómo los atacantes adaptan sus técnicas y tácticas con base en las lecciones aprendidas de sus fracasos, pero también hay necesidades de negocio cambiantes, transformación digital y factores externos que influyen en cómo establecemos nuestras defensas. Los defensores también necesitan mantenerse ágiles y pivotar rápidamente para seguir adelante de la amenaza.
Dónde empezó todo
Cuando nuestros fundadores idearon el concepto de caza de amenazas a partir de la observación de la persistencia, inicialmente miraron hacia adentro, hacia su propia experiencia trabajando en ciberofensiva en la NSA. He escuchado a Kyle contar historias sobre cómo solía abrirse paso hacia las máquinas de los adversarios y, una vez dentro, casi nunca lo descubrían ni lo expulsaban. Esta idea dio origen a la metodología de Huntress para cazar persistencia, una historia que ahora se cuenta y se comparte con la comunidad.
Pero hay muchas más historias sin contar sobre el panorama de amenazas cambiante y los desafíos que enfrentan nuestros socios hoy en día. Por eso, Kyle, Chris y John decidieron buscar estos puntos débiles y articular estas historias para asegurarse de que reciban la atención —y la innovación— que merecen.
Historias e innovación
Durante el último año aproximadamente, Huntress ha estado a la vanguardia de cada gran incidente de seguridad en proveedores de servicios administrados (MSP) importante que ocurra. Nos guía el principio de que la comunidad de seguridad debe compartir y unirse para ayudarse mutuamente.
Con ese fin, cuando ocurren ataques que afectan a nuestra comunidad, nuestros fundadores se aseguran de ofrecer su experiencia en mitigación, buscar las causas raíz y dedicar incontables horas a brindar apoyo práctico de cualquier forma posible. Gracias a estos incidentes de primera mano, llegamos a conocer muy de cerca las nuevas amenazas y a los atacantes.
Con las nuevas amenazas llega el momento de innovar, y cada nueva historia de nuestros socios guía nuestra innovación hacia la entrega de valor real. En muchos casos, se redescubren los mismos problemas clave una y otra vez. Por ejemplo, los puertos de RDP externo abiertos se observan repetidamente como el punto de entrada para los ataques. ¿Cómo podemos innovar para encontrar soluciones a estos problemas que sean de alto impacto (que aporten valor) y accesibles (para que realmente se adopten)?
Al mismo tiempo, resolver un solo problema nuevo nunca es el final del camino. Después de que los defensores usan estas soluciones para proteger sus servicios externos, los atacantes se dan cuenta de que sus ataques están sobreutilizados y ya no son efectivos. Esto los impulsa a cambiar de rumbo y crear nuevas tácticas, lo que hace que el ciclo inevitablemente vuelva a empezar. Lo que también necesitamos es una forma de que los defensores puedan adaptarse con mayor eficiencia.
Ajustando el ciclo de retroalimentación
Cuando pensamos en cómo la mayoría de los defensores o gerentes de TI abordan las soluciones de seguridad, generalmente siguen este camino:
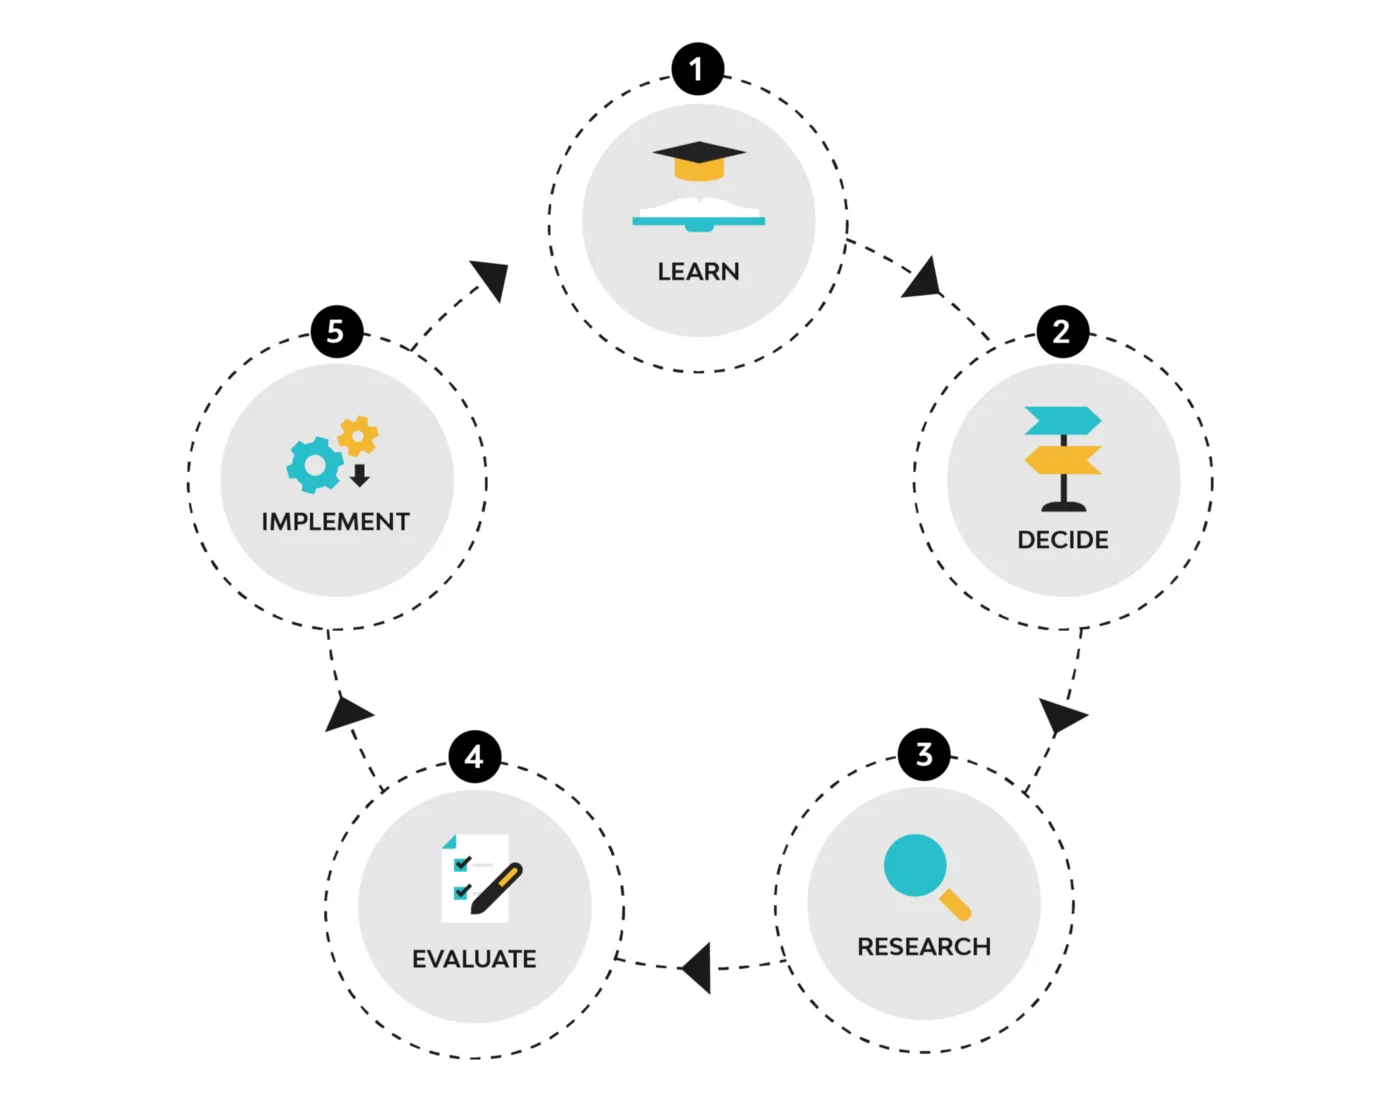
1. Aprender sobre una nueva técnica de atacante o un problema emergente de ciberseguridad
2. Decidir si vale la pena abordar este nuevo problema
3. Investigar herramientas, funciones o proveedores que puedan ofrecer soluciones
4. Evaluar opciones o realizar una prueba
5. Implementar y gestionar la solución completa
Con solo ver esto, hay mucho que analizar, y ni siquiera hemos tocado la carga financiera de encontrar fondos adicionales para esta iniciativa, sin mencionar la capacitación en nueva tecnología y el mantenimiento continuo. Después de todo esto, ¿cuál es el equilibrio entre la reducción de riesgo y el tiempo y los materiales? Y considerando la gran cantidad de problemas de seguridad que surgen continuamente, ¿con qué frecuencia hay que repetir este ciclo?
Después de escuchar a incontables socios describir los problemas que enfrentan, nos dimos cuenta de que necesitan un servicio que les permita evolucionar rápidamente y eliminar los obstáculos que frenan esa evolución. Aquí es donde entra en acción la Huntress Platform.
¡Solo dime qué es!
A medida que Huntress emprende esta transformación, nuestros socios comenzarán a ver una plataforma que evoluciona junto con las necesidades cambiantes de seguridad.
Así es como funcionará:
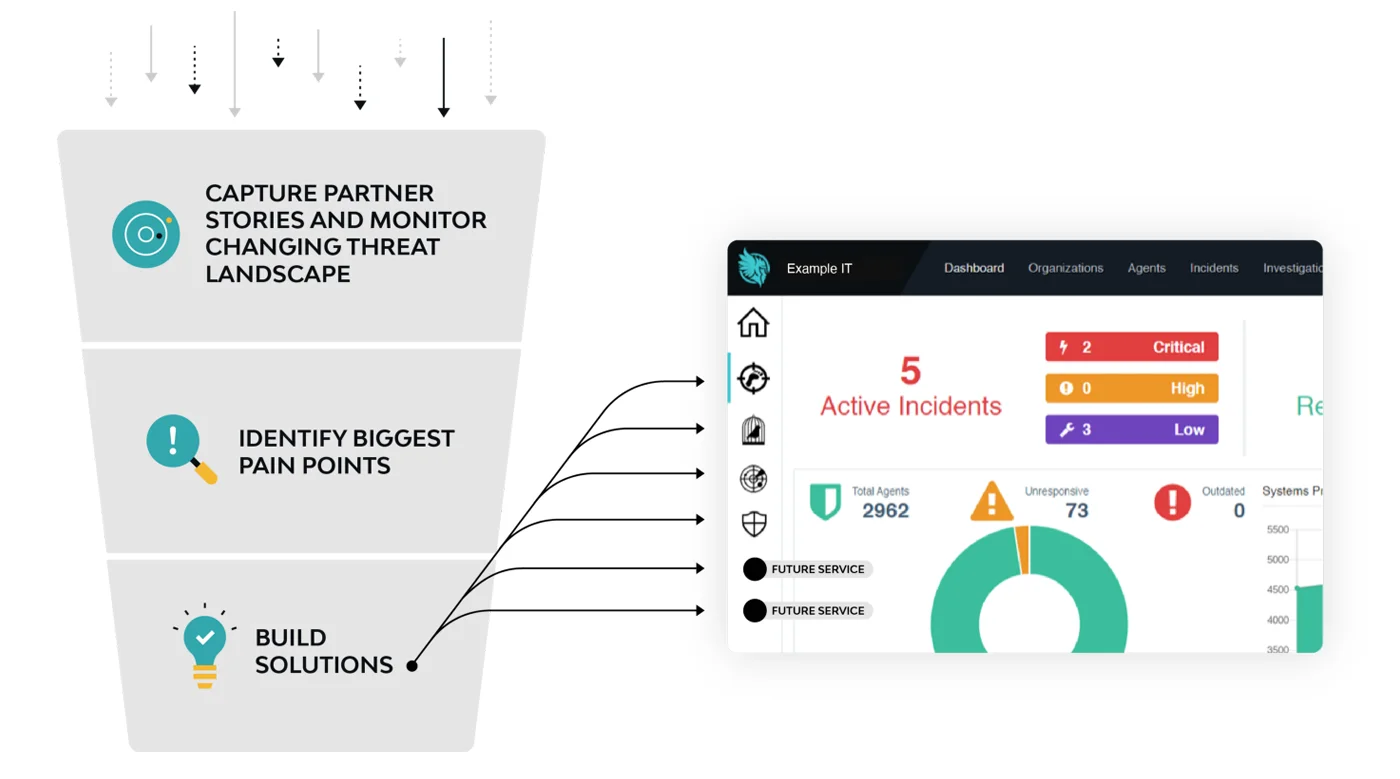
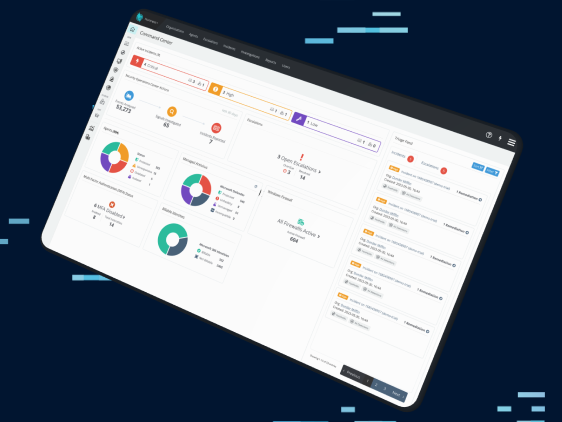
A medida que escuchamos y entendemos mejor los desafíos que enfrentan nuestros socios, destilamos los problemas clave e innovamos nuevas soluciones que también incorporan lo que hemos visto en nuestra propia investigación de amenazas. Estas aparecerán automáticamente en el panel de Huntress como un nuevo servicio para nuestros socios, con el fin de abordar los nuevos desafíos emergentes.
¿Qué queremos decir con “aparecer automáticamente”? Si volvemos al ciclo de adopción de la ciberseguridad, hay muchísimo que entra en juego al elegir una nueva solución de seguridad. El diseño técnico y la implementación son una cosa, pero ¿qué pasa con cómo afecta los modelos de negocio de los socios? En muchas de nuestras conversaciones con socios, hemos escuchado preguntas como:
- ¿Cómo incorporo un nuevo producto puntual a mis paquetes de servicio existentes?
- ¿Cómo vendo otra solución de seguridad más a mis clientes finales?
- ¿Cómo equilibro la productividad con la seguridad?
Los atacantes evolucionan justo a nuestro alrededor, sin esperar a que evaluemos opciones y hagamos nuestro próximo movimiento.
En Huntress, nuestro objetivo no es solo perseguir estas amenazas cambiantes, sino eliminar tantos obstáculos como sea posible que impidan que nuestros socios adopten nuevas innovaciones de seguridad, ayudándolos en última instancia a hacer crecer su negocio.
Un nivel más profundo
Además, estos servicios mismos pasarán por su propia evolución según los comentarios de los socios y la forma en que cambian las tácticas de los atacantes. Por ejemplo, el ransomware del mañana puede no parecerse al ransomware que vemos hoy. Nuestras soluciones necesitan evolucionar rápidamente junto con estos cambios.
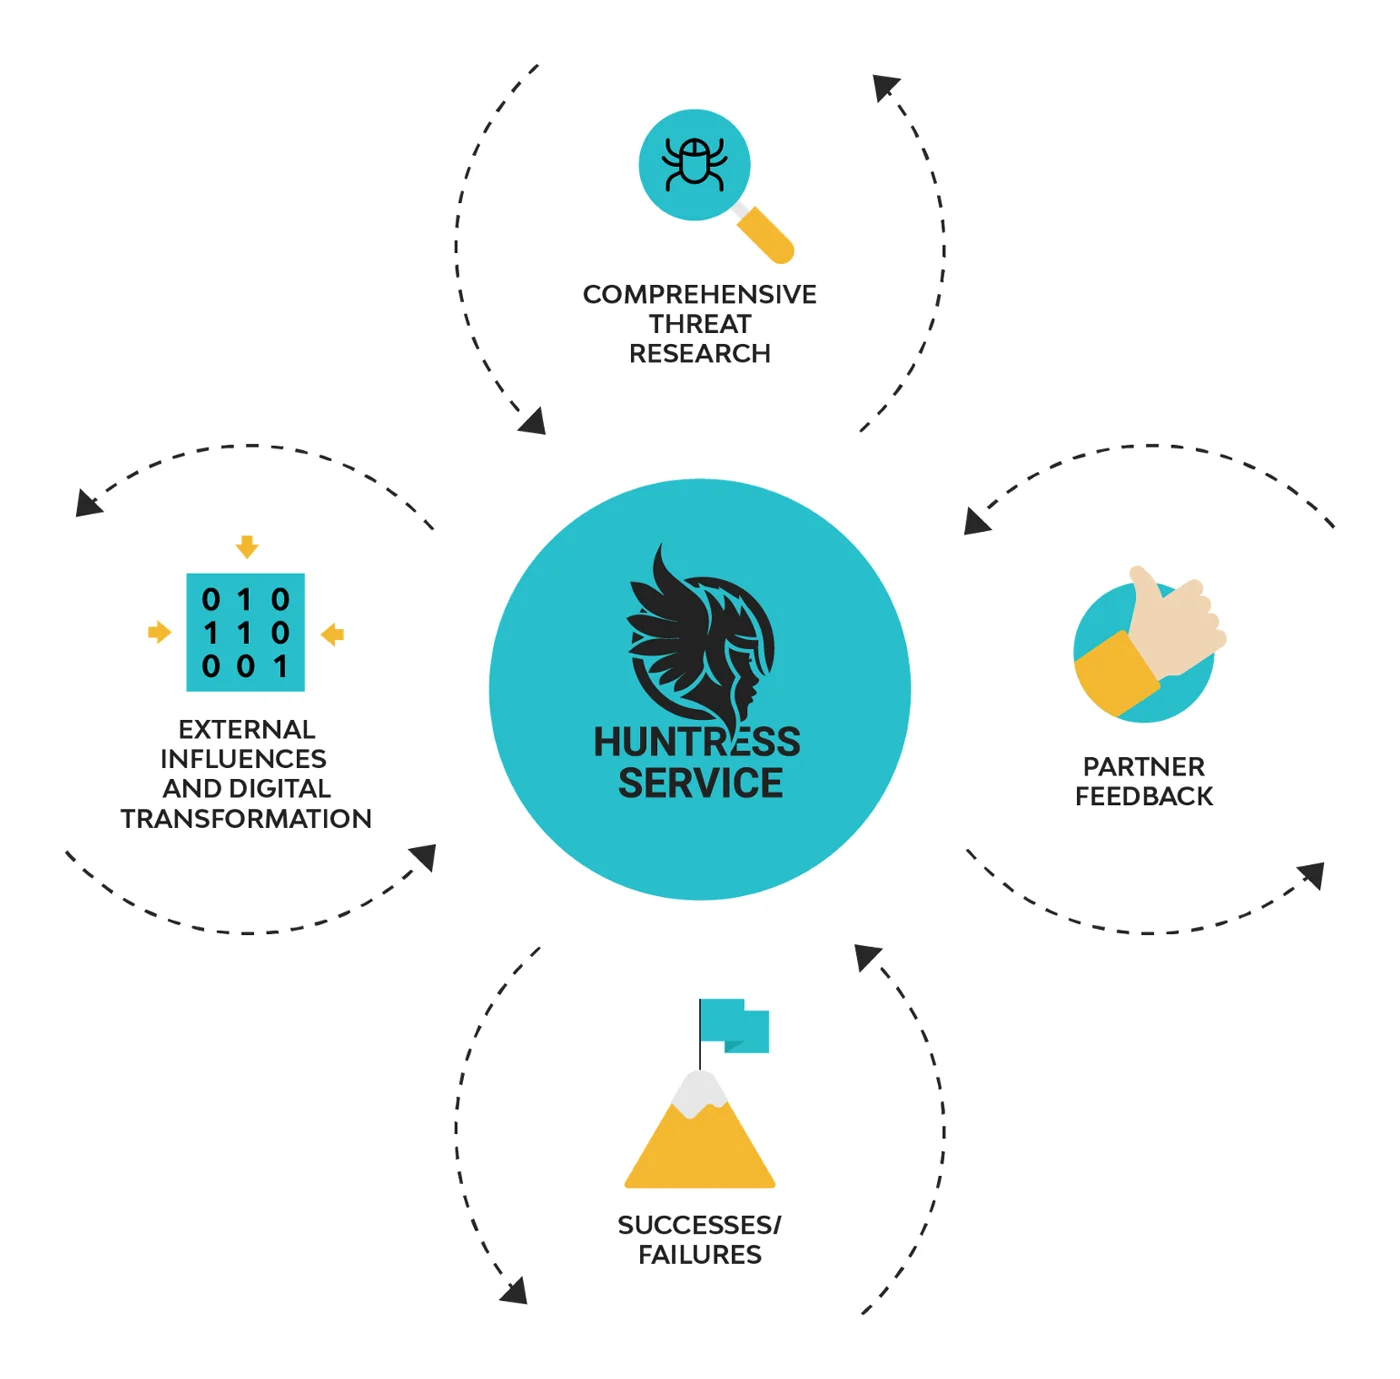
En esta primera ronda de la Huntress Security Platform, anunciamos dos nuevos servicios sin costo adicional:
Ransomware Canaries permitirá una detección más rápida durante un incidente de ransomware, con el fin de habilitar una respuesta más oportuna. Hemos visto de primera mano muchos casos en los que ocurre un brote de ransomware, dejando a nuestros socios buscando respuestas sobre cuándo comenzó el cifrado, qué endpoints se infectaron y si la infección se está propagando. Una detección más rápida conduce a una respuesta más rápida.
Open Port Detection dará visibilidad sobre la superficie de ataque externa, comenzando con el monitoreo de puertos externos. El objetivo de este servicio es resaltar las exposiciones fáciles de explotar hacia las que los atacantes suelen gravitar al lanzar sus ataques. Un ejemplo perfecto es el que resaltamos antes: RDP abierto. Alertar sobre estas exposiciones fáciles de explotar ofrece pasos siguientes accionables para mejorar la postura de seguridad y brindar visibilidad sobre los cambios.
Reflexiones finales
Esta visión de crear una plataforma en evolución continua ha estado presente en la mente de nuestros fundadores desde el inicio de Huntress. En lugar de ser solo una parada más en el recorrido de seguridad, queremos darles a nuestros socios la capacidad de identificar claramente sus principales problemas de seguridad e implementar soluciones rápidamente.
Al reducir la barrera de entrada para una defensa cibernética efectiva, estamos permitiendo que más organizaciones mejoren su postura de seguridad, lo que en última instancia les dificulta más las cosas a los atacantes. Junto con cierto impulso reciente, este fue el momento perfecto para ponernos manos a la obra y convertir esta visión en realidad.
Mantente atento. Esto es solo el comienzo.