

¿Estarás listo cuando ocurra el próximo ataque?
Los ciberataques son la nueva normalidad. Ya no es cuestión de si va a ocurrir un ataque, sino de cuándo. Tu capacidad —o la falta de ella— para responder rápido a un incidente de malware puede definir el futuro de tu negocio y de tus relaciones con los clientes.
Para ayudarte a superar este desafío constante en la seguridad de tu red, agregamos la función de Aislamiento del Host a la Huntress Security Platform.
Aislar los equipos infectados te da un tiempo valiosísimo para planear e implementar acciones de remediación y recuperación, lo que minimiza o detiene por completo la propagación del malware dentro de tu red. Esta es una herramienta especialmente poderosa cuando un incidente ocurre fuera del horario laboral normal, una ventana de ataque común para los hackers y agentes maliciosos.
¿Qué es el Aislamiento del Host?
La función de Aislamiento del Host de Huntress permite a los usuarios bloquear rápidamente la actividad de red entrante y saliente en los equipos infectados, lo que reduce significativamente el riesgo de que el malware se propague por tu red.
Pero, ¿qué es el Aislamiento del Host administrado por Huntress?
El equipo del Huntress SOC determina cuándo ha ocurrido un incidente que amerita el “Aislamiento del Host”, por lo general definido como la infección de malware que se sabe que se propaga rápido (por ejemplo, Emotet, Trickbot, etc.). Si un incidente cumple con este criterio (y la cuenta tiene habilitado el Aislamiento del Host “administrado por Huntress”), se implementan los siguientes pasos:
- El SOC envía un reporte de incidente a la cuenta afectada, lo que activa un evento de aislamiento para el equipo administrado por Huntress correspondiente
- El equipo se aísla tan pronto como el agente en él procesa la tarea de aislamiento, lo cual toma solo segundos gracias a las actualizaciones recientes de nuestro agente
- Se realizan verificaciones de conectividad de red para confirmar que el equipo está aislado
- El administrador de la cuenta puede aprobar los pasos de Remediación Asistida incluidos en el reporte de incidente, o remediar el incidente de forma manual
- El equipo permanece aislado hasta que se resuelva el reporte de incidente
- Una vez resuelto, se envía una tarea de liberación al agente para restaurar la conectividad de red
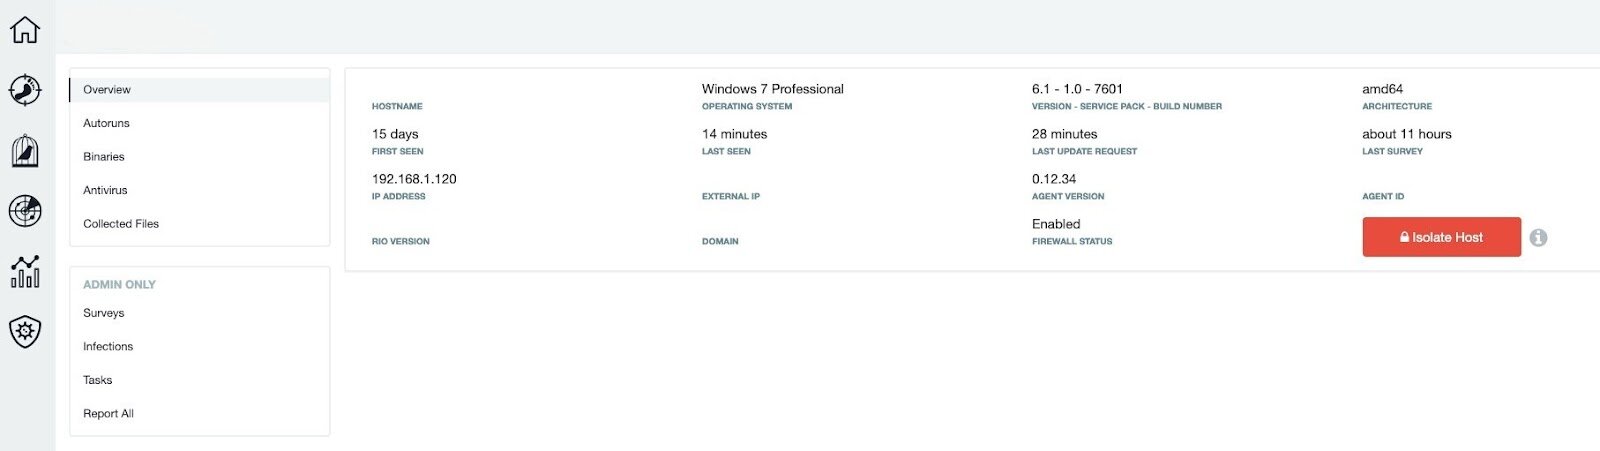
El Aislamiento del Host “autoadministrado” de Huntress también está disponible desde la página de información general de equipos. Estos son algunos escenarios en los que podrías querer aislar un equipo manualmente:
- Tienes un equipo excluido del Aislamiento del Host “administrado por Huntress” debido a ciertas consideraciones de continuidad del negocio, pero ahora decides que el riesgo que representa un incidente en curso es lo bastante grave como para aislar el equipo.
- Usas otro producto de seguridad que identificó una amenaza, pero no cuenta con funciones de aislamiento de red, así que aprovechas el Aislamiento del Host “autoadministrado” desde el portal de Huntress.
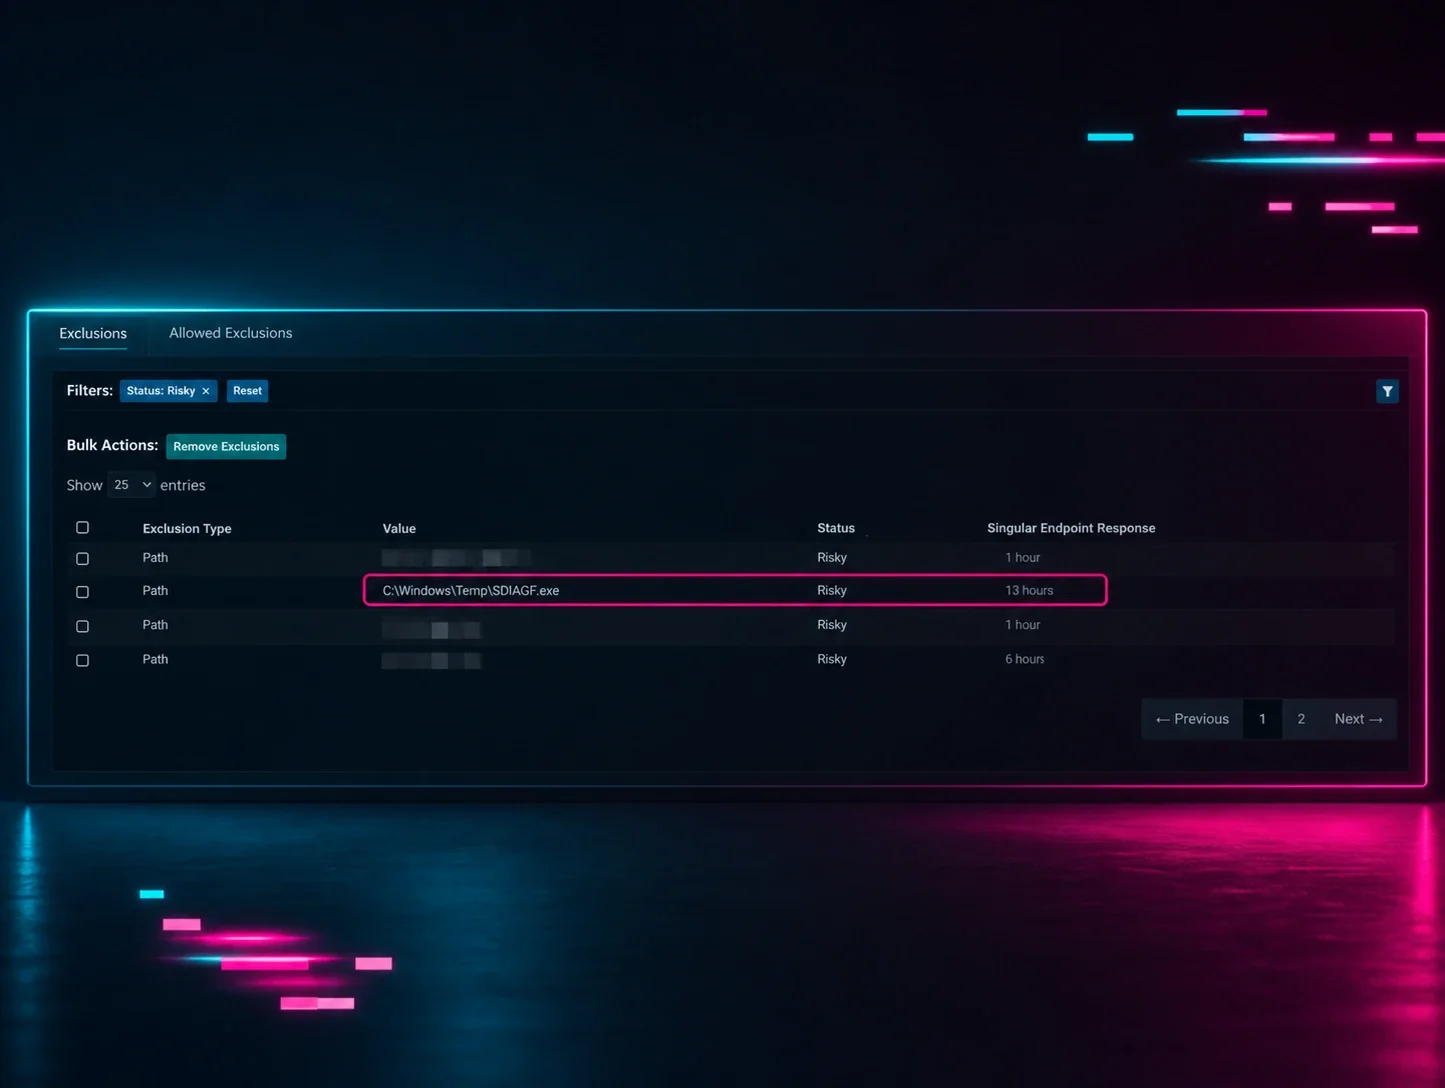
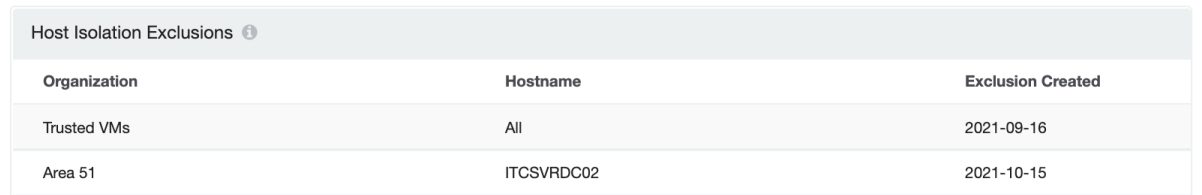
Los administradores de cuenta pueden excluir organizaciones completas o equipos específicos de los eventos de “Aislamiento del Host administrado por Huntress”. La función está diseñada para adaptarse a las necesidades específicas de seguridad de tu negocio.
¿Cómo aísla Huntress un equipo?
La versión beta del Aislamiento del Host dependía únicamente de la Política de Grupo Local de Windows (GPO). El aislamiento basado en GPO tiene limitaciones cuando los equipos no están conectados a su controlador de dominio o en redes que usan una política GPO a nivel de dominio que puede anular la GPO local.
La solución nueva y mejorada de Aislamiento del Host de Huntress aprovecha la Windows Filtering Platform para administrar el firewall del equipo con un mayor grado de eficacia. Las reglas aplicadas por Huntress bloquean todas las conexiones de red entrantes y salientes, a menos que el tráfico esté destinado a un servicio de Huntress, como el agente, u otro servicio esencial.
¿Cuánto tiempo toma aislar un equipo?
El Aislamiento del Host se activa después de que un analista del Huntress SOC envía un reporte de incidente para un incidente que amerita aislamiento, o cuando un socio hace clic manualmente en “Isolate Host” desde la página de información general del equipo. Estas acciones envían una tarea de aislamiento al equipo, y esta se procesa en cuestión de segundos si el equipo está en línea.
Para saber más sobre el Aislamiento del Host, visita nuestra página de soporte.