

Detección y respuesta para endpoints (EDR) es un nombre simple, pero no es nada simple cuando intentas entender la variedad, la capacidad y la eficacia de las soluciones EDR en el mercado. En este blog, vamos a intentar despejar el ruido y arrojar algo de luz sobre qué es EDR y, más importante aún, qué significa para nosotros aquí en Huntress y cómo nuestra solución Managed EDR hace el trabajo.
Las brechas de visibilidad emergentes hicieron necesario el EDR
Haciendo un rápido recorrido por el pasado, la mayoría de las pilas de seguridad giraban en torno al monitoreo de redes y a las soluciones antivirus (AV) para dar la cobertura superpuesta necesaria para detectar amenazas en la red. Se volvió demasiado evidente que los adversarios estaban evadiendo el AV, y la mayor adopción del cifrado en la red redujo la visibilidad de protocolos y contenido.
Por esa época, el surgimiento de la computación en la nube y el auge de las herramientas de aprendizaje automático (ML) ayudaron a crear la solución antivirus de próxima generación (NGAV). Además, esto también dio origen a las primeras soluciones EDR del mercado. La observación, recopilación y almacenamiento de la telemetría de endpoints ahora podían hacerse a una escala económica que antes no era viable.
Por qué usar EDR si el NGAV es mejor en la prevención?
Es una pregunta válida y la escuchamos a menudo.
Tradicionalmente, el AV se basaba en firmas estáticas que coincidían con indicadores asociados a malware conocido. Las soluciones NGAV usan modelos entrenados para hacer predicciones. Estos modelos representan el medio por el cual se entrenaron para reconocer patrones sin usar código explícito que les indique qué hacer. En esencia, al modelo se le dieron datos de entrenamiento para que aprendiera mediante varios métodos estadísticos.
Una vez entrenado el modelo, se probaba contra un conjunto de datos de control sin etiquetar. Luego se mide el modelo entrenado por la precisión y la eficacia de sus predicciones. Con suerte, ya empiezas a ver los beneficios del ML en este caso de uso. Podemos detectar variaciones de malware a partir de observaciones previas de todo el malware en el conjunto de entrenamiento. Mientras mejor sea la calidad de los datos que se añaden al modelo, en teoría, mejor será la predicción.
¿Qué mejor manera de entender qué es el aprendizaje automático y sus debilidades inherentes que preguntárselo a él mismo? Aquí entra ChatGPT:
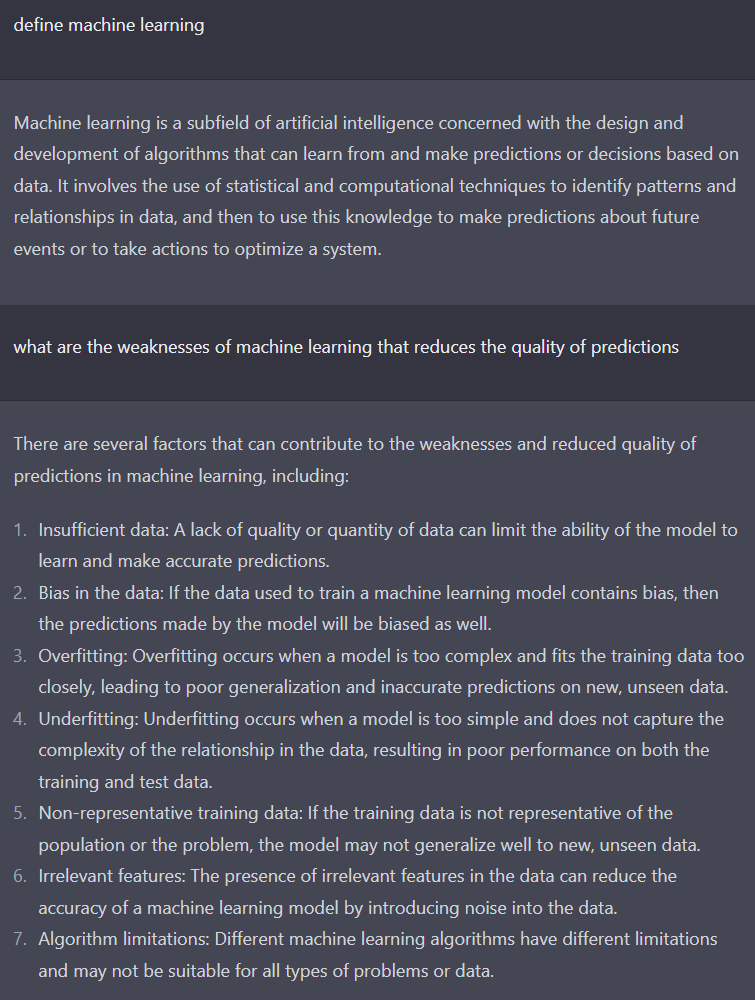
Entonces esto suena genial; ¡podemos escalar nuestra detección basándonos en observaciones históricas y desviaciones estadísticas! Entonces, de nuevo, ¿por qué EDR?
- Intentamos usar la tecnología para combatir el ingenio humano. Los humanos escriben (al menos por ahora) el malware que se despliega y se usa en nuestra contra. Todo control o mitigación que se implemente será investigado, aplicado en ingeniería inversa y neutralizado si el adversario invierte lo suficiente. Esto genera desviaciones respecto a lo esperado o a lo visto anteriormente. Los humanos seguirán pensando fuera de lo convencional.
- Como estamos lidiando constantemente con territorio nuevo, el AV e incluso el NGAV empiezan a quedarse cortos. Recuerda que los modelos y las firmas se entrenan y se construyen a partir de comportamientos y patrones conocidos, con la capacidad de detectar desviaciones sospechosas de esos comportamientos. Esta es, en sí misma, la debilidad máxima de las firmas y los modelos: los adversarios se adaptan y emplean técnicas y métodos nuevos que no siempre entendemos hasta después de un incidente.
- El AV y el NGAV intentan tomar una decisión en puntos clave de los ciclos de despliegue y ejecución del malware. El primero es cuando el archivo se escribe en el disco, y el segundo es cuando se hace la llamada a la API para iniciar un proceso. La solución de AV, en estos casos, investigará la imagen en el disco y la procesará en estos puntos de interés para tomar una decisión. El problema es que, una vez tomada la decisión, la solución de AV pasa a otras tareas. Una vez que se evade el AV, los adversarios por lo general tienen acceso sin restricciones.
- Las detecciones del AV son un SÍNTOMA del problema. El hecho de que tu solución de AV o NGAV haya detenido con éxito una infección de malware no significa que todo vuelva a la normalidad. Los adversarios lo intentarán una y otra vez hasta lograrlo. Ahora hablamos de detecciones, priorización, análisis, inferencia y toma de decisiones y, dependiendo del tamaño de tu red y de los recursos de triage disponibles, de fatiga por alertas.
- EDR aporta contexto antes, durante y después de una detección de AV/NGAV, lo que permite un análisis de riesgo más profundo y una evaluación de la causa raíz del vector de ataque empleado. Las soluciones de AV saben mucho sobre unos pocos milisegundos de actividad y rápidamente pierden valor cuando surgen las preguntas de "cuándo", "dónde", "por qué" y "cómo" respecto a lo que ocurre antes o después de la línea de tiempo de la alerta del AV.
Recolección, analítica y análisis de EDR
EDR es, ante todo, un recolector de telemetría que puede extraerse del endpoint hacia un dispositivo externo o infraestructura en la nube. Algunos EDR mantienen toda su telemetría en el endpoint, lo que puede poner esos datos en riesgo de cifrado por parte de ransomware, modificación o eliminación por parte de adversarios, o pérdida de datos debido a una falla lógica o física del propio endpoint.
Los EDR, por naturaleza, son más hábiles para identificar y detectar comportamientos interesantes observados en el endpoint, ya que monitorean muchos puntos de datos a lo largo del tiempo. Los adversarios pueden lograr evadir el AV/NGAV, pero aun así ejecutarán comandos, modificarán archivos y el registro, y establecerán conexiones de red adicionales, tanto externas como internas.
La conciencia temporal de los EDR nos permite observar y "detectar" comportamientos para crear señales dentro del ruido. No solo podemos detectar eventos maliciosos o sospechosos, sino también aquellos normales o benignos que aportan valor al desarrollo de los comportamientos del endpoint, del usuario y de los procesos. Esto resulta muy útil durante las actividades de triage de endpoints y de respuesta a incidentes.
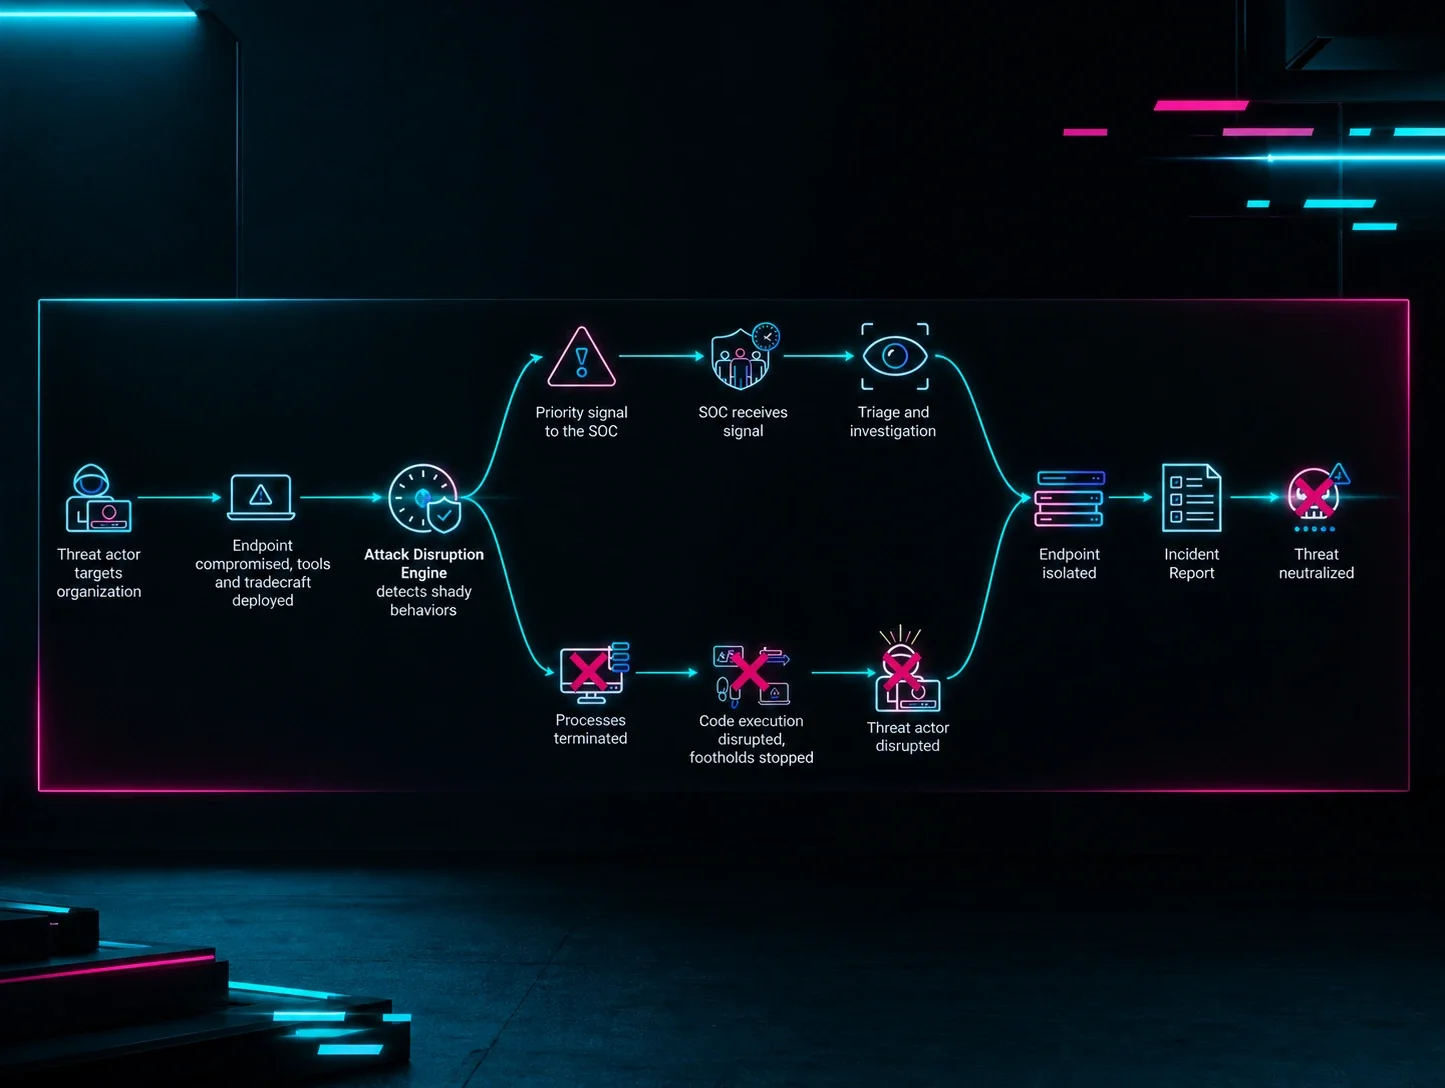
Los adversarios avanzados capaces de evadir el AV e incluso algunos métodos de recolección de EDR aún dejan rastros de evidencia que se pueden capturar y analizar para obtener información sobre desviaciones en el endpoint que ameritan intervención e investigación humana. Huntress hace esto a través de la colaboración de nuestro desarrollo de capacidades, ingeniería de detección, caza de amenazas y analistas del SOC para detectar y responder tanto a amenazas conocidas como emergentes todos los días.
¿Qué recolecta y qué hace Managed EDR de Huntress?
Esta no es una lista exhaustiva de los puntos de datos recopilados y analizados, pero ofrece una visión integral de los tipos de datos que se recopilan en nombre de nuestros clientes para detectar, cazar y responder a eventos en las redes que monitoreamos. Además, hay algunos adelantos sobre las nuevas funciones que llegarán a nuestro Managed EDR en los próximos meses.
|
Tipo de telemetría/función |
Detalles |
|
Eventos de procesos |
Visibilidad de las características de los procesos en ejecución, sus comandos, su linaje y detalles sobre su estado, privilegios y otros atributos relacionados con la interacción del sistema y del usuario. |
|
Eventos de usuario |
Información sobre eventos de inicio de sesión de usuarios, métodos de inicio de sesión y eventos de procesos y aplicaciones asociados con el usuario. |
|
Eventos de archivos |
Eventos de creación, lectura, actualización y eliminación (CRUD) para los archivos monitoreados del endpoint. |
|
Eventos de registro |
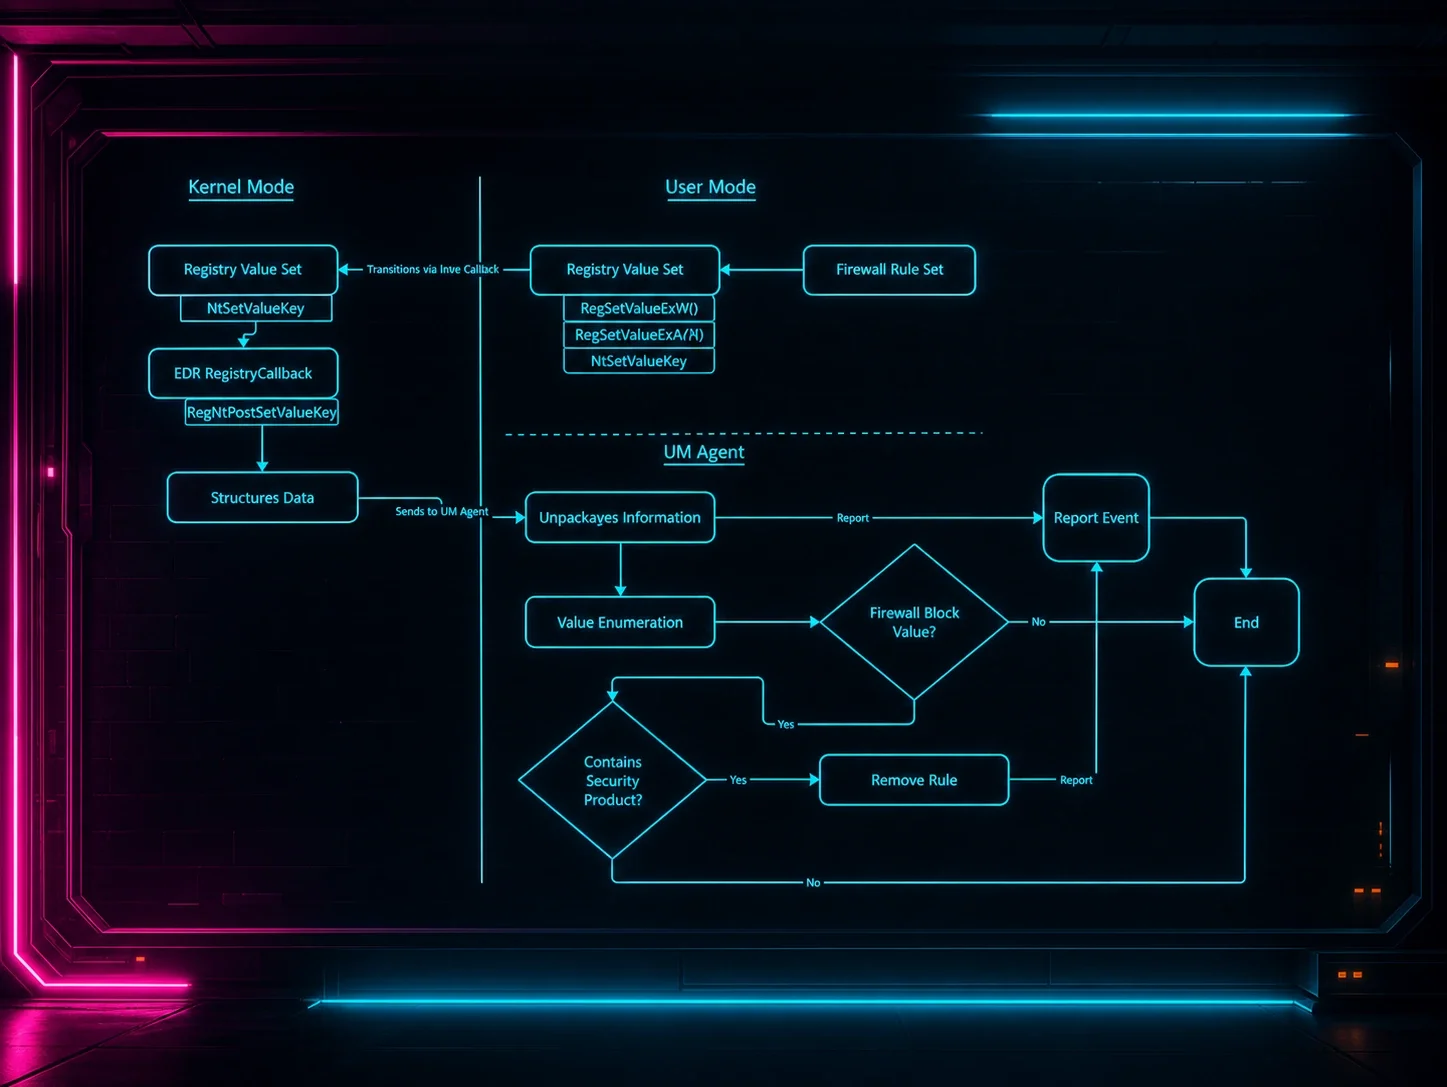
Revisión de los estados del registro y de las claves/valores para respaldar la configuración, el estado y el posible abuso del registro. Muy pronto, nuestro EDR contará con un monitoreo del registro similar a nuestra capacidad de monitoreo de archivos: eventos de creación, lectura, actualización y eliminación (CRUD) para monitorear claves. T2/3 2023. |
|
Eventos de red |
Registro detallado de las conexiones de red, sus estados, puertos y protocolos, con direccionalidad y tasas de flujo, es decir, bits y bytes de carga/descarga. Actualmente en pruebas iniciales y se espera un lanzamiento más amplio en el T2 2023. |
|
Autoruns |
Extracción y análisis forense de mecanismos de persistencia conocidos, desconocidos y maliciosos en el endpoint. Se obtiene visibilidad adicional de estos eventos mediante la telemetría de procesos, archivos y registro. Esta es también la capacidad principal sobre la cual Huntress construyó su reputación y su entrega de servicios. ¡Mira cuánto hemos crecido! |
|
Revisiones de endpoints |
Más allá del monitoreo basado en eventos, Huntress utiliza revisiones en el endpoint para obtener información sobre su estado y configuración, lo que ayuda tanto a entregar el servicio como a cazar indicadores de compromiso. |
|
Con un enfoque basado en técnicas de engaño, Ransomware Canaries son archivos ocultos que se monitorean en busca de manipulación y abuso, lo que da una señal de que el endpoint podría estar comprometido y ser víctima de ransomware. Nuestros canaries nos permiten actuar rápido y aislar los endpoints afectados o incluso la organización, según el alcance y la gravedad de la intrusión. | |
|
Asignación de tareas |
Nuestro Centro de operaciones de seguridad utiliza la asignación de tareas al agente para recopilar datos de los endpoints bajo investigación y así obtener información forense más profunda durante el análisis manual. |
|
Remediación |
Con nuestro marco de asignación de tareas, los analistas del SOC y nuestras analíticas permiten a los clientes aplicar acciones de remediación con un clic en los endpoints comprometidos. |
|
Managed Detection and Response (MDR) |
Huntress cuenta con un equipo dedicado de ingeniería de detección y caza de amenazas que trabaja sin descanso para investigar, cazar y escalar la detección de sus hallazgos en todos los clientes. A este equipo lo llamamos cariñosamente el equipo DE&TH. Nuestra telemetría se agrega a gran escala en nuestra nube segura, donde implementamos lógica de detección personalizada y analíticas para dar sentido al ruido en nombre de nuestros clientes y para potenciar aún más a nuestros analistas internos del SOC en la entrega de valor todos los días. |
Desmintamos algunos rumores
Esperamos que este blog haya logrado dar algo de contexto sobre lo que hacen los EDR en relación con su parecido con las soluciones de AV/NGAV. Pueden recopilar mucha de la misma información, pero la forma en que se extrae, almacena y analiza es lo que realmente marca la diferencia.
Dicho esto, es un buen momento para abordar algunos rumores o mitos que hemos escuchado de nuestros partners y clientes sobre el "EDR de Huntress". Algunas son preguntas inocentes y más que justificadas que merecen una respuesta clara, pero otras surgen de la confusión que generan nuestros competidores en el mercado, y esperamos que esto ayude a reducir la frecuencia de estos rumores y desinformación.
Rumor n.º 1: el EDR de Huntress depende en gran medida del AV de Windows Defender, es decir, de Huntress Managed Antivirus
- Fiel a su naturaleza, el EDR no es realmente una solución preventiva, pero no podemos ignorar el valor de las soluciones preventivas como parte del stack de seguridad. Dicho esto, es comprensible por qué se ha vuelto difícil diferenciar entre AV y EDR desde la perspectiva de funciones y entrega. Casi todos los proveedores de productos EDR tienen una solución de AV propia que se integra con esa función (por un costo adicional). El Managed EDR de Huntress NO depende de Microsoft Defender para la detección, el monitoreo del comportamiento, la asignación de tareas ni la remediación. Es una medida preventiva adicional integrada en nuestra plataforma (sin ningún costo adicional para nuestros clientes). De nuevo, la lista de telemetría y funciones del Managed EDR de Huntress que mencionamos arriba no hace uso ni menciona una dependencia de Microsoft Defender.
Rumor n.º 2: el EDR de Huntress no es un EDR real
- Creemos que esta percepción se relaciona con el primer mito. Implementamos recopilación y monitoreo forense en los endpoints para detectar y responder a una gran variedad de amenazas sospechosas y conocidas en las redes de nuestros clientes monitoreadas. Si bien existe una variación en la eficacia entre proveedores y en lo que cada uno prioriza en su producto, nuestro Managed EDR es, sin duda, un EDR real.
Rumor n.º 3: el Managed EDR de Huntress no es revisado por analistas humanos reales
- Aunque somos fanáticos de la inteligencia artificial y el aprendizaje automático, estas tecnologías aún no llegan al nivel de reemplazar la capacidad humana de generar contexto. Las analíticas de caja negra son excelentes para la detección, pero llevamos más de 20 años hablando de detección en la industria de la seguridad. Los humanos, potenciados con tecnología que además puede ayudar a mejorar esa misma tecnología (¿sabías que construimos el 100% de nuestro stack de seguridad?), son el ingrediente secreto que ya no es tan secreto. Contamos con operaciones de seguridad reales las 24 horas gracias a un modelo de contratación distribuido por zona horaria y presencia global. Aquí no hay analistas agotados trabajando en turnos rotativos.
Cerrando el capó
En Huntress nos encanta compartir conocimiento y desglosar temas que pueden resultar difíciles de entender para ciertos grupos debido a la jerga o la complejidad, pero también queremos asegurarnos de atender a quienes buscan contenido más técnico. Nos encanta escuchar a nuestra comunidad y, de hecho, este blog surgió como respuesta a comentarios reales de usuarios que querían entender cómo funciona todo a un nivel más técnico. Esperamos sinceramente que este análisis detallado de cómo funciona nuestro EDR a un nivel más granular te haya sido útil.