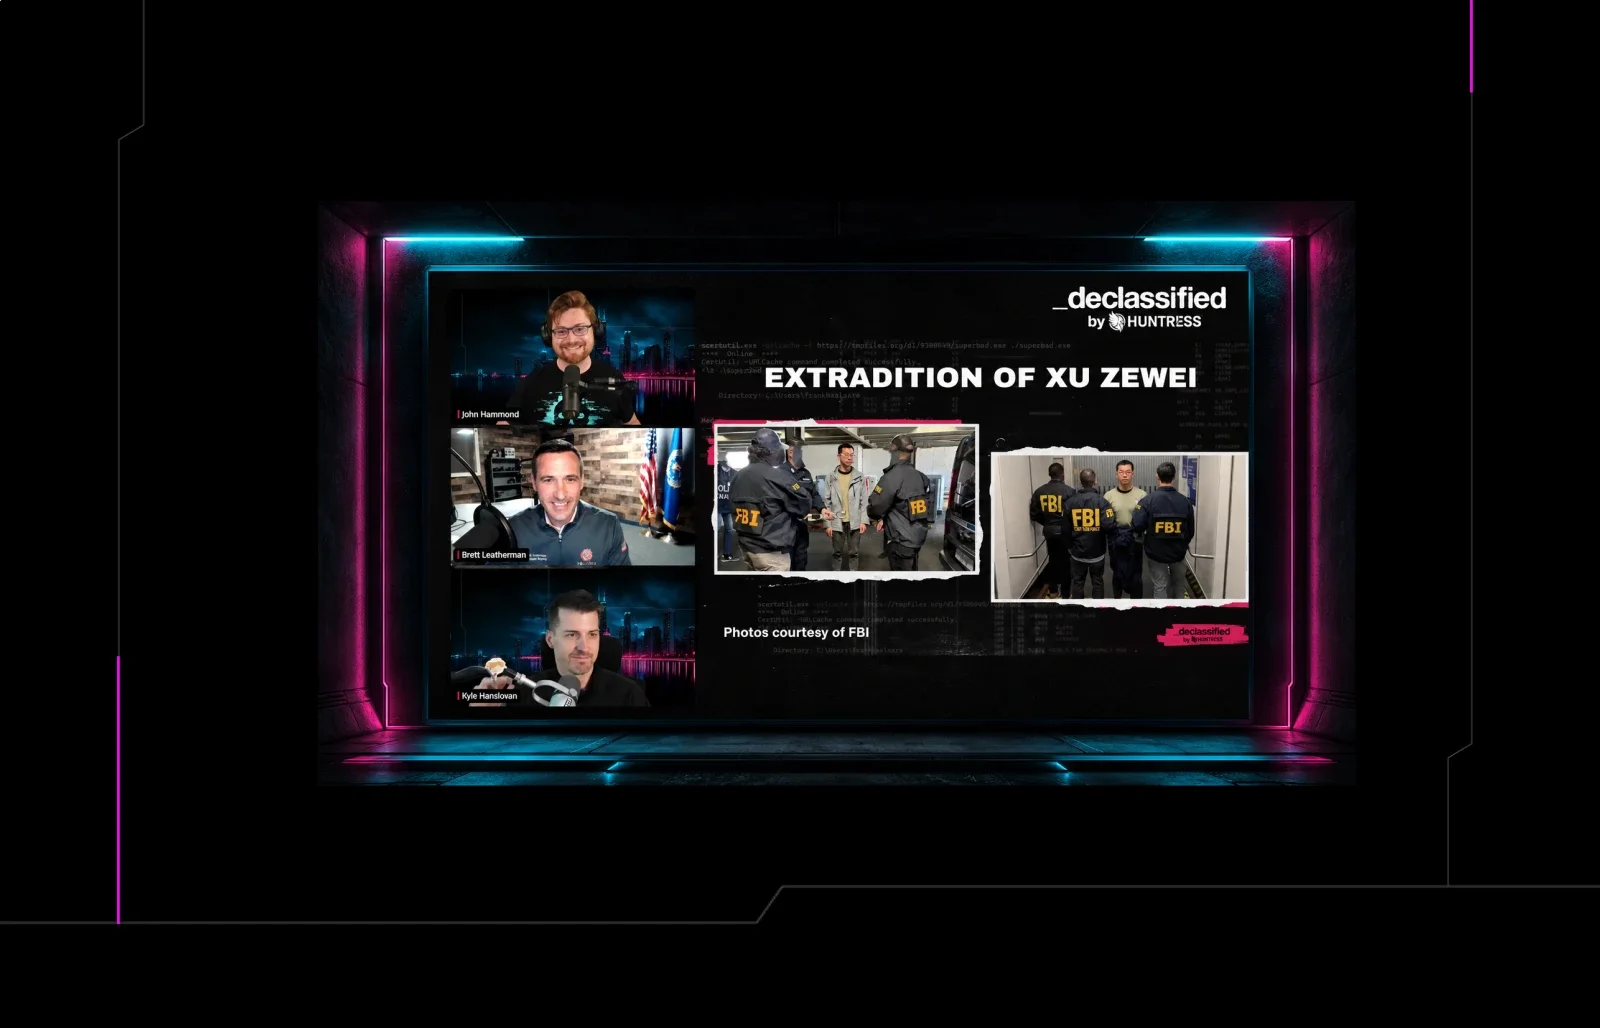


Esa es la historia que investigamos en el episodio 3 de _declassified, donde John Hammond, investigador de seguridad principal, conversó con Kyle Hanslovan, CEO de Huntress y Brett Leatherman, Assistant Director of the FBI Cyber Division. La conversación abarcó una cacería de cinco años, una asociación público-privada global y lo que realmente se necesita para esposar a un hacker patrocinado por un estado.
Un ataque "limitado" que se convirtió en 88.000 puertas traseras
En 2021, los investigadores de seguridad notaron algo extraño: una ola pequeña y dirigida de explotación contra servidores de Microsoft Exchange on-premises. Huntress documentó lo que estaba observando en tiempo real mientras se desarrollaba el incidente. Se asumió que era una operación estrecha y quirúrgica, pero resultó ser algo mucho más grande.
El actor de amenazas, atribuido más tarde al grupo chino patrocinado por el estado HAFNIUM, también conocido como Silk Typhoon, cometió errores que expusieron partes de su propia infraestructura. Al trabajar con los equipos legales y de privacidad de un proveedor de hospedaje en la cloud, junto con la autorización de las fuerzas del orden, Huntress obtuvo acceso clonado a la infraestructura real del adversario, lo que permitió a la comunidad de seguridad afirmar con confianza que el incidente había crecido mucho más allá de lo "limitado y dirigido." Nuestros investigadores de seguridad lo vieron ocurrir en tiempo real, rastreando registros en vivo en más de 80.000 víctimas.
La lista de víctimas se leía como un corte transversal de la infraestructura cotidiana: empresas de agua, gobiernos de condados, compañías de títulos e hipotecas, MSSP y departamentos de policía de todo el mundo. Huntress y un puñado de otros investigadores de seguridad, incluidos equipos de CrowdStrike, se dividieron la lista y comenzaron a llamar directamente a las organizaciones para advertirles.
Cuando las llamadas telefónicas y los mensajes de voz dejan de ser suficientes
La notificación manual a las víctimas es lenta, y la lentitud no escala a 88.000 puertas traseras. Después de cinco semanas llamando en frío a organizaciones que nunca habían oído hablar de Huntress y de que les colgaran más de una vez, quedó claro que la industria privada había llegado a un límite.
Ahí es donde intervino un Grupo de Coordinación Unificada, convocado a través del Consejo de Seguridad Nacional. El Departamento de Justicia autorizó uno de los primeros usos de una orden de registro e incautación de la Regla 41 de este tipo, lo que permitió a la División de Houston del FBI eliminar de forma remota las web shells maliciosas de servidores vulnerables a gran escala, sin necesidad de contacto individual. El enfoque del FBI es pasar de lo menos intrusivo a lo más intrusivo, pero una vez que quedó claro que la selección de objetivos avanzaba más rápido de lo que se podía contactar a las víctimas, esperar dejó de ser una opción.
Eliminar las web shells no solo protegió a las víctimas originales. También cortó el acceso a actores imitadores que habían comenzado a escanear y explotar los mismos servidores expuestos una vez que la vulnerabilidad se hizo pública.
De HAFNIUM a las esposas
Xu Zewei, uno de los presuntos coconspiradores detrás de los ataques de HAFNIUM y también vinculado a atacar investigaciones sobre la vacuna de COVID-19 en nombre del Partido Comunista Chino, fue arrestado en Milán a principios de julio de 2025 bajo una orden provisional, coordinada entre el FBI y la Polizia Postale de Italia. Desde entonces ha sido extraditado a Houston para enfrentar cargos.
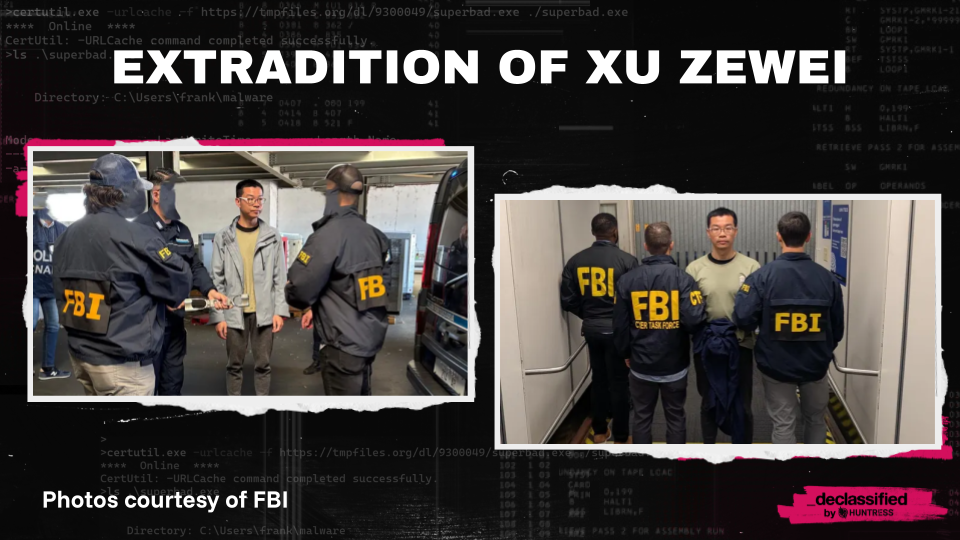
Estos casos pueden tardar años en cerrarse, y ese plazo es exactamente el punto. Según Leatherman:
"No importa cuánto tiempo pase. Si eres un hacker cibernético, debes esperar que pueda haber una orden de arresto para ti. El FBI tiene buena memoria."
El FBI ha completado al menos una docena de extradiciones de actores cibernéticos solo en la primera mitad de 2026, trabajando a través de 22 agregados legales ciberasistentes ubicados en embajadas en todo el mundo.
Más allá de un arresto: ir tras todo el ecosistema
Los arrestos individuales generan titulares, pero la División Cibernética del FBI se está enfocando cada vez más en desmantelar la infraestructura de la que dependen ecosistemas criminales enteros. La Operación Riptide, una campaña acelerada del FBI de 60 días lanzada en junio bajo la Orden Ejecutiva 14390 y la Estrategia Cibernética de la Casa Blanca para Estados Unidos, se construye sobre esa idea. Algunos ejemplos de este año:
Outsider, una plataforma china de modelo de phishing como servicio que opera desde 2023, vinculada a más de 8.000 dominios de phishing, un estimado de 3,87 millones de tarjetas de crédito robadas y aproximadamente $1,9 mil millones en pérdidas globales. El FBI trabajó con Google y LumenTechnologies para eliminar sus dominios.
NetNut, una plataforma de proxy residencial que permitía a actores extranjeros enrutar tráfico a través de espacio de IP residencial de EE. UU. para disfrazar fraude y selección de objetivos, fue desmantelada por el FBI, Lumen Technologies y el Grupo de Inteligencia de Amenazas de Google.
MediaLand, un proveedor ruso de alojamiento resistente a la interrupción vinculado a más de $62 millones en pérdidas y utilizado por numerosas operaciones de ransomware, fue señalado públicamente cuando se desselló una acusación de 2024 en el Distrito Norte de Ohio.
La magnitud de este trabajo se refleja en los números. En 2025, los equipos cibernéticos del FBI realizaron 197 arrestos, aseguraron 158 condenas y desellaron 345 acusaciones, además de 261 interrupciones y 26 extradiciones. Solo hasta mediados de junio de 2026, ha habido 87 arrestos, 137 acusaciones, 145 interrupciones y 11 desmantelamientos. Detrás de cada uno de esos números hay víctimas reales, y cada uno es un caso en el que el ecosistema se hizo más pequeño.
La IA está comprimiendo los plazos en ambos lados
Muchos equipos de seguridad se están preguntando en silencio lo mismo en este momento: ¿está la IA a punto de convertir esto en una batalla imposible de ganar? El FBI no lo ve así. Las intrusiones siguen remontándose a fallas humanas o sistémicas, esté involucrada la IA o no. Lo que ha cambiado es la velocidad. La IA permite a los atacantes identificar y enumerar vulnerabilidades mucho más rápido que antes, y ese plazo comprimido ya se refleja en las tendencias de explotación.
Los dispositivos de borde han sido blanco de ataques a gran escala durante el último año y medio, y se espera que esto se acelere aún más durante el próximo año o dos, a medida que los atacantes se apoyan en la IA para encontrar puntos débiles antes de que los defensores puedan parcharlos. La solución es dirigir la IA primero a las áreas con mayor radio de impacto: usuarios con privilegios y dispositivos de borde expuestos, y luego trabajar hacia afuera desde ahí.
Qué significa esto para ti
Lo hayan elegido o no, todos los que tienen un dispositivo conectado a internet, incluidas las pequeñas empresas y los usuarios domésticos, ya forman parte de esta lucha. Los atacantes quieren espacios de IP confiables y cotidianos desde donde operar, y un router doméstico en Ohio puede ser tan valioso para ellos como la infraestructura empresarial.
Lo que está en juego va más allá de una sola brecha. La Operación Winter Shield del FBI describe las diez formas principales en que los atacantes realmente logran entrar en los entornos hoy en día. Elegir las tres principales que apliquen a tu entorno y enfocarte en ellas primero es un punto de partida realista. Y si ya estás comprometido o siendo blanco de un ataque, contactar a tu oficina local del FBI de manera temprana puede marcar una diferencia real. Cuanto antes se involucren, más probable es que puedan ayudar a recuperar datos robados o, en algunos casos, dar un descifrador antes de que se pague algún rescate.
¿Quieres la historia completa, incluyendo las capturas de pantalla desde dentro de la infraestructura del propio adversario y la sesión de preguntas y respuestas con la audiencia en vivo? Mira la repetición completa de Know Your Adversary: Counter Operations that Wreck Global Cybercrime.