

Crear educación en ciberseguridad accesible (y aplicable) es una gran parte de nuestra misión en Huntress — y la semana pasada, tuvimos el gusto de organizar un evento único con más de 1.000 asistentes en vivo: hack_it 2020.
Este evento de dos días estuvo lleno de ejercicios interactivos, investigación y análisis de malware, y un sano equilibrio entre tácticas de seguridad ofensiva y defensiva.
¿Te perdiste el evento en vivo? Te tenemos cubierto:
- Revisa todas las sesiones bajo demanda.
- Regístrate para hack_it 2021 para que no te pierdas la diversión este año.
- O revisa el resumen a continuación para ver algunos aspectos destacados.
Preparación para los peores escenarios
Jugamos dos ejercicios de simulación de mesa, cada uno diseñado como una sesión de elige-tu-propia-aventura donde nuestra audiencia de MSP controlaba el contenido y lo llevaba a través de algunos escenarios difíciles de "qué pasaría si".
En algunos casos, nuestros maestros del juego Kyle Hanslovan y Kelvin Tegelaar realmente llevaron al límite cómo tú o tu equipo podrían responder a un incidente de seguridad — para que nuestra audiencia pudiera aprender a manejar situaciones que no salen como se planeó.
Cada escenario comenzaba más o menos así: un incidente de phishing lleva a una infección en tu red. El atacante se mueve lateralmente por tu red — recopilando datos, ubicando las "joyas de la corona" y, finalmente, desplegando ransomware a tus clientes a través de tu software de gestión de endpoints.
Entonces, ¿qué haces en esta situación? ¿Por dónde empiezas?
La mayoría de nuestros asistentes coincidió en que comenzarían reuniendo un equipo de respuesta y delegando roles — una decisión sabia que reforzó la idea de que estos incidentes no son solo problemas técnicos; son problemas de toda la empresa. Antes de empezar a activar copias de seguridad y hacer cualquier análisis forense, debes asegurarte de tener un plan de respuesta a incidentes formal listo para activar.
A partir de aquí, hablamos sobre otros pasos, como la manera de comunicar lo que está pasando a tus clientes, o cómo podrías actuar desde un punto de vista técnico. No te voy a revelar demasiado — mira la grabación de estos ejercicios aquí.
Igual de importante durante estas sesiones de mesa fue la pregunta de qué hacer después de un incidente. ¿Cómo se ve la comunicación? ¿Qué debe documentarse y estar disponible para revisión posterior? ¿Cómo puedes reforzar la seguridad para reducir el riesgo de un incidente similar en el futuro?
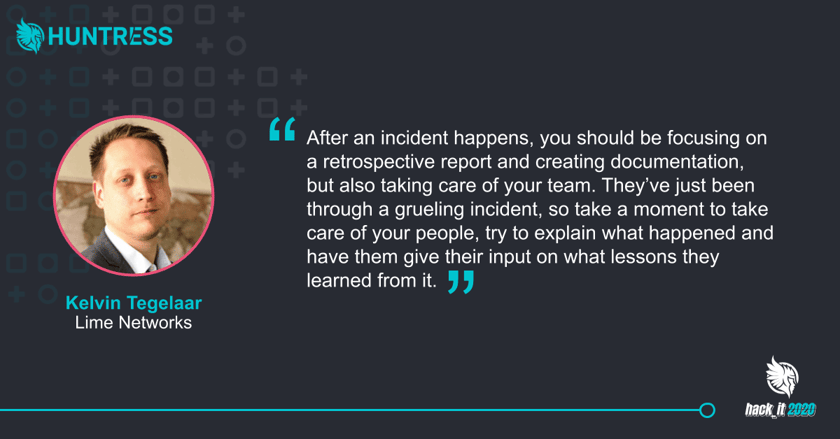
La mayoría de nuestros asistentes coincidió en que deberías hacer una retrospectiva del incidente y documentar las lecciones aprendidas, pero Kelvin realmente enfatizó la importancia de hacer seguimiento con tu equipo.
Un análisis a fondo de Cobalt Strike
Hemos visto una serie de incidentes centrados en el abuso del marco de pruebas de penetración Cobalt Strike, que fue el foco de un episodio especial de Tradecraft Tuesday en la agenda de hack_it 2020.
Si conoces Tradecraft Tuesday, sabes que es donde exponemos las tácticas, técnicas y procedimientos de los hackers — y en este caso, nos acompañaron Annie Ballew y Tom Lawrence para analizar Cobalt Strike desde la perspectiva del adversario.
Cobalt Strike es una herramienta comercial de pruebas de penetración pensada para ejercicios de equipo rojo que cualquiera puede comprar y usar. Pero estamos viendo que en realidad se está convirtiendo en una favorita entre los actores maliciosos, que crackean el software y lo reutilizan para fines nefastos porque es muy flexible.
Cobalt Strike tiene varias características notables, pero una que fue de mayor interés para el equipo de Huntress fue su comunicación encubierta, que permite a los atacantes modificar sus indicadores de red sobre la marcha para que parezcan tráfico de red estándar. Y Cobalt Strike se construyó con "comando y control (C2) maleable", así que, como táctica adicional de evasión, los atacantes pueden cargar perfiles de C2 para aparentar ser otro actor (o incluso tráfico de otra aplicación) y salir de una red usando HTTP, HTTPS o DNS.
Al hablar sobre esta capacidad durante Whitehat Wednesday — un seguimiento enfocado en la defensa de la sesión del día anterior (que ahora incluía a Mendy Green) — el equipo señaló lo difícil que esto hace preparar a tu equipo interno de TI para identificar a un actor conocido basándose en una firma predeterminada (porque el C2 maleable permite a los actores cambiar dinámicamente su "huella"). Y con este polimorfismo, tu detección basada en red tendrá muchas dificultades para poder ver eso.
Entonces, es importante entender la ofensiva de un ataque y qué buscar para asegurar el mejor enfoque defensivo — y esta sesión realmente lo enfatizó.
La importancia del análisis de seguridad
Nuestra sesión final de cada día cerró con una introducción al análisis de seguridad y el comportamiento malicioso. Jason Slagle y John Hammond se unieron para darnos un curso intensivo sobre cómo pensar como un investigador de seguridad.
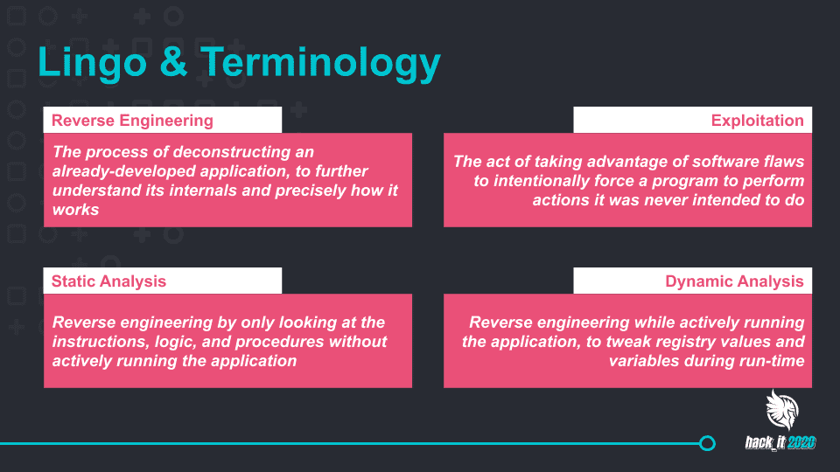
A veces hay que meterse bajo el capó para encontrar fallas en las herramientas que usamos. En esta sesión, Jason y John hicieron exactamente eso al analizar vulnerabilidades que se encontraron a principios de este año — puedes leer sobre ellas aquí y aquí. El par mostró la importancia de analizar el software desde la perspectiva de un investigador, reconocer comportamientos extraños y aplicar ingeniería inversa para buscar posibles fallas de seguridad — todo para ayudarnos a mejorar nuestra seguridad y asegurarnos de que los whitehats encuentren este tipo de fallas antes que los blackhats.
• • •
Como puedes ver, no faltó contenido valioso en el evento hack_it de este año — y este resumen fue solo una pequeña muestra.
Si pudiste acompañarnos en vivo la semana pasada, ¡gracias por ser parte de este evento! Son conferencias y conversaciones como estas las que nos permiten ser una comunidad más consciente de la seguridad. Si te lo perdiste, no te preocupes. Puedes ver todas las sesiones grabadas aquí.