

Ya casi termina el año, y eso solo puede significar una cosa aquí en Huntress: es temporada de hack_it. 😎
No por presumir, pero el evento de este año fue bastante espectacular gracias a algunos temas candentes, opiniones picantes y, por supuesto, un panel de oradores increíble.
En serio, ¿podemos hablar un minuto sobre nuestros oradores durante el evento de este año?!
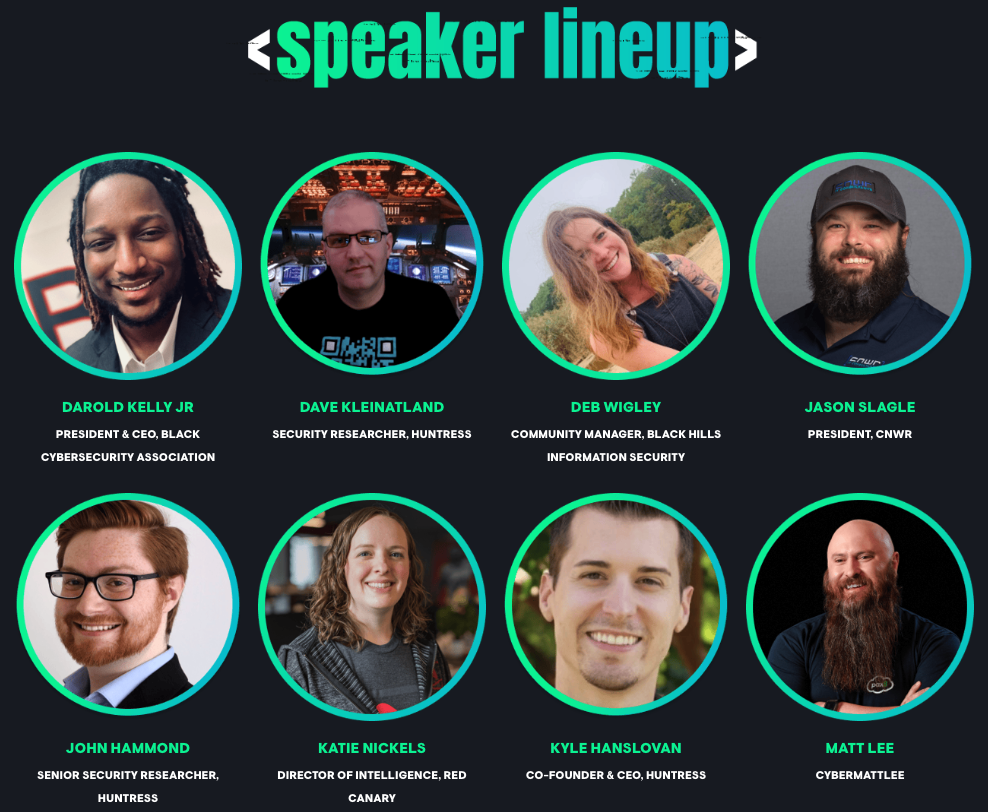
Esperamos que hayas podido ver el evento en vivo, pero sin importar si quieres revivir los recuerdos o ver el contenido por primera vez, todo nuestro evento hack_it 2022 está ahora disponible bajo demanda!
Para todos ustedes, lectores ávidos, disfruten la versión en texto de nuestro resumen a continuación. 😉
¿De quién es el crimen de todos modos? / ¿Eres más listo que un script kiddie?
Arrancamos con una encantadora charla interactiva sobre cómo lucen realmente los cibercriminales modernos y cómo operan.
Como descubrimos en nuestras inmersiones profundas en la dark web de nuestro blog, una en 2021 y otra en 2022, prácticamente cualquiera puede ser un elite h4x0r hoy en día.
Vemos una tendencia bastante aterradora: hacer que herramientas nefastas sean más fáciles de conseguir que nunca, sin necesidad de línea de comandos. Es asombrosamente sencillo acceder a estas herramientas, lo que facilita más que nunca que alguien que no es hacker empiece a actuar como hacker de inmediato. Así es: cualquiera puede ser un hacker.
Como señaló la oradora invitada Katie Nickels, tal vez APT realmente signifique "advanced persistent teenager" (adolescente persistente avanzado). 🤔
{% video_player "embed_player" overrideable=False, type='hsvideo2', hide_playlist=True, viral_sharing=False, embed_button=False, autoplay=False, hidden_controls=False, loop=False, muted=False, full_width=False, width='1280', height='720', player_id='91945325584', style='' %}
0% de probabilidad de 100% de cobertura / La prevención perfecta no existe
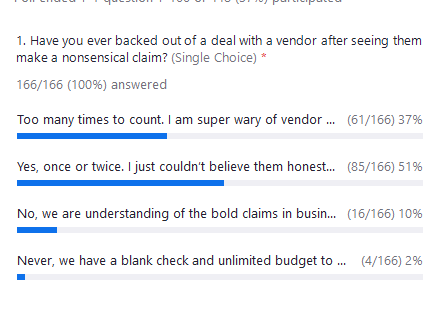
¿Cuántas veces has estado desplazándote por tu feed de LinkedIn o Twitter solo para ver aparecer un mensaje de un proveedor que afirma ofrecer la bala de plata mágica para acabar con todos los ciberataques?
El marketing es un juego complicado. Claro, debe sonar bien, pero también debe ser verdadero. De lo contrario, los proveedores se disparan en el pie.
Así que, aunque algunas afirmaciones puedan sonar geniales, muchas simplemente no son ciertas. La buena noticia es que la gente empieza a ver a través de estas afirmaciones de marketing sin sentido. De hecho, ¡un impresionante 88% de los asistentes del Día 1.0 señaló que se ha retirado por completo de un trato con un proveedor después de verlo hacer una de estas afirmaciones audaces!
{% video_player "embed_player" overrideable=False, type='hsvideo2', hide_playlist=True, viral_sharing=False, embed_button=False, autoplay=False, hidden_controls=False, loop=False, muted=False, full_width=False, width='1280', height='720', player_id='91947713112', style='' %}
Esta charla llevó a nuestros panelistas a hablar sobre la inteligencia artificial (IA), ya que parece ser la última palabra de moda que usan las campañas de marketing.
…un poco demasiado, de hecho.
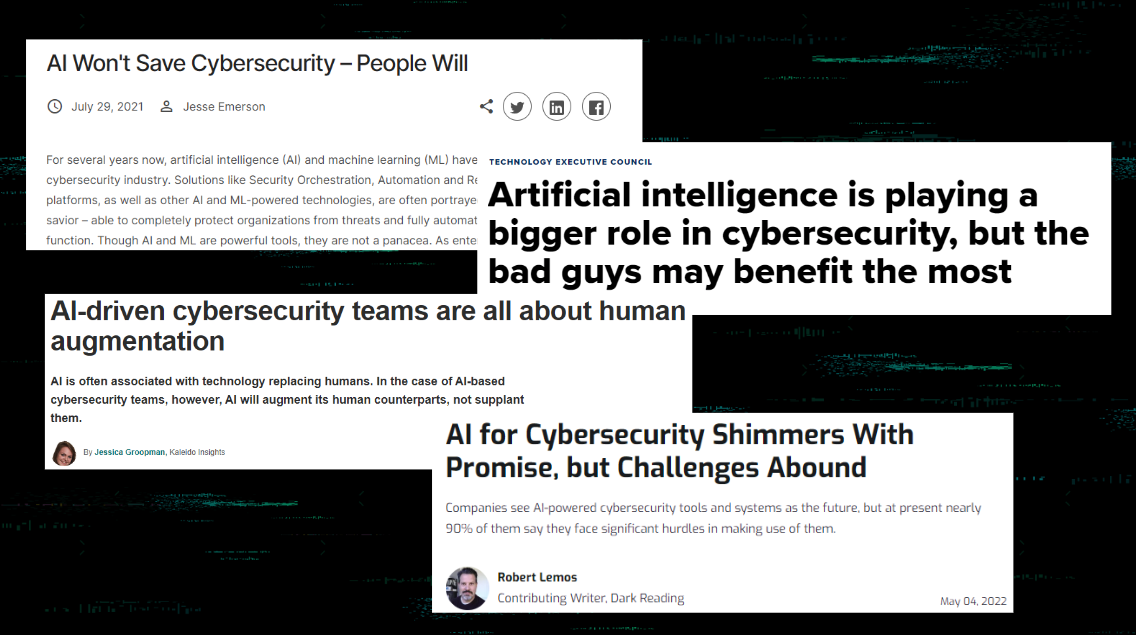
Estos titulares plantean un buen punto, uno que dedicamos tiempo a discutir durante esta sesión. ¿Somos los humanos fácilmente reemplazables?
Le preguntamos a nuestro público qué pensaba sobre si un grupo de "Benders" (ya saben, de Futurama) serían nuestros reemplazos dominadores del mundo en el corto plazo. ¿El consenso?
…para nada.
La IA y el ML son tan buenos como el programador detrás de ellos.
Hay demasiada creatividad en el hacking para que la IA se haga cargo de la seguridad.
La automatización es excelente cuando la tarea es sencilla y repetible.
La IA será una pieza en el tablero de ajedrez, pero no el rey.
En el futuro lejano, cuando la IA sea lo bastante buena como para reemplazar a los humanos, probablemente la IA simplemente abandonará este planeta y se pondrá en órbita alrededor del sol cosechando energía solar para no tener que lidiar con nosotros nunca más.
Esta fue una sesión bastante picante que vale la pena ver, especialmente si ya te cansaste de estas afirmaciones audaces y falsas en la industria.
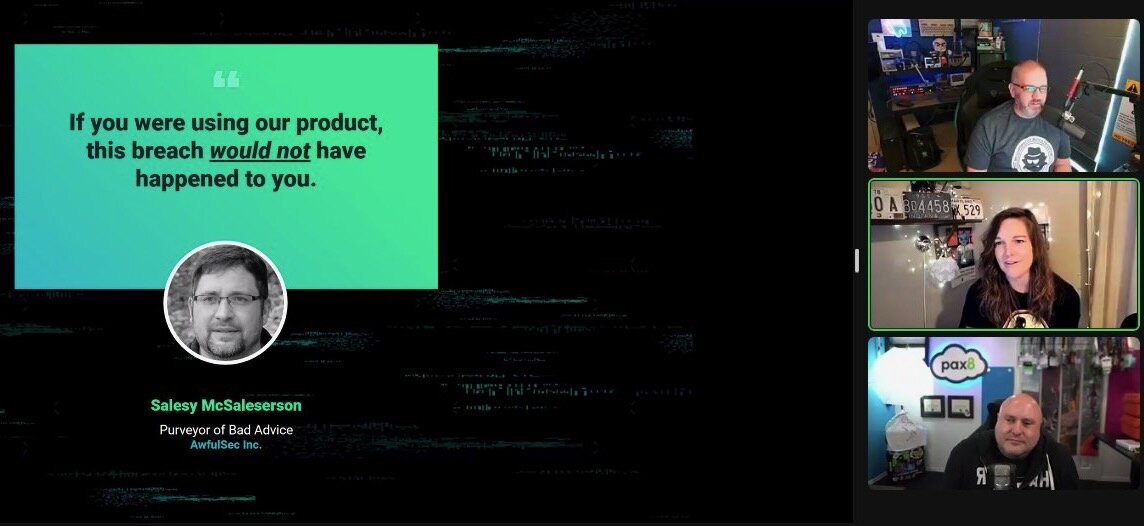
P.D. …no seas un Vendedor McVendedor.
Travesuras de hacking y DLL hijacks / Cargando cibercrimen de lado con DLLs
Nuestra última sesión del día se puso bastante nerd, bastante rápido... justo como nos gusta. 🤓
Comenzamos con un curso intensivo sobre qué es DLL hijacking, y sorprendentemente, ¡no tiene nada que ver con pepinillos!
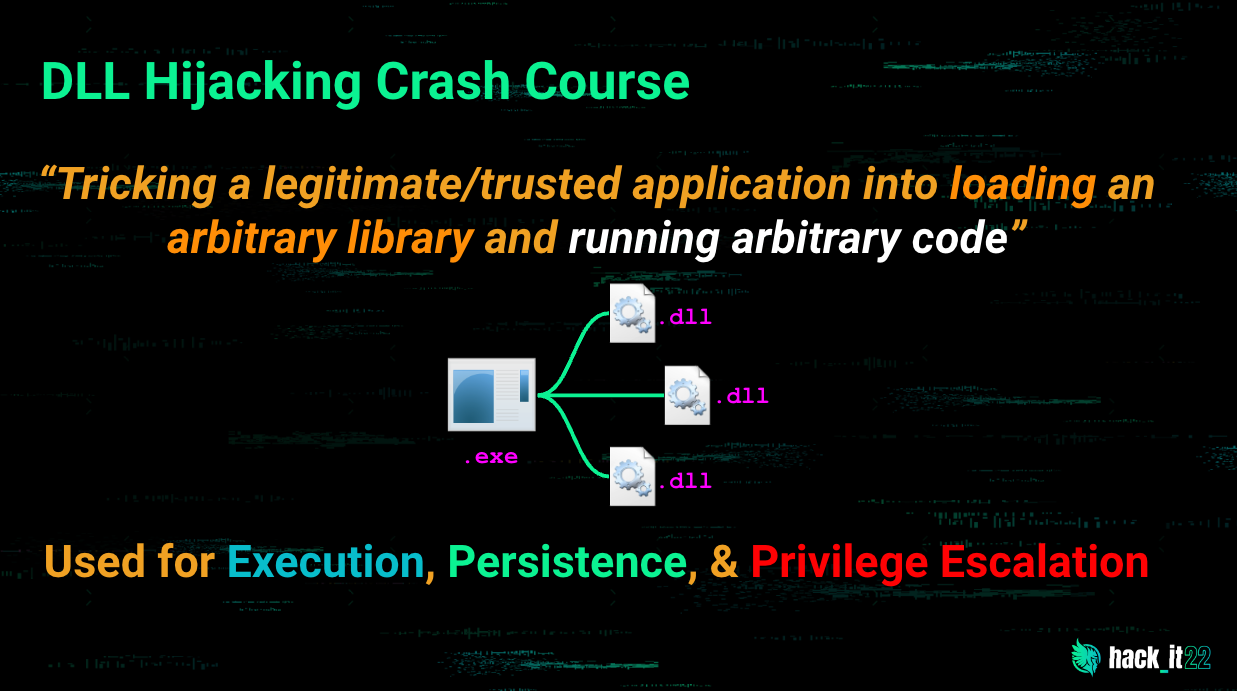
Con ese curso intensivo ya aprendido, hablamos sobre los distintos tipos de técnicas de DLL hijacking:
- Carga de DLL faltante
- Secuestro del orden de búsqueda
- Reemplazo de DLL
- Manipulación de la ruta de búsqueda
- DLL hijacking por ruta relativa
Todo esto para decir que, aunque las técnicas son distintas, los resultados son los mismos: la creación de una táctica de ataque bastante aterradora que implica engaño y ejecución de código arbitrario.
A partir de ahí, exploramos una herramienta que se encuentra en el paquete sysinternals conocida como Process Monitor. Aunque puede volverse abrumadora rápido, es una gran herramienta para ayudarte a obtener visibilidad de los procesos activos que se ejecutan en tu entorno.
{% video_player "embed_player" overrideable=False, type='hsvideo2', hide_playlist=True, viral_sharing=False, embed_button=False, autoplay=False, hidden_controls=False, loop=False, muted=False, full_width=False, width='1280', height='720', player_id='91947188261', style='' %}
Y, por supuesto, nos ensuciamos las manos con una demostración en vivo de ProcMon en acción.
{% video_player "embed_player" overrideable=False, type='hsvideo2', hide_playlist=True, viral_sharing=False, embed_button=False, autoplay=False, hidden_controls=False, loop=False, muted=False, full_width=False, width='840', height='472', player_id='91946434931', style='' %}
Profundizamos en algunas de las vulnerabilidades recientes descubiertas en herramientas de monitoreo y gestión remota (RMM), e incluso intentamos encontrar algunas más por nuestra cuenta. Desarrollamos nuestro propio payload, escalamos nuestros privilegios y comprometimos nuestro objetivo.
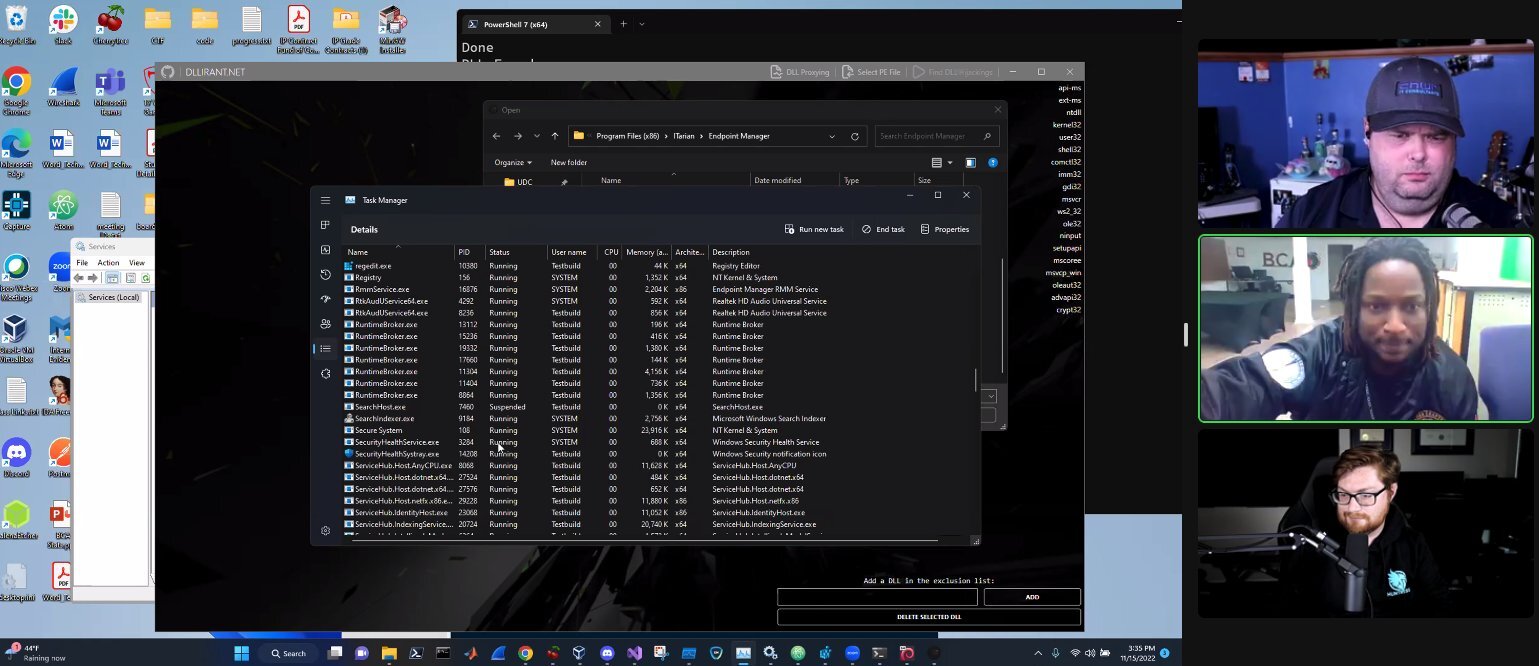
Esta sesión nos animó a ir más allá y tomarnos en serio la búsqueda de vulnerabilidades. Están ahí afuera, esperando a ser encontradas.
Tradecraft, travesuras y picante
Esperamos que hayas disfrutado el evento de este año tanto como nosotros. No podemos agradecer lo suficiente a nuestros oradores por pasar el rato con nosotros durante el evento. hack_it 2022 es tan increíble como las personas que logramos convencer de pasar el rato con nosotros, y este año, hicieron posible un evento increíble. 😊
Sigue siendo sombrío, y mira el evento completo bajo demanda para disfrutar de toda la diversión!