

El 7 de septiembre, Huntress tuvo conocimiento de una nueva amenaza contra los sistemas operativos Windows y los productos de Microsoft Office. Con el identificador CVE-2021-40444, el motor MSHTML es vulnerable a la ejecución arbitraria de código mediante un documento de Microsoft Office o un archivo de formato de texto enriquecido especialmente diseñado.
Todos los sistemas operativos Windows modernos son susceptibles a este ataque, con una puntuación de gravedad de 8.8. Actualmente, no hay un parche disponible, pero Microsoft insta a los usuarios a mitigar esto con soluciones alternativas hasta que se publique una corrección formal. Bajo escrutinio, parece que esta solución alternativa no es efectiva en todos los casos.
- Actualización #3 - 14/09/2021 @ 3:20 p. m. hora del Este - Actualizado con información sobre un parche, que el equipo de Huntress ha comenzado a validar en cuanto a su efectividad
- Actualización #2 - 13/09/2021 @ 6:03 p. m. hora del Este - Se agregó un video de prueba de concepto, que valida la versión en DOCX del exploit visto en estado salvaje
- Actualización #1 - 10/09/2021 @ 11:30 a. m. hora del Este - Actualizado para compartir eventos ocurridos durante la noche, incluyendo un posible lanzamiento de una prueba de concepto y un aviso actualizado de Microsoft
Actualización #3 - 14/09/2021 @ 3:16 p. m. hora del Este
Huntress ha comenzado a validar la efectividad del parche de CVE-2021-40444, y durante nuestra primera serie de pruebas, vemos que el parche parece ser efectivo. En la versión RTF del exploit CVE-2021-40444, el archivo CAB malicioso que se usa para preparar la ejecución de código no se descarga, y la explotación falla. Esto también evita el vector de ataque presente en el modo de vista previa del Explorador de archivos de Windows.
En la versión DOCX del exploit, parece que el archivo CAB sí se descarga, pero el código no se ejecuta, y el exploit también falla. Seguimos analizando esto a fondo y compartiremos novedades a medida que las encontremos.
Seguimos recomendando encarecidamente a las organizaciones que apliquen este parche lo más rápido posible.
Actualización #2 - 13/09/2021 @ 6:03 p. m. hora del Este
Después del fin de semana, Huntress no ha visto ninguna información nueva de Microsoft sobre CVE-2021-40444. Los investigadores de seguridad siguen experimentando con la vulnerabilidad para comprender otras amenazas potenciales, y algunos están recreando exploits para encontrar otras capacidades de detección. Huntress ha validado la versión DOCX del exploit visto en estado salvaje con una prueba de concepto local.
Hemos visto que Windows Defender ahora se activa y evita la ejecución, aparentemente basándose en los caracteres ../ presentes. ¡Asegúrate de que tus motores antivirus estén actualizados!
Para un análisis técnico profundo sobre lo que hemos aprendido sobre CVE-2021-40444, lo que estamos viendo en la comunidad de seguridad y lo que puedes hacer tanto para técnicas de prevención como de detección, únete a nuestro episodio mensual de Tradecraft Tuesday el martes 14 de septiembre a la 1:00 p. m. hora del Este. Hablaremos sobre el phishing como vector de ataque, y CVE-2021-40444 sin duda será el foco de nuestra conversación.
Actualización #1 - 10/09/2021 @ 11:30 a. m. hora del Este
Aquí tienes un resumen de algunos de los avances que ocurrieron durante la noche:
- Microsoft ha actualizado su aviso para detener el modo de vista previa en el Explorador de Windows y ofrecer una opción de directiva de grupo.
- La detección del exploit por parte de Defender parece usar un dominio codificado. Esto podría evitar que este actor de amenazas específico y esa campaña específica tengan éxito, pero no detecta la amenaza en sí por completo.
- Rich Warren ha señalado que la técnica RTF no es nueva y se puede usar como parte de otros trucos.
- Los investigadores están compartiendo nuevas técnicas de detección—los resultados pueden variar.
- El investigador Kevin Beaumont está considerando publicar las pruebas de concepto no maliciosas de "pop calc" para facilitar mejores pruebas. Mantente atento.
Sin un parche disponible y sin técnicas de mitigación efectivas, las cosas ciertamente se ven graves. Por favor, mantente alerta y haz tu mejor esfuerzo por evitar archivos DOCX, RTF y PPTX provenientes de ubicaciones desconocidas o no confiables. Como sabemos, los esfuerzos de prevención no lo son todo: la comunidad está trabajando arduamente para preparar técnicas y metodologías de detección para buscar esta amenaza.
Podemos esperar que se cree un parche en el transcurso de una semana, pero, en realidad, no hay forma de saber cuándo veremos algo disponible. Por ahora, necesitamos prepararnos comprendiendo esta cadena de ataque, monitoreando artefactos e incidentes de compromiso, y manteniéndonos atentos a nueva información e inteligencia de amenazas.
Hemos creado una publicación en Reddit para difundir conciencia, y personas de la comunidad de MSP están aportando su propia información y experiencias con CVE-2021-40444. Siéntete libre de consultar allí para obtener más información de la comunidad.
¿Qué está pasando?
La industria de la seguridad ha visto ataques en estado salvaje dirigidos a CVE-2021-40444. Si bien esta vulnerabilidad suele usarse como arma junto con documentos de Microsoft Office, esta amenaza es especialmente frecuente en ataques de phishing.
Dentro de un documento de Microsoft Office, los ciberdelincuentes pueden crear un control ActiveX malicioso que ejecutará código arbitrario desde una ubicación remota especificada. El investigador Rich Warren ha validado este ataque activado en el Explorador de Windows con el "modo de vista previa" habilitado, incluso en un simple archivo de formato de texto enriquecido RTF (no un archivo de Office y sin ActiveX). Esto indica que se puede explotar incluso sin abrir el archivo, y esto invalida la solución alternativa de mitigación de Microsoft que se analiza a continuación.
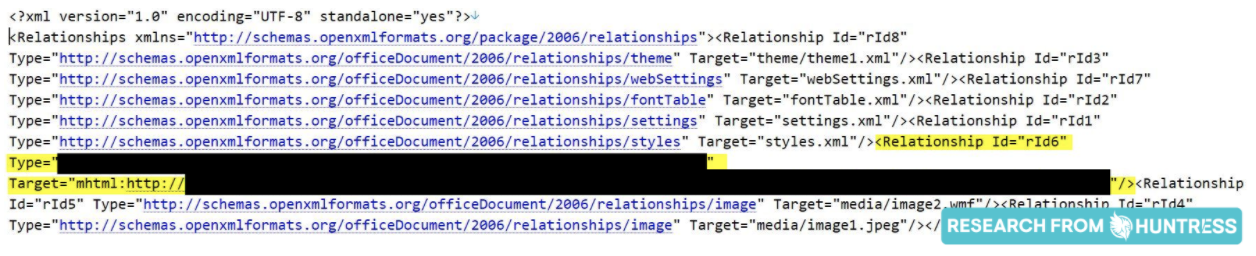
Para los archivos de Office, no se necesitan macros VBA tradicionales para este ataque. Cualquier URL que comience con mshtml:http descargará un archivo que se pasa al motor analizador sintáctico de MSHTML, y potencialmente cualquier forma en que un documento de Office pueda llamar a una URL puede usarse para explotar CVE-2021-40444.
Algunas muestras descubiertas en el entorno real han estado implementando Cobalt Strike, un marco de emulación de amenazas a menudo usado indebidamente por actores de amenazas.
Hasta el 9 de septiembre, Huntress no tiene conocimiento de que se estén usando exploits de prueba de concepto disponibles públicamente por parte de adversarios. Para proteger mejor a las organizaciones mientras no se haya lanzado un parche, la comunidad todavía no está compartiendo muestras ni artefactos de esta amenaza.
Siempre recomendamos tener un enfoque de seguridad por capas para proteger y defender tus entornos. Huntress monitorea la presencia de puntos de apoyo persistentes, y este ataque por sí solo no genera mecanismos de persistencia, pero por eso un enfoque por capas es fundamental durante estos incidentes y exploits. Si los atacantes usan actividad posterior a la explotación, como el stager de Cobalt Strike, otro comportamiento de comando y control o la detonación de ransomware, Huntress lo detectará y dará pasos de remediación asistida.
Como siempre, Huntress estará monitoreando la situación y mantendrá actualizados tanto esta publicación del blog como nuestra presencia en redes sociales con cualquier hallazgo futuro.
¿Qué debes hacer?
Esfuerzos de prevención
Asegúrate de que tus motores antivirus estén actualizados, ya que los proveedores añaden capacidades de detección y prevención tan pronto como pueden.
Mientras no se lance un parche y las soluciones alternativas de mitigación no siempre sean viables, Microsoft sugiere deshabilitar la instalación de todos los controles ActiveX en Internet Explorer. Recientemente, Joseph Roosen y Kevin Beaumont descubrieron que esto no requiere controles ActiveX y la solución alternativa a continuación podría no ser eficaz.
Esto requiere modificar el registro de Windows, y se puede hacer con estos comandos desde un símbolo del sistema con privilegios administrativos:
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\0" /v "1001" /t REG_DWORD /d 00000003 /f
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\0" /v "1004" /t REG_DWORD /d 00000003 /f
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\1" /v "1001" /t REG_DWORD /d 00000003 /f
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\1" /v "1004" /t REG_DWORD /d 00000003 /f
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\2" /v "1001" /t REG_DWORD /d 00000003 /f
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\2" /v "1004" /t REG_DWORD /d 00000003 /f
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\3" /v "1001" /t REG_DWORD /d 00000003 /f
reg add "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\3" /v "1004" /t REG_DWORD /d 00000003 /f
Estos comandos pueden colocarse fácilmente en un script para implementarse en tu solución RMM si así lo deseas.
Para deshacer esta solución alternativa, modifica estos mismos comandos usando reg delete en lugar de reg add.
Esfuerzos de detección
Para escanear un archivo DOCX que creas que podría tener el exploit de CVE-2021-40444, el investigador @decalage ha compartido un script de Python para usar oletools y buscar una referencia externa mshtml:http usada indebidamente en este ataque. La utilidad de línea de comandos de Linux oleobj también mostrará referencias externas. Si bien la sintaxis mshtml:http puede no ser la única forma de convertir esto en un arma, este método por sí solo no debe considerarse como la única fuente de verdad.
SwiftOnSecurity también ha mostrado que pueden quedar artefactos en el hive del registro HKEY_CURRENT_USER y se pueden detectar con Sysmon.
Indicadores de compromiso
La industria de la seguridad ha publicado información sobre amenazas activas que han descubierto, incluyendo el nombre de archivo sospechoso, el hash del archivo, el dominio referenciado y/o la dirección IP.
3bddb2e1a85a9e06b9f9021ad301fdcde33e197225ae1676b8c6d0b416193ecf
938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52
8a31b04c1396c79efca3daa801310a16addf59d41834ea100fe9cededd3e3bad
2e328b32f8c7081fbe0aa8407b1b93d1120ac1c8a6aa930eeba1985c55a0daa0
4d5acce20cfa4ff5cf5003b03aa6081959db25e4eca795b2e5f4191c04c5be32
4477d161958522d5d0dd0cfc4e6d38b0459654184c4ee2b9bce78d2524d7bc9d
a5f55361eff96ff070818640d417d2c822f9ae1cdd7e8fa0db943f37f6494db9
049ed15ef970bd12ce662cffa59f7d0e0b360d47fac556ac3d36f2788a2bc5a4
d0e1f97dbe2d0af9342e64d460527b088d85f96d38b1d1d4aa610c0987dca745
5b85dbe49b8bc1e65e01414a0508329dc41dc13c92c08a4f14c71e3044b06185
199b9e9a7533431731fbb08ff19d437de1de6533f3ebbffc1e13eeffaa4fd455
d0fd7acc38b3105facd6995344242f28e45f5384c0fdf2ec93ea24bfbc1dc9e6
938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52
1d2094ce85d66878ee079185e2761beb
http[:]//pawevi[.]com
http[:]//hidusi[.]com
http[:]//dodefoh[.]com
http[:]//joxinu[.]com
45.147.229[.]242
104.194.10[.]21
Lecturas adicionales y recursos
Para investigar por tu cuenta, vale la pena simplemente buscar "CVE-2021-40444" en Twitter o explorar estos recursos:
- Joseph Roosen explica que no hace falta usar macros
- Max Malyutin sugiere esfuerzos de detección manual
- Rich Warren ha desarrollado un ejemplo de PoC y una demostración en video
- Kevin Beaumont ha presenciado técnicas exitosas de evasión de antivirus
- Rich Warren ha confirmado que este ataque funciona en archivos de PowerPoint
- The Malware Bazaar ha estado archivando muestras
- Aviso de CISA sobre CVE-2021-40444