Higiene cibernética: a los hackers les encanta el desorden
Una buena higiene cibernética no es una sugerencia, es una obligación. Así como no dejarías de cepillarte los dientes por semanas (eso esperamos), tampoco puedes ignorar lo básico en seguridad. Porque cuando la higiene falla, los atacantes no dudan en aprovechar el desorden.
En Huntress, vemos de primera mano cómo una mala gestión de credenciales, las configuraciones incorrectas y las cuentas olvidadas abren la puerta a amenazas graves. Pero también vemos cómo un Centro de operaciones de seguridad (SOC) vigilante y experto, junto con la Detección y respuesta para endpoints administrada (Managed EDR) , le dan la vuelta a la situación frente a los hackers maliciosos. Veamos algunos ejemplos reales de fallas de higiene, el caos que causaron y cómo nuestro equipo los detuvo.
Una cuenta olvidada, una puerta abierta de par en par
La higiene de credenciales no es negociable. Las credenciales de un médico se vieron comprometidas, lo que le dio a un actor de amenazas acceso remoto a una red médica. A partir de ahí:
✅ Se movió lateralmente entre los sistemas
✅ Manipuló los firewalls locales para abrir caminos hacia un acceso más profundo
✅ Explotó una cuenta abandonada de un extrabajador
Lo peor es que esa cuenta llevaba meses sin usarse. Era como una invitación abierta para que los atacantes entraran sin problema. Pero nuestro SOC detectó la intrusión a tiempo, detuvo el movimiento lateral y ayudó a la organización a limpiar su higiene de cuentas de una vez por todas.
Lección aprendida: audita regularmente las cuentas de usuario y desactiva el acceso en el momento en que un empleado se va. En otras palabras, no dejes las puertas sin llave.
"SOC Incident Walkthrough" con Anton Ovrutsky
La fuerza bruta se encuentra con la mala higiene
Si al principio no lo logras, ¡inténtalo de nuevo! Un actor de amenazas forzó por fuerza bruta un dispositivo de red privada virtual (VPN) de un fabricante y finalmente descifró las credenciales de una cuenta, logrando un punto de apoyo persistente dentro del entorno.
Una vez adentro:
✅ Enumeró el dominio, enfocándose en las relaciones de confianza y los controladores de dominio
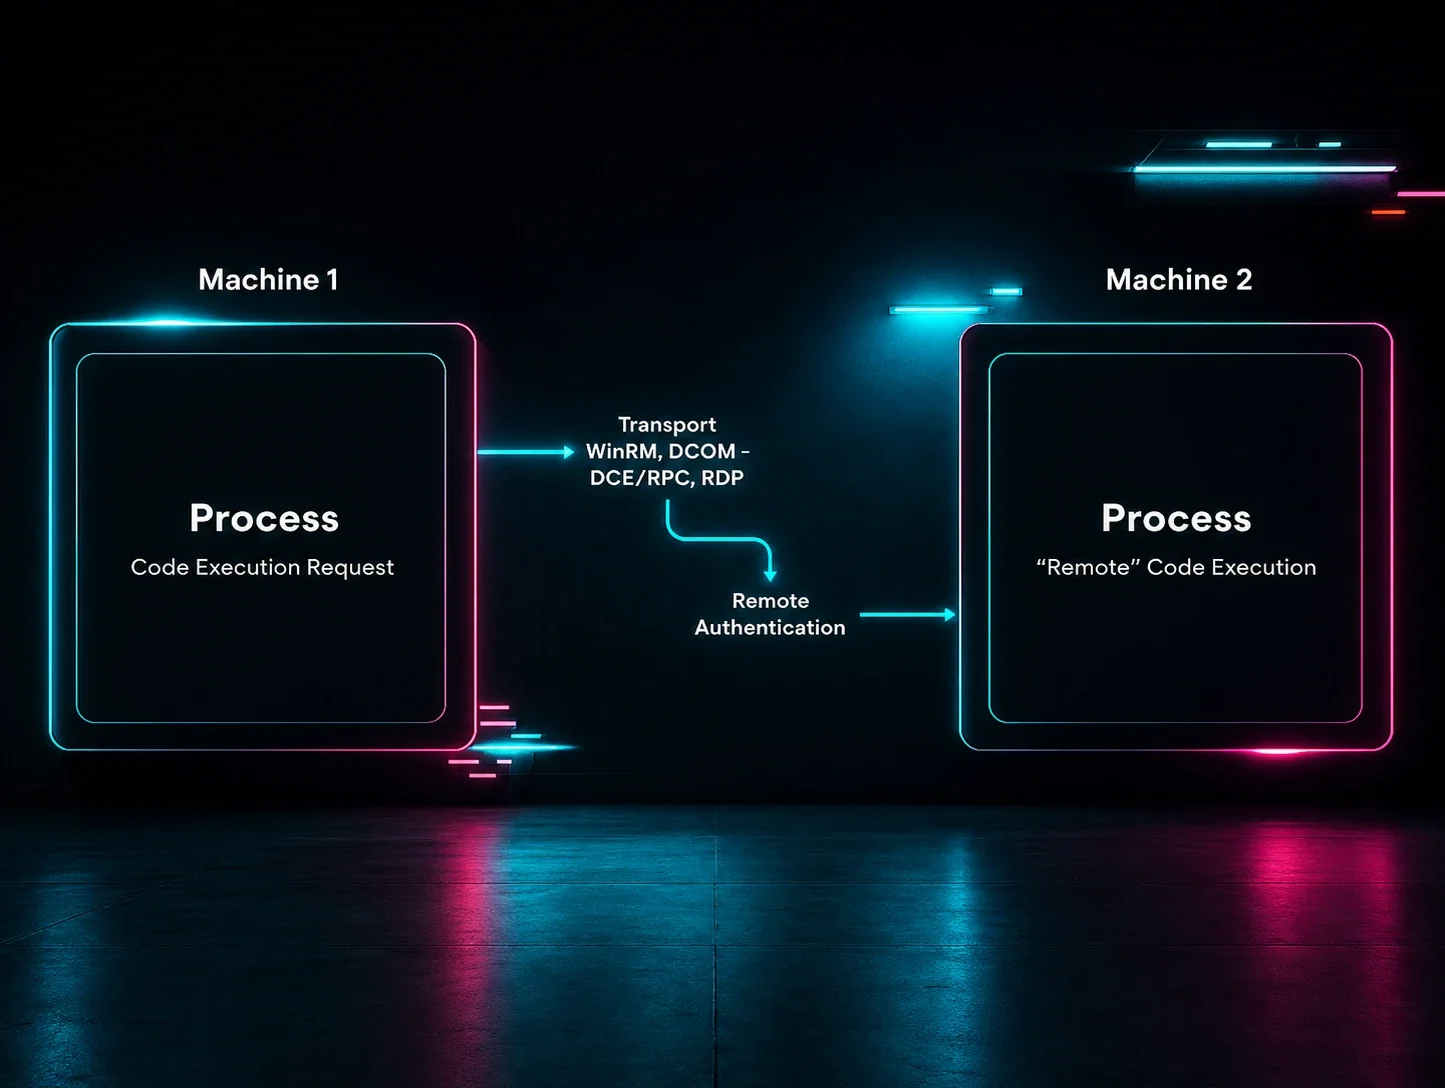
✅ Modificó el registro y el firewall local para habilitar el movimiento lateral mediante RDP
Por suerte, nuestro SOC los detectó antes de que pudieran propagarse más, cortando el acceso antes de que se produjera un daño real.
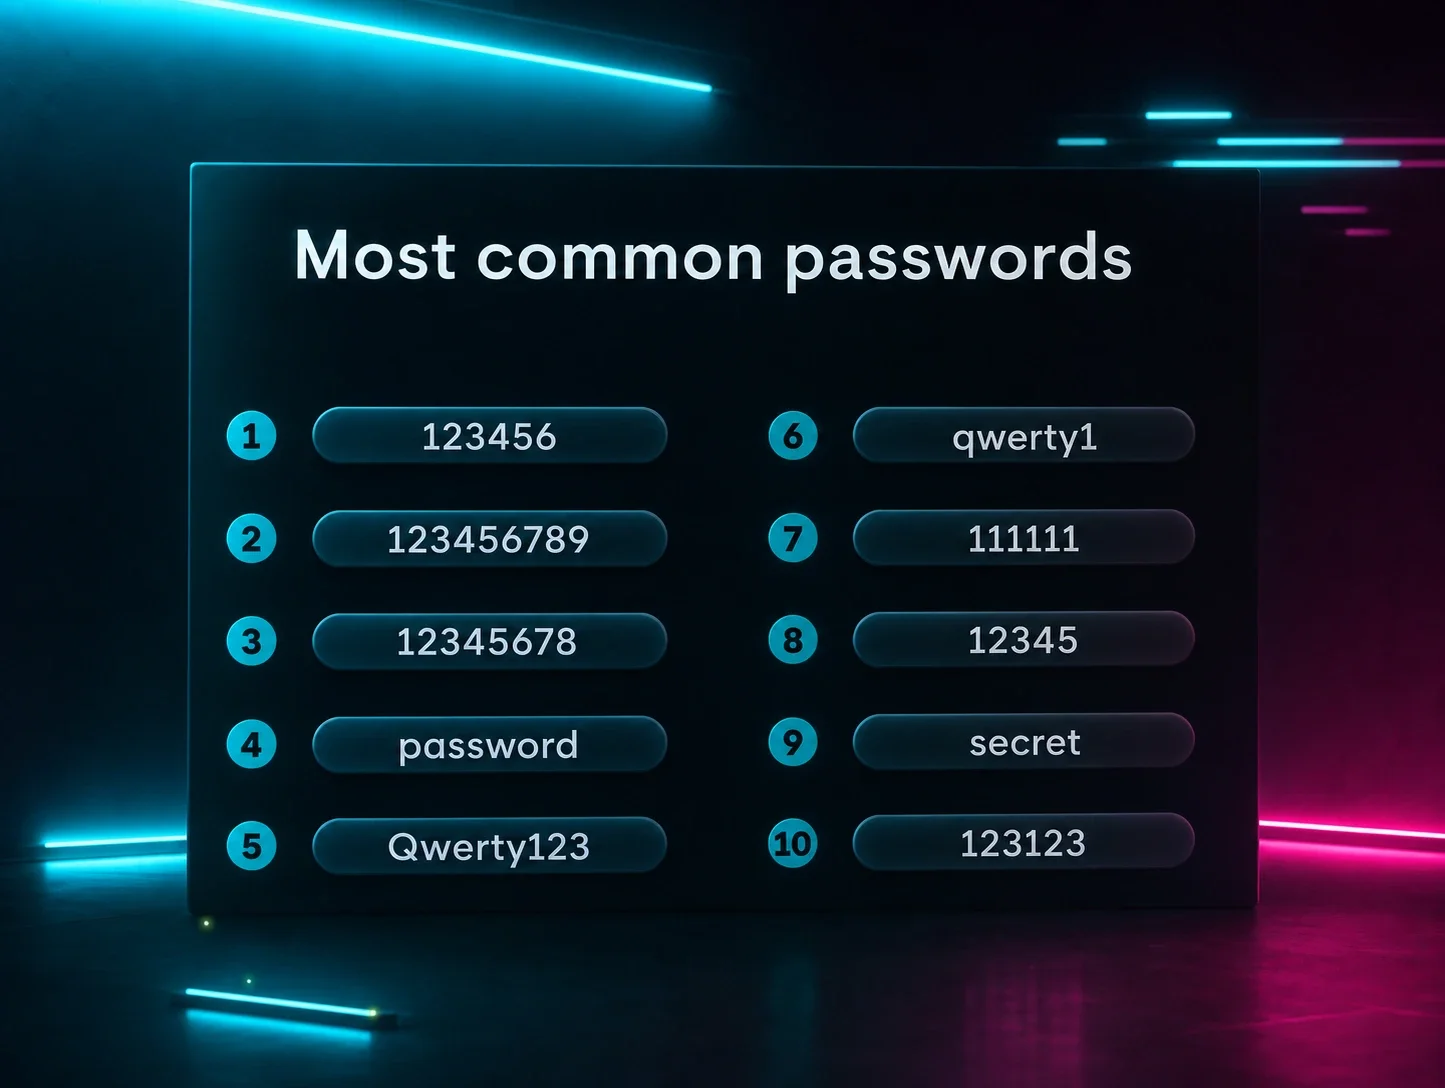
Lección aprendida: habilita la autenticación multifactor (MFA) para todos los servicios de cara al exterior, aplica contraseñas seguras y considera restricciones de autenticación según la hora del día.
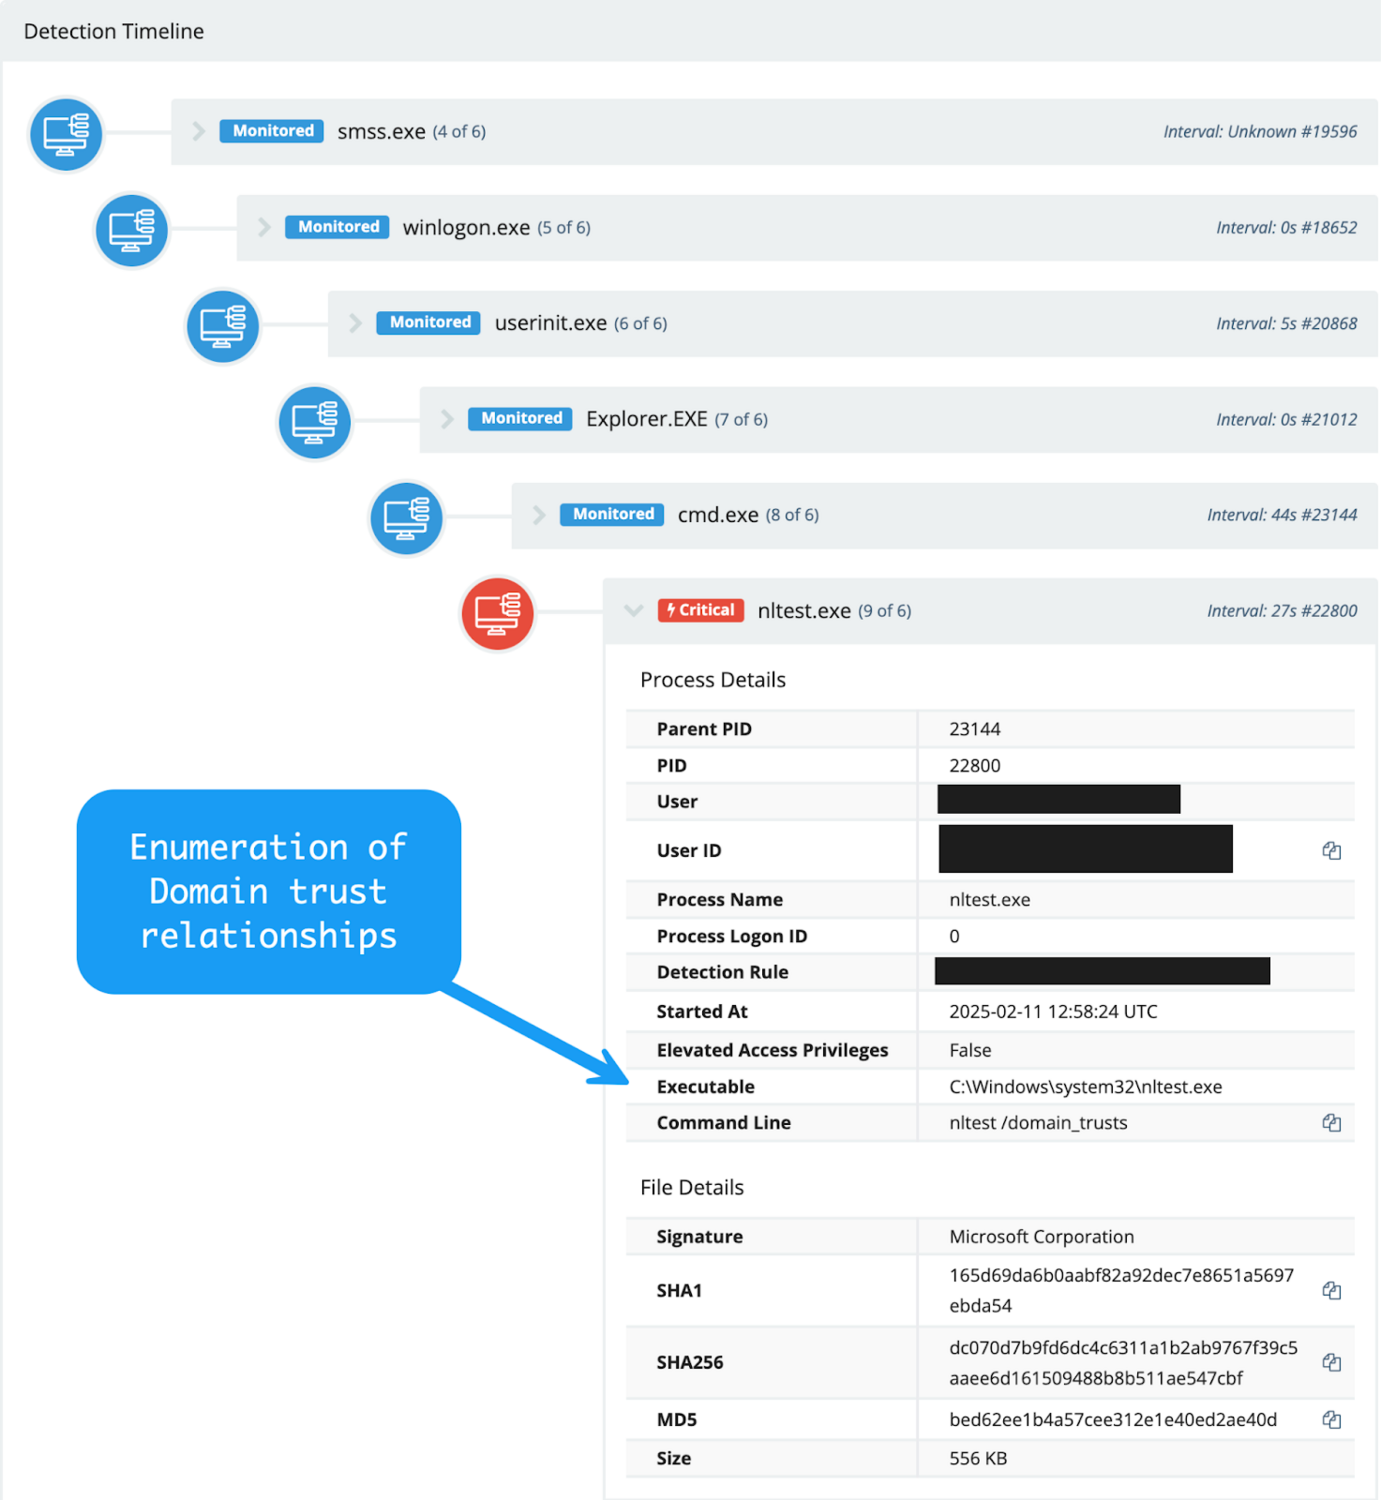
Una alerta crítica en el portal de Huntress que muestra la enumeración de las relaciones de confianza del dominio
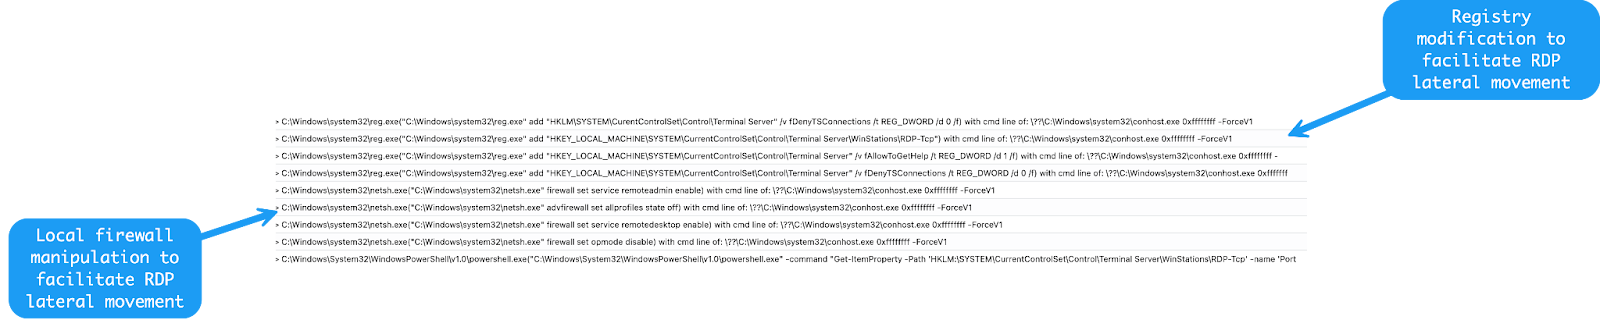
Registros que muestran manipulación de firewall y modificación del registro
Compromiso de VPN: la brecha sigilosa
Un actor de amenazas obtuvo acceso no autorizado a una VPN a través de credenciales comprometidas en una empresa de suministros industriales. Una vez adentro, no perdieron el tiempo:
✅ Creó cuentas de administrador local en varios endpoints
✅ Modificó la configuración del firewall de Windows para habilitar el acceso por RDP
✅ Ejecutó herramientas de reconocimiento para mapear el dominio
El problema era que las credenciales comprometidas parecían legítimas a primera vista. Pero cuando nuestro SOC empezó a seguir el rastro de la investigación, detectamos el ataque, lo detuvimos y trabajamos con el socio para reforzar la seguridad de la VPN.
Lección aprendida: Si no estás monitoreando el acceso VPN, estás volando a ciegas. La MFA es imprescindible, y el registro de actividad es tu mejor aliado.
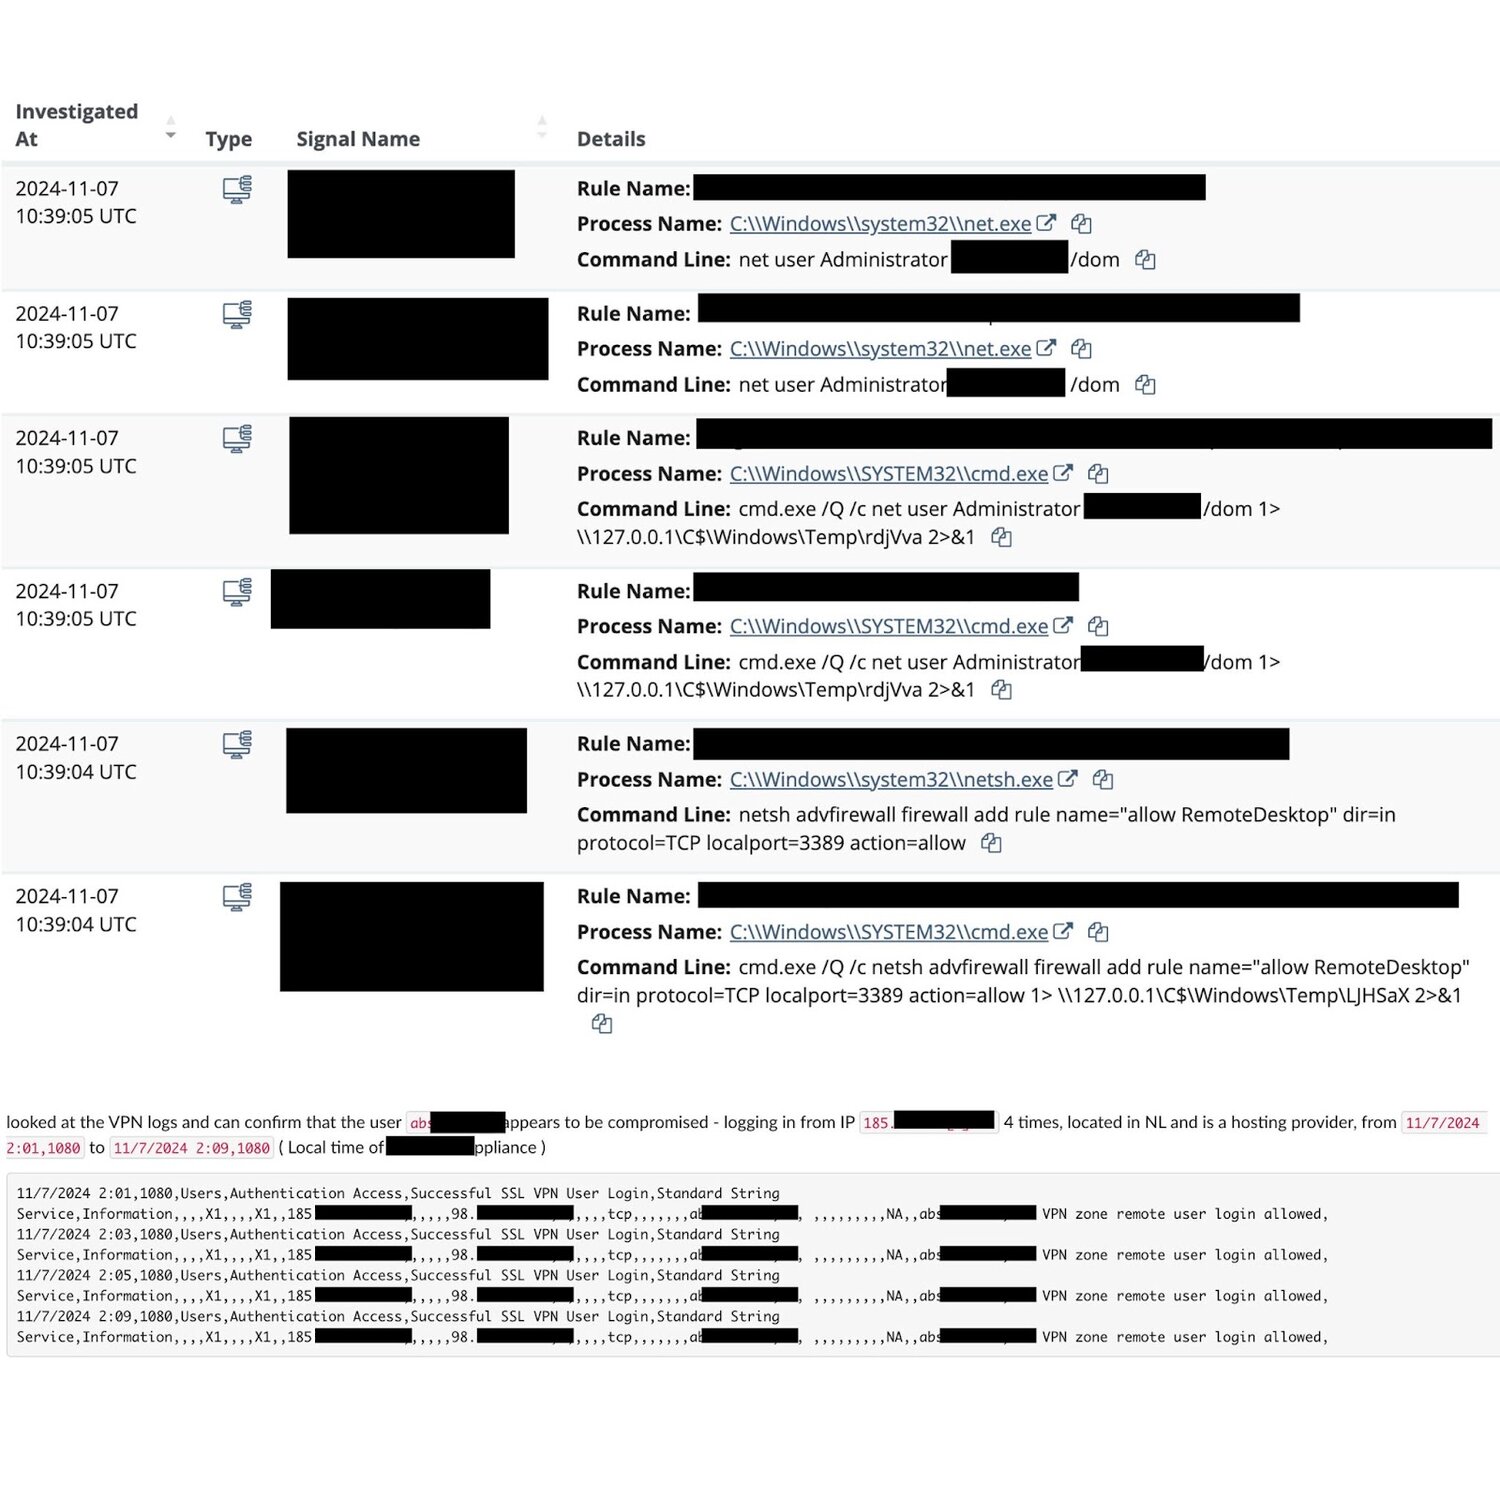
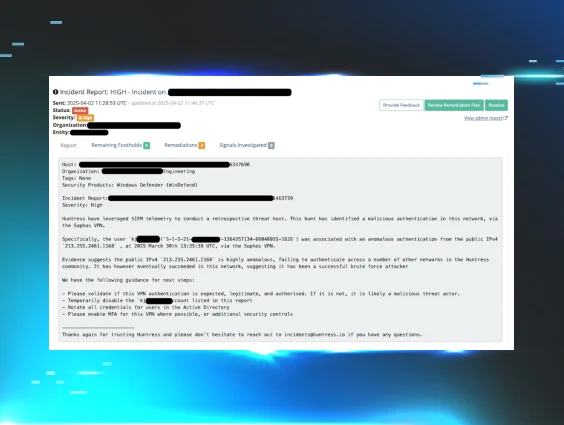
Un reporte de incidente del portal de Huntress que muestra nuestro proceso de investigación
Robo de credenciales: cómo defenderte
Actores de amenazas comprometieron la VPN de Fortigate en una empresa fabricante de contenedores y lograron obtener una cuenta legítima de Active Directory. ¿Su siguiente movimiento?
✅ Intentar robar credenciales volcando el registro de Windows
✅ Usar las credenciales comprometidas para moverse más a fondo en la red
✅ Establecer persistencia para futuros ataques
Microsoft Defender detectó el intento de robo de credenciales y activó la alarma, pero nuestro SOC no se detuvo ahí. Profundizamos, rastreamos el ataque hasta su origen y ayudamos a nuestro socio a asegurar su VPN para evitar que se repitiera el incidente.
Lección aprendida: A los hackers maliciosos les encanta robar credenciales. Una defensa sólida implica monitoreo, detección temprana y asegurarse de que tu VPN no sea un blanco fácil.
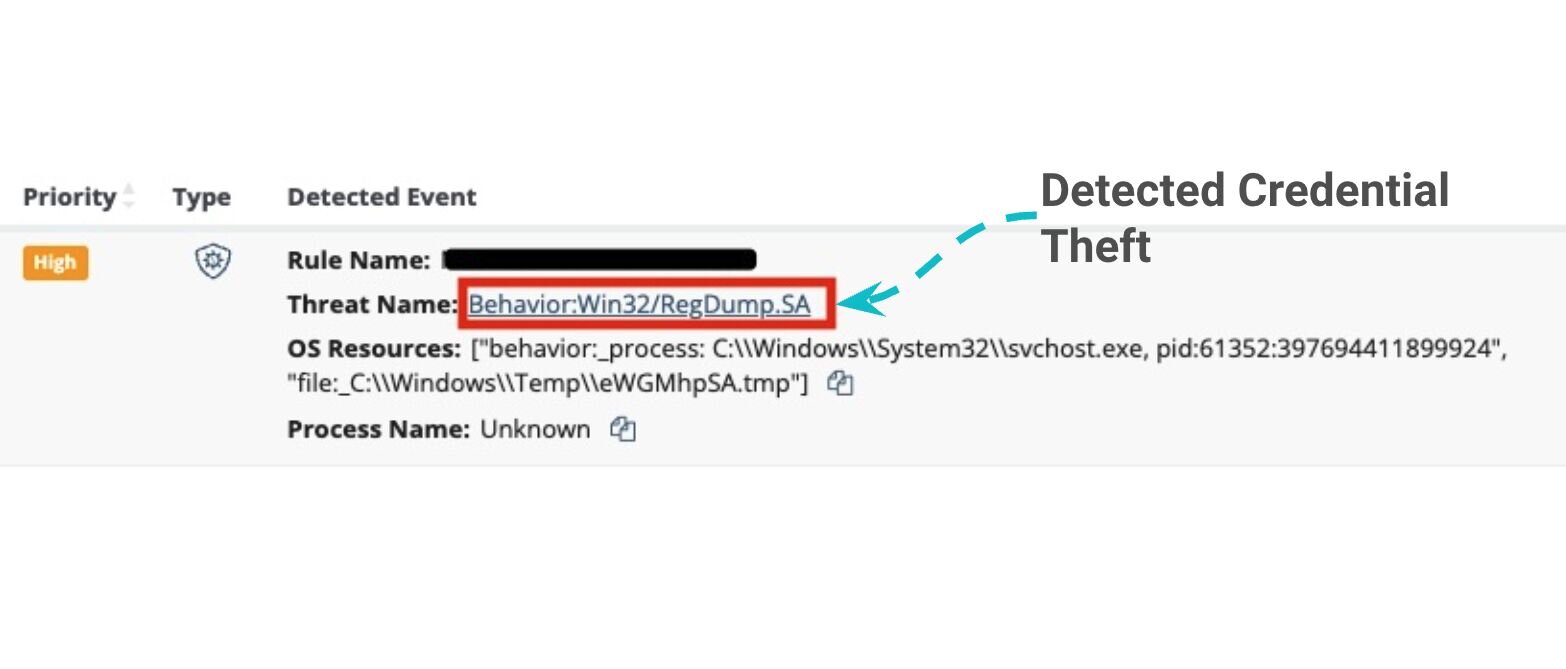
Una alerta de alta prioridad en el portal de Huntress activada por el volcado del registro
En resumen: la higiene cibernética no es opcional
Cualquiera de estos ataques pudo haber sido peor: datos robados, ransomware, compromiso total del dominio. Pero detectar las amenazas a tiempo y aplicar una higiene de seguridad básica marcó toda la diferencia.
Así que pregúntate: "¿Cuándo fue la última vez que limpié mis credenciales?"
Si no estás seguro, o si tienes dudas persistentes, es hora de poner a prueba tus defensas. (Ab)usa nuestra prueba gratuita y descubre si tu higiene cibernética está a la altura. Porque los atacantes no esperan, y tú tampoco deberías.