

Todos los proveedores de seguridad de IA quieren que creas que la respuesta a atacantes más rápidos es un defensor de IA más rápido. Eso está al revés. La velocidad sin criterio solo genera más telemetría y alertas, muchas de las cuales podrían no requerir evaluación humana, lo que sobrecarga unos recursos de ciberseguridad ya exigidos. Para una junta directiva australiana, la pregunta más útil es si la organización puede ver lo que está pasando, tomar una decisión acertada con rapidez y recuperarse cuando la prevención falla.
En julio de 2026, Hugging Face reveló un incidente de seguridad que involucró un sistema de agentes autónomos que llegó a la infraestructura de producción, ejecutó código, robó credenciales y se movió lateralmente. OpenAI luego describió el incidente como relacionado con modelos que operaban en una evaluación interna de capacidades cibernéticas. El impacto reportado fue limitado; el caso es útil porque muestra con qué rapidez pueden combinarse el acceso, las credenciales y la automatización cuando un entorno de evaluación sobrepasa sus límites previstos.
El incidente no demuestra que la IA vulnere organizaciones de manera habitual, ni que todo sistema de IA actúe de forma independiente. Es una ilustración práctica de por qué las juntas directivas necesitan controles claros sobre el acceso privilegiado, los entornos de prueba, el riesgo de los proveedores y la respuesta a incidentes.
Qué les está pidiendo realmente ASD a las juntas directivas
Australia Signals Directorate (ASD) y el Australian Institute of Company Directors han publicado dos guías relevantes para juntas directivas: Cyber security priorities for boards of directors 2025-26 y Frontier AI cyber threat considerations for boards of directors.
En conjunto, plantean dos puntos: los fundamentos siguen siendo importantes, y las capacidades emergentes de IA podrían reducir el tiempo disponible para detectar y contener una ciberamenaza.
El costo de la inacción. La guía del directorio indica que el espionaje impulsado por los avances tecnológicos le costó a Australia $12,5 mil millones en el año fiscal 23–24. Una medida independiente en el Informe de ciberamenazas anual 2024–25 de la ASD sitúa el costo promedio autoinformado del cibercrimen para empresas australianas en $80.850 por informe, con promedios de $56.600 para empresas de cualquier tamaño, $97.200 para empresas medianas y $202.700 para empresas grandes. Estas cifras no son intercambiables: la primera es una estimación nacional de espionaje, mientras que la segunda es un promedio autoinformado de los casos de cibercrimen empresarial.
El multiplicador de riesgo de la IA. La guía sobre IA de frontera describe el potencial de los modelos avanzados para identificar vulnerabilidades, encadenar debilidades de menor gravedad y llevar a cabo actividad maliciosa con supervisión humana limitada. Esto es una evaluación de capacidad, no una afirmación de que todo atacante ya esté usando sistemas autónomos o de que todo ataque pasará de días a horas. Los directorios deben ver este cambio como una oportunidad para poner a prueba sus supuestos sobre los tiempos de respuesta y detección, no como motivo para abandonar lo fundamental.
Un cambio en los plazos: la IA ha reducido el plazo de un ciberataque de días a horas, lo que baja la barrera de entrada para atacantes sin mucha habilidad.
Prioridades escalonadas para la defensa:
Empieza por la superficie de ataque. La tecnología segura por diseño, la aplicación oportuna de parches y una vista administrada de los servicios expuestos reducen las oportunidades que un atacante podría encontrar primero.
Asegura la identidad. Refuerza la gestión de identidad, credenciales y acceso, incluida la MFA resistente a phishing para los accesos de mayor riesgo.
Atiende la exposición de sistemas heredados. Reemplaza o aísla los sistemas y dispositivos de borde que ya no tienen soporte. Haz seguimiento de las excepciones, asigna un responsable y fija una fecha de eliminación.
Haz que los registros sean útiles. Recopila y revisa los registros de eventos para poder correlacionar actividad sospechosa entre sistemas en lugar de evaluar cada alerta por separado.
Entiende las dependencias. Conoce qué proveedores, MSP, proveedores de SaaS y proveedores de IA pueden acceder a tus sistemas o datos, y qué pasaría si alguno de ellos se viera comprometido.
Prepárate para el horizonte más largo. Establece controles en torno a los agentes de IA y la supervisión humana, mientras comienzas la planificación a largo plazo que exige la criptografía cuántica poscuántica.
La postura general de la ASD: "Asumir el compromiso"
El lenguaje de la ASD es deliberado: los directorios deben dejar de asumir que una brecha tardará días en desarrollarse, y dejar de pensar que su organización es "demasiado pequeña para ser un blanco". La IA agéntica puede automatizar el descubrimiento y la explotación de sistemas expuestos, lo que significa que la vieja tranquilidad de la invisibilidad (nadie va tras una empresa de 40 personas en la región de Queensland) ya no se sostiene. La postura general de la ASD se puede resumir en dos palabras: asumir el compromiso.
Vemos lo que significa "asumir el compromiso" en la práctica todos los días. En una investigación del Huntress SOC, un atacante inició sesión en la VPN de una empresa usando credenciales robadas pero válidas.
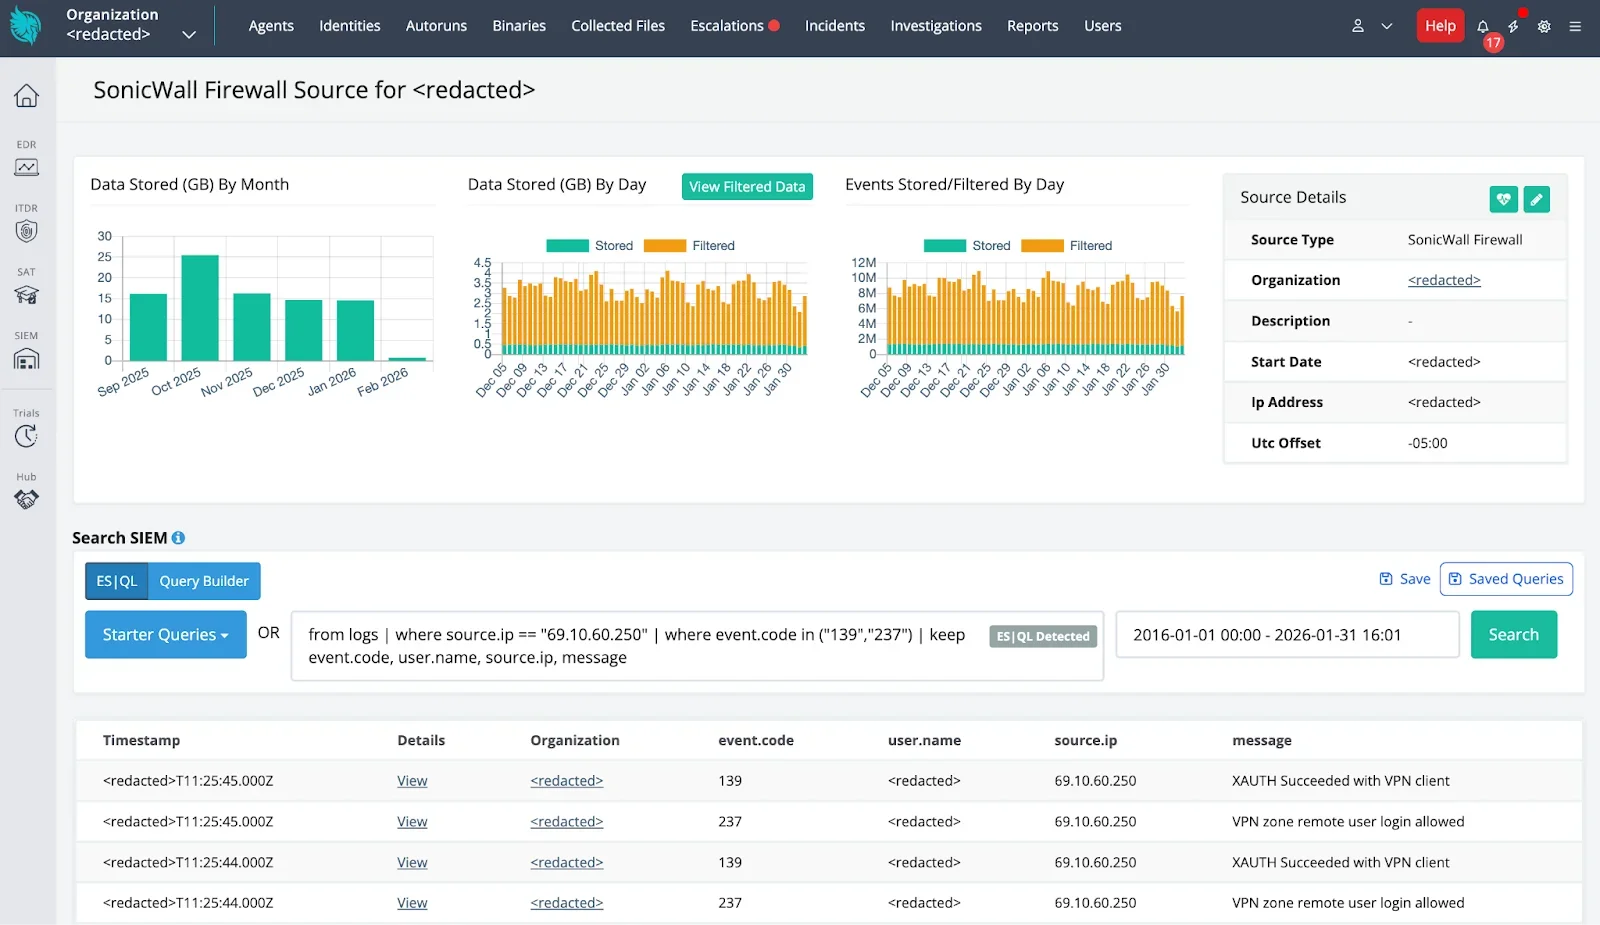
Panel de Huntress SIEM que muestra eventos de autenticación exitosos desde la IP del actor de amenazas. Lee más sobre el incidente aquí.
El inicio de sesión en sí parecía rutinario. Lo que delató al atacante fue otra cosa: un intento de inicio de sesión fallido en un sistema diferente, un minuto antes, desde una cuenta que no tenía ningún motivo para estar ahí. Por sí solo, ese intento fallido significaba poco. Como los registros de la empresa se recopilaban y revisaban en conjunto, el SOC pudo conectar ambos eventos, reconocer una intrusión en curso y ayudar a contenerla antes de que el atacante avanzara más.
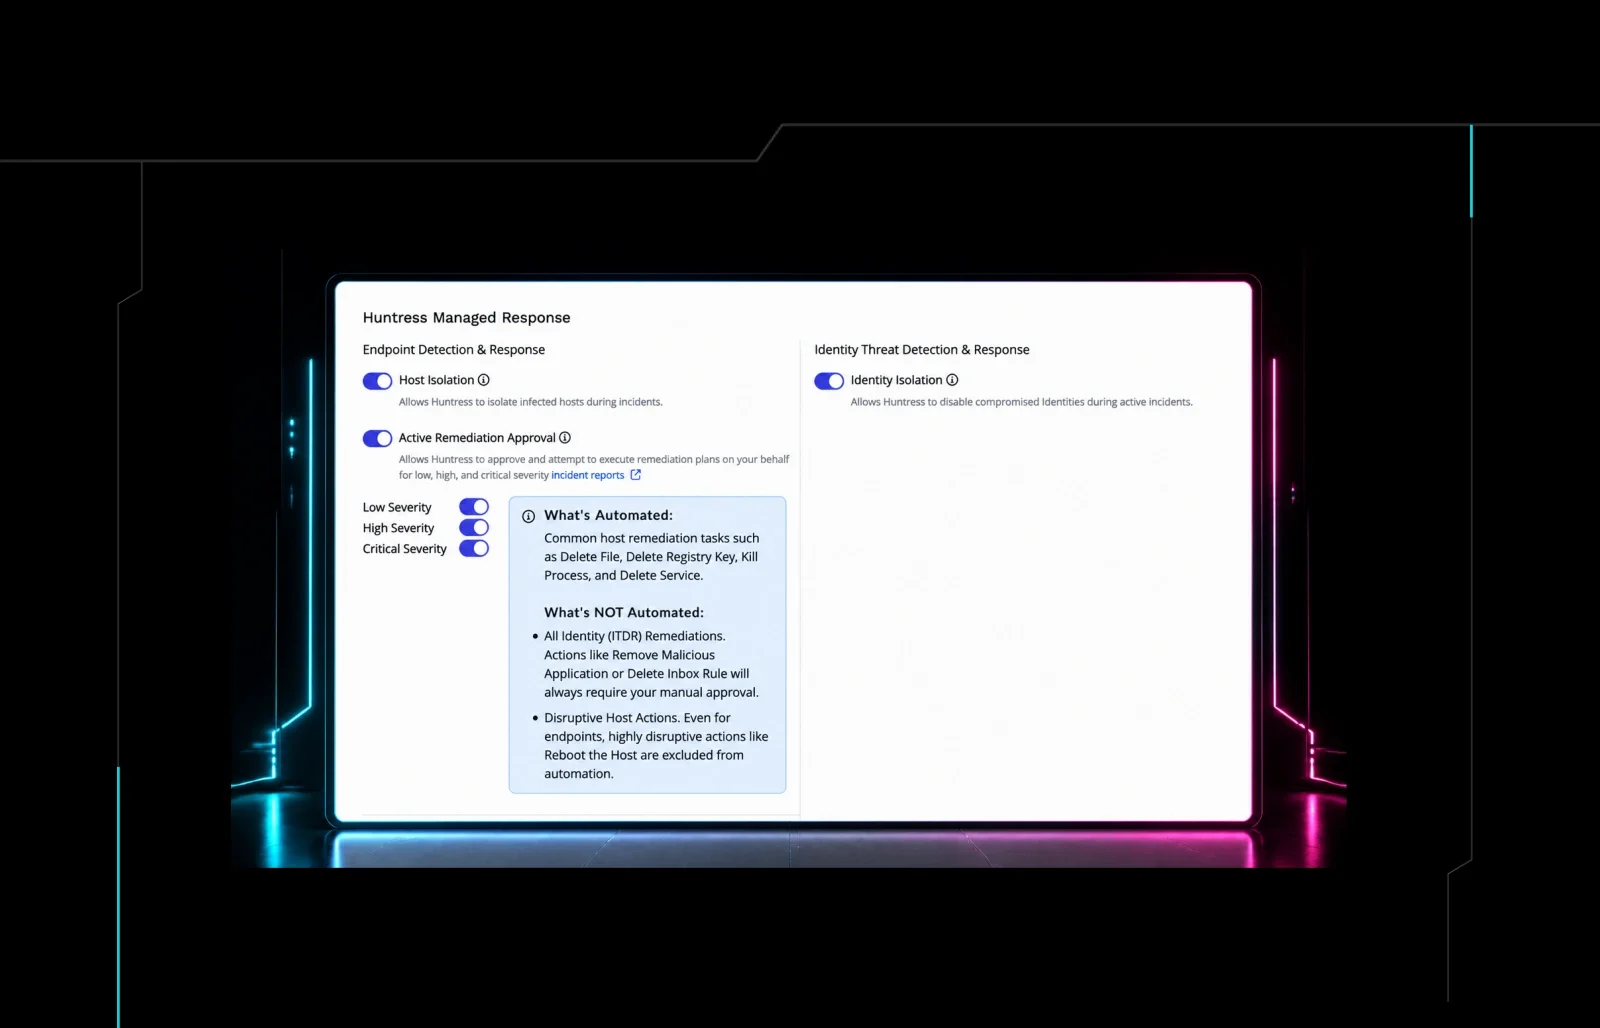
El mismo principio se aplica una vez que un ataque está en marcha. En una investigación de ransomware anonimizada, los analistas de Huntress usaron extensiones de archivo recién creadas, archivos de notas de rescate y marcas de tiempo para distinguir el cifrado activo de artefactos más antiguos. Cuando la evidencia indicó una amenaza activa y creíble en múltiples endpoints, el proceso de respuesta permitió la contención tanto a nivel de endpoint como de identidad. Esto detuvo la propagación mientras los analistas validaban la evidencia y determinaban la siguiente acción.
El SOC de Huntress puede necesitar contener a toda una organización cuando una VPN o un firewall mal configurados, o un actor de amenazas que usa credenciales válidas, crean una vía activa de acceso al entorno. En algunos incidentes, el software de monitoreo y administración remota (RMM) comprometido ha requerido aislamiento a nivel de cuenta para proteger a cada empresa que depende del servicio afectado.
Estas acciones no sustituyen el criterio humano. Crean el tiempo y el control necesarios para que los analistas validen la amenaza, confirmen su alcance, remedien el servicio de terceros y decidan cuándo se puede relajar la contención de forma segura, sin esperar a tener un panorama forense completo. En consecuencia, el ASD insta a las juntas directivas a cambiar su enfoque de la mera prevención hacia la resiliencia y la respuesta rápida. Ya no se trata solo de tener un firewall; se trata de contar con visibilidad profunda, registro de eventos continuo y detección de amenazas 24/7 para atrapar a un atacante en el momento en que se cuela por las grietas.
Preguntas que deberían hacerse los directores
Esta es la parte de la guía del ASD que se pierde en la mayoría de los comentarios al respecto: la agencia no les está diciendo a las juntas directivas que combatan la IA con más IA. Les está diciendo que sus defensas de IA necesitan "supervisión humana". Esa distinción importa.
Como ejecutivo o miembro de una junta directiva, el ASD quiere que les hagas a tus equipos de TI y seguridad preguntas de gobernanza difíciles y fundamentales:
¿Nuestra evaluación de riesgos está actualizada? Si un ataque asistido por IA puede reducir el tiempo entre el descubrimiento y la explotación, ¿nuestros objetivos de detección, escalamiento y contención siguen reflejando el riesgo? ¿Qué evidencia de ejercicios o incidentes respalda esa respuesta?
¿Quién está vigilando los registros? La ASD ha destacado este requisito. ¿Tenemos un enfoque a nivel de toda la empresa para el registro de eventos, con cobertura, retención y responsabilidad definidas? ¿Quién revisa las señales y qué sucede cuando una anomalía no se resuelve a tiempo?
¿Dónde están nuestros puntos ciegos en la cadena de suministro? ¿Entendemos la postura de seguridad y el acceso de proveedores críticos, MSP, proveedores de SaaS y proveedores de IA? ¿Qué dependencias importarían más durante un incidente? Tu dependencia de un proveedor de IA determinado es un riesgo de cadena de suministro cibernética en la misma categoría que cualquier otro proveedor, y merece el mismo escrutinio.
¿Nuestras identidades están seguras? ¿Las cuentas privilegiadas y de alto riesgo están protegidas con MFA resistente a phishing cuando corresponde? ¿Se monitorean e investigan los inicios de sesión sospechosos, las reglas de buzón, el uso de tokens y los cambios de privilegios? ¿Podemos identificar la ingeniería social acelerada por IA antes de que ocurran transacciones fraudulentas?
¿Cuál es nuestra exposición real de TI heredada? ¿Qué sistemas sin soporte, dispositivos de borde o excepciones heredadas siguen conectados? ¿Quién es responsable de cada riesgo, qué control compensatorio existe y cuándo se eliminará la exposición?
Ninguna de estas preguntas requiere una operación de seguridad de siete cifras para responderse. Sí requieren visibilidad confiable, responsabilidad clara y alguien calificado para revisar lo que sucede en el entorno.
También son una prueba de si la organización ha hecho lo suficiente para reducir la probabilidad y el impacto de un compromiso, gestionar el riesgo restante y proteger su capacidad de operar. Esa es la brecha de gobernanza que muchas organizaciones intentan cerrar con recursos limitados.
"Asumir el compromiso" no significa aceptar el fracaso como inevitable. Significa poder responder qué sucede cuando falla la prevención. Si un incidente comenzara mañana, ¿qué tan seguros estamos de poder detectarlo, contenerlo, tomar decisiones acertadas y comunicarnos abiertamente con las personas afectadas? Esa confianza debería provenir de ejercicios, evidencia de incidentes, pruebas de controles y garantías de proveedores, no de la existencia de políticas o la compra de herramientas. El objetivo no es predecir exactamente cuándo ocurrirá un incidente. Es estar preparados para cuando ocurra, y saber que la organización puede gestionar el incidente de forma profesional, transparente y con responsabilidad clara.
Unas palabras del liderazgo del SOC
El SOC está viendo dos presiones a la vez. Los atacantes pueden moverse rápidamente dentro de un entorno, mientras que el volumen de telemetría y alertas crece más allá de lo que un equipo humano puede inspeccionar evento por evento. La pregunta práctica no es si cada señal necesita una decisión humana. Es si la organización puede identificar las señales que importan, resolver la actividad rutinaria de forma segura y mantener a analistas experimentados disponibles para intrusiones activas.
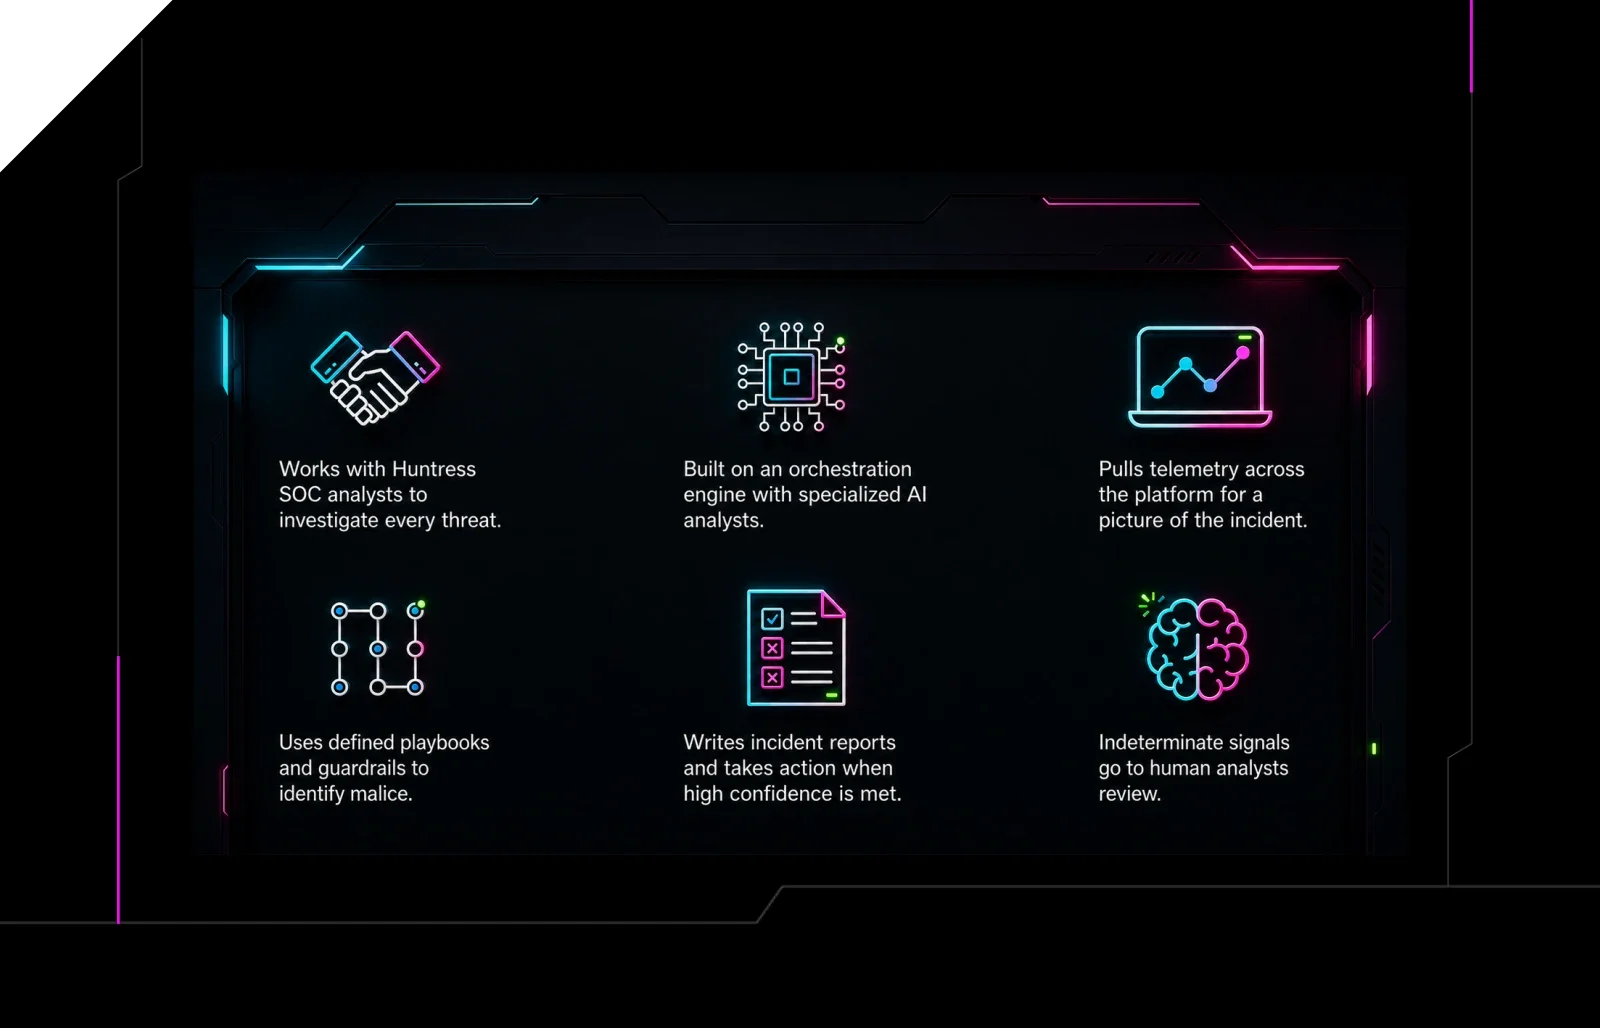
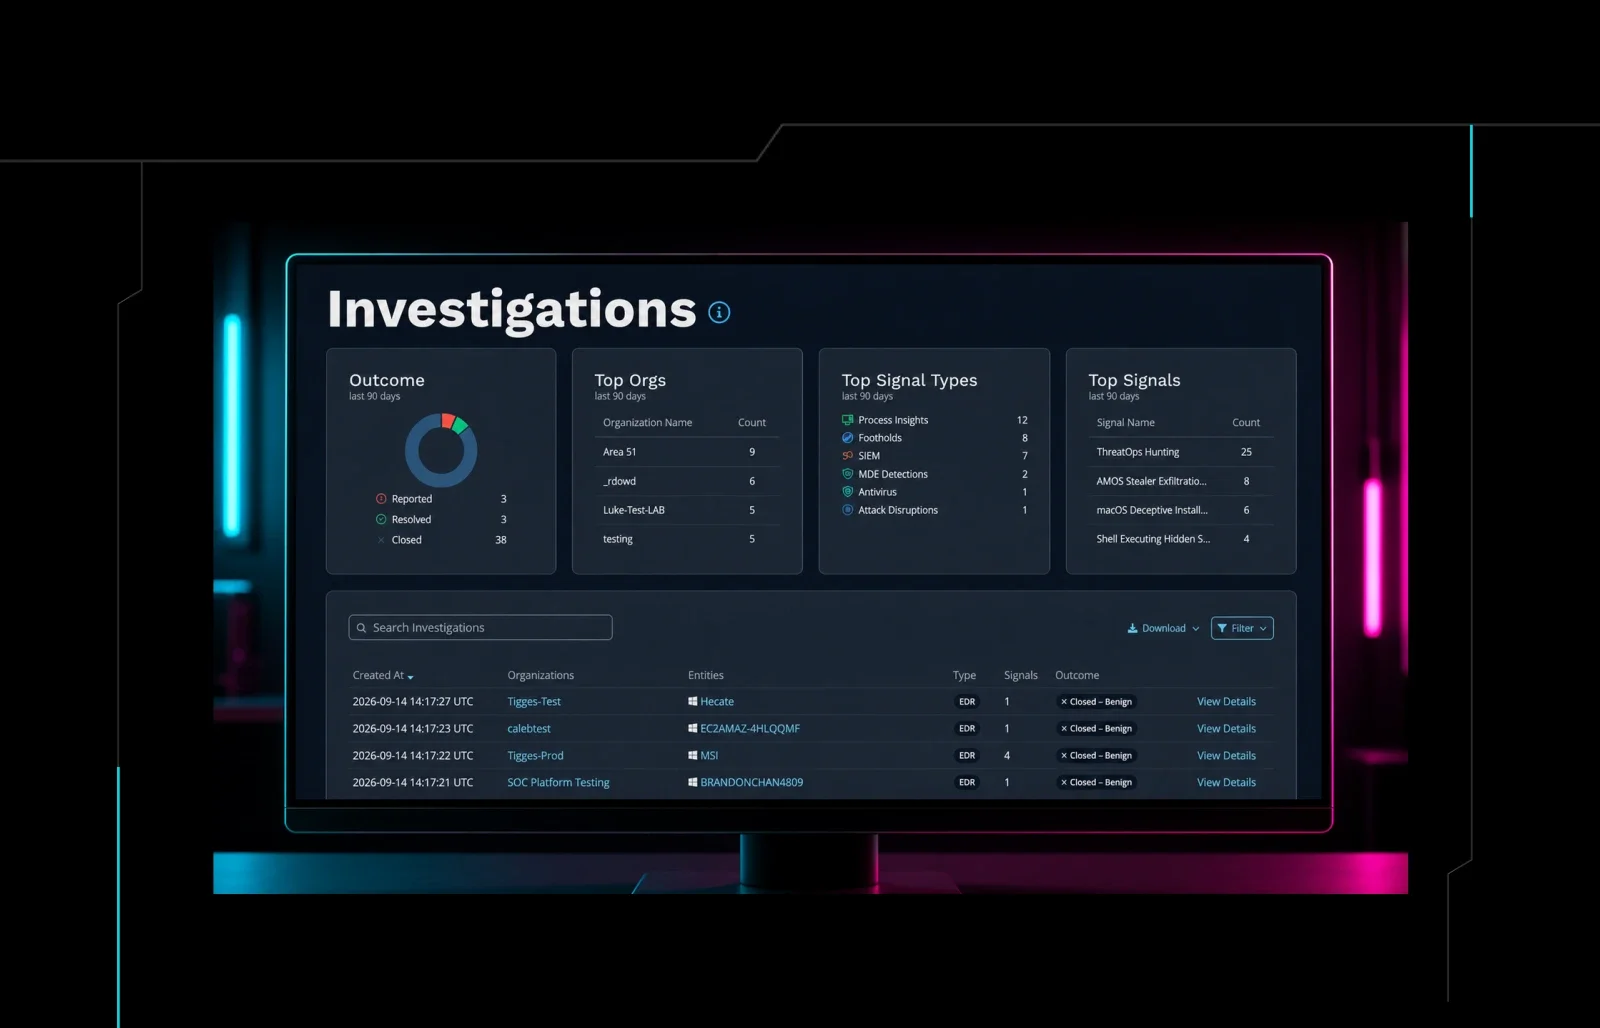
La escala importa. En las investigaciones de endpoint, identidad y SIEM, el SOC de Huntress maneja un volumen de señales que no se puede revisar manualmente evento por evento. La automatización absorbe el trabajo de investigación repetible, mientras los analistas se enfocan en la ambigüedad, las tácticas novedosas y las amenazas activas. Así es como el SOC logra más con menos sin eliminar el criterio humano de las decisiones trascendentales.
La división del trabajo es explícita. La IA y la automatización inician la investigación, reúnen el contexto relevante y siguen rutas de investigación establecidas. Los analistas revisan los resultados, resuelven la incertidumbre y asumen la responsabilidad de las decisiones que afectan la contención, los clientes y las operaciones. El valor no está en que la automatización reemplace a los analistas. Está en que los analistas pueden dedicar más tiempo a donde el criterio cambia el resultado.
La actividad manual de los atacantes es donde más importa ese criterio. Los atacantes pueden moverse rápido por un entorno, así que el SOC debe reconocer el comportamiento en endpoints, identidades y registros antes de la siguiente etapa del ataque. Desde el momento en que el SOC identifica una detección clave o recibe una señal relevante, los analistas pueden evaluar la situación y, cuando está justificado, aislar un endpoint o aislar en masa los sistemas afectados en menos de 60 segundos. Esa respuesta incluye una evaluación con un humano en el proceso. El objetivo no es prometer un tiempo de respuesta universal. Es mostrar que la acción a velocidad de máquina puede seguir sujeta al criterio humano informado.
La contención también debe poder escalar. La guía de respuesta de Huntress identifica el ransomware activo, el comportamiento previo al ransomware, el acceso persistente de un actor de amenazas en varios endpoints y el acceso por VPN o por un dispositivo de red como situaciones que pueden justificar el aislamiento masivo cuando existe una hipótesis creíble. En la práctica, el SOC puede necesitar aislar una gran cantidad de endpoints o cuentas para interrumpir un ataque activo y proteger a las empresas conectadas. Esas decisiones son proporcionales a la evidencia disponible y siguen sujetas a la revisión de los analistas. La contención no puede diseñarse solo para una laptop.
Para eso usa la IA el SOC. Athena y otras herramientas de automatización reúnen la telemetría relevante, correlacionan la actividad, siguen rutas de investigación establecidas y destacan los casos que necesitan atención experta. Los analistas aportan la capa de criterio: validan la evidencia, identifican las tácticas que el flujo de trabajo no cubre del todo, deciden si la contención es proporcional y retroalimentan las detecciones y los flujos de trabajo de IA. La máquina puede moverse a velocidad de máquina. El humano sigue siendo responsable de las decisiones que conllevan consecuencias operativas, para los clientes o para la reputación.
El ASD tiene razón al señalar la "IA de frontera", pero hay que ir más allá de la exageración. La IA puede hacer que los atacantes sean más rápidos al automatizar el descubrimiento de vulnerabilidades y producir phishing muy personalizado a gran escala. Los comportamientos posteriores al compromiso (establecer persistencia, robar credenciales y moverse lateralmente) todavía requieren que los defensores entiendan el contexto y la intención, y no han cambiado de manera fundamental.
El ASD menciona que las organizaciones deberían adoptar la IA para la defensa cibernética, pero señala, de forma importante, que debe ser "supervisada por humanos". Vemos esto todos los días en el SOC. La IA y la automatización son excelentes para correlacionar registros y resaltar anomalías, pero se necesita un analista del SOC para entender el contexto, confirmar la intención maliciosa y aislar el endpoint antes de que el ransomware se active en cadenas de amenazas que evolucionan constantemente.
Si dependes únicamente de la IA para combatir la IA, se te escaparán los indicadores contextuales de los ataques complejos. La combinación de telemetría de alta fidelidad e intuición humana es la única forma de contrarrestar con eficacia la velocidad de las amenazas modernas.
La mayoría de las personas dudaría en abordar un avión comercial sin piloto, incluso cuando el piloto automático es totalmente capaz de volarlo. Sin embargo, las organizaciones suelen estar más dispuestas a depender de sistemas automatizados para proteger sus operaciones, a su gente y a sus clientes sin una supervisión humana equivalente.
La conclusión para los directorios australianos
La guía 2025-26 del ASD es una llamada de atención para la región de APAC. Las barreras para los actores de amenazas nunca han sido tan bajas, pero el estándar de gobernanza en las salas de juntas nunca ha sido tan alto.
El ASD tiene razón en que el plazo ha cambiado. El riesgo de la reacción más amplia de la industria es tratar eso como una razón para comprar una defensa automatizada más rápida y dar el problema por resuelto. El nuevo estándar es alcanzable para organizaciones de cualquier tamaño, siempre que la visibilidad y el criterio humano, y no solo las herramientas, se traten como la prioridad.
Ese es el modelo que Huntress describe a través de su plataforma de seguridad agéntica: unifica la visibilidad en endpoints, identidades y registros para que nada quede en un punto ciego a la espera de ser descubierto, respaldada por un SOC impulsado por IA disponible 24/7 donde la IA acelera la investigación, pero una persona sigue tomando la decisión.

Huntress describe la IA como un multiplicador de fuerza para reunir telemetría, correlacionar actividad, resumir evidencia y construir cronologías de investigación, mientras que los analistas humanos interpretan el contexto, toman decisiones con conciencia del riesgo y manejan las tácticas novedosas de los atacantes.
El SOC de Huntress aplica el mismo principio en su operación. Cuando se recibe una detección clave o una señal, los analistas pueden pasar de la evaluación al aislamiento de un endpoint o al aislamiento masivo en menos de 60 segundos cuando la evidencia respalda esa acción. La velocidad proviene de flujos de trabajo preparados y de la automatización. La decisión sigue siendo liderada por humanos. Esa combinación le da a las organizaciones una forma de gestionar un incidente activo antes de contar con un panorama forense completo, a la vez que preserva la responsabilidad sobre por qué se aplicó la contención y cuándo se puede relajar.
Para los directorios, la pregunta no es si elegir entre humanos o automatización. Es si la gerencia puede demostrar que ambos trabajan juntos: que la organización puede ver lo que importa, actuar con la rapidez suficiente para limitar el daño y explicar sus decisiones de forma profesional y abierta cuando falla la prevención. Si tu directorio se está haciendo estas preguntas sobre su propio entorno, es una conversación que vale la pena tener cuanto antes.