

Como miembro del equipo de Operaciones de amenazas en el Reino Unido, tengo el enorme placer de trabajar con colegas en EE. UU. y Australia. Cuando no estamos ocupados creando memes ingeniosos sobre el último incidente, resulta que hacemos un trabajo de seguridad defensiva bastante genial.
Hay una coreografía cuidadosa en todo Huntress que apoya y permite al equipo detener amenazas antes de que tengan la oportunidad de arruinarle el día a alguien. (¿Supongo que le arruinamos el día a los actores de amenazas?) Pero eso suena como un problema de ellos.
Sigue leyendo para echar un vistazo detrás de la cortina y ver cómo funciona el equipo de Operaciones de amenazas de Huntress. Y ya que estás, échale un vistazo conmigo, ¡que solo llegué aquí en enero de 2022!
Pasando la antorcha
Cuando empiezo mi día, retomo justo donde mis fantásticos colegas australianos lo dejaron.
Algo que hacemos excepcionalmente bien es pasar información entre nuestros equipos de 24 horas. Este será un hilo común en este artículo, pero ponemos mucho cuidado en garantizar un servicio consistente y en que nuestros colegas puedan retomar y continuar cualquier investigación pendiente.
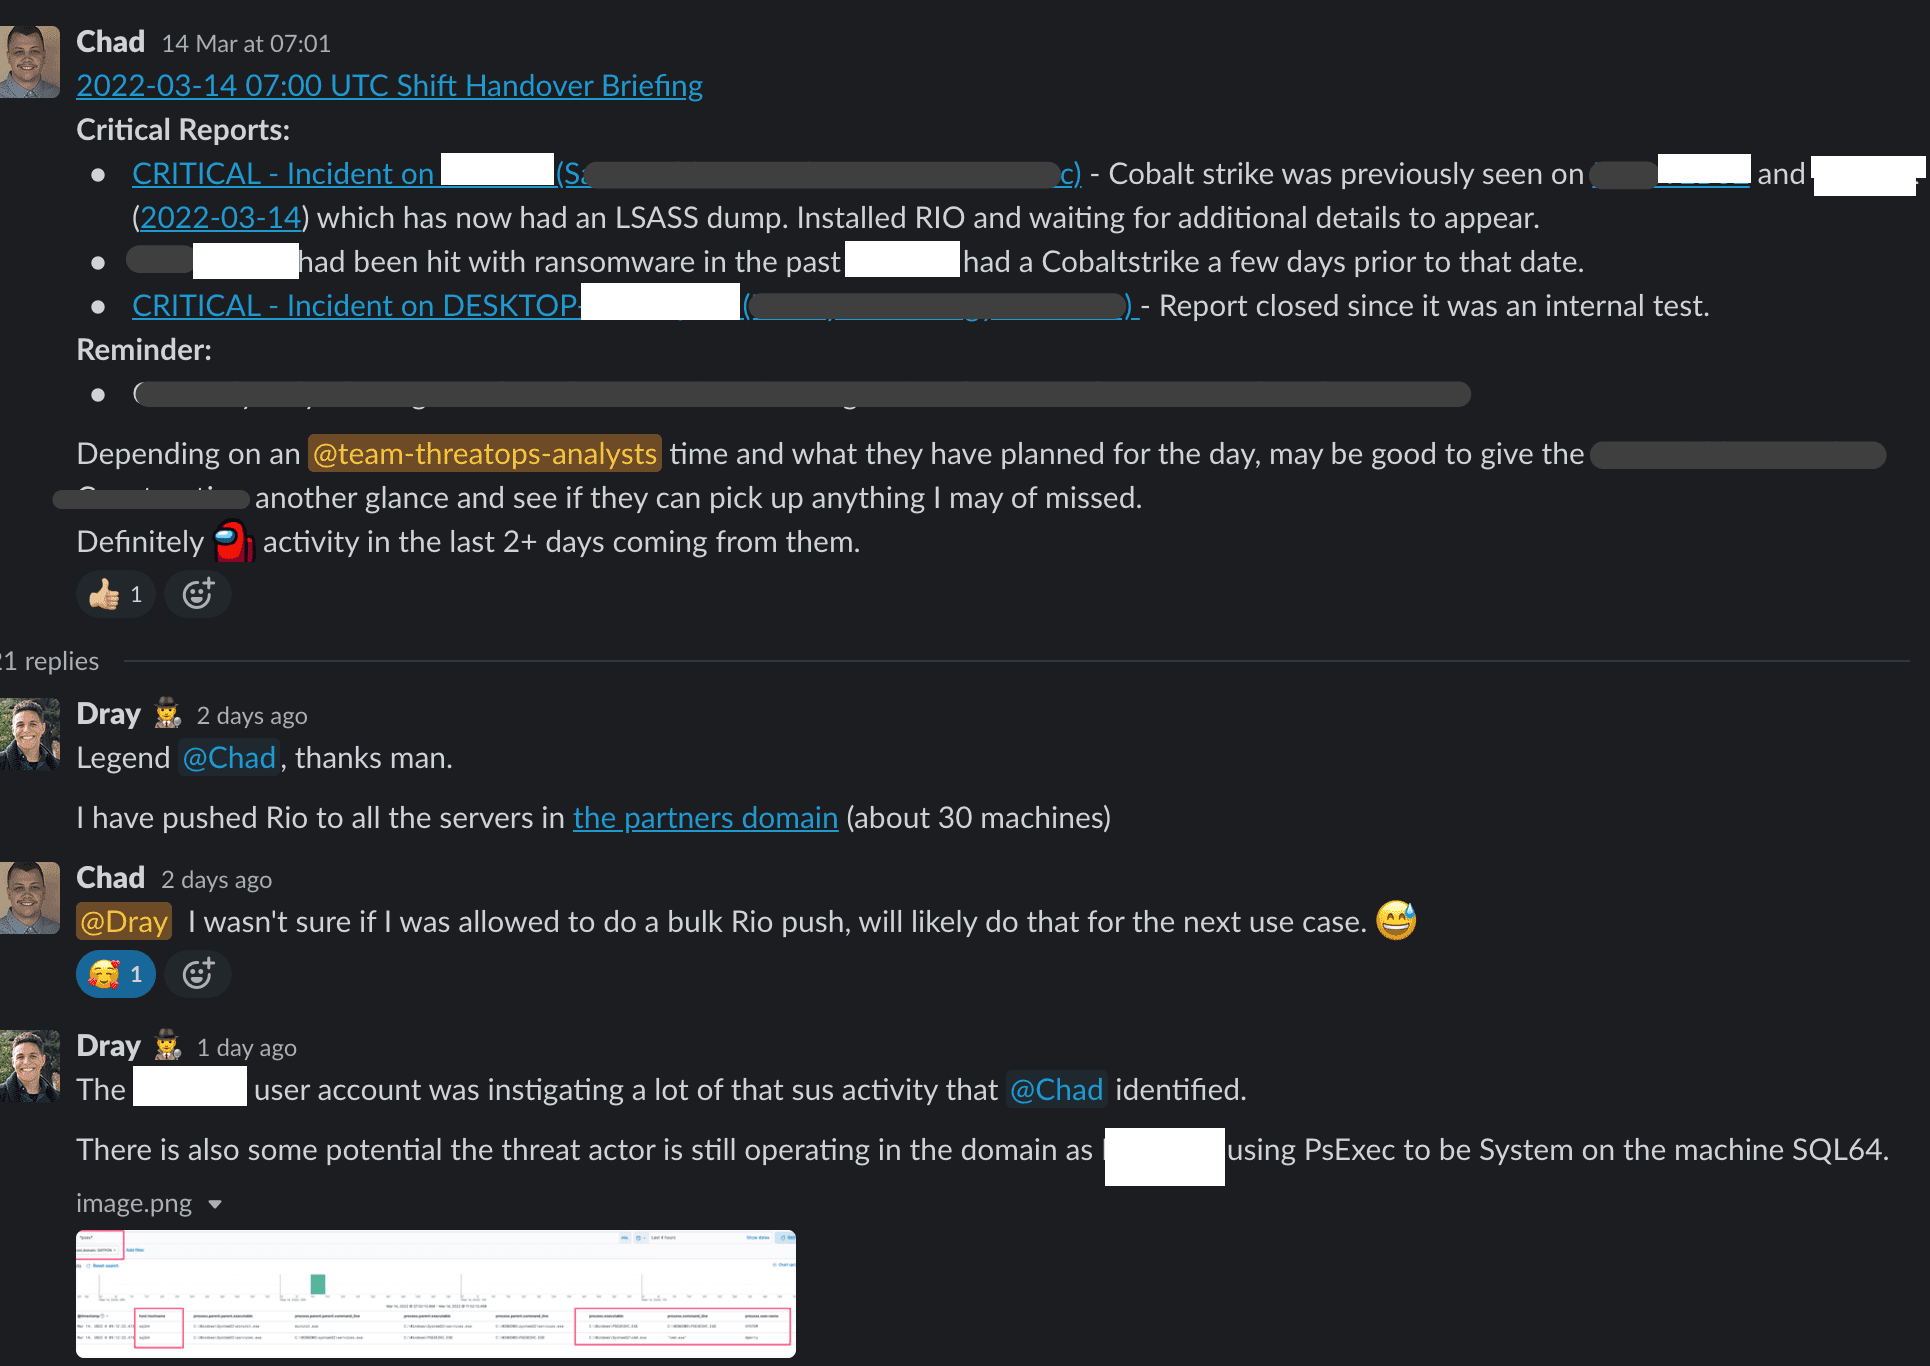
Hemos desarrollado un ritmo excelente para entregar casos incompletos entre equipos regionales. Incluso si alguien solo tiene tiempo o capacidad para aportar uno o dos puntos a un caso antes de entregarlo, eso hace una gran diferencia.
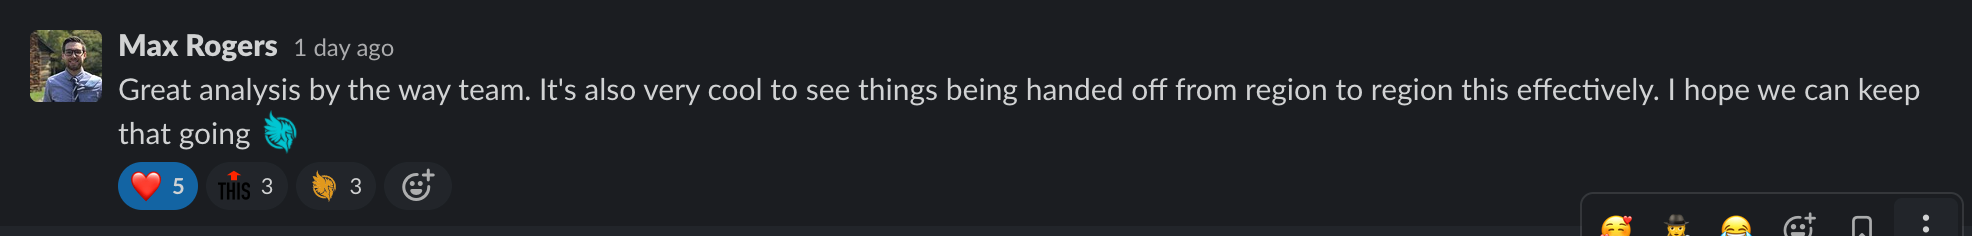
Y debemos estar haciendo un buen trabajo para ganarnos los elogios del director de Operaciones de amenazas, Max Rogers:
Sincronización interna
Sincronizarnos con nuestro equipo es uno de los puntos más altos de mi día.
A veces son llamadas por Zoom, solo para ponernos al día como escuadrón. Usamos este tiempo para compartir cómo está funcionando o no alguna herramienta, y para pensar en posibles mejoras sobre cómo hacemos las cosas.
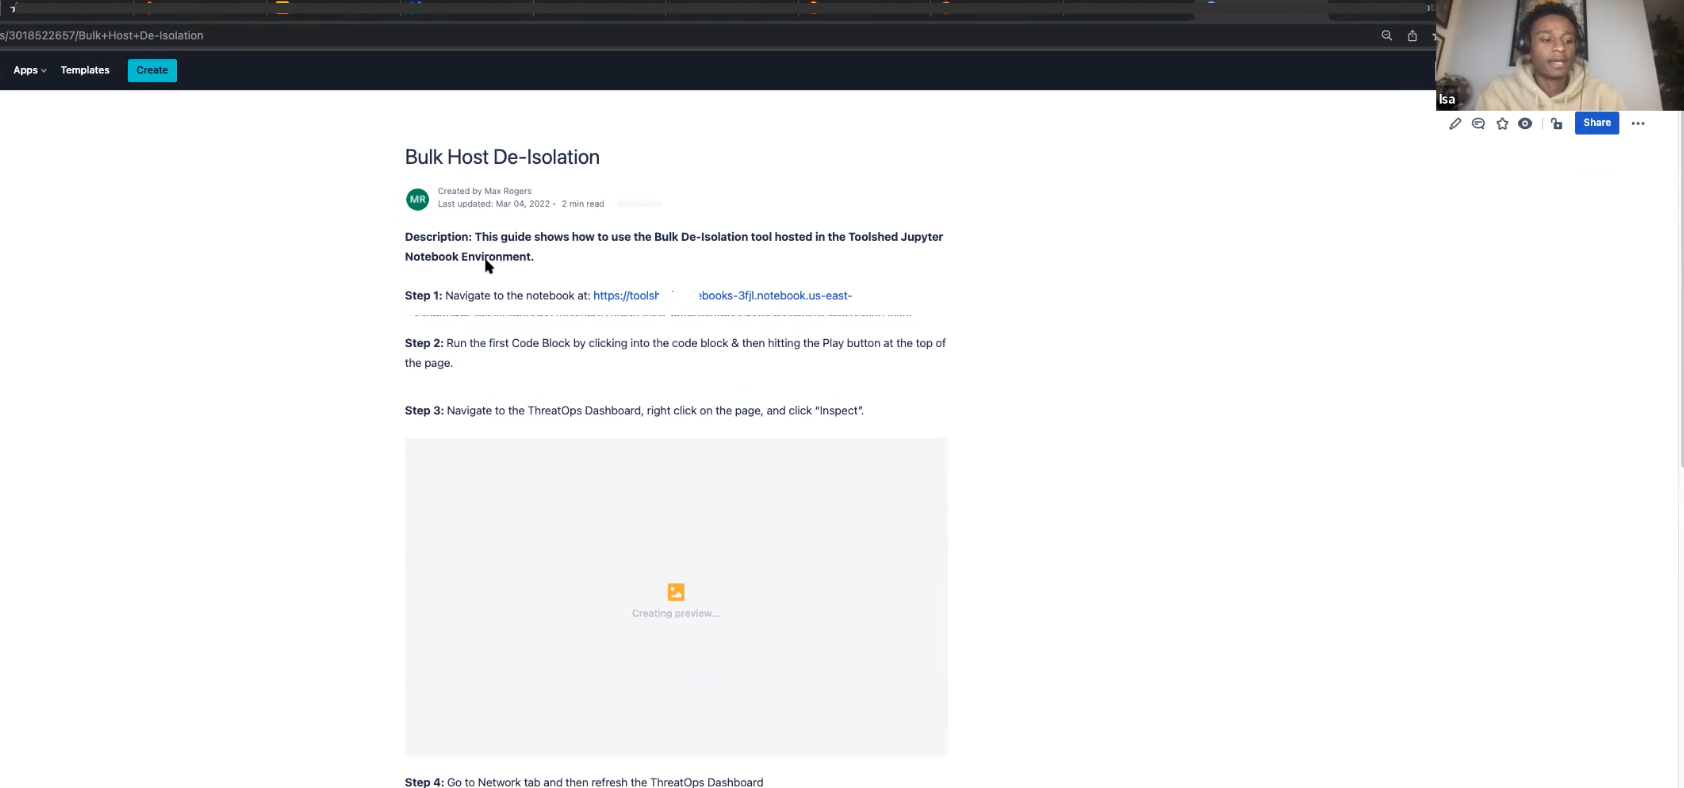
Pero un equipo global significa que la comunicación será asíncrona, y algunos miembros del equipo no logran aportar en ese momento específico. Pero sin importar dónde esté alguien en el mundo, nadie se queda sin sentir el cariño del equipo.
Investigando
Cuando algo sospechoso aparece, usamos cada herramienta y fuente de telemetría disponible para obtener contexto, hallazgos y soluciones. Mientras más podamos descubrir, mejor podremos ayudar al socio en cuestión con un análisis más detallado.
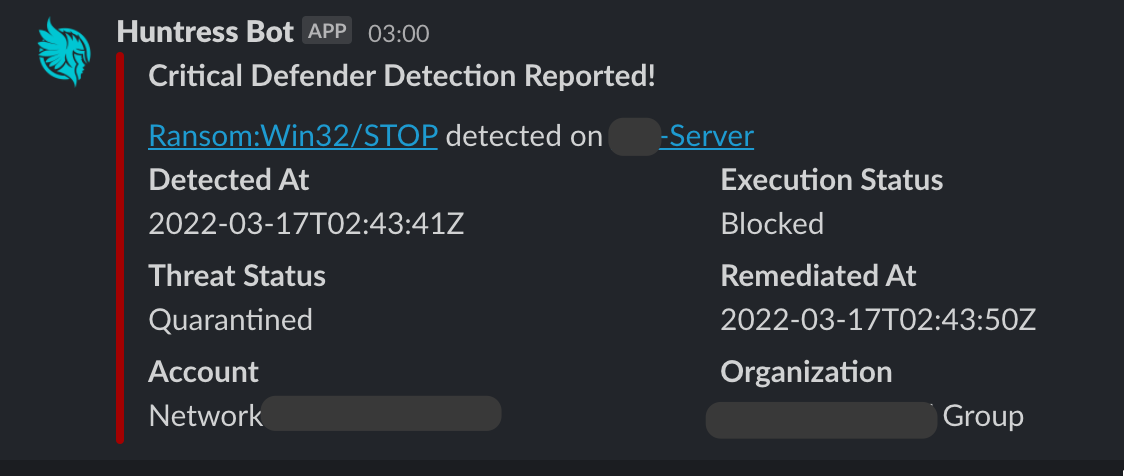
Nuestras alertas varían según la gravedad. ¡Para las cosas realmente picantes, tenemos nuestro webhook de Slack que nos da un buen susto!
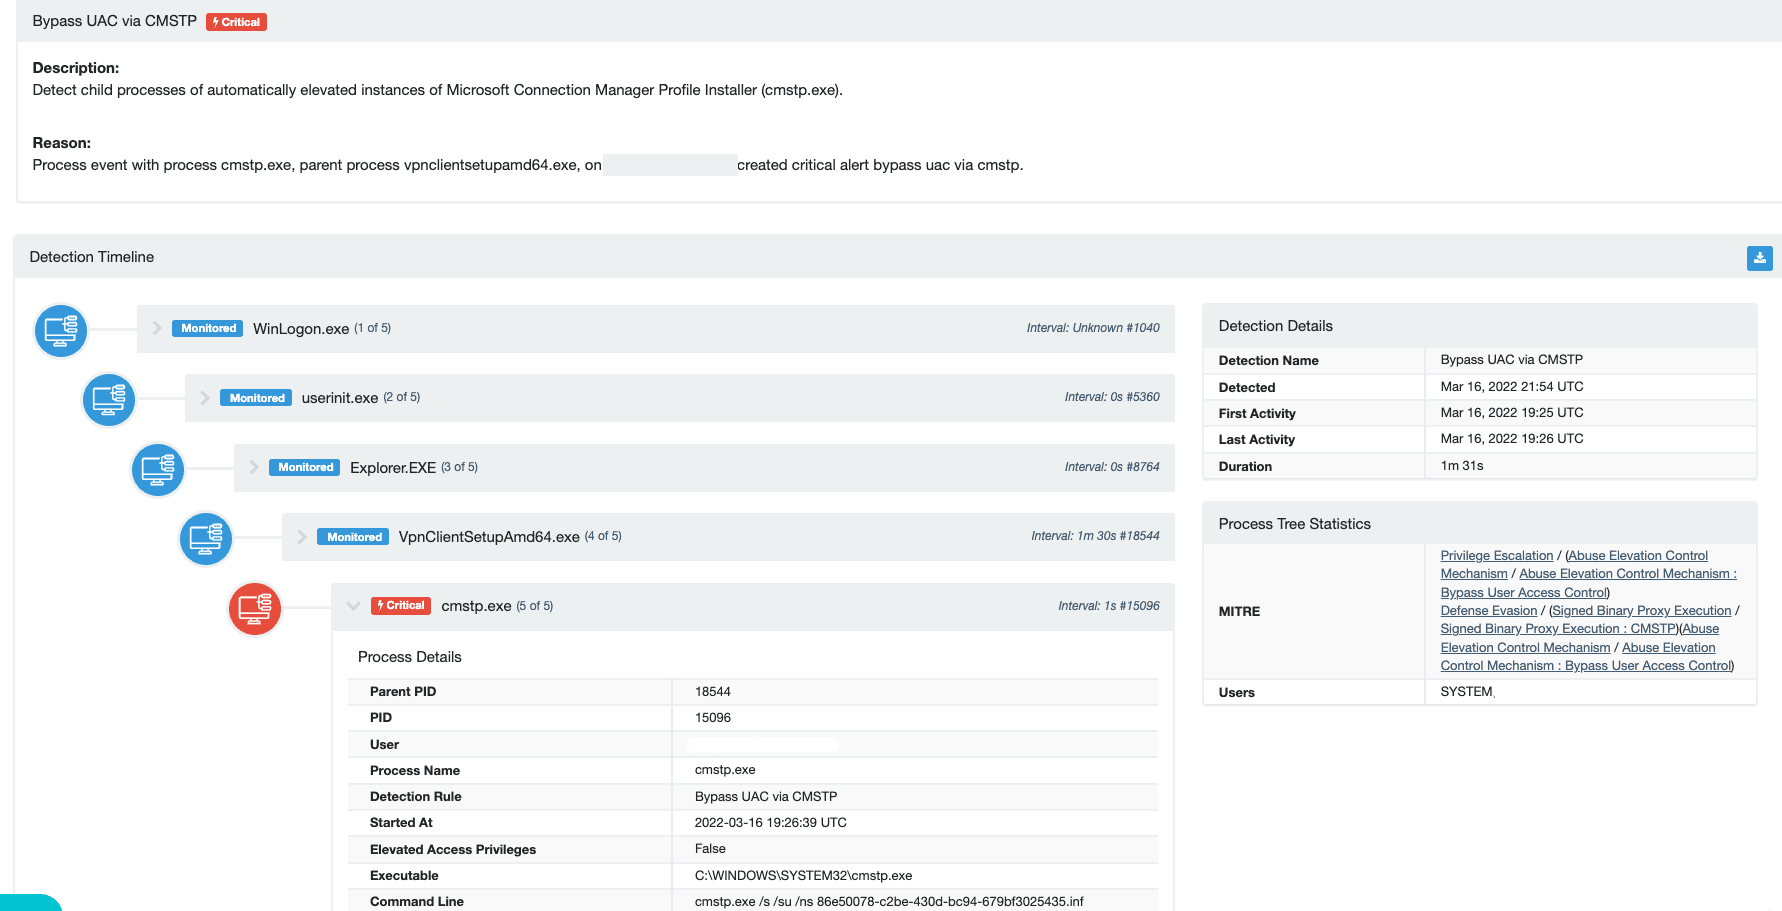
Y para otras alertas, podemos jugar con el árbol de procesos estéticamente impresionante que se presentó recientemente al equipo para el lanzamiento de Process Insights.
Y ajustamos constantemente las detecciones y alertas para reducir los falsos positivos, asegurándonos de que el volumen de datos que ve el equipo esté filtrado quirúrgicamente para incluir solo probables verdaderos positivos.
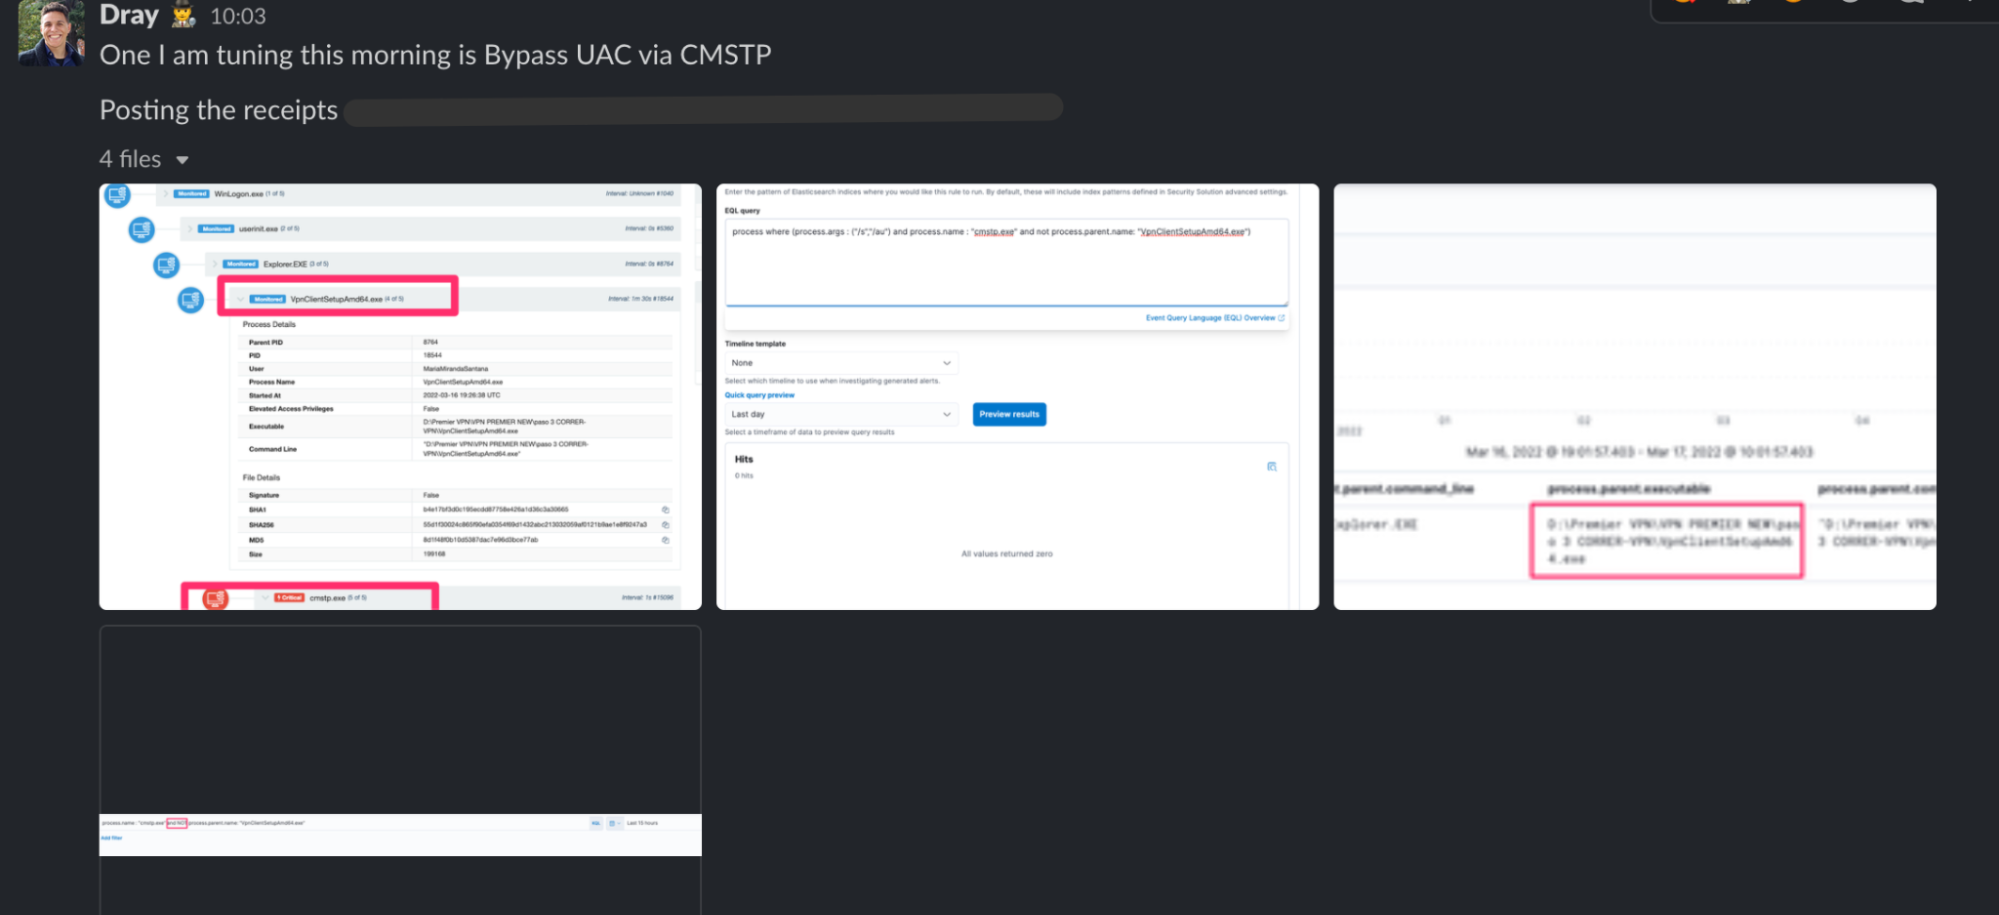
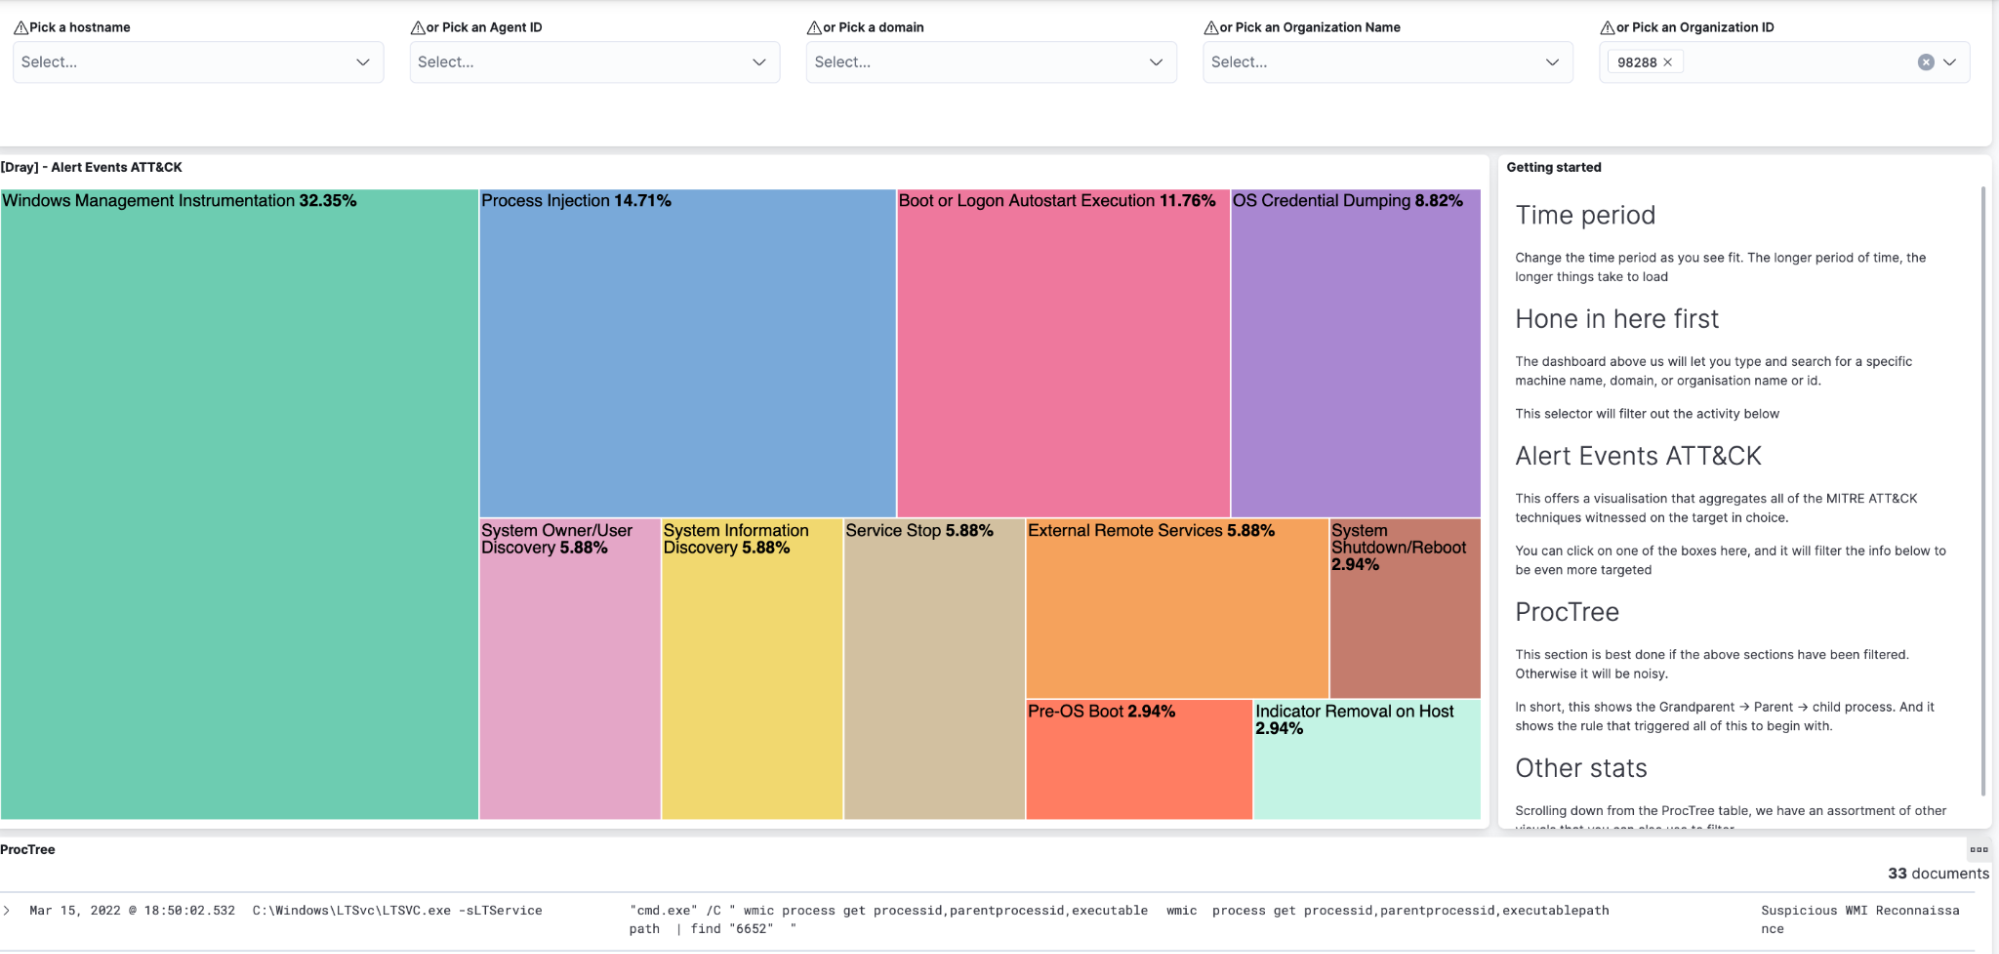
Cuando tenemos tiempo libre, nos escapamos de las ataduras de las detecciones establecidas y empezamos a explorar nuestra telemetría en busca de ataques nuevos y novedosos que aún no tienen detecciones.
Una de las herramientas para hacerlo incluye un panel precioso.
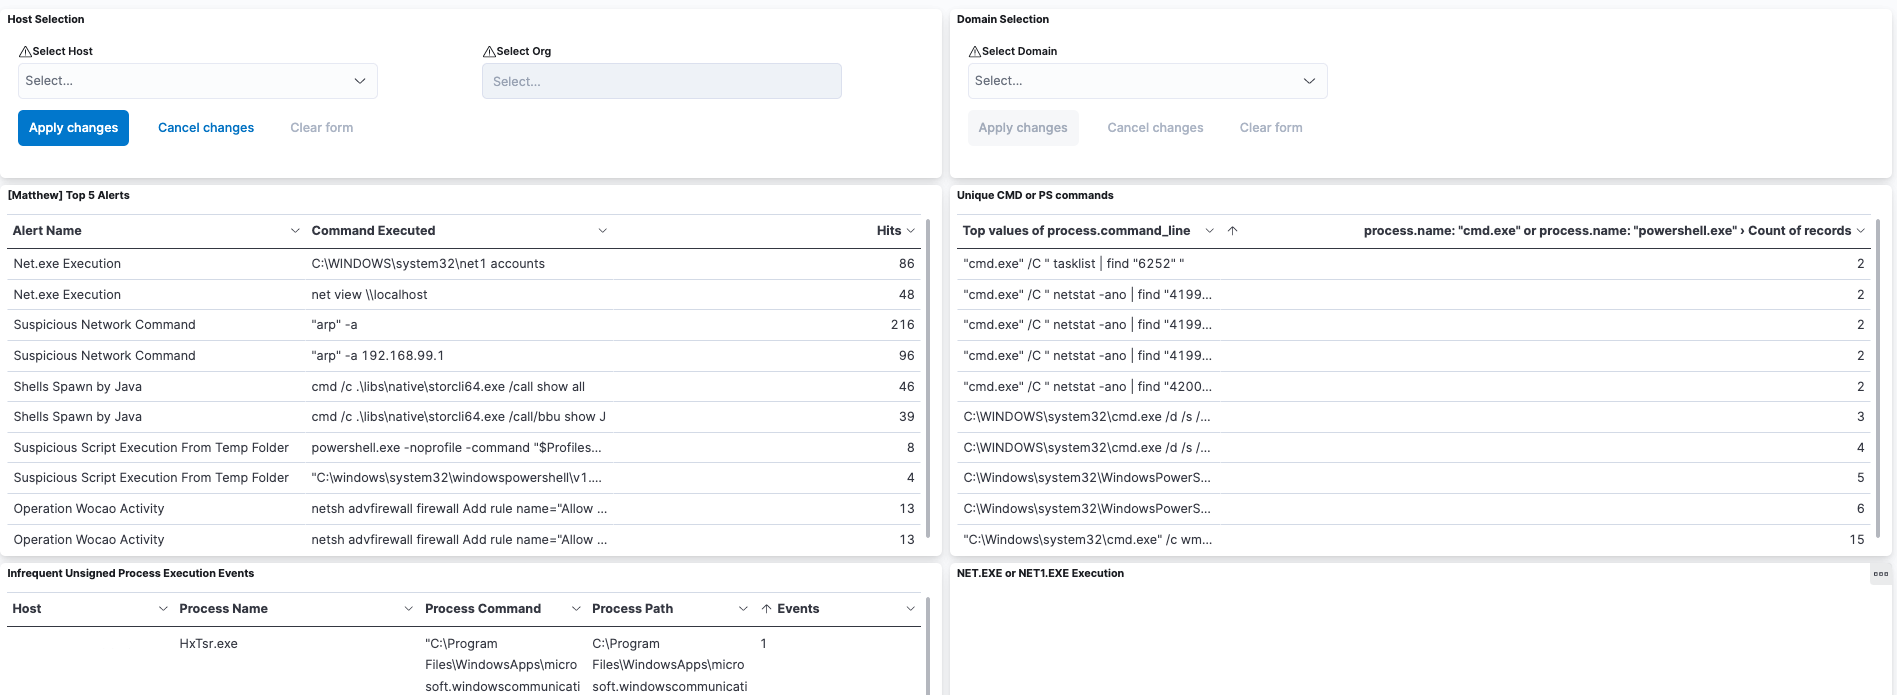
Y a veces usamos paneles menos llamativos estéticamente, pero que en realidad nos acercan más a la forma cruda de los datos, lo cual es muy útil al cazar amenazas novedosas y nuevas.
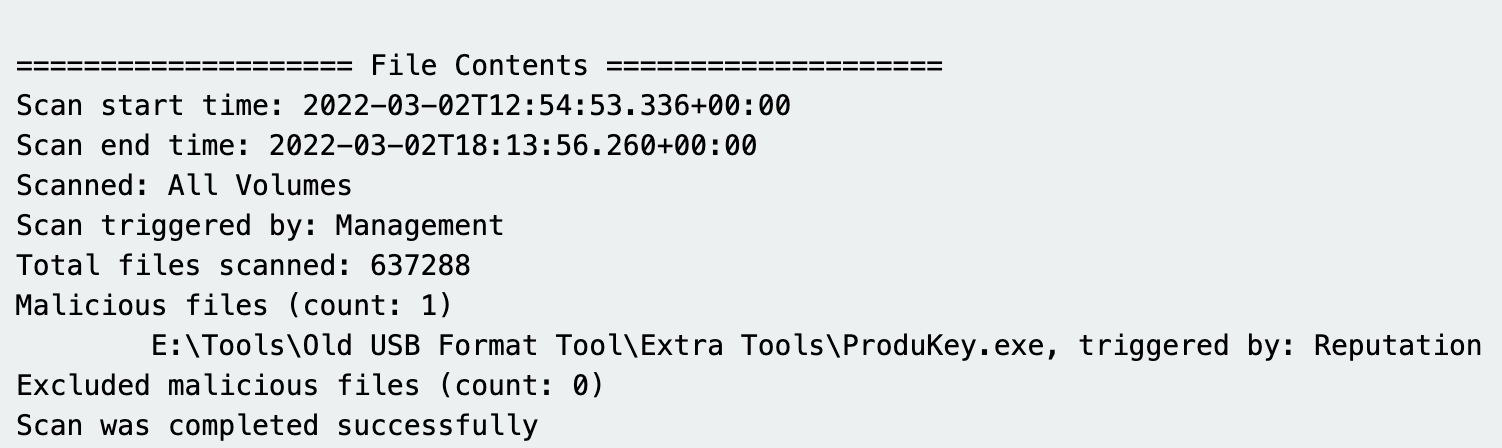
Otras veces, nos adentramos en el detalle de varios registros y fuentes de datos de terceros en una máquina para intentar contextualizar una alerta inicial que recibimos.
Generación de informes
Cuando investigamos una alerta, recopilamos obsesivamente capturas de pantalla y evidencia, y compartimos nuestras hipótesis con el equipo.
Probablemente podría escribir un informe de 10 páginas para cada caso. Pero cuando terminamos de investigar, mantenemos en mente la perspectiva de los socios; sin ofender, claro, pero un socio probablemente no quiere un informe detallado de 10 páginas. 🤓
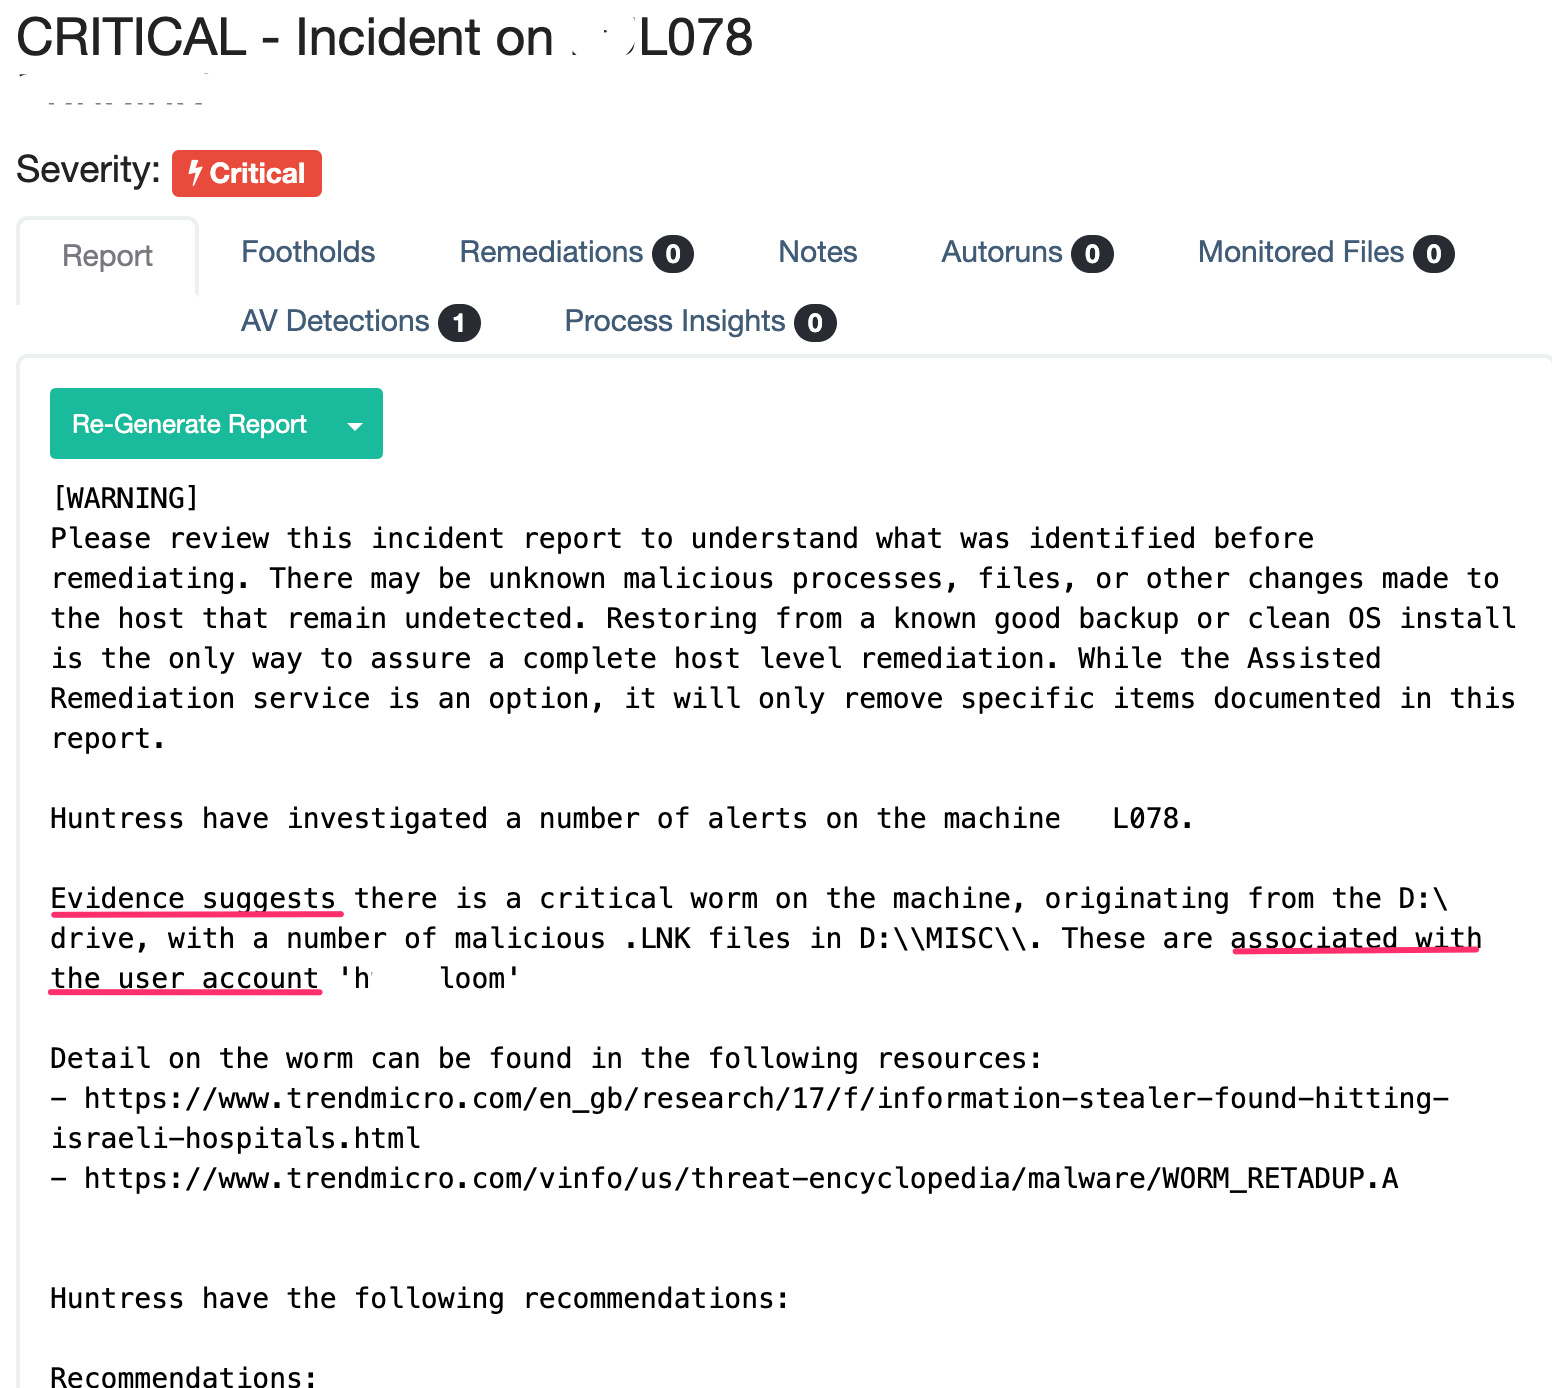
Aquí ocurre un filtrado cuidadoso donde los datos que recopilamos se condensan en una línea de tiempo concisa del ataque basada en evidencia, con consejos sobre cómo responder a este ataque.
Tenemos mucho cuidado con cómo redactamos estos informes. Todos se basan en evidencia. Cuidamos no culpar a los usuarios, pero sí usamos un lenguaje que muestra que la cuenta del usuario fue aprovechada y comprometida sin que él lo supiera.
Documentación
Al ser una operación de 24 horas aquí en Huntress, tenemos que mantener una documentación especialmente buena y comunicarnos en exceso. Esto es fundamental para garantizar que mis colegas de EE. UU. y Australia tengan acceso al material incluso cuando los británicos ya hayamos terminado el día.
Documentamos cosas realmente geniales, desde cómo aprovechar artefactos forenses para despejar la niebla de una investigación, hasta cómo usar herramientas específicas para análisis de malware.
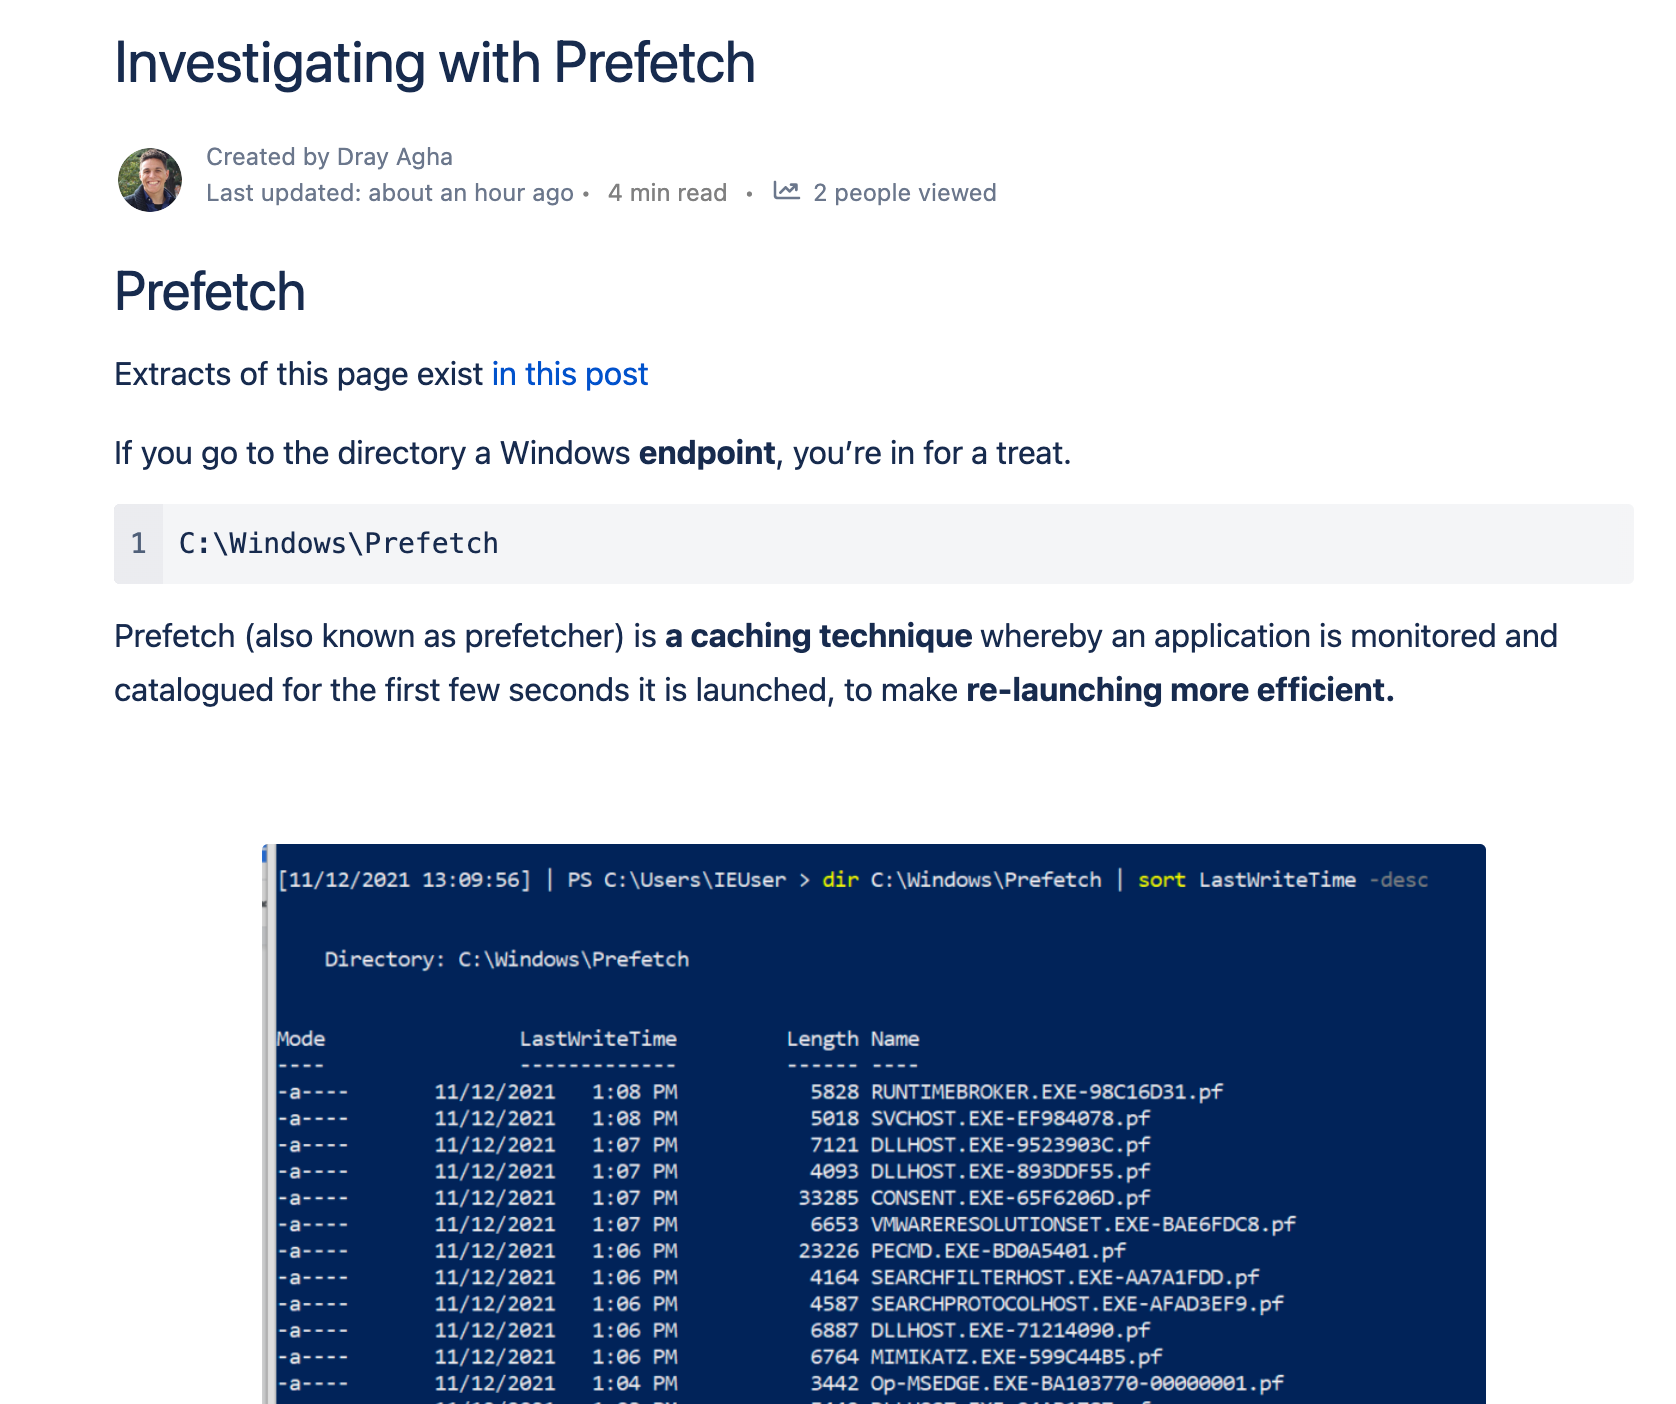
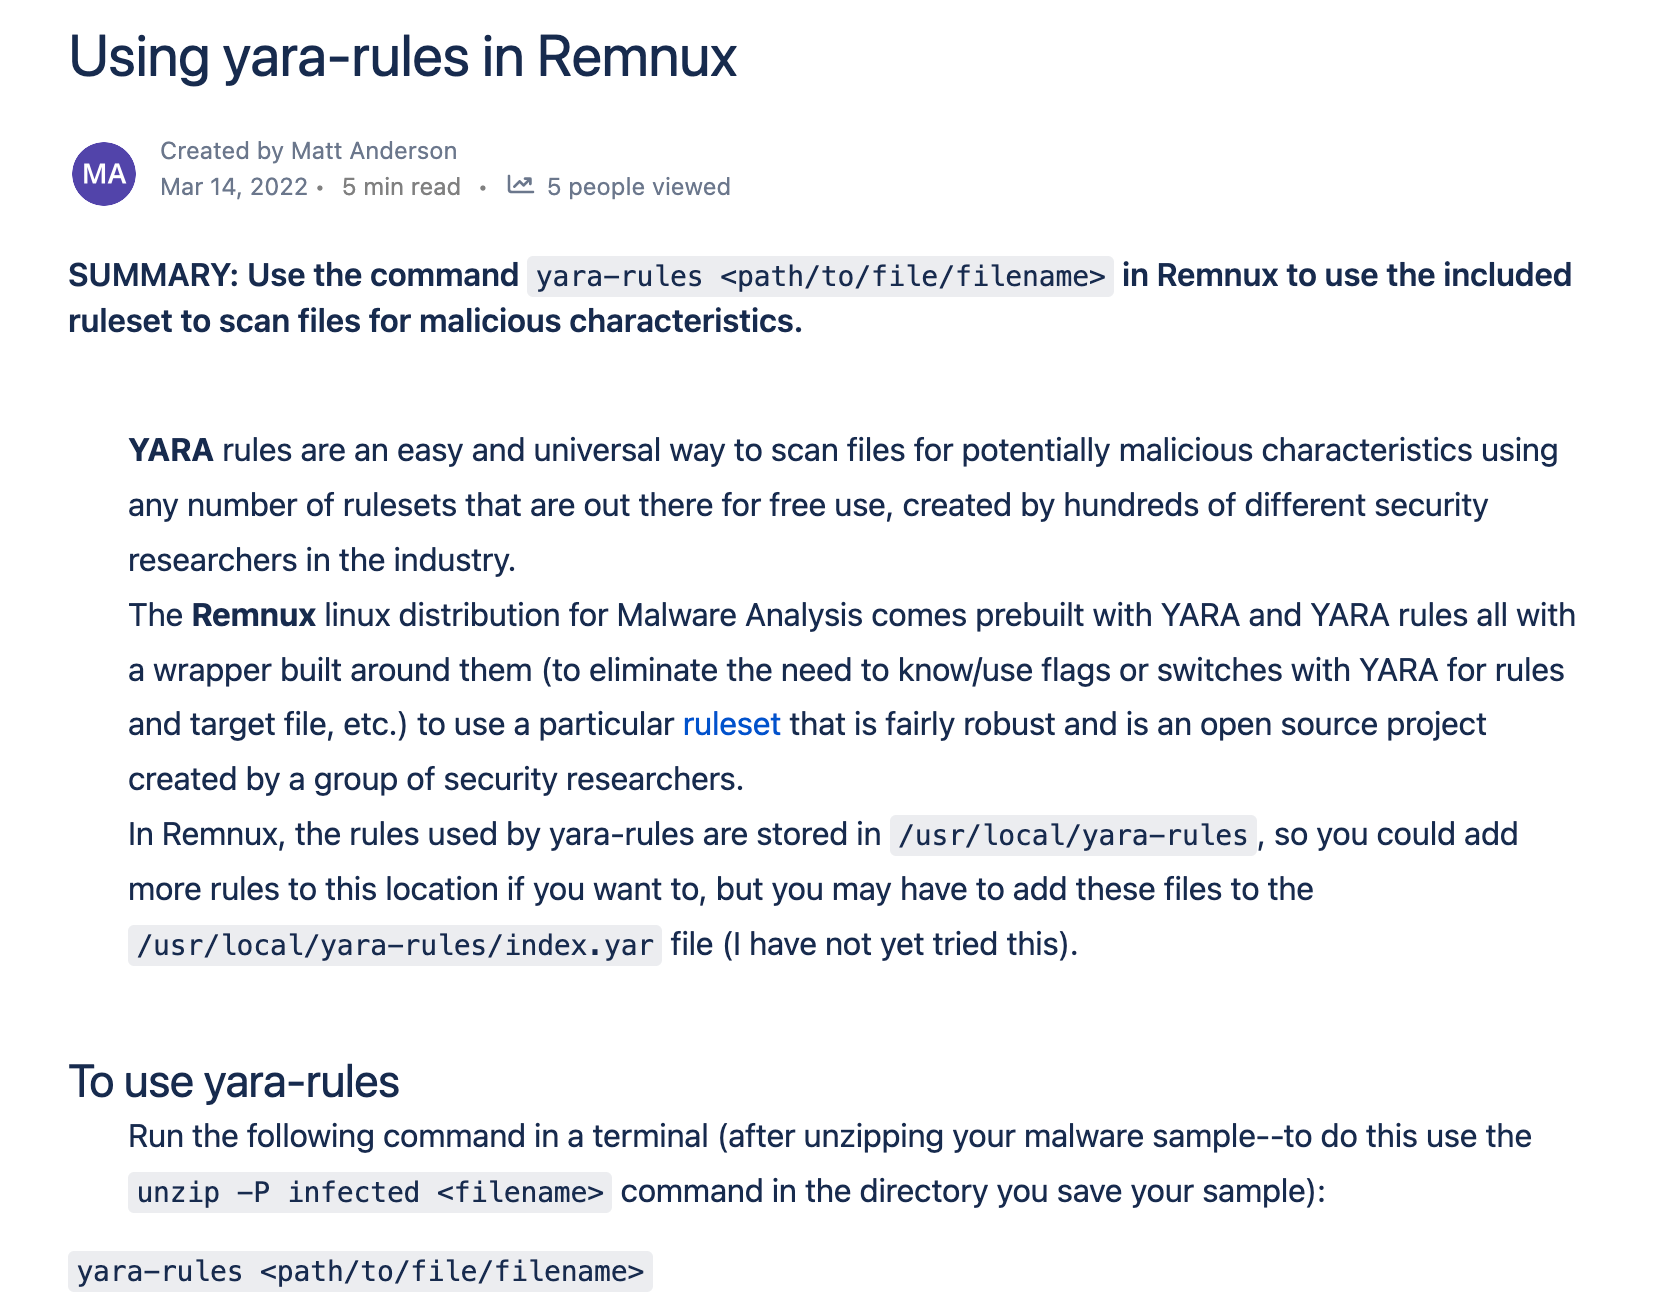
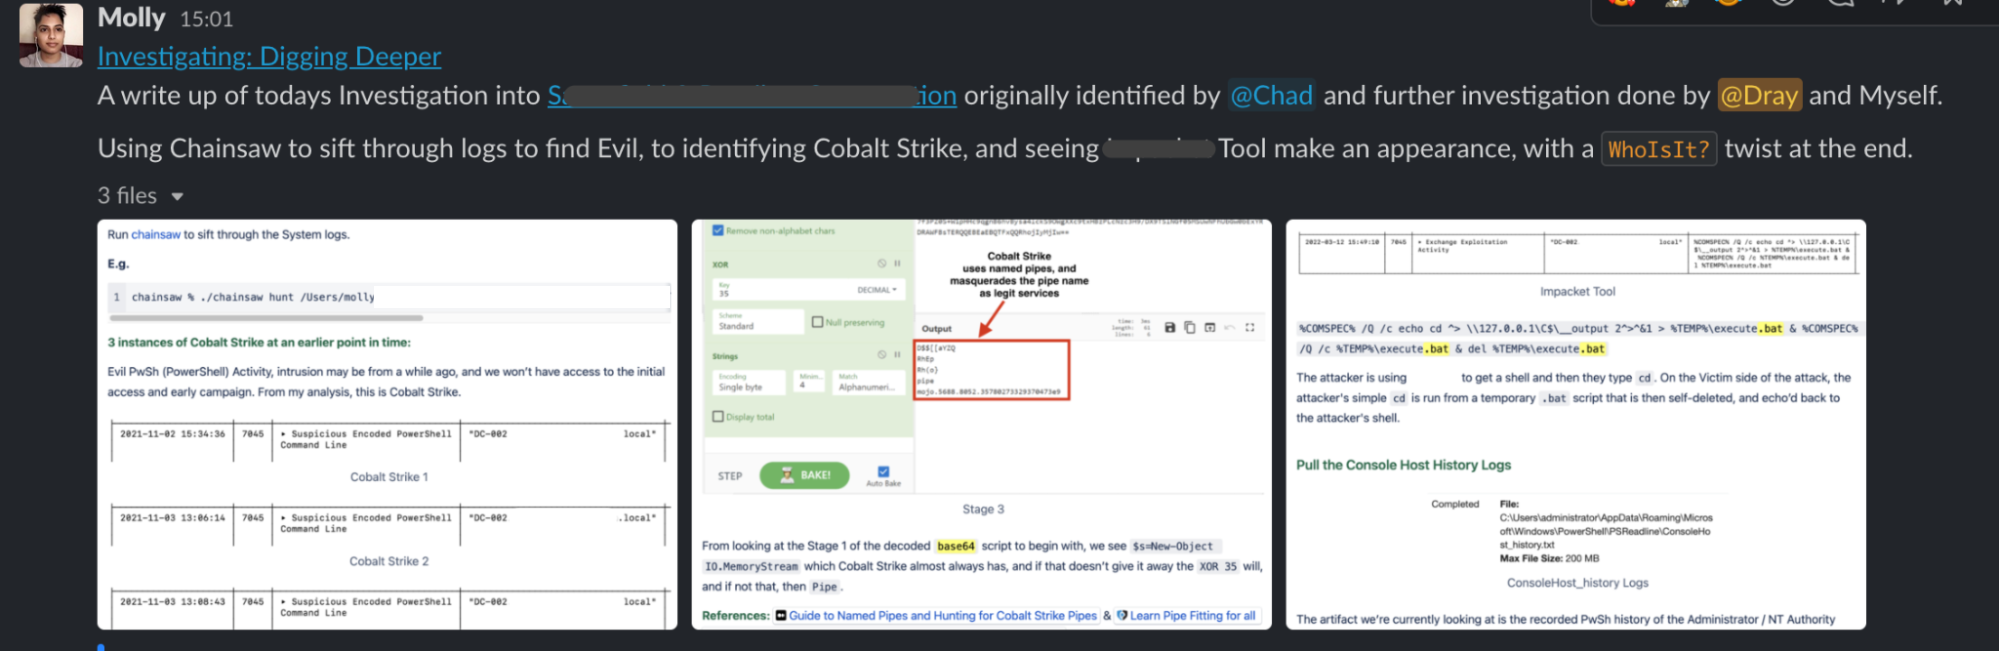
Cuando terminamos con investigaciones novedosas, escribimos resúmenes muy breves de lo que encontramos y cómo lo encontramos. ¿Qué sería una investigación sin compartir conocimiento al final?
Soporte
El diálogo entre los socios y nuestro equipo se facilita gracias a nuestro excelente equipo de soporte. Para incidentes y sucesos especialmente extraños, los socios y el soporte profundizan e investigan un caso. Y cuando llegan al límite de la evidencia, ¡a veces se recluta y se despliega al equipo del SOC!
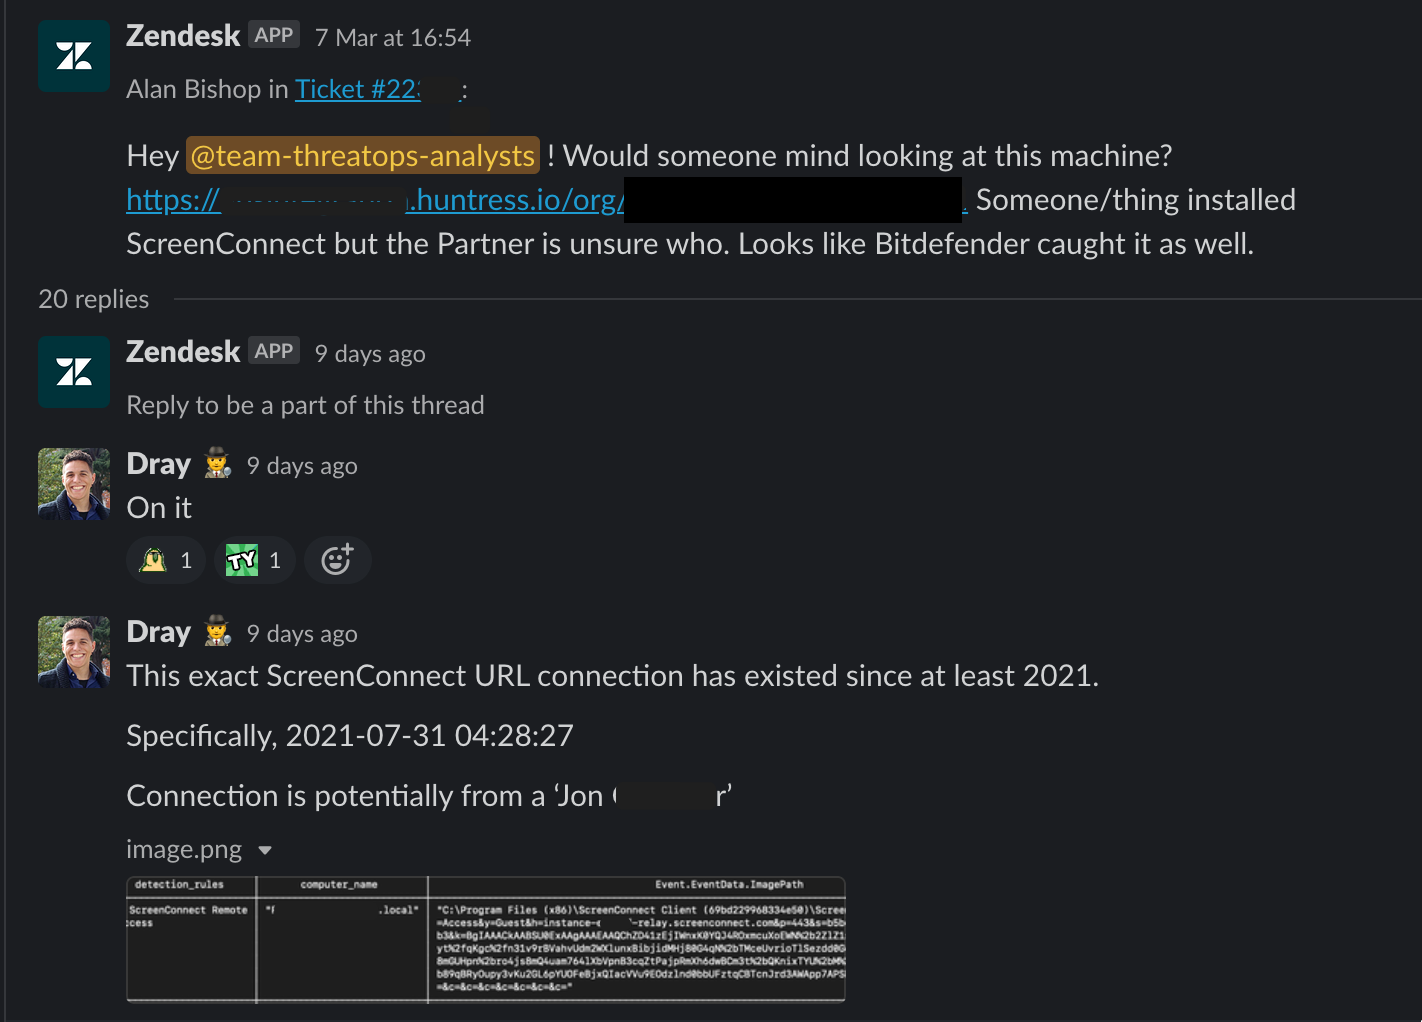
Estos son algunos de mis casos favoritos para atender, ya que siempre son extraños y picantes.
Ingeniería e I+D
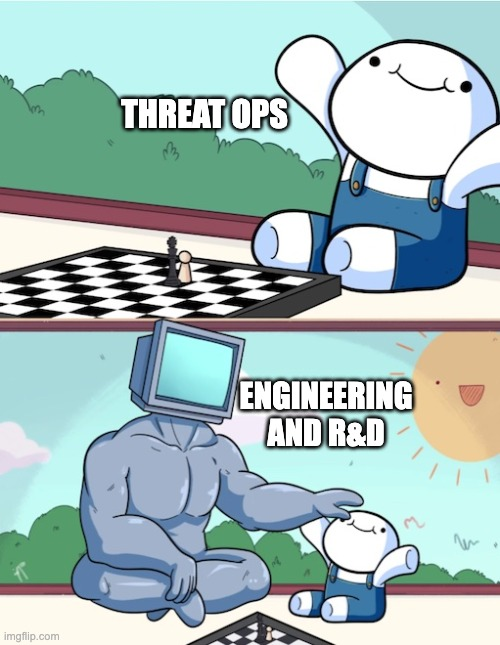
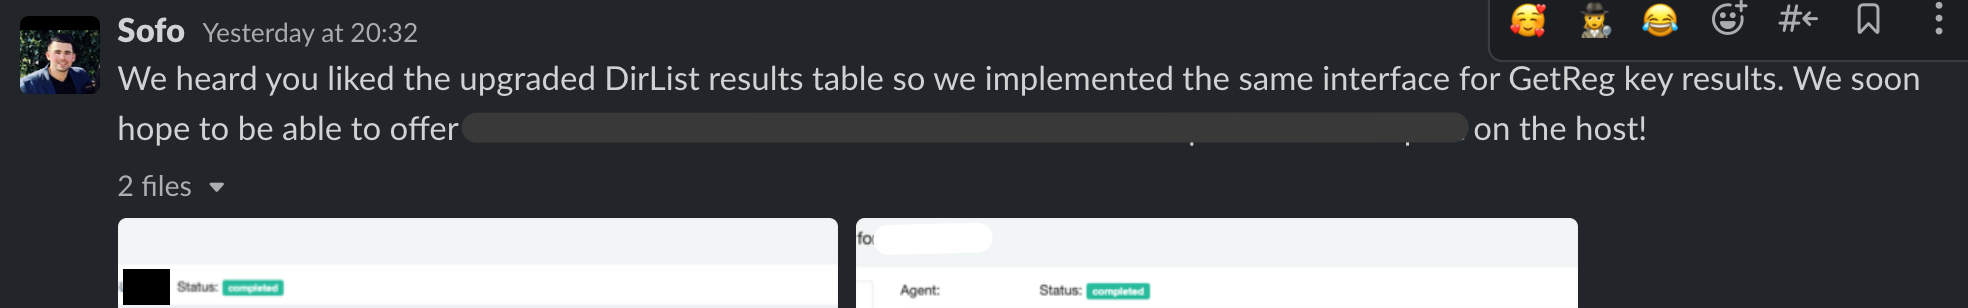
Es humillante trabajar con personas tan inteligentes, creativas y modestas. En el equipo del SOC tenemos conversaciones regulares con ingeniería e I+D, a veces sobre solicitudes de funciones, desarrollo de la hoja de ruta, o incluso cuando ocurre un incidente y hay que poner manos a la obra entre todos.
La riqueza de conocimiento y la precisión de ejecución que provienen de ingeniería e I+D impulsan la mecánica subyacente del equipo del SOC. Si el equipo del SOC es el motor de las investigaciones, entonces ingeniería e I+D son el equipo experto de pits en una carrera de F1.
Contribuyendo a la comunidad
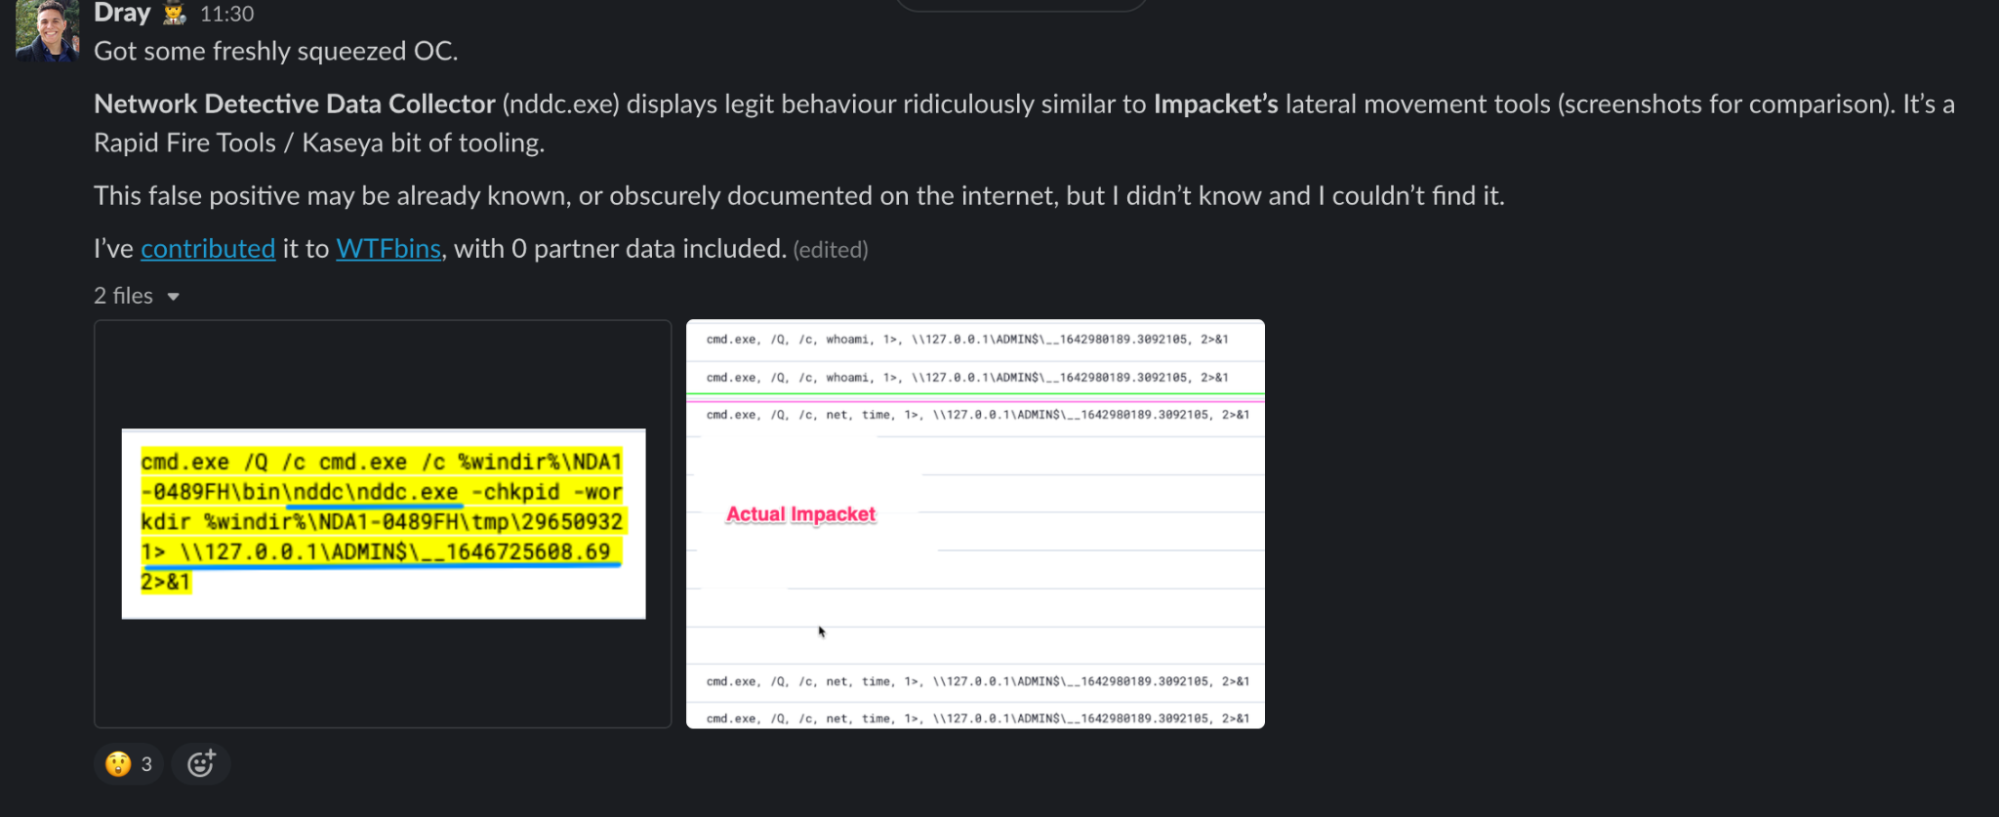
El origen de hilos de tuits como este viene de conversaciones breves en las que compartimos nuestros hallazgos y nos preguntamos cuál es la forma más rápida y mejor de comunicar esta información a la comunidad.
Y en otras ocasiones, cuando queremos algo más sustancial (y con mejores memes), trabajamos con el equipo de creación de contenido. Pulimos borrador tras borrador, asegurándonos de que lo que entregamos a la comunidad no solo esté recién salido del horno, sino que sea divertido, correcto y valioso.
Hacer reír al equipo de contenido es solo un bono adicional. 😁
Sirviendo seguridad
Probablemente hay mil millones de cosas, personas y procesos que no he mencionado, dado que solo estamos hablando del equipo del SOC. Hay un pequeño ejército de personas talentosas en otros departamentos que no se mencionan aquí, pero puedes estar seguro de que son muy importantes, y me siento honrado de hacer una pequeña contribución a lo que hacemos aquí.
¿Te pareció interesante? ¿Disfrutaste de un vistazo al piso de la fábrica de uno de los equipos de Huntress? ¿Tal vez lo disfrutaste tanto que quieres trabajar aquí?
Bueno, echa un vistazo a nuestras vacantes disponibles.* Seguro encontrarás un puesto que te guste, y pronto estarás con nosotros sirviendo trabajo de seguridad recién salido del horno.
¿Crees que te interesaría más el trabajo que hacen nuestros investigadores de amenazas? Mantente al tanto: ¡ese blog llega pronto!
* No les digas que yo te envié; esa es una forma segura de que tu solicitud termine en la hoguera.