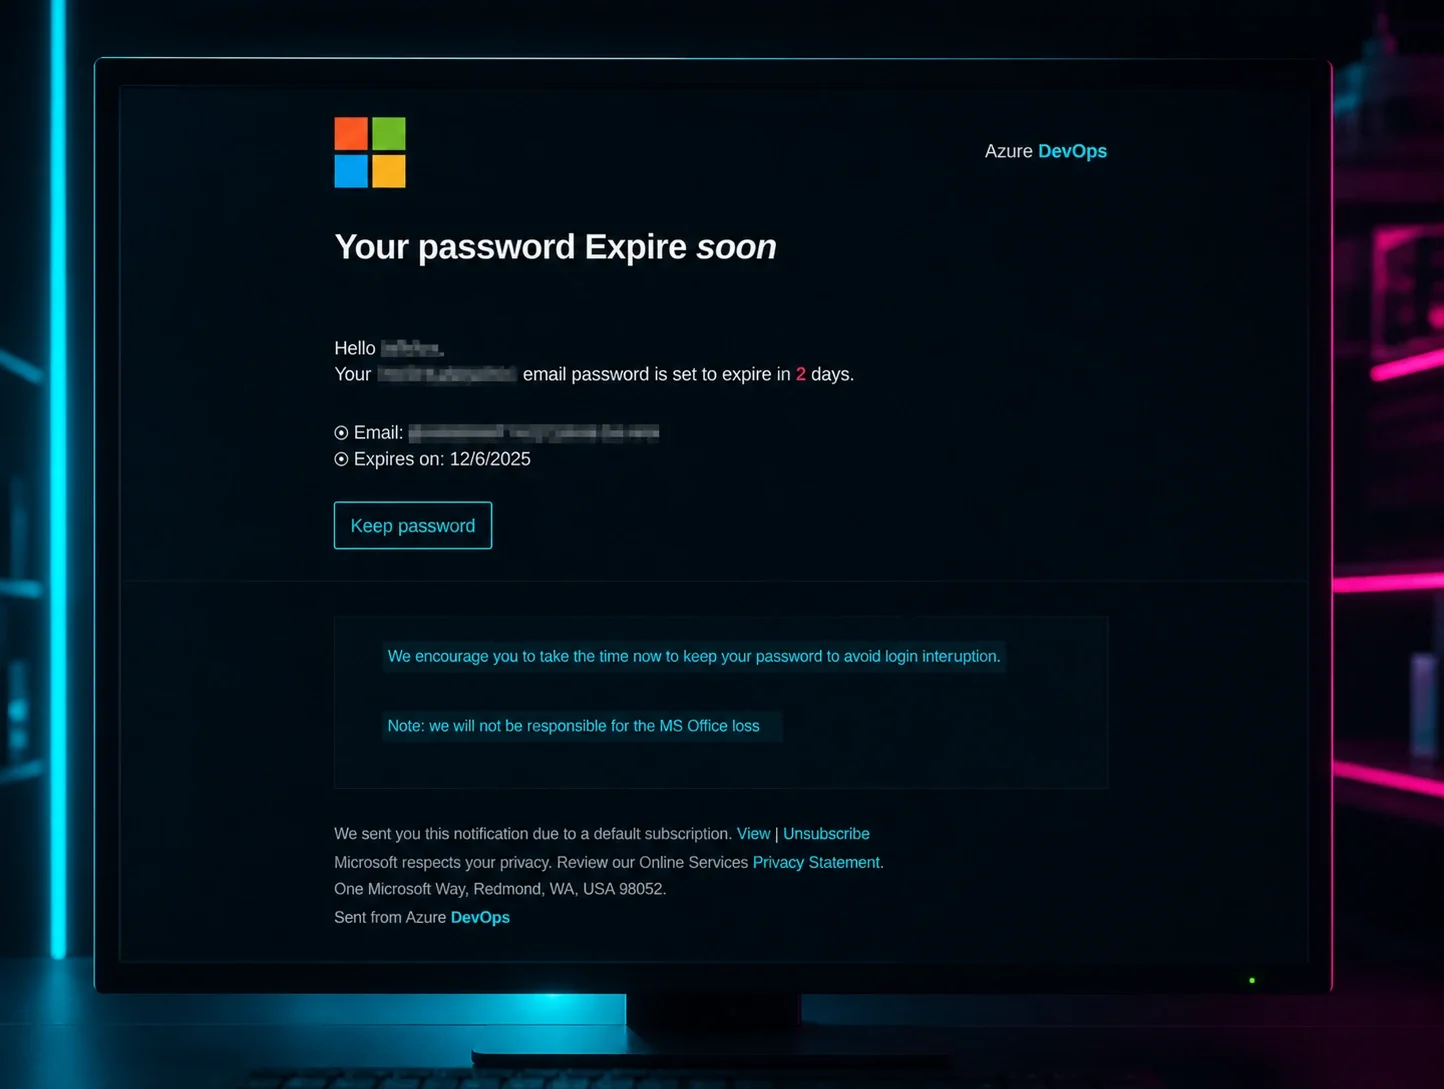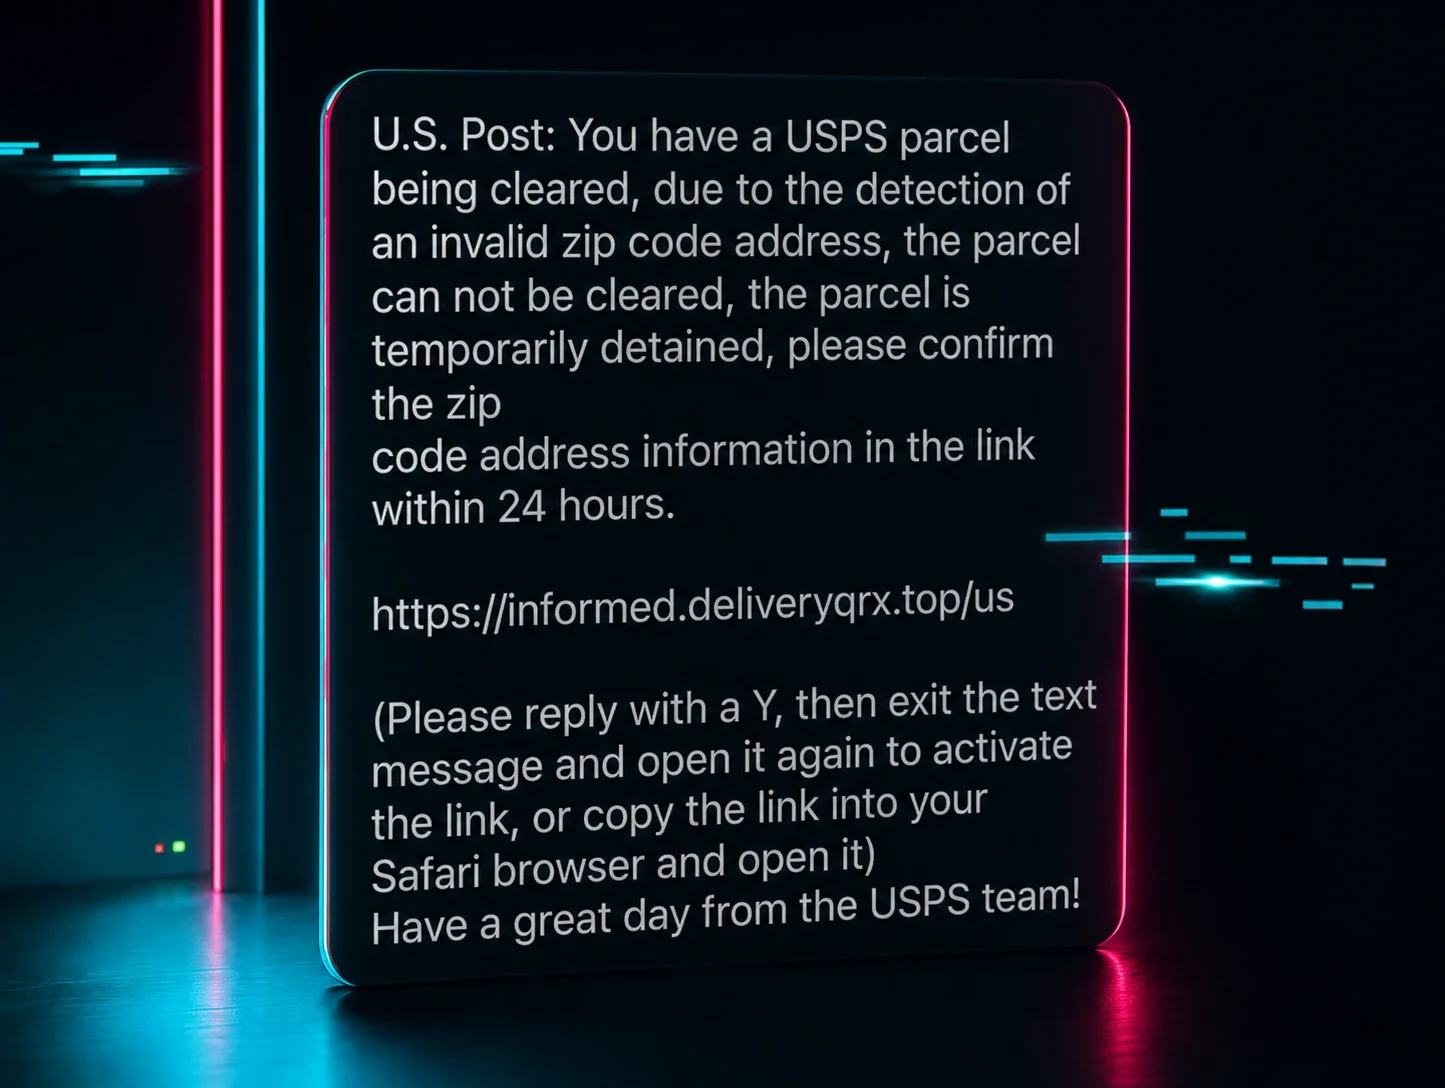


El correo electrónico es un pilar de la comunicación actual, pero también es un vector de ataque favorito de los actores de amenazas.
El phishing es una técnica engañosamente simple pero muy eficaz que usan los actores de amenazas para obtener información confidencial sobre una persona, organización o sus sistemas informáticos. No depende de tecnología compleja ni de habilidades de hacking elaboradas; en cambio, se aprovecha de la psicología y el comportamiento humano. ¿Por qué? Porque funciona. Más del 90% de todos los ciberataques comienzan con phishing.
En esta publicación de blog, exploraremos el mundo del phishing y veremos cómo funcionan los correos de phishing, por qué logran engañar a las víctimas y, lo más importante, cómo puedes protegerte identificando las señales de alerta más comunes.
¿Qué es el phishing?
El phishing es una forma de ciberataque en la que un atacante intenta engañar a las personas para que revelen información confidencial, como contraseñas, números de tarjetas de crédito o identificación personal. Esto se hace típicamente mediante correos electrónicos, mensajes o sitios web engañosos que suplantan a entidades confiables.
Los ataques de ingeniería social como el phishing se consideran una de las mayores ciberamenazas que enfrentan las organizaciones hoy en día. Son rápidos, eficaces y no se pueden detener solo con tecnología.
Cómo funcionan los correos de phishing
Hacer phishing es engañar y manipular. Para infiltrarse en una bandeja de entrada o lograr su objetivo, los actores de amenazas usan correos de phishing para jugar con las emociones de la víctima y explotar su confianza. Esto se hace de algunas maneras distintas:
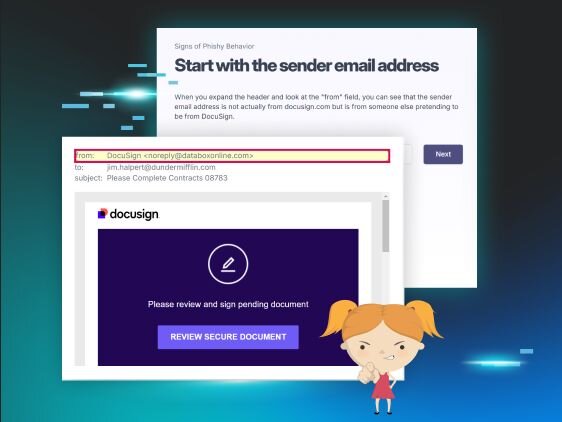
- Suplantación de identidad: Los correos de phishing suelen suplantar fuentes confiables, como bancos, empresas reconocidas y, en casos específicos, proveedores o colegas de confianza. Los atacantes pueden falsificar el nombre y la dirección de correo de un remitente para que parezca legítimo a primera vista, lo que dificulta detectar el engaño.
- Lenguaje urgente o amenazante: Los correos de phishing suelen crear una sensación de urgencia o usar lenguaje amenazante para presionar a los destinatarios a actuar de inmediato. Esto puede incluir advertencias de suspensión de cuenta, actividad fraudulenta o la necesidad de actualizar información personal.
- Solicitud de información personal: Los correos de phishing piden información personal, como contraseñas, números de seguro social o datos de tarjetas de crédito. Las organizaciones legítimas nunca pedirán ese tipo de información confidencial por correo electrónico.
- Enlaces y archivos adjuntos sospechosos: Los correos de phishing contienen enlaces o archivos adjuntos que, al hacer clic, pueden llevar a sitios web maliciosos o descargar malware en tu dispositivo. Estos enlaces suelen parecer legítimos, pero te redirigen a un sitio fraudulento diseñado para robar tu información.
Ejemplos de correos de phishing
Para entender mejor los peligros del phishing y la ingeniería social, veamos de cerca algunos ejemplos comunes de correos de phishing y las tácticas que emplean.
Ejemplo 1: La falsa alerta financiera
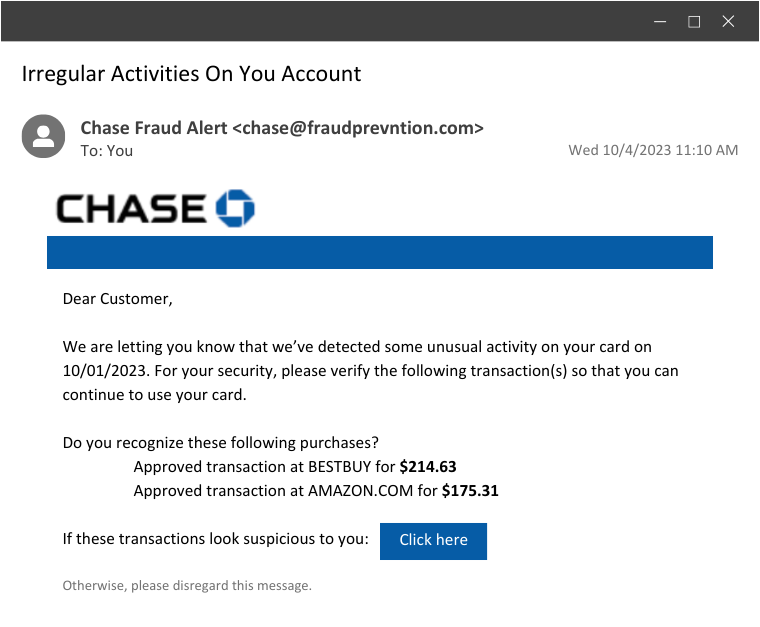
Casi tan clásica como el príncipe nigeriano, esta táctica todavía logra sorprender a la gente. En este escenario, un usuario recibe un correo que parece venir de su banco o institución financiera, alertándolo sobre actividad sospechosa en su cuenta.
El correo incluye un enlace para reportar cargos sospechosos, pero cuidado: es una trampa bien disfrazada.
Cómo funciona:
- Sabiendo que no gastó cientos de dólares en Best Buy y Amazon, el usuario haría clic en el enlace para "reportar" los cargos. Esto lo llevaría a un sitio malicioso que se parece al de Chase Bank, donde ingresaría sus datos bancarios de acceso... directo a manos del atacante.
Tácticas de ingeniería social utilizadas:
- El miedo y la urgencia juegan un papel importante aquí. Al suplantar a una fuente confiable, los actores de amenazas aprovechan la ansiedad del usuario por sus finanzas y el temor a perder dinero por cargos fraudulentos. Aplican presión, haciéndolos creer que se requiere acción inmediata para proteger sus bienes.
Ejemplo 2: La trampa de la contraseña de PayPal
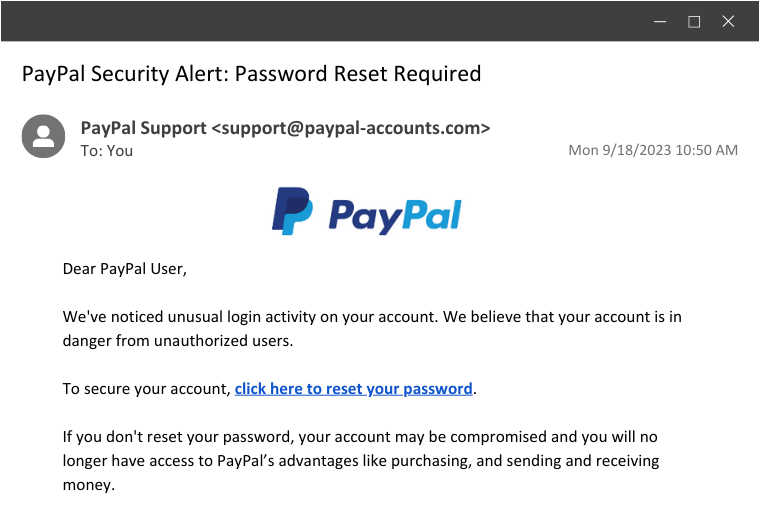
Otro ejemplo común es cuando un usuario recibe un correo que afirma que hubo actividad de inicio de sesión inusual en su cuenta de PayPal. Para asegurar su cuenta, solo tiene que restablecer su contraseña haciendo clic en un enlace. Parece una medida de seguridad legítima, ¿verdad? No del todo.
Cómo funciona:
- Al igual que en el primer ejemplo, este escenario busca obtener credenciales de acceso mediante phishing. El enlace llevaría al usuario a una página de inicio de sesión de PayPal aparentemente legítima. Bajo la apariencia de restablecer su contraseña, se le pediría ingresar toda su información de acceso actual, la cual el actor de amenazas tomaría rápidamente para apoderarse de su cuenta.
Tácticas de ingeniería social utilizadas:
- En este caso, el miedo es la fuerza impulsora. El temor a que su cuenta de PayPal esté comprometida es una pesadilla para muchos usuarios. Además, el correo suplanta a PayPal de forma convincente, haciéndolo parecer una alerta de seguridad genuina de la plataforma.
Ejemplo 3: El fraude de Geek Squad
Aquí encontramos una táctica única, una que el SOC de Huntress realmente encontró. En lugar del típico enlace malicioso, este correo de phishing casi usa psicología inversa y proporciona un número de teléfono para llamar.
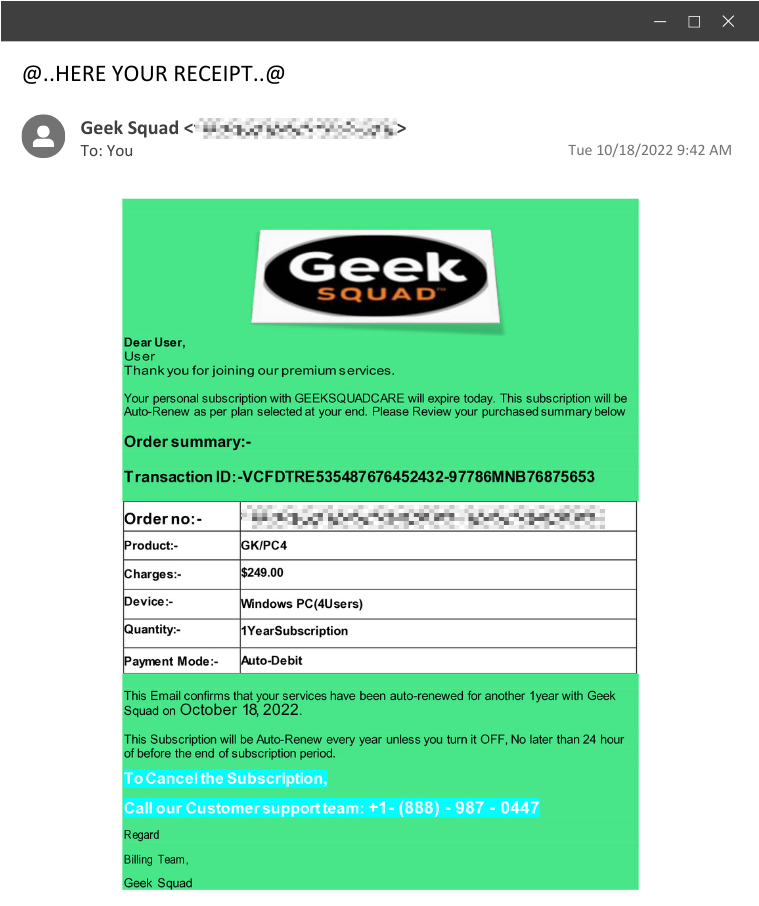
Cómo funciona:
- Cuando la víctima marca el número de teléfono proporcionado, el adversario está al otro lado de la línea y la convence de ejecutar un instalador. En este caso, el instalador es un instalador de ScreenConnect, que le dará al adversario acceso remoto a ese entorno.
Tácticas de ingeniería social utilizadas:
- Esto se aprovecha de la confianza y la urgencia. Con la amenaza de una renovación automática, el usuario se ve obligado a actuar rápido. Y como están llamando a un número proporcionado en lugar de hacer clic en un enlace, pueden creer que están recibiendo soporte técnico legítimo.
Ejemplo 4: La estafa del código QR
Esta es una táctica relativamente más nueva que aprovecha el uso de códigos QR para evitar el escaneo de URL.
En este ejemplo, el correo notifica al usuario que sus mensajes están en cuarentena hasta que escanee el código para completar una verificación de seguridad.
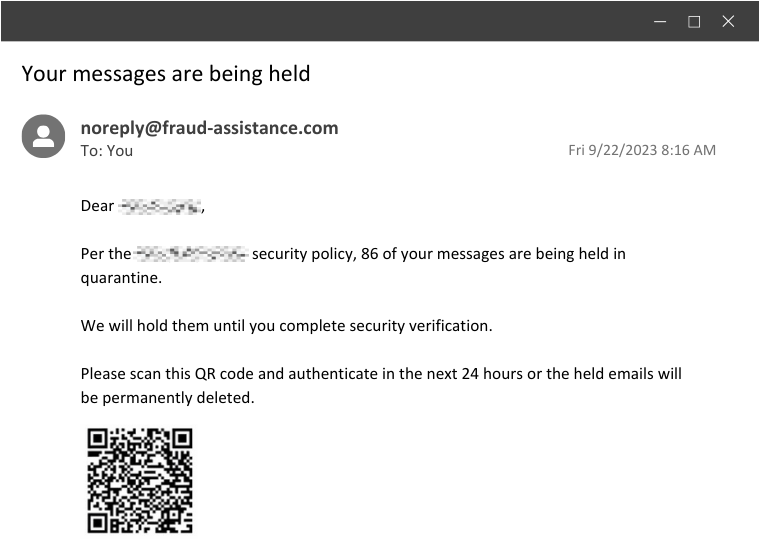
Cómo funciona:
- En lugar de un enlace malicioso, esto usa algo más difícil de escanear previamente o pasar el cursor por encima: un código QR malicioso. Al escanearlo, redirige al usuario a un sitio web malicioso o descarga malware en su dispositivo.
Tácticas de ingeniería social utilizadas:
- Esto crea una sensación de urgencia, pero también le da un giro moderno al uso de enlaces sospechosos. Como los códigos QR ya son algo normal en restaurantes y otros lugares familiares, es probable que el usuario no lo piense dos veces antes de escanear—y es justo en eso en lo que confían estos astutos atacantes.
Ejemplo 5: La estafa de opciones sobre acciones
Este ejemplo adopta un enfoque más dirigido. Se hace pasar por un otorgamiento de opciones sobre acciones del trabajo del usuario, incitándolo a hacer clic en un enlace para reclamar sus opciones. Esto puede ser especialmente efectivo cuando se dirige a empleados de una startup.
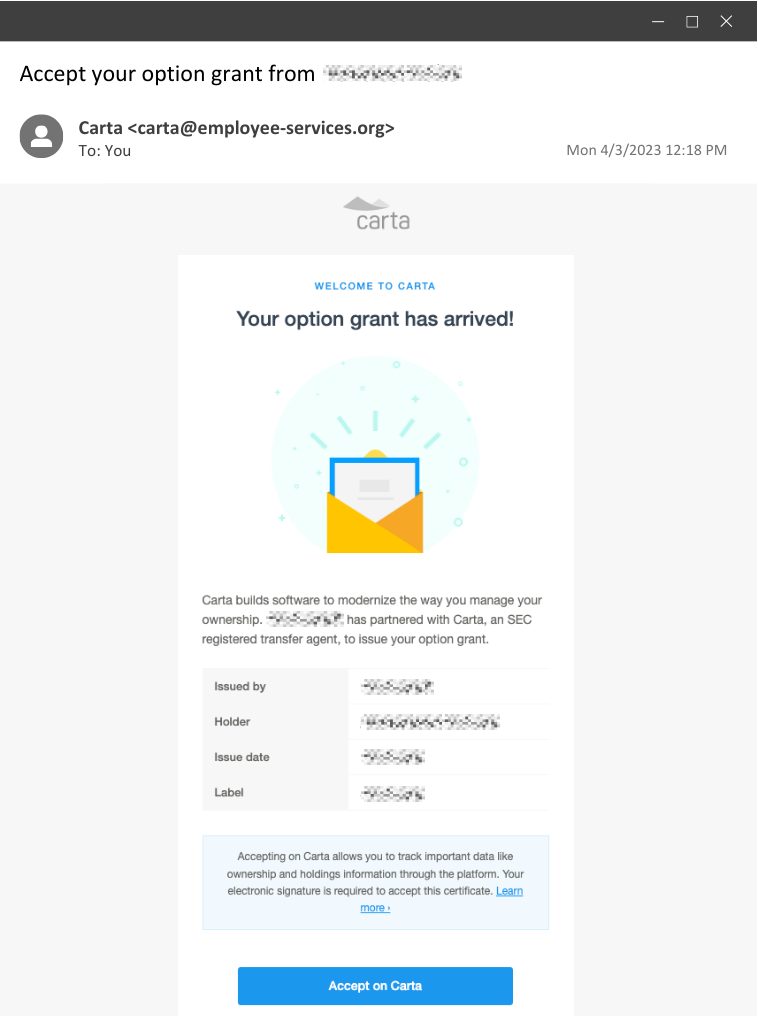
En realidad, esta es una simulación de phishing real que enviamos como parte del security awareness training interno de Huntress. Y a decir verdad, esta ha sido, por mucho, la más efectiva. 😈
Cómo funciona:
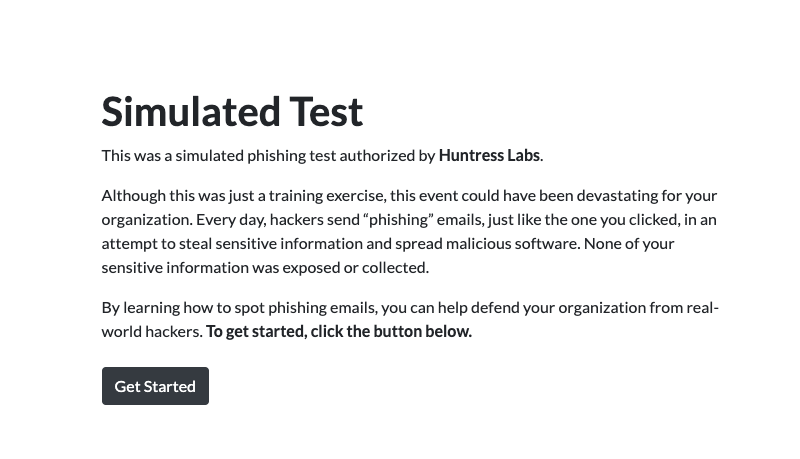
- Si un actor de amenazas estuviera detrás de esto, normalmente el objetivo sería robar credenciales de usuario o descargar un payload malicioso una vez que se hace clic en el botón. Pero como esta era una prueba de phishing simulada como parte del security awareness training, al usuario se le llevaría a un sitio web inofensivo donde aparecería este mensaje… y, con suerte, aprendería de su error.
Tácticas de ingeniería social utilizadas:
- La confianza y el momento oportuno son los factores determinantes aquí. Se abusa de la confianza al hacerse pasar por una organización que los empleados conocen, y el momento también es un factor, ya que estos correos suelen enviarse después de que se otorgan opciones sobre acciones reales a los empleados.
Cómo identificar un correo de phishing
Ahora que entiendes cómo funcionan los correos de phishing y cómo pueden verse, el siguiente paso es saber cómo identificar las señales de alerta comunes para protegerte. Aquí tienes algunos indicadores clave a los que debes prestar atención:
- Revisa al remitente. Verifica la dirección de correo y el nombre del remitente. Ten cuidado si no coincide con el dominio oficial de la organización o si hay errores de tipeo o caracteres especiales en esos campos.
- Cuidado con la urgencia. Si el correo crea una sensación de urgencia, especialmente respecto a información sensible o una acción inmediata, podría tratarse de un intento de phishing.
- No hagas clic en enlaces sospechosos. Pasa el cursor sobre los enlaces para ver la URL real antes de hacer clic. También puedes usar herramientas como Domain Dossier para saber más sobre nombres de dominio y direcciones IP, ICANN para ver a nombre de quién están registrados los dominios, y urlscan.io para mostrar una captura de pantalla de la página a la que llegarías si siguieras un enlace.
- Verifica dos veces las solicitudes de información personal. Ten cuidado si un correo solicita información sensible por esa vía. Verifica siempre a través de canales oficiales.
- Busca errores de ortografía y gramática. Los errores de tipeo, la redacción extraña y los errores gramaticales suelen ser señales delatoras de un intento de phishing.
Huntress Managed SAT
Simulación de smishing
El phishing no solo ocurre por correo electrónico. Descubre cómo Huntress SAT entrena a los empleados para detectar también ataques basados en SMS, con una vista previa gratuita de simulación.

El conocimiento es poder
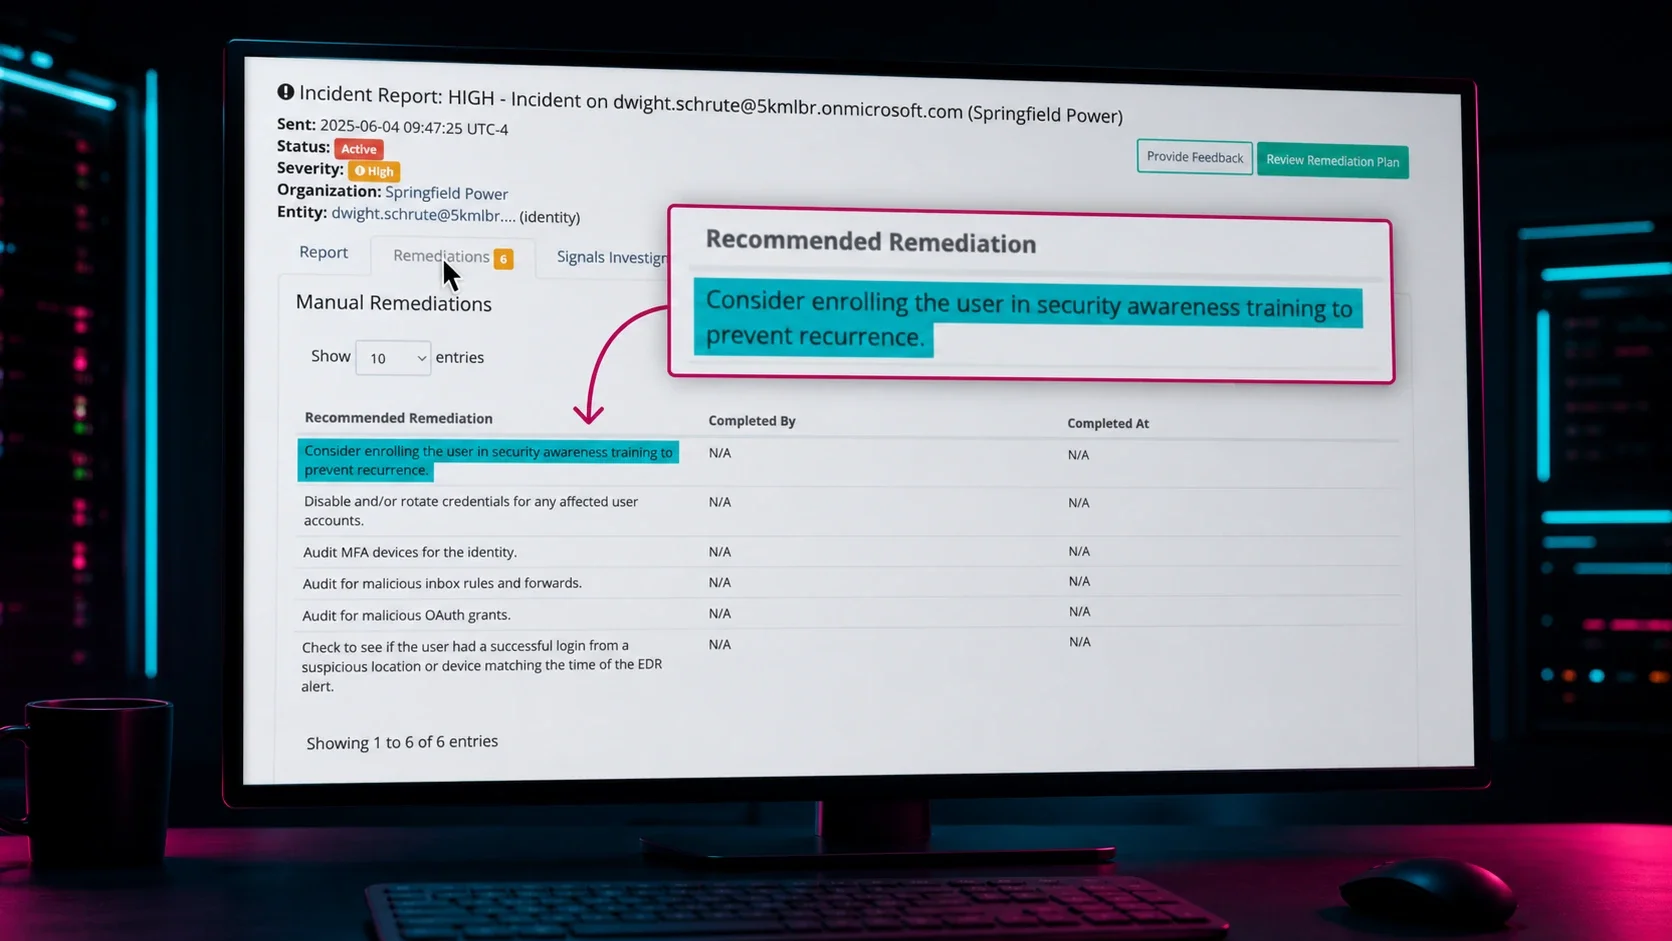
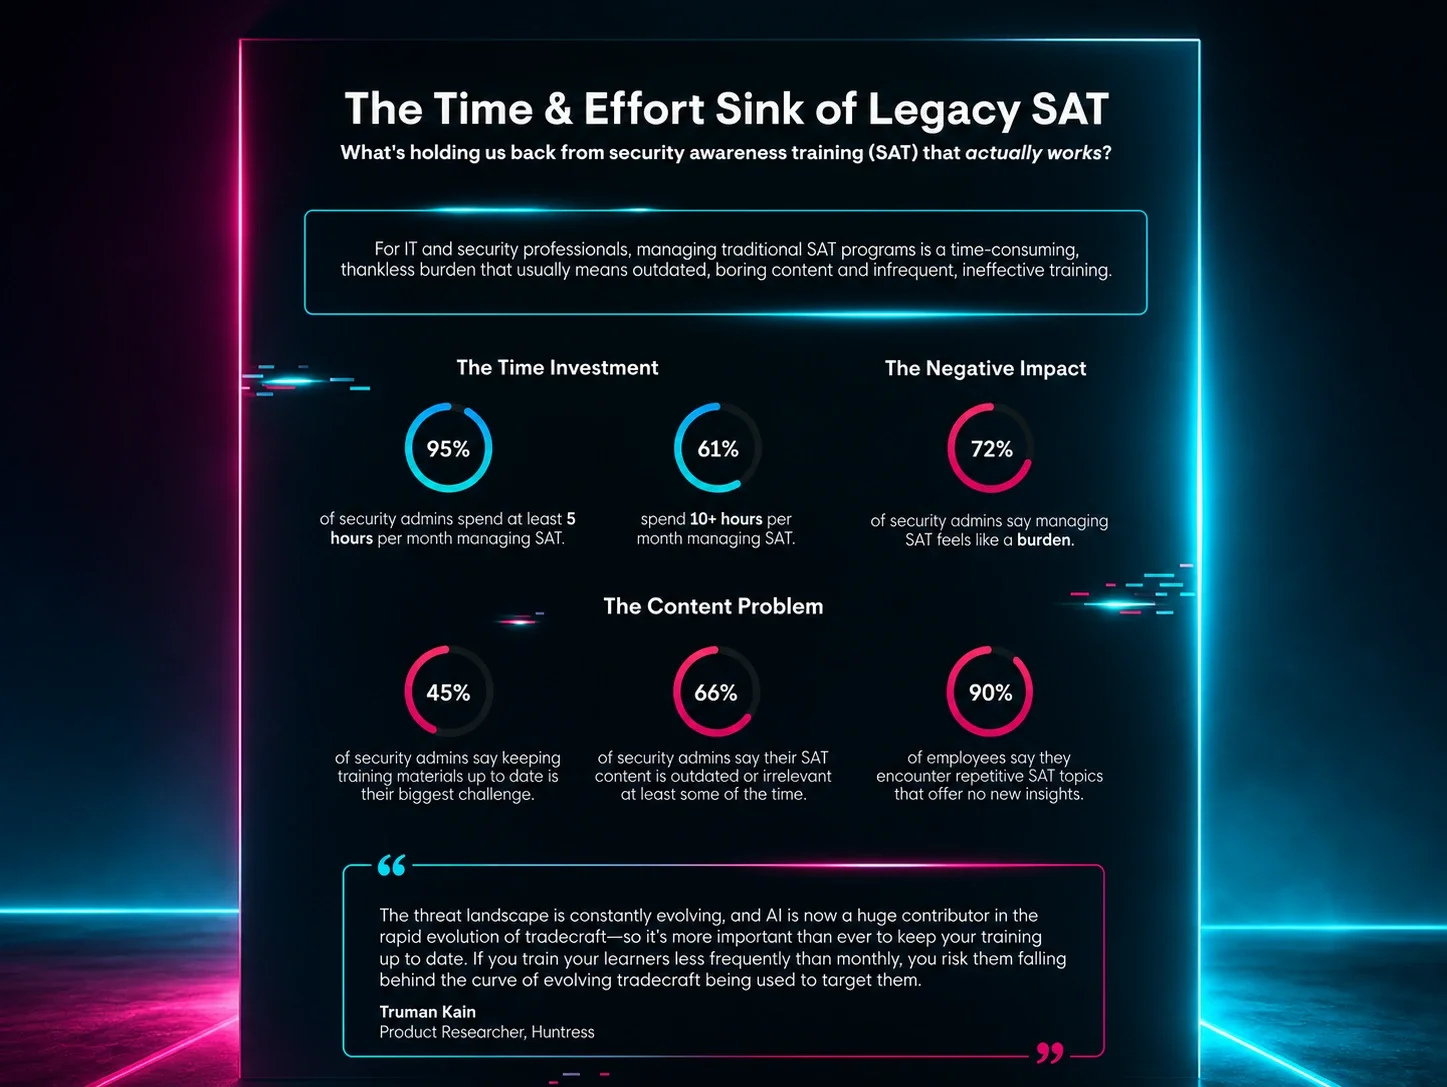
Aunque el phishing es un método de ataque común, los trucos y tácticas que usan los actores de amenazas siempre están mejorando, lo que significa que los usuarios no siempre reconocerán las señales de alerta comunes. Ahí es donde entra el security awareness training.
El security awareness training ya no es algo "según se necesite" o "bueno tenerlo"; es una necesidad. Una capacitación regular y constante asegura que los usuarios se mantengan a la vanguardia de las tácticas que emplean los cibercriminales, manteniendo defensas afiladas e información segura.
En un mundo donde los correos de phishing seguirán siendo un arma favorita de los actores de amenazas, tu mejor defensa es el conocimiento. Haz un hábito de educarte, comparte este conocimiento con quienes te rodean, y conviértete en una línea de defensa invaluable contra los astutos hackers de hoy.
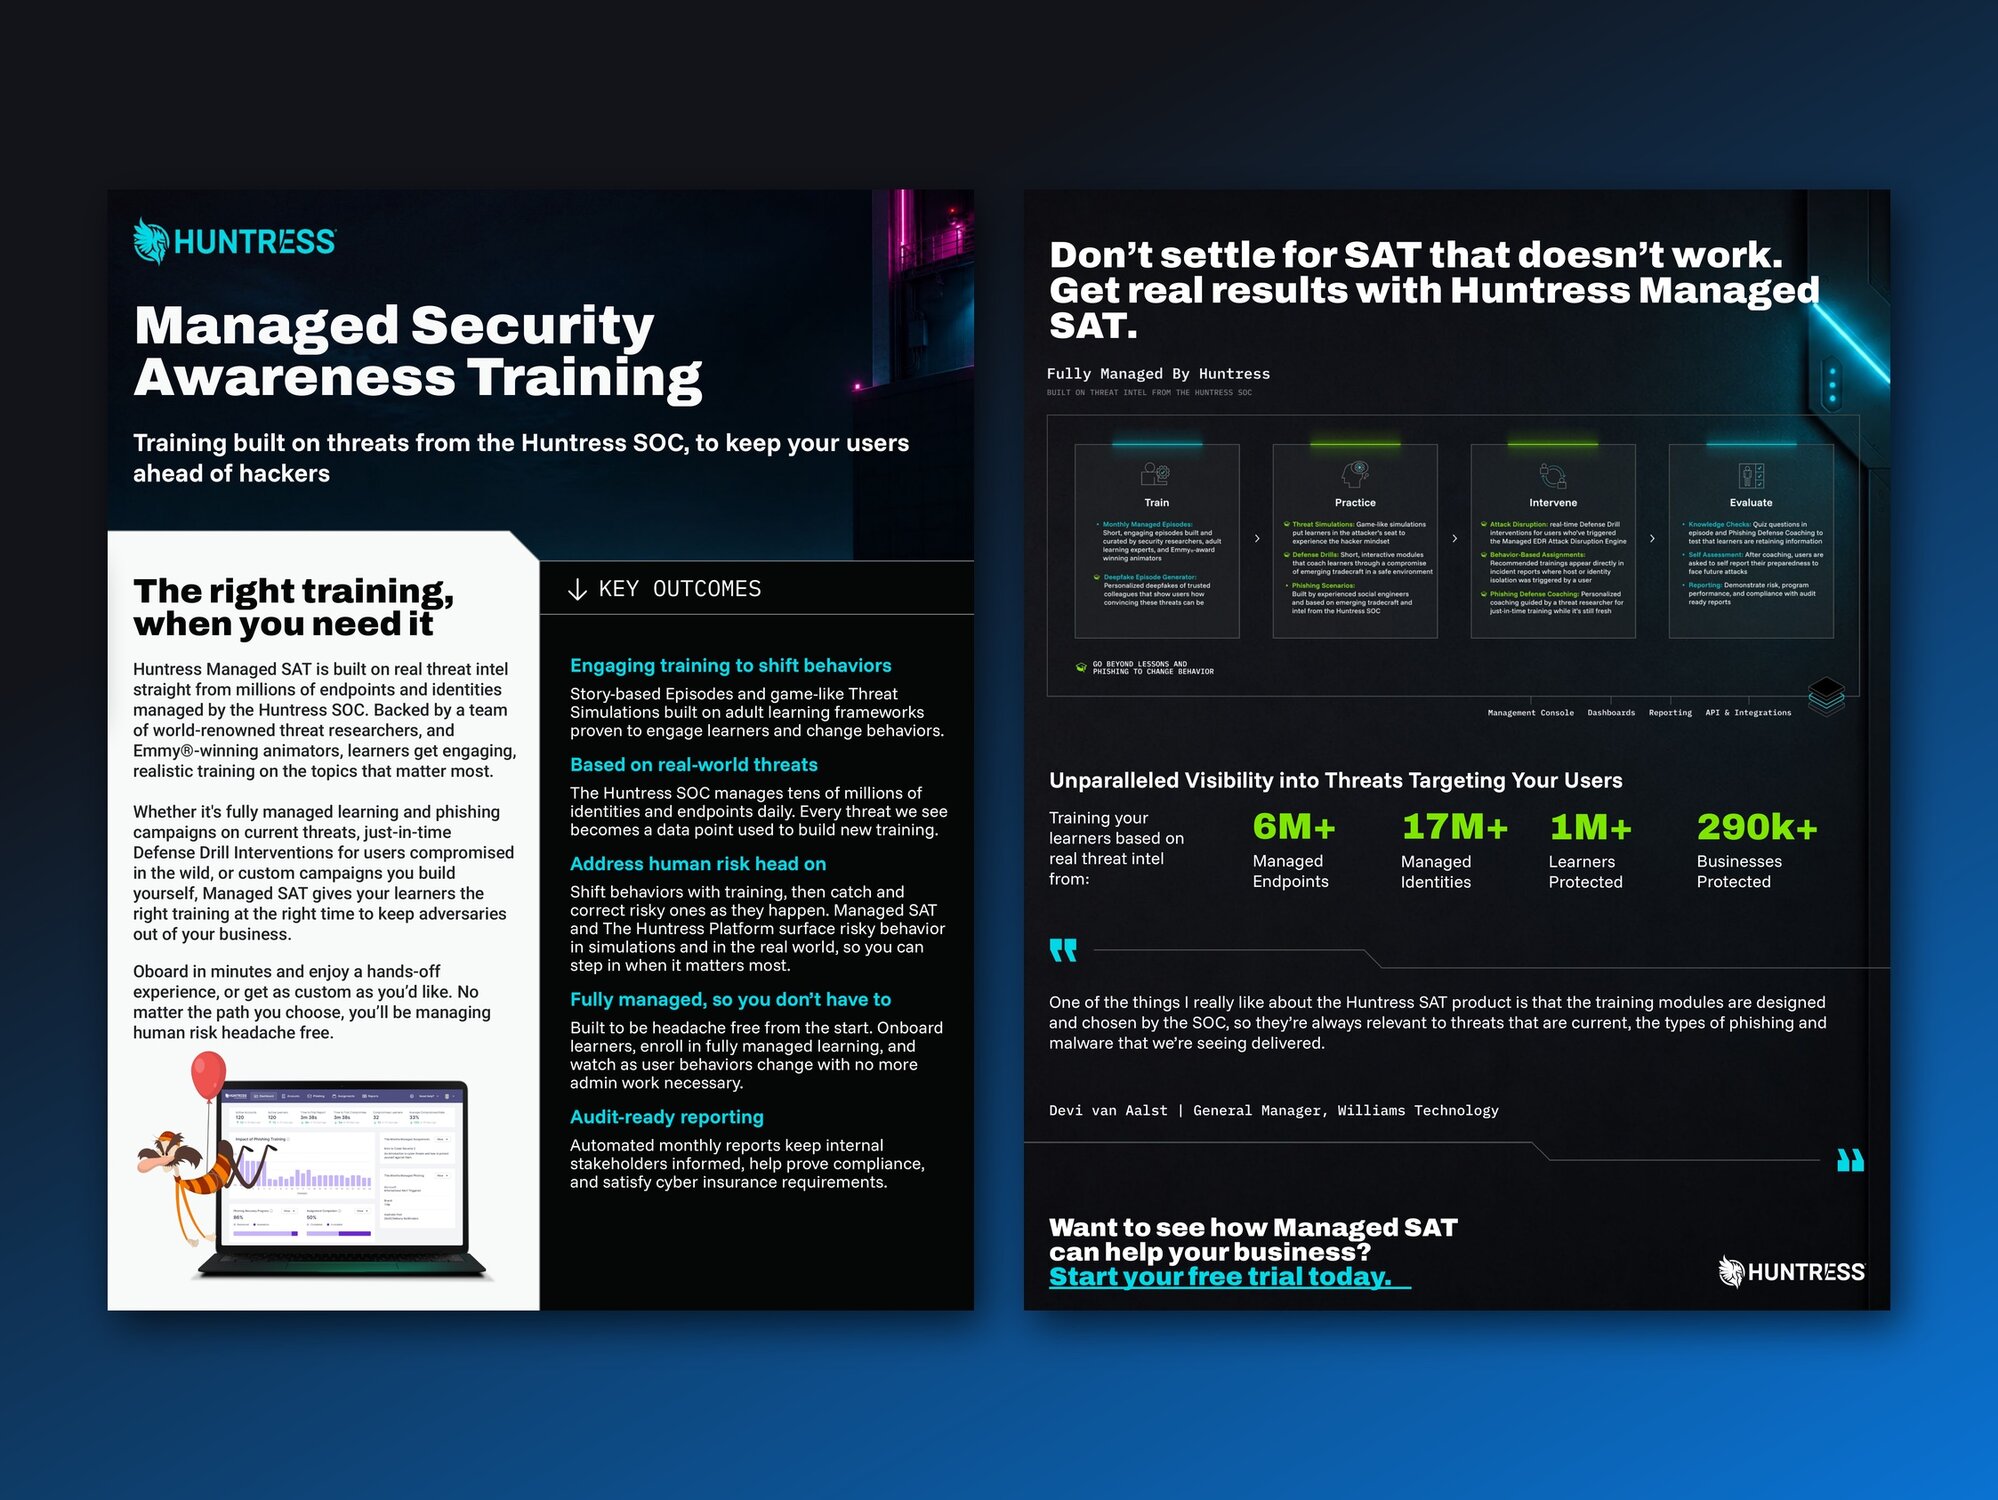
¿Buscas una solución de security awareness training que sea divertida y efectiva? Conoce Huntress Security Awareness Training!