

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Las técnicas de ClickFix están evolucionando. Huntress desglosa cuatro cadenas de ataque: movimiento lateral, cargas útiles ocultas en PNG, RATs de Node.js y siembra de caché.
Huntress examina 3 kits de phishing que les dan a los atacantes principiantes todo lo que necesitan para robar tokens de autenticación. Mira cómo lucen los ataques desde adentro.
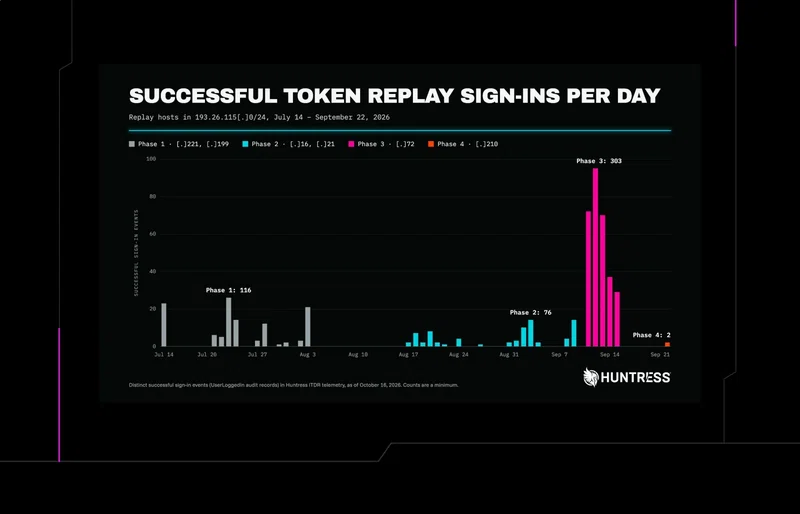
Huntress monitoreó una campaña de Microsoft 365 de 10 semanas que combinó retransmisiones AiTM con reutilización de token de autenticación, dispositivos Entra fraudulentos, manipulación de MFA y reglas ocultas de bandeja de entrada.
Huntress SOC encontró a un actor de amenazas que explotaba una falla de carga de archivos en un sistema de gestión de recreación para vulnerar 3 servidores municipales y robar datos de pago.
Un solo DM de X se dividió en dos cadenas de malware: el ladrón de información AMOS en Mac y NetSupport Manager en Windows. Mira el análisis del analista del Huntress SOC.
Analistas del Huntress SOC hacen ingeniería inversa de MacSync Stealer, un infostealer de macOS que se propaga a través de páginas falsas de descarga de Claude Code. Mira el análisis completo.

