

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Los atacantes convirtieron la plataforma cloud gratuita de Railway.com en una máquina de robo de tokens de Microsoft 365, afectando a más de 268 organizaciones y más de 100 MSP. Aquí tienes el desglose completo de la infraestructura.
Un actor de amenazas explotó SolarWinds Web Help Desk y luego realizó el triaje de víctimas desde una prueba gratuita de Elastic Cloud SIEM. La infraestructura que dejó atrás nos lo contó todo.
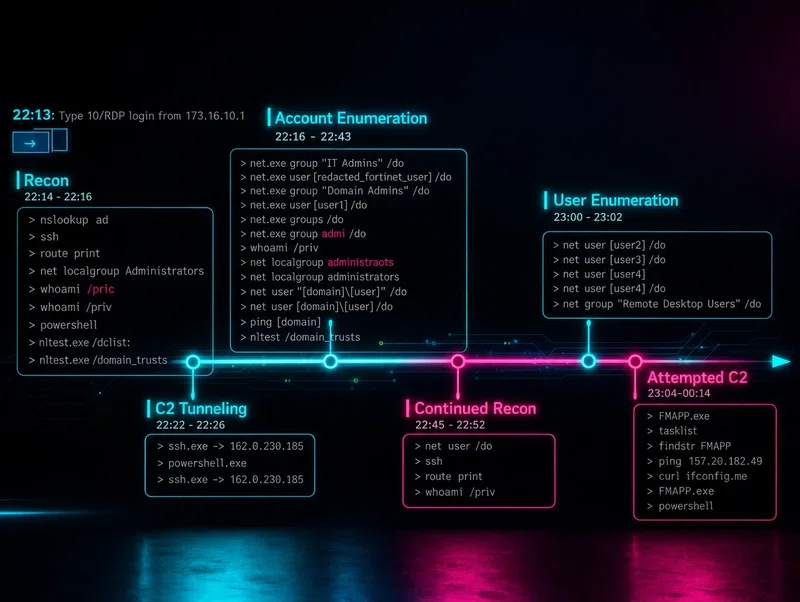
Huntress rastreó una intrusión completa de un APT vinculado a Irán, desde el acceso inicial por RDP hasta el DLL side-loading y las comunicaciones de C2. Esta es la cadena de ataque completa de MuddyWater, paso a paso.
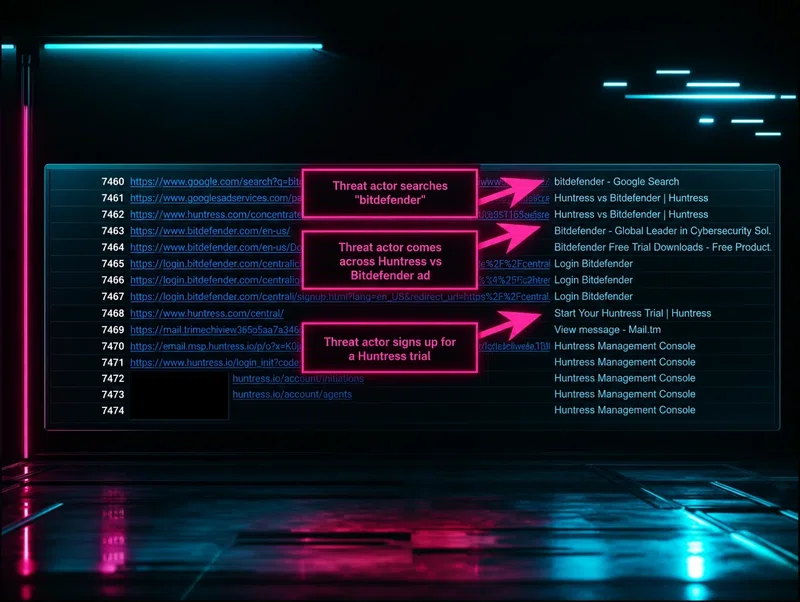
El error de un atacante le dio a Huntress una visión inusualmente clara de cómo opera día a día una operación cibercriminal real. Aquí está la investigación completa, incluida la cronología que no querían que viéramos.
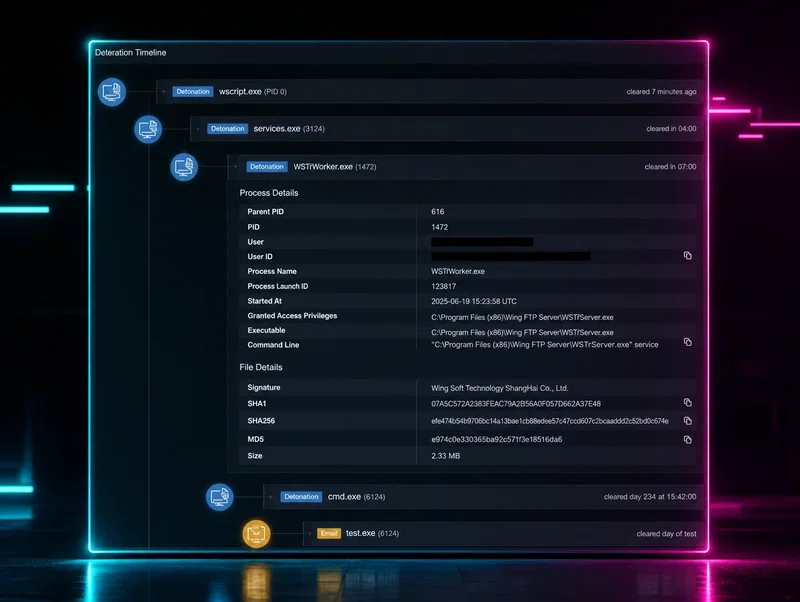
Huntress observó explotación activa de CVE-2025-47812 en Wing FTP Server, una falla de inyección de bytes nulos y Lua que lleva a ejecución remota de código con privilegios de root. Si lo estás usando, actualízalo ahora.
Se publicó una prueba de concepto para la vulnerabilidad de Samsung MagicINFO 9 Server y la explotación llegó rápido. Huntress observó actividad limitada en el mundo real y documenta lo que hicieron los atacantes después.

