

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Actores maliciosos abusan de Faronics Deploy en campañas de phishing para ejecutar PowerShell, implementar ScreenConnect y evadir la detección usando herramientas confiables.
Los atacantes no solo abusan de una herramienta de RMM: las encadenan para lograr una persistencia por capas difícil de detectar y aún más difícil de eliminar. Todos los niveles de actor de amenazas hacen esto ahora.
Huntress observó a actores de amenazas explotando una vulnerabilidad de ejecución remota de código en Microsoft WSUS en cuatro clientes a los pocos días de su divulgación. Esta es la cronología, las TTPs y por qué necesitas aplicar el parche ahora.
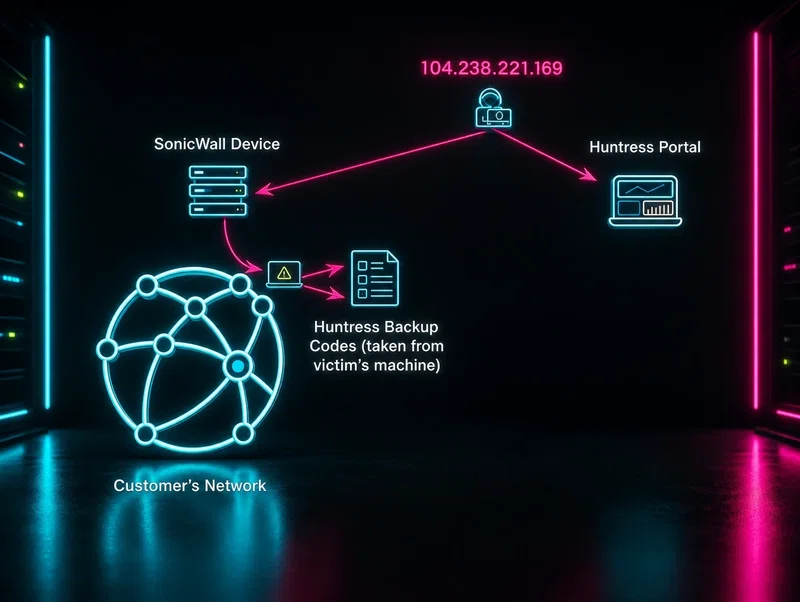
Un actor de amenazas ingresó a través de SonicWall y luego encontró un archivo de contraseñas en texto plano en el escritorio de alguien. Esta publicación complementaria al aviso de SonicWall es una advertencia en una sola captura de pantalla.
Una gran ola de malware de PowerShell llegó un viernes por la tarde y los analistas de Huntress se pusieron manos a la obra de inmediato. Lo que encontraron fue una cadena de infección de Warzone RAT que puso a prueba sus detectores en tiempo real.

