Detén el movimiento lateral antes de que los atacantes golpeen

Alerta de Huntress EDR por un token de autenticación de administrador de dominio falsificado junto a la respuesta automatizada del SOC que deshabilita la cuenta con privilegios escalados

Los atacantes no se detienen tras comprometer el primer endpoint. Huntress detecta la escalada de privilegios y el movimiento lateral antes de que pequeños puntos de entrada se conviertan en brechas a gran escala.

Más de 285 mil negocios protegidos contra el ransomware por Huntress

De la escalada de privilegios
al movimiento lateral,
detenlo

Los atacantes no se detienen después de obtener acceso inicial. Su siguiente movimiento es ampliarlo.

Roban credenciales adicionales, escalan privilegios, se mueven entre sistemas y buscan silenciosamente infraestructura crítica como controladores de dominio, copias de seguridad y datos sensibles. Cada paso exitoso les da más control y hace que el ataque final sea mucho más dañino.

Huntress ayuda a romper esa cadena. Al combinar la Huntress Agentic Security Platform con nuestro SOC 24/7, detectamos el comportamiento de los atacantes en identidades y endpoints, investigamos actividad sospechosa en tiempo real y detenemos a los atacantes antes de que compromisos aislados se conviertan en incidentes a nivel de toda la organización.

Cadena de ataque de escalada de privilegios
Huntress platform
Indicadores de compromiso de la campaña de credential stuffing de SonicWall

Rompe la cadena de ataque antes de que empiece el ransomware

El ransomware no es donde comienzan los ataques, es donde los defensores finalmente los notan.

Los atacantes modernos pasan horas o incluso días escalando privilegios, abusando de herramientas administrativas legítimas, moviéndose lateralmente por las redes y posicionándose para lograr el máximo impacto antes de que ocurra el cifrado.

Ahí es exactamente donde se enfoca Huntress.

Nuestra plataforma busca continuamente los comportamientos que preceden al ransomware, mientras nuestro SOC inpulsado por IA, disponible 24/7, investiga y responde en minutos para detener a los atacantes antes de que lleguen a los controladores de dominio, las copias de seguridad o los sistemas críticos del negocio.

Ayudamos a detectar:

  • Intentos de escalada de privilegios

  • Robo de credenciales

  • Movimiento lateral

  • Actividad de Living-off-the-Land (LoTL)

  • Comportamiento administrativo sospechoso

  • Tácticas tempranas de ransomware

Huntress platform
Script de PowerShell para reconocimiento de Active Directory, señalado como ingeniería de prompts asistida por IA

Entraron. Los detenemos antes de que avancen más.

Mantener a los atacantes afuera es solo la mitad de la batalla.

Huntress asume que los atacantes decididos eventualmente lograrán un punto de entrada inicial, y se enfoca en evitar que conviertan una identidad o un endpoint comprometido en control total de tu entorno.

Nuestro SOC inpulsado por IA disponible 24/7 investiga continuamente comportamientos sospechosos en identidades y endpoints, valida amenazas reales y contiene rápidamente a los atacantes antes de que puedan ampliar su acceso.

Ya sea que estén robando credenciales de administrador, abusando de PowerShell, moviéndose a través de Remote Desktop o intentando comprometer Active Directory, Huntress ayuda a detener el ataque antes de que se convierta en un incidente que acabe con el negocio.

HISTORIAS DE LA VIDA REAL
Corta la escalada de privilegios antes de que empiece

Next Perimeter sabe que los atacantes pasan rápidamente de obtener acceso a buscar oportunidades para escalar privilegios, moverse lateralmente y ampliar su control en todo el entorno.

Cuando un cliente fue víctima de un ataque de phishing mediante código de dispositivo, Huntress detectó la actividad sospechosa de OAuth en cuestión de segundos, revocó las sesiones del atacante y bloqueó la cuenta comprometida antes de que el atacante pudiera establecer persistencia o usar la identidad comprometida para avanzar más dentro del entorno. Con visibilidad inmediata del ataque y una respuesta rápida del Huntress SOC, Next Perimeter detuvo el ataque antes de que pudiera avanzar hacia la escalada de privilegios, el movimiento lateral o un compromiso mayor.
Protección de primer nivel que puedes demostrar

24/7

Cobertura global de analistas de amenazas

Liderado por un equipo de analistas de amenazas de élite, reconocidos en la industria y que lo han visto todo, nuestro SOC inpulsado por IA trabaja las 24 horas del día, los 7 días de la semana, para detener la escalada de privilegios y el movimiento lateral antes de que los atacantes puedan ampliar su punto de apoyo.

83 mil

Reportes de incidentes de alta/crítica gravedad enviados en los últimos 12 meses

La fatiga por alertas es real, pero no deberías tener que lidiar con ella. Nuestro SOC 24/7 investiga las amenazas de identidad, valida lo que es real y gestiona la respuesta en tu nombre. En lugar de perseguir alertas urgentes, tu equipo puede mantenerse enfocado en el trabajo estratégico que impulsa el negocio.

más de 285 mil

Organizaciones protegidas por Huntress

Vemos millones de ataques cada año. Y cada uno nos hace más inteligentes. Estos conocimientos hacen evolucionar constantemente nuestra tecnología, capacitación y enfoque para acabar con los hackers. El resultado es una mayor eficiencia para tu equipo y una mejor protección para tu negocio.

Conoce la Huntress Security Platform

La plataforma de seguridad de Huntress está construida, es propiedad y está operada enteramente por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.

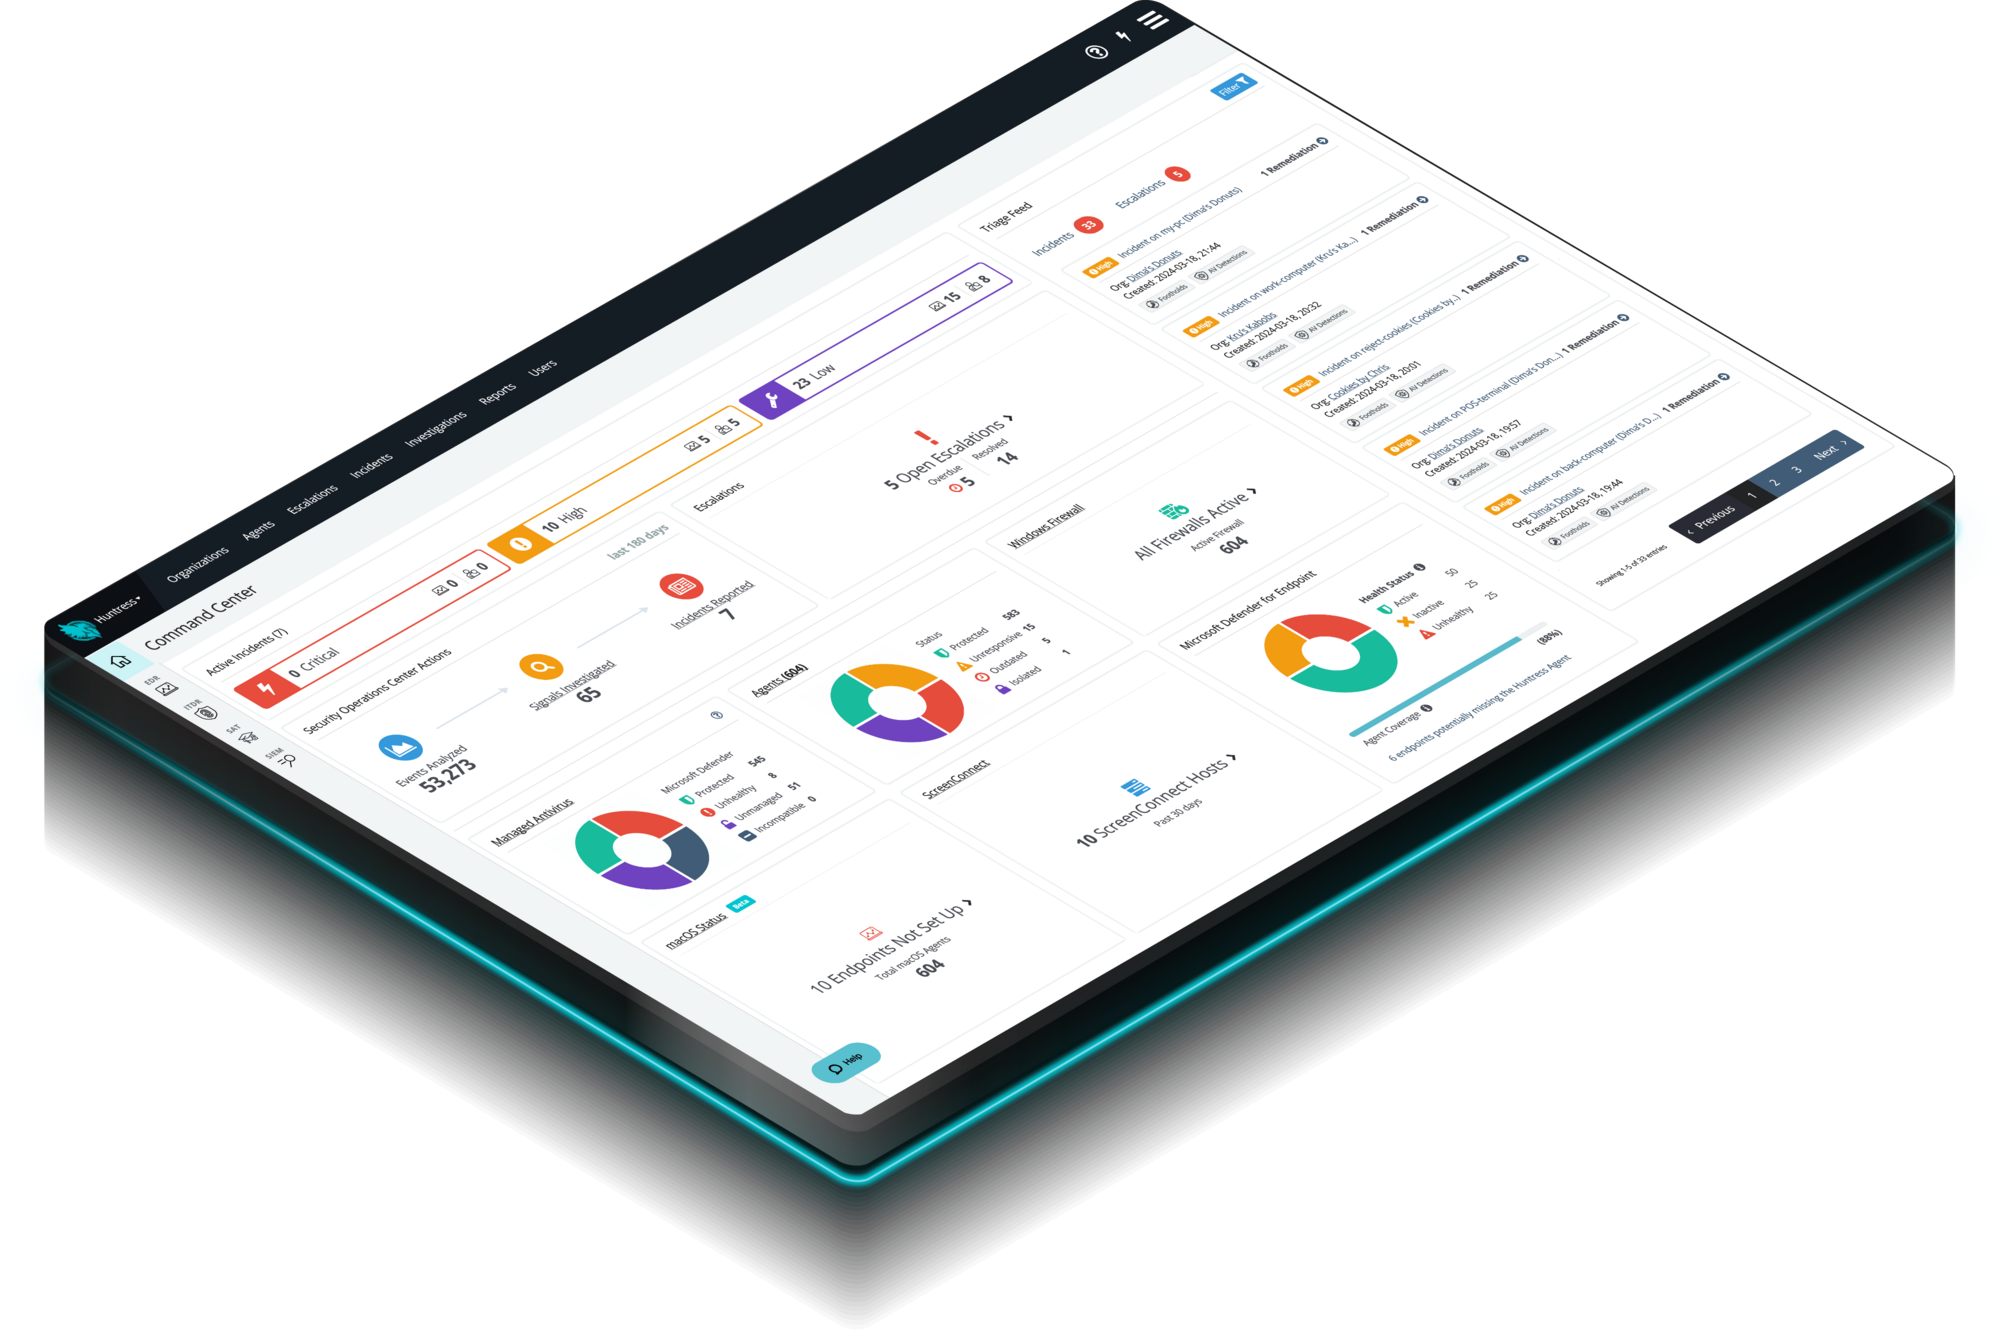
Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

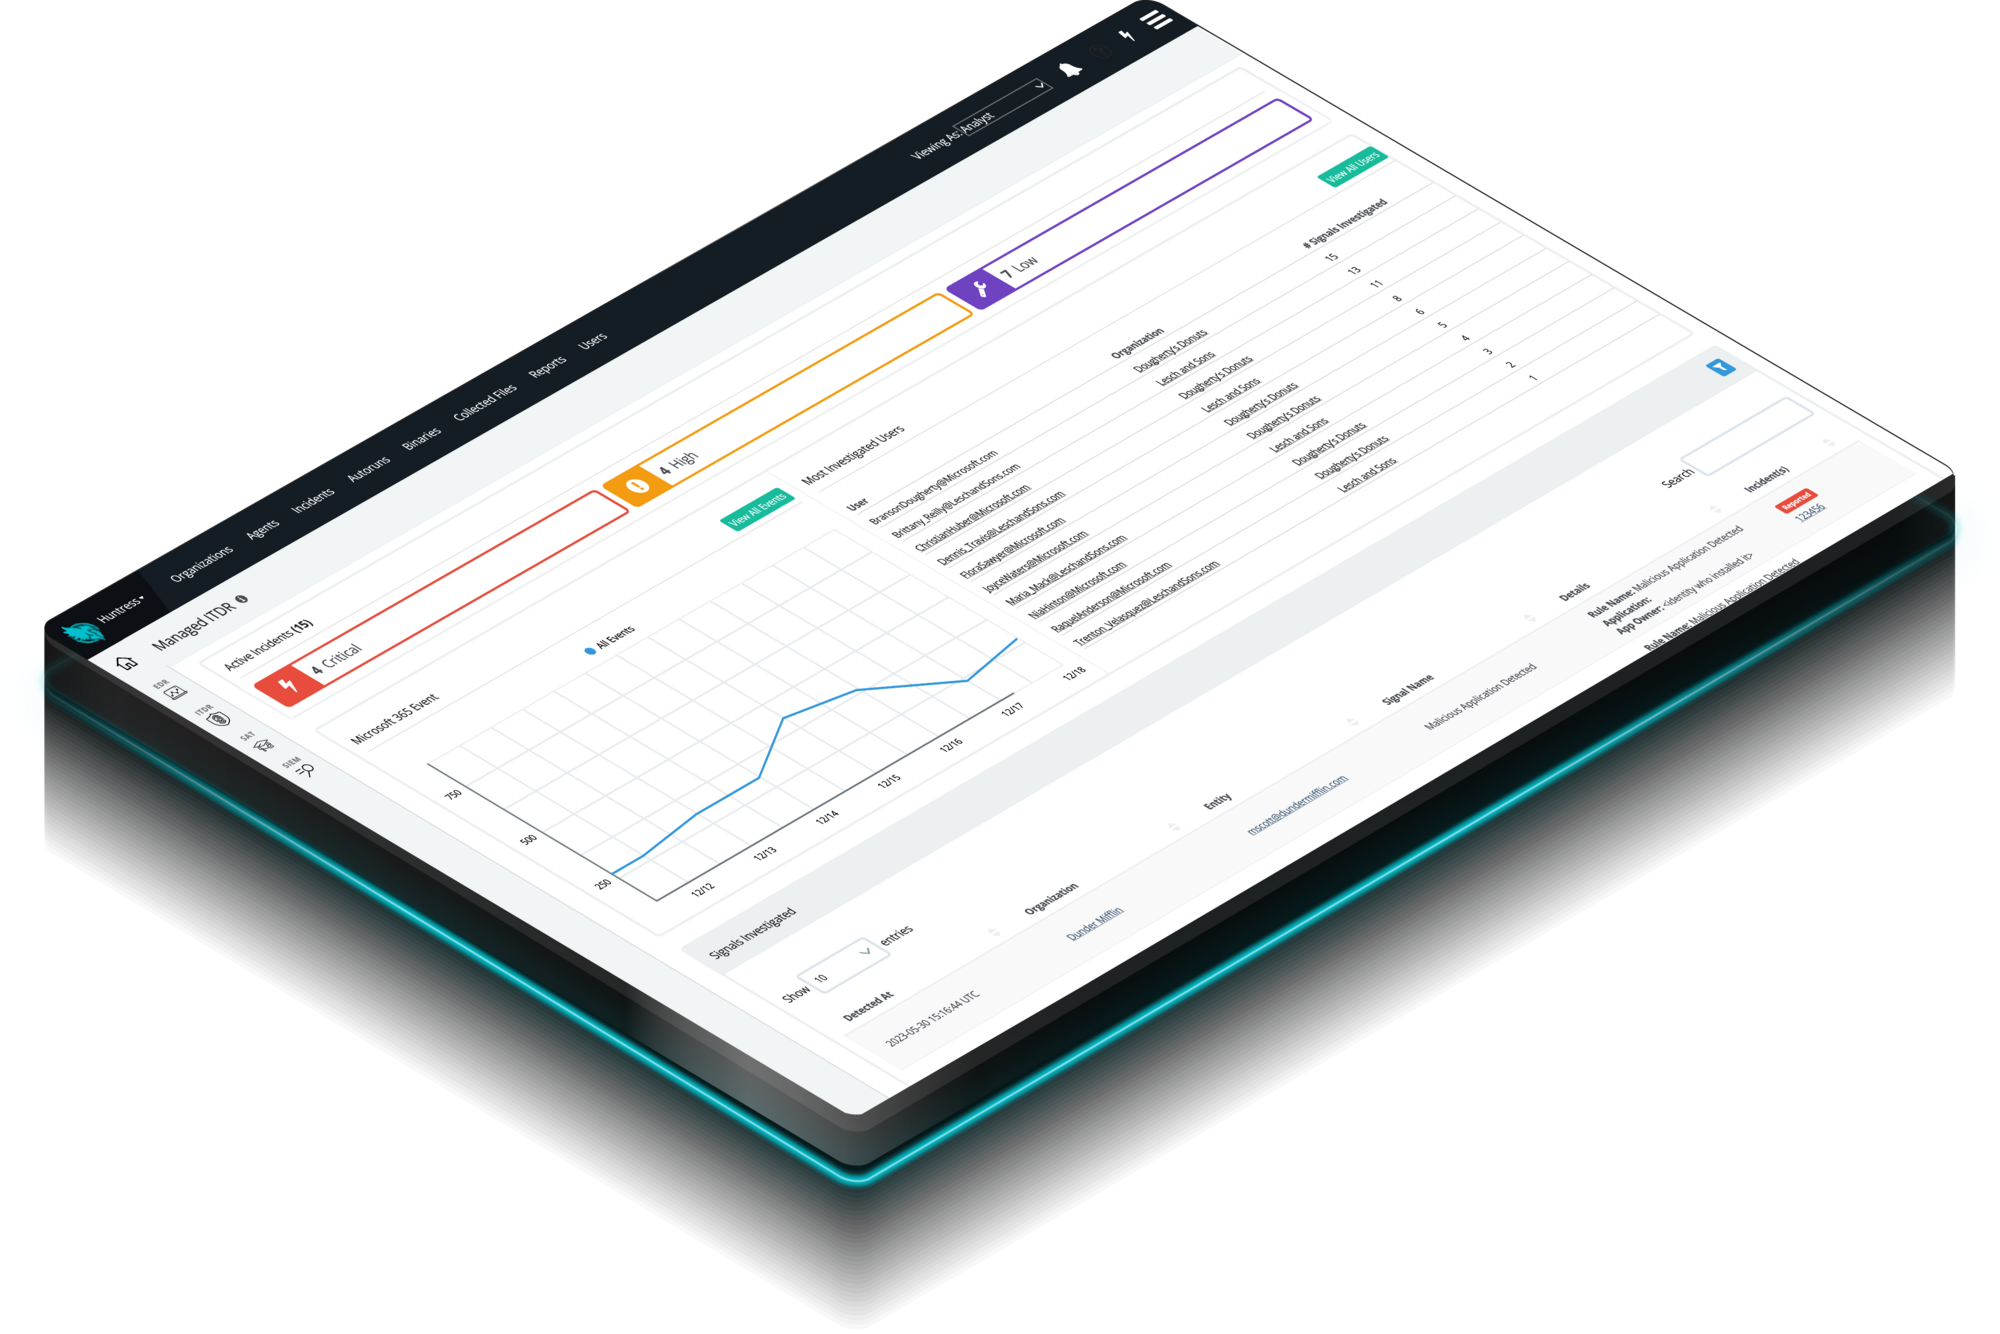
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • Más de 17 millones de identidades protegidas

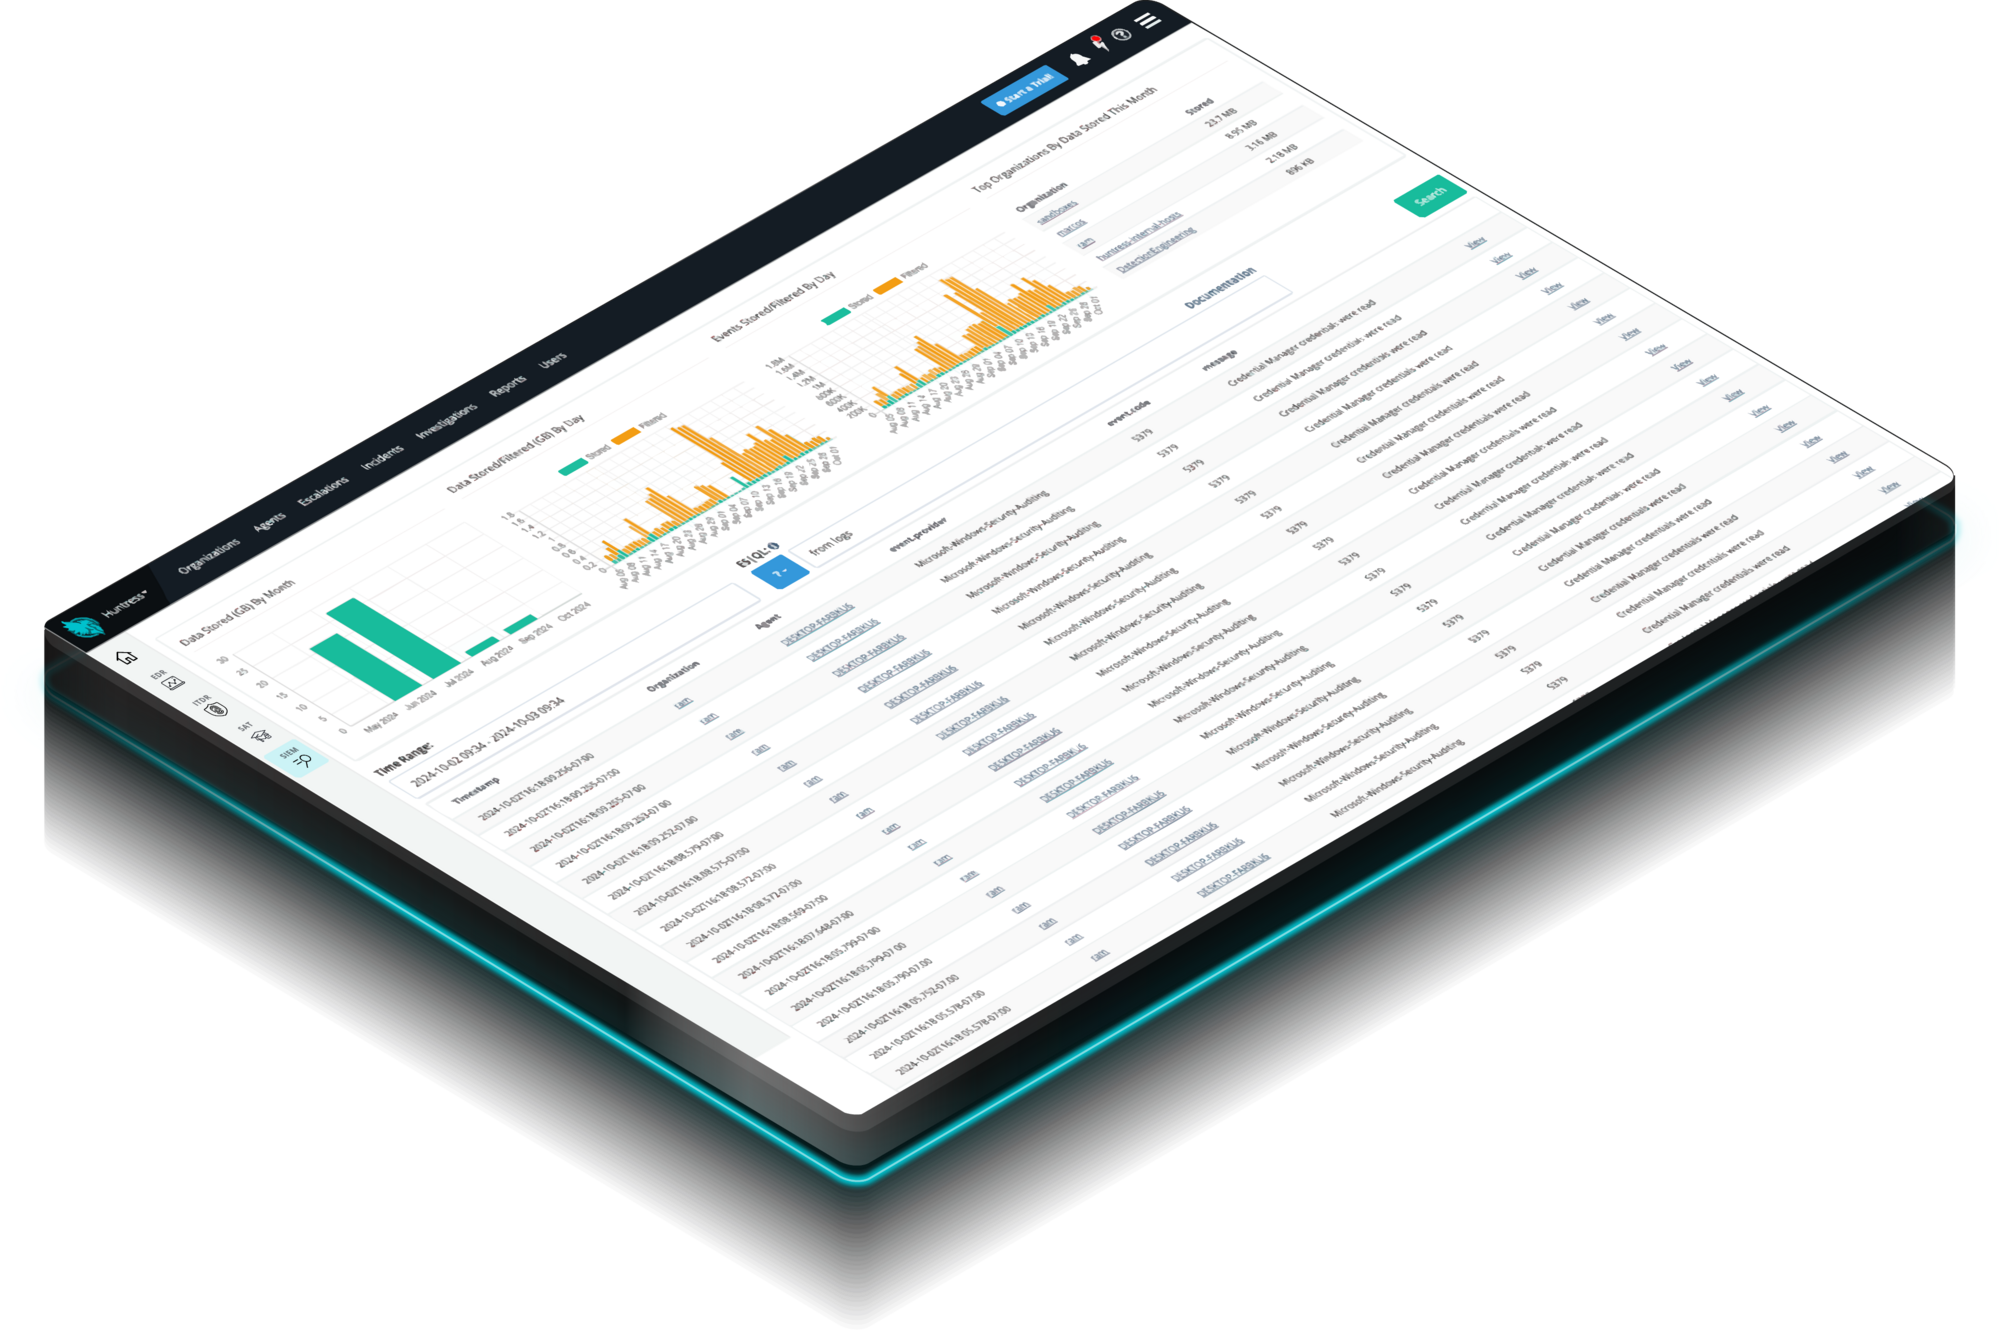
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

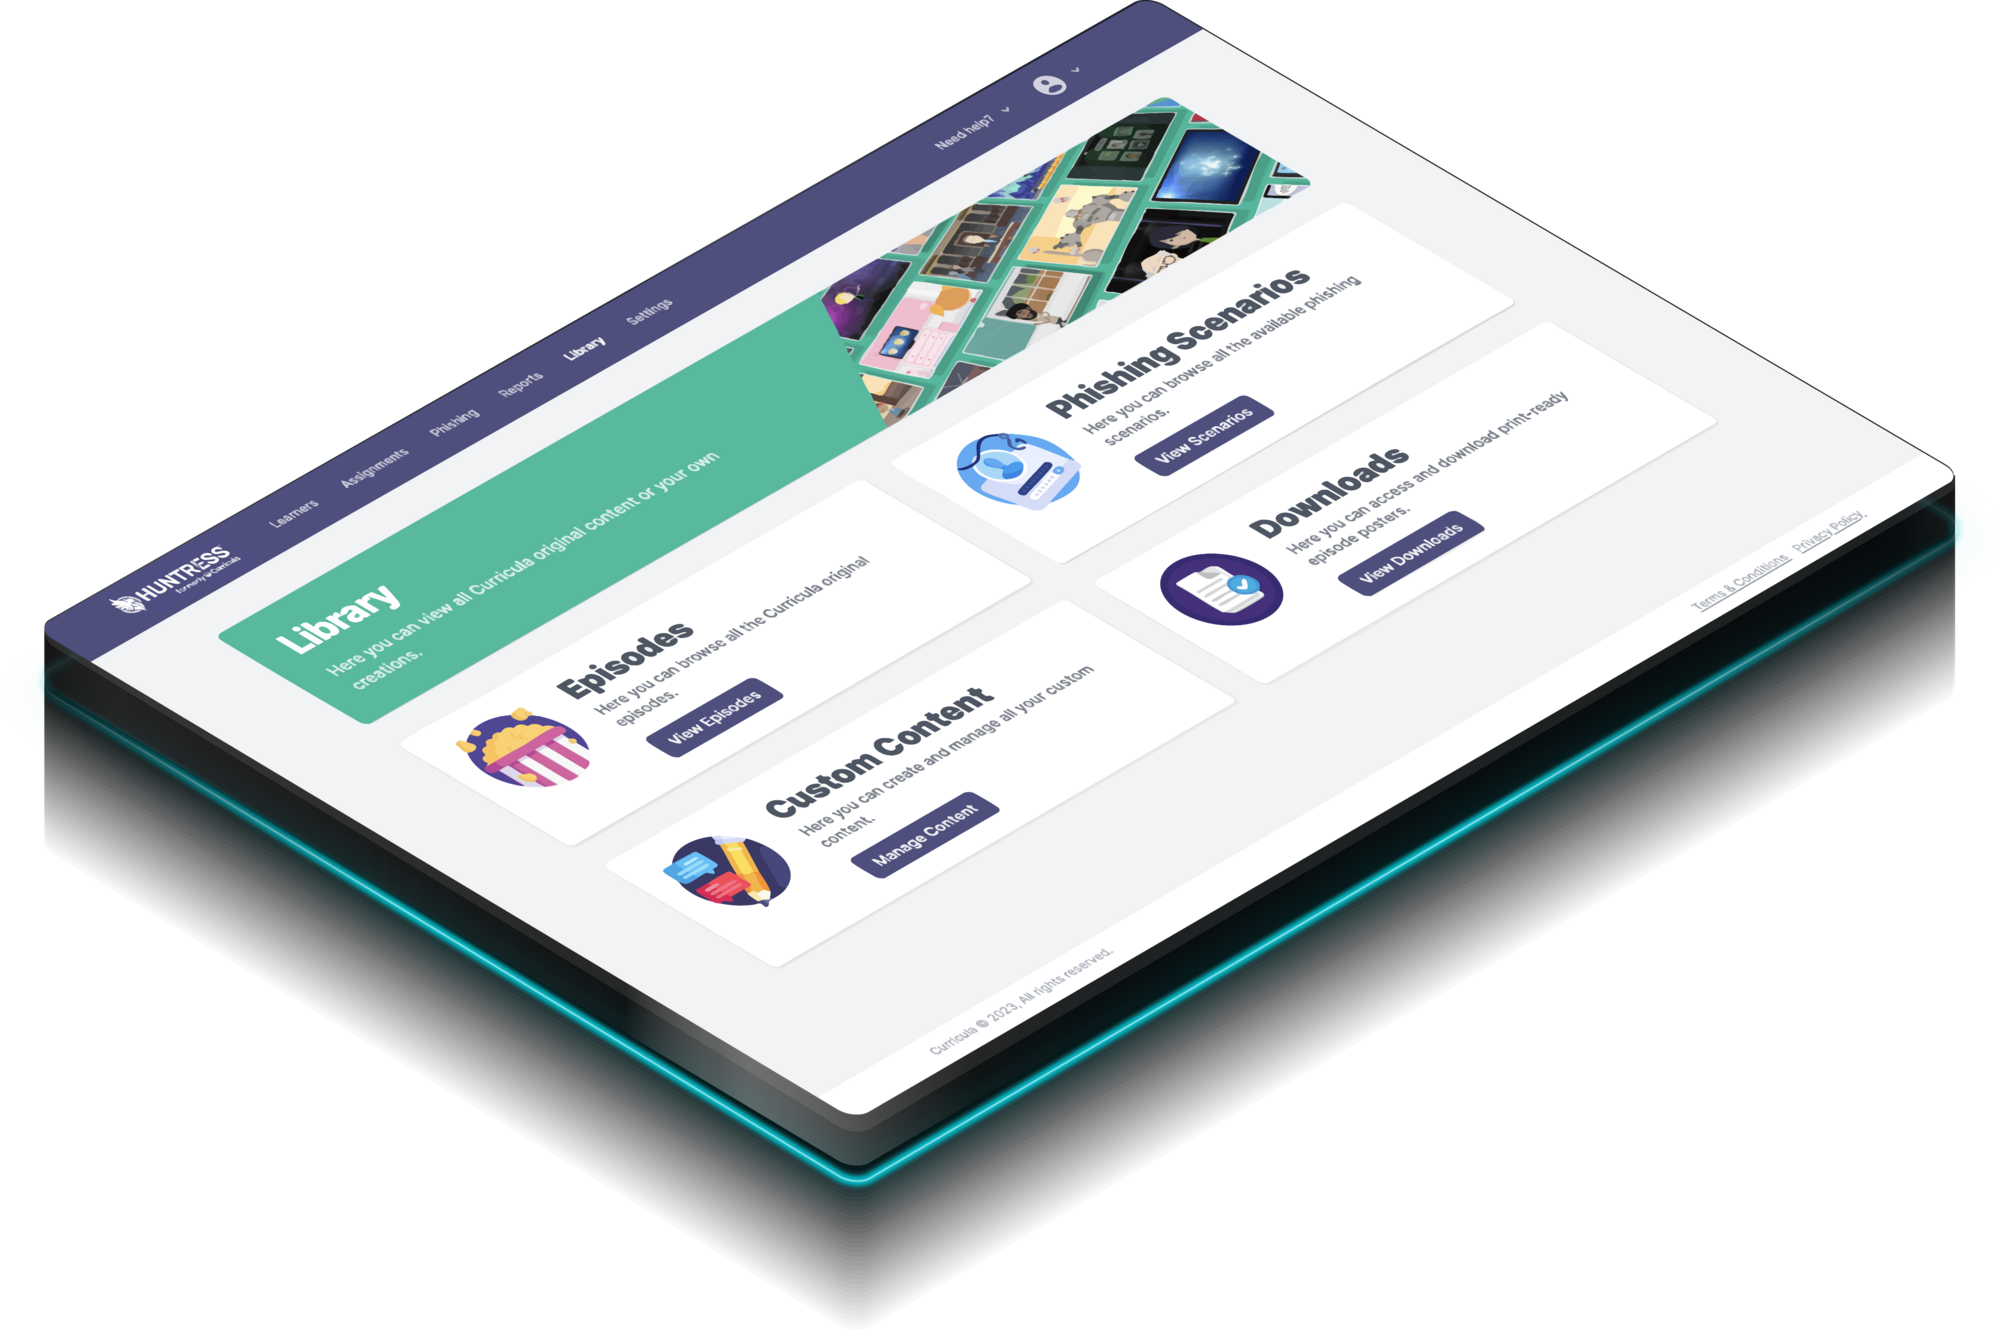
Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

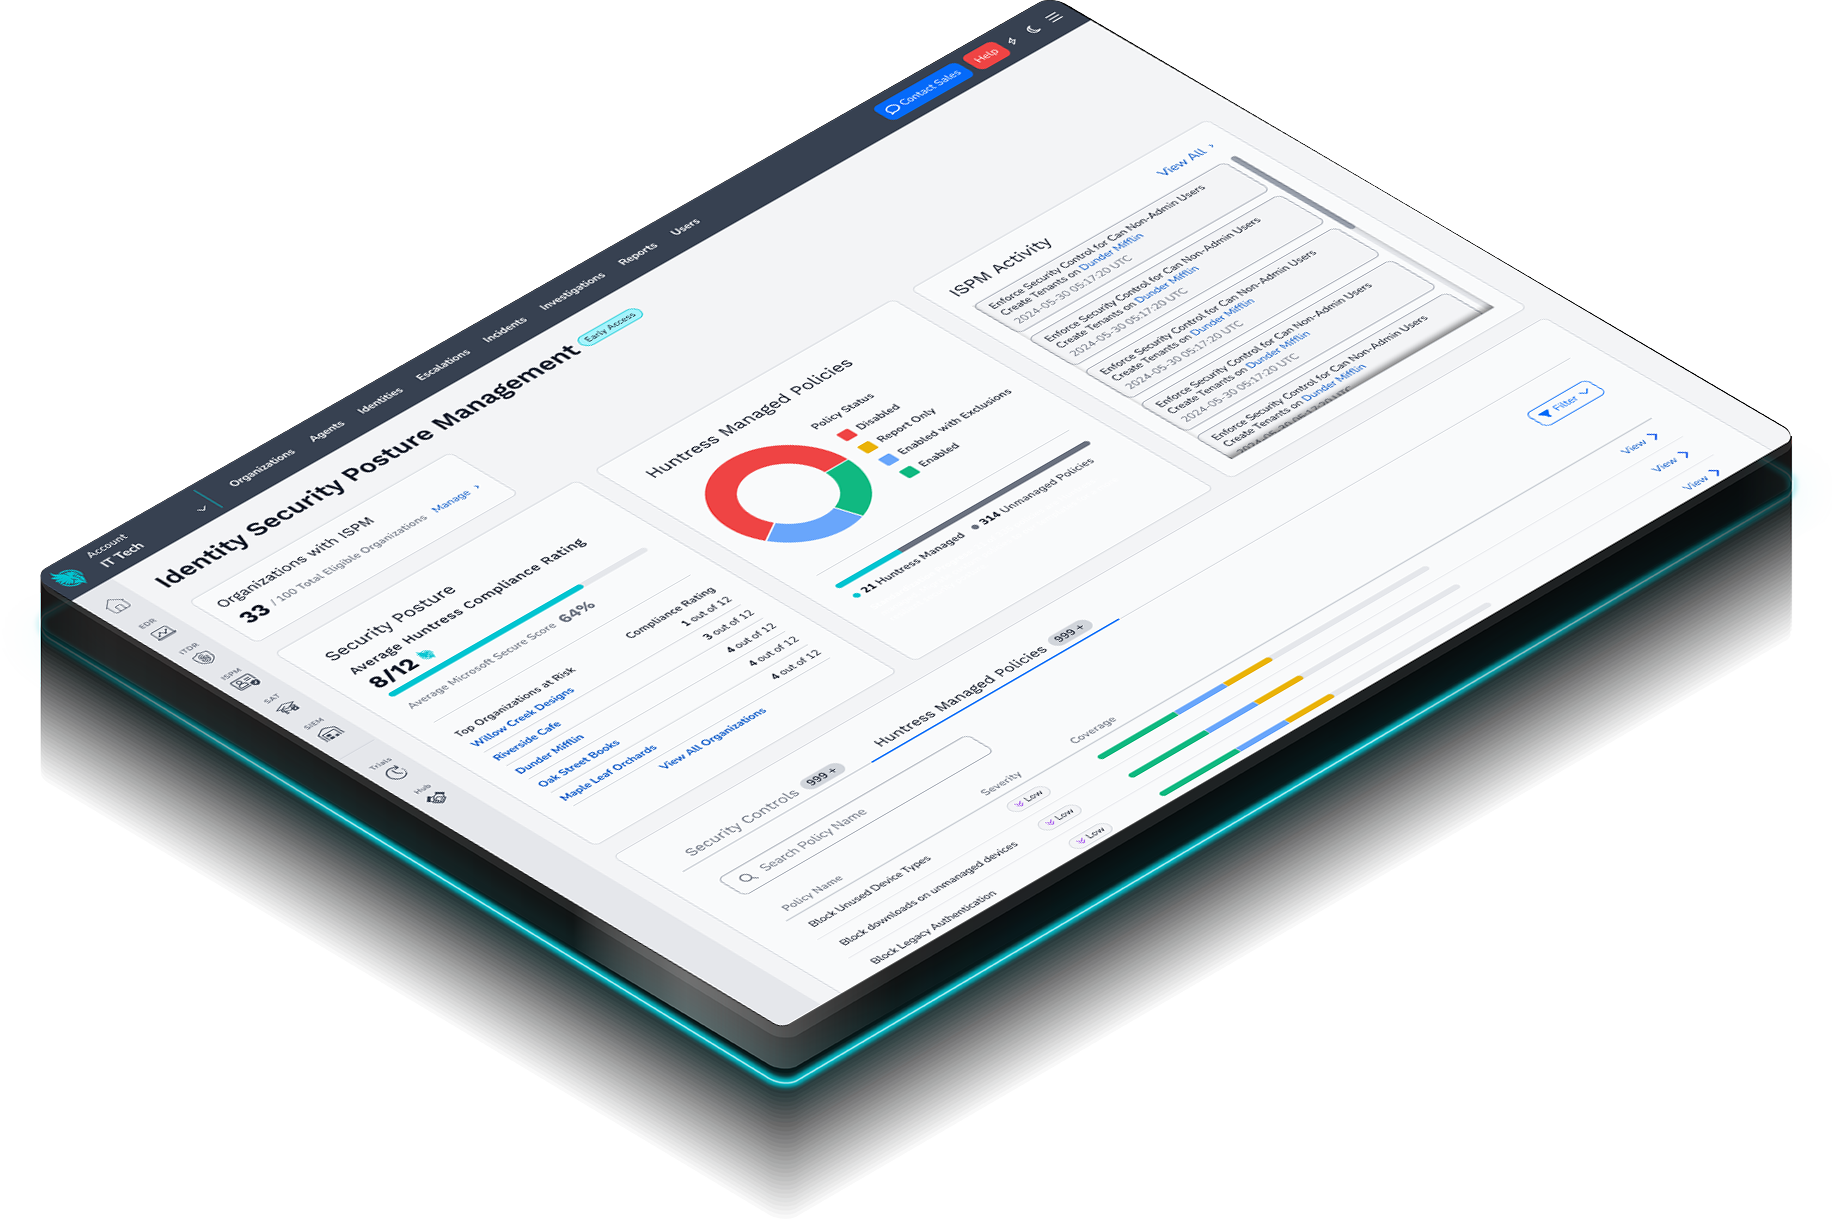
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza

No te quedes solo con nuestra palabra

2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europa

Preguntas frecuentes

El movimiento lateral es lo que ocurre después de que un atacante obtiene acceso inicial. En lugar de quedarse en un sistema comprometido, se mueven entre endpoints e identidades usando credenciales robadas, herramientas de administración remota y funcionalidad confiable de Windows para llegar a activos valiosos como controladores de dominio, servidores de archivos y copias de seguridad.

Los atacantes suelen comenzar con acceso de usuario estándar, y luego abusan de credenciales robadas, vulnerabilidades de software, configuraciones incorrectas o herramientas administrativas legítimas para obtener permisos elevados. Una vez que obtienen privilegios de administrador, pueden desactivar las defensas, acceder a sistemas sensibles y moverse por todo tu entorno.

Huntress está diseñado específicamente para equipos como el tuyo. Nuestro SOC inpulsado por IA y liderado por humanos actúa como tu extensión dedicada, y te da la experiencia necesaria y cobertura 24/7 sin el costo o la complejidad enorme de crear o escalar tu propio equipo de seguridad. Nos encargamos de las partes difíciles, desde la investigación de caza de amenazas y la respuesta, hasta los planes de aprendizaje de concientización de seguridad totalmente gestionados, y le entregamos a tu equipo acciones claras y verificadas. Este modelo asegura que obtengas resultados de seguridad de nivel empresarial sin necesitar recursos empresariales.

Sí.

Huntress fue creado exactamente para este escenario. Managed EDR y Managed ITDR monitorean continuamente el comportamiento de los atacantes después del acceso inicial, mientras nuestro SOC 24/7 investiga actividad sospechosa y responde rápidamente antes de que los atacantes puedan escalar privilegios o moverse por todo tu entorno.

En lugar de simplemente generar alertas, nuestro SOC valida la actividad maliciosa y comienza la contención rápidamente para reducir el tiempo de permanencia del atacante.

Más información sobre la escalada de privilegios
Más información sobre La guía práctica del comprador para ITDR
La guía práctica del comprador para ITDR
Ebook

Descarga la Guía del comprador de ITDR para aprender a mantenerte un paso adelante de los atacantes

Más información sobre Del movimiento lateral al robo de credenciales: cómo se interconectan los endpoints y las identidades
Del movimiento lateral al robo de credenciales: cómo se interconectan los endpoints y las identidades
Evento virtual bajo demanda

Mira Movimiento lateral hacia el robo de credenciales: cómo los endpoints y las identidades están interconectados

Más información sobre Cómo el EDR e ITDR unificados detienen los ataques antes de que se propaguen
Cómo el EDR e ITDR unificados detienen los ataques antes de que se propaguen
Blog

Descubre cómo el EDR e ITDR unificados detienen los ataques antes de que se propaguen

Mira a Huntress en acción.

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad