Una vez adentro, los atacantes actúan rápido
La capacitación y el endurecimiento de la seguridad reducen el riesgo, pero no lo eliminan. Cuando los atacantes encuentran una forma de entrar a un entorno objetivo, se mueven rápido: instalan puntos de apoyo persistentes, ejecutan infostealers, configuran reenvíos de correo maliciosos e incluso implementan ransomware.
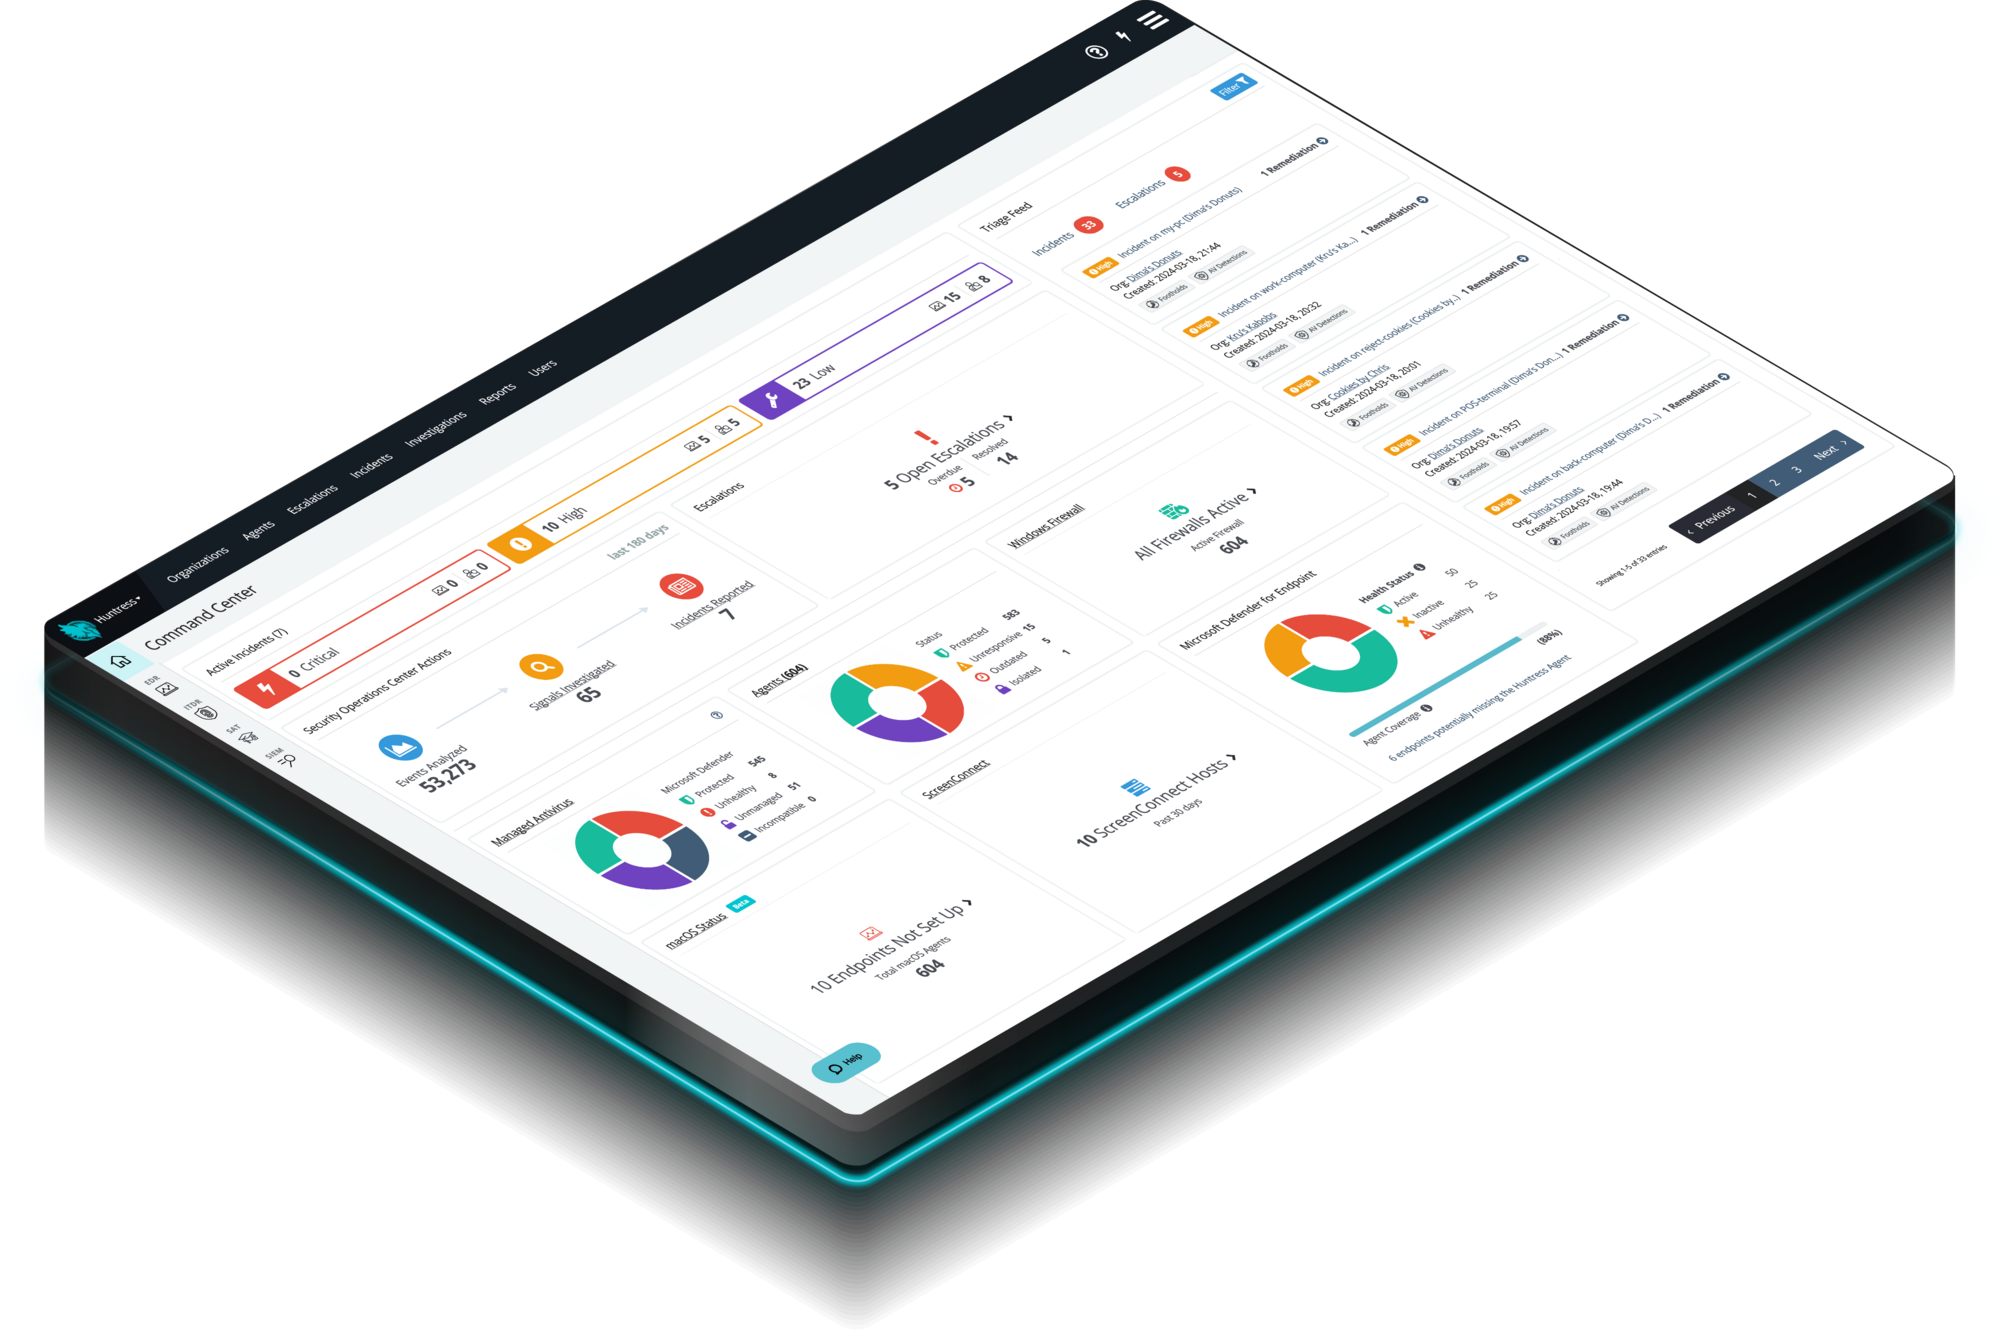
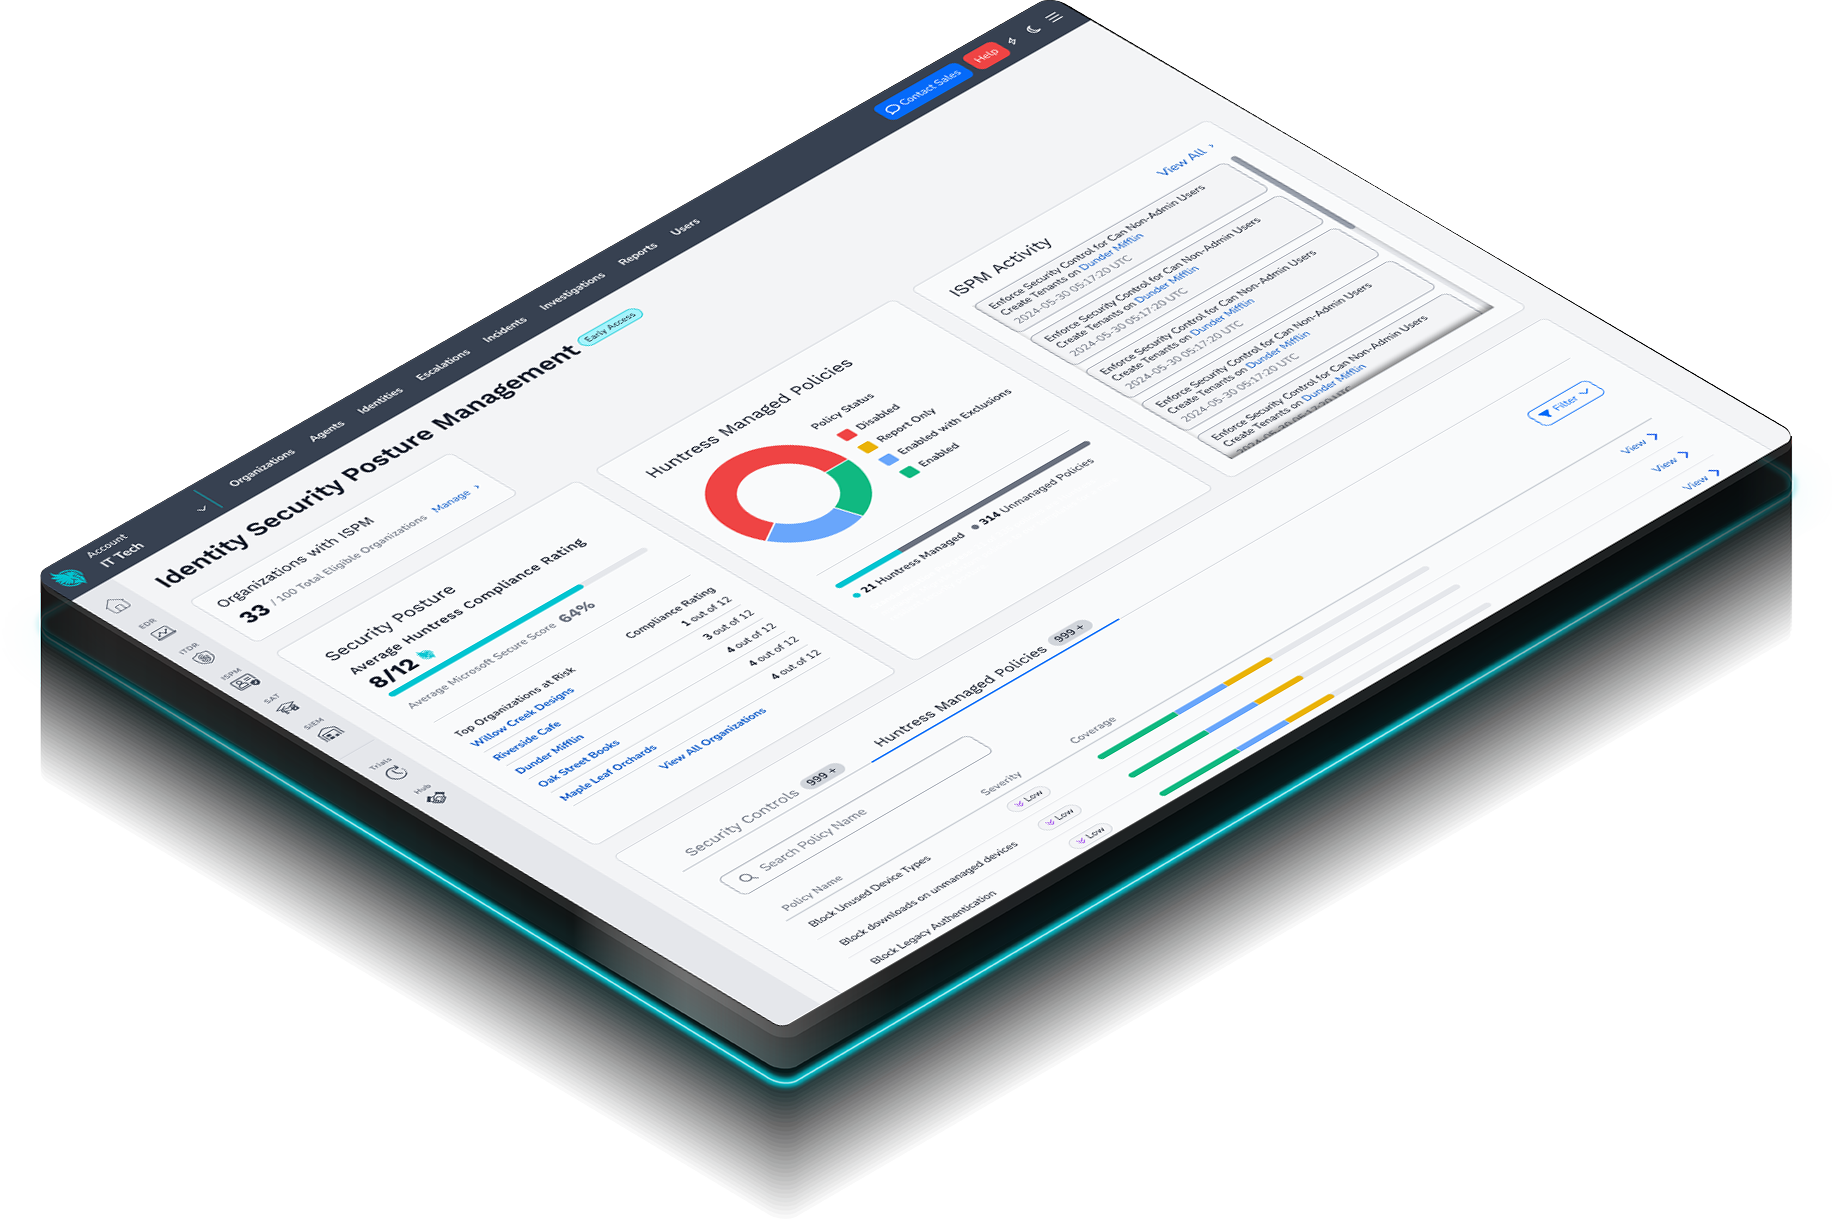
Huntress Managed EDR está diseñado para detectar exactamente ese tipo de actividad en el endpoint: instalaciones no autorizadas de RMM, ejecución de infostealers y el malware que viene después, detenidos antes de que puedan propagarse más.
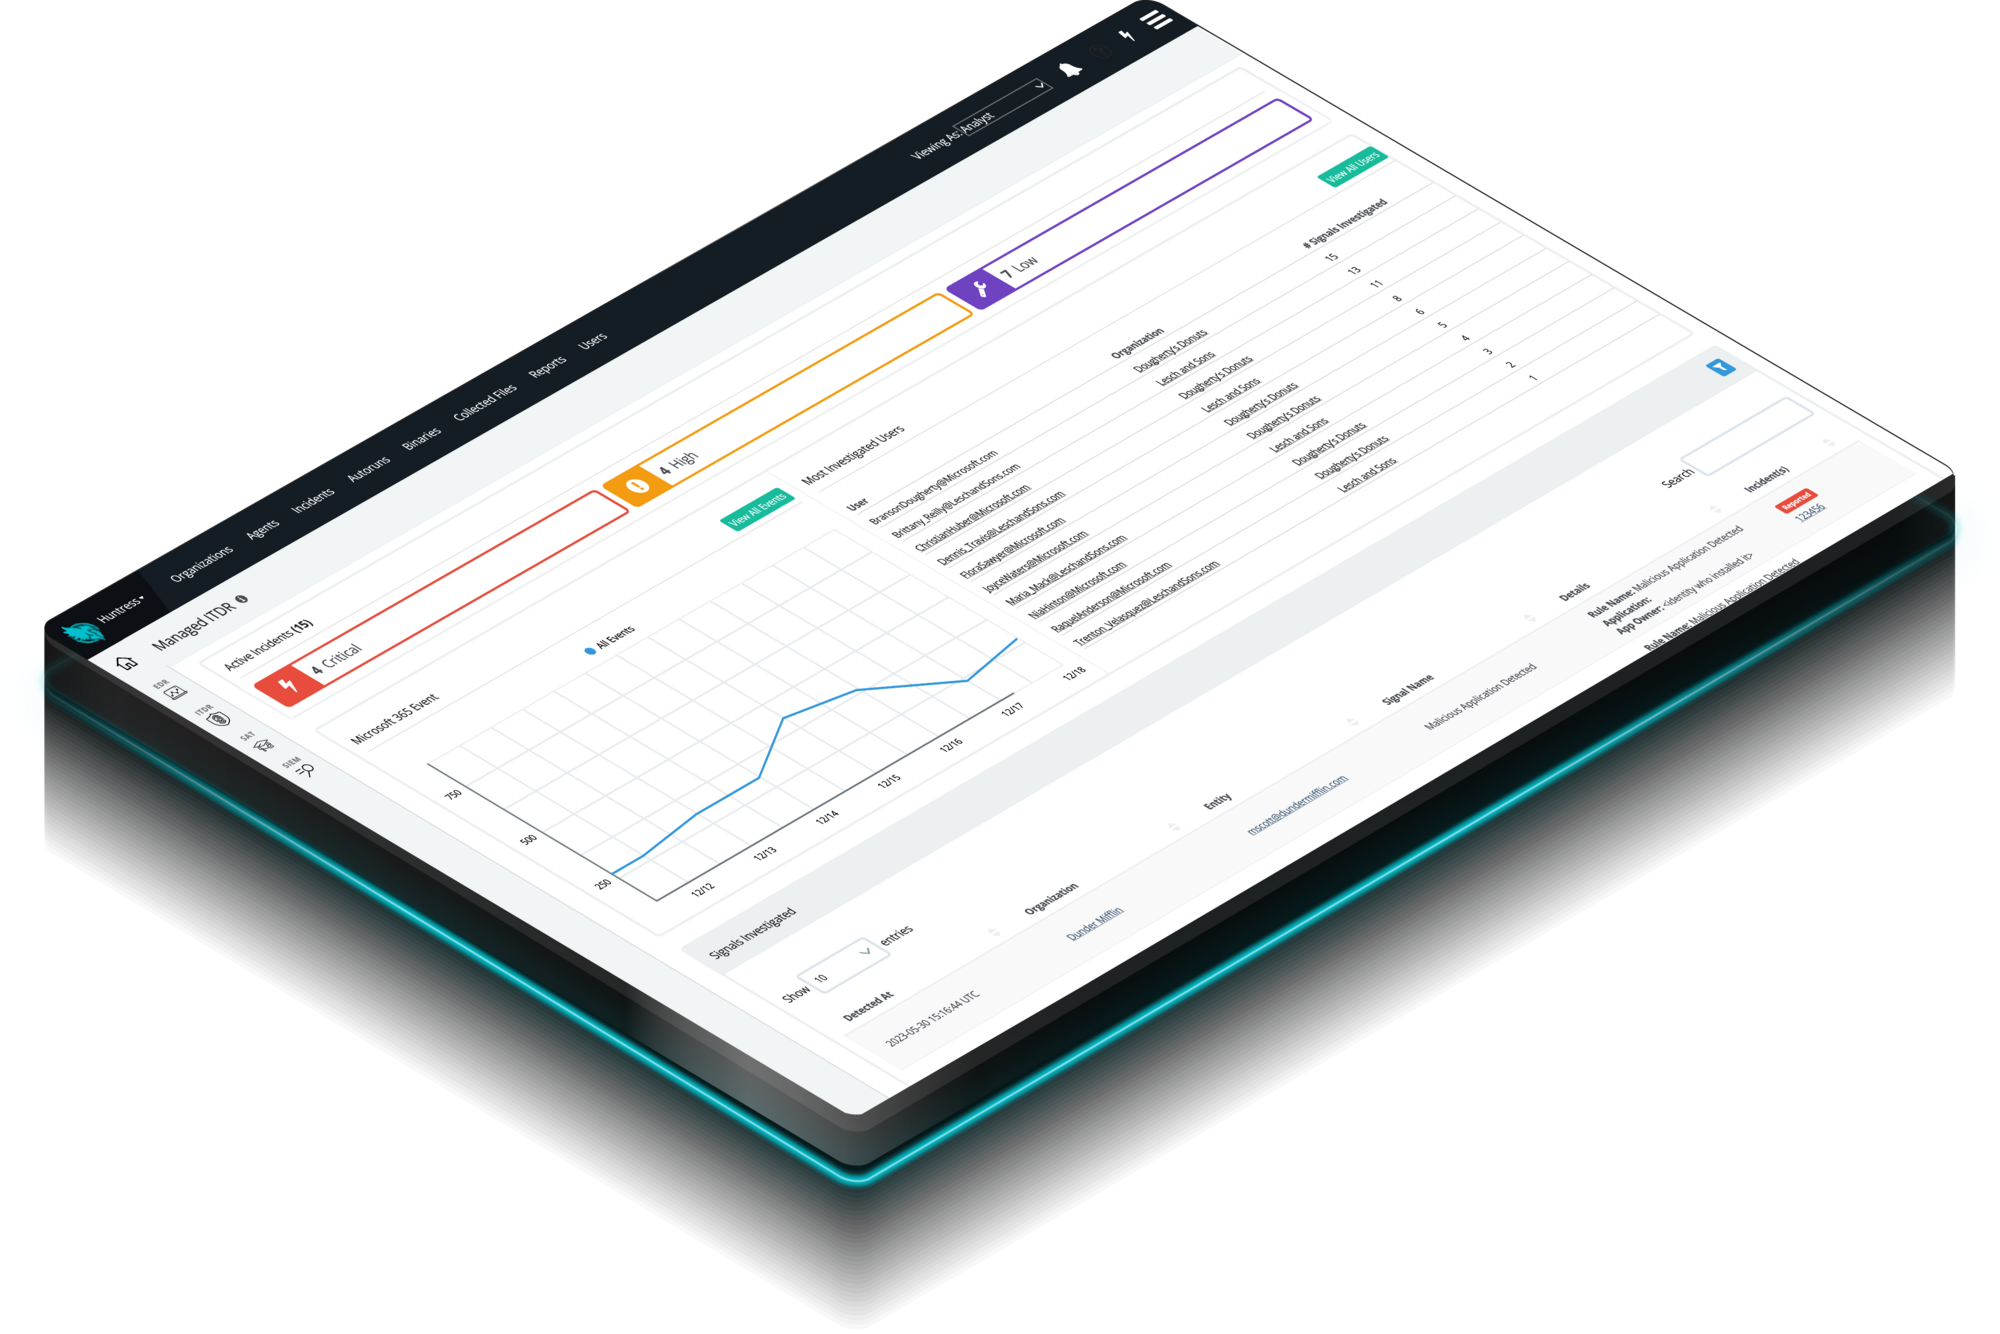
Como los atacantes también suelen ir tras las identidades, Managed ITDR vigila Microsoft 365 y Google Workspace en busca de consecuencias también: reglas de buzón fraudulentas, inicios de sesión sospechosos y tokens de sesión robados, para que una cuenta comprometida se contenga antes de que sea demasiado tarde.
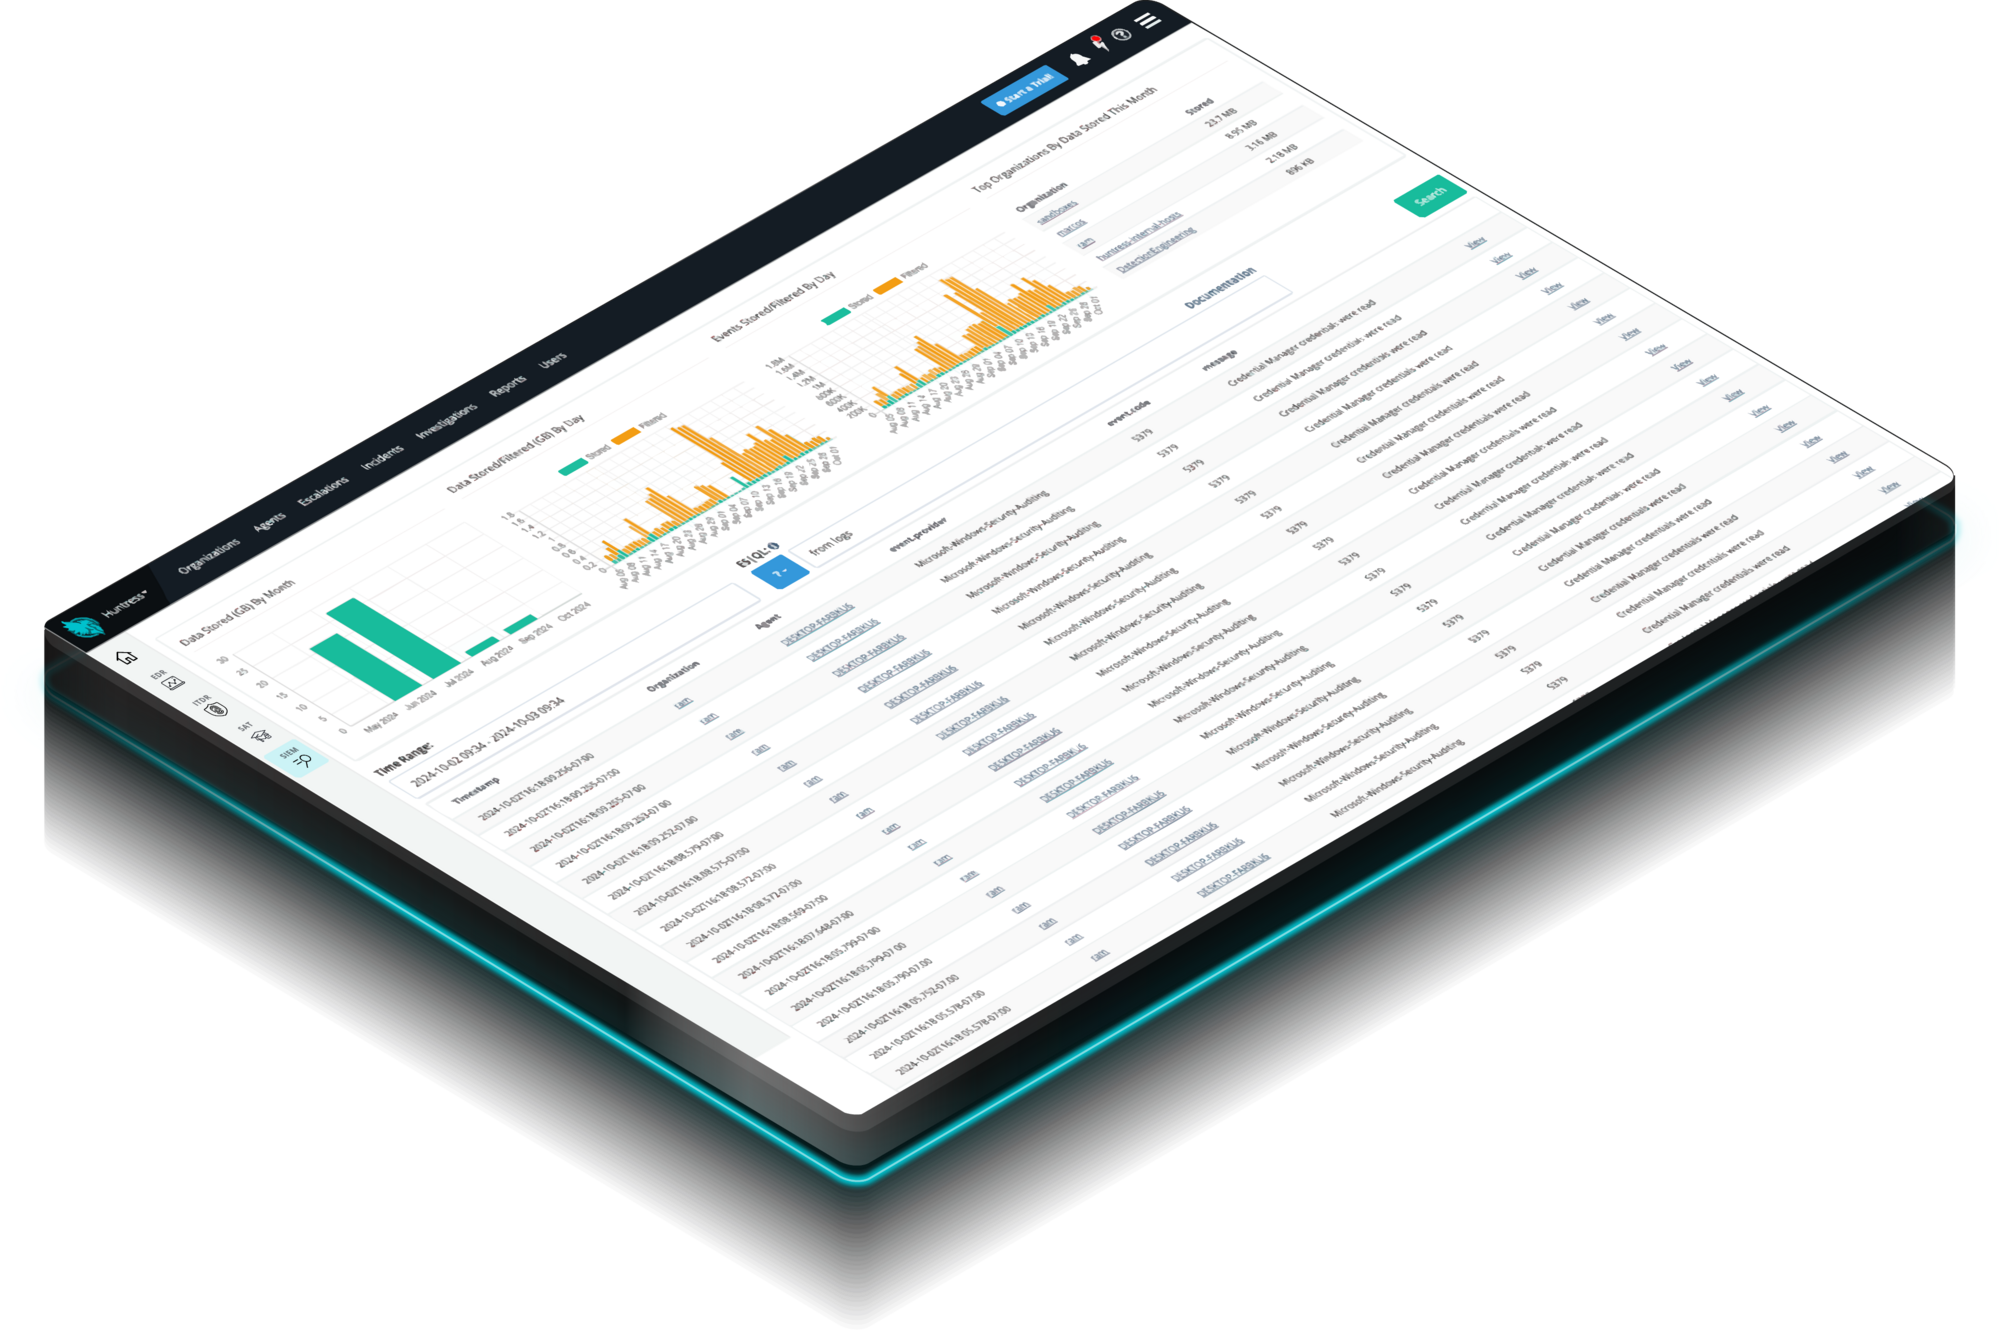
Y como los atacantes no se limitan a eso, Managed SIEM monitorea los espacios intermedios y las etapas anteriores de la cadena de ataque. Al analizar registros operativos, firewalls y registros de cloud, detecta el movimiento lateral y los cambios de infraestructura que indican un ataque más amplio.