A los hackers les encanta explotar a los humanos. Huntress se asegura de que fracasen.

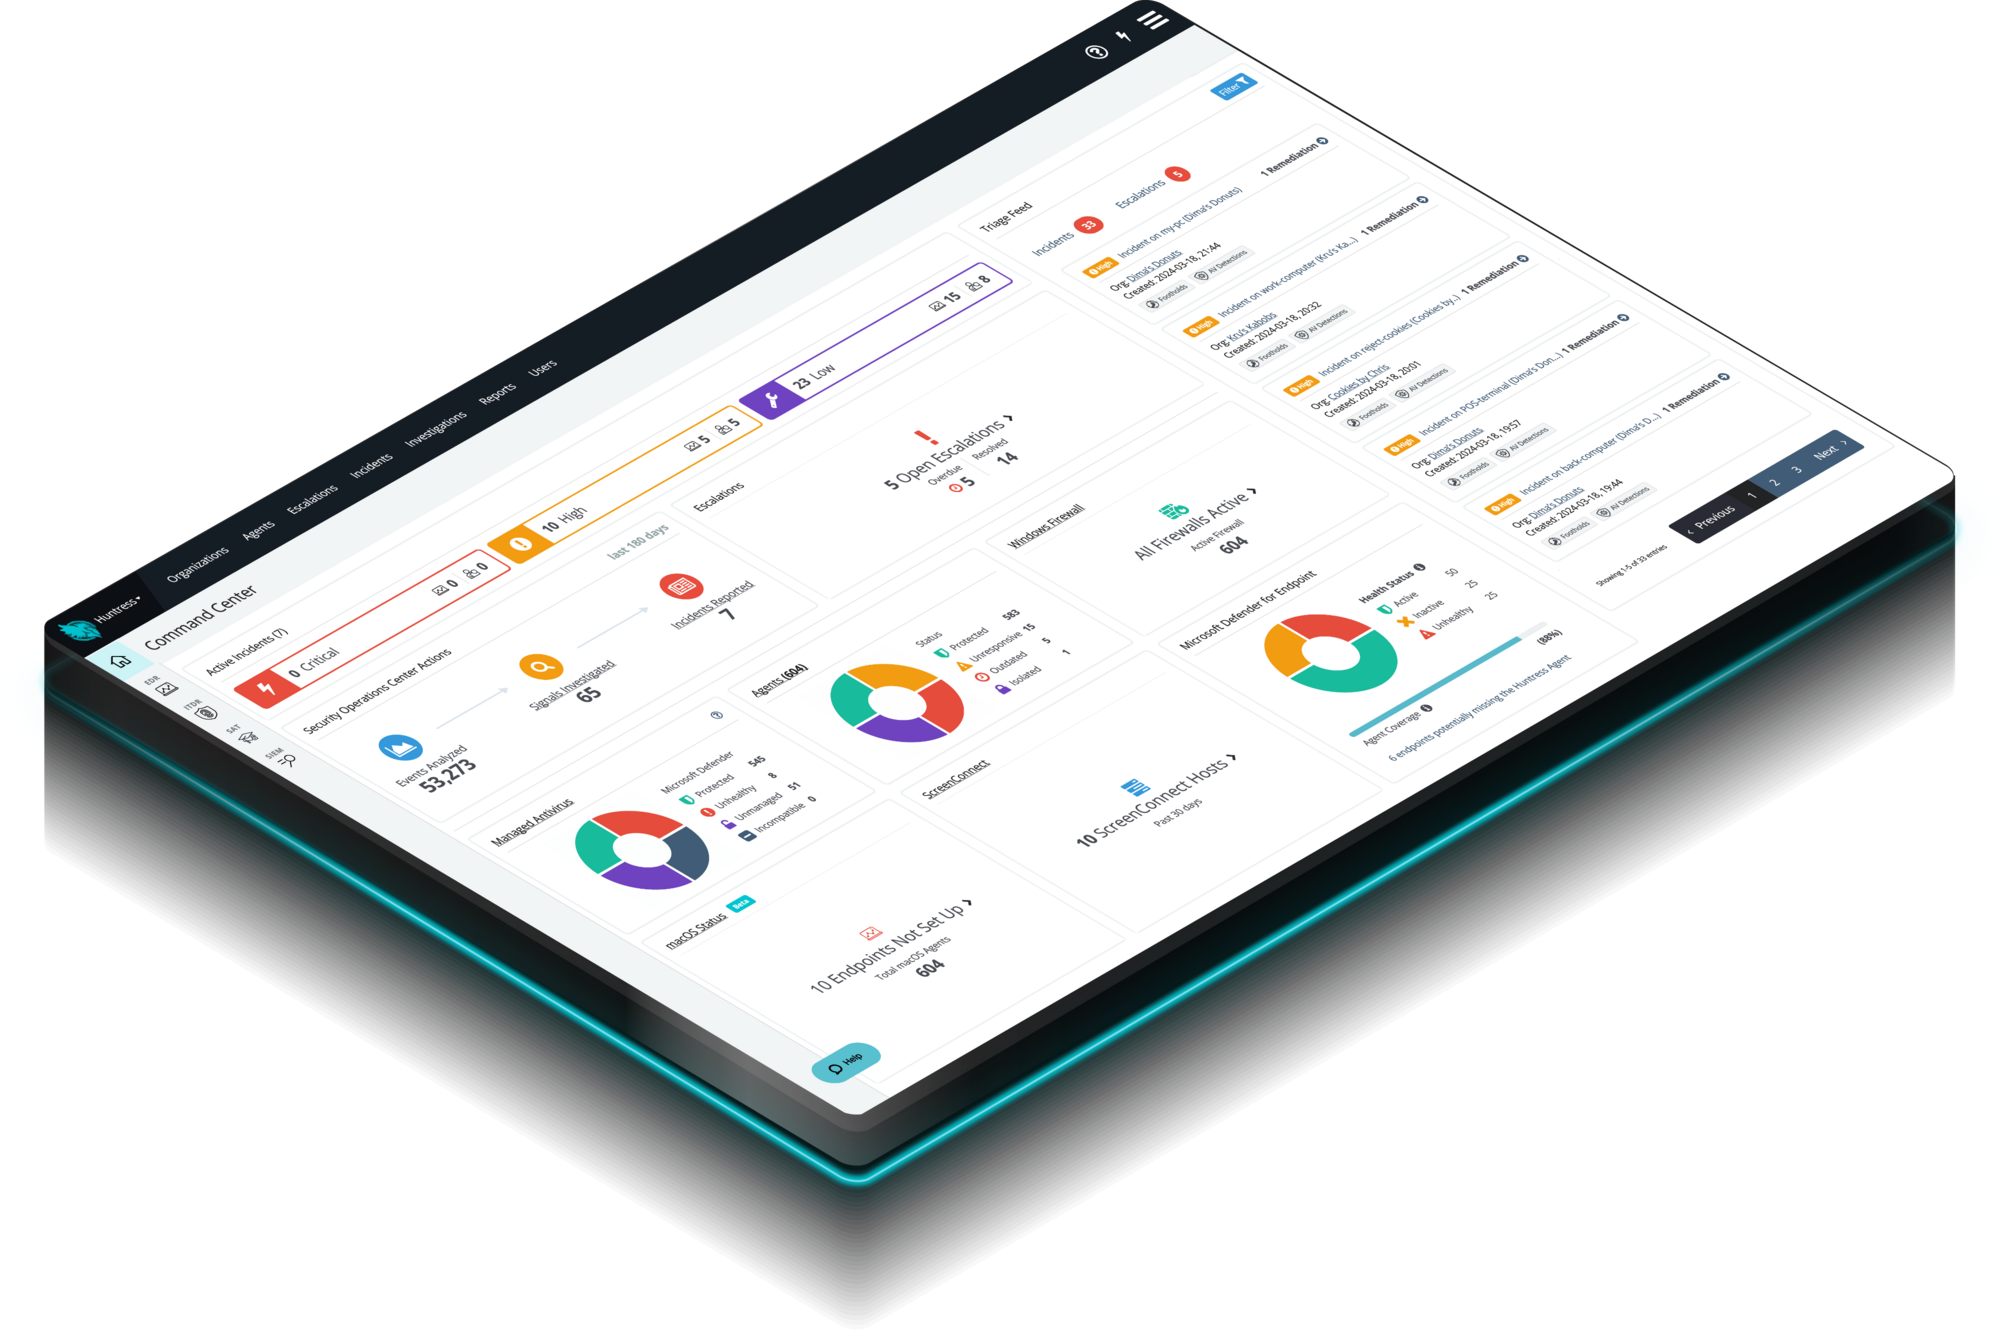
Laptop que muestra una falsa indicación de "Verifica que eres humano", con una alerta de Huntress EDR por un comando de ClickFix ejecutado y una respuesta automatizada del SOC que aísla el endpoint

Desde ClickFix hasta el phishing, los atacantes saben que los humanos suelen ser la vía de entrada más fácil. Huntress capacita a tu equipo para detectar el engaño, endurece el entorno que los rodea y detecta lo que logra pasar.

Más de 285 mil negocios protegidos contra el ransomware por Huntress

El 60% de las brechas involucra un elemento humano. Los atacantes cuentan con eso.

Algunas de las tácticas más efectivas se basan en una estrategia antigua: engañar a los humanos para que abran las puertas de su propio entorno seguro. Una prueba CAPTCHA falsa, un aviso urgente, un instalador de RMM disfrazado: todos están diseñados para lograr que un empleado entregue acceso. Y funcionan.

Por eso Huntress adopta un enfoque de defensa en capas contra los ataques que explotan el factor humano: capacita a los empleados para reconocer el engaño, aplica el endurecimiento de la seguridad a los endpoints e identidades de los que depende tu equipo, y detecta y responde a lo que logra pasar. Una sola plataforma, un solo SOC, listos para lo que los atacantes intenten después.

Anatomía de un compromiso facilitado por humanos: paso 1 ClickFix o phishing, paso 2 instalación de RMMs, paso 3 acceso persistente, paso 4 ransomware, paso 5 compromiso
Huntress platform

Los ataques click-fix están en todas partes

ClickFix engaña a los usuarios para que ejecuten un comando malicioso mediante una "verificación" o corrección de software rutinaria, y no es una táctica marginal. Impulsó más del 50% de la actividad de cargadores de malware que Huntress rastreó en su informe de ciberamenazas 2026.

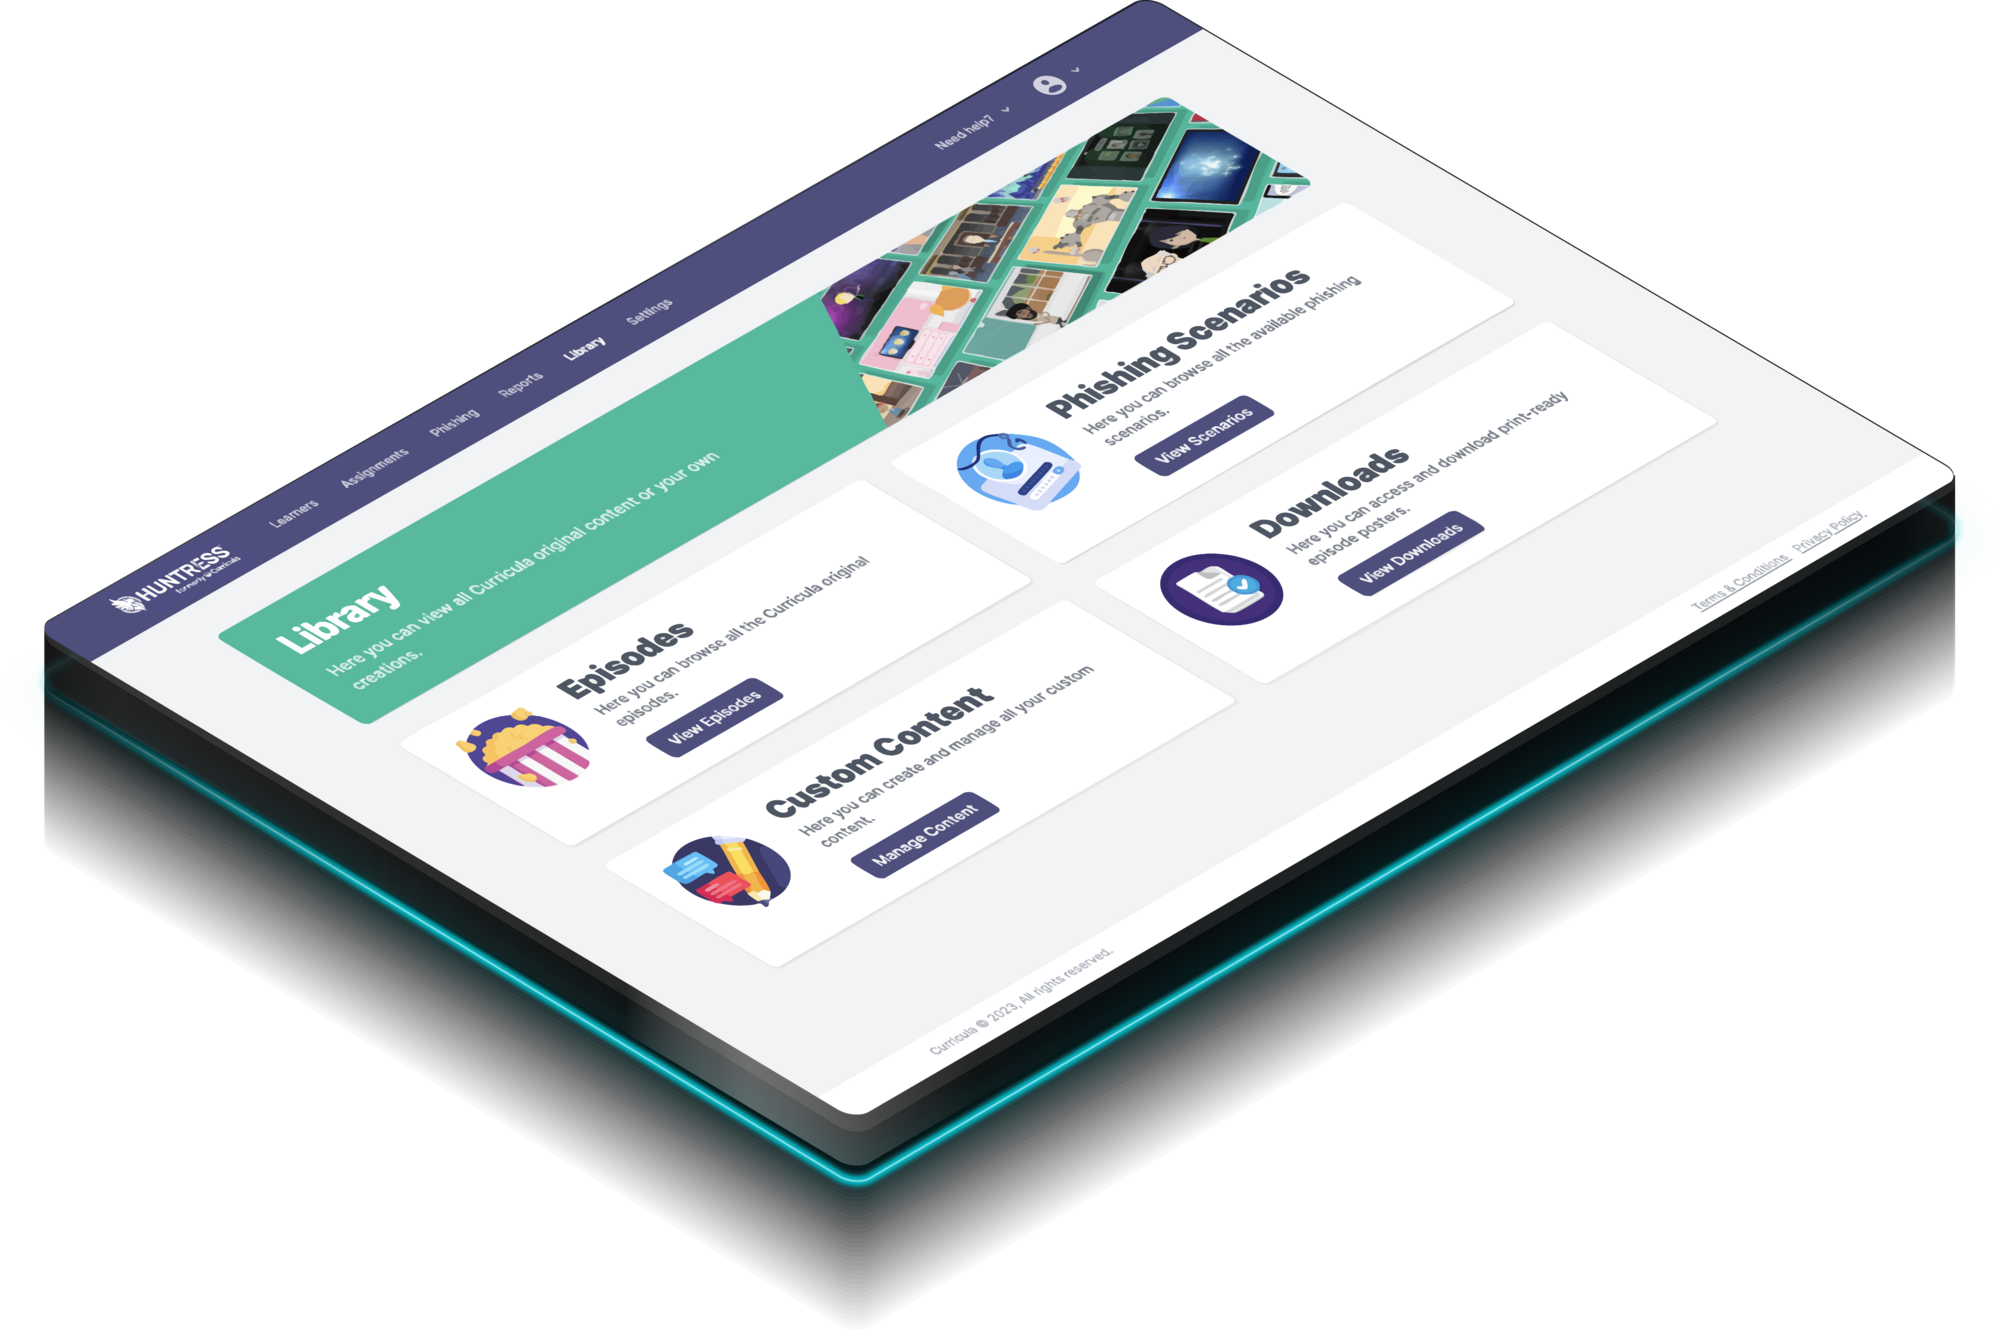
Huntress Managed Security Awareness Training (SAT) le enseña a tu equipo a reconocer el engaño. La capacitación se basa en tácticas reales extraídas directamente del Huntress SOC, por lo que los prepara para situaciones del mundo real.

Huntress platform

Las configuraciones incorrectas hacen el trabajo del atacante por él

Cuentas inactivas, falta de MFA, permisos demasiado amplios y herramientas de acceso remoto que se ejecutan desde la carpeta de descargas convierten un solo clic en un camino completamente abierto, sin necesidad de más engaños. La mayoría de los hackers no irrumpen; simplemente aprovechan configuraciones descuidadas y valores predeterminados deficientes.

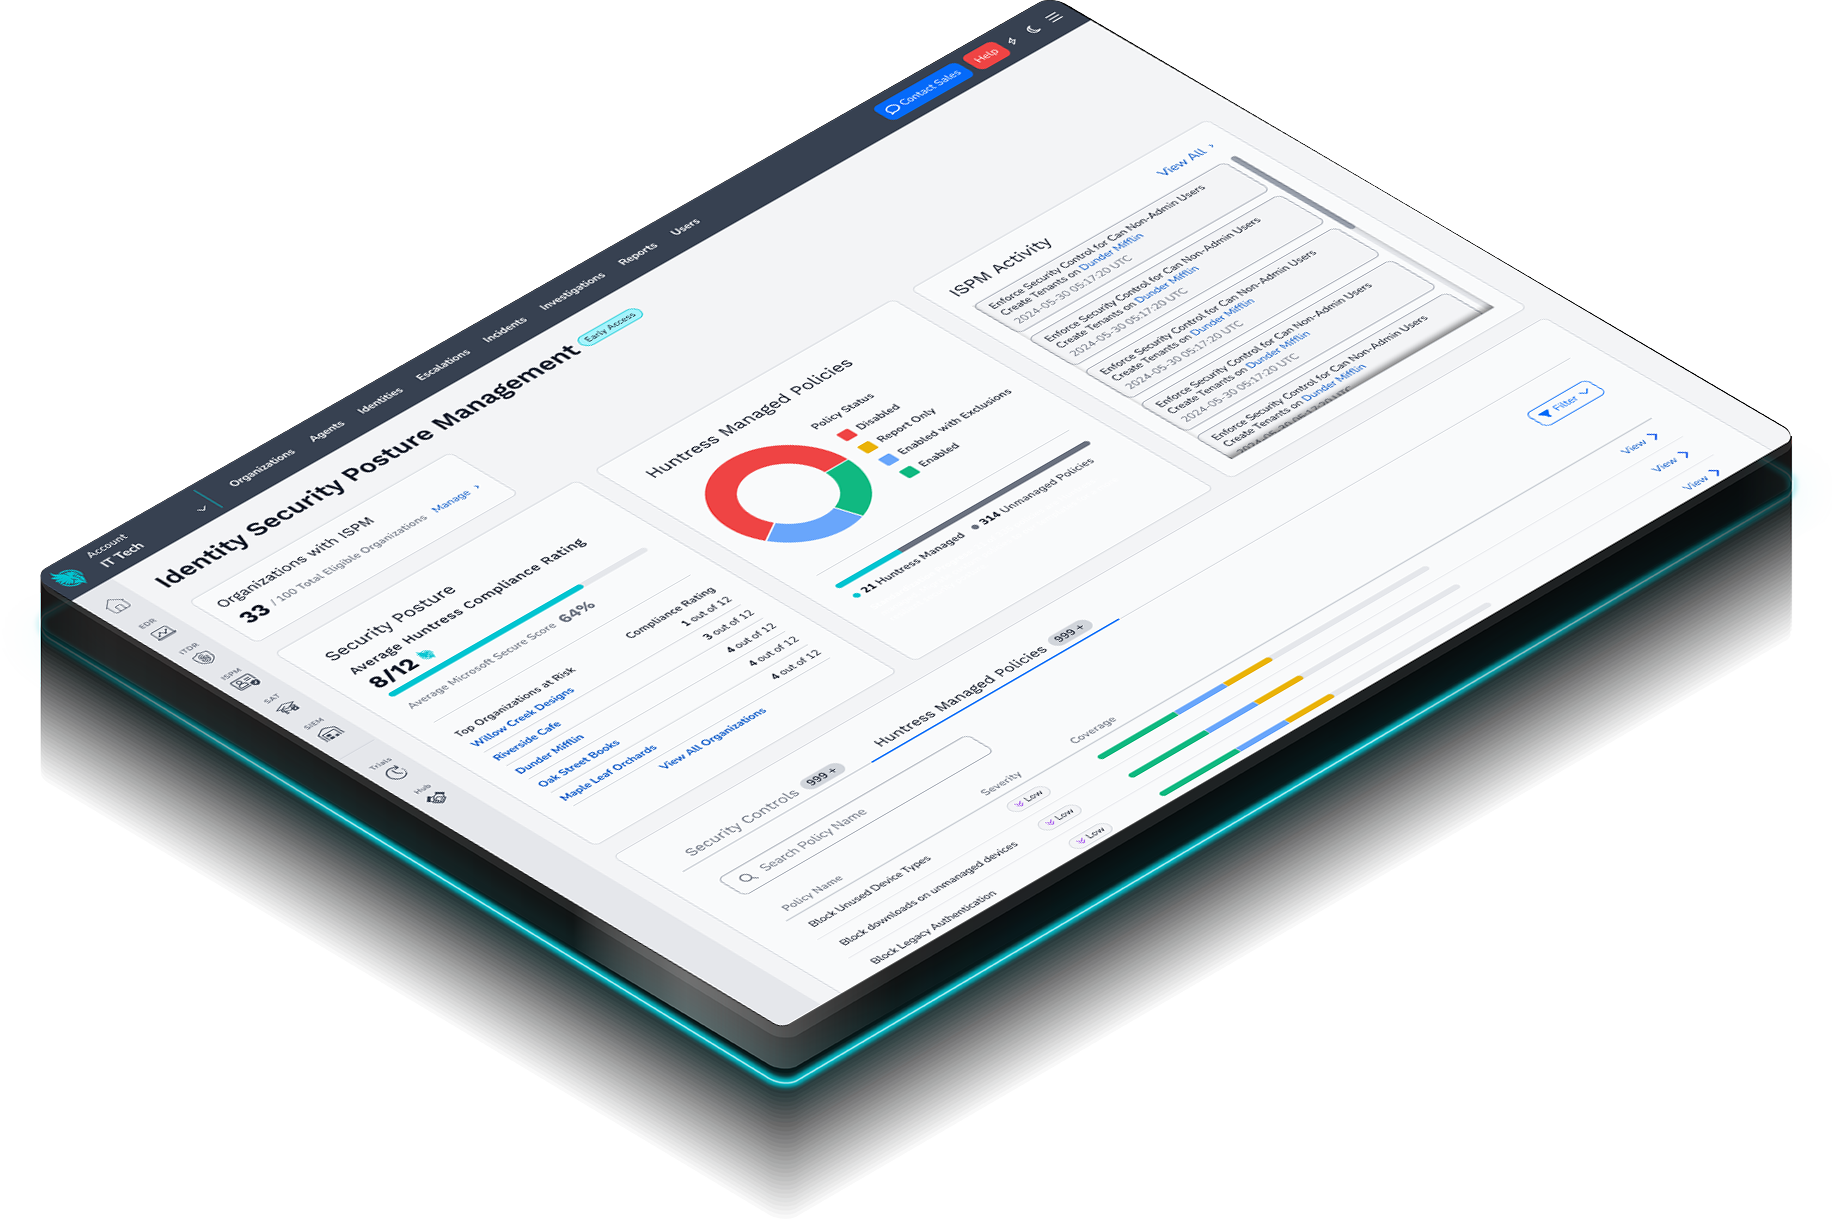
Huntress Managed ISPM y ESPM encuentran y cierran continuamente esas brechas en Microsoft 365 y en el endpoint, para que un solo error tenga menos lugares a dónde llegar.

Huntress platform

Una vez adentro, los atacantes actúan rápido

La capacitación y el endurecimiento de la seguridad reducen el riesgo, pero no lo eliminan. Cuando los atacantes encuentran una forma de entrar a un entorno objetivo, se mueven rápido: instalan puntos de apoyo persistentes, ejecutan infostealers, configuran reenvíos de correo maliciosos e incluso implementan ransomware.

Huntress Managed EDR está diseñado para detectar exactamente ese tipo de actividad en el endpoint: instalaciones no autorizadas de RMM, ejecución de infostealers y el malware que viene después, detenidos antes de que puedan propagarse más.

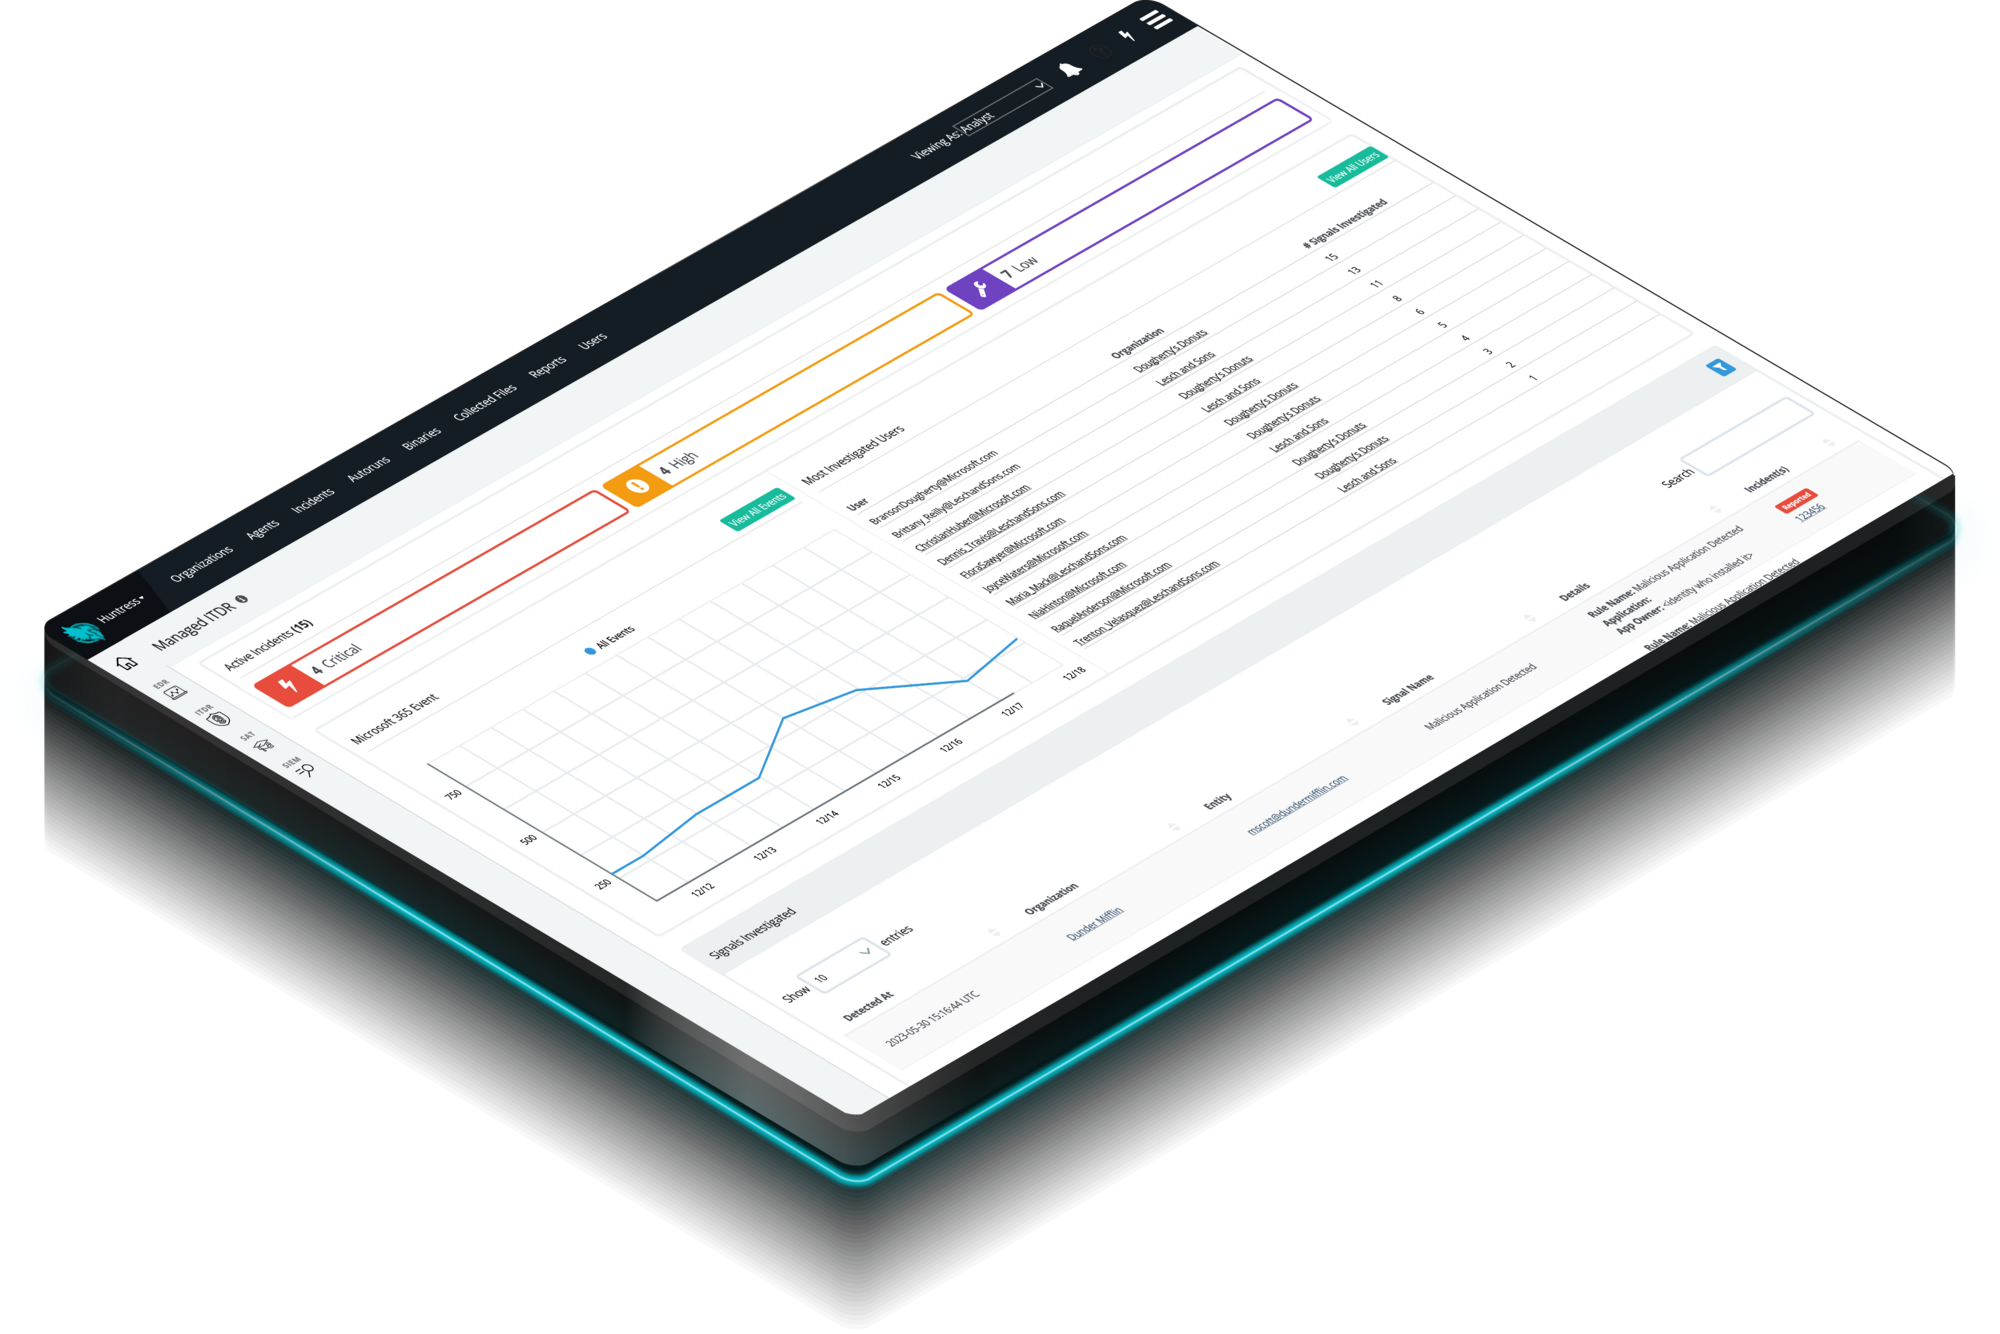
Como los atacantes también suelen ir tras las identidades, Managed ITDR vigila Microsoft 365 y Google Workspace en busca de consecuencias también: reglas de buzón fraudulentas, inicios de sesión sospechosos y tokens de sesión robados, para que una cuenta comprometida se contenga antes de que sea demasiado tarde.

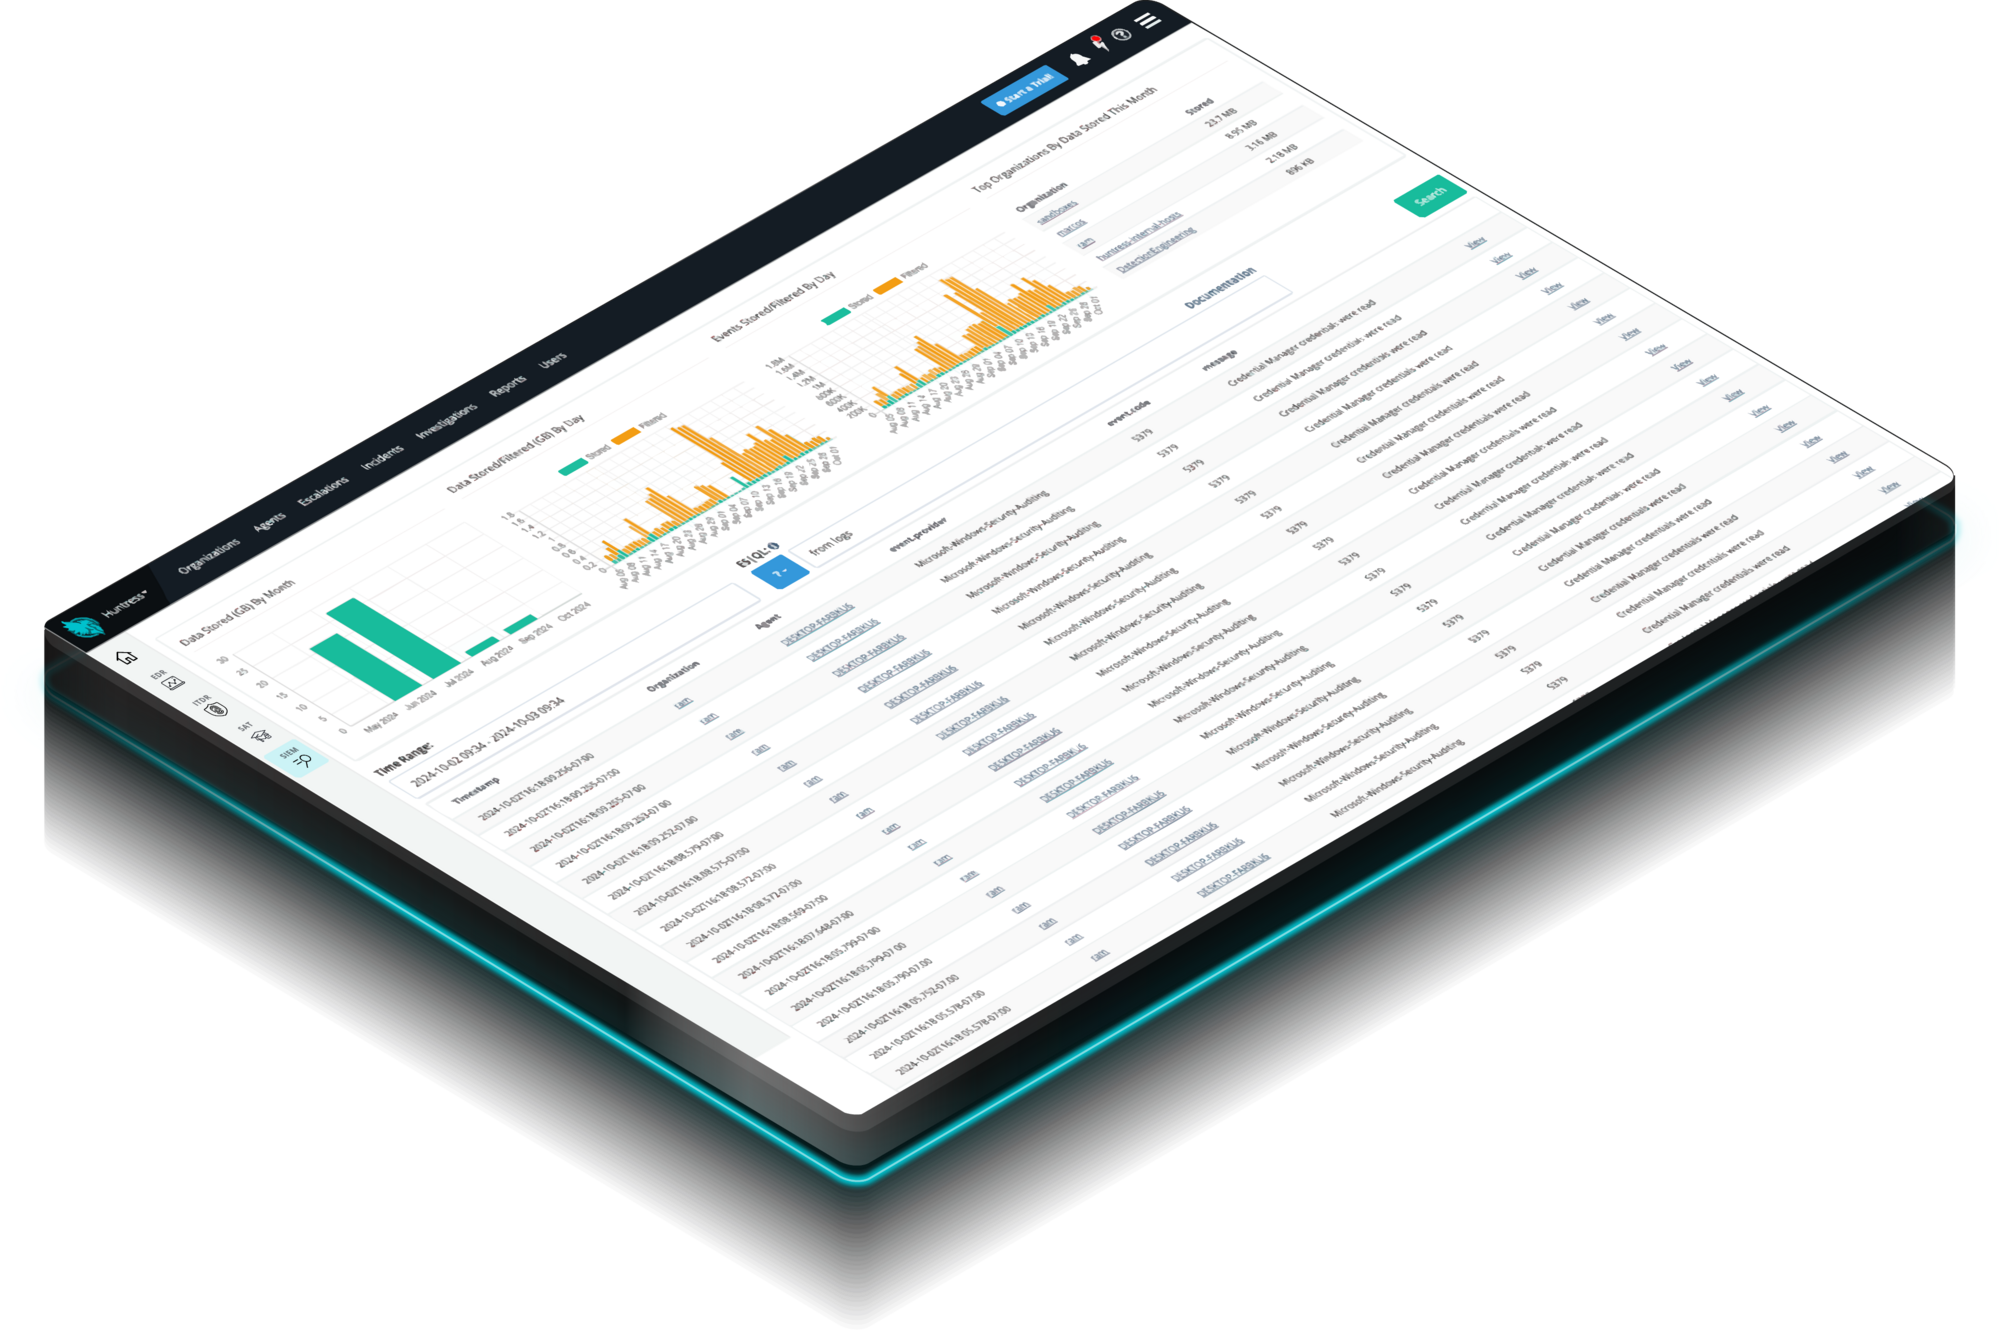
Y como los atacantes no se limitan a eso, Managed SIEM monitorea los espacios intermedios y las etapas anteriores de la cadena de ataque. Al analizar registros operativos, firewalls y registros de cloud, detecta el movimiento lateral y los cambios de infraestructura que indican un ataque más amplio.


Protección de primer nivel que puedes demostrar

Group of people icon

60%

De las filtraciones involucra un elemento humano. (Informe de investigaciones de filtraciones de datos de Verizon 2025).

Clock with a skull and a shield check icon

50%

De la actividad de cargadores de malware que Huntress rastreó comenzó con ClickFix. (Informe de Ciberamenazas de Huntress 2026).

Laptop with a warning sign icon

277%

Aumento interanual del abuso de RMM. (Informe de Ciberamenazas de Huntress 2026).

Tu plataforma de seguridad para tener Tranquilidad

La plataforma de seguridad de Huntress está construida, es propiedad y está operada enteramente por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.

Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • MTTR líder en la industria
  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • MTTR de 3 min, líder en la industria
  • Más de 17 millones de identidades protegidas

Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza
2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europa

Descubre cómo Huntress detiene de extremo a extremo el compromiso facilitado por humanos.

Mapa de EE. UU. con ciertos estados resaltados, y una imagen de dos personas mirando un techo detrás de él

Preguntas frecuentes

ClickFix es una técnica de ingeniería social que engaña a los usuarios para que copien y ejecuten ellos mismos un comando malicioso, generalmente presentado como la corrección de un error, el paso de una prueba CAPTCHA o la finalización de un paso "obligatorio". Como no hay ningún archivo para descargar ni ningún enlace malicioso evidente, se escabulle de muchos de los instintos que la gente está entrenada para confiar, por eso se ha convertido en una de las técnicas de carga de más rápido crecimiento que Huntress ve hoy en día.

Los atacantes no solo apuntan a vulnerabilidades de software o hardware, también apuntan a las personas. Un clic apresurado, una ventana de inicio de sesión que parece confiable, una "solución rápida" de TI: cada uno puede darle acceso a un atacante sin que exista una sola vulnerabilidad técnica de por medio. Ese es el elemento humano, tácticas dirigidas a explotar a una persona en lugar de un sistema. Se manifiesta como ingeniería social, ClickFix, phishing, instaladores de RMM fraudulentos y más, y la mayoría de las brechas dependen del elemento humano en algún punto de la cadena de ataque.

No. Un clic exitoso o una solicitud aprobada no es el final de la historia; es el comienzo de una cadena que Huntress está diseñado para interrumpir. Managed EDR e ITDR vigilan lo que sucede después: una instalación no autorizada de RMM, un infostealer recolectando credenciales, un inicio de sesión sospechoso que usa una sesión robada. Detectar cualquiera de estos pasos detiene la cadena antes de que llegue al ransomware o a la toma de control de una cuenta.
Los antivirus tradicionales y los filtros de correo están diseñados para detectar archivos maliciosos conocidos y adjuntos dañinos, pero los comandos de ClickFix y los instaladores legítimos de RMM no parecen malware en absoluto, porque no lo son. Huntress se enfoca en el comportamiento y la identidad: observa lo que hace una herramienta una vez que se está ejecutando (un RMM no autorizado que se conecta hacia afuera, un infostealer recolectando credenciales) y qué le sucede a una identidad después de un inicio de sesión (una nueva regla de buzón, un inicio de sesión desde una ubicación inusual), detectando los ataques que logran evadir por completo las herramientas basadas en firmas.

Mira la protección contra ransomware de Huntress en acción

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad