




Los analistas del Huntress SOC investigaron dos ataques de phishing que usaron páginas browser-in-the-browser para suplantar a Adobe Reader. En un caso, una prueba CAPTCHA falsa llevaba a una página que mostraba documentos borrosos y un aviso para instalar una “actualización”. En otro, un mensaje malicioso enviado a través de una plataforma de comunicaciones legítima usó la misma plantilla. En lugar de Adobe Reader, las víctimas descargaban clientes de ScreenConnect fraudulentos. Cada ataque instalaba dos clientes, lo que creaba una persistencia redundante basada en servicios, antes de usar HideCursor o HideUL para ocultar la actividad en pantalla. Huntress detuvo ambos ataques antes de que avanzaran más, pero las campañas muestran cómo elementos de marca familiares y de navegador con apariencia legítima pueden convertir un clic de phishing en acceso remoto persistente. La analista del Huntress SOC Sarah Reddish describió el ataque en esta publicación de blog.
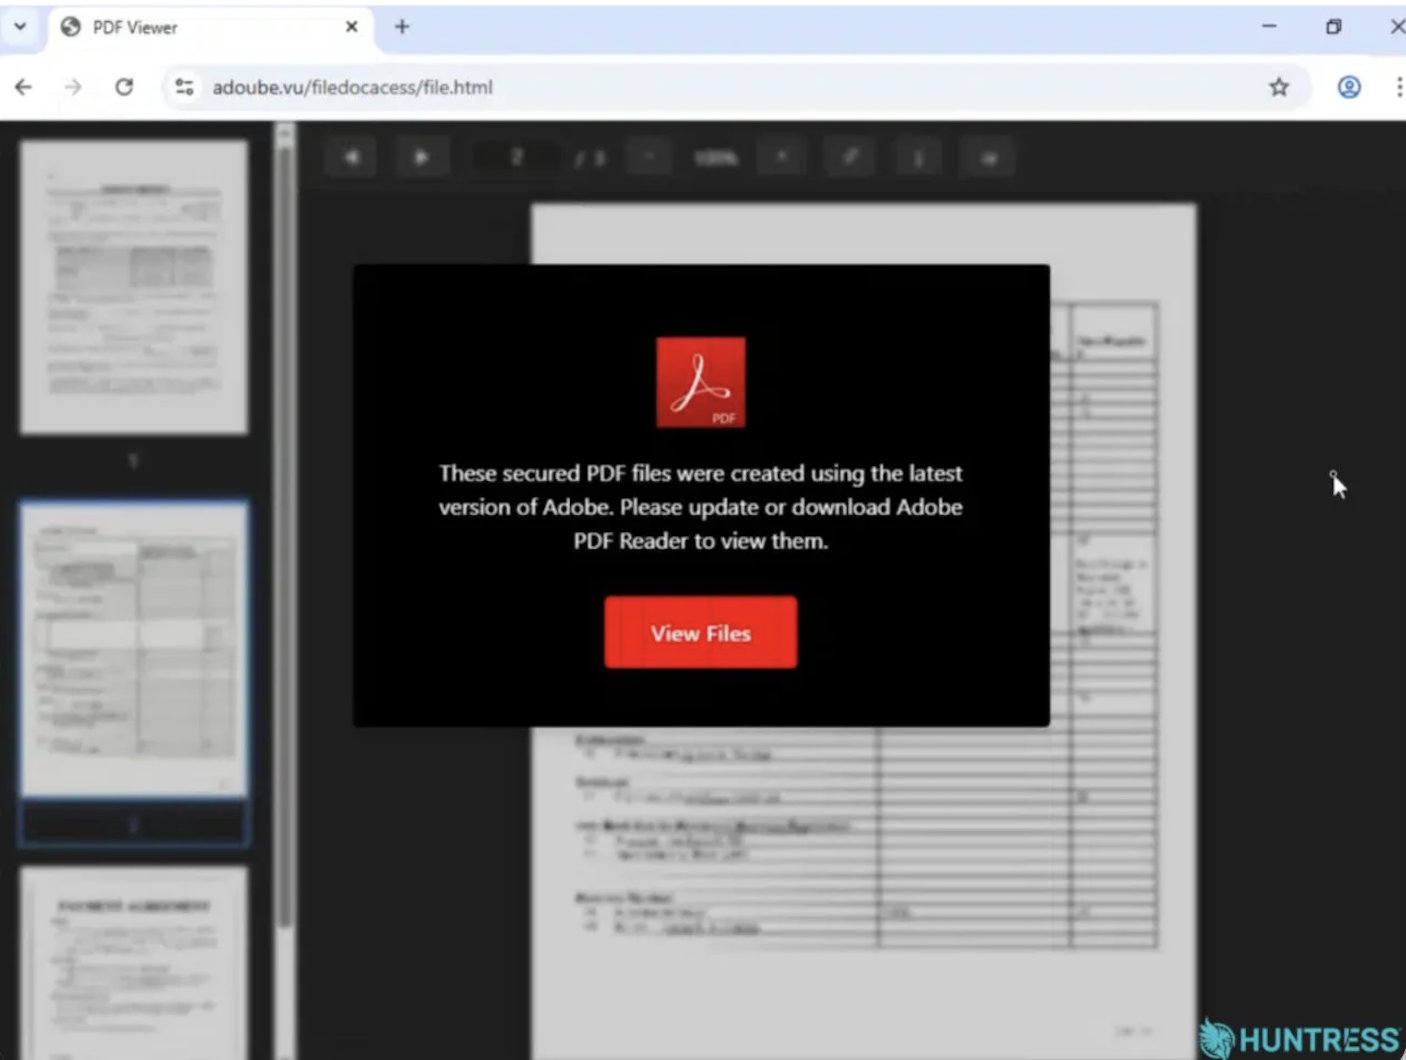
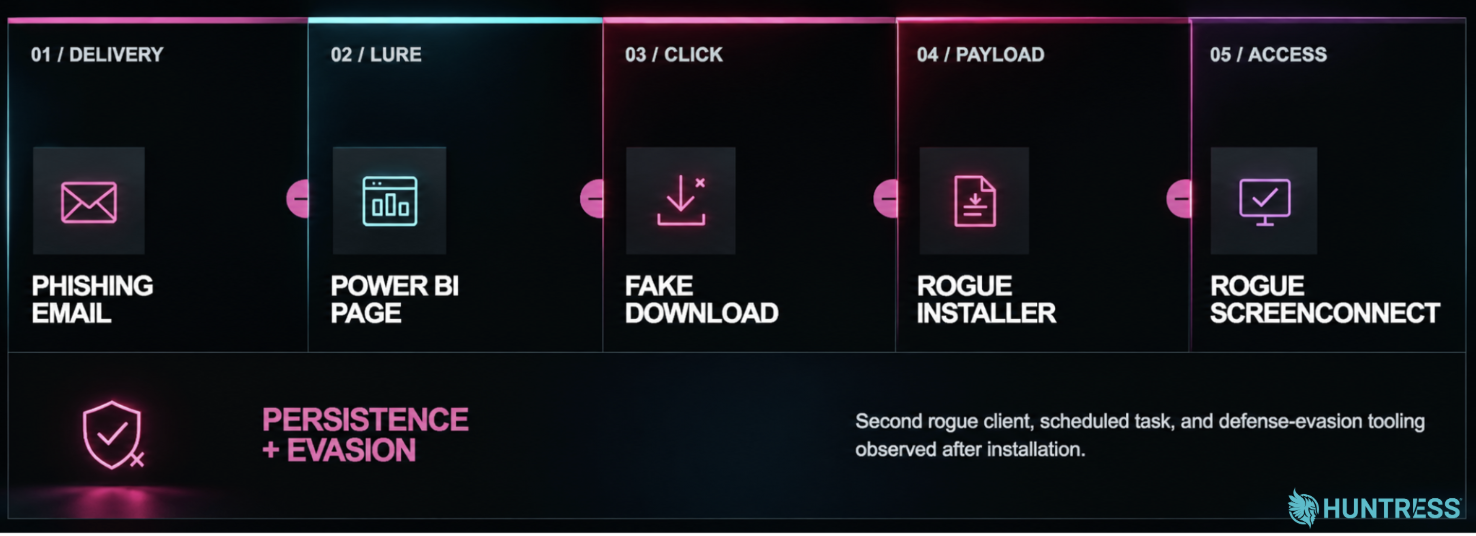 Un esquema de la campaña de phishing
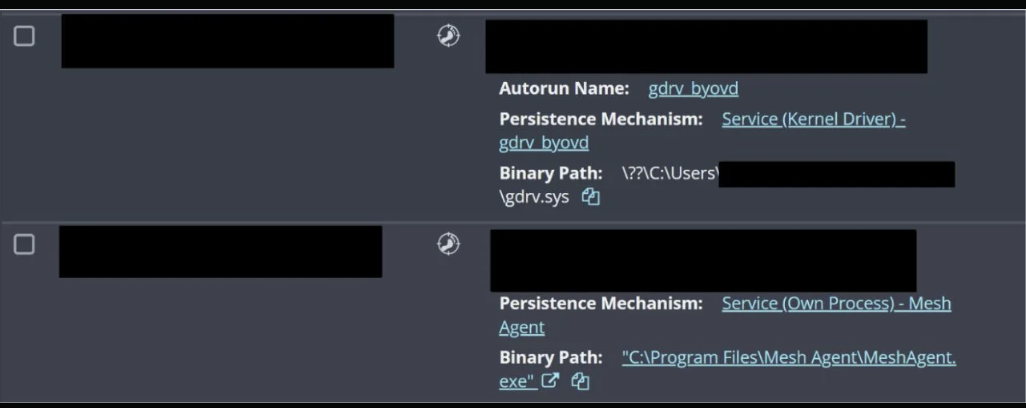 Señales que indican el uso de BYOVD y del RMM MeshAgent por parte del atacante
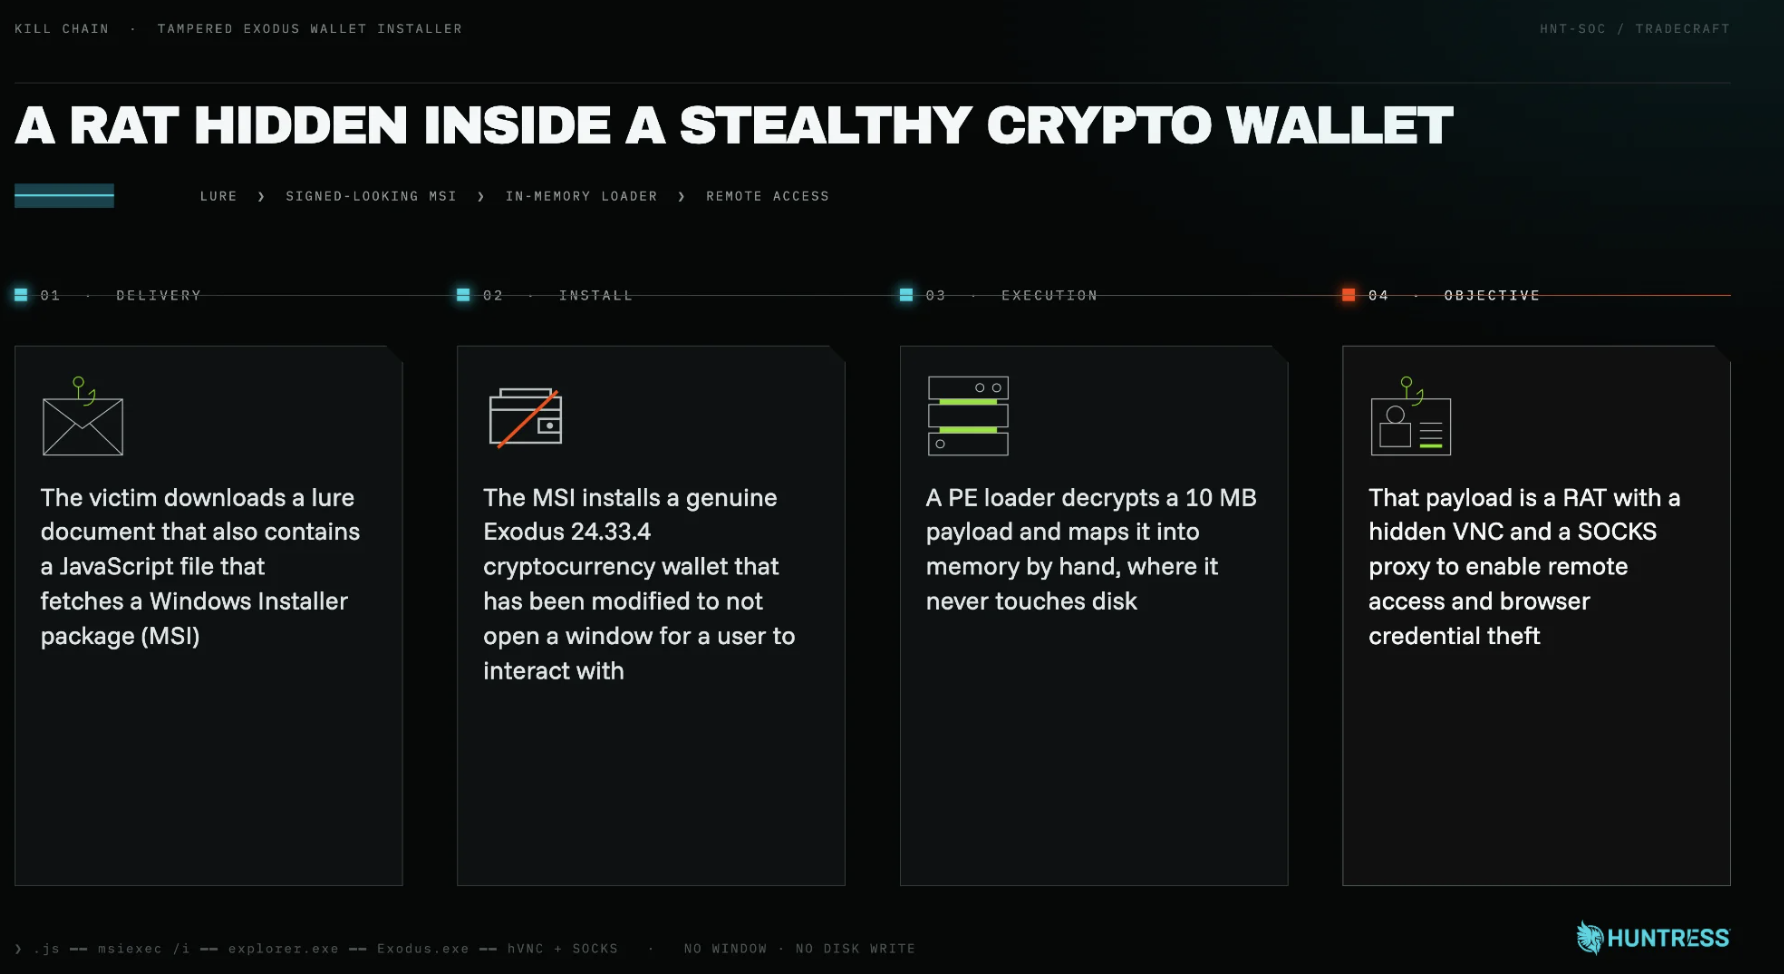 Cómo una billetera cripto que no se puede abrir termina instalando un RAT modular para robar credenciales del navegador
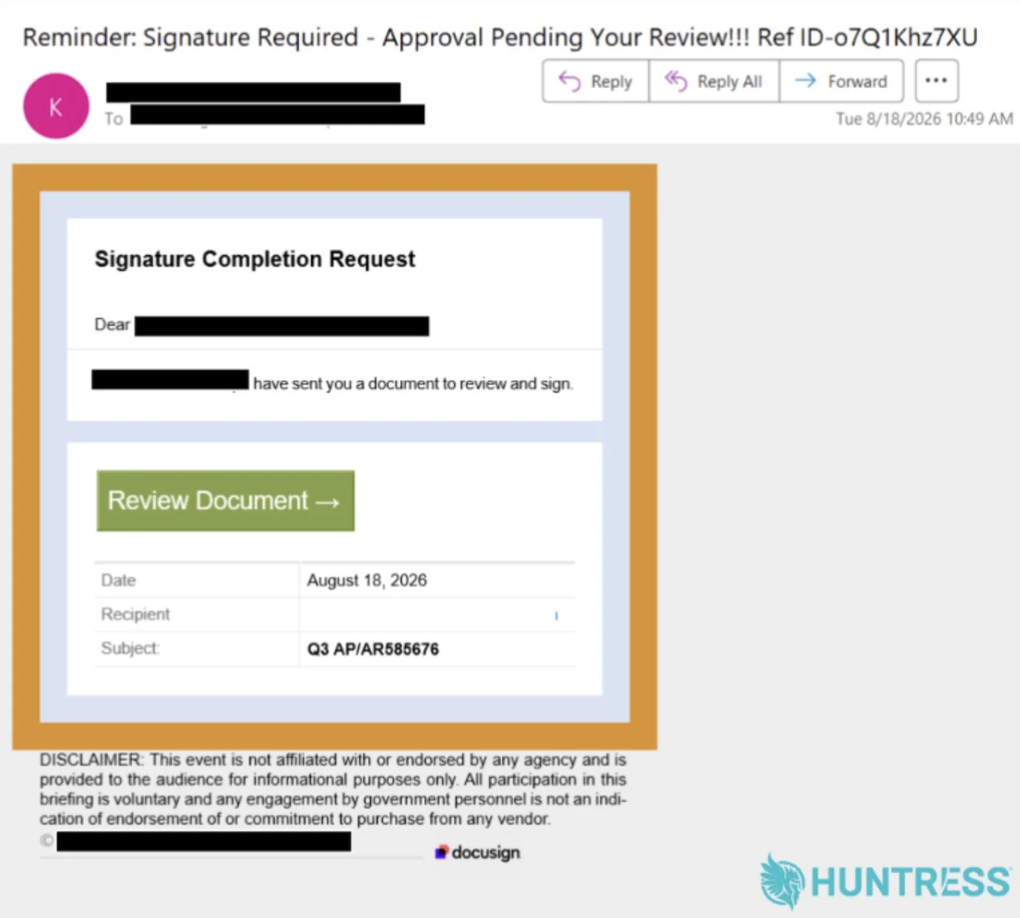 El correo señuelo detrás del ataque AiTM

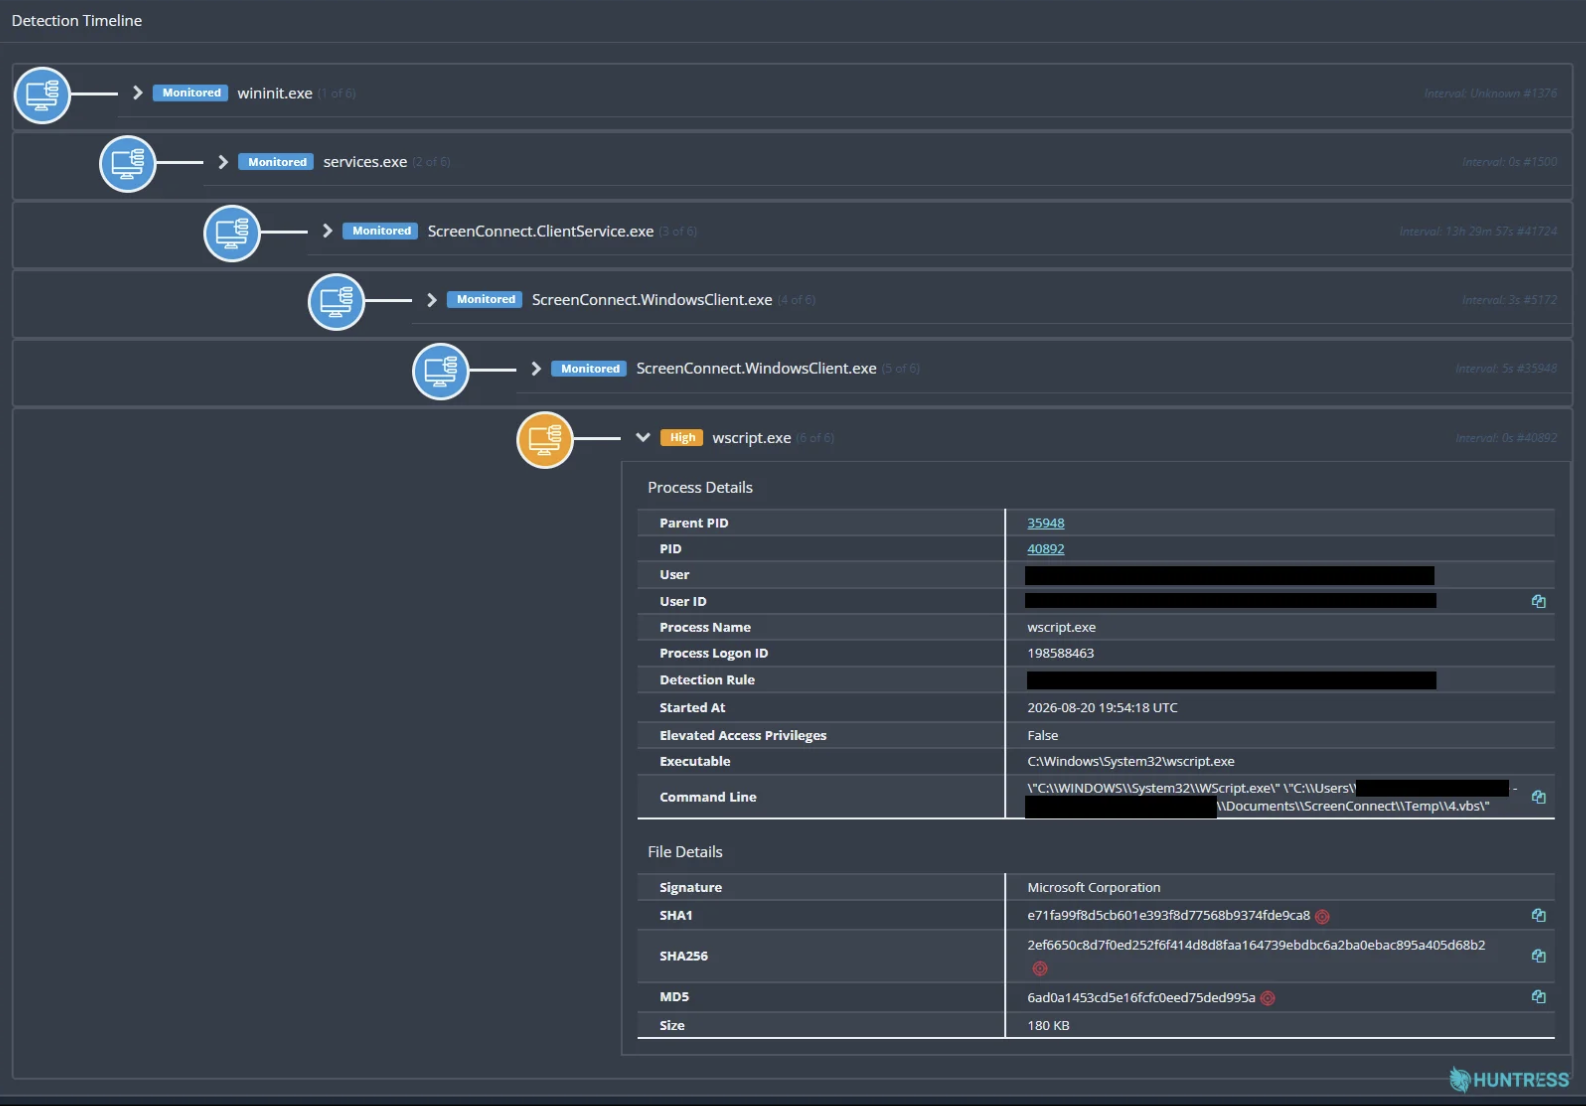 Huntress detectó que ScreenConnect.WindowsClient.exe generaba el proceso secundario wscript.exe

 Product Lab de septiembre de 2026

 El episodio de Tradecraft Tuesday de septiembre se centró en una campaña de malware posterior a DEFCON
