
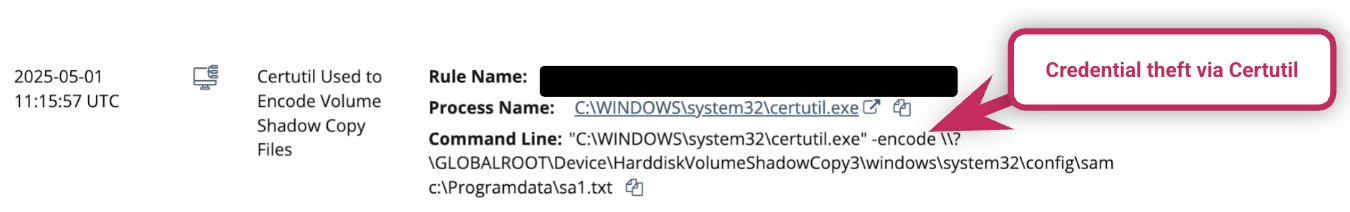
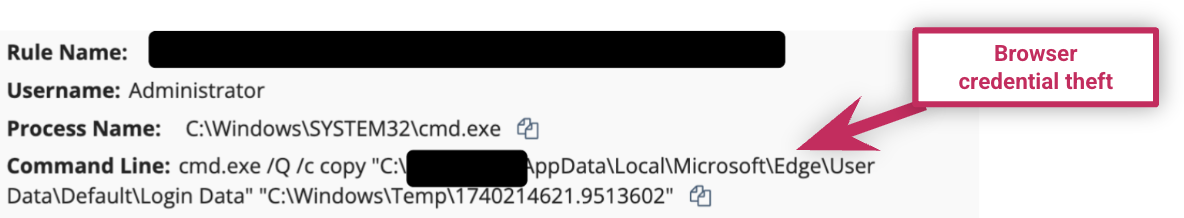
Estamos viendo a actores de amenazas llevar a cabo el robo de credenciales volcando el Registro de Windows con Certutil (como se ve en el incidente de mayo más abajo). Certutil es una herramienta legítima de línea de comandos de administración para ver y gestionar certificados, entre otras cosas, pero los atacantes suelen abusar de ella.
Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: mayo de 2025
Bienvenido a la edición inaugural del boletín Huntress Adversary Tactics, diseñado para darte información sobre amenazas detectadas no solo por Huntress, sino también en el mundo exterior. Como esta es nuestra primera edición, la frecuencia puede variar a medida que recibamos aportes de distintas partes interesadas. Este boletín inicial también será más extenso que los siguientes, ya que definimos algunos términos y flujos de trabajo que pueden no ser familiares para algunos. En el futuro, esperamos mantenerlo breve, directo y significativo.
La esperanza es que esto finalmente nos una a todos en nuestra misión de frustrar a los atacantes que insisten en apuntar a la población más vulnerable del ciberespacio técnico: nuestros clientes, socios y los clientes de ellos. Agradecemos tus comentarios sobre lo que te gustaría ver en el futuro.
Amenazas vistas en el SOC
Uno de los flujos de trabajo que tiene Adversary Tactics es documentar las amenazas interesantes que surgen del SOC a través de informes. Aquí hay algunos ejemplos de tendencias interesantes que hemos visto en las últimas semanas.
Robo de credenciales a través de Certutil
Uso de MegaSYNC, RClone y BackBlaze por parte de los actores de amenazas
Los actores de amenazas usan una variedad de herramientas para la exfiltración de datos en sus ataques. Recientemente, hemos observado que los actores de amenazas abusan de herramientas legítimas de almacenamiento de respaldo, como MegaSYNC, RClone y BackBlaze. El 2 de mayo, por ejemplo, el SOC respondió a un incidente en el que el actor de amenazas, tras iniciar sesión mediante RDP, intentó usar la plataforma legítima de almacenamiento en la cloud BackBlaze (junto con WinRAR) para apuntar a varios tipos de archivos y exfiltrarlos.
En resumen: Los actores de amenazas y los administradores usan técnicas similares. Huntress Managed EDR busca actividad sospechosa, incluidos procesos que se generan a partir de programas legítimos de los que abusan los actores de amenazas.
Ransomware detectado en nuestros clientes
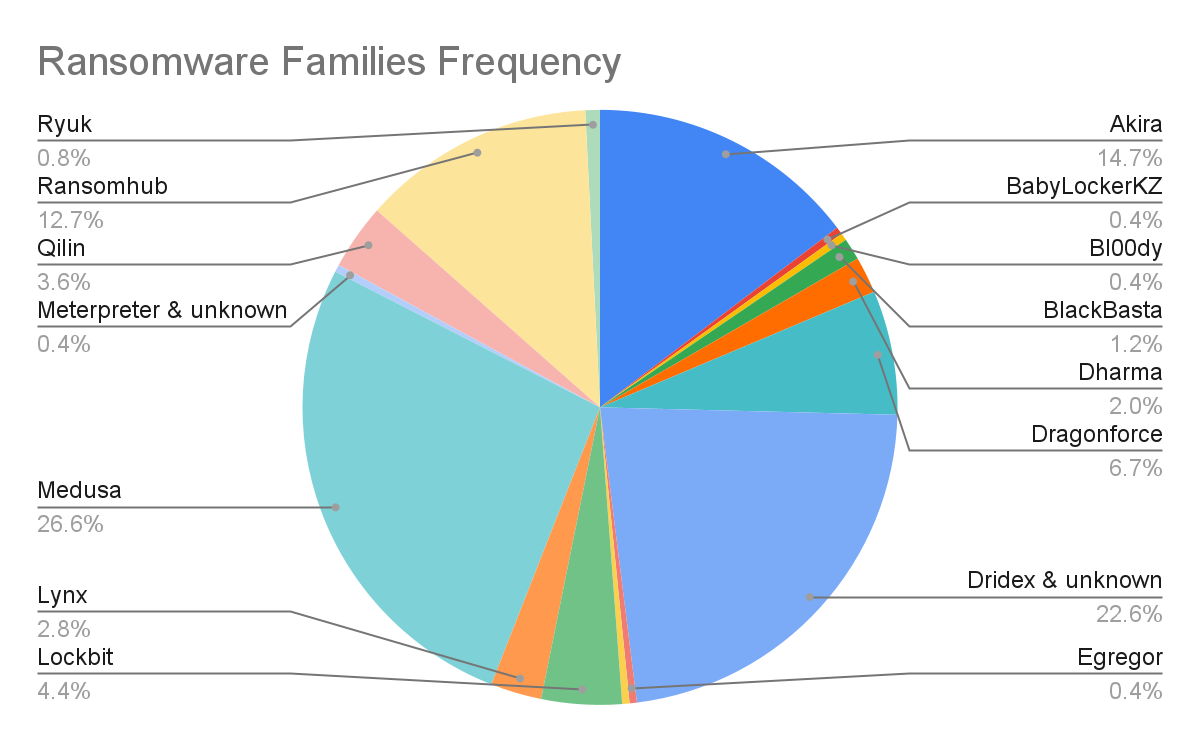
Al revisar los informes de incidentes pasados desde enero de 2025 hasta el 15 de mayo de 2025, podemos trazar un panorama de las variantes de ransomware más comunes que hemos visto entre nuestros clientes. De los 606 informes que realmente estaban relacionados con ransomware, las variantes más comunes fueron las variantes de ransomware desconocido (no mostradas en el gráfico anterior), que representan el 58,4% de la cantidad de informes emitidos este año. Si bien algunos informes de ransomware desconocido pueden simplemente no haber sido categorizados, un muestreo de estos informes confirmó que algunos eran, de hecho, muestras desconocidas, a veces incluso mal escritas. Esto parece confirmar uno de nuestros hallazgos anteriores del Reporte de Amenazas de Huntress 2024 que mostró que hay nuevos actores en el espacio del ransomware que intentan iniciarse en entornos percibidos como “fruta al alcance de la mano”.
Centrándonos en las variantes de ransomware conocidas, la familia de ransomware más prolífica fue Medusa, que representó el 26,6% de la cantidad de informes de este año. El malware Dridex, que no es ransomware, pero que finalmente derivó en ransomware, ocupó el segundo lugar con un 22,6%, seguido de Akira con un 14,7%, y RansomHub con un 12,7%. También tuvimos un informe que incluía un ransomware llamado Bl00dy, que se sabe que es usado por un grupo de amenazas llamado Storm-1305 por Microsoft. También hemos visto incidentes que involucran a DragonForce (6,7%), que ha sido usado por un grupo de amenazas llamado Scattered Spider en los recientes ataques a minoristas del Reino Unido. Hablaremos un poco más de esto más adelante en este boletín.
Dada la discordia y la disrupción entre los actores de ransomware este año (y que se analiza en una sección próxima), será interesante ver qué sucederá con el ransomware entre nuestros clientes. Será interesante ver qué actores de amenazas se apresuran a llenar el vacío que dejan la caída de otros.
Amenazas alrededor del mundo
Análisis del ataque de traer tu propio instalador
TL;DR: Recientemente se observó a atacantes usando una técnica de evasión que desactiva SentinelOne para poder instalar el ransomware Babuk sin ser detectados. SentinelOne ahora tiene una solución alternativa para este tipo de ataque; sin embargo, los clientes que obtuvieron SentinelOne a través de CW quedaron sin solución durante un tiempo.
Los detalles: Los atacantes aprovecharon un problema en el proceso de actualización del agente de SentinelOne. Al instalar el agente, el instalador elimina procesos de Windows y sobrescribe los archivos existentes con la nueva versión. Se observó a atacantes desplegando archivos de instalación legítimos de SentinelOne, dejando que el instalador terminara los procesos en ejecución existentes, y luego forzando al instalador de Windows a detenerse antes de completar la instalación, desactivando así SentinelOne de manera efectiva.
La conclusión: Si bien SentinelOne era vulnerable a este tipo de ataque, es muy probable que Huntress no lo sea. Verificamos con el equipo de ingeniería de Huntress que, en cuanto a la forma en que se instalan los agentes, la posibilidad de este tipo de ataque es casi nula. Los puntos principales, expuestos por Rob Noeth, ingeniero de software principal del agente EDR de Huntress, son:
- No tenemos un enlace de descarga para [nuestros instaladores] en ningún lado, pero está en nuestra CDN
- No permitimos las reversiones de versión
- El despliegue de actualizaciones de nuestro rio (agente) es bastante rápido, y no dejamos versiones [antiguas] por ahí
- También tenemos protección contra manipulaciones habilitada en los agentes actuales
Advertencia: Es teóricamente posible que algunos de nuestros instaladores estén disponibles en VirusTotal, así que no podemos descartarlo por completo. Sin embargo, dado que no permitimos las reversiones de versión, este tipo de ataque no debería tener éxito tan fácilmente.
Coinbase da vuelta la tortilla a los posibles extorsionistas
TL;DR: Coinbase, el principal exchange de criptomonedas de EE. UU., reveló un ciberataque de amenazas internas que comenzó con un intento de extorsión el 11 de mayo de 2025. Los cibercriminales sobornaron a agentes de soporte al cliente en el extranjero, principalmente en India, para robar datos personales de menos del 1% de los usuarios que realizan transacciones mensuales en Coinbase (aproximadamente 97.000 cuentas, dada la base de usuarios declarada de Coinbase de 9,7 millones). Los datos comprometidos incluyeron nombres, direcciones, números de teléfono, identificaciones emitidas por el gobierno y números parciales de seguro social, pero no se accedió a credenciales de inicio de sesión, códigos de autenticación de dos factores, claves privadas ni fondos de los clientes. Según se informa, los atacantes usaron estos datos para estafas de ingeniería social, haciéndose pasar por Coinbase para engañar a los usuarios y hacer que transfirieran criptomonedas, y luego exigieron un rescate de $20 millones para encubrir la filtración.
La conclusión: Coinbase se negó a pagar, y en cambio ofreció una controvertida recompensa inversa de $20 millones por información que llevara al arresto y condena de los presuntos extorsionistas. La empresa estima que los costos de remediación, incluyendo el reembolso a los clientes afectados, oscilarán entre $180 millones y $400 millones. Los usuarios afectados fueron notificados por correo electrónico el 15 de mayo, y desde la filtración Coinbase implementó medidas de seguridad mejoradas, incluyendo la reubicación de algunas operaciones de soporte a un nuevo centro en EE. UU. y un aumento del monitoreo de transacciones.
El panorama del ransomware y sus implosiones
Grupos de ransomware hackeados
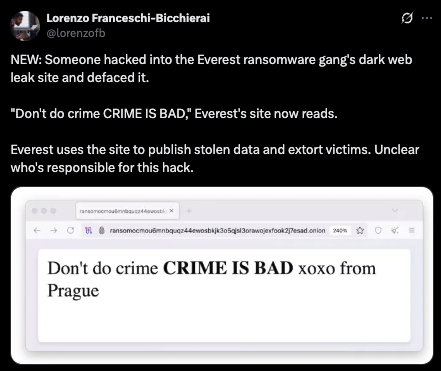
Resumen: A fines de abril o principios de mayo de 2025, los paneles de afiliados en la dark web de LockBit fueron vulnerados y desfigurados por un actor de amenazas desconocido. La desfiguración reemplazó los paneles con un mensaje burlón: "Don't do crime CRIME IS BAD xoxo from Prague," acompañado de un enlace a un volcado de base de datos MySQL titulado paneldb_dump.zip. La base de datos, analizada por BleepingComputer, contenía 20 tablas que exponían detalles operativos críticos:
btc_addressesTabla: incluía 59.975 direcciones únicas de Bitcoin, probablemente usadas para pagos de rescate y lavado de dinero. Esto expuso la infraestructura financiera de LockBit, lo que podría ayudar a las autoridades a rastrear transacciones.buildsTabla: enumeraba los builds de ransomware individuales creados por afiliados, incluyendo claves públicas de cifrado (pero no claves privadas) y, en algunos casos, nombres de empresas objetivo, revelando detalles específicos de ataques.builds_configurationsTabla: detallaba configuraciones de build, como instrucciones para omitir ciertos servidores ESXi o cifrar archivos específicos, dando una visión de la personalización táctica de LockBit.chatsTabla: contenía 4.442 mensajes de negociación entre operadores de LockBit y víctimas, entre el 19 de diciembre de 2024 y el 29 de abril de 2025. Estos registros revelaron tácticas agresivas de extorsión, con exigencias que iban desde unos pocos miles hasta $100.000. Esto resulta extraño, ya que se creía que LockBit operaba un esquema mucho más rentable. Esto implica que LockBit podría estar más alineado con alianzas gubernamentales o estatales.usersTabla: expuso credenciales de 75 administradores y afiliados, con contraseñas en texto plano comoWeekendlover69yLockbitproud231, lo que evidencia malas prácticas de seguridad.
El mensaje de desfiguración coincidió con uno usado en una vulneración reciente del sitio del grupo de ransomware Everest, lo que sugiere una posible conexión, aunque la identidad del atacante sigue sin estar clara.
En resumen: El hackeo de LockBit en 2025 fue un golpe crítico, que expuso detalles operativos y debilitó la reputación del grupo. Si bien da a las autoridades y a las víctimas herramientas valiosas, la historia de resiliencia de LockBit sugiere que podría intentar otro regreso, potencialmente con LockBit 4.0. Las organizaciones deben priorizar prácticas sólidas de ciberseguridad, como aplicar parches a vulnerabilidades, asegurar credenciales y mantener copias de seguridad fuera de línea para mitigar riesgos de LockBit y otras infecciones de ransomware.
El colapso de Hellcat
Resumen: Hellcat surgió a fines de 2024, ganando rápidamente notoriedad por atacar organizaciones de alto perfil, incluyendo agencias gubernamentales, instituciones educativas, sectores de energía e infraestructura crítica. Operando bajo un modelo RaaS, Hellcat daba a sus afiliados herramientas e infraestructura de ransomware a cambio de una parte de las ganancias. El grupo era conocido por sus tácticas sofisticadas, manipulación psicológica y búsqueda agresiva de atención mediática.
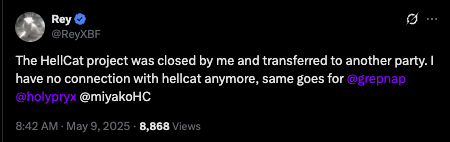
El 11 de mayo de 2025, publicaciones en X reportaron que Hellcat había cesado operaciones. El sitio en la darknet del grupo mostraba un "mensaje de despedida críptico", sin filtraciones ni archivos activos restantes, lo que indicaba un cierre. Una publicación en X de @ido_cohen2 señaló que Hellcat había atacado a más de 15 empresas en todo el mundo antes de cerrar. Otra publicación de @ValeryMarchive sugirió una posible razón para la disolución: una filtración de "LB" (potencialmente vinculada al grupo de ransomware LockBit) reveló que afiliados de Hellcat se habían unido a LockBit en enero de 2025, realizando cinco ataques bajo la marca LockBit sin asegurar ningún pago de rescate. Este fracaso financiero y la exposición podrían haber motivado el cierre de Hellcat. Una tercera publicación de @RFr0sty1 el 13 de mayo de 2025 clasificó el cierre como un "nuevo evento" en inteligencia de ciberamenazas, reforzando la narrativa del cese de Hellcat.
En resumen: El ascenso rápido y la disolución abrupta de Hellcat en mayo de 2025 reflejan la naturaleza volátil del panorama del ransomware, especialmente en 2025. Surgiendo a mediados de 2024, el grupo aprovechó TTPs avanzadas, tácticas psicológicas y un modelo RaaS para apuntar a organizaciones de alto valor, causando disrupciones significativas. Su cierre, impulsado potencialmente por dificultades financieras, presión de las autoridades o la migración de afiliados hacia LockBit, marca el fin de un capítulo notable en el cibercrimen. Sin embargo, las tácticas del grupo y el ecosistema más amplio de RaaS siguen representando desafíos, lo que subraya la necesidad de defensas proactivas de ciberseguridad. Queda por ver qué legado dejará el grupo en el futuro.
DragonForce
DragonForce ha estado en las noticias recientemente después de que el grupo de ransomware reclamara responsabilidad por una serie de ataques a minoristas del Reino Unido como Co-op, Harrods y Marks and Spencer. Hemos observado incidentes de ransomware DragonForce durante el último año, donde los archivos de clientes fueron cifrados con la extensión .dragonforce_encrypted:
- 2 de dic. de 2024: el ransomware desplegado por el actor de amenazas activó alertas canary que indicaban que los archivos habían sido cifrados
- 22 de feb. de 2025: los actores de amenazas pudieron acceder a los endpoints vía RDP poco después de conectarse vía PSExec; los actores de amenazas también robaron credenciales del navegador (ver figura a continuación) e instalaron un controlador en modo kernel que provocó que otros servicios de seguridad en el endpoint de la víctima (SentinelOne y Webroot) fallaran
Actualmente existen advertencias de que ataques similares podrían desplazarse hacia minoristas en EE. UU. y otros lugares.
Como destacamos en el Informe de ciberamenazas 2025, más grupos de ransomware como Hunters International están pasando a ataques que priorizan el robo de datos y la extorsión, en lugar del cifrado de datos. Parte de la razón de este cambio por parte de los actores de amenazas es evadir las protecciones de EDR. El SOC ha observado esta tendencia en el mundo real, por lo que es importante que las empresas elaboren un plan de respuesta a incidentes que incorpore extorsión además de ransomware.
Rapid Responses
Para quienes no están familiarizados, “Rapid Responses” surgen cuando hay una vulnerabilidad, o amenaza que los atacantes están aprovechando para potenciar sus ataques a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics colabora con otros equipos de Huntress y se pone a trabajar para averiguar el impacto potencial, y qué información nueva y/o novedosa podemos publicar al respecto. En última instancia, también identificamos a los clientes potencialmente afectados y les notificamos, además de publicar un blog con todos los detalles jugosos para seguir educando a la comunidad. Aquí hay algunos ejemplos de Rapid Responses que hemos completado en el último mes:
CrushFTP (4 de abr. de 2025)
TL;DR: A principios de abril, vimos evidencia de explotación de CrushFTP CVE-2025-31161.
Los detalles: Si bien vimos solo un pequeño número de clientes realmente afectados a causa de esta vulnerabilidad de software, hubo más de 100 máquinas potencialmente vulnerables en nuestra base de clientes. En todos los incidentes observados, los atacantes aprovecharon la vulnerabilidad para instalar RMM como MeshAgent y SimpleHelp.
La conclusión: Estábamos más que preparados para este tipo de amenaza, y el SOC recibió alertas sobre las actividades relacionadas con estos ataques mucho antes de que los medios de comunicación lo reportaran.
Gladinet CentreStack (12 de abr. de 2025)
TL;DR: A mediados de abril, vimos evidencia de explotación de una falla en Gladinet CentreStack y Triofox (CVE-2025-30406).
La conclusión: No solo aclaramos que CVE-2025-30406 también existe en Gladinet Triofox además de CentreStack (un hecho que no se había reportado ampliamente), sino que también preparamos un script de PowerShell para que los clientes pudieran verificar si eran vulnerables.
MagicINFO (6 de mayo de 2025)
TL;DR: A principios de mayo, vimos evidencia de explotación de una falla en Samsung MagicINFO 9 Server.
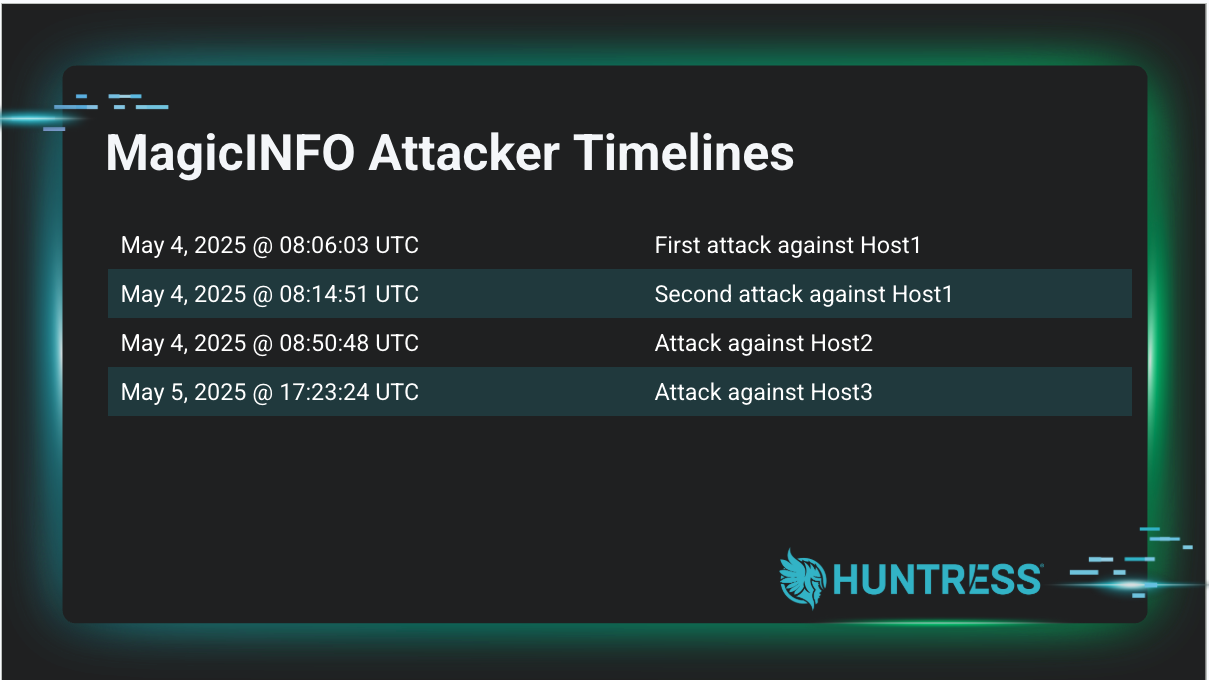
Los detalles: Vimos explotación limitada de la falla; más de 75 máquinas distintas tenían MagicINFO instalado en nuestra base de clientes, pero solo vimos tres incidentes distintos relacionados con la falla. Debido a que esta vulnerabilidad afecta a la última versión de Samsung MagicINFO 9 Server, instamos a los usuarios a asegurarse de que sus servidores no estuvieran expuestos a internet, ya que no existía un parche al momento de la publicación. Después de la publicación de la Respuesta rápida inicial, Samsung lanzó una actualización de software que corregía la vulnerabilidad (CVE-2025-4632).
La conclusión: Verificamos de forma independiente que la última versión de Samsung MagicINFO 9 Server era vulnerable a una prueba de concepto disponible públicamente, a pesar de reportes generalizados que indicaban lo contrario.
Agradecimientos: Queremos agradecer a nuestros socios del equipo de Hunt and Response , Jai Minton y Craig Sweeney, por encargarse de la mayor parte del trabajo de la investigación inicial de la vulnerabilidad de MagicINFO, recrear el exploit y escribir la publicación original del blog. Es un esfuerzo de equipo, y juntos, ¡ganamos!
Actualizaciones relevantes del producto
Queremos destacar algunas capacidades nuevas e impresionantes que nuestros compañeros de Product Research y Product lanzaron para complicarles la vida a los atacantes. Nos entusiasma usar estos datos mientras seguimos dando a nuestros clientes las herramientas para defenderse de los actores de amenazas.
EDR
Detección de phishing AiTM
Huntress agregó recientemente nuevas detecciones a nuestro producto EDR para ayudar a identificar cuándo los usuarios llegan a sitios de phishing diseñados para robar credenciales de Microsoft 365, no solo contraseñas, sino tokens de autenticación completos.
Estos se llaman ataques de adversario en el medio (AiTM). A diferencia del phishing tradicional, las campañas AiTM interceptan el tráfico de autenticación en tiempo real, robando cookies de sesión o tokens de OAuth para evadir la MFA y obtener acceso inmediato a los entornos de Microsoft 365. Huntress EDR ahora puede detectar cuándo un usuario visita sitios de phishing AiTM, pero hay un problema: el EDR por sí solo no puede decirnos si el ataque tuvo éxito.
Aquí es donde entra Huntress ITDR (Detección y respuesta de amenazas de identidad). Al combinar EDR e ITDR, Huntress obtiene la visibilidad a nivel de identidad necesaria para confirmar si se comprometió un token de autenticación de una sesión de comunicación; si es así, actuamos por completo en tu nombre: revocamos sesiones activas, restablecemos contraseñas y detenemos las intrusiones antes de que los atacantes escalen el acceso.
Puntos clave: Si quieres que Huntress no solo detecte estos intentos de phishing sofisticados, sino que también los contenga y remedie por completo, considera implementar ITDR hoy mismo.
Detección de movimiento lateral
Otro gran avance en camino para nuestro producto EDR es la detección de movimiento lateral. Esto nos permitirá detectar rápidamente a los atacantes cuando empiezan a moverse de una máquina a otra dentro del entorno de una víctima. Esto es un diferenciador enorme y ya lo hemos usado para arruinar los planes de actores de ransomware. Las siguientes dos imágenes muestran movimiento lateral sin obstáculos, mientras que la segunda imagen muestra la alerta de movimiento lateral en el momento en que ocurre:
|
|
|
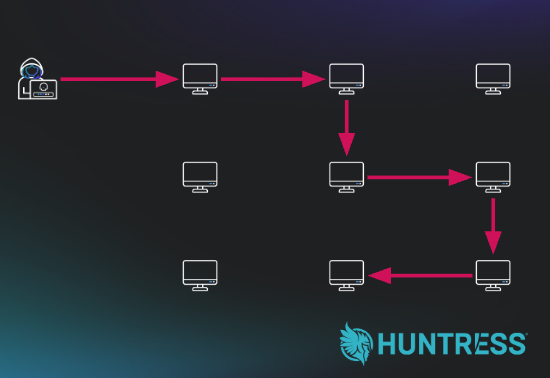
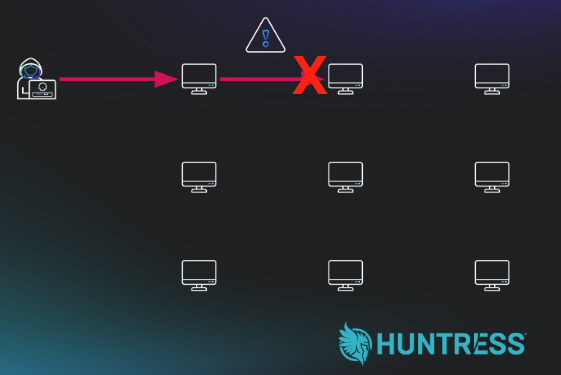
Si los actores de amenazas siguen moviéndose dentro del entorno, es probable que todavía estén en una etapa temprana de reconocimiento y exfiltración, antes de que ocurran acciones más dañinas. Cada vez que podemos adelantarnos a los actores de amenazas, tenemos la oportunidad de detener el ataque antes de que se produzca el daño.
Seguimiento de procesos generados a partir de sesiones de inicio de sesión maliciosas
Desde mediados de mayo, contamos con una nueva capacidad de detección que nos permite alertar sobre procesos creados por el mismo usuario que inició sesión desde el nombre de una estación de trabajo maliciosa conocida. Esto brinda aún más visibilidad sobre lo que están haciendo los actores de amenazas en una máquina, lo que significa que podemos bloquear su actividad con mayor rapidez. Como se puede ver en la siguiente figura, esta es una alerta de actividad de reconocimiento realizada como parte de un evento previo a un ataque de ransomware:
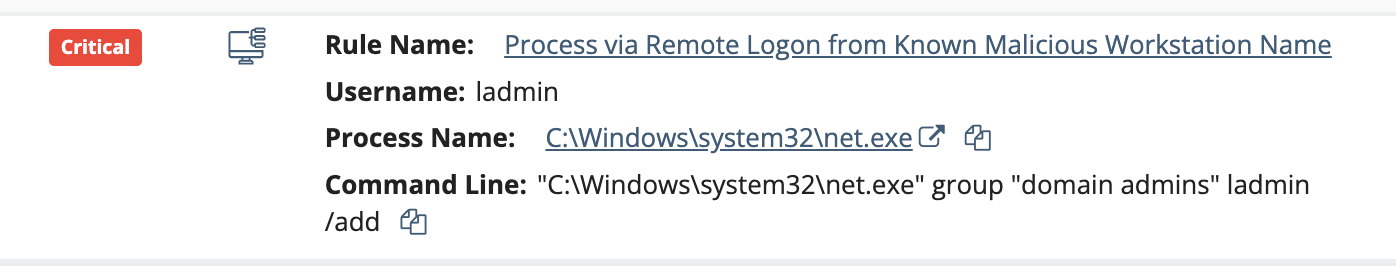
Adelantarse a los actores de ransomware siempre es el objetivo. Cuanto antes podamos alertar, menor será el daño potencial que puedan causar los actores de amenazas.
SIEM
Detecciones nuevas y mejoradas de SIEM
Recientemente, agregamos 46 detecciones completamente nuevas y ajustamos 17 detecciones existentes para Managed SIEM. Al refinar continuamente nuestra lógica de detección y buscar amenazas de forma proactiva, ayudamos a nuestros socios y clientes a beneficiarse de una mejora constante de la postura de seguridad.
ITDR
Lanzamos nuestra capacidad de las aplicaciones fraudulentas para ITDR. La mayoría de los entornos de Microsoft 365 permiten, de forma predeterminada, que cualquier usuario instale cualquier aplicación en el inquilino. Los atacantes conocen muy bien esto y lo aprovechan con aplicaciones OAuth maliciosas o comprometidas, lo que facilita el robo de credenciales. Con las aplicaciones fraudulentas, estamos cambiando las reglas del juego. Ya no te enterarás de las aplicaciones maliciosas después de que ocurra el daño: puedes detectarlas y bloquearlas desde el principio. ¡Otro gran logro para frenar a los atacantes!
Aspectos destacados
Tradecraft Tuesday
|
|
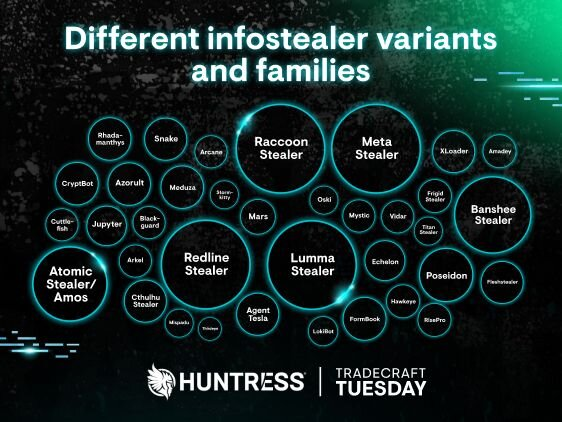
Tradecraft Tuesday de mayo de 2025 trató sobre los infostealers, una amenaza que actualmente afecta al mundo entero. Lo que alguna vez se consideró una molestia menor ahora se ha convertido en una amenaza de pleno derecho, que facilita el robo de credenciales y los ataques basados en identidad, y sienta las bases para futuros ataques.
Además de la visión general de las distintas familias de infostealers, este episodio también incluyó tácticas relevantes reveladas por informes de nuestro SOC, para deleite de la audiencia.
|
Verizon DBIR
El equipo de Adversary Tactics lideró los esfuerzos de colaboración entre Huntress y el informe anual Verizon DBIR. Huntress está en una posición única para tener información sobre las amenazas que realmente afectan a las pequeñas empresas, como ninguna otra compañía en la industria actualmente. Verizon estaba ansioso por colaborar y pudo incorporar nuestros hallazgos en su informe, y esperan tener más colaboración en el futuro.