SOC centrado en IA vs. SOC con IA totalmente autónoma: ¿cuál es la diferencia?

Puntos clave:

  • Un el centro de operaciones de seguridad (SOC) centrado en IA pone la IA en el centro del trabajo: investiga, correlaciona y actúa sobre amenazas de alta confianza, mientras los analistas del SOC mantienen el control y toman las decisiones de criterio.
  • Un SOC de IA totalmente autónomo deja que la IA controle todo el ciclo, incluida la decisión de descartar una alerta, con personas que supervisan después en lugar de revisar el veredicto.
  • La línea divisoria es quién toma la decisión final, especialmente cuando esa decisión es "esto es inofensivo".
  • Cinco preguntas sencillas te dirán qué modelo usa un proveedor, sin importar cómo lo llame.

Todo proveedor de SOC dice "IA" ahora. Muy pocos dicen quién decide cuándo una alerta no es nada.

Esa pregunta importa más que cualquier lista de funciones. Cuando algo extraño se activa a las 2 a. m. un sábado, alguien o algo decide si es una amenaza o ruido. Una decisión equivocada en un sentido te cuesta una hora, y una decisión equivocada en el otro deja a un atacante en tu entorno.

Esta guía explica qué es un el centro de operaciones de seguridad (SOC) centrado en IA, en qué se diferencia de un SOC potenciado por IA y de un SOC de IA totalmente autónomo, y qué preguntarle a un proveedor antes de confiarle tu negocio.

SOC centrado en IA vs. SOC con IA totalmente autónoma: ¿cuál es la diferencia?

Puntos clave:

  • Un el centro de operaciones de seguridad (SOC) centrado en IA pone la IA en el centro del trabajo: investiga, correlaciona y actúa sobre amenazas de alta confianza, mientras los analistas del SOC mantienen el control y toman las decisiones de criterio.
  • Un SOC de IA totalmente autónomo deja que la IA controle todo el ciclo, incluida la decisión de descartar una alerta, con personas que supervisan después en lugar de revisar el veredicto.
  • La línea divisoria es quién toma la decisión final, especialmente cuando esa decisión es "esto es inofensivo".
  • Cinco preguntas sencillas te dirán qué modelo usa un proveedor, sin importar cómo lo llame.

Todo proveedor de SOC dice "IA" ahora. Muy pocos dicen quién decide cuándo una alerta no es nada.

Esa pregunta importa más que cualquier lista de funciones. Cuando algo extraño se activa a las 2 a. m. un sábado, alguien o algo decide si es una amenaza o ruido. Una decisión equivocada en un sentido te cuesta una hora, y una decisión equivocada en el otro deja a un atacante en tu entorno.

Esta guía explica qué es un el centro de operaciones de seguridad (SOC) centrado en IA, en qué se diferencia de un SOC potenciado por IA y de un SOC de IA totalmente autónomo, y qué preguntarle a un proveedor antes de confiarle tu negocio.

¿Qué es un SOC centrado en IA?

Un SOC centrado en IA es el centro de operaciones de seguridad (SOC) donde la IA hace la mayor parte del trabajo de investigación, y las personas toman las decisiones finales. "SOC centrado en IA" es el término que usamos para nuestro propio SOC disponible 24/7.

Así es como se ve esto en el día a día: los agentes de IA recopilan telemetría, correlacionan actividad y marcan comportamientos sospechosos. Cuando se confirma una amenaza y supera un umbral de confianza que las personas definen, la IA actúa. Cuando una señal es ambigua o nueva, pasa a el/la analista del centro de operaciones de seguridad (SOC).

Los analistas del centro de operaciones de seguridad (SOC) escriben los playbooks, definen los umbrales y pueden anular a la IA en cualquier momento. La palabra clave es central: la IA carga con el peso, y las personas tienen el control.


¿Qué es un SOC de IA totalmente autónomo?

Un SOC de IA totalmente autónomo es un modelo de operaciones de seguridad donde la IA investiga, decide y responde a las amenazas de principio a fin, sin necesidad de revisión humana.

La IA cierra el caso, incluso los que determina que son benignos. Las personas todavía ajustan el sistema, lo auditan y manejan excepciones, pero no revisan cada veredicto antes de que se vuelva definitivo.

Los proveedores usan etiquetas distintas para esto, así que haz preguntas sobre la validación. La prueba es simple: ¿puede la IA cerrar una investigación sin que una persona la revise?


Comparación entre SOC aumentados por IA, centrados en IA y autónomos

Muchos SOC tienen IA integrada, y no todos funcionan de la misma manera. Así se comparan los tres modelos comunes, con la columna del SOC centrado en IA mostrando cómo operamos el nuestro.

SOC aumentado con IA

SOC centrado en IA

SOC de IA totalmente autónomo

Qué hace la IA

Resume y enriquece la información para el/la analista del centro de operaciones de seguridad (SOC)

Hace la mayor parte del trabajo de investigación y actúa en casos con un alto nivel de confianza dentro de ciertos límites establecidos

Investiga, decide y responde de principio a fin

Quién lleva a cabo la investigación

El/la analista del centro de operaciones de seguridad (SOC)

La IA y el/la analista del centro de operaciones de seguridad (SOC), según el nivel de confianza

La IA

Quién cierra un caso como benigno

El/la analista del centro de operaciones de seguridad (SOC)

El/la analista del centro de operaciones de seguridad (SOC) revisa antes de cerrarlo

La IA

Señales ambiguas

Las maneja el/la analista del centro de operaciones de seguridad (SOC)

Se derivan al/a la analista del centro de operaciones de seguridad (SOC)

Varía según el proveedor, así que pregunta

Quién define las reglas

Las personas

El/la analista del centro de operaciones de seguridad (SOC) gestiona los playbooks y los umbrales

Las personas configuran y luego supervisan

En qué se enfoca el tiempo de las personas

La mayor parte de la investigación

Decisiones de criterio, casos límite, nuevas tácticas

Supervisión, auditorías, excepciones

Estos tres modelos se ubican en un espectro, y ese espectro se define por el lugar que ocupa una persona en la decisión.


La línea divisoria es quién posee el veredicto

Es tentador comparar estos modelos por su velocidad o por cuánta IA llevan por dentro. La mejor comparación es quién tiene la última palabra en el veredicto.

Un SOC toma dos tipos de decisiones: "esta es una amenaza confirmada, actúa ahora" y "esto no es nada, ciérralo". La segunda conlleva más riesgo. Un falso positivo te cuesta tiempo. Un falso negativo, un caso malicioso cerrado por error, deja a un atacante dentro de tu entorno.

Por eso la decisión de cierre es la que hay que vigilar. En un SOC centrado en IA, la IA actúa rápido ante amenazas confirmadas, y el/la analista del centro de operaciones de seguridad (SOC) revisa el cierre benigno. En un SOC totalmente autónomo, la IA también toma esa decisión.


Un ejemplo práctico: los mecanismos de seguridad de Athena

Así es como se ve un modelo centrado en IA cuando se escribe como reglas.

Athena es el sistema de investigación agéntica de Huntress, compuesto por más de 40 agentes de IA especializados. Funciona dentro de nuestro SOC disponible 24/7 junto con el/la analista del centro de operaciones de seguridad (SOC), y los límites a su alrededor son específicos.

Lo que Athena puede hacer

  • Investigar, actuar e informar sobre amenazas confirmadas de forma automática cuando se cumplen umbrales de confianza definidos por humanos
  • Extraer telemetría, correlacionar señales y acelerar las investigaciones que lidera el/la analista del centro de operaciones de seguridad (SOC)
  • Redactar informes de incidentes una vez que se confirma una amenaza

Lo que Athena no puede hacer

  • Cerrar una investigación como benigna sin que el/la analista del centro de operaciones de seguridad (SOC) la revise
  • Tomar la decisión final sobre un caso que pasa a revisión de un analista. Cuando una investigación llega a un analista, el analista decide

Qué sucede cuando Athena no está segura

  • Una señal ambigua o por debajo del umbral de confianza se redirige automáticamente a un analista de Huntress SOC para su revisión y finalización
  • El/la analista del centro de operaciones de seguridad (SOC) puede revisar, modificar o anular cualquier resultado de Athena

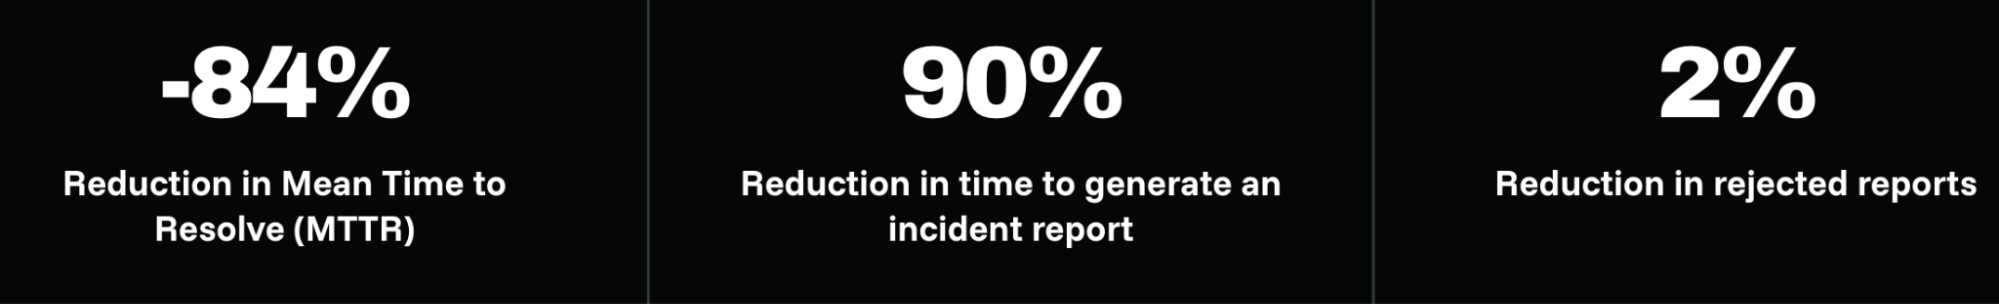
Athena outcomes: -84% Mean Time to Resolve (MTTR), 90% reduction in time to generate an incident report, and 2% reduction in rejected reports

Resultados de Athena, en números

Athena avanza a máxima velocidad en amenazas confirmadas y de alta confianza. En la decisión con mayor riesgo —cerrar algo como inofensivo— una persona da el visto bueno.

El/la analista del centro de operaciones de seguridad (SOC) es dueño de los playbooks y los umbrales. Los ajustan a medida que las amenazas evolucionan, y revisan los casos en los que Athena no tiene confianza. Esa es la diferencia práctica entre centrado en IA y autónomo: quién tiene la última palabra.


Cómo encajan la velocidad y la revisión humana

Una preocupación común es que mantener a las personas involucradas ralentice todo. En un SOC centrado en IA, mayormente no es así, porque la IA actúa por su cuenta cuando la confianza es alta. Nuestra guía sobre remediación automatizada de amenazas muestra cómo Managed Response contiene amenazas confirmadas en segundos.

Las personas ganan su lugar en los casos que no encajan en un playbook. Las tácticas nuevas, los casos atípicos y las señales que podrían interpretarse de cualquier manera necesitan el juicio y el contexto de el/la analista del centro de operaciones de seguridad (SOC). Nuestra guía sobre la automatización de la respuesta a incidentes y por qué la revisión humana del SOC sigue siendo importante profundiza en ese tema.

Los atacantes se mueven a la velocidad de las máquinas, así que la IA debe estar en el centro del SOC. La pregunta es qué decisiones le confías.


Lista de verificación para proveedores: cinco preguntas que hacerle a cualquier proveedor de SOC

Usa estas preguntas cuando evalúes un SOC gestionado, el nuestro o el de cualquier otro. Funcionan sin importar si un proveedor dice "centrado en IA", "agéntico" o "totalmente autónomo".

1. ¿Quién decide cuándo se descarta una alerta? Exige una respuesta directa. Si la respuesta es "la IA", pregunta qué salvaguardas respaldan esa decisión.

2. ¿Puede la IA cerrar un caso como benigno por su cuenta? Esta pregunta separa los modelos. Un sí significa que la IA controla el cierre, y un no significa que una persona lo revisa primero.

3. ¿Quién establece y ajusta los umbrales de confianza? Los umbrales determinan sobre qué actúa la IA y qué deriva. Averigua si los analistas del SOC con experiencia los controlan y con qué frecuencia cambian.

4. ¿Qué pasa con las señales ambiguas o novedosas? ¿La IA hace su mejor suposición, o redirige la señal a una persona? Pregunta qué significa "por debajo del umbral" en la práctica.

5. ¿Pueden los analistas anular a la IA, y puedes ver lo que hizo? Busca la posibilidad de anulación humana y un informe claro de cada acción automatizada. Si no puedes ver qué pasó y por qué, no puedes confiar en ello.

Si no obtienes una respuesta clara a las cinco preguntas, sigue buscando.


¿Listo para ver un SOC centrado en IA en acción?

La Huntress Agentic Security Platform está respaldada por un SOC basado en IA disponible 24/7, donde la IA se encarga del trabajo pesado y el/la analista del centro de operaciones de seguridad (SOC) toma las decisiones difíciles. Está diseñada para empresas de todos los tamaños, y no necesitas tener tu propio equipo de seguridad para usarla.

Las amenazas se resuelven más rápido, y una persona sigue siendo responsable de las decisiones que importan. Ese es el trato.

Descubre cómo funciona el SOC de Huntress basado en IA disponible 24/7

Preguntas frecuentes

Un SOC centrado en IA usa IA para la mayor parte del trabajo de investigación y actúa automáticamente ante amenazas con un alto nivel de confianza, mientras que los analistas del SOC revisan los casos ambiguos y las decisiones de cerrar una investigación como benigna. Un SOC de IA totalmente autónomo deja que la IA investigue, decida y cierre casos de principio a fin, con personas que supervisan en lugar de revisar cada veredicto.

No. En un SOC con IA aumentada, la IA ayuda a los analistas, que siguen a cargo de las investigaciones. En un SOC centrado en IA, la IA hace la mayor parte del trabajo de investigación y actúa en casos con un alto nivel de confianza, mientras que los analistas del SOC son responsables de las barreras de control y de las decisiones de juicio.

Sí. Cuando se confirma una amenaza y se alcanza el umbral de confianza definido por las personas, las acciones impulsadas por IA pueden ejecutarse automáticamente. Los analistas del SOC intervienen cuando una señal es ambigua o queda por debajo del umbral.

Los analistas del Huntress SOC y los expertos de la plataforma son responsables de los playbooks y definen los umbrales de confianza. Los ajustan a medida que evolucionan las amenazas y pueden anular a Athena en cualquier momento.

Puede ser más rápido en decisiones rutinarias, porque nadie las revisa. Ahí también está la desventaja: la decisión de cierre. Un SOC centrado en IA mantiene su velocidad en amenazas confirmadas y deja la decisión de cierre en manos de el/la analista del centro de operaciones de seguridad (SOC).

Pregúntales. Las cinco preguntas de la lista de verificación cubren quién descarta las alertas, si la IA puede cerrar un caso sola, quién define los umbrales, cómo se manejan las señales ambiguas y si los analistas pueden anular a la IA. Las respuestas te dirán más que cualquier etiqueta.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Guía de recursos

Simplifica el cumplimiento normativo de tu MSP con monitoreo continuo, centralización de registros y evidencia lista para auditorías. Descubre cómo Huntress te ayuda a cumplir con los estándares de seguridad y regulatorios en todos tus clientes y marcos normativos.

Más información sobre ¿Cuáles son las principales razones por las que los MSP sufren ataques?
¿Cuáles son las principales razones por las que los MSP sufren ataques?
Guía de recursos

Entérate sin filtros por qué los proveedores de servicios administrados son blancos principales del ransomware y los ataques a la cadena de suministro, además de consejos para defenderte de ellos.

Más información sobre Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Guía de recursos

Descubre cómo los MSP pueden apoyar el cumplimiento de HIPAA protegiendo los datos de los pacientes, gestionando los controles de acceso y garantizando el monitoreo continuo. Conoce estrategias para cumplir eficazmente con los estándares de seguridad del sector salud.