

Video
La guía sencilla para comprar SIEM
Mira nuestros videos para aprender más sobre nuestro producto SIEM.
Los atacantes ahora se mueven a velocidad de máquina, impulsados por IA. Superar eso requiere más que igualar el ritmo, sobre todo con el talento, el tiempo y el presupuesto que la mayoría de los equipos realmente tiene.
Cubrimos:
Entiende qué estamos viendo en el mundo real. Casos reales que nuestro SOC detectó en minutos, no en días, incluido un servidor RDP vulnerado por fuerza bruta que se convirtió en un beacon activo de Cobalt Strike en apenas dos minutos, y se contuvo en menos de cuatro.
Entiende cómo estamos superando las amenazas a velocidad de máquina con las innovaciones que lanzamos en los últimos 90 días. Nuevas capacidades creadas para reducir aún más la brecha entre la primera señal y la contención total.
Entiende qué se necesita para mantenerse por delante de amenazas que ya no esperan a que una persona reaccione. Hacia dónde se dirigen SIEM y EDR, y por qué cerrar esa brecha requiere más que dos herramientas funcionando una al lado de la otra.
Matt, James y Ryan repasan todo esto: telemetría real, marcas de tiempo reales y las decisiones tomadas en tiempo real.


Recursos relacionados
Mira nuestros videos para aprender más sobre nuestro producto SIEM.
Únete a Huntress para conocer de forma práctica el SOC con IA agéntica liderada por humanos: un modelo donde la IA acelera la clasificación y la investigación, pero los humanos siguen a cargo del juicio, la gobernanza y la confianza del cliente.
Este informe, basado en una investigación con 521 profesionales de seguridad y TI, examina por qué la seguridad de endpoints e identidades sigue fallando, y por qué la respuesta no es agregar más soluciones puntuales autogestionadas.
En este eBook, descubre cómo los SIEM resolvieron problemas antiguos pero crearon otros nuevos, y por qué el SIEM necesita un reinicio.

Adéntrate en la cacería con Sarah Reddish, el/la analista del centro de operaciones de seguridad (SOC) en el SOC global de Huntress que trabaja en Triage y Análisis. Descubre cómo marca la diferencia cada día.
Entender y elegir la solución correcta de gestión de eventos e información de seguridad (SIEM) puede ser un desafío. Deja que Huntress te lo facilite.
Acompáñanos mientras exploramos los orígenes de SIEM (Security Information and Event Management), los desafíos que enfrenta hoy y cómo Huntress filtra el ruido sin comprometer la seguridad.

Únete a esta sesión técnica interactiva de onboarding, diseñada para ayudar a los nuevos partners de Huntress a comenzar con el pie derecho. En este livestream, obtendrás un recorrido completo por el proceso de onboarding, desde los aspectos esenciales de la plataforma y la implementación del Agent, hasta la gestión de alertas, reportes y flujos de trabajo de seguridad.
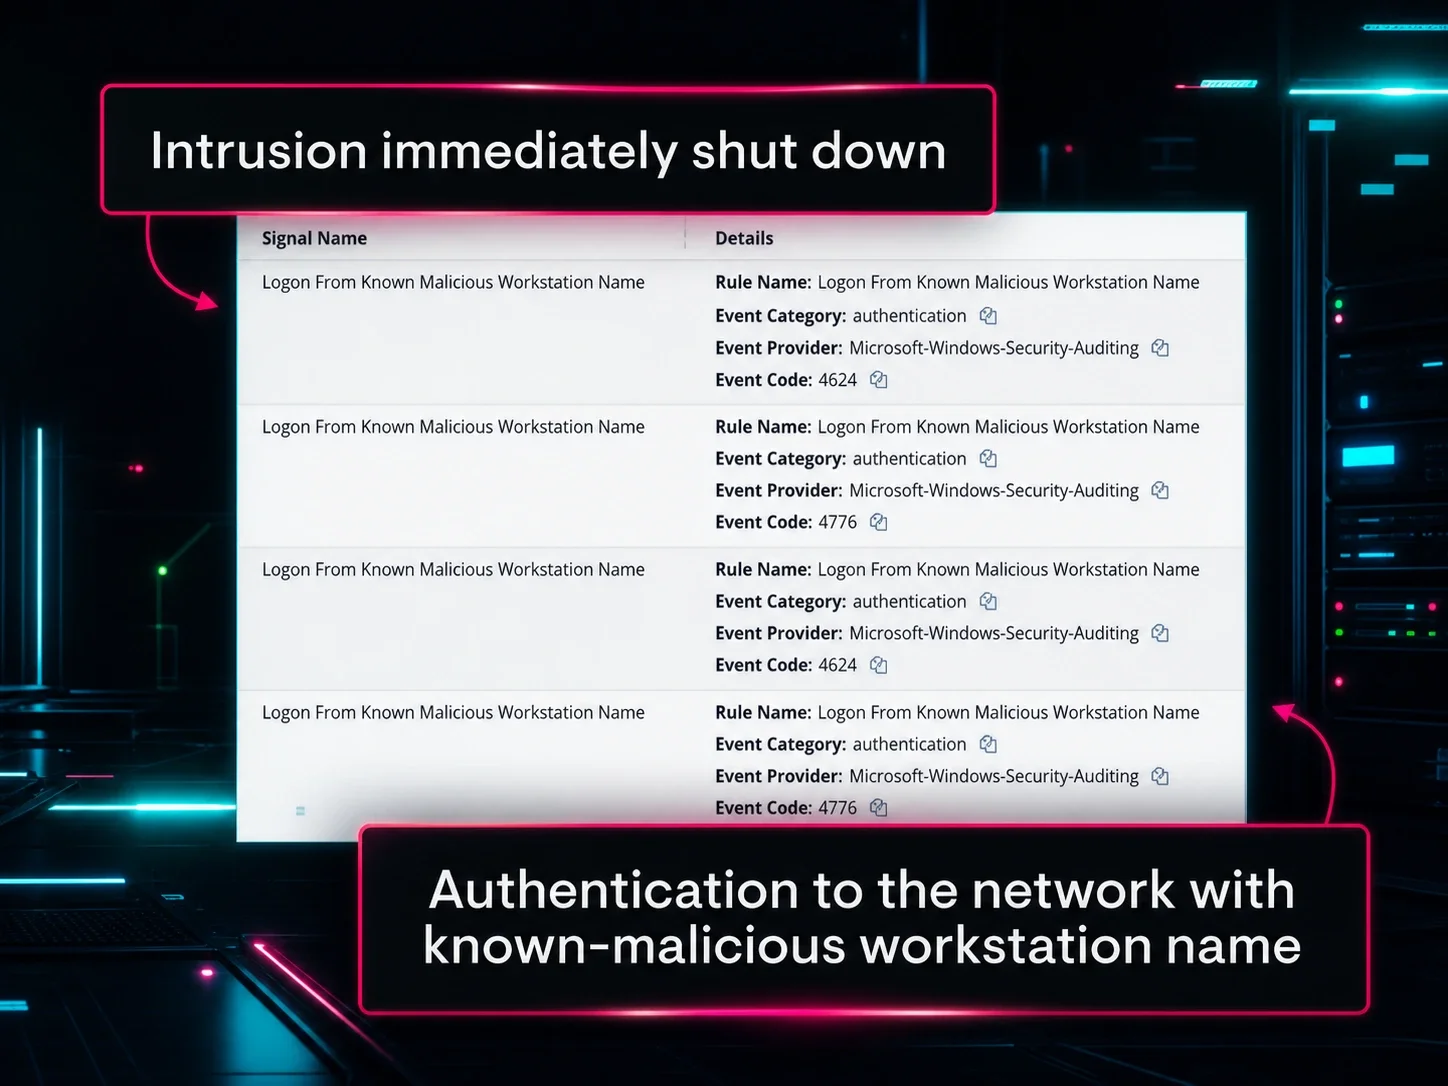
Los hackers encuentran constantemente nuevas formas de burlar las defensas. Pero esta es tu nueva forma de detenerlos. Huntress Managed SIEM lleva la caza de amenazas al siguiente nivel, y verás cómo en esta sesión exclusiva de 45 minutos para nuestros partners.
[Summary text goes here]
