Imagina a un ladrón que tiene como objetivo un hotel grande para lograr el acceso no autorizado a las habitaciones de los huéspedes. Para mantener un perfil bajo, encuentra un carrito de limpieza sin vigilancia y toma la llave maestra. Ahora puede moverse por el hotel con acceso total, pareciendo igual que el personal habitual que hace su trabajo.
Así es, básicamente, cómo funciona el uso indebido de los Living Off the Land Binaries (LOLBins).
En lugar de propagar malware, los atacantes se cuelan aprovechando ejecutables confiables y legítimos preinstalados en el sistema operativo. Se mezclan con el ruido normal de la red que los equipos de TI esperan en el entorno objetivo.
Esta técnica evade la detección de antivirus (AV), y cualquier empresa puede ser víctima de ella.
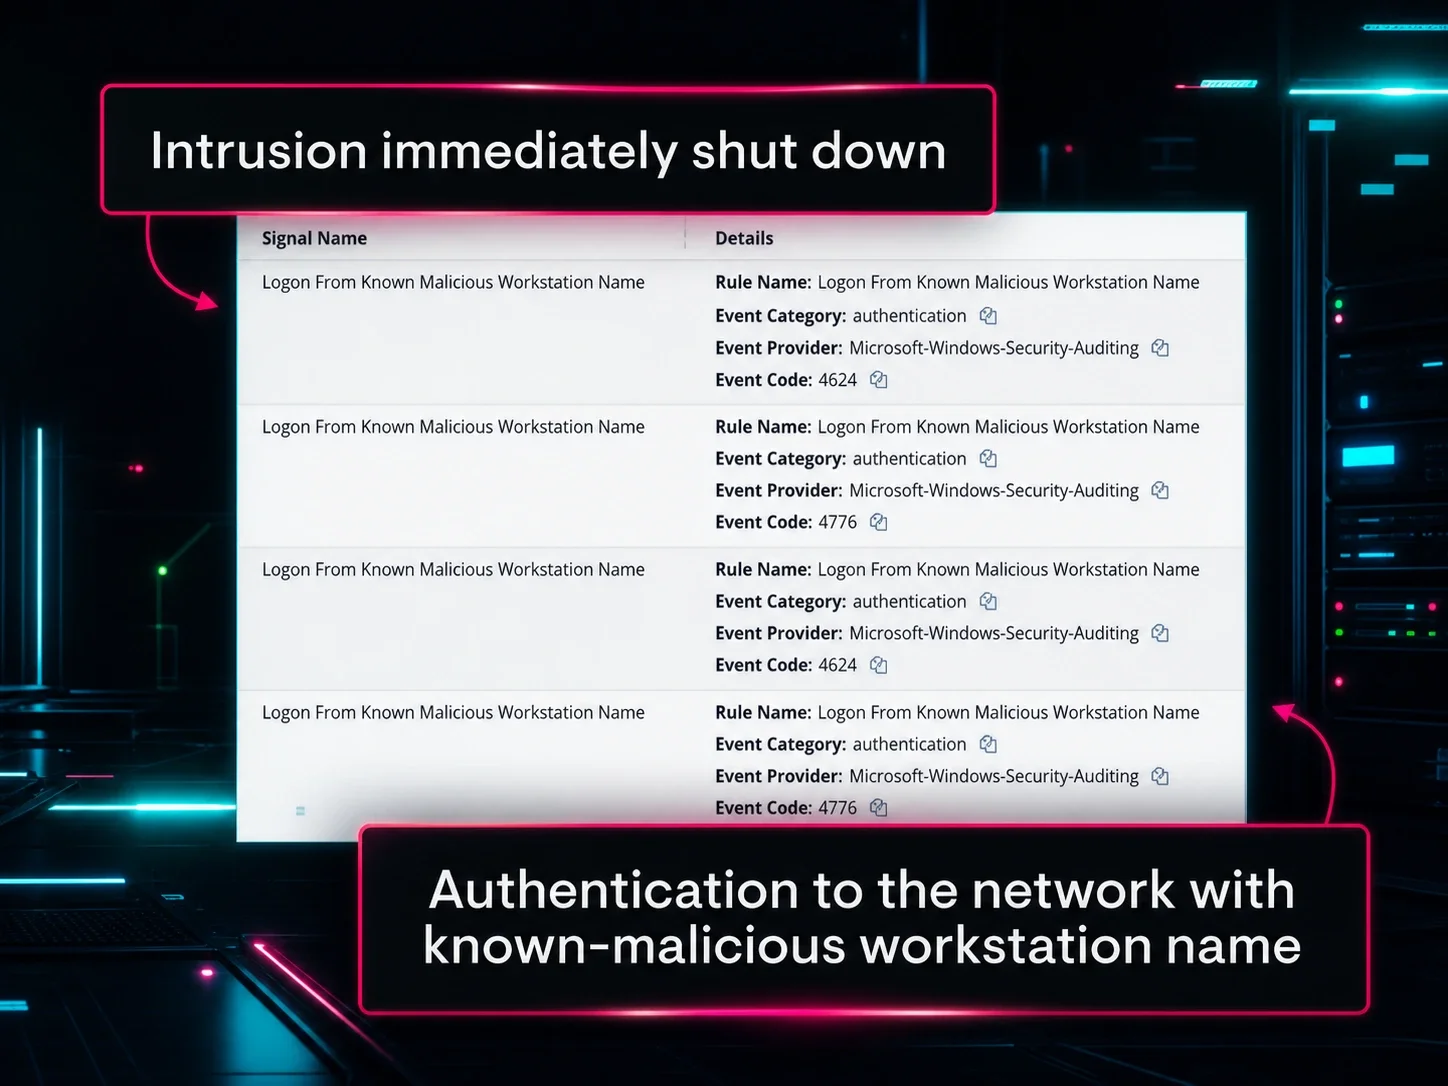
Mira este clip de nuestro el centro de operaciones de seguridad (SOC) para detectar un compromiso por LOLBins en la ruta de ataque.