


Ebook
El adversario impulsado por IA
Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
En el panorama de amenazas de la región APAC, que evoluciona rápidamente, mantenerse un paso adelante de las intrusiones sigilosas requiere más que solo herramientas. Se necesita un equipo incansable de "hackers para el bien".
Únete a nuestro último livestream de APAC SOC Stories, donde mostramos a fondo al equipo de Detección, Ingeniería y Threat Hunting (DE&TH) de Huntress. Liderada por el veterano de la industria Jai Minton, esta sesión profundizará en cómo este equipo especializado identifica y mitiga las amenazas complejas que afectan a las empresas.
Seas un MSP o un líder de TI interno, necesitas saber quién cuida tu cuenta. Te damos acceso directo a los analistas detrás de nuestra labor de threat hunting, para que veas exactamente cómo piensan, cómo cazan y cómo manejan las amenazas que las alertas automatizadas pasan por alto.
En esta sesión, cubriremos:

Recursos relacionados
Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
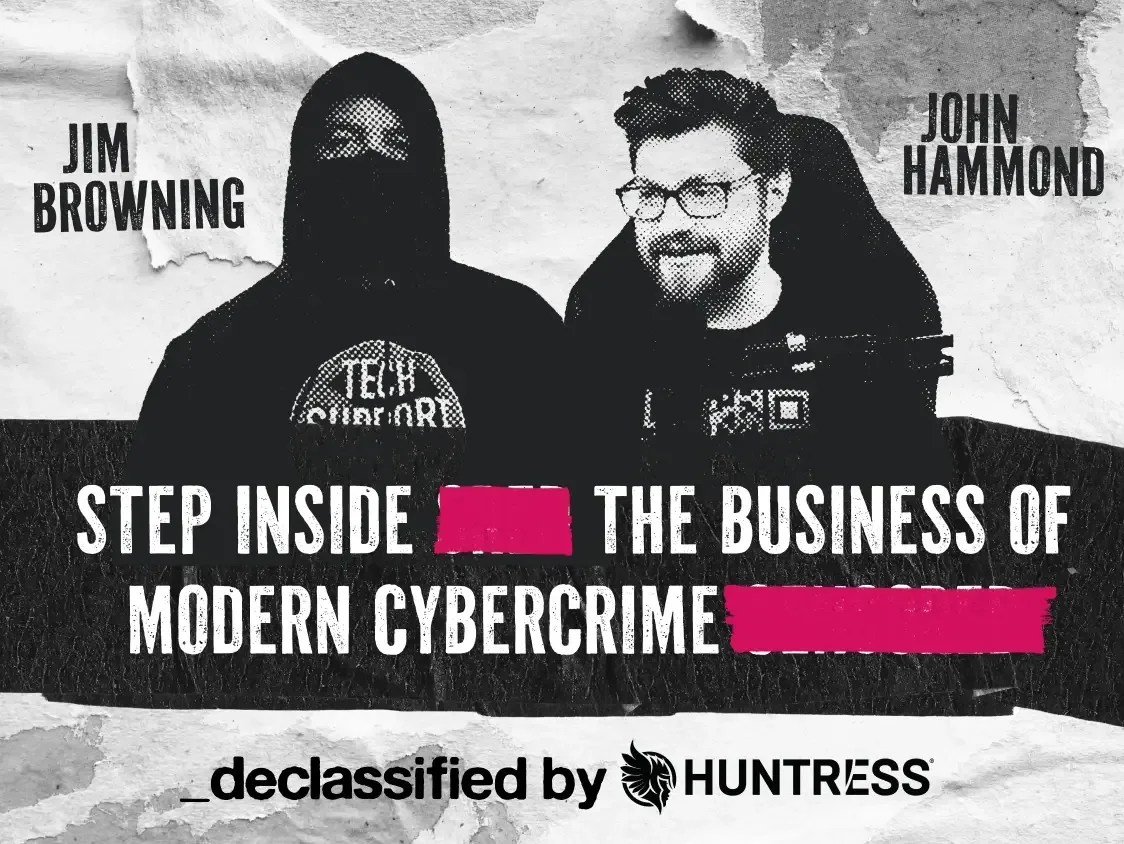
Los grupos modernos de cibercrimen funcionan como empresas convencionales. Mira demostraciones de ataques reales con John Hammond y Jim Browning para aprender cómo operan los atacantes y cómo ganarles.

El ransomware detiene a las empresas. Huntress mantiene la tuya en marcha.
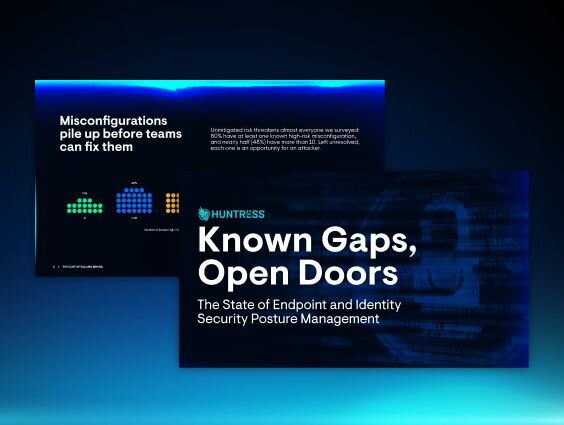
Este informe, basado en una investigación con 521 profesionales de seguridad y TI, examina por qué la seguridad de endpoints e identidades sigue fallando, y por qué la respuesta no es agregar más soluciones puntuales autogestionadas.
Únete a Huntress para conocer de forma práctica el SOC con IA agéntica liderada por humanos: un modelo donde la IA acelera la clasificación y la investigación, pero los humanos siguen a cargo del juicio, la gobernanza y la confianza del cliente.
En lugar de propagar malware, los atacantes se cuelan aprovechando ejecutables confiables y legítimos preinstalados en el sistema operativo.

Las ciberamenazas siempre evolucionan, por lo que mantenerse un paso adelante es fundamental. Únete a Huntress para una exploración profunda de las últimas tendencias cibernéticas, tácticas sospechosas y métodos que expusimos en el Informe de Ciberamenazas 2024.

Adéntrate en la cacería con Sarah Reddish, el/la analista del centro de operaciones de seguridad (SOC) en el SOC global de Huntress que trabaja en Triage y Análisis. Descubre cómo marca la diferencia cada día.
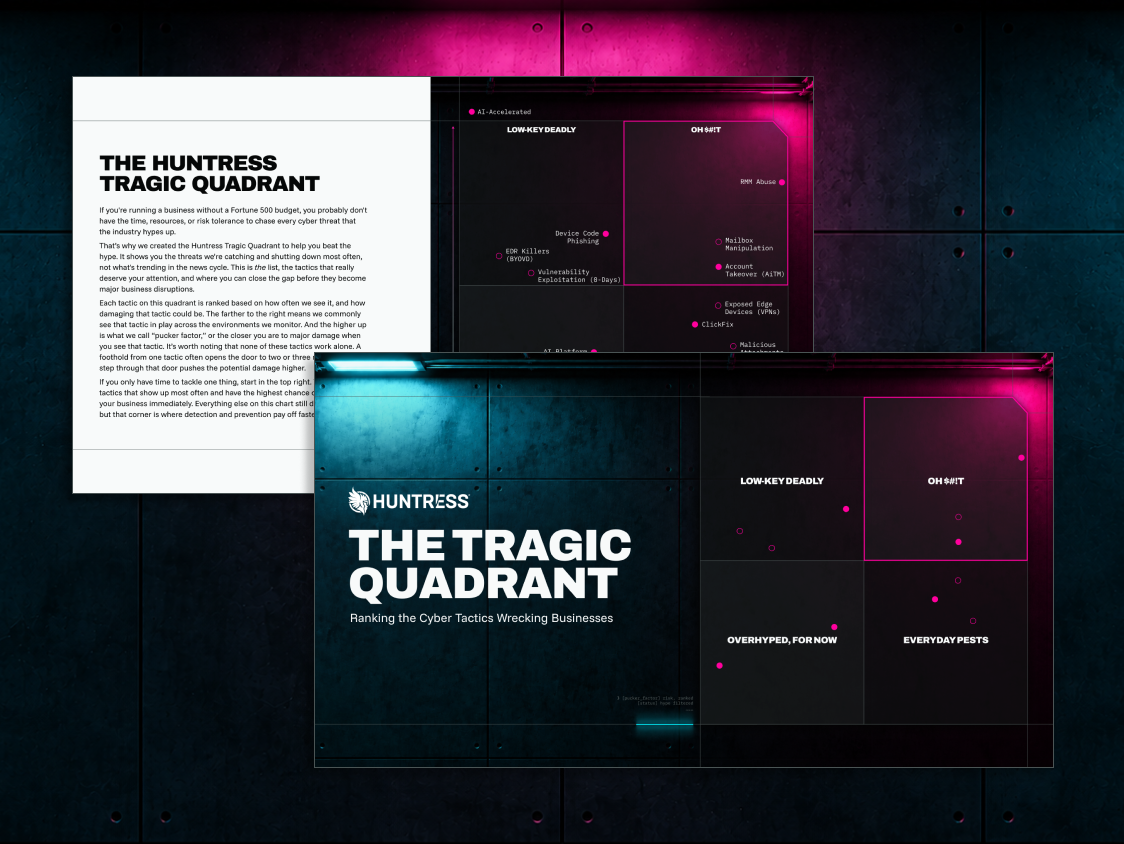
¿Qué tácticas cibernéticas están arruinando a las empresas? El Huntress Tragic Quadrant clasifica las técnicas de atacantes más importantes del momento por su impacto y muestra cómo detenerlas.
[Summary text goes here]
