


Ebook
Elegir la solución de EDR adecuada ahora es más fácil. Esta es tu guía completa sobre EDR que se adapta a tus necesidades.
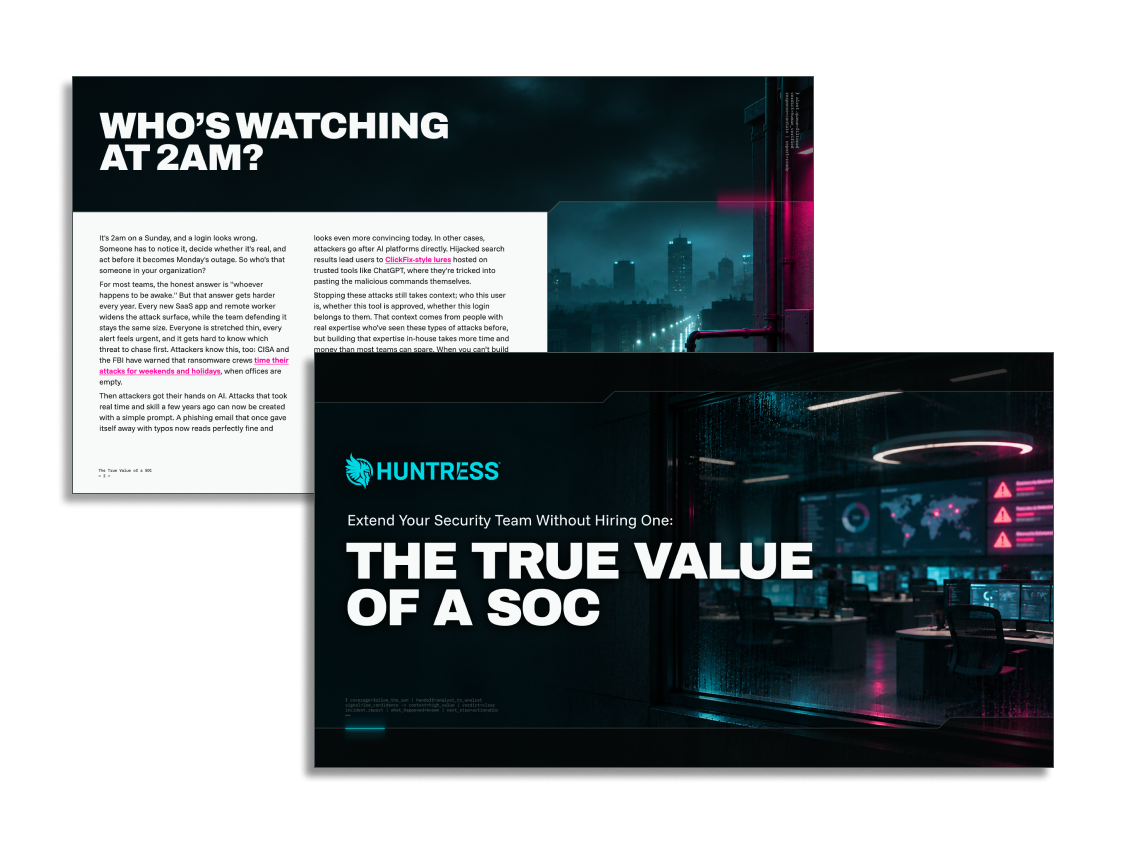
Son las 2 a. m. de un domingo cuando aparece un inicio de sesión sospechoso. Alguien tiene que clasificar esa alerta, entender qué está pasando realmente y decidir qué hacer antes de que se convierta en la falla del lunes. En muchas organizaciones, esa responsabilidad recae en solo unas pocas personas que ya están al límite.
La expansión del SaaS y el trabajo remoto siguen ampliando la superficie que debes proteger, mientras los ataques impulsados por IA siguen saturando colas de alertas que ya están al límite. Este libro electrónico explica cómo un centro de operaciones de seguridad (SOC) de 24/7, liderado por personas e impulsado por IA puede ampliar a tu equipo con cobertura permanente en tus endpoints e identidades.
Dentro, encontrarás:
Cómo el tiempo, la experiencia y el personal limitados generan presión en las colas de alertas
Qué hace un SOC para apoyar a tu organización desde la detección hasta la respuesta
Preguntas clave que te ayudan a identificar servicios de SOC gestionado totalmente gestionados frente al simple reenvío de alertas
Incidentes reales que el SOC de Huntress ha detectado y detenido
Elegir la solución de EDR adecuada ahora es más fácil. Esta es tu guía completa sobre EDR que se adapta a tus necesidades.
Mira a Kyle Hanslovan y a otros miembros del equipo de Huntress profundizar en la historia de Huntress Managed Antivirus.
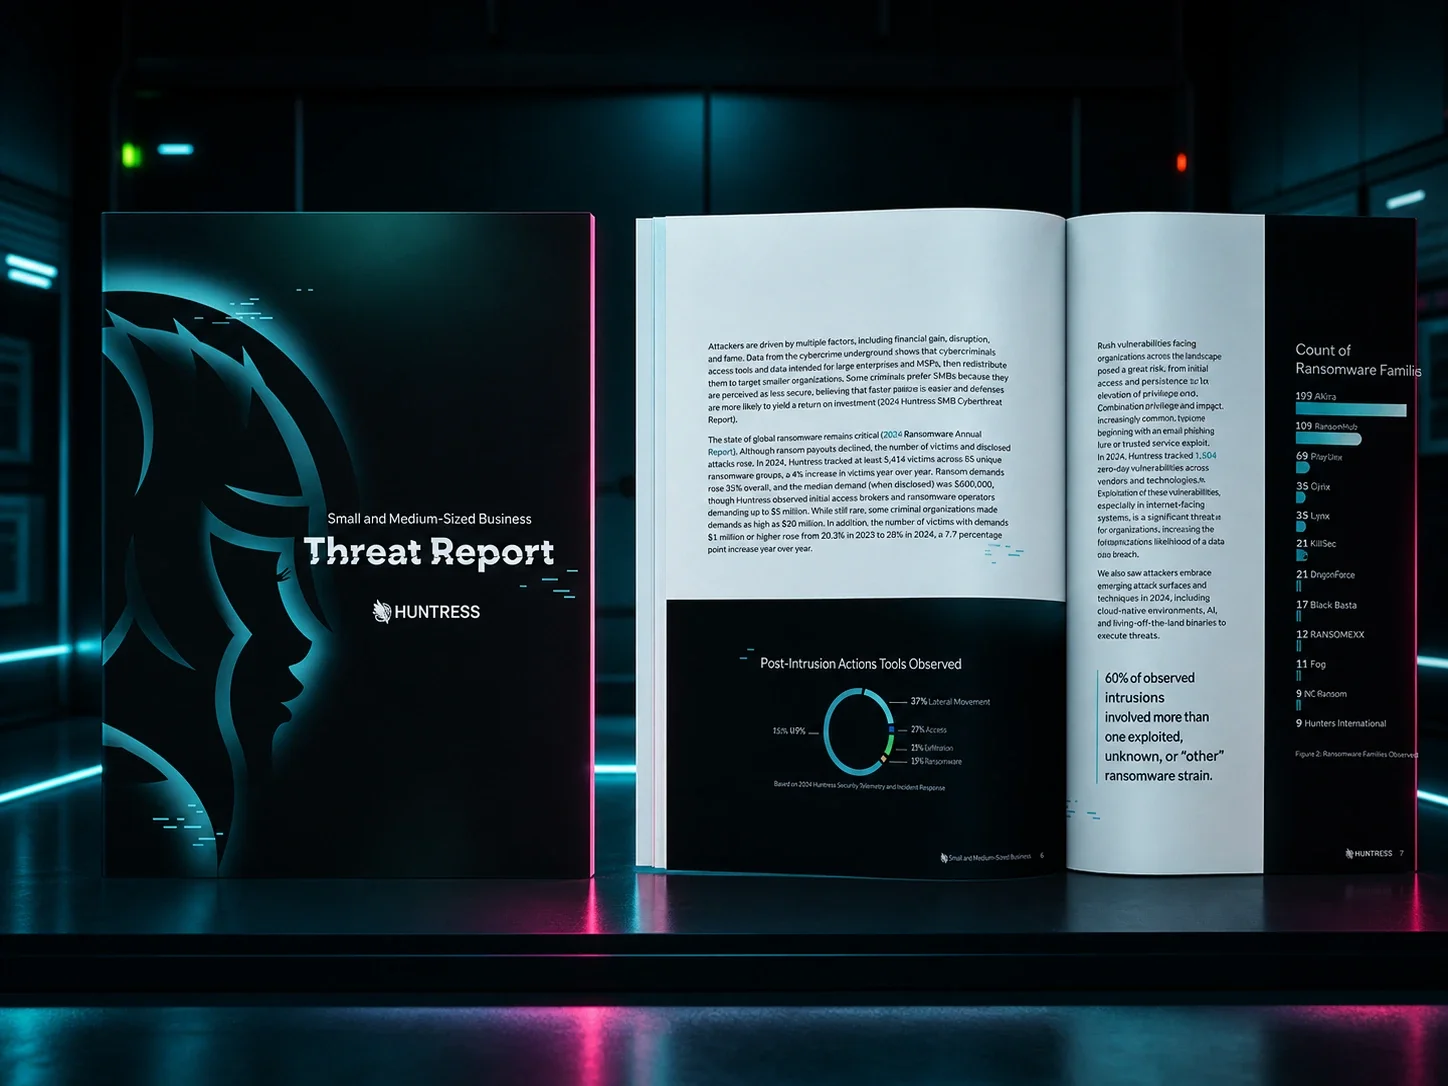
Download Huntress’ SMB Threat Report for insight into the latest adversary trends and behaviors, specifically tailored for SMBs.
